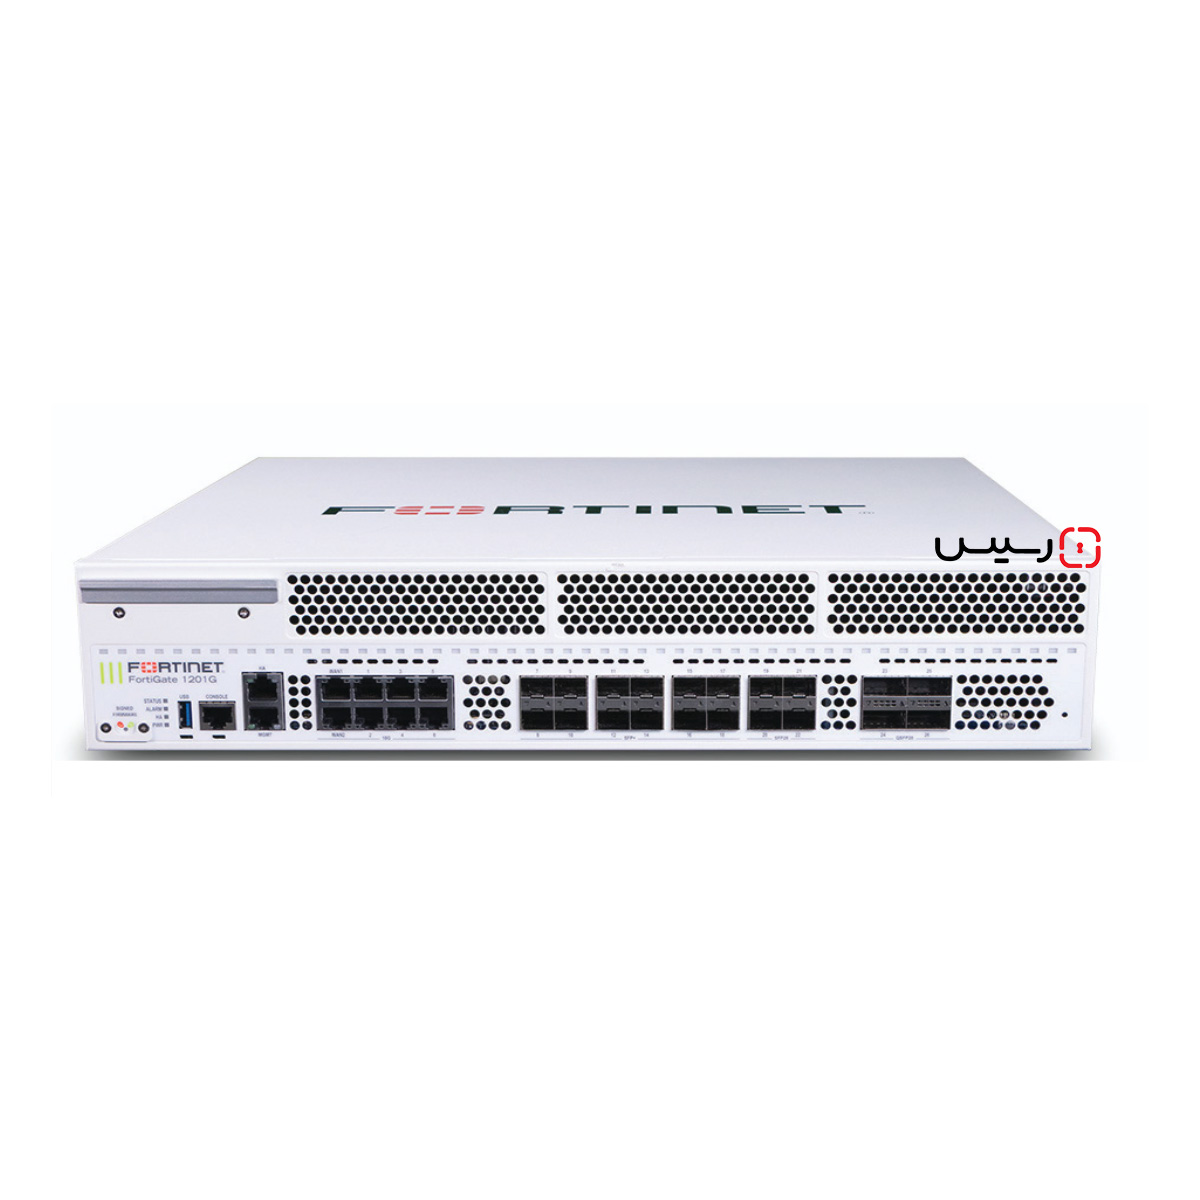
FortiGate 1200G؛ فایروال سازمانی برای امنیت شبکه در مقیاس بالا
FortiGate 1200G از سری G فایروالهای نسل جدید Fortinet است که برای سازمانها و زیرساختهایی طراحی شده که همزمان به ظرفیت بالای پردازش ترافیک، Security Inspection و اتصالهای پرسرعت نیاز دارند.
این مدل با استفاده از FortiASIC NP7 و CP10 و سیستمعامل FortiOS، قابلیتهایی مانند NGFW، IPS، Application Control، IPsec VPN، SD-WAN و ZTNA را در یک پلتفرم یکپارچه ارائه میکند.
فایروال فورتی گیت 1200G تا 397Gbps Firewall Throughput، 54Gbps IPS Throughput و 40Gbps Threat Protection دارد و از Interfaceهای 100G، 40G، 25G و 10G پشتیبانی میکند.
این ترکیب، 1200G را برای محیطهایی مانند Enterprise، Data Center، Large Campus و Hybrid Infrastructure قابل بررسی میکند؛ بهخصوص زمانی که تعداد Sessionها، حجم ترافیک یا سطح Security Inspection از ظرفیت مدلهای پایینتر عبور میکند.
برای بررسی فنی و انتخاب مدل مناسب، میتوانید با کارشناسان رسیس از طریق
02154714 در ارتباط باشید.
مشخصات کلیدی FortiGate 1200G در یک نگاه
| مشخصه |
FortiGate 1200G |
| نوع محصول |
Next-Generation Firewall (NGFW) |
| مناسب |
Enterprise، Data Center، Large Campus و Hybrid Infrastructure |
| معماری پردازشی |
FortiASIC NP7 & CP10 |
| Firewall Throughput |
397Gbps |
| IPS Throughput |
54Gbps |
| NGFW Throughput |
45Gbps |
| Threat Protection |
40Gbps |
| IPsec VPN Throughput |
102Gbps |
| Concurrent Sessions |
40 میلیون |
| New Sessions/sec |
1 میلیون |
| Interfaceهای پرسرعت |
100G / 40G / 25G / 10G |
| Form Factor |
Rackmount |
فایروال FG 1200G برای حل چه چالشهایی طراحی شده است؟
در شبکههای Enterprise و دیتاسنتر، افزایش ظرفیت ترافیک تنها مسئله نیست؛ بازرسی امنیتی همان ترافیک نیز میتواند به عامل محدودکننده عملکرد تبدیل شود. FortiGate 1200G برای محیطهایی مناسب است که با چالشهایی مانند موارد زیر روبرو هستند:
- افزایش حجم ترافیک و تعداد Connectionها
- رشد ترافیک رمزگذاری شده و نیاز به Security Inspection
- نیاز به پردازش همزمان ترافیک و سرویسهای امنیتی
- اتصال زیرساختهای 100G، 40G، 25G و 10G
- افزایش تعداد کاربران، Applicationها و Sessionهای همزمان
- نیاز به ترکیب قابلیتهای Network Security و Secure Networking
- گسترش زیرساختهای Hybrid و نیاز به اعمال Policy امنیتی یکپارچه
FortiGate 1200G با ظرفیت 40 میلیون Concurrent Sessions و توانایی ایجاد یک میلیون New Sessions در ثانیه، برای محیطهایی طراحی شده که تعداد Connectionها و نرخ ایجاد Session نیز در Sizing فایروال اهمیت دارد.
مهمترین قابلیتهای فایروال فورتیگیت FG-1200G
قبل از اینکه برای خرید فایروال فورتیگیت FG-1200G تصمیم بگیرید، پیشنهاد میکنیم با مهمترین مشخصات FortiGate 1200G آشنا شوید:
پردازش پرظرفیت Firewall و Security Inspection
یکی از ویژگیهای مهم FortiGate 1200G، فاصله میان ظرفیت خام Firewall و ظرفیت پردازش همراه با سرویسهای امنیتی است.
این مدل 397Gbps Firewall Throughput ارائه میدهد، در حالی که ظرفیت Threat Protection آن 40Gbps و ظرفیت NGFW آن 45Gbps است. این تفاوت نشان میدهد که هنگام انتخاب فایروال نباید فقط عدد Firewall Throughput را مبنای Sizing قرار داد؛ میزان ترافیکی که واقعاً تحت Security Inspection قرار میگیرد نیز اهمیت دارد.
FortiASIC NP7 و CP10
FortiGate 1200G از NP7 و CP10 برای شتابدهی پردازشهای شبکه و امنیت استفاده میکند.
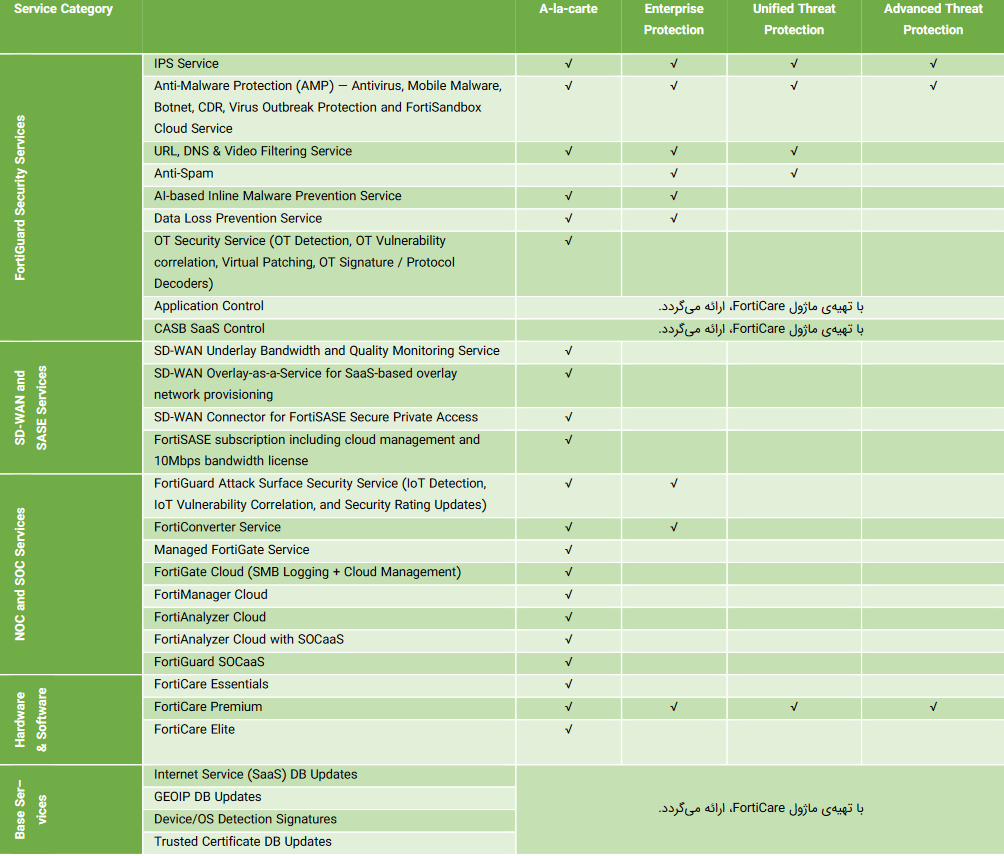
NP7 برای تسریع عملکردهای شبکه و Firewall در مسیر پردازش ترافیک بهکار میرود و CP10 بخشی از پردازشهای سنگین مرتبط با سرویسهای امنیتی را Offload میکند.FortiGate 1200G با این معماری سختافزاری پردازش ترافیک و Security Inspection را در مقیاس بالاتر انجام میدهد.
اتصالهای 100G، 40G، 25G و 10G
FG-1200G برای زیرساختهای با ظرفیت بالا، مجموعهای از Interfaceهای High-Speed را ارائه میکند:
- 4x100 / 40 GE QSFP28 Slots
- 4x25 / 10 GE SFP28 Slots
- 12x10 GE SFP+ Slots
- 8x10 GE / 5 GE / 2.5 GE / GE / 100M RJ45 Ports
- 2x5 GE RJ45 FAZ and Management Ports64
این تنوع Interface باعث میشود 1200G بتواند در معماریهایی با ترکیب لینکهای مختلف و نیاز به Uplinkهای پرسرعت کاربردیتر شود.
NGFW، IPS و Application Control
FortiGate 1200G قابلیتهای امنیتی اصلی یک NGFW را در کنار پردازش ترافیک شبکه ارائه میکند. IPS، Application Control و Threat Protection امکان اعمال کنترل و بازرسی روی ترافیک را فراهم میکنند.
ظرفیت 54Gbps برای IPS و 45Gbps برای NGFW نیز نشان میدهد که ارزیابی این مدل باید براساس سرویسهای امنیتی مورد نیاز سازمان و نه فقط ظرفیت Firewall خام انجام شود.
IPsec VPN با ظرفیت 102Gbps
این مدل تا 102Gbps IPsec VPN Throughput ارائه میدهد و برای محیطهایی که حجم قابل توجهی از ارتباطات رمزگذاری شده بین سایتها یا شبکهها دارند، قابل بررسی است. این ظرفیت در معماریهای Enterprise و Hybrid که ارتباطات امن بین بخشهای مختلف زیرساخت اهمیت دارد، یکی از شاخصهای مهم Sizing محسوب میشود.
ZTNA و Secure Networking
فایروال فورتی گیت 1200G قابلیت ZTNA را در کنار قابلیتهای NGFW ارائه میکند و FortiOS نیز Network و Security را در یک پلتفرم یکپارچه قرار میدهد.
در محیطهایی که کاربران، دستگاهها و Applicationها در بخشهای مختلف زیرساخت توزیع شدهاند، این رویکرد امکان اعمال Policyهای دسترسی و امنیت را در کنار قابلیتهای شبکه فراهم میکند.
FortiSASE Outpost
یکی از قابلیتهای متمایز 1200G، امکان استفاده از آن بهعنوان Local SASE Point of Presence (POP) در صورت پیکربندی با FortiSASE Outpost است.
این مدل استقرار برای سازمانهایی قابل بررسی است که میخواهند محل اجرای Security Inspection و Enforcement را تا حدی در زیرساخت تحت کنترل خود نگه دارند؛ موضوعی که در محیطهای دارای الزامات Data Sovereignty، Compliance یا Latency میتواند اهمیت داشته باشد.
مزایای FortiGate 1200G برای سازمانها
از مزیتهای کلیدی فایروال FortiGate 1200G برای سازمانها باید به ظرفیت بالای Firewall در کنار Security Inspection، تعداد بالای Session و Interfaceهای پرسرعت اشاره کنیم. سایر مهمترین مزایای این مدل عبارتاند از:
- 397Gbps Firewall Throughput برای پردازش ترافیک با ظرفیت بالا
- 40Gbps Threat Protection برای پردازش ترافیک همراه با سرویسهای امنیتی
- 54Gbps IPS Throughput و 45Gbps NGFW Throughput
- 102Gbps IPsec VPN Throughput
- پشتیبانی از 40 میلیون Concurrent Sessions
- امکان ایجاد 1 میلیون New Sessions در ثانیه
- استفاده از FortiASIC NP7 و CP10
- پشتیبانی از Interfaceهای 100G، 40G، 25G و 10G
- قابلیتهای NGFW، IPS، Application Control، ZTNA و Secure SD-WAN
- امکان استفاده از FortiSASE Outpost برای Local SASE POP
- قابلیت استفاده در معماریهای Enterprise، Data Center و
- Hybrid Infrastructure
نکاتی که قبل از خرید FortiGate 1200G باید بدانید
FortiGate 1200G یک مدل با ظرفیت بالاست و انتخاب آن باید براساس Sizing واقعی شبکه انجام شود. پیش از خرید، این موارد را بررسی کنید:
- 397Gbps Firewall Throughput به معنی 397Gbps Threat Protection نیست. ظرفیت مورد نیاز هنگام فعال بودن سرویسهای امنیتی باید جداگانه بررسی شود.
- تعداد Concurrent Sessions و New Sessions/sec در شبکههای پر تراکنش اهمیت دارد.
- در صورت استفاده از SSL Inspection، ظرفیت واقعی باید براساس حجم ترافیک بازرسی شده محاسبه شود.
- نوع و تعداد Interfaceها باید با معماری Core، Data Center یا Edge تطبیق داده شود.
- فعالسازی برخی سرویسهای امنیتی Fortinet به Subscription و License مربوط به سرویس مورد نظر نیاز دارد.
- برای سازمانهایی که بخش قابل توجهی از ظرفیت 1200G را استفاده نمیکنند، انتخاب مدل پایینتر ممکن است از نظر Sizing منطقیتر باشد.
فایروال FortiGate 1200G برای چه سازمانهایی مناسب است؟
فایروال 1200G برای محیطهایی مناسب است که ظرفیت پردازش، تعداد Session و سطح Security Inspection در آنها از نیاز معمول شبکههای متوسط فراتر است؛ از جمله:
- سازمانهای Enterprise: سازمانهایی با تعداد زیاد کاربر، Application و Connection و نیاز به کنترل و بازرسی متمرکز ترافیک.
- مراکز داده: محیطهایی با نیاز به Interfaceهای پرسرعت و ظرفیت بالای Firewall و Security Processing
- Large Campus: مناسب Campusهای بزرگ با حجم بالای ترافیک و تعداد زیاد کاربران و تجهیزات
- Hybrid Infrastructure: سازمانهایی که بخشی از زیرساخت خود را در محیط On-Premises و بخشی را در Cloud یا محیطهای Hybrid اجرا میکنند.
- محیطهای دارای ترافیک رمزگذاری شده بالا: زیرساختهایی که Security Inspection ترافیک رمزگذاری شده بخش مهمی از معماری امنیتی آنهاست.
- محیطهایی با نیاز به Local SASE: سازمانهایی که میخواهند در کنار سرویسهای SASE، امکان اجرای یک Local SASE POP در زیرساخت تحت کنترل خود را داشته باشند.
دریافت مشاوره و استعلام قیمت FortiGate 1200G
انتخاب FortiGate 1200G فقط براساس بیشترین Throughput انجام نمیشود. برای انتخاب مدل مناسب باید حجم ترافیک، میزان Security Inspection، تعداد Sessionها، نوع Interfaceها، SSL Inspection، نیازهای VPN و مسیر رشد شبکه همزمان بررسی شوند.
کارشناسان رسیس میتوانند با توجه به معماری شبکه و نیازهای امنیتی سازمان، در انتخاب مدل، Sizing و تأمین FortiGate 1200G مشاوره فنی ارائه دهند.
سوالات متداول درباره فایروال FortiGate 1200G
FortiGate 1200G برای چه سازمانهایی مناسب است؟
FortiGate 1200G برای سازمانهای Enterprise، دیتاسنترها، Large Campus و زیرساختهای Hybrid مناسب است؛ بهخصوص محیطهایی که به ظرفیت بالای Firewall و Security Inspection، تعداد زیاد Session و Interfaceهای پرسرعت نیاز دارند.
توان عملیاتی FortiGate 1200G چقدر است؟
FG 1200G تا 397Gbps Firewall Throughput، 54Gbps IPS Throughput، 45Gbps NGFW Throughput و 40Gbps Threat Protection ارائه میدهد. ظرفیت IPsec VPN این مدل نیز 102Gbps اعلام شده است.
تفاوت Firewall Throughput و Threat Protection در FortiGate 1200G چیست؟
Firewall Throughput ظرفیت پردازش ترافیک در عملکرد Firewall است؛ Threat Protection ظرفیت پردازش زمانی را نشان میدهد که مجموعهای از سرویسهای امنیتی روی ترافیک فعال هستند. به همین دلیل برای Sizing باید هر دو شاخص و سرویسهای شبکه بررسی شوند.
FortiGate 1200G چند Session را پشتیبانی میکند؟
این مدل تا 40 میلیون Concurrent Sessions و 1 میلیون New Sessions در ثانیه را پشتیبانی میکند.
فایروال 1200G چه Interfaceهایی دارد؟
این مدل دارای Interfaceهای 100G، 40G، 25G، 10G و RJ45 چند سرعته است و از 4×100/40GE QSFP28، 4×25/10GE SFP28، 12×10GE SFP+ و 8×RJ45 چندسرعته بهره میبرد.
آیا FortiGate 1200G از ZTNA و SASE پشتیبانی میکند؟
بله. FortiGate 1200G قابلیت ZTNA را در FortiOS ارائه میکند و در صورت استفاده از FortiSASE Outpost، میتواند بهعنوان یک Local SASE POP در زیرساخت سازمان مورد استفاده قرار گیرد.

 40Gbps Threat Protection