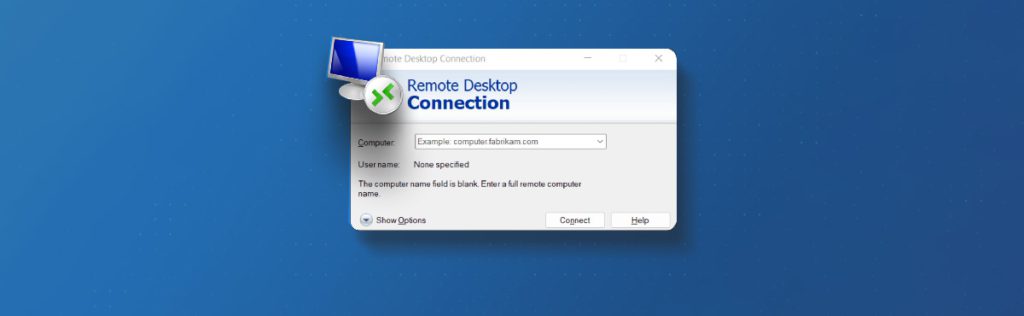
منظور از "دسترسی از راه دور به شبکه" چیست؟

منظور از “دسترسی از راه دور به شبکه” چیست؟

منظور از دسترسی Remote چیست؟

دسترسی از راه دور یا Remote access زمانی رخ می دهد که امکان دسترسی به کامپیوتر یا شبکه دیگر که در یک لوکیشن دیگر قرار دارد، فراهم گردد. به طور معمول، ارتباط با کامپیوتر از راه دور و یا استفاده از VPN  به منظور دسترسی کاربر به فایل ها و نرم افزارهای مهم انجام می شود.

یک کاربر می تواند از طریق دسترسی از راه دور، دستگاه ها را نظارت و کنترل کند. همین امر زمینه ساز بروز مشکلات مختلف امنیتی می باشد.

با داشتن امکان دسترسی از راه دور به شبکه می توان بدون این که فایل ها را از طریق ایمیل و یا هر ابزار دیگری ارسال کرد، به آن ها دسترسی داشت. حتی می توان کاربران را دسته بندی کرد و به هر گروه محدودیت خاصی از نظر دسترسی تعریف کرد.

دسترسی به دسکتاپ از راه دور

با در اختیار داشتن نرم افزار مربوطه می توان به اطلاعات شخصی کامپیوتر فرد دیگری دسترسی داشت. در طول زمانی که تعامل از راه دور بر روی کامپیوتر مورد نظر رخ می دهد، کاربر می تواند هر آن چه که بر روی کامپیوتر مقصد وجود دارد را مشاهده کند.

دسترسی از راه دور به صورت نظارت نشده

در سیستم دسترسی از راه دور به صورت unattended، کاربر می تواند به کامپیوتر و یا سرور بدون این که کسی بر آن نظارت داشته باشد، دسترسی پیدا کند.

نحوه عملکرد دسترسی از راه دور به کامپیوترها چگونه است؟

یک ارتباط بر پایه دسترسی از راه دور به کاربر این امکان را می دهد که به یک شبکه خصوصی از لوکیشن دیگری متصل شود و هر دو کاربر می بایست به یک شبکه وصل شوند. در حقیقت یک پروتکل تحت کنترل نرم افزار، ارتباط بین دو کاربر را میسر می کند.

پروتکل دسترسی از راه دور به کامپیوتر

پروتکل های متفاوتی در خصوص remote access وجود دارند که ما سه مورد از رایج ترین آن ها که امکان دسترسی و کنترل کامل بر کامپیوتر مقصد را فراهم می کنند را در ادامه توضیح خواهیم داد :

دسترسی ریموت با چه پروتکل‌هایی کار می‌کند؟

شناخت دقیق پروتکل‌های دسترسی از راه دور برای سازمان‌هایی که در جستجوی ایجاد محیطی امن و کارامد برای دورکاری هستند، کاملا ضروری است. در ادامه به رایج‌ترین پروتکل‌های دسترسی از راه دور می‌پردازیم:

  • Point-to-Point Protocol (PPP)

پروتکلی پایه برای ایجاد اتصال مستقیم بین دو کامپیوتر است و در سناریوهایی مورد استفاده قرار می‌گیرد که نیاز به ارتباطات پرسرعت و مدیریت قدرتمند است.

  • Internet Protocol Security (IPsec)

این پروتکل با رمزنگاری و احراز هویت اطلاعاتی که از طریق شبکه‌های مبتنی بر IP منتقل می‌شوند، با محرمانگی و یکپارچگی اطلاعات در زمان انتقال بین دو یا چند سیستم محافظت می‌کند.

  • Point-to-Point Tunneling Protocol (PPTP)

اگرچه زمانی یکی از محبوب‌ترین راه‌های ایجاد VPN tunnel بوده، اما به دلیل وجود آسیب‌پذیری‌های امنیتی دیگر توصیه نمی‌شود و بهتر است از جایگزین‌های ایمن‌تر استفاده شود.

  • Remote Access Service (RAS)

این پروتکل به کاربران اجازه می‌دهد تا از مکان‌های مختلف با امنیت بالا به شبکه سازمانی متصل شوند. این اتصال می‌تواند از طریق اتصالات dial-up و یا VPN انجام شود.

  • Remote Desktop Protocol (RDP)

پروتکل اختصاصی مایکروسافت که به کاربران این امکان را می‌دهد تا از راه دور و از طریق شبکه و با استفاده از یک اینترفیس گرافیکی، به دسکتاپ متصل شده و آن را مدیریت کنند.

  • Virtual Private Network (VPN)

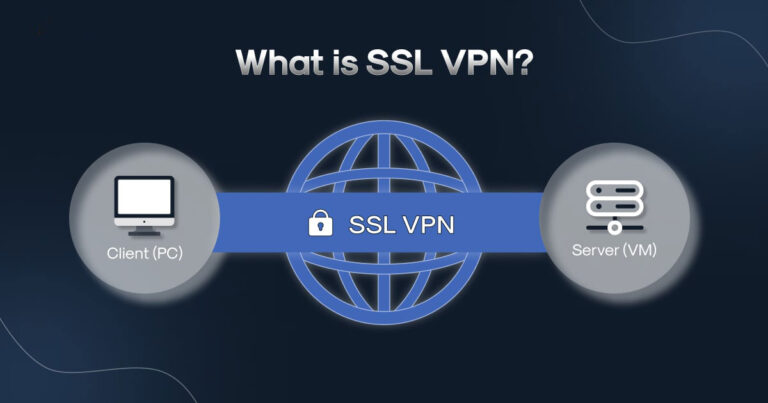
با ایجاد تونل‌های رمزنگاری‌شده روی شبکه‌های عمومی مانند اینترنت، مسیری ایمن فراهم شده تا کاربران دورکار بتوانند به شبکه‌ها و منابع داخلی دسترسی داشته باشند؛ درست مانند زمانی که به صورت فیزیکی در محل حضور دارند.

  • Virtual Network Computing (VNC)

این پروتکل یک رابط گرافیکی برای دسترسی از راه دور به دسکتاپ فراهم نموده و امکان مشاهده و کنترل صفحه نمایش را برای کامپیوتر دیگر میسر می‌کند.  

  • Proprietary Protocols

برخی از راهکارهای دسترسی از راه دور از پروتکل‌هایی استفاده می‌کنند که برای پلتفرم‌های خاص، طراحی شده‌اند. معمولا این پروتکل‌ها دارای مکانیزم‌های امنیتی قدرتمند مانند رمزنگاری AES-256 و SSL/TLS key exchange هستند تا امنیت ارتباطات ریموت را تضمین کنند.

 نگاهی به روش‌های ریموت

برخی از روش‌های دسترسی ریموت، تنها امکان استفاده محدود از منابع سیستم مقصد را فراهم می‌کنند؛ در حالی که پروتکل‌های VPN، VNC و RDP امکان دسترسی کامل و کنترل مستقیم سیستم مورد نظر را در اختیار شما قرار می‌دهند.

Virtual Private Network (VPN)

این پروتکل، امکان تبادل ایمن اطلاعات را از طریق یک شبکه خصوصی فراهم می‌کند. 

برای برقراری دسترسی ریموت، هر دو طرف باید به یک VPN مشترک متصل بوده و از نرم‌افزار یکسان استفاده کنند.

در شبکه‌هایی با IPهای متغیر (dynamic)، سرویس dynamic DNS (DDNS) با به‌روزرسانی خودکار نام دامنه متناسب با IPهای متغیر، اتصال پایدار را حفظ می‌کند.

Virtual Network Computing (VNC)

این پروتکل، یک محیط گرافیکی برای به اشتراک‌گذاری دسکتاپ فراهم می‌کند. در این روش، هر عملی که کاربر ریموت انجام دهد، به سیستم مقصد، ارسال شده و آن را مانند حضور فیزیکی پشت سیستم، کنترل می‌کند. کاربر کنترل‌کننده می‌تواند تمامی فعالیت‌ها را در صفحه‌نمایش خود مشاهده کند.

Remote desktop protocol (RDP)

پروتکل RDP، محصول شرکت مایکروسافت است که امکان اتصال گرافیکی به یک سیستم دیگر از طریق شبکه را فراهم می‌آورد.

در این روش کاربر با استفاده از نرم‌فزار RDP client به دستگاه مقصد متصل شده، مشروط بر آن که سرویس RDP در سیستم مقصد، فعال باشد و اجازه دسترسی ریموت صادر شده باشد.

سرورهای Internet Proxy

در این روش، سرور پراکسی نقش واسطه بین دو سیستم را ایفا می‌کند. هر دو دستگاه به یک سرور پراکسی مشترک متصل می‌شوند و از طریق این بستر، امکان برقراری ارتباط و دسترسی به سیستم مقابل فراهم می‌شود.

  نگاهی به روش‌های ریموت

برخی از روش‌های دسترسی ریموت، تنها امکان استفاده محدود از منابع سیستم مقصد را فراهم می‌کنند؛ در حالی که پروتکل‌های VPN، VNC و RDP امکان دسترسی کامل و کنترل مستقیم سیستم مورد نظر را در اختیار شما قرار می‌دهند.

Virtual Private Network (VPN)

این پروتکل، امکان تبادل ایمن اطلاعات را از طریق یک شبکه خصوصی فراهم می‌کند. 

برای برقراری دسترسی ریموت، هر دو طرف باید به یک VPN مشترک متصل بوده و از نرم‌افزار یکسان استفاده کنند.

در شبکه‌هایی با IPهای متغیر (dynamic)، سرویس dynamic DNS (DDNS) با به‌روزرسانی خودکار نام دامنه متناسب با IPهای متغیر، اتصال پایدار را حفظ می‌کند.

Virtual Network Computing (VNC)

این پروتکل، یک محیط گرافیکی برای به اشتراک‌گذاری دسکتاپ فراهم می‌کند. در این روش، هر عملی که کاربر ریموت انجام دهد، به سیستم مقصد، ارسال شده و آن را مانند حضور فیزیکی پشت سیستم، کنترل می‌کند. کاربر کنترل‌کننده می‌تواند تمامی فعالیت‌ها را در صفحه‌نمایش خود مشاهده کند.

Remote desktop protocol (RDP)

پروتکل RDP، محصول شرکت مایکروسافت است که امکان اتصال گرافیکی به یک سیستم دیگر از طریق شبکه را فراهم می‌آورد.

در این روش کاربر با استفاده از نرم‌فزار RDP client به دستگاه مقصد متصل شده، مشروط بر آن که سرویس RDP در سیستم مقصد، فعال باشد و اجازه دسترسی ریموت صادر شده باشد.

سرورهای Internet Proxy

در این روش، سرور پراکسی نقش واسطه بین دو سیستم را ایفا می‌کند. هر دو دستگاه به یک سرور پراکسی مشترک متصل می‌شوند و از طریق این بستر، امکان برقراری ارتباط و دسترسی به سیستم مقابل فراهم می‌شود.

سایر گزینه‌های دسترسی ریموت را بشناسید.

در ادامه، به سایر روش‌های دسترسی ریموت می‌پردازیم؛ روش‌هایی که هرکدام سطح متفاوتی از کنترل و اشتراک‌گذاری داده را در اختیار کاربر قرار می‌دهند.

  • اینترنتی Cellular اتصال وایرلس بین دو دستگاه از طریق شبکه موبایل؛
  • اینترنت کابلی (Cable Broadband) ارتباط پرسرعت از طریق کابل با پهنای باند اشتراکی میان کاربران یک منطقه؛
  • اینترنت Digital subscriber line (DSL) اتصال از طریق خطوط تلفن ثابت، با سرعت کمتر از فیبرنوری و مناسب برای مصارف عمومی؛
  • اینترنت فیبرنوری (Fiber Optics) استفاده از کابل‌های فیبرنوری برای انتقال حجم بالای داده با سرعت بسیار بالا؛
  • اینترنت ماهواره‌ای (Satellite Internet) برقراری اتصال اینترنتی از طریق ماهواره‌ها مناسب برای مناطق دورافتاده و بدون پوشش شبکه‌های کابلی یا وایرلس لوکال؛
  • شبکه‌های LAN/WAN استفاده از شبکه‌های رمزنگاری‌شده برای اتصال ایمن کاربران پس از ورود به سیستم؛
  • Desktop sharing شامل نرم‌افزاری برای کنترل همزمان صفحه‌نمایش یک کاربر توسط چندین نفر دیگر؛
  • Private Access Management (PAM) مجموعه‌ای از ابزارها برای تضمین دسترسی افراد مجاز به فایل‌ها و اپلیکیشن‌های خاص در شبکه؛
  • Vendor privileged access management (VPAM) راهکاری برای اشتراک‌گذاری ایمن در شبکه‌های تحت کنترل سازمان ثالث بوده با محدودیت دسترسی‌ها؛

مروری بر مفهوم Remote Desktop Access؛ ابزار قدرتمند دسترسی از راه دور

Remote Access Connection Manager (RasMan) یکی از سرویس‌های داخلی Windows است که اتصالات VPN را میان سیستم کاربر و اینترنت، مدیریت می‌کند.

Remote Access Connection Manager این امکان را به کاربر می‌دهد که اتصالات RDP را به صورت گروهی دسته‌بندی و مدیریت کند. برای ایجاد یک گروه، کافی است کاربر از منوی File، گزینه New را انتخاب کرده و مراحل ایجاد فایل گروه را دنبال کند.

سرورهای پروکسی اینترنت

یک سرور با کمک سرورهای پراکسی اینترنت، نقش یک واسطه را ایفا کرده و اجازه برقراری ارتباط بین دو کامپیوتر را از طریق محیط proxy server می دهد. لازم به ذکر است هر دو کامپیوتر می بایست به یک سرور پروکسی یکسان متصل شوند، تا یک کاربر، دسترسی به کامپیوتر از راه دور را به دست آورد.

سایر روش های remote access

روش های مختلفی برای دسترسی از راه دور به یک کامپیوتر دیگر وجود دارد که هر یک سطوح مختلفی از میزان کنترل و دسترسی را در اختیار کاربر قرار می دهد.

  • سرویس اینترنت بی سیم که دو دستگاه را از طریق ارتباط وایرلس به هم متصل می کند.
  • اینترنت کابلی به کاربران امکان به اشتراک گذاری پهنای باند را می دهد.
  • Digital subscriber line (DSL) از شبکه تلفن استفاده می کند.
  • اینترنت فیبرنوری از کانکشن های فیبر نوری برای انتقال سریع حجم زیادی دیتا استفاده می کند.
  • یکی دیگر از روش های اتصال دستگاه ها از طریق اینترنت، استفاده از ماهواره می باشد.
  • شبکه های LAN/WAN شامل یک شبکه رمزنگاری شده هستند که کاربرانی که به آن وارد می شوند را به هم مرتبط می کند.
  • نرم افزار به اشتراک گذاری دسکتاپ این امکان را به کاربران می دهد که در یک زمان، کامپیوتر خود را با چندین نفر به اشتراک بگذارند.
  • Private access management (PAM) شامل ابزارهایی می شود که تضمین می کند تنها افراد مجاز دسترسی به اپلیکیشن ها و فایل های مورد نظر بر روی شبکه را خواهند داشت.
  • Vendor privileged access management (VPAM) امکان به اشتراک گذاری ایمنی را از طریق یک شبکه فراهم می کند که تحت کنترل عامل بیرونی است و این عامل کنترل کننده، دسترسی را محدود می کند.
 

منظور از دسترسی از راه دور به دسکتاپ چیست؟

Remote access connection Manager (RasMan)، سرویسی است که Windows ارائه می دهد تا کانکشن های VPN را بین کامپیوتر و اینترنت، مدیریت کند.

RasMan با فراهم کردن شرایطی برای کاربردر سازماندهی RDP connection در گروه ها، کار می کند. مراحل ایجاد گروه، با گزینه New از بخش File شروع می شود، سپس راهنمایی های لازم به وی ارائه می شود.

چرا دسترسی از راه دور حیاتی است؟

قابلیت remote access، امکان کانکت شدن و همکاری را بدون محدودیت مکانی فراهم نموده و با  دسترسی به فایل‌ها و نرم‌افزارها، موجب افزایش بهره‌وری می‌شود. علاوه بر این دسترسی از راه دور (remote access) نقش مهمی در «پشتیبانی به موقع فنی»، «رفع مشکلات» و «حفظ تداوم کسب‌و‌کار» در شرایط پیش‌بینی‌نشده دارد.

بهترین اقدامات امنیتی Remote Access

در هر نوع دسترسی ریموت، صرف‌نظر از پروتکل مورد استفاده، سیستم شما در معرض تعامل با حداقل یک کاربر دیگر قرار می‌گیرد. این موضوع، امکان انتقال فایل بین دستگاه‌ها را فراهم می‌کند؛ اما در عین حال، زمینه را برای ورود بدافزار یا نفوذ غیرمجاز نیز مهیا می‌سازد.

از همین رو، رعایت اصول امنیتی هنگام دسترسی از راه دور، یک انتخاب هوشمندانه برای حفظ یکپارچگی و محرمانگی اطلاعات است.

محافظت از endpointها: رویکرد endpoint security با به‌کارگیری ابزارهایی مانند آنتی‌ویروس، فایروال و سایر تدابیر امنیتی است تضمین ‌می‌کند هر دستگاهی که در فرایند remote access مشارکت دارد، از نظر امنیتی در سطح مطلوبی است.

استفاده از کانکشن‌های ایمن: ارتباطات ایجادشده از طریق Wi-Fi عمومی، می‌تواند امنیت هر دو طرف را به شدت تهدید کند. در مقابل استفاده از یک کانشکن ایمن و قابل اعتماد، مسیر ارتباطی مستقیمی بین کاربران برقرار نموده و دسترسی افراد غیرمجاز را مسدود می‌کند. این اقدام نقش مهمی در جلوگیری از شنود اطلاعات، سرقت داده و حملات MITM دارد.

استفاده از پسوردهای پیچیده: برای افزایش امنیت بهتر است از پسوردهایی استفاده شود که حداقل ۸ کارکتر داشته باشد و شامل ترکیبی از حروف کوچک و بزرگ، اعداد و کارکترهای ویژه باشد. هر چه ساختار پسوردها، پیچیده‌تر باشد،  احتمال موفقیت حملات حدس پسورد (brute-force) به مراتب کاهش می‌یابد.

فعال‌سازی احراز هویت چندمرحله‌ای (MFA): برای ورود به حساب‌ها، فقط داشتن پسورد کافی نیست. احراز هویت چندمرحله‌ای با افزودن یک لایه امنیتی بیشتر مانند کد پیامکی یا اثر انگشت، باعث می‌شود حتی اگر گذرواژه فاش شود، مهاجم نتواند دسترسی پیدا کند. این روش یکی از ساده‌ترین و موثرترین راه‌های  افزایش امنیت است.

استفاده از قابلیت قفل کردن حساب کاربری (lockout policy): بر اساس این رویکرد، در صورت وارد کردن مکرر پسورد به صورت اشتباه، دسترسی او به طور موقت مسدود می‌گردد. این اقدام از تلاش‌های مکرر برای حدس پسورد (حمله brute-force) جلوگیری نموده و یک لایه امنیتی موثر به سیستم می‌افزاید.


به‌روزرسانی منظم نرم‌افزارها: مدیریت نرم‌افزارها و به‌روزرسانی آن‌ها به جدیدترین نسخه، امنیت سیستم را به طور قابل‌توجهی افزایش می‌دهد.


محدود کردن تعداد کاربران مجاز به استفاده از سرویس: هرچه تعداد کاربران بیشتر باشد، احتمال نفوذ افزایش می‌یابد. بنابراین کاهش تعداد کاربران مجاز، احتمال نفوذ و حملات سایبری را به شکل قابل توجهی کاهش می‌دهد.

رایج‌ترین تهدیدات سایبری در مسیر remote access

دسترسی غیرمجاز (Unauthorized Access): قابلیت remote access، سطح حملات سایبری را افزایش می‌دهد. بنابراین استفاده از مکانیز‌های قدرتمند احراز هویت مانند پسوردهای قوی، MFA و نظارت بر دسترسی‌ها، مانع از دسترسی افراد غیرمجاز می‌شود.


افشا اطلاعات (Data Breach): داده‌های مبادله‌شده در یک سشن ریموت، قابل ردیابی است. استفاده از پروتکل‌های رمزنگاری مانند VPN برای حفظ محرمانگی داده‌ها ضروری می‌باشد.

آلودگی به بدافزار (Malware Infections): ممکن است تجهیزات ریموت، نقطه‌ای برای نفوذ بدافزارها باشند و به سرعت در شبکه، منتشر گردند. به همین دلیل راهکارهای ایمن‌سازی endpointها شامل نرم‌افزارهای آنتی‌ویروس و فایروال‌ها برای شناسایی و جلوگیری از حملات مخرب اهمیت بالایی دارد.

ارزیابی ریسک‌ها و مزایای امنیتی در ارتباطات ریموت

اگر اقدامات امنیتی مناسب از جمله محافظت از endpointهای سازمانی، احراز هویت چندمرحله‌ای (MFA)، رمز عبور قوی و به‌روزرسانی منظم نرم‌افزارها رعایت شود، دسترسی ریموت می‌تواند روش ایمنی  برای اتصال دو دستگاه باشد. با این حال، نباید از تهدیداتی که در بستر ارتباطات ریموت پدید می‌آیند، غافل شد.

برای مثال Trojan Horse می‌تواند به سادگی از یک سیستم به سیستم دیگر منتقل شود، بدون اینکه در ابتدا ماهیت مخرب آن آشکار شود. بدافزارهای پیشرفته‌تری مانند Remote Access Trojan (RAT) نیز می‌توانند کنترل کامل سیستم را در اختیار مهاجم قرار دهند و به فایل‌ها، اطلاعات و عملکردهای داخلی سیستم دسترسی پیدا کنند.

همچنین، فایل‌هایی که از یک دستگاه به دستگاه دیگر ارسال می‌شوند، ممکن است به‌صورت ناخواسته ناقل ویروس‌، جاسوس‌افزار (Spyware) یا سایر بدافزارها باشند. بنابراین، رعایت نکات امنیتی هنگام استفاده از دسترسی ریموت، کاملا ضروری است.
 

چه زمانی بهتر است از remote access استفاده کرد؟

سیستم دسترسی از راه دور مشروط به موارد فوق و ایمنی کامل و جامع، یک راه مناسب جهت متصل کردن دو کامپیوتر به یکدیگر می باشد. آگاه بودن نسبت به تهدیدات نیز در این خصوص اهمیت زیادی دارد.

به عنوان مثال، بدافزار تروجان به سادگی از یک کامپیوتر به سیستم دیگر منتقل می شود و معمولا قابل شناسایی نیست زیرا ظاهرا اکثر مواقع، آسیبی به سیستم نمی رساند. به این ترتیب، یک Remote Access Trojan (RAT) می تواند به سیستم و به فایل ها دسترسی پیدا کرده و کنترل کامل دستگاه را در دست گیرد.

راهکارهای دسترسی به کامپیوتر از راه دور

فورتی نت، راهکارهایی توسط کانکشن ایمن VPN را به منظور دسترسی ایمن به کامپیوتر از راه دور را ارائه می دهد. کاربران می توانند با پشتیبانی از فورتی گیت، به صورت کاملا ایمن به کامپیوتر یکدیگر دسترسی پیدا کنند. فایروال فورتی گیت VM نسل جدید می تواند از ترافیک IPsec VPN با سرعت حداکثر۲۰ گیگابیت بر ثانیه پشتیبانی کند که موجب فراهم آوردن دسترسی از راه دور کاملا ایمن و با سرعت مناسب می گردد.

مزایای استفاده از فایروال برای امنیت دسترسی از راه دور:

افزایش امنیت

فایروال ها سطح امنیتی شبکه شما را با محدود کردن دسترسی به سیستم ها و اطلاعات شما افزایش می دهد

کاهش خطر حملات

فایروال ها می توانند از حملات سایبری مانند brute force attacks، phishing attacks و malware attacks جلوگیری کنند.

بهبود انطباق

فایروال ها می توانند به شما در انطباق با مقررات امنیتی مانند GDPR و HIPAA کمک کنند.

نکات کلیدی برای پیکربندی فایروال برای دسترسی از راه دور:

قوانین فایروال خود را به دقت تنظیم کنید:

فقط به ترافیک ضروری اجازه عبور از فایروال خود را بدهید.

از رمز عبورهای قوی و احراز هویت دو مرحله ای (۲FA) برای محافظت از اتصالات خود استفاده کنید.

همیشه از جدیدترین نسخه نرم افزار فایروال خود استفاده کنید تا از آخرین آسیب پذیری ها محافظت کنید.

به طور منظم گزارش های فایروال خود را برای شناسایی فعالیت های مشکوک بررسی کنید.

نتیجه گیری

دسترسی از راه دور، امکان متصل شدن به کامپیوتر دیگری را فراهم آورده، به طوری که گویا در مقابل همان کامپیوتر نشسته اید. با انجام عملیاتی که بر روی کامپیوتر خود انجام می دهید، می توانید کامپیوتر دیگر را کنترل کنید.

اتصال از طریق پروتکل های دسترسی از راه دور مانند VPN، VNC و RDP اتفاق می افتد. هر دو کاربر می بایست پروتکل مربوطه که با دستگاه سازگار است را داشته باشند. در ضمن می توان از طریق سرویس هایی مانند کابل یا فیبر نوری و PAM ارتباط را برقرار کرد.

به هنگام استفاده از سیستم دسترسی از راه دور، رعایت اقدامات امنیتی از اهمیت ویژه ای برخوردار است. برخی از بهترین اقدامات شامل “محافظت جامع و گسترده”، “پسوردهای پیچیده”،”احراز هویت چندمرحله ای”، “به روز رسانی نرم افزار” و “محدود کردن تعداد کاربرانی که به سرویس مورد نظر دسترسی دارند” می گردند. فورتی گیت نیز امکان اتصال سریع توسط VM-next generation firewall را به منظور ارتقا امنیت و بهره وری ارائه می دهد.