
هوش مصنوعی مولد (Generative AI) بهسرعت وارد فرآیندهای روزمره سازمانها شدهاست. کارکنان از ابزارهای AI برای تحلیل اطلاعات، خلاصهسازی اسناد، برنامهنویسی، تولید محتوا و افزایش بهرهوری استفاده میکنند. اما همین استفاده، یک چالش امنیتی جدید ایجاد کرده است: اگر کاربر یک داده حساس را برای دریافت پاسخ بهتر در اختیار یک ابزار AI قرار دهد، چه اتفاقی برای آن داده میافتد؟
اطلاعات مشتریان، Source Code، اسناد محرمانه، دادههای مالی و مالکیت فکری، همگی ممکن است در جریان تعامل کاربران با سرویسهای AI در معرض Data Exposure یا Data Leakage قرار بگیرند. این ریسک با گسترش AI Agentها، Coding Assistantها و سرویسهای AI مبتنی بر مرورگر، پیچیدهتر نیز میشود.
برای جلوگیری از نشت داده به ابزارهای AI، سازمانها باید همزمان روی چند لایه کنترل تمرکز کنند: شناسایی و مشاهده استفاده از AI، تعریف AI Governance و Policy، طبقهبندی دادههای حساس، استفاده از DLP و اعمال کنترلهای امنیتی در Endpoint.
در این مقاله رسیس بررسی میکنیم نشت داده به ابزارهای AI چگونه اتفاق میافتد، چه دادههایی نباید در اختیار این سرویسها قرار بگیرند و سازمانها چگونه میتوانند با ترکیب AI Governance، Data Loss Prevention (DLP) و Endpoint Security، ریسک افشای اطلاعات حساس را کاهش دهند.
در رسیس بیشتر بخوانید
نشت داده به ابزارهای AI به چه معناست؟
پیش از بررسی راهکارها، بهتر است بین چند مفهوم تفاوت قائل شویم.
Data Exposure زمانی رخ میدهد که اطلاعات حساس در معرض دسترسی یا مشاهده قرار گیرد؛ حتی اگر هنوز مشخص نباشد فرد یا سیستم غیر مجاز به آن دسترسی پیدا کرده است.
Data Leakage به خروج یا انتقال ناخواسته یا غیر مجاز داده از محیط تحت کنترل سازمان اشاره دارد. برای مثال، کارمندی Source Code اختصاصی شرکت را در یک سرویس AI عمومی وارد میکند.
Data Breach به یک رخداد امنیتی جدیتر اشاره دارد که طی آن دادهها در نتیجه دسترسی غیر مجاز، حمله یا نقص امنیتی افشا یا سرقت میشوند.
بنابراین، هر بار که کاربر یک داده حساس را در یک ابزار AI وارد میکند، لزوماً با یک Data Breach مواجه نیستیم؛ اما اگر این انتقال بدون مجوز و خارج از Policy سازمان انجام شود، میتواند یک ریسک Data Leakage یا Data Exposure ایجاد کند.
چرا استفاده از ابزارهای AI به یک ریسک امنیتی تبدیل شده است؟
استفاده از AI در سازمانها ذاتاً یک تهدید امنیتی نیست. مشکل زمانی ایجاد میشود که این فناوری بدون سیاستگذاری و کنترل مناسب وارد فرآیندهای کاری شود.
فرض کنید یک برنامهنویس برای رفع یک خطا، بخشی از کد اختصاصی سازمان را در یک AI Coding Assistant وارد کند یا کارمندی برای خلاصهسازی یک گزارش، فایل داخلی شرکت را در یک سرویس عمومی AI آپلود کند. حتی ممکن است کاربر اطلاعات یک مشتری را برای تحلیل یا تولید یک پاسخ بهتر در اختیار یک Chatbot قرار دهد.
در تمام این سناریوها، کاربر ممکن است نیت مخربی نداشته باشد و صرفاً دنبال افزایش سرعت و بهرهوری باشد؛ اما دادهای که وارد ابزار AI شده، ممکن است دیگر تحت سیاستهای امنیتی سازمان قرار نداشته باشد.
بنابراین، چالش اصلی فقط این نیست که چه کسی اجازه استفاده از AI را دارد؛ سازمان باید بتواند تشخیص دهد:
- چه ابزارهای AI در حال استفاده هستند؟
- چه کسی از آنها استفاده میکند؟
- چه نوع دادهای در اختیار AI قرار میگیرد؟
- آیا این انتقال براساس Policy سازمان مجاز است؟
- در صورت نقض Policy، چه اقدامی باید انجام شود؟
استفاده از ابزارهای AI بدون اطلاع یا تأیید تیم امنیتی نیز میتواند در چارچوب Shadow AI قرار بگیرد.
برای آشنایی بیشتر با این مفهوم و ریسکهای آن، میتوانید مقاله Shadow AI چیست و چرا یک ریسک امنیتی برای سازمانهاست؟ را مطالعه کنید.
چه دادههایی نباید وارد ابزارهای AI شوند؟
اینکه چه اطلاعاتی حساس محسوب میشوند، به نوع فعالیت سازمان، الزامات قانونی و سیاستهای Data Classification بستگی دارد. با این حال، برخی دادهها معمولاً باید با حساسیت بیشتری مدیریت شوند:
- اطلاعات شخصی و هویتی: اطلاعات شناسایی، شماره تماس و دادههای شخصی مشتریان یا کارکنان
- اطلاعات مالی: گزارشهای مالی، اطلاعات پرداخت و دادههای حسابداری
- اطلاعات مشتریان: دادههای CRM، سوابق مشتری و اطلاعات اختصاصی کاربران
- مالکیت فکری: اسناد داخلی، استراتژیهای کسبوکار و طرحهای محصول
- Source Code: کدهای اختصاصی، Repositoryها و Configurationهای حساس
- اطلاعات احراز هویت: Passwordها، API Keyها، Tokenها، Secretها و Credentialها
- اطلاعات زیرساختی: معماری شبکه، تنظیمات تجهیزات و اطلاعات حساس زیرساخت
البته نوع داده بهتنهایی تعیینکننده سطح ریسک نیست. Context نیز اهمیت دارد. یک قطعه کد عمومی ممکن است حساس نباشد؛ اما همان کد اگر بخشی از یک محصول اختصاصی یا زیرساخت حیاتی سازمان باشد، ارزش امنیتی بالایی خواهد داشت.
به همین دلیل، سازمانها نباید تنها به یک فهرست ثابت از «دادههای ممنوع» تکیه کنند؛ بلکه باید یک چارچوب مشخص برای Data Classification و Data Protection داشته باشند.
نشت داده به ابزارهای AI چگونه اتفاق میافتد؟
نشت اطلاعات در تعامل با AI میتواند از مسیرهای مختلفی اتفاق بیفتد و همیشه هم نتیجه یک حمله سایبری مستقیم نیست.
ورود اطلاعات محرمانه در Prompt
کاربر ممکن است برای دریافت پاسخ دقیقتر، اطلاعات محرمانه را مستقیماً در Prompt وارد کند؛ برای مثال، بخشی از اطلاعات مشتری یا یک گزارش داخلی را برای تحلیل در اختیار ابزار AI قرار دهد.
آپلود فایلهای سازمانی
برخی ابزارهای AI امکان دریافت فایل را فراهم میکنند. در این شرایط، کاربر ممکن است یک سند، Spreadsheet یا فایل متنی را برای خلاصهسازی، تحلیل یا استخراج اطلاعات آپلود کند.
استفاده از AI Coding Assistant
برنامهنویسان ممکن است برای Debugging یا بهبود کد، بخشی از Source Code یا Configuration را در اختیار ابزارهای AI قرار دهند. اگر این دادهها متعلق به سازمان باشند، انتشار آنها بدون مجوز میتواند یک ریسک جدی ایجاد کند.
تعامل AI Agentها با داده و Applicationها
AI Agentها میتوانند نسبت به Chatbotهای ساده، به منابع و Applicationهای بیشتری متصل شوند و وظایف پیچیدهتری انجام دهند. بنابراین با افزایش سطح دسترسی Agent، اهمیت کنترل دسترسی، داده و رفتار آن نیز بیشتر میشود.
به همین دلیل، امنیت AI فقط به سؤال «آیا این ابزار مجاز است؟» محدود نمیشود؛ بلکه باید پرسید:
- چه دادهای در حال انتقال است؟
- چه کسی آن را منتقل میکند؟
- این انتقال در چه شرایطی مجاز است؟
چگونه از نشت دادههای حساس به ابزارهای AI جلوگیری کنیم؟
جلوگیری از نشت داده در محیطهای AI نیازمند یک کنترل واحد نیست. سازمانها باید مجموعهای از کنترلهای فنی و مدیریتی را در کنار هم قرار دهند.
۱. روی استفاده از ابزارهای AI Visibility ایجاد کنید
اولین قدم، شناخت محیط است. تیم امنیت باید بداند چه ابزارهای AI در سازمان استفاده میشوند، چه کاربرانی از آنها استفاده میکنند و کدام سرویسها توسط سازمان تأیید شدهاند.
بدون Visibility، تشخیص استفاده غیر مجاز یا شناسایی رفتارهای پرریسک دشوار خواهد بود. به همین دلیل، سازمان باید بتواند AI Applicationها و AI Agentهای مورد استفاده در Endpointهای تحت مدیریت را شناسایی کند و تصویری از وضعیت استفاده از AI در سازمان داشته باشد.
۲. برای استفاده از AI Policy و Guardrail تعریف کنید
پس از ایجاد Visibility، مرحله بعد تعیین قوانین است. سازمان باید مشخص کند:
- چه ابزارهای AI مجاز هستند؟
- چه گروههایی از کاربران میتوانند از آنها استفاده کنند؟
- چه نوع دادهای میتواند در اختیار این ابزارها قرار گیرد؟
- چه فعالیتهایی باید Monitor شوند؟
- چه سرویسهایی باید Restrict یا Block شوند؟
این سیاستها باید متناسب با نیازهای کسبوکار، الزامات امنیتی و مقررات سازمان تعریف شوند. هدف از AI Governance لزوماً ممنوع کردن استفاده از AI نیست. رویکرد مؤثرتر این است که سازمان بتواند استفاده از AI را مشاهده و مدیریت کند، بدون اینکه نوآوری و بهرهوری کارکنان را متوقف کند.
۳. دادههای حساس را شناسایی و طبقهبندی کنید
DLP زمانی میتواند مؤثر باشد که سازمان بداند چه چیزی باید محافظت شود. بنابراین لازم است دادههای حساس براساس سطح محرمانگی، نوع اطلاعات و الزامات قانونی شناسایی و طبقهبندی شوند.
برای مثال، سازمان میتواند Policyهای متفاوتی برای Source Code، اطلاعات مشتریان، دادههای مالی و Credentialها تعریف کند. این رویکرد کمک میکند کنترلهای امنیتی به جای مسدود کردن کلی فعالیتهای کاربران، براساس نوع داده و میزان ریسک تصمیمگیری کنند.
۴. از DLP برای کنترل انتقال داده استفاده کنید
Data Loss Prevention یا DLP یکی از کنترلهای مهم برای کاهش ریسک نشت داده است.
یک راهکار DLP میتواند با شناسایی دادههای حساس و اعمال Policy، به سازمان کمک کند انتقال اطلاعات را بررسی و در صورت نیاز محدود یا مسدود کند.
در عصر AI، این کنترل نباید فقط روی Email، File Sharing یا انتقال فایل متمرکز باشد. تعامل کاربران با Web Applicationها، Cloud Serviceها و ابزارهای AI نیز باید در چارچوب Data Protection دیده شود.
به این ترتیب، سازمان میتواند قبل از خروج اطلاعات حساس، نسبت به آن Visibility ایجاد کرده و براساس Policy تعریفشده واکنش نشان دهد.
۵. به جای Block کردن همهچیز، User Coaching داشته باشید
ممنوع کردن همه ابزارهای AI راهکار پایداری نیست. کاربران ممکن است برای انجام وظایف کاری خود به ابزارهای دیگری روی بیاورند که حتی Visibility کمتری برای تیم امنیتی ایجاد میکنند. به همین دلیل، یک رویکرد مؤثر میتواند ترکیبی از Educate, Warn, Detect و Prevent باشد.
یعنی اگر کاربر قصد دارد اقدامی برخلاف Policy انجام دهد، سیستم ابتدا میتواند او را آگاه کند، دلیل محدودیت را توضیح دهد و در صورت نیاز، اقدام را متوقف کند.
این رویکرد به سازمان کمک میکند بین امنیت داده و بهرهوری کاربران تعادل ایجاد کند و در عین حال ریسک خطای انسانی و Insider Risk را کاهش دهد.
آیا DLP بهتنهایی برای جلوگیری از نشت دادههای AI کافی است؟
خیر. DLP یک جز مهم از Data Protection است، اما بهتنهایی برای مدیریت تمام ریسکهای امنیتی مرتبط با AI کافی نیست.
لایه امنیتی | نقش |
AI Visibility | شناسایی ابزارها و فعالیتهای AI |
AI Governance | تعریف Policy و Guardrail |
Data Classification | شناسایی و دستهبندی دادههای حساس |
DLP | کنترل انتقال و افشای داده |
Endpoint Security | محافظت از نقطه تعامل کاربر، Application و داده |
Identity & Access | مدیریت هویت و دسترسی |
Zero Trust | تصمیمگیری براساس هویت و وضعیت امنیتی Device |
این رویکرد به سازمان کمک میکند بهجای تمرکز صرف بر «مسدود کردن ابزار AI»، کل چرخه استفاده از AI و داده را مدیریت کند.
امنیت AI فقط در خود سرویس AI اتفاق نمیافتد. بخشی از کنترل امنیت باید در نقطهای اعمال شود که کاربر، Endpoint، Application و داده با یکدیگر تعامل دارند. به همین دلیل، ترکیب AI Governance، DLP و Endpoint Security میتواند نقش مهمی در کاهش ریسک Data Leakage داشته باشد.
نقل قول: “به بیان ساده، امنیت AI فقط در خود سرویس AI اتفاق نمیافتد؛ بخشی از کنترل امنیت باید در نقطهای انجام شود که کاربر، Application و داده با یکدیگر تعامل دارند.”
چرا Endpoint نقطه مهمی برای کنترل امنیت AI است؟
بخش قابل توجهی از تعاملات کاربران با AI از طریق Endpoint هایی مانند مرورگر، AI Chatbot، Coding Assistantها و Applicationهای سازمانی انجام میشود.
بههمین دلیل، Endpoint میتواند یک نقطه مهم برای ایجاد Visibility، اعمال Policy و محافظت از داده باشد.
تیم امنیت باید بتواند در Endpointهای تحت مدیریت خود، فعالیتهای مرتبط با AI را شناسایی و در صورت نیاز، سیاستهای امنیتی را اعمال کند.
در همین نقطه است که ترکیب Endpoint Security، DLP و AI Governance اهمیت پیدا میکند. سازمان میتواند همزمان با محافظت از Endpoint در برابر Malware و Ransomware، رفتار کاربر و انتقال داده را نیز در چارچوب سیاستهای امنیتی خود مدیریت کند.
در رسیس بیشتر بخوانید
FortiEndpoint چگونه به کاهش ریسک نشت داده به ابزارهای AI کمک میکند؟
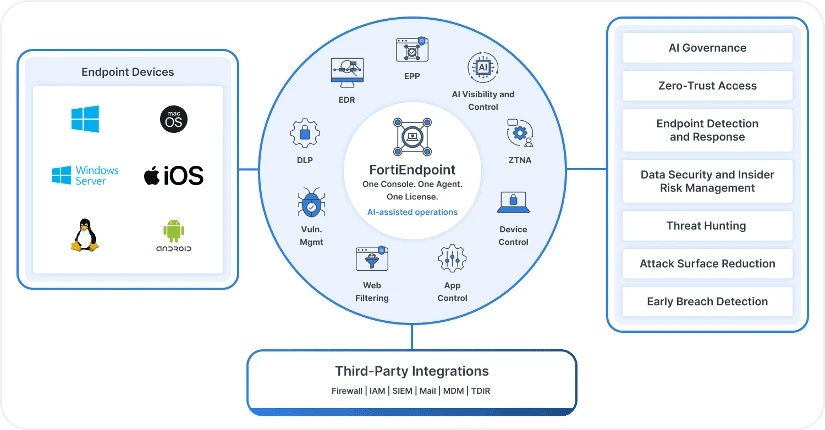
براساس اطلاعات منتشر شده توسط Fortinet، قابلیتهای جدید FortiEndpoint با هدف ارائه رویکردی یکپارچه برای امنیت Endpoint در عصر AI معرفی شدهاند و AI Governance، Data Protection، Endpoint Security و Secure Access را در یک پلتفرم کنار هم قرار میدهند.
ایجاد Visibility روی AI Applications و AI Agents
FortiEndpoint امکان ایجاد Visibility متمرکز روی AI Applicationها و AI Agentهای فعال در Endpointهای تحت مدیریت را فراهم میکند. براساس توضیحات Fortinet، تیمهای امنیتی میتوانند ابزارهای مجاز و غیر مجاز را شناسایی کنند، استفاده از Shadow AI را تشخیص دهند و فعالیت کاربران را در داشبوردهای متمرکز بررسی کنند.
ایجاد Guardrail برای استفاده از AI
FortiEndpoint امکان تعریف Policy برای کنترل استفاده از Applicationها را فراهم میکند. این Policyها میتوانند براساس نیازهای کسبوکار، امنیتی یا مقرراتی، فعالیتهای مختلف را Allow، Monitor، Restrict یا Block کنند.
محافظت از داده با FortiDLP
یکی از قابلیتهای کلیدی معرفی توسط Fortinet، ادغام قابلیتهای Data Loss Prevention با پلتفرم Endpoint است. براساس اعلام Fortinet، FortiDLP امکان بررسی و اعمال Policy روی دادههایی را فراهم میکند که با AI Applicationها و Agentها، Web Applicationها و Cloud Serviceها تبادل میشوند.
User Coaching برای کاهش ریسک خطای انسانی
در رویکرد Fortinet، کنترل امنیتی فقط به مسدود کردن فعالیت محدود نمیشود. قابلیت User Coaching میتواند هنگام انجام فعالیتی که با Policy سازمان مغایرت دارد، راهنمایی بلادرنگ در اختیار کاربر قرار دهد. هدف این رویکرد، افزایش آگاهی کاربر و کاهش Insider Risk در کنار پشتیبانی از استفاده کنترل شده از AI است.
ترکیب Data Protection با Endpoint Security
FortiEndpoint صرفاً روی Data Protection تمرکز ندارد. Fortinet این پلتفرم را با قابلیتهایی مانند Endpoint Protection، EDR و ZTNA در یک معماری یکپارچه معرفی میکند تا سازمان بتواند در کنار کنترل داده، از Endpoint در برابر تهدیدها محافظت کرده و براساس وضعیت امنیتی Device، سیاستهای دسترسی را نیز اعمال کند.
در رسیس بیشتر بخوانید
در نتیجه، رویکرد FortiEndpoint بر این ایده استوار است که به جای افزودن ابزارهای جداگانه برای هر یک از این نیازها، قابلیتهای مختلف امنیت Endpoint، AI Governance، Data Protection و Secure Access در یک پلتفرم یکپارچه مدیریت شوند.
برای جلوگیری از نشت داده به ابزارهای AI چه راهکاری مناسب سازمان شماست؟
راهکار مناسب به معماری، الزامات امنیتی و نیازهای هر سازمان بستگی دارد؛ اما هنگام ارزیابی راهکارهای امنیت AI و Data Protection، بهتر است این قابلیتها را در نظر بگیرید:
- امکان ایجاد Visibility روی AI Applicationها و AI Agentها
- شناسایی استفاده غیر مجاز و Shadow AI
- تعریف Policy و Guardrail برای استفاده از AI
- شناسایی و طبقهبندی دادههای حساس
- قابلیت DLP برای کنترل انتقال داده
- نظارت بر فعالیت کاربران و Endpointها
- امکان ارائه هشدار و User Coaching
- ارزیابی وضعیت امنیتی و Risk Endpoint
- Integration با Zero Trust و ZTNA
- مدیریت متمرکز Policy و Security Operations
- امکان انتخاب مدل Deployment متناسب با الزامات سازمان
در نهایت، هدف نباید صرفاً «مسدود کردن ابزارهای AI» باشد. یک راهکار مؤثر باید به سازمان کمک کند استفاده از AI را مشاهده، مدیریت و ایمن کند و در عین حال امکان استفاده مسئولانه از این فناوری را برای کارکنان حفظ کند.
جمعبندی؛ امنیت، شتابدهنده نوآوری است نه مانع آن
گسترش ابزارهای AI در سازمانها، فرصتهای زیادی برای افزایش بهرهوری ایجاد کرده است؛ اما همزمان، مسیرهای جدیدی برای افشای اطلاعات حساس نیز به وجود آورده است.
ورود Source Code، اطلاعات مشتریان، اسناد محرمانه یا دادههای مالی به ابزارهای AI میتواند حتی بدون نیت مخرب کاربر اتفاق بیفتد. بنابراین، سازمانها نمیتوانند امنیت AI را صرفاً با ممنوع کردن چند سرویس یا مسدودسازی کلی حل کنند.
یک رویکرد جامع باید از AI Visibility و AI Governance شروع شود و با Data Classification، DLP و Endpoint Security تکمیل شود.
براساس اطلاعات منتشر شده توسط Fortinet، FortiEndpoint با رویکردی یکپارچه، قابلیتهایی مانند AI Visibility، AI Governance، Data Protection، Endpoint Protection، EDR و ZTNA را در کنار یکدیگر قرار میدهد.
در نهایت، سؤال اصلی دیگر این نیست که آیا کارکنان از AI استفاده خواهند کرد یا نه؛ بلکه این است:
- آیا سازمان شما میتواند ببیند چه دادهای در اختیار AI قرار میگیرد؟
- قبل از خروج اطلاعات حساس، روی آن کنترل وجود دارد؟
سوالات متداول
آیا استفاده از ChatGPT در سازمان باعث نشت اطلاعات میشود؟
خیر، استفاده از ChatGPT یا سایر ابزارهای AI بهتنهایی به معنای نشت اطلاعات نیست. ریسک زمانی ایجاد میشود که کاربران دادههای حساس سازمان را بدون مجوز یا کنترل مناسب در اختیار سرویسهای AI قرار دهند. سازمان باید بتواند ابزارهای مورد استفاده، نوع داده و فعالیت کاربران را مشاهده و براساس Policy مدیریت کند.
چه اطلاعاتی را نباید وارد ابزارهای AI کرد؟
اطلاعات شخصی و مشتریان، دادههای مالی، Source Code اختصاصی، اسناد محرمانه، مالکیت فکری، Passwordها، API Keyها، Tokenها و سایر اطلاعاتی که براساس Policy سازمان محرمانه یا حساس محسوب میشوند، نباید بدون مجوز و کنترل مناسب در اختیار ابزارهای AI قرار گیرند.
DLP چگونه از نشت داده به ابزارهای AI جلوگیری میکند؟
DLP با شناسایی دادههای حساس و اعمال Policyهای امنیتی میتواند انتقال اطلاعات را بررسی و در صورت نیاز محدود یا مسدود کند. در سناریوهای AI، این کنترل میتواند برای محافظت از دادههایی که کاربران با AI Applicationها، Web Applicationها و Cloud Serviceها به اشتراک میگذارند، مورد استفاده قرار گیرد.
آیا میتوانیم استفاده از ابزارهای AI را در سازمان کنترل کنیم؟
بله. سازمانها میتوانند با ترکیب AI Visibility، AI Governance، Policyهای امنیتی و کنترلهای Data Protection، استفاده از ابزارهای AI را مدیریت کنند. بسته به Policy سازمان، برخی ابزارها میتوانند مجاز باشند، برخی تحت نظارت قرار گیرند و برخی دیگر محدود یا مسدود شوند.
منبع : www.fortinet.com










