منظور از site-to-site-VPN چیست و چه کاربردی دارد؟
به طور خلاصه site to site VPN به ارتباط تنظیم شده بین چند شبکه اشاره دارد. این شبکه ممکن است یک شبکه سازمانی باشد که به کمک آن، چند دفتر کار با یکدیگر کار می کنند و یا شبکه سازمانی با یک دفتر مرکزی و چندین شعبه در مناطق جغرافیایی مختلف.
لازم به ذکر است site to site VPN برای شرکت هایی که ترافیک خصوصی و محافظت شده برای شان در اولویت بالایی قرار دارد و همچنین برای سازمان هایی که بیش از یک دفتر کاری در موقعیت های مکانی مختلف دارند، مفید و کاربردی است.
غالبا به این صورت است که این مشاغل می بایست به منابعی دسترسی داشته باشند که در یک شبکه اصلی وجود دارند و شامل سرورهایی است که ایمیل ها و داده ها را ذخیره می کنند. در برخی موارد، ممکن است یک سرور، به عنوان مرکز عملیاتی اپلیکیشن های ضروری یک سازمان محسوب شود که در چنین شرایطی، یک site to site VPN، به همه سایت ها دسترسی کامل به اپلیکیشن ها را می دهد.
تاریخچه site to site VPN از بسیاری جهات، با سابقه ی خود اینترنت، تلاقی دارد. در ابتدا site to site VPN همان چیزی بود که ما در حال حاضر تحت عنوان اینترنت می شناسیم. آن ها در ابتدا از طریق استفاده از شبکه ی اصلی سوییچینگ با نام Advances Research Projects Agency Network (ARPANET) و همچنین از طریق استفاده از پروتکل های Transmission Control / Internet (TCP/IP) امکان پذیر بودند.
پروتکل های TCP/IP نشان می دهند که چگونه داده ها بر اساس پکت ها، آدرس های ارائه شده، انتقال یافته و دریافتی، از طریق کامپیوترهای مختلف و در فضای اینترنت، سازماندهی می گردند. پیش از آن که اینترنت، مانند آن چیزی که امروزه می شناسیم، راه اندازی و معرفی گردد، کامپیوترها از طریق یک شبکه خصوصی و TCP/IP با هم مرتبط می شدند. بنابراین، شبکه های site to site پایه و اساس آن چیزی هستند که ما امروزه به عنوان اینترنت می شناسیم.
VPN های مدرن از آن جهت محبوبیت پیدا کردند که افراد تمایل زیادی به پنهان کردن آدرس آی پی خود به هنگام جستجو در اینترنت دارند. یک آدرس آی پی پنهان، به دانلود فایل های torrent بدون شناسایی آدرس آی پی فرد، کمک فراوانی می کند. در ضمن می توان به محتوای مسدود شده بر اساس موقعیت جغرافیایی نیز دست پیدا کرد. مهم تر از همه، یک شبکه ی عمومی، با سیلی از حملات سایبری روبرو می شود، در حالی که با استفاده از یک VPN، می توان امنیت بیشتری را با یک ارتباط رمزنگاری شده، تجربه کرد. این ویژگی ها، باعث شده اند که VPNها به برترین انتخاب در میان کاربران تبدیل شوند.
با این حال، VPNهایی که برای یک یا چند کاربر در یک زمان، طراحی شده اند، توانایی لازم جهت پاسخگویی به نیازهای یک سازمان بزرگ را نخواهند داشت. در بسیاری از موارد، سازمان های بزرگ باید حجم فراوانی از داده ها را بین موقعیت های مکانی مختلف، به صورت بسیار سریع و ایمن ارسال کنند و VPNی که برای یک کاربر عادی و یا برای جستجو در فضای اینترنت کافی باشد، هرگز قادر به مدیریت فرایند کاری چنین سازمانی نمی باشد.
مشاهده محصول : فایروال Fortiweb 600e
آشنایی با VPN و انواع آن
VPN انواع مختلفی دارد که هر یک، دارای مزایای مخصوص به خود می باشد و بنابر نیازهای سازمانی، می توان گفت کدام VPN بهتر و مناسب تر است.
- VPN های Remote Access
لازم به ذکر است VPN های دسترسی از راه دور، به ارتباط موقتی بین یک یا دو کاربر و یک لوکیشن مرکزی اشاره دارد. در اکثر مواقع، یک remote access VPN، امکان دسترسی به دیتاسنتر را به لوکیشن های مختلف می دهد. در برخی شرایط نیز، اتصالی که از Internet Protocol Security (IPsec) استفاده می کند، کافی است. با این حال، استفاده از VPN در سازمان ها، امری رایج است تا از امنیت موجود در هر دو سمت VPN بهره مند گردد.
یک remote access VPN، را می توان ابزار مفید برای سازمان هایی در نظر گرفت که کارمندان شان، دورکاری می کنند. چنانچه این کارمندان نیاز به دسترسی خصوصی یا دسترسی به اطلاعات مهمی که در سرورهای سازمان قرار دارند، داشته باشند، می توانند به remote access VPN متصل گردند. به این ترتیب، کارمندان قادر به دسترسی ایمن به منابع مورد نیاز خود می باشند. شرایطی که این نوع VPN در اختیار کاربران دورکار قرار می دهد، مشابه شرایطی دفتر کار اصلی است که با استفاده از کابل اترنت به سرور متصل می گردند.
- Intranet-based Site-to-site
یک intranet-based site-to-site VPN، تعدادی LAN را به هم متصل می کند تا یک WAN ایجاد شود. ممکن است سازمان ها از این نوع تنظیمات به عنوان SD-WAN استفاده کند. این نوع VPN را می توان یک ابزار مناسب برای ترکیب منابع موجود در دفاتر کاری متفاوت دانست، به طوری که گویا همه آن ها در داخل یک موقعیت مکانی یکسان قرار دارند.
یک intranet-based site-to-site VPN به خصوص هنگامی مفید و کاربردی واقع می شود که هر سایت، منابع مختص به خود را توسعه دهد و یا میزبان پردازنده های منحصر به فردی باشد که کل سازمان از دسترسی به آن بهره می برد. به عنوان مثال، اگر یک دفتر کار، دارای سیستمی باشد که دائما با توجه به درخواست های مشتریان خود، به روز رسانی شده و یا تنظیم می شود، یک intranet-based site-to-site VPN به دفاتر مختلف کاری، فارغ از موقعیت مکانی آن ها، امکان دسترسی ایمن به همه محصولات خود را می دهد.
- Extranet-based site to site
وی پی ان های extranet-based site to site غالبا توسط دو یا چند سازمان مختلف مورد استفاده قرار می گیرند که قصد دارند منابع خاصی را به اشتراک بگذارند، اما از دسترسی سایرین پنهان بماند. با استفاده از این VPN، هر یک از سازمان های مذکور، می توانند به VPN متصل شده و انتخاب کنند که چه مواردی را می خواهند با شرکت های دیگر به اشتراک بگذارند. در این صورت، این سازمان ها می توانند بدون فاش شدن داده ها، با یکدیگر تبادل اطلاعات داشته باشند.
نحوه ایجاد site to site VPN
ایجاد یک site to site VPN شامل تعیین چگونگی انتقال اطلاعات از یک سایت به سایت دیگر و انتخاب راهی برای اطمینان از امنیت آن در برابر مهاجمان سایبری است. این کار را می توان با یک وی پی ان internet based site to site یا یک MPLS site to site VPN انجام داد.
ایجاد یک Internet-based site to site VPN
یک وی پی ان internet-based site to site از شبکه های موجودِ سازمانی، برای ترکیب با اینترنت عمومی استفاده می کند. برای تنظیم یک internet-based site-to-site VPN، به درگاهِ VPN برای ایمن سازی داده های رفت و برگشت نیاز می باشد.
به منظور ایجاد یک internet-based site-to-site VPN به یک تانل نیاز است تا دو شبکه را به هم متصل کند. برای انجام این کار به سه المان نیاز می باشد:
- یک شبکه ی اصلی در یک موقعیت مکانی
- یک شبکه برای یک شعبه دیگر و در یک موقعیت مکانی دیگر
- یک تانل با درگاه ایمن بر روی هر یک از موارد فوق
این تانل یا در کانکشن فیزیکی اینترنت قرار می گیرد و یا از داخل آن عبور می کند. با این حال، تانل مذکور، از ترافیک در برابر دسترسی افرادی که از شبکه فیزیکی استفاده می کنند، محافظت می کند. برای راه اندازی آن، می بایست یک درگاه برای هر سایت راه اندازی شود. اولین درگاهی که داده ها پس از ورود به تانل، با آن روبرو می شوند، داده ها را رمزنگاری می کند. رمزنگاری داده ها باعث می شود پکت های داده (data packet) در برابر کاربران، دستگاه ها و بدافزارهایی که می توانند به نوعی آن ها را به خطر بیاندازند، ایمن بمانند.
سپس، وقتی داده ها به مقصد می رسند، با درگاهِ دیگری روبرو می شوند. این درگاه، داده ها را رمزگشایی می کند، به طوری که شبکه ای که در سمت دیگر قرار دارد، قادر به خواندن آن ها باشد. به عبارت دیگر، این داده ها در طول مسیر خود، توسط سایر افراد، قابل خواندن نیستند. این داده ها، بدون درگاه دوم و رمزگشایی، برای شبکه دریافت کننده، قابل خواندن نیستند.
این درگاه ممکن است دارای یک سیستم تشخیص هویت کاربر و SASE باشد که کاربر را ملزم می کند پیش از دسترسی به VPN، اطلاعات کاربری خود را وارد کند.
سازمان ها می توانند از یک فایروال نیز استفاده کنند که مانعی قدرتمند بین شبکه ی خصوصیِ خود و فضای اینترنت به حساب می آید. در واقع firewall ها می توانند ترافیک مجازی که از طریق آن ها عبور می کند را محدود کنند.

ایجاد یک MPLS site to site VPN
MPLS را می توان به عنوان یک ابزار مفید برای سازمان هایی در نظر گرفت که قصدِ ارسال اطلاعات بین دو موقعیت مکانی مختلف را دارند. یک MPLS site to site VPNبه زیرساخت ایجاد شده توسط VPN provider بستگی دارد، درست بر خلاف شرکت هایی که از VPN استفاده می کنند. تنظیمات و پیکربندی های MPLS VPN شامل ایجاد اتصالات VPN بین سایت های اصلی و سایت های ثانویه که برای پشتیبانی از وب سایت اصلی سازمان طراحی شده اند (satellite site) می گردد.
MPLS به جای آدرس IP، از برچسب هایی استفاده می کند و به وسیله ی آن ها، پکت های داده ها را به جایی که باید بروند، هدایت می کند. دستگاه های دریافت کننده، طوری طراحی شده اند که برچسب ها را بتوانند تفسیر کنند و پکت های دیتا را مستقیما به مقصد بعدی ارسال کنند.
این امر، امکان فعال سازی لینک های مستقیم بین node ها را فراهم می کند. پس از راه اندازی و انجام تنظیمات مربوط به MPLS site to site VPN می توان از MPLS برای هدایت داده ها به صورت مستقیم از مکان A به مکان B استفاده نمود. اما در حالت معمولی تبادل داده ها که از IP addressها استفاده می شود، ممکن است داده ها، به سراسر کشور بروند و بعد به مقصد برسند!
به منظور ایجاد یک MPLS site-to-site VPN، ابتدا باید یک شبکه با پهنای باند بالا را به عنوان پایه و اساس شبکه MPLS راه اندازی کرد. سپس باید هر سایت با سوییچ مناسب MPLS تجهیز شده و به روتر متصل شود. این امر باعث می شود داده هایی که از سوییچ عبور می کنند، با استفاده از MPLS ارسال گردند. هنگامی که یک پکتِ دیتا در موقعیت مکانیِ A، با سوییچ روبرو می شود، با استفاده از MPLS کدگذاری می گردد. سپس از مکانِ A عبور کرده و مستقیما به روتر و سوییچِ مکانِ B می رسد.
پرسش و پاسخ متداول در مورد Site-to-Site VPN
۱. منظور از Site-to-Site VPN چیست و چه کاربردی دارد؟
یک شبکه خصوصی مجازی (VPN) از نوع Site-to-Site، به اتصال بین دو یا چند شبکه اشاره دارد . این شبکهها میتوانند شامل یک شبکه سازمانی با چندین دفتر کار که با یکدیگر همکاری میکنند، یا یک شبکه سازمانی با دفتر مرکزی و چندین شعبه در مناطق جغرافیایی مختلف باشند. سازمانها از Site-to-Site VPN برای استفاده از اتصال اینترنت جهت انتقال ترافیک خصوصی خود به عنوان جایگزینی برای مدارهای MPLS خصوصی استفاده میکنند.
این نوع VPN برای شرکتهایی که ترافیک خصوصی و محافظت شده برایشان اولویت بالایی دارد، و همچنین برای سازمانهایی با چندین دفتر کاری پراکنده در موقعیتهای مکانی مختلف که نیاز به دسترسی به شبکه مرکزی دارند، بسیار مفید و کاربردی است . با Site-to-Site VPN، یک شرکت میتواند شبکه مرکزی خود را به دفاتر راه دور به صورت امن متصل کند تا ارتباط برقرار کرده و منابع را به اشتراک بگذارند، گویی همگی یک شبکه واحد هستند .
نکته کلیدی: Site-to-Site VPN کل شبکهها را به یکدیگر متصل میکند، نه کاربران یا دستگاههای انفرادی را.
۲. Site-to-Site VPN چگونه کار میکند؟
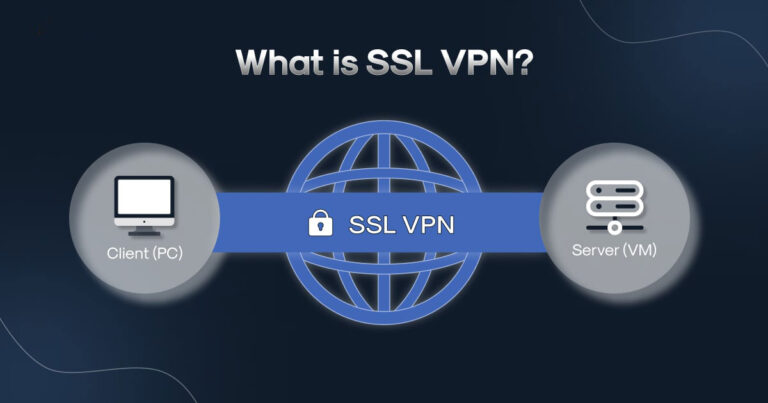
یک Site-to-Site VPN با ایجاد یک تونل امن و رمزنگاری شده بین دو شبکه که در سایتهای مختلف قرار دارند، عمل میکند . این تونل به عنوان یک لینک مستقیم عمل میکند که از طریق آن دادهها میتوانند به صورت امن منتقل شوند .
فرایند شامل راهاندازی یک گیتوی (gateway) در هر دو سر شبکه است، که عملاً کل شبکهها را به هم متصل میکند، نه کلاینتهای مجزا را به یک سرور VPN . گیتوی VPN، رمزنگاری و رمزگشایی دادهها را هنگام ورود و خروج از تونل مدیریت میکند. دادهها در داخل این تونل از طریق اینترنت عمومی منتقل میشوند . رمزنگاری، دادهها را برای افراد خارج از شبکه غیرقابل فهم میکند . پس از رسیدن به گیتوی مقصد، دادهها رمزگشایی شده و به شبکه داخلی دریافتکننده منتقل میشوند . این پل امن، جریان اطلاعات یکپارچه و امن بین شبکهها را فراهم میکند، به طوری که منابع میتوانند به اشتراک گذاشته شوند، گویی در یک شبکه محلی مشترک قرار دارند .
۳. مزایای استفاده از Site-to-Site VPN چیست؟
استفاده از Site-to-Site VPN مزایای متعددی برای سازمانها دارد:
- افزایش امنیت: Site-to-Site VPN با استفاده از رمزنگاری، یک اتصال امن بین شبکهها برقرار میکند و از دادهها در برابر دسترسی غیرمجاز هنگام انتقال از طریق اینترنت محافظت میکند . این رمزنگاری، محرمانه ماندن اطلاعات حساس شرکتی را تضمین میکند. گیتویهای VPN که به درستی برنامهریزی شدهاند، تنها به دادههایی با احراز هویت مناسب اجازه عبور میدهند .
- اشتراکگذاری منابع سادهتر: با اتصال شبکهها، Site-to-Site VPN اشتراکگذاری منابعی مانند سرورهای فایل و پایگاههای داده را بدون قرار گرفتن مستقیم در معرض اینترنت تسهیل میکند . این امکان را به کارکنان میدهد تا صرف نظر از موقعیت فیزیکی خود، با ابزارها و دادههای یکسان کار کنند که باعث افزایش کارایی و همکاری میشود .
- توسعه شبکه مقرونبهصرفه: قابلیت استفاده از اینترنت به عنوان راهی برای اتصال چندین شبکه، نیاز سازمانها به خطوط اجارهای گرانقیمت را کاهش میدهد . برای سازمانهایی که به دنبال اتصال چندین سایت بدون سرمایهگذاری عمده در زیرساختها هستند، Site-to-Site VPN میتواند در ابتدا مقرونبهصرفه باشد .
- استقرار چابک: Site-to-Site VPN میتواند قابلیتهای استقرار چابکی را ارائه دهد . کسبوکارها میتوانند به راحتی سایتهای جدید را به شبکه اضافه کنند، که برای شرکتهای در حال رشد سریع یا نیازمند راهاندازی سایتهای موقت مفید است .
- استمرار کسبوکار: در صورت وقوع فاجعه (طبیعی یا زیرساختی)، مهم است که اختلال در کسبوکار به حداقل برسد و عملیات در اسرع وقت از سر گرفته شود . یک Site-to-Site VPN به شما امکان میدهد بلافاصله پس از شناسایی یک وضعیت اضطراری، از دسترسی از راه دور استفاده کنید و زمان توقف و اثرات مالی فاجعه را به حداقل برسانید. کارکنان میتوانند از خانه به منابع دفتر مرکزی متصل شوند و کار خود را ادامه دهند .
- سهولت عملیات: مدیریت شبکه را آسانتر میکند . میتوانید مکانهای راه دور را از یک دفتر مرکزی مدیریت کنید و کنترل کاملی بر کل شبکه داشته باشید . این به شما انعطافپذیری میدهد تا اقدامات امنیتی خود را ارتقا دهید، از جمله نصب ویژگیهای جدید یا بهروزرسانی نرمافزارهای موجود، همه از یک مکان . همچنین امکان استقرار راهحلهای جدید در سراسر یک شبکه گسترده از دستگاهها در مکانهای فیزیکی مختلف، در مراحل قابل کنترل، فراهم میشود .
۴. محدودیتها و چالشهای Site-to-Site VPN چیست؟
Site-to-Site VPNها با چالشهایی نیز همراه هستند:
- مشکلات مقیاسپذیری: Site-to-Site VPNها میتوانند با مشکلات مقیاسپذیری مواجه شوند؛ زیرا هر سایت جدید به اتصال VPN اختصاصی خود نیاز دارد. این میتواند منجر به ایجاد شبکهای پیچیده از تونلها شود که نیازمند مدیریت دقیق است . با رشد سازمان، Site-to-Site VPNها ممکن است به ناکارآمدی در عملکرد شبکه منجر شوند .
- مسیریابی ناکارآمد: معماری سنتی “هاب و اسپوک” Site-to-Site VPNها اغلب منجر به مسیریابی ناکارآمد میشود، به طوری که تمام ترافیک باید از یک مکان مرکزی عبور کند. این میتواند بار سنگینی بر هاب مرکزی وارد کند و منجر به تأخیر (latency) غیرضروری شود که بر عملکرد کلی شبکه تأثیر میگذارد .
- پیکربندی پیچیده: راهاندازی یک Site-to-Site VPN شامل پیکربندی و مدیریت مداوم گیتویهای VPN و مسیرها در طول زمان است . هر تونل نیازمند توجه فردی است که با افزایش تعداد سایتها میتواند به بار اداری قابل توجهی تبدیل شود.
- دید محدود: با اتصالات VPN مستقل برای هر سایت، به دست آوردن یک دید جامع از ترافیک شبکه و شناسایی تهدیدات توزیع شده میتواند چالشبرانگیز باشد . این تکهتکه شدن میتواند به خطرات امنیتی بالقوه منجر شود، زیرا نظارت و مدیریت تهدیدات را پیچیده میکند.
- یکپارچهسازی محدود با ابر: با توجه به حرکت فزاینده کسبوکارها به سمت خدمات ابری، Site-to-Site VPNها ممکن است مستقیمترین یا کارآمدترین مسیر را به منابع ابری ارائه ندهند . این میتواند منجر به طراحیهای شبکه نامناسبی شود که با گردشهای کاری مدرن متمرکز بر ابر همسو نیستند .
- وابستگی به محیطهای ثابت: Site-to-Site VPNها برای سناریوهای کاری پویا یا راه دور که کاربران ممکن است به طور مداوم از مکانهای ثابت عمل نکنند، کمتر مناسب هستند . این عدم انعطافپذیری میتواند در محیطهای کاری سیار امروزی یک نقطه ضعف باشد .
۵. انواع Site-to-Site VPN کدامند؟
دو نوع اصلی از Site-to-Site VPN وجود دارد که بر اساس اهداف اتصال متفاوت هستند:
- مبتنی بر اینترانت (Intranet-based): این نوع Site-to-Site VPN بیش از یک شبکه محلی (LAN) را به یکدیگر متصل میکند تا یک شبکه گسترده (WAN) را تشکیل دهد . اینترنتبیسد Site-to-Site VPNها ابزارهای مفیدی برای ترکیب امن منابع موجود در دفاتر پراکنده هستند، گویی همه آنها در یک مکان فیزیکی یکسان قرار دارند . این نوع VPN به خصوص زمانی مفید است که هر سایت، منابع خاص خود را توسعه داده یا میزبان فرآیندهای منحصر به فردی باشد که کل شرکت از دسترسی به آن بهره میبرد .
- مبتنی بر اکسترانت (Extranet-based): Site-to-Site VPNهای مبتنی بر اکسترانت اغلب توسط دو یا چند شرکت مختلف استفاده میشوند که میخواهند منابع خاصی را به اشتراک بگذارند اما سایر منابع را خصوصی نگه دارند . با این VPN، هر نهاد میتواند به VPN متصل شده و انتخاب کند که چه مواردی را میخواهد با شرکتهای دیگر به اشتراک بگذارد . به این ترتیب، آنها میتوانند بدون افشای دادههای اختصاصی، با یکدیگر همکاری و تبادل اطلاعات داشته باشند .
۶. چگونه یک Site-to-Site VPN راهاندازی کنیم؟
فرآیند راهاندازی یک Site-to-Site VPN بسته به فناوریها و دستگاههای مورد استفاده به طور قابل توجهی متفاوت است؛ همیشه باید دستورالعملهای متناسب با ارائهدهنده VPN و پیکربندی شبکه موجود را دنبال کرد .
مراحل کلی (با تمرکز بر سناریوی مسیریابی ایستا و مثال PAN-OS):
- پیکربندی رابطهای فیزیکی: در هر دو نقطه پایانی VPN، رابطهای شبکه را به عنوان Layer 3 تعریف کرده، به منطقه امنیتی مناسب اختصاص داده و آدرس IP تعیین کنید .
- ایجاد رابطهای تونل: یک نام برای رابط تونل مشخص کنید، آن را با یک روتر مجازی و یک منطقه امنیتی اختصاصی برای تونلهای VPN مرتبط کنید و یک آدرس IP به عنوان نقطه پایانی برای مسیریابی ترافیک اختصاص دهید.
- تعریف پروفایلهای رمزنگاری: پروفایلهای رمزنگاری برای IKE (برای فاز ۱) و IPsec (برای فاز ۲) تعریف کنید تا اتصال VPN امن شود. اطمینان حاصل کنید که هر دو همتای VPN دارای پروفایلهای رمزنگاری یکسان برای برقراری ارتباط موفق هستند .
- پیکربندی OSPF: OSPF را بر روی روترهای مجازی برای مسیریابی پویا پیکربندی کنید . رابطهای مناسب را به مناطق OSPF متصل کرده، نوع لینک صحیح را انتخاب کنید و اطمینان حاصل کنید که شناسههای روتر OSPF به درستی اختصاص یافتهاند .
- ایجاد گیتویهای IKE: گیتویهای IKE را برای هر دو همتای VPN راهاندازی کنید. آدرسهای IP محلی و همتا را تنظیم کنید و کلیدهای از پیش مشترک شده را برای احراز هویت اعمال کنید .
- پیکربندی تونلهای IPsec: رابطهای تونل را انتخاب کنید و نوع کلید خودکار را با گیتوی IKE و پروفایل رمزنگاری IPsec مربوطه تعریف کنید.
- اجرای قوانین خطمشی: قوانین خطمشی را برای اجازه ترافیک بین سایتها اجرا کنید، آدرسهای IP مبدأ و مقصد ترافیک را مشخص کرده و آنها را با مناطق امنیتی مناسب مرتبط کنید .
تأیید: پس از پیکربندی هر دو نقطه پایانی، اتصالات و مسیرهای OSPF را بررسی کنید تا اطمینان حاصل شود که همتایان VPN یکدیگر را میشناسند و مسیرهای لازم برای ترافیک را برقرار میکنند. تست اتصال بسیار مهم است .
روشهای پیادهسازی Site-to-Site VPN:
- VPN مبتنی بر اینترنت (Internet-based site-to-site VPN): از شبکه موجود یک سازمان در ترکیب با اینترنت عمومی استفاده میکند . برای راهاندازی آن به یک گیتوی VPN نیاز دارید که دادههای رفت و برگشت را ایمن کند . برای ایجاد این نوع VPN، به یک Tunnel نیاز دارید که دو شبکه را به هم متصل کند، که نیازمند سه عنصر است: یک شبکه اصلی در یک مکان، یک شبکه ماهوارهای در مکانی دیگر، و یک تونل با گیتویهای امن در هر دو انتها . تونل بر روی اتصال فیزیکی اینترنت “حفر” میشود یا بر روی آن قرار میگیرد، اما ترافیک در حال عبور از آن را از دسترسی افرادی که از شبکه فیزیکی استفاده میکنند، محافظت میکند . گیتوی اول دادهها را هنگام ورود به تونل رمزنگاری میکند و گیتوی دوم دادهها را هنگام رسیدن به مقصد رمزگشایی میکند . این گیتوی ممکن است شامل سرور دسترسی شبکه و SASE (نیاز به وارد کردن اعتبارنامه) باشد، همچنین میتوانید از فایروال استفاده کنید که یک مانع قدرتمند بین شبکه خصوصی سازمان و اینترنت است .
- VPN مبتنی بر MPLS (MPLS site-to-site VPN): به زیرساخت ارائه شده توسط ارائهدهنده VPN بستگی دارد. MPLS با استفاده از “برچسبها” (labels) بستههای داده را به مقصد مورد نظرشان مسیریابی میکند، به جای استفاده از آدرسهای IP . این امر امکان ایجاد لینکهای مستقیم بین نودها را فراهم میکند و از مسیریابی اضافی (مانند مسیرهای غیرمستقیم در تبادل داده با آدرس IP) جلوگیری میکند . برای ایجاد MPLS Site-to-Site VPN، ابتدا باید یک شبکه IP با پهنای باند بالا به عنوان ستون فقرات شبکه MPLS راهاندازی شود. سپس هر سایت باید با یک سوئیچ مناسب MPLS مجهز شده و به یک روتر متصل شود .
۷. تفاوت Site-to-Site VPN و Remote Access VPN چیست؟
تفاوت اصلی بین Site-to-Site و Remote Access VPNها در ساختار اتصال شبکه و موارد استفاده مورد نظر آنها است .
- Site-to-Site VPNها: برای اتصال کل شبکهها به یکدیگر طراحی شدهاند . این نوع VPN ترافیک را در مرز شبکه رمزنگاری میکند و امکان اشتراکگذاری منابع بین مکانها را فراهم میآورد، به گونهای که به عنوان یک شبکه واحد و یکپارچه عمل کنند . آنها برای سازمانهایی با مکانهای ثابت که نیاز به برقراری یک اتصال پایدار و امن بین دفاتر دارند، مناسب هستند.
- Remote Access VPNها: بر روی کاربران منفردی تمرکز دارند که نیاز به اتصال به یک شبکه از راه دور دارند . آنها بر اساس کلاینتهای VPN کار میکنند، بنابراین نیاز به نصب نرمافزار بر روی دستگاه هر کاربر دارند . نرمافزار VPN سپس یک اتصال رمزنگاری شده به شبکه برقرار میکند . Remote Access VPNها برای کسبوکارهایی ایدهآل هستند که نیاز به ارائه دسترسی امن به شبکه خود از هر مکانی دارند (مانند کارکنان دورکار) . این نوع VPN میتواند تجربهای مشابه با کارکنان دفتر اصلی که با استفاده از کابل اترنت به سرور متصل میشوند، به کارکنان در مکانهای مختلف ارائه دهد و اتصال را به ایستگاههای کاری (دسکتاپ، لپتاپ و دستگاههای همراه) گسترش میدهد .
۸. تفاوت Site-to-Site VPN و Point-to-Site VPN چیست؟
- Site-to-Site VPNها: به اتصال کل شبکهها به یکدیگر مربوط میشوند و چندین سایت در یک شرکت را قادر میسازند تا منابع را به صورت امن از طریق اینترنت به اشتراک بگذارند . آنها برای سازمانهایی با مکانهای ثابت که به دنبال برقراری یک اتصال مداوم و امن بین دفاتر هستند، کارآمد هستند .
- Point-to-Site VPNها: بر اتصال کاربران به یک شبکه تمرکز دارند و بر انعطافپذیری و دسترسی فردی تأکید میکنند . آنها اتصالات امنی را از دستگاههای فردی به شبکه فراهم میکنند . این نوع VPN برای کارکنان دورکار که نیاز به دسترسی به منابع شرکتی از مکانهای مختلف دارند، مناسب است . Point-to-Site VPNها کنترل دقیقتری بر دسترسی برای کاربران و دستگاههای فردی ارائه میدهند .
۹. پروتکلهای VPN مورد استفاده برای Site-to-Site VPN کدامند؟
Site-to-Site VPNها میتوانند از پروتکلهای VPN مختلفی بسته به پیکربندی شبکه و سیاستهای امنیتی استفاده کنند .
- IPsec (Internet Protocol Security): اغلب در کنار پروتکلهای دیگر مانند L2TP (Layer 2 Tunneling Protocol) برای ارائه رمزنگاری و ارتباط امن بین شبکهها استفاده میشود .
- GRE (Generic Routing Encapsulation): گاهی اوقات با IPsec برای ایجاد تونل استفاده میشود، اگرچه GRE به تنهایی رمزنگاری را فراهم نمیکند .
- OpenVPN: همچنین قادر به ایجاد اتصالات امن Point-to-Point در پیکربندیهای مسیریابی شده یا بریج شده است .
- AES (Advanced Encryption Standard): به دلیل امنیت قوی و کارایی آن، به طور معمول برای Site-to-Site VPN توصیه میشود .
نکته مهم: اتصال Site-to-Site VPN به صورت پیشفرض رمزنگاری نمیشود. برای ایمنسازی دادهها، نیاز به پیکربندی با پروتکلهای امنیتی مانند IPsec دارد .
۱۰. چه زمانی باید یک Site-to-Site VPN را پیادهسازی کرد؟
چندین عامل برای تصمیمگیری در مورد پیادهسازی خدمات Site-to-Site VPN وجود دارد:
- تعداد مکانها: Site-to-Site VPN یک راهحل خوب است اگر کسبوکار شما شامل چندین مکان باشد.
- اندازه کسبوکار: مناسب برای کسبوکارهای بزرگ که نیاز به تبادل حجم زیادی از دادهها دارند .
- فاصله بین مکانها: اگر دفاتر شما در مکانهای جغرافیایی دور از هم قرار دارند .
- منابع مشترک: زمانی که کارکنان در هر مکان نیاز به اشتراکگذاری منابع ارائه شده توسط دفتر اصلی دارند.
به عنوان مثال، فرض کنید یک شرکت در نیویورک دارید که چندین شعبه در شانگهای، فرانسه و سوئیس دارد، و هر مکان بین ۱۵ تا ۲۰ کارمند دارد. سیستم ایمیل شرکت بر روی یک سرور مرکزی قرار دارد و یک سرور داده نیز اطلاعات بازاریابی مهم و اطلاعات اختصاصی را در خود نگه میدارد. در این صورت، استفاده از Site-to-Site VPN نه تنها به هر کارمند اجازه دسترسی به منابع یکسان را میدهد، بلکه دادهها را نیز رمزنگاری کرده و آنها را از مهاجمان محافظت میکند .
۱۱. اجزای کلیدی یک Site-to-Site VPN کدامند؟
پنج جزء کلیدی که در Site-to-Site VPN مورد توجه قرار میگیرند عبارتند از:
- امنیت کامل: VPN انتخابی شرکت شما باید با اقدامات امنیتی سختگیرانه محافظت شود. دادههایی که بین نقاط حرکت میکنند و همچنین دادههای در حال استراحت در هر مکان باید ایمن باشند . این شامل احراز هویت، اجازه دسترسی و مدیریت کافی است و باید از سیاستهای امنیتی سازمان و بهترین شیوههای توسعه یافته توسط کارکنان فناوری اطلاعات پشتیبانی کند.
- سهولت عملیات: یک VPN اگر استفاده از آن دشوار باشد، میتواند باعث ناراحتی بیشتری شود تا راحتی . کاربران باید بتوانند از طریق مرورگر وب و دستگاههای همراه مانند لپتاپ، تبلت یا گوشی هوشمند به VPN دسترسی پیدا کنند . همچنین، مدیریت شبکه با VPN آسانتر میشود؛ میتوانید مکانهای راه دور را از یک دفتر مرکزی مدیریت کرده و کنترل کاملی بر کل شبکه اعمال کنید، که به شما انعطافپذیری میدهد تا اقدامات امنیتی خود را ارتقا دهید .
- مقیاسپذیری ساده و امن: مقیاسپذیری یک VPN آسان است . میتوانید در عرض چند دقیقه یک سایت، کاربر، دفتر یا سازمان شریک جدید اضافه کنید. اگر نیازی به قرار دادن کلاینتهای VPN اضافی در هر مکان جدید نباشد، ادغام اتصالات اضافی سریع و ارزان است .
- استمرار کسبوکار: در صورت وقوع یک فاجعه، مهم است که وقفه در کسبوکار به حداقل برسد و عملیات در اسرع وقت از سر گرفته شود . یک Site-to-Site VPN به شما امکان میدهد بلافاصله پس از شناسایی وضعیت اضطراری از دسترسی از راه دور استفاده کنید.
- استقرار انعطافپذیر: با یک VPN، شما قدرت استقرار یک راهحل جدید را در سراسر یک شبکه گسترده از دستگاهها در مکانهای فیزیکی مختلف دارید . میتوانید انتخاب کنید که راهحل جدید را ابتدا به کدام سایتها ارائه دهید، که به شما انعطافپذیری میدهد تا آموزش یا پشتیبانی را در فازهای قابل کنترل ارائه دهید، نه اینکه همه چیز را یکباره انجام داده و تیم فناوری اطلاعات خود را تحت فشار قرار دهید .
۱۲. خدمات VPN مدیریت شده (Managed VPN Services) چیست؟
پیادهسازی یک Site-to-Site VPN برای یک سازمان اغلب یک چالش است و نگهداری عملیات و امنیت VPN میتواند منابع ارزشمندی را مصرف کند. اما استفاده از خدمات VPN مدیریت شده میتواند به شما اجازه دهد تا بر جنبههای اصلی کسبوکار خود تمرکز کنید، زیرا ارائهدهنده خدمات مدیریت شده اطمینان حاصل میکند که اتصال برای حفظ عملکرد روان کسبوکار حفظ میشود. همچنین، با خدمات مدیریت شده، شما یک راهحل مقیاسپذیر دارید که به شما امکان میدهد مکانهایی را در هر کجای دنیا اضافه کنید؛ تمام مراحل، از راهاندازی تا ارتقا و تغییر سیستم، توسط ارائهدهنده خدمات انجام میشود .
۱۳. آیا جایگزینهای مدرنی برای Site-to-Site VPN وجود دارد؟
بله، با توجه به تحولات مداوم در محیط امنیت سایبری، راهحلهای جدیدی به عنوان جایگزین یا تکمیلکننده VPNهای سنتی مطرح شدهاند:
- SASE (Secure Access Service Edge): یک معماری مدرن و مبتنی بر ابر (cloud-native) است که خدمات شبکه و امنیت شبکه مورد نیاز کسبوکارها را ارائه میدهد . SASE قابلیتهای امنیتی متعددی از جمله پیشگیری پیشرفته از تهدیدات، جلوگیری از سرقت اعتبار، فیلترینگ وب، سَندباکسینگ، امنیت DNS و جلوگیری از از دست رفتن دادهها (DLP) را از یک پلتفرم مبتنی بر ابر ارائه میدهد . SASE به شرکتها امکان میدهد دفاتر راه دور را به راحتی متصل کنند، ترافیک را به صورت امن مسیریابی کرده و کنترل دسترسی را مدیریت کنند. این یک جایگزین مدرن برای Site-to-Site VPNها است .
- ZTNA (Zero Trust Network Access – دسترسی به شبکه با مدل اعتماد صفر): یک راهحل امنیتی قوی است که انعطافپذیری، کنترل دسترسی دقیق و تأیید مداوم را ارائه میدهد ZTNA سیاستها را صرف نظر از موقعیت کاربر اعمال میکند و دسترسی را فقط برای آن جلسه به برنامههای کاربردی خاص اعطا میکند. این مدل کنترل دقیقتری بر دسترسی برای کاربران و دستگاههای فردی فراهم میکند . Fortinet Universal ZTNA را به عنوان یک ویژگی رایگان در FortiOS و FortiClient ارائه میدهد، که به مشتریان امکان میدهد به تدریج از VPN به ZTNA منتقل شوند. Fortinet Security Fabric (چارچوب امنیتی فورتینت) راهکارهای Zero Trust، امنیت نقطه پایانی و امنیت شبکه را برای محافظت مداوم و آگاه به متن یکپارچه میکند.