بهترین ابزارهای هوش مصنوعی برای هک و امنیت سایبری در ۲۰۲۶؛ معرفی ابزارها
نگاهی بر مفهوم هوش مصنوعی هک و امنیت
- انتخاب بهترین هوش مصنوعی برای هک به هدف شما بستگی دارد. بعضی ابزارها به متخصصان امنیت در تست نفوذ و شناسایی آسیبپذیریهای برنامههای وب کمک میکنند؛ برخی برای تحلیل کد و بررسی ضعفهای امنیتی کاربرد دارند و گروهی دیگر برای ارزیابی امنیت مدلهای هوش مصنوعی یا تشخیص تهدید در شبکههای سازمانی طراحی شدهاند.
- برای مثال، Burp AI و Burp AT قابلیتهای هوش مصنوعی را به فرایند تست امنیت برنامههای وب اضافه میکنند. PentestGPT برای کمک به خودکارسازی مراحل تست نفوذ توسعه یافته است. ابزارهایی مانند garak، PyRIT و promptfoo نیز بر ارزیابی امنیت مدلها و برنامههای مبتنی بر هوش مصنوعی تمرکز دارند.
- هیچکدام از این ابزارها بهتنهایی امنیت کامل را تضمین نمیکنند و انتخاب ابزار مناسب باید طبق نیاز، نوع سامانه و سطح تخصص کاربر انجام شود.
هوش مصنوعی به متخصصان امنیت سایبری کمک میکند، بتوانند آسیبپذیریها را بررسی، رفتارهای مشکوک را شناسایی، نتایج بررسیهای امنیتی را تحلیل کنند و زمان پاسخگویی به تهدیدها را کاهش دهند. به همین دلیل، جستوجوی عبارتهایی مانند «بهترین هوش مصنوعی برای هک و امنیت» و «هوش مصنوعی مخصوص هک» در سالهای اخیر افزایش پیدا کردهاست.
بااینحال، همه ابزارهای AI در امنیت سایبری کاربرد یکسانی ندارند. بعضی از آنها برای بررسی امنیت برنامههای وب و ارزیابی آسیبپذیریها مناسباند؛ گروهی دیگر به تحلیلگران امنیت کمک میکنند رخدادها را بررسی کنند و تهدیدهای احتمالی را تشخیص دهند. همچنین راهکارهایی وجود دارند که با هدف محافظت از زیرساخت، شبکه، دادهها و برنامههای مبتنی بر هوش مصنوعی طراحی شدهاند.
در این مقاله ویکی رسیس، میخواهیم ابزارهای منتخب بهترین هوش مصنوعی برای هک و امنیت را براساس کاربرد، مخاطب هدف و محدودیتهای آنها بررسی کنیم تا بتوانید متناسب با نیازتان انتخاب دقیقتری داشته باشید.
بهترین هوش مصنوعی برای هک و امنیت کدام است؟
یک ابزار واحد را نمیتوانیم در همه سناریوهای امنیت سایبری بهترین گزینه بدانیم. بهترین ابزار به نوع فعالیت امنیتی، سطح تخصص، محیط مورد بررسی و میزان خودکارسازی مورد نیاز بستگی دارد. جدول زیر نقطه شروع مناسبی برای انتخاب است.
|
ابزار |
کاربرد اصلی |
مناسب برای |
| کمک هوش مصنوعی به تست امنیت برنامههای وب |
متخصصان تست نفوذ وب و امنیت برنامه |
|
| کمک به سازماندهی و خودکارسازی مراحل تست نفوذ |
پژوهشگران امنیت و متخصصان تست نفوذ مجاز |
|
| ارزیابی خودکار امنیت برنامههای وب و API |
تیمهای امنیت برنامه و سازمانها |
|
| تست امنیت برنامههای وب از داخل مرورگر |
متخصصان امنیت وب و توسعهدهندگان |
|
| بررسی ضعفها و رفتارهای ناخواسته مدلهای زبانی |
مسئول امنیت هوش مصنوعی |
|
| ارزیابی ریسک و آزمون تهاجمی سامانههای هوش مصنوعی مولد |
تیمهای امنیت و توسعه AI |
|
| آزمون امنیت و شناسایی ریسکهای برنامههای مبتنی بر مدل زبانی |
تیمهای توسعه و امنیت AI |
|
| تشخیص و بررسی تهدیدهای سازمانی |
تیمهای امنیت شبکه و عملیات امنیتی |
|
| کمک به تحلیل رخدادها و تحقیقات امنیتی |
تحلیلگران SOC و تیمهای پاسخ به رخداد |
هوش مصنوعی در هک و امنیت سایبری چه کاربردهایی دارد؟
هوش مصنوعی میتواند بخشهایی از فرایند ارزیابی امنیت و دفاع سایبری را برای ما سریعتر کند؛ اما میزان اثربخشی آن به کیفیت دادهها، نوع ابزار، تنظیمات، دانش متخصص و امکان اعتبارسنجی نتایج وابسته است.
1- شناسایی و تحلیل آسیبپذیریها
ابزارهای مبتنی بر AI میتوانند در بررسی کد، تحلیل یافتههای اسکنرهای امنیتی، شناسایی الگوهای ناامن و اولویتبندی مشکلات کمک کنند. این قابلیت برای تیمهای توسعه نرمافزار و متخصصان امنیت مفید است؛ بهویژه زمانی که حجم هشدارها زیاد است و باید مشخص شود کدام مورد به بررسی دقیقتری نیاز دارد.
2- تست نفوذ و ارزیابی امنیت برنامهها
تست نفوذ مجاز فرایندی برای ارزیابی امنیت یک سامانه در محدودهای مشخص است. هوش مصنوعی میتواند در تحلیل اطلاعات اولیه، پیشنهاد مسیرهای بررسی، تفسیر پاسخ برنامه، سازماندهی یافتهها و مستندسازی نتایج نقش داشته باشد.
برخی ابزارهای جدیدتر نیز از عاملهای هوش مصنوعی برای هماهنگ کردن چند مرحله از ارزیابی امنیت استفاده میکنند. این عاملها میتوانند بر اساس نتایج مراحل قبلی، گامهای بعدی را پیشنهاد دهند یا بخشی از آزمونها را اجرا کنند.
برای نمونه، Burp Suite قابلیتهایی مانند Burp AI و Burp AT را برای کمک به تست امنیت برنامههای وب ارائه کرده است. PentestGPT نیز چارچوبی مبتنی بر مدلهای زبانی برای کمک به فرایند تست نفوذ است.
البته خودکارسازی به معنای پوشش کامل آسیبپذیریها نیست. بررسی منطق کسبوکار، کنترل دسترسی، اثر واقعی ضعف امنیتی و خطر ایجاد تغییر ناخواسته در سامانه همچنان به ارزیابی دقیق نیاز دارد.
نکته مهم: تست امنیت را فقط روی سامانههایی انجام دهید که مالک آنها هستید یا مجوز صریح و مشخص برای ارزیابی آنها دارید.
3- فیشینگ و مهندسی اجتماعی
مهاجمان میتوانند از هوش مصنوعی مولد برای تولید پیامهای متقاعدکنندهتر، تقلید از لحن ارتباطات سازمانی و شخصیسازی پیامهای فیشینگ استفاده کنند. فناوریهای تولید صدا و تصویر نیز امکان جعل هویت افراد را افزایش دادهاند.
برای مثال، یک پیام جعلی ممکن است با استفاده از اطلاعات عمومی سازمان، خود را بهصورت درخواست واحد منابع انسانی یا پیام مدیر یک مجموعه نشان دهد. در این شرایط، طبیعی بودن متن یا صدای پیام دیگر بهتنهایی نشانه معتبر بودن آن نیست.
برای مقابله با این تهدیدها، سازمانها باید احراز هویت چند مرحلهای، فرایند تأیید مستقل درخواستهای حساس، آموزش کارکنان و سازوکار گزارش پیامهای مشکوک را در نظر بگیرند.
4- خودکارسازی فعالیتهای سایبری
هوش مصنوعی میتواند در سازماندهی و خودکارسازی برخی مراحل فعالیتهای امنیتی کمک کند. این قابلیت در ارزیابی مجاز زیرساخت نیز مفید است؛ برای مثال، به تیم امنیت کمک میکند اطلاعات جمعآوری شده را مرتب، یافتهها را اولویتبندی کند و گزارشهای قابل بررسی بسازد.
همین قابلیتها ممکن است از سوی مهاجمان نیز برای افزایش سرعت و مقیاس فعالیتهای مخرب استفاده شوند. بااینحال، نباید فرض کنیم که هر حمله مبتنی بر AI کاملاً خودکار است یا اینکه AI بدون دانش، دسترسی و ابزارهای لازم میتواند هر سامانهای را هک کند.
5- تشخیص تهدید و تحلیل رخدادهای امنیتی
در شبکههای سازمانی، حجم زیادی از لاگها، هشدارها و دادههای امنیتی تولید میشود. قابلیتهای AI میتوانند در تحلیل این دادهها، شناسایی رفتارهای غیر عادی، یافتن ارتباط میان رخدادها و اولویتبندی هشدارها به تحلیلگران کمک کنند.
هدف این است که تیم امنیت سریعتر به رخدادهای مهم برسد و زمان کمتری صرف بررسی هشدارهای تکراری یا کم اهمیت کند. راهکارهایی مانند Darktrace و SentinelOne Purple AI در این حوزه کاربرد دارند.
6- حمله به خود سامانههای هوش مصنوعی
همه تهدیدهای مرتبط با هوش مصنوعی به استفاده مهاجم از AI برای اجرای حمله محدود نمیشود. خود مدلها و برنامههای مبتنی بر آنها نیز ممکن است در معرض حمله قرار بگیرند.
برای مثال، در Prompt Injection مهاجم تلاش میکند با ورودیهای دستکاری شده، رفتار یک مدل را برخلاف دستورالعمل یا سیاست مورد نظر تغییر دهد.
در حملات مسمومسازی داده نیز دادههای آموزشی یا فرایند آموزش هدف قرار میگیرند تا عملکرد مدل تحت تأثیر قرار گیرد.
ابزارهایی مانند garak، PyRIT و promptfoo برای ارزیابی برخی از این ریسکها کاربرد دارند. این ابزارها به تیمها کمک میکنند پیش از استقرار یا در طول توسعه، ضعفهای احتمالی سامانههای AI را بررسی کنند.
7- محافظت از شبکه و زیرساختهای سازمانی
در راهکارهای دفاعی، artificial intelligence میتواند بخشی از فرایند تشخیص تهدید، تحلیل ترافیک، بررسی رفتار کاربران و دستگاهها یا پشتیبانی از عملیات امنیتی باشد. بااینحال، استفاده از هوش مصنوعی بهتنهایی امنیت شبکه را تضمین نمیکند.
کنترل دسترسی، سیاستهای فایروال، بهروزرسانی، بخشبندی شبکه، ثبت و نگهداری لاگها، مدیریت آسیبپذیریها و برنامه پاسخ به رخداد همچنان اهمیت دارند. ابزار هوشمند زمانی مفید است که در معماری امنیتی متناسب با نیاز سازمان قرار بگیرد.
بیشتر بخوانید
در محیطهای سازمانی، هوش مصنوعی میتواند به تحلیل رخدادهای امنیتی، شناسایی تهدیدها و تسریع فرایند پاسخگویی کمک کند. برای آشنایی بیشتر مقاله زیر را بخوانید:
ابزارهای هوش مصنوعی مورد استفاده در هک و تست نفوذ
در این بخش، ابزارهایی را بررسی میکنیم که به فرایند تست امنیت برنامهها یا ارزیابی مجاز سامانهها مرتبط هستند. قابلیتها و شرایط استفاده هر ابزار متفاوت است؛ بنابراین پیش از انتخاب باید مستندات رسمی و محدودیتهای آن را بررسی کنید.
1- Burp AI و Burp AT
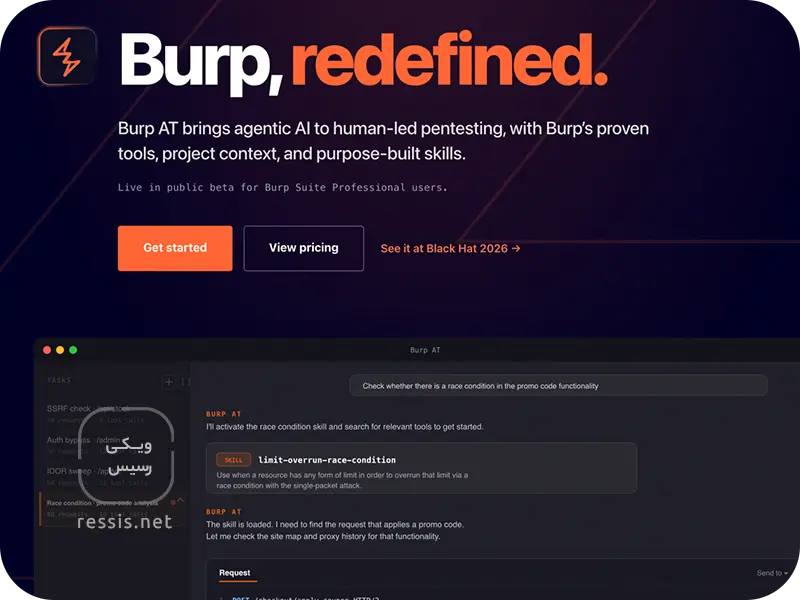
Burp Suite یکی از ابزارهای شناخته شده در تست امنیت برنامههای وب است. قابلیتهای هوش مصنوعی این مجموعه در دو بخش اصلی ارائه شدهاند: Burp AI و Burp AT.
Burp AI به متخصص کمک میکند کارهایی مانند تحلیل درخواستهای HTTP، بررسی یافتههای امنیتی و درک فناوریهای پیچیده وب را سریعتر انجام دهد.
این قابلیتها در ابزارهای موجود Burp Suite قرار گرفتهاند و برای کمک به آزمونهای هدایتشده توسط متخصص طراحی شدهاند.
Burp AT رویکرد عاملمحورتری دارد. این ابزار میتواند براساس دستور کاربر، مراحل ارزیابی را برنامهریزی کند و با استفاده از ابزارهای Burp پیش ببرد. با این حال، دامنه فعالیت آن به تنظیمات، دسترسیها و محدوده آزمون وابسته است.
- کاربرد اصلی: کمک به تست نفوذ و بررسی امنیت برنامههای وب
- مناسب: متخصصان تست نفوذ وب و تیمهای امنیت برنامه
- نکته مهم: قابلیتهای AI و شرایط دسترسی به آنها به نسخه و مجوز محصول وابسته است. نتایج آزمون نیز باید بررسی و اعتبارسنجی شوند.
2- PentestGPT
PentestGPT یک چارچوب مبتنی بر مدلهای زبانی برای کمک به خودکارسازی مراحل تست نفوذ است. این پروژه تلاش میکند اطلاعات و نتایج مراحل مختلف آزمون را در یک فرایند منسجم نگه دارد تا متخصص بتواند مسیر ارزیابی را بهتر مدیریت کند.
در تست نفوذ، حفظ زمینه و سابقه آزمون اهمیت زیادی دارد؛ زیرا نتیجه یک بررسی ممکن است بر انتخاب مرحله بعد اثر بگذارد. PentestGPT برای کمک به برنامهریزی، تحلیل نتایج و هماهنگسازی مراحل ارزیابی توسعه یافته است.
این ابزار را نباید یک سامانه آماده و بدون خطا برای هک خودکار هر هدفی در نظر گرفت. کیفیت نتایج به مدل مورد استفاده، ابزارهای متصل، محیط آزمایش و نحوه نظارت بر فرایند بستگی دارد.
- کاربرد اصلی: کمک به برنامهریزی و اجرای مراحل تست نفوذ
- مناسب: پژوهشگران امنیت، متخصصان تست نفوذ و محیطهای آزمایشگاهی مجاز
- نکته مهم: اجرای خودکار مراحل امنیتی میتواند ریسک ایجاد تغییر ناخواسته داشته باشد؛ ابزار باید در محیط کنترلشده و با مجوز مناسب استفاده شود.
3- XBOW
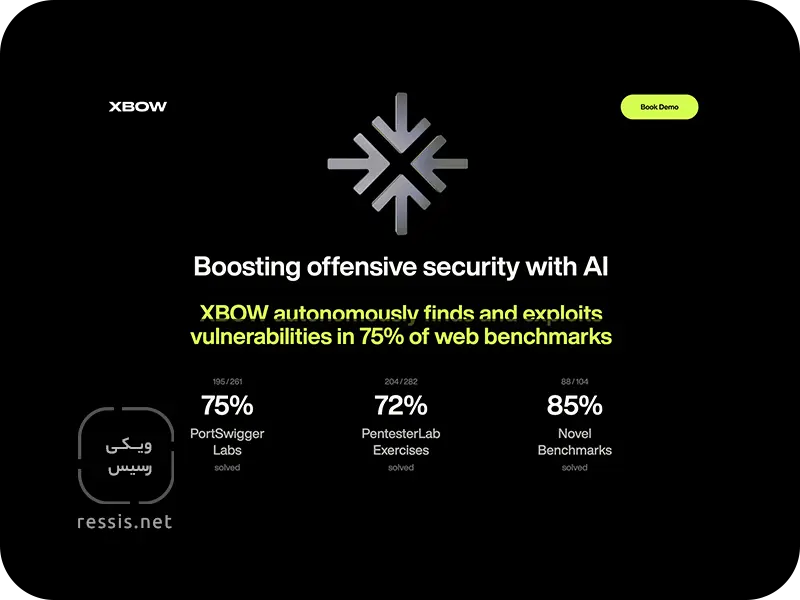
XBOW یک پلتفرم ارزیابی خودکار امنیت برنامههای وب و API است که از عاملهای AI برای اجرای آزمونها استفاده میکند.
این پلتفرم با ارسال درخواستهای آزمایشی به دارایی تعیین شده، دنبال آسیبپذیریها میگردد و تلاش میکند یافتههای قابل بهرهبرداری را همراه با شواهد ارائه کند. چنین رویکردی میتواند به تیمهای امنیت کمک کند بررسیهای تکرارشونده را در مقیاس بیشتری انجام دهند.
با وجود این، نتیجه ارزیابی به کیفیت و وضعیت دارایی مورد آزمون، محدوده تعریف شده و تنظیمات بستگی دارد. خودکار بودن آزمون نیز تضمین نمیکند که همه ضعفهای امنیتی کشف شوند.
- کاربرد اصلی: ارزیابی خودکار امنیت برنامههای وب و API
- مناسب: تیمهای امنیت برنامه و سازمانهایی که به آزمونهای مکرر نیاز دارند
- نکته مهم: پیش از اجرا باید محدوده آزمون، مجوز دسترسی و اقدامات پیشگیرانه برای جلوگیری از اختلال مشخص شود.
4- OWASP Penetration Testing Kit (PTK)
OWASP PTK یک ابزار متنباز برای بررسی امنیت برنامههای وب از داخل نشست مرورگر است. این ابزار امکان بررسی ترافیک، تحلیل برخی کدهای سمت کاربر، آزمونهای تعاملی و بررسی درخواستهای برنامه را فراهم میکند.
برای مثال، متخصص میتواند رفتار برنامهای را که پس از ورود کاربر قابل دسترسی است بررسی و درخواستهای مرتبط با آن را تحلیل کند. این قابلیت برای آزمون برنامههای وب که به نشست احراز هویت شده وابستهاند، مفید است.
نکته مهم: PTK را در این مقاله بهعنوان ابزار تست امنیت وب معرفی میکنیم، نه یک ابزار هوش مصنوعی مستقل. این ابزار میتواند مکمل فرایند تست نفوذ باشد، اما جایگزین همه اسکنرهای شبکه، ابزارهای تحلیل کد یا ارزیابی دستی نیست.
- کاربرد اصلی: بررسی امنیت برنامههای وب در محیط مرورگر
- مناسب: متخصصان امنیت وب و توسعهدهندگان
- نکته مهم: آزمونهای فعال فقط باید در محدوده مجاز و با در نظر گرفتن احتمال ایجاد بار یا تغییر دادههای برنامه اجرا شوند.
ابزارهای هوش مصنوعی برای ارزیابی امنیت مدلهای AI
اگر هدف شما بررسی امنیت یک چتبات، دستیار هوشمند یا برنامه مبتنی بر مدل زبانی است، ابزارهای تست نفوذ عمومی، تمام ریسکهای اختصاصی AI را پوشش نمیدهند. ابزارهای زیر برای ارزیابی رفتار و امنیت چنین سامانههایی طراحی شدهاند.
1- garak
garak یک ابزار متنباز برای ارزیابی آسیبپذیری مدلهای زبانی و سامانههای مبتنی بر آنهاست. این ابزار با اجرای آزمونهای مختلف تلاش میکند ضعفهایی مانند رفتارهای ناخواسته، احتمال افشای اطلاعات، حساسیت به ورودیهای دستکاریشده و برخی ریسکهای مرتبط با Prompt Injection را شناسایی کند.
کاربرد garak با تست نفوذ عمومی شبکه تفاوت دارد. تمرکز آن بر مدل یا سامانهای است که از فناوری مدل زبانی استفاده میکند.
- کاربرد اصلی: ارزیابی ضعفها و رفتارهای ناخواسته در مدلهای زبانی
- مناسب برای: پژوهشگران امنیت AI و تیمهای توسعه و ارزیابی مدل
- نکته مهم: نتیجه آزمون به مدل، تنظیمات و مجموعه آزمون وابسته است. نبود یافته در یک اجرا به معنای ایمن بودن کامل مدل نیست.
2- PyRIT
PyRIT مخفف Python Risk Identification Tool for generative AI است. این چارچوب متنباز برای کمک به متخصصان امنیت و مهندسان در شناسایی و ارزیابی ریسکهای سامانههای هوش مصنوعی مولد توسعه یافته است.
PyRIT امکان طراحی و اجرای سناریوهای آزمون را فراهم میکند تا رفتار سامانه در برابر ورودیها و تعاملات مسئلهساز بررسی شود. برای مثال، تیم توسعه میتواند ارزیابی کند که یک دستیار سازمانی چگونه با ورودیهای دستکاری شده یا تلاش برای دریافت اطلاعات خارج از سطح دسترسی مجاز برخورد میکند.
- کاربرد اصلی: ارزیابی ریسک و اجرای آزمونهای امنیتی روی سامانههای هوش مصنوعی مولد
- مناسب برای: تیمهای امنیت و توسعه مسئول ارزیابی ریسک مدلها و برنامههای AI
- نکته مهم: PyRIT ابزار ارزیابی است، نه گواهی امنیت. طراحی آزمونهای مناسب و تفسیر نتایج همچنان به تخصص انسانی نیاز دارد.
3- promptfoo
promptfoo ابزاری متنباز برای آزمون و ارزیابی برنامههای مبتنی بر مدلهای زبانی است. این ابزار به تیمها کمک میکند مجموعهای از آزمونها را تعریف و اجرا کنند و رفتار مدل را در سناریوهای مختلف بسنجند.
در ارزیابی امنیتی، میتوانیم از قابلیتهای Red Teaming آن برای بررسی ریسکهایی مانند Prompt Injection، تلاش برای دور زدن محدودیتها، افشای داده و رفتارهای ناخواسته استفاده کنیم. تکرار آزمونها نیز امکان مقایسه رفتار برنامه پیش و پس از اصلاحات را فراهم میکند.
- کاربرد اصلی: ارزیابی امنیت و کیفیت برنامههای مبتنی بر مدلهای زبانی
- مناسب برای: توسعهدهندگان محصولات AI، مهندسان امنیت و تیمهای ارزیابی کیفیت
- نکته مهم: پوشش آزمونها به سناریوها و معیارهای تعریف شده وابسته است و نمیتواند تمام روشهای سوءاستفاده از یک سامانه واقعی را پوشش دهد.
ابزارهای هوش مصنوعی برای دفاع سایبری و امنیت سازمانی
برخی از ابزارهای شناخته شده AI در امنیت سایبری برای انجام تست نفوذ ساخته نشدهاند. هدف آنها کمک به سازمانها در تشخیص تهدید، بررسی رخداد، تحلیل دادههای امنیتی و پاسخگویی است.
1- Darktrace
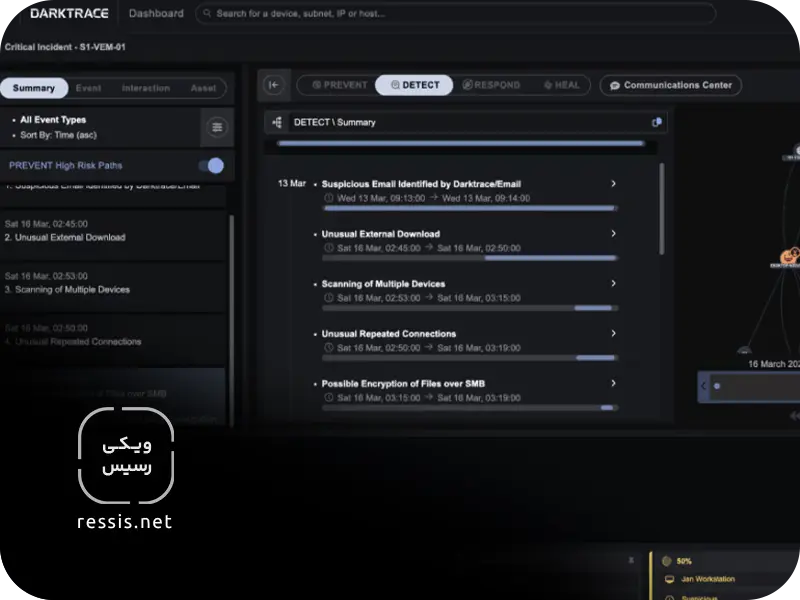
Darktrace یک پلتفرم امنیت سایبری مبتنی بر AI است که حوزههایی مانند شبکه، ایمیل، محیط ابری، تجهیزات صنعتی و نقاط پایانی را پوشش میدهد. این پلتفرم از تحلیل رفتار و شناسایی فعالیتهای غیر عادی برای کمک به کشف تهدیدها استفاده میکند. قابلیتهای تحلیل هوشمند میتوانند در بررسی هشدارها، کنار هم قرار دادن شواهد و اولویتبندی رخدادهای مهم به تیم امنیت کمک کنند.
- کاربرد اصلی: تشخیص و بررسی تهدیدها در محیط سازمانی
- مناسب: سازمانهایی که به پایش امنیتی در چند بخش از زیرساخت نیاز دارند
- نکته مهم: اثربخشی راهکار به دامنه استقرار، دادههای قابل مشاهده، یکپارچگی با زیرساخت و فرایند پاسخگویی سازمان وابسته است.
2- SentinelOne Purple AI
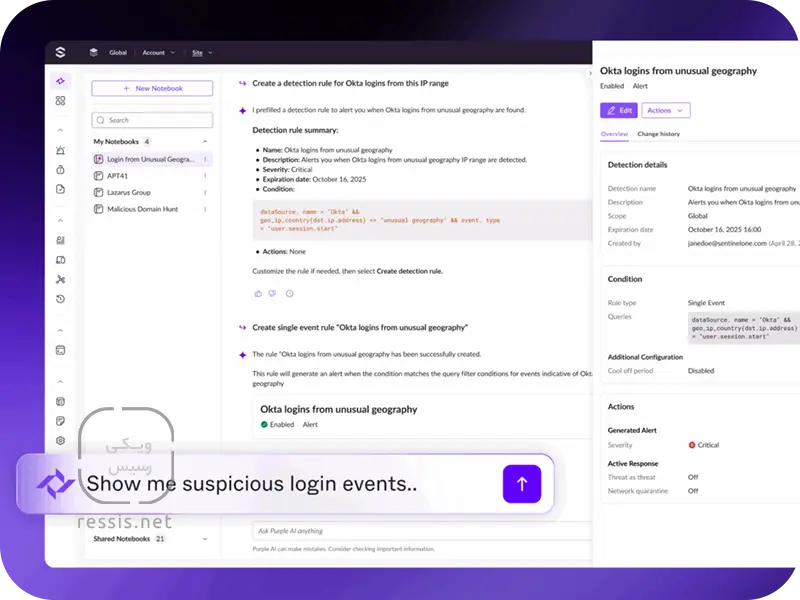
Purple AI دستیار امنیتی مبتنی بر هوش مصنوعی در پلتفرم SentinelOne است که برای کمک به عملیات امنیتی طراحی شدهاست. این قابلیت میتواند به تحلیلگران در بررسی هشدارها، تحقیق درباره رخدادها، تحلیل دادههای امنیتی و پیشنهاد گامهای بعدی کمک کند. هدف، کاهش زمان لازم برای بررسی رخداد و فراهم کردن زمینه کافی برای تصمیمگیری دقیقتر است.
- کاربرد اصلی: کمک به تحلیل هشدارها و بررسی رخدادهای امنیتی
- مناسب: تحلیلگران مرکز عملیات امنیت (SOC) و تیمهای پاسخ به رخداد
- نکته مهم: قابلیتهای قابل استفاده به محصولات، مجوزها و یکپارچگیهای موجود بستگی دارد. خروجی AI باید با شواهد رخداد تطبیق داده شود و اقدامات خودکار نیز به سیاستهای مصوب وابستهاند.
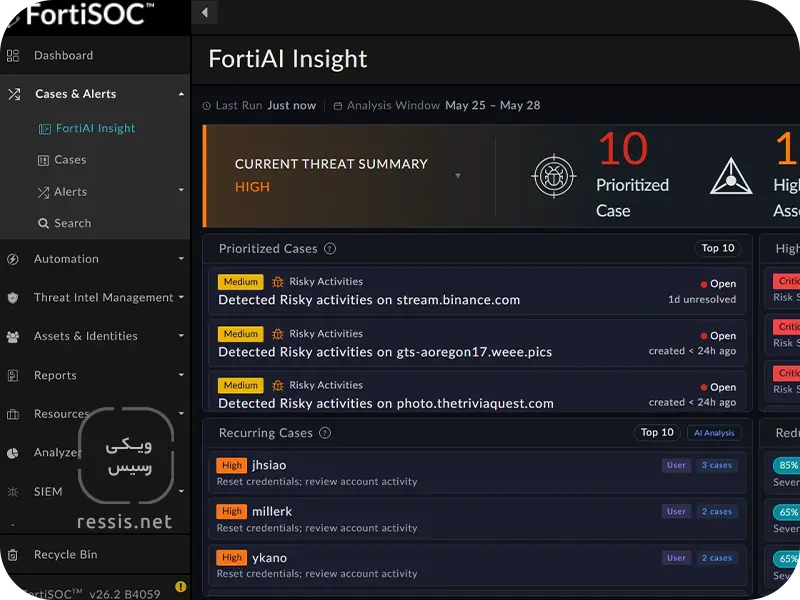
3- FortiAI
FortiAI نام مجموعهای از قابلیتهای هوش مصنوعی در اکوسیستم امنیتی Fortinet است؛ بنابراین نباید آن را یک ابزار مستقل برای هک یا تست نفوذ در نظر گرفت. این مجموعه کاربردهای متفاوتی دارد؛ از کمک به عملیات شبکه و امنیت تا کنترل استفاده از ابزارهای AI و محافظت از برنامهها و زیرساختهای مبتنی بر AI. برای مثال، FortiAI-Assist به تیمهای شبکه و امنیت در تحلیل اطلاعات، بررسی رخدادها و انجام برخی وظایف عملیاتی کمک میکند؛ FortiAI-SecureAI نیز بر حفاظت از محیطها و برنامههای مبتنی بر هوش مصنوعی تمرکز دارد.
- کاربرد اصلی: کمک به عملیات امنیتی، مدیریت شبکه و حفاظت از محیطهای مبتنی بر AI
- مناسب: سازمانهایی که به قابلیتهای مرتبط در اکوسیستم Fortinet نیاز دارند
- نکته مهم: قابلیتها و پیشنیازهای استفاده به محصول، نسخه و مجوز وابستهاند و باید در مستندات رسمی بررسی شوند. برای آشنایی بیشتر با کاربردهای این مجموعه در محیط سازمانی، مقاله دستیار هوشمند و خودکار با Forti-Assist را بخوانید.
چگونه بهترین هوش مصنوعی برای هک و امنیت را انتخاب کنیم؟
قطعا انتخاب ابزار باتوجه به ترند، تعداد قابلیتها یا ادعای استفاده از AI تصمیم دقیقی نیست. ابتدا مسئله امنیتی را مشخص کنید و سپس ابزار را براساس نیاز واقعی بسنجید.
1️⃣ هدف استفاده را مشخص کنید.
قبل از مقایسه محصولات، به این سوالها پاسخ دهید: قرار است چه مسئلهای حل شود؟
- بررسی امنیت برنامه وب: به ابزارهای تست امنیت برنامه و بررسی کد نیاز دارید.
- ارزیابی یک مدل یا دستیار AI: چارچوبهای آزمون امنیت AI میتوانند مفید باشند.
- تحلیل هشدارها و رخدادها: راهکارهای تحلیل امنیتی و عملیات SOC را بررسی کنید.
- محافظت از شبکه سازمان: باید به معماری شبکه، کنترلهای امنیتی، پایش و پاسخ به رخداد توجه کنید.
این تفکیک کمک میکند ابزارهایی را که برای مسئله دیگری ساخته شدهاند، بهاشتباه با یکدیگر مقایسه نکنید.
2️⃣ دقت و امکان اعتبارسنجی نتایج را بررسی کنید.
ابزار هوش مصنوعی باید بتواند یافتههای خود را با شواهد و توضیحات فنی پشتیبانی کند. مشاهده اعلان یک هشدار با عنوان «آسیبپذیری با ریسک بالا» برای تصمیمگیری امنیتی کافی نیست؛ زیرا ممکن است ابزار یک مشکل واقعی را شناسایی کرده باشد یا بهاشتباه سامانهای را آسیبپذیر تشخیص داده باشد.
برای مثال، اگر ابزار اعلام کند که یک صفحه وب در برابر حمله SQL Injection آسیبپذیر است، باید بتوانید دلیل این تشخیص را بررسی کنید و با انجام آزمونهای فنی مجاز، صحت آن را بسنجید. پس از اصلاح مشکل نیز باید همان آزمون را دوباره اجرا کنید تا مشخص شود آسیبپذیری برطرف شده است یا خیر.
برای مقایسه ابزارهای مختلف، آنها را با مجموعهای یکسان از سناریوهای آزمایشی ارزیابی کنید و ببینید چند آسیبپذیری واقعی را شناسایی میکنند، چند هشدار اشتباه میدهند و چند مورد را از دست میدهند. این معیارها به شما کمک میکنند عملکرد ابزارها را براساس شواهد بسنجید، نه فقط براساس ادعای سازندگان.
3️⃣ امنیت و حریم خصوصی دادهها را جدی بگیرید.
هنگام استفاده از ابزارهای Cloud یا دستیارهای AI، ممکن است دادههایی مانند کد منبع، اطلاعات کاربران، لاگها یا جزئیات زیرساخت در اختیار سرویس قرار بگیرد.
پیش از استفاده، سیاست نگهداری داده، نحوه استفاده از ورودیها، محل پردازش، امکان استقرار داخلی، سطح دسترسی و الزامات قراردادی را بررسی کنید. اطلاعات محرمانه سازمان را بدون تأیید مسئولان مربوطه در ابزارهای عمومی وارد نکنید.
4️⃣سازگاری با زیرساخت و فرایندهای فعلی را بسنجید.
ابزار باید با محیط واقعی شما سازگار باشد. برای مثال، یک سازمان ممکن است به یکپارچگی با سامانه مدیریت رخداد، ابزارهای اسکن موجود، مخزن کد، تجهیزات شبکه یا فرایند ثبت و پیگیری رخداد نیاز داشته باشد. هزینه و پیچیدگی اتصال ابزار به زیرساخت موجود را نیز در نظر بگیرید. قابلیتهای زیاد، اگر به دادههای موردنیاز دسترسی نداشته باشند یا در فرایندهای تیم قابل استفاده نباشند، ارزش عملی ایجاد نمیکنند.
5️⃣ هزینه، مجوز و نیاز به نیروی متخصص را مقایسه کنید.
متنباز بودن به معنای رایگان بودن تمام هزینههای استفاده نیست. هزینه زیرساخت، نگهداری، تنظیمات، آموزش و بررسی نتایج نیز باید در محاسبه لحاظ شود. در ابزارهای تجاری، نوع مجوز، محدودیت قابلیتها، خدمات پشتیبانی و هزینه توسعه در آینده اهمیت دارد.
همچنین مشخص کنید چه کسی مسئول بررسی خروجیها، تأیید تغییرات و مدیریت خطاهای احتمالی خواهد بود. ابزارهای خودکار بدون فرایند نظارت و پاسخگویی میتوانند بهجای کاهش ریسک، پیچیدگی جدیدی ایجاد کنند.
آیا ابزارهای رایگان یا متنباز برای باگیابی وجود دارند؟
بله. برخی ابزارهای امنیتی متنباز هستند و میتوانید از آنها برای بررسی امنیت برنامهها یا ارزیابی مدلهای هوش مصنوعی استفاده کنید. برای نمونه، OWASP Penetration Testing Kit برای تست امنیت برنامههای وب و ابزارهایی مانند garak، PyRIT و promptfoo برای ارزیابی جنبههای مختلف امنیت سامانههای مبتنی بر هوش مصنوعی کاربرد دارند. بااینحال، باید میان این سه مفهوم تفاوت قائل شویم:
- ابزار متنباز: کد منبع آن در دسترس است و استفاده از آن تابع مجوز مربوطه است.
- ابزار رایگان: ممکن است بدون پرداخت هزینه در دسترس باشد، اما الزاما متنباز نیست یا همه قابلیتهای آن رایگان نیست.
- نسخه آزمایشی: ممکن است محدودیت زمانی یا قابلیت داشته باشد و برای استفاده بلند مدت به مجوز تجاری نیاز پیدا کند.
برای نمونه، garak، PyRIT و promptfoo برای ارزیابی جنبههای مختلف امنیت سامانههای مبتنی بر هوش مصنوعی کاربرد دارند. OWASP PTK نیز ابزار متنباز تست امنیت برنامههای وب است. اما هیچیک را نباید جایگزین همه ابزارهای اسکن آسیبپذیری یا تست نفوذ دانست.
برای انتخاب ابزارهای متنباز باگیابی، ابتدا مشخص کنید هدف شما بررسی کد، تست برنامه وب، اسکن شبکه یا ارزیابی امنیت مدل AI است. سپس وضعیت نگهداری پروژه، مستندات، مجوز استفاده و امکان اعتبارسنجی نتایج را بررسی کنید.
آیا هوش مصنوعی بهتنهایی میتواند هک انجام دهد؟
هوش مصنوعی میتواند بخشی از فرایندهای امنیتی و برخی مراحل تست نفوذ را خودکار کند، اما نمیتوانیم فرض کنیم که هر مدل AI بهتنهایی قادر است هر سامانهای را هک کند.
نتیجه به قابلیتهای مدل، ابزارهای متصل، سطح دسترسی، اطلاعات در دسترس و محدودیتهای محیط بستگی دارد. حتی در ابزارهای عاملمحور، تصمیمهای نادرست، برداشت اشتباه از نتایج یا اجرای یک آزمون نامناسب ممکن است باعث خطا شود.
بنابراین، خروجی AI باید در محدوده مجاز بررسی و اعتبارسنجی شود. خودکار بودن فرایند به معنای موفقیت قطعی یا کشف تمام آسیبپذیریها نیست.
آیا هوش مصنوعی بهتنهایی برای تأمین امنیت شبکه کافی است؟
خیر. هوش مصنوعی میتواند تشخیص تهدید، تحلیل رخداد و اولویتبندی هشدارها را بهبود دهد؛ اما امنیت شبکه به مجموعهای از کنترلهای فنی، فرایندهای اجرایی و نظارت مستمر وابسته است.
برای مثال، اگر سیاستهای دسترسی بهدرستی تعریف نشده باشند، تجهیزات امنیتی بهروزرسانی نشوند یا لاگهای مهم در دسترس نباشند، قابلیت تحلیل هوشمند نیز ممکن است اطلاعات کافی برای تشخیص یا بررسی رخداد نداشته باشد. همچنین شناسایی یک تهدید بهتنهایی کافی نیست؛ سازمان باید توانایی محدود کردن اثر آن، بررسی علت و جلوگیری از تکرار رخداد را داشته باشد.
سازمانها برای امنیت شبکه به چه راهکارهایی نیاز دارند؟
نوع راهکار مناسب به اندازه و معماری شبکه، حساسیت دادهها، سرویسهای در حال اجرا، الگوی ترافیک و الزامات عملیاتی بستگی دارد. در یک ارزیابی اولیه، موارد زیر باید بررسی شوند:
- فایروال و کنترل ترافیک: سیاستهای دسترسی و قابلیتهای امنیتی متناسب با نیاز شبکه
- پایش و تشخیص تهدید: جمعآوری و تحلیل دادههای امنیتی از منابع مرتبط
- مدیریت دسترسی: محدود کردن دسترسی کاربران و سامانهها براساس نقش و نیاز
- بهروزرسانی و مدیریت آسیبپذیری: شناسایی ضعفها و اولویتبندی اصلاح آنها
- پاسخ به رخداد و پشتیبانگیری: تعریف مسئولیتها، مسیرهای واکنش و روش بازیابی
- بررسی عملکرد در شرایط واقعی: سنجش ظرفیت تجهیزات با قابلیتهای امنیتی موردنیاز و الگوی ترافیک سازمان
برای نمونه، هنگام انتخاب فایروال سازمانی نباید فقط به ظرفیت خام اعلام شده توجه کرد. عملکرد دستگاه با فعال بودن قابلیتهایی مانند IPS، بازرسی ترافیک رمزگذاری شده و سایر سرویسهای امنیتی، تعداد نشستها، نیازهای VPN، امکان توسعه شبکه و پشتیبانی فنی نیز باید بررسی شود.
اگر هدف شما انتخاب یا بازبینی تجهیزات امنیت شبکه برای سازمان است، ارزیابی باید از نیازهای واقعی شبکه شروع شود؛ نه صرفاً از فهرست قابلیتهای یک محصول. در این مرحله، مشاوره فنی میتواند به مشخص شدن الزامات، محدودیتها و معیارهای مقایسه گزینهها کمک کند.
مروری بر آنچه که درمورد بهترین هوش مصنوعی برای هک گفتیم
بهترین هوش مصنوعی برای هک و امنیت سایبری، ابزاری است که با مسئله مشخص شما تناسب داشته باشد و خروجی قابل بررسی ارائه کند. ابزارهای تست امنیت برنامه، چارچوبهای ارزیابی مدلهای هوش مصنوعی و پلتفرمهای تشخیص تهدید سازمانی را باید براساس کاربردهای متفاوتشان مقایسه کرد.
در محیط سازمانی نیز استفاده از AI فقط یکی از اجزای برنامه امنیت سایبری است. معماری مناسب شبکه، تجهیزات متناسب با نیاز، کنترل دسترسی، پایش مستمر و فرایند پاسخ به رخداد همچنان ضروریاند. انتخاب آگاهانه زمانی امکانپذیر است که ابتدا نیاز و محدودیتهای محیط را بشناسیم و سپس ابزار یا راهکار مناسب را بر همان اساس ارزیابی کنیم.
پرسشهای متداول درباره بهترین هوش مصنوعی برای هک و امنیت
بهترین گزینه به هدف شما بستگی دارد. برای تست امنیت برنامههای وب میتوانید Burp AI، Burp AT و XBOW را بررسی کنید. PentestGPT نیز برای کمک به فرایند تست نفوذ کاربرد دارد. برای ارزیابی امنیت مدلهای هوش مصنوعی، ابزارهایی مانند garak، PyRIT و promptfoo مناسبترند.بهترین هوش مصنوعی برای هک و امنیت کدام است؟
بله، برخی ابزارها میتوانند بخشهایی از تست نفوذ را برنامهریزی یا خودکار کنند و در تحلیل یافتهها کمک کنند. بااینحال، نتایج باید اعتبارسنجی شوند و آزمونها فقط با مجوز و در محدوده مشخص انجام شوند.
آیا هوش مصنوعی میتواند تست نفوذ انجام دهد؟
انتخاب ابزار به نوع دارایی شما بستگی دارد. ابزارهای تست برنامه وب، ابزارهای تحلیل کد، اسکنرهای آسیبپذیری و چارچوبهای ارزیابی مدلهای AI وظایف متفاوتی دارند. ابتدا نوع سامانه و ضعف موردنظر را مشخص و سپس ابزار مناسب همان حوزه را انتخاب کنید.
کدام ابزارهای AI برای شناسایی آسیبپذیری مناسباند؟
برای تست امنیت برنامههای وب، ابزارهایی مانند Burp Suite و XBOW قابل بررسیاند. ابزارهای تحلیل کد و اسکنرهای امنیتی نیز در شناسایی ضعفها کاربرد دارند. انتخاب نهایی به نوع سامانه، محدوده آزمون و نیازهای فنی بستگی دارد.
آیا ابزارهای متنباز امنیت سایبری قابل اعتماد هستند؟
ابزارهای تست امنیت یا تست نفوذ برای ارزیابی ضعفها در محدوده مجاز استفاده میشوند. ابزارهای امنیت شبکه با هدف محافظت، کنترل دسترسی، تشخیص تهدید و پاسخ به رخداد به کار میروند. برخی محصولات ممکن است قابلیتهایی در بیش از یک حوزه داشته باشند، اما هدف اصلی و روش استفاده آنها باید مشخص باشد.
تفاوت ابزارهای هوش مصنوعی برای هک با ابزارهای امنیت شبکه چیست؟
خیر؛ استفاده از AI به معنای مصونیت از حمله نیست. خود سامانه AI، دادههای ورودی، دسترسیها، یکپارچگیها و زیرساخت میزبان آن نیز باید ارزیابی و محافظت شوند. امنیت مؤثر به ترکیب کنترلهای فنی، پایش، بهروزرسانی و مدیریت ریسک وابسته است.
آیا سیستم امنیتی مبتنی بر هوش مصنوعی در برابر هک ایمن است؟
برخی ابزارها مانند PentestGPT، garak، PyRIT و promptfoo متنباز هستند. بااینحال، استفاده از آنها ممکن است هزینه زیرساخت، مدل، نگهداری یا نیروی متخصص داشته باشد. ابزارهای تجاری نیز ممکن است قابلیتها و مجوزهای متفاوتی ارائه کنند.آیا ابزارهای هوش مصنوعی برای هک رایگان هستند؟