امنیت شبکه چیست؟ چگونه از زیرساخت سازمان محافظت میکند؟
نگاهی کوتاه به مفهوم امنیت شبکه
امنیت شبکه (Network Security) مجموعهای از سیاستها، فناوریها و کنترلهای فنی برای محافظت از زیرساخت شبکه، دادهها و ارتباطات در برابر دسترسی غیر مجاز، سوءاستفاده و اختلال است.
سازمانها با استفاده از راهکارهایی مانند فایروال، تقسیمبندی شبکه، کنترل دسترسی و پایش ترافیک میتوانند ریسکهای امنیتی را کاهش دهند، از گسترش رخدادها در شبکه جلوگیری کنند و دسترسپذیری سرویسهای حیاتی را بهبود دهند.
اگر یکی از سیستمهای سازمان به خطر بیفتد، آیا میتوانیم از دسترسی مهاجم به سایر بخشهای شبکه جلوگیری کنیم؟
پاسخ این سؤال تا حد زیادی به نحوه طراحی شبکه، سطح دسترسی کاربران، ارتباط میان تجهیزات و سازوکارهای نظارت بر ترافیک بستگی دارد. ضعف در هر یک از این بخشها میتواند مسیر دسترسی غیر مجاز را هموار کند یا دامنه یک رخداد امنیتی را گسترش دهد. برای تصمیمگیری آگاهانه درباره حفاظت از زیرساخت سازمان، باید با لایههای امنیت شبکه، تهدیدات رایج و قابلیتهای فناوریهای حفاظتی آشنا باشیم.
در این مقاله ویکی رسیس میخوانید:
- امنیت شبکه چیست و چه تفاوتی با امنیت سایبری دارد؟
- امنیت شبکه از چه لایهها و بخشهایی تشکیل میشود؟
- مهمترین تهدیدات امنیت شبکه کداماند؟
- فایروال، IPS، VPN، کنترل دسترسی و پایش شبکه چه نقشی دارند؟
- برای ارزیابی و بهبود امنیت شبکه سازمان از کجا باید شروع کرد؟
امنیت شبکه چیست؟
امنیت شبکه (Network Security) به مجموعه اقداماتی گفته میشود که از منابع شبکه در برابر دسترسی غیر مجاز، سوءاستفاده، تغییرات ناخواسته و اختلال محافظت میکنند. این منابع میتوانند شامل روترها، سوئیچها، فایروالها، سرورها، نقاط دسترسی بیسیم، تجهیزات کاربران، ارتباطات راه دور و سرویسهای شبکه باشند.
امنیت شبکه با تعریف سیاستهای دسترسی، کنترل جریان ترافیک، شناسایی رفتارهای مشکوک و اعمال محدودیتهای متناسب با سطح ریسک، به سازمان کمک میکند ارتباطات و سرویسهای حیاتی خود را ایمنتر مدیریت کند.
برای مثال، فرض کنید در یک سازمان، شبکه کاربران، سرورها و سامانههای مالی بدون محدودیت کافی به یکدیگر دسترسی داشته باشند. در این شرایط، نفوذ به یکی از سیستمها ممکن است مسیر دسترسی به منابع حساستر را نیز باز کند. با تفکیک شبکه، محدود کردن ارتباطات غیر ضروری و پایش ترافیک، میتوانید احتمال گسترش رخدادهای امنیتی را کاهش دهید.
اهداف اصلی امنیت شبکه چیست؟
سه هدف مهم در امنیت شبکه عبارتاند از:
- محرمانگی (Confidentiality): اطلاعات فقط در اختیار کاربران و سامانههای مجاز قرار بگیرد.
- یکپارچگی (Integrity): دادهها و تنظیمات بدون مجوز تغییر نکنند و تغییرات غیر مجاز قابل شناسایی باشند.
- دسترسپذیری (Availability): کاربران مجاز بتوانند در زمان موردنیاز به سرویسها و منابع شبکه دسترسی داشته باشند.
این سه هدف به یکدیگر وابستهاند. برای نمونه، کنترل دسترسی به حفاظت از محرمانگی کمک میکند؛ ثبت و بررسی تغییرات در حفظ یکپارچگی مؤثر است و طراحی افزونه، مدیریت ظرفیت و مقابله با اختلال در دسترسپذیری نقش دارند.
تفاوت امنیت شبکه و امنیت سایبری چیست؟
امنیت شبکه یکی از حوزههای تخصصی امنیت سایبری است. امنیت سایبری دامنه گستردهتری دارد و از سامانهها، نرمافزارها، هویتهای دیجیتال، دادهها، سرویسهای ابری و سایر داراییهای دیجیتال محافظت میکند. امنیت شبکه بر زیرساخت ارتباطی، تجهیزات شبکه، جریان ترافیک و کنترل ارتباط میان سامانهها تمرکز دارد.
|
تفاوت امنیت شبکه و امنیت سایبری |
||
|
معیار |
امنیت شبکه |
امنیت سایبری |
|
دامنه تمرکز |
زیرساخت شبکه و ارتباطات | طیف گسترده داراییها و سامانههای دیجیتال |
|
نمونه داراییها |
فایروال، روتر، سوئیچ، ارتباطات و بخشهای شبکه |
شبکه، نرمافزار، هویت دیجیتال، داده و سرویس ابری |
|
کنترلهای نمونه |
تقسیمبندی شبکه، فایروال، VPN، کنترل دسترسی شبکه و پایش ترافیک |
کنترلهای شبکه در کنار امنیت نرمافزار، هویت، داده و سایر حوزهها |
|
هدف اجرایی |
کنترل و حفاظت از ارتباطات و منابع شبکه |
مدیریت ریسکهای امنیتی در کل محیط دیجیتال |
در عمل، این دو حوزه مکمل یکدیگرند. برای مثال، کنترل دسترسی کاربران بخشی از امنیت هویت است، اما محدود کردن دسترسی همان کاربران به بخشهای حساس شبکه به کنترلهای امنیت شبکه نیز نیاز دارد. برای آشنایی با دامنه گستردهتر این موضوع، مقاله امنیت سایبری چیست؟ را بخوانید.
چرا حفظ امنیت اطلاعات شبکه برای سازمانها اهمیت دارد؟
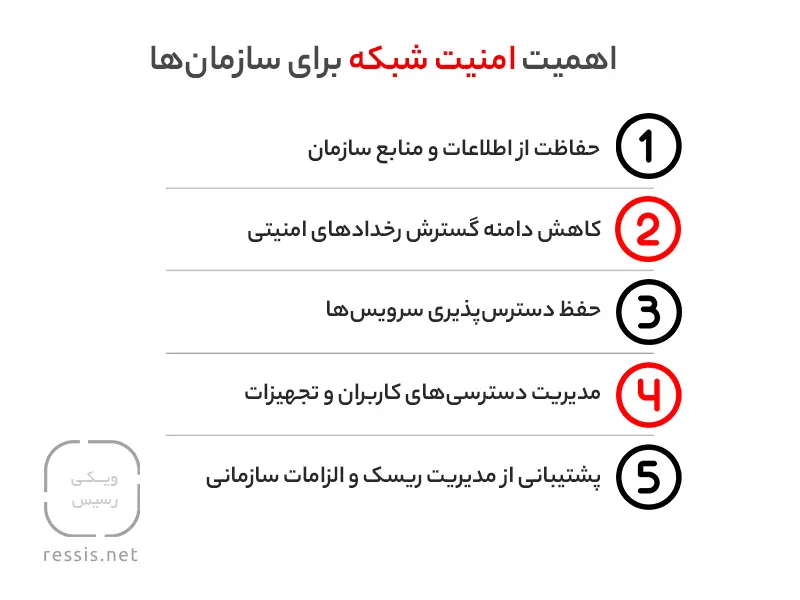
شبکه، بستر ارتباط میان کاربران، سرورها، نرمافزارهای سازمانی و سرویسهای حیاتی است. هر ضعف در طراحی یا مدیریت این بستر میتواند بر محرمانگی اطلاعات، استمرار فعالیتها و دسترسی به خدمات اثر بگذارد. مهمترین دلایل توجه سازمانها به امنیت شبکه عبارتاند از:
-
حفاظت از اطلاعات و منابع سازمان
کنترل دسترسی و تفکیک شبکه به سازمان کمک میکند ارتباط با اطلاعات حساس را به کاربران و سامانههای مجاز محدود کند. این موضوع در شبکههایی که اطلاعات مالی، دادههای مشتریان یا سامانههای عملیاتی را پردازش میکنند، اهمیت بیشتری دارد.
-
کاهش دامنه گسترش رخدادهای امنیتی
اگر همه بخشهای شبکه دسترسی گستردهای به یکدیگر داشته باشند، نفوذ به یک سیستم ممکن است زمینه دسترسی به بخشهای دیگر را فراهم کند. تقسیمبندی شبکه و اعمال سیاستهای ارتباطی محدودکننده، مسیرهای حرکت جانبی مهاجم را کاهش میدهد؛ هرچند بهتنهایی مانع قطعی گسترش همه رخدادها نیست.
-
حفظ دسترسپذیری سرویسها
اختلال در ارتباطات شبکه میتواند دسترسی به نرمافزارهای سازمانی، سامانههای ارتباطی و خدمات مشتریان را مختل کند. کنترل ترافیک، مدیریت ظرفیت، طراحی مناسب زیرساخت و آمادگی برای پاسخ به رخدادها به حفظ استمرار سرویسها کمک میکنند.
-
مدیریت دسترسیهای کاربران و تجهیزات
با افزایش تعداد کاربران، دستگاهها، شعب و ارتباطات از راه دور، مدیریت دسترسیها پیچیدهتر میشود. سیاستهای مشخص برای احراز هویت، مجوزدهی و دسترسی به منابع شبکه، احتمال استفاده غیر مجاز از حسابها و تجهیزات را کاهش میدهد.
-
پشتیبانی از مدیریت ریسک و الزامات سازمانی
سازمانها باید بتوانند وضعیت امنیتی زیرساخت، دسترسیها و رخدادها را ارزیابی کنند. مستندسازی معماری، ثبت رویدادها، بازبینی سیاستها و نگهداری سوابق تغییرات، تصمیمگیری و بررسی رخدادها را دقیقتر میکند.
امنیت شبکه شامل چه لایه و بخشهایی است؟
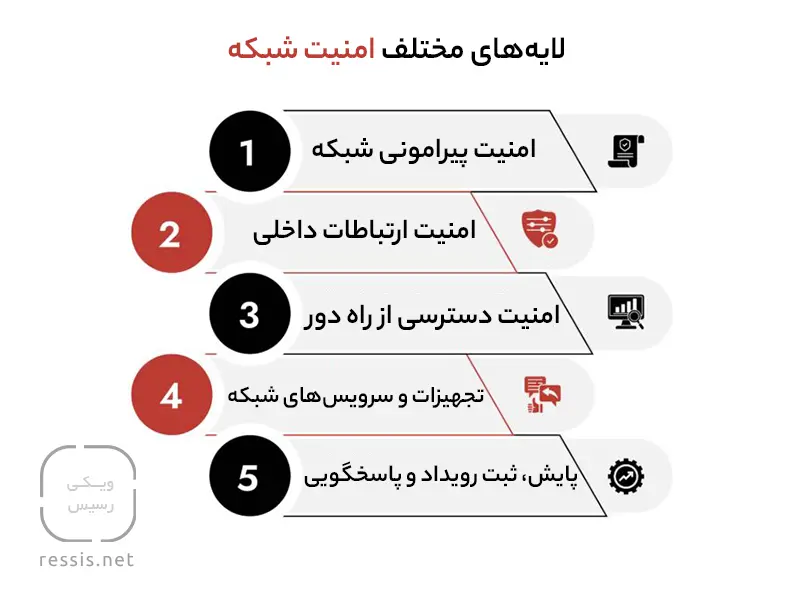
امنیت شبکه زمانی اثربخشتر است که کنترلها در چند بخش مکمل طراحی شوند. ساختار دقیق این لایهها به اندازه سازمان، نوع سرویسها، معماری شبکه و سطح ریسک بستگی دارد.
1. امنیت پیرامونی شبکه؛ چه ارتباطاتی اجازه ورود دارند؟
امنیت پیرامونی بر کنترل ارتباط میان شبکه سازمان و شبکههای خارجی تمرکز دارد. فایروالها و سامانههای پیشگیری از نفوذ از جمله ابزارهایی هستند که میتوانند بر اساس سیاستهای تعریف شده، ترافیک را بررسی یا محدود کنند.
با این حال، حفاظت از لبه شبکه بهتنهایی کافی نیست؛ زیرا تهدیدها ممکن است از طریق ارتباطات مجاز، حسابهای بهخطر افتاده یا تجهیزات داخلی وارد محیط سازمان شوند.
2. امنیت ارتباطات داخلی؛ آیا همه بخشها به یکدیگر دسترسی دارند؟
در بسیاری از شبکهها، همه کاربران و سامانهها به دسترسی یکسان نیاز ندارند. تقسیمبندی شبکه (Network Segmentation) بخشهای مختلف را طبق کارکرد، حساسیت یا سطح اعتماد از یکدیگر جدا میکند. برای نمونه، شبکه کاربران، سرورها، تجهیزات مدیریتی و سامانههای حساس میتوانند در بخشهای جداگانه قرار بگیرند و ارتباط میان آنها تنها از مسیرهای مجاز انجام شود. این رویکرد به محدود کردن دسترسیهای غیرضروری و کاهش دامنه اثر رخدادهای امنیتی کمک میکند.
3. امنیت کاربران و دسترسی از راه دور؛ چه کسی به چه منابعی دسترسی دارد؟
کاربران و مدیران شبکه ممکن است از داخل سازمان یا از راه دور به منابع دسترسی پیدا کنند. برای مدیریت این دسترسیها، باید هویت کاربران احراز شود و مجوزها بنا به نقش و نیاز واقعی آنها تعریف شوند. احراز هویت چندعاملی (MFA)، دسترسی مبتنی بر نقش و استفاده از کانالهای ارتباطی امن، از کنترلهای مهم این بخش هستند. همچنین دسترسی مدیریتی به تجهیزات شبکه باید محدود، ثبت شده و بهصورت دورهای بازبینی شود.
4. حفاظت از تجهیزات و سرویسهای شبکه؛ آیا زیرساخت بهدرستی نگهداری میشود؟
روترها، سوئیچها، فایروالها، سرورها و نقاط دسترسی بیسیم، همگی به تنظیمات امن و نگهداری مستمر نیاز دارند. تغییر رمزهای پیشفرض، غیرفعالکردن سرویسهای غیر ضروری، محدود کردن دسترسی مدیریتی، نصب بهروزرسانیهای امنیتی و پشتیبانگیری از پیکربندی تجهیزات از اقدامات پایه در این حوزهاند. برای جزئیات بیشتر، راهنمای سختسازی و مقاومسازی شبکه را مطالعه کنید.
5. پایش، ثبت رویداد و پاسخگویی؛ اگر رخدادی اتفاق بیفتد، چطور متوجه میشویم؟
حتی با وجود کنترلهای پیشگیرانه، احتمال رخداد امنیتی بهطور کامل از بین نمیرود. ثبت رویدادها و پایش فعالیت شبکه به شناسایی رفتارهای غیرعادی، بررسی علت رخداد و محدود کردن پیامدهای آن کمک میکند.
برای اثربخشی این فرایند، سازمان باید منابع ثبت رویداد را مشخص کند، هشدارهای مهم را اولویتبندی کند و مسئولیت بررسی و پاسخگویی را بهروشنی تعریف کند.
نکته مهم: این لایهها جایگزین یکدیگر نیستند. ترکیب کنترلهای پیشگیرانه، شناسایی و پاسخگویی، متناسب با ریسک و معماری سازمان، پایه طراحی امنیت شبکه است.
مهمترین تهدیدات امنیت شبکه کداماند؟
تهدیدات امنیت شبکه فقط به حمله از بیرون سازمان محدود نمیشوند. ضعف در تنظیمات، دسترسیهای بیش از حد، آسیبپذیری تجهیزات و ارتباطات داخلی کنترل نشده نیز میتوانند امنیت زیرساخت را تحت تأثیر قرار دهند.
این تهدیدها ممکن است با روشهای مختلفی ایجاد شوند. برای مثال، حملات منع سرویس توزیعشده (DDoS) دسترسپذیری سرویس را هدف قرار میدهند و شنود یا جعل ارتباطات میتواند محرمانگی یا یکپارچگی دادهها را تحت تأثیر قرار دهد. برای آشنایی با روشهای اجرای حملات، نمونههای رایج و شیوههای مقابله با آنها، مقاله انواع حملات سایبری را بخوانید.
|
تهدید یا ضعف |
پیامد احتمالی |
کنترلهای پیشنهادی |
|
دسترسی غیرمجاز به تجهیزات یا سرویسها |
تغییر تنظیمات، افشای اطلاعات یا ایجاد مسیر دسترسی ناخواسته |
احراز هویت قوی، محدودسازی دسترسی مدیریتی، MFA و ثبت رویدادها |
|
حرکت جانبی در شبکه |
گسترش دسترسی از یک سیستم آسیبدیده به بخشهای دیگر |
تقسیمبندی شبکه، محدود کردن ارتباطات بین بخشها و پایش ترافیک داخلی |
|
آسیبپذیری یا پیکربندی نادرست تجهیزات |
ایجاد مسیرهای غیرضروری برای نفوذ یا اختلال |
سختسازی، مدیریت وصلهها، بازبینی تنظیمات و ارزیابی آسیبپذیری |
|
شنود یا دستکاری ارتباطات ناامن |
افشای داده یا تغییر اطلاعات در مسیر انتقال |
استفاده از پروتکلهای امن، رمزنگاری ارتباطات و اعتبارسنجی گواهیها |
|
اختلال در دسترسپذیری شبکه |
کندی یا قطعی سرویسها و اختلال در فعالیت سازمان |
حفاظت متناسب با نوع سرویس، مدیریت ظرفیت، افزونگی و برنامه پاسخگویی |
|
دسترسی بیش از حد میان بخشهای شبکه |
افزایش دامنه دسترسی در صورت بهخطرافتادن یک حساب یا سیستم |
اصل حداقل دسترسی، سیاستهای ارتباطی محدودکننده و بازبینی دورهای مجوزها |
مهمترین فناوریها و تجهیزات امنیت شبکه کداماند؟
انتخاب فناوری امنیت شبکه باید مطابق مسئلهای انجام شود که قرار است حل شود. هیچ ابزار واحدی تمام ریسکهای شبکه را پوشش نمیدهد و اثربخشی هر راهکار به طراحی، پیکربندی، بهروزرسانی و نحوه بهرهبرداری از آن وابسته است.
-
فایروال و فایروال نسل جدید (NGFW)
فایروال ترافیک ورودی و خروجی را طبق سیاستهای تعریف شده کنترل میکند. فایروالهای نسل جدید (Next-Generation Firewall یا NGFW) بسته به مدل و قابلیتهای فعال، میتوانند امکاناتی مانند شناسایی برنامهها، کنترل دسترسی، پیشگیری از نفوذ و بازرسی پیشرفته ترافیک را نیز در اختیار سازمان قرار دهند.
فایروال میتواند ارتباطات غیر مجاز را محدود کند، اما بهتنهایی جایگزین مدیریت هویت، تقسیمبندی داخلی، سختسازی تجهیزات، پایش رویدادها یا مدیریت آسیبپذیریها نیست. هنگام انتخاب فایروال، به ظرفیت پردازش ترافیک با قابلیتهای امنیتی، تعداد و نوع رابطهای شبکه، تعداد ارتباطات همزمان، قابلیتهای VPN، امکان توسعه و الزامات پشتیبانی توجه کنید. ظرفیت اسمی فایروال بدون در نظر گرفتن قابلیتهای فعال، معیار کافی برای مقایسه نیست. برای بررسی مدلها و گزینههای موجود، صفحه تجهیزات فایروال را ببینید.
2. سامانه تشخیص و پیشگیری از نفوذ (IDS/IPS)
سامانه تشخیص نفوذ (IDS) ترافیک یا رویدادها را برای شناسایی نشانههای مشکوک بررسی و گزارش میکند. سامانه پیشگیری از نفوذ (IPS) علاوه بر شناسایی، در صورت پیکربندی مناسب میتواند برخی ترافیکهای شناساییشده را مسدود کند.
این سامانهها برای شناسایی الگوهای شناختهشده و برخی فعالیتهای مشکوک مفیدند؛ با این حال، پوشش آنها به محل استقرار، کیفیت قواعد، بهروزرسانیها و نوع ترافیک قابل مشاهده بستگی دارد. تنظیم نادرست نیز میتواند به هشدارهای کاذب یا مسدود شدن ارتباطات مجاز منجر شود.
3. شبکه خصوصی مجازی (VPN)
شبکه خصوصی مجازی (VPN) امکان برقراری ارتباط امن از طریق شبکههای عمومی یا غیرقابلاعتماد را فراهم میکند. سازمانها از VPN برای اتصال امن شعب، کاربران دورکار و برخی ارتباطات میان زیرساختها استفاده میکنند.
استفاده از VPN بهتنهایی به معنی مجاز بودن همه دسترسیهای کاربر نیست. احراز هویت قوی، محدود کردن مجوزها، بهروزرسانی تجهیزات و پایش نشستهای راه دور همچنان ضروری است.
4. کنترل دسترسی به شبکه (NAC)
راهکار کنترل دسترسی به شبکه (Network Access Control یا NAC) به سازمان کمک میکند دسترسی دستگاهها را بر اساس هویت، سیاستهای تعریفشده و در برخی پیادهسازیها وضعیت امنیتی دستگاه کنترل کند.
برای مثال، سازمان میتواند دسترسی دستگاههای ناشناس یا دستگاههایی را که شرایط امنیتی تعیینشده را ندارند محدود کند. نتیجه نهایی به قابلیتهای راهکار، یکپارچگی آن با زیرساخت و دقت سیاستهای پیادهسازیشده وابسته است.
5. تقسیمبندی شبکه و کنترل ارتباطات
تقسیمبندی شبکه، بخشهای مختلف زیرساخت را از نظر ارتباطی از یکدیگر جدا میکند. این کار میتواند با استفاده از VLAN، قواعد فایروال، فهرستهای کنترل دسترسی (ACL) و سازوکارهای دیگر انجام شود.
نکته مهم این است که ایجاد VLAN بهتنهایی جداسازی امنیتی کامل را تضمین نمیکند. باید مشخص شود چه ترافیکی میان بخشها مجاز است و این سیاستها در کدام نقاط شبکه اعمال میشوند.
6. دسترسی مبتنی بر اعتماد صفر (Zero Trust) و ZTNA
مدل اعتماد صفر (Zero Trust) بر این اصل استوار است که دسترسی نباید صرفاً بر اساس حضور کاربر یا دستگاه در شبکه داخلی مجاز شناخته شود. در این رویکرد، هویت، مجوز، زمینه درخواست و سطح ریسک در تصمیمگیری دسترسی نقش دارند.
دسترسی به شبکه مبتنی بر اعتماد صفر (ZTNA) یکی از رویکردهای پیادهسازی دسترسی کنترلشده به برنامهها و منابع مشخص است. ZTNA و VPN کاربردهای یکسانی در همه سناریوها ندارند؛ انتخاب میان آنها باید با توجه به نیاز کاربران، نوع منابع، معماری و الزامات دسترسی انجام شود.
7. پایش شبکه و مدیریت رویدادهای امنیتی
ابزارهای پایش شبکه، ثبت لاگ و مدیریت اطلاعات و رویدادهای امنیتی (SIEM) میتوانند به گردآوری و تحلیل دادههای امنیتی کمک کنند. این دادهها برای تشخیص رفتارهای غیرعادی، بررسی هشدارها و بازسازی رخدادها اهمیت دارند.
صرف جمعآوری لاگ کافی نیست. سازمان به منابع داده مناسب، همبستگی رویدادها، قواعد هشداردهی، مسئول بررسی و فرایند پاسخگویی نیاز دارد. در سازمانهایی که به پایش و پاسخگویی ساختاریافته نیاز دارند، آشنایی با مرکز عملیات امنیت (SOC) نیز مفید است.
|
مقایسه فناوریهای اصلی امنیت شبکه |
||
|
فناوری |
کاربرد اصلی |
نکته مهم در انتخاب یا پیادهسازی |
|
فایروال و NGFW |
کنترل ترافیک و اعمال سیاستهای امنیتی |
ظرفیت واقعی با قابلیتهای فعال و نوع ترافیک را بررسی کنید. |
|
IDS/IPS |
شناسایی یا مسدودسازی فعالیتهای مشکوک |
محل استقرار، کیفیت قواعد و احتمال هشدار کاذب را ارزیابی کنید. |
|
VPN |
ایجاد ارتباط امن از راه دور یا میان شبکهها |
احراز هویت، سطح دسترسی و مدیریت نشستها ضروری هستند. |
|
NAC |
کنترل دسترسی دستگاهها به شبکه |
سازگاری با زیرساخت و سیاستهای احراز هویت را بررسی کنید. |
|
تقسیمبندی شبکه |
محدود کردن ارتباط میان بخشهای مختلف |
قواعد ارتباطی باید دقیق و قابل بازبینی باشند. |
|
Zero Trust / ZTNA |
کنترل دسترسی بنا به هویت و زمینه درخواست |
منابع، کاربران و سناریوهای دسترسی مشخص شوند. |
|
پایش و SIEM |
گردآوری، تحلیل و بررسی رویدادهای امنیتی |
فرایند رسیدگی به هشدارها باید تعریف شده باشد. |
معماری لایهای امنیت شبکه چگونه طراحی میشود؟
مرحله اول: شناسایی داراییها و مسیرهای ارتباطی
تجهیزات شبکه، سرورها، سرویسها، کاربران، ارتباطات راه دور و منابع حساس را شناسایی کنید. سپس مشخص کنید هر بخش با چه منابعی ارتباط دارد و کدام مسیرها برای انجام فعالیتهای سازمان ضروریاند.
مرحله دوم: تعریف دسترسی طبق نیاز واقعی
برای هر کاربر، دستگاه یا سامانه، فقط دسترسی که نیاز دارد را مجاز تعریف کنید. دسترسیهای مدیریتی را از دسترسیهای روزمره کاربران جدا نگه دارید و مجوزها را هنگام تغییر نقش افراد یا نیازهای کسبوکار بازبینی کنید. اصل حداقل دسترسی (Least Privilege) به کاهش پیامدهای ناشی از بهخطر افتادن یک حساب یا دستگاه کمک میکند.
مرحله سوم: جداسازی بخشهای حساس شبکه
بخشهای شبکه را متناسب با کارکرد و حساسیت آنها تفکیک کنید. برای نمونه، مسیرهای ارتباطی شبکه کاربران با سرورهای حیاتی یا تجهیزات مدیریتی را به حداقل لازم محدود کنید. قواعد میان بخشها باید مستند باشند و بهصورت دورهای از نظر ارتباطات غیر ضروری یا مجوزهای قدیمی بررسی شوند.
مرحله چهارم: سختسازی و بهروزرسانی تجهیزات
تنظیمات پیشفرض ناامن، حسابهای غیر ضروری و سرویسهای بلااستفاده را بررسی کنید. بهروزرسانیهای امنیتی را بنا به میزان ریسک، سازگاری و برنامه نگهداری اجرا کنید و از پیکربندیهای مهم نسخه پشتیبان داشته باشید.
مرحله پنجم: پایش و پاسخگویی به رخدادها
مشخص کنید چه رویدادهایی باید ثبت شوند، چه رفتارهایی هشدار ایجاد میکنند و چه کسی مسئول بررسی هر هشدار است. برای رخدادهای مهم، فرایند مشخصی برای ارزیابی، محدودسازی، بازیابی و ثبت درسآموختهها تعریف کنید.
مرحله ششم: آزمون و بازبینی مستمر
امنیت شبکه با یکبار نصب تجهیزات یا اعمال تنظیمات کامل نمیشود. تغییرات زیرساخت، اضافه شدن سرویسها، جابهجایی کاربران و کشف آسیبپذیریهای جدید میتوانند اثربخشی کنترلها را تغییر دهند. بازبینی قواعد فایروال، ارزیابی آسیبپذیریها، بررسی دسترسیها و آزمون سناریوهای پاسخگویی به رخدادها به شناسایی ضعفها کمک میکند.
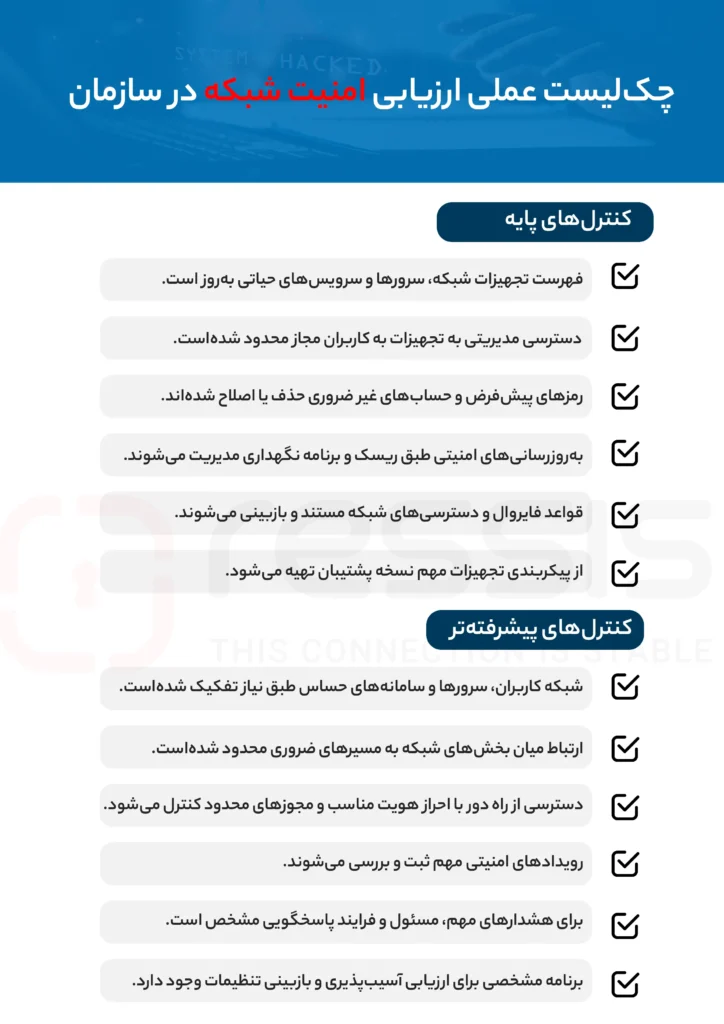
چکلیست عملی ارزیابی امنیت شبکه در سازمان
از چکلیست زیر برای ارزیابی اولیه وضعیت شبکه استفاده کنید. این فهرست جایگزین ارزیابی تخصصی یا آزمون فنی نیست؛ هدف آن شناسایی موضوعاتی است که باید بررسی شوند.
کنترلهای پایه
✔️ فهرست تجهیزات شبکه، سرورها و سرویسهای حیاتی بهروز است.
✔️ دسترسی مدیریتی به تجهیزات به کاربران مجاز محدود شدهاست.
✔️ رمزهای پیشفرض و حسابهای غیر ضروری حذف یا اصلاح شدهاند.
✔️ بهروزرسانیهای امنیتی بر اساس ریسک و برنامه نگهداری مدیریت میشوند.
✔️ قواعد فایروال و دسترسیهای شبکه مستند و بازبینی میشوند.
✔️ از پیکربندی تجهیزات مهم نسخه پشتیبان تهیه میشود.
کنترلهای پیشرفتهتر
✔️ شبکه کاربران، سرورها و سامانههای حساس بر اساس نیاز تفکیک شدهاست.
✔️ ارتباط میان بخشهای شبکه به مسیرهای ضروری محدود شدهاست.
✔️ دسترسی از راه دور با احراز هویت مناسب و مجوزهای محدود کنترل میشود.
✔️ رویدادهای امنیتی مهم ثبت و بررسی میشوند.
✔️ برای هشدارهای مهم، مسئول و فرایند پاسخگویی مشخص است.
✔️ برنامه مشخصی برای ارزیابی آسیبپذیری و بازبینی تنظیمات وجود دارد.
چه شاخصهایی را پایش کنیم؟
برای ارزیابی روند بهبود امنیت شبکه، میتوانید شاخصهایی مانند موارد زیر را متناسب با محیط سازمان تعریف کنید:
🔸درصد تجهیزات حیاتی دارای پیکربندی مستند و بازبینی شده
🔸تعداد قواعد دسترسی منقضی یا فاقد توجیه مشخص
🔸زمان شناسایی و رسیدگی به هشدارهای مهم
🔸میزان پوشش ثبت رویداد در تجهیزات و سرویسهای حیاتی
🔸وضعیت بهروزرسانی تجهیزات و رفع آسیبپذیریهای پرریسک
🔸نتایج آزمون بازیابی پیکربندیها و سرویسهای حیاتی
برای این شاخصها باید تعریف، منبع داده، دوره اندازهگیری و مسئول پیگیری مشخص باشد. مقایسه روندها در طول زمان اغلب از اتکا به یک عدد منفرد مفیدتر است.
چگونه راهکار مناسب امنیت شبکه را انتخاب کنیم؟
انتخاب راهکار امنیت شبکه باید از شناخت نیازهای سازمان آغاز شود. اندازه شبکه بهتنهایی معیار کافی نیست؛ نوع ترافیک، سرویسهای حیاتی، تعداد کاربران و شعب، ارتباطات از راه دور، الزامات دسترسپذیری و توان عملیاتی تیم فناوری اطلاعات نیز اهمیت دارند. پیش از انتخاب تجهیزات یا راهکار، معیارهای زیر را بررسی کنید.
۱. نیازهای امنیتی و ریسکهای اصلی
مشخص کنید اولویت سازمان چیست: کنترل ترافیک اینترنت، حفاظت از ارتباطات میان بخشهای داخلی، مدیریت دسترسی کاربران دورکار، شناسایی فعالیتهای مشکوک یا ترکیبی از این موارد.
۲. ظرفیت و الگوی ترافیک
در ارزیابی فایروال یا سایر تجهیزات امنیتی، حجم ترافیک فعلی و رشد موردانتظار را در نظر بگیرید. ظرفیت پردازش با قابلیتهای امنیتی فعال، تعداد ارتباطات همزمان، نرخ ایجاد ارتباطات جدید و نوع ترافیک میتوانند بر عملکرد واقعی اثر بگذارند. بنابراین، مشخصات تجهیزات را باید در ارتباط با سناریوی واقعی استفاده بررسی کرد، نه صرفاً بر اساس یک عدد در دیتاشیت.
۳. سازگاری با معماری فعلی
راهکار منتخب باید با ساختار شبکه، تجهیزات موجود، سیاستهای دسترسی، سامانههای پایش و نیازهای ارتباطی سازمان سازگار باشد. همچنین نحوه مدیریت، بهروزرسانی، ثبت رویدادها و توسعه آینده آن باید مشخص شود.
۴. مدیریت، پشتیبانی و استمرار سرویس
راهکار امنیتی به نگهداری و مدیریت مستمر نیاز دارد. پیش از تصمیمگیری، فرایند بهروزرسانی، دسترسی به پشتیبانی فنی، مدیریت تغییرات، امکان تهیه نسخه پشتیبان و برنامه بازیابی را بررسی کنید.
۵. امکان توسعه در آینده
تعداد کاربران، شعب، ارتباطات و سرویسهای سازمان ممکن است افزایش پیدا کند. انتخاب راهکاری که بتواند با رشد نیازها سازگار شود، احتمال نیاز به تغییر زودهنگام زیرساخت را کاهش میدهد.
پیشنهاد اجرایی: پیش از انتخاب نهایی، وضعیت شبکه و نیازهای امنیتی را مستند کنید؛ سپس گزینهها را براساس قابلیتهای موردنیاز، ظرفیت واقعی، سازگاری، مدیریتپذیری و پشتیبانی مقایسه کنید. برای بررسی گزینههای فایروال، به دستهبندی تجهیزات فایروال رسیس مراجعه کنید.
آنچه در مورد امنیت شبکه گفتیم
گفتیم که امنیت شبکه بخش مهمی از حفاظت از زیرساخت و استمرار فعالیت سازمان است. برای بهبود آن، باید کنترل ترافیک، مدیریت دسترسی، تقسیمبندی شبکه، سختسازی تجهیزات و پایش رویدادها را در قالب معماری متناسب با نیازهای سازمان به کار گرفت.
انتخاب تجهیزات تنها یکی از مراحل این مسیر است. شناخت داراییها، بررسی ریسکها، تعریف سیاستهای دسترسی و برنامهریزی برای نگهداری و پاسخگویی به رخدادها، به سازمان کمک میکند تصمیمهای فنی دقیقتری بگیرد.
اگر قصد دارید وضعیت امنیت شبکه سازمان خود را ارزیابی یا تجهیزات متناسب با نیاز زیرساخت را انتخاب کنید، ابتدا نیازهای فنی و الزامات اجرایی را مشخص کنید و سپس گزینهها را بر همین اساس بررسی کنید.
سؤالات متداول درباره امنیت شبکههای کامپیوتری
امنیت شبکه مجموعه سیاستها، فناوریها و کنترلهایی است که از زیرساخت شبکه، تجهیزات، ارتباطات و منابع متصل در برابر دسترسی غیرمجاز، سوءاستفاده و اختلال محافظت میکند.امنیت شبکه چیست؟
امنیت شبکه را میتوانیم بنا به محل و هدف کنترلها بررسی کنیم؛ از جمله امنیت پیرامونی، تقسیمبندی شبکه، کنترل دسترسی کاربران و دستگاهها، حفاظت از ارتباطات، سختسازی تجهیزات و پایش رویدادهای امنیتی. این دستهبندیها مکمل یکدیگرند و لزوما حوزههایی کاملا مستقل نیستند.
انواع امنیت شبکه کداماند؟
خیر. فایروال یکی از کنترلهای مهم امنیت شبکه است، اما امنیت مؤثر به مجموعهای از اقدامات نیاز دارد؛ از جمله مدیریت دسترسی، تقسیمبندی شبکه، بهروزرسانی تجهیزات، پایش رویدادها و پاسخگویی به رخدادهای امنیتی.
آیا نصب فایروال برای تأمین امنیت شبکه کافی است؟
خیر. فایروال در کنترل ترافیک شبکه نقش مهمی دارد، اما نمیتواند همه حملات را متوقف کند. مدیریت وصلهها، احراز هویت چندعاملی، حفاظت از نقاط پایانی، آموزش کاربران، پشتیبانگیری و پایش امنیتی باید متناسب با ریسک سازمان در کنار آن اجرا شوند.
آیا فایروال بهتنهایی جلوی حملات سایبری را میگیرد؟
امنیت شبکه بر زیرساخت ارتباطی، تجهیزات شبکه و جریان ترافیک تمرکز دارد. امنیت سایبری دامنه گستردهتری را پوشش میدهد و علاوه بر شبکه، حوزههایی مانند امنیت نرمافزار، هویت دیجیتال، دادهها و سرویسهای ابری را نیز در بر میگیرد.
تفاوت امنیت شبکه و امنیت سایبری چیست؟
ابتدا داراییها، مسیرهای ارتباطی و دسترسیهای فعلی را شناسایی کنید. سپس تجهیزات و سرویسهای حیاتی، تنظیمات فایروال، دسترسیهای مدیریتی، وضعیت بهروزرسانیها و نحوه ثبت رویدادها را بررسی کنید. براساس ریسک، اقدامات اصلاحی را اولویتبندی و نتایج را مستند کنید.
برای شروع بهبود امنیت شبکه سازمان از کجا باید اقدام کرد؟