تجهیزات امنیت شبکه چیست؟ معرفی انواع تجهیزات و راهنمای انتخاب برای سازمانها
نکات کلیدی مقاله تجهیزات امنیت شبکه
- تجهیزات امنیت شبکه مجموعهای از ابزارهای سختافزاری و نرمافزاری هستند که هرکدام بخشی از زیرساخت را در برابر تهدیدهای امنیتی محافظت میکنند.
- تجهیزات امنیت شبکه شامل فایروال، IDS/IPS، WAF، NAC، سامانههای احراز هویت، سندباکس و SIEM هستند که هرکدام وظیفه امنیتی مشخصی دارند.
- هیچ تجهیزی بهتنهایی تمام تهدیدها را پوشش نمیدهد؛ حفاظت مؤثر به ترکیب چند راهکار در معماری دفاع چند لایه (Defense in Depth) وابسته است.
- تجهیزات امنیتی در نقاط مختلف زیرساخت، از مرز شبکه و مسیر تبادل داده تا نقاط اتصال کاربران و سامانههای داخلی، مستقر میشوند.
- بسیاری از قابلیتهای امنیتی در قالب تجهیزات یکپارچه مانند NGFW ارائه میشوند و میتوانند مدیریت زیرساخت را سادهتر کنند.
در زیرساختهای سازمانی، دادهها و سرویسها از مسیرهای مختلفی در حال تبادل هستند و هرکدام ممکن است در معرض نوع متفاوتی از تهدید قرار بگیرند. برای محافظت از دادهها و سرویسهای زیرساختهای سازمانی، به مجموعهای از تجهیزات و راهکارهای امنیتی نیاز داریم که بتوانند ترافیک شبکه را کنترل، دسترسی کاربران را مدیریت،تهدیدها را شناسایی و در صورت بروز حادثه، امکان بررسی و واکنش مناسب را نیز فراهم کنند.
تجهیزات امنیت شبکه با توجه به اندازه سازمان، نوع دادههای در حال تبادل، معماری زیرساخت و سطح ریسک انتخاب میشوند. برای مثال، ممکن است سازمانی به فایروال نسل جدید و سامانه مدیریت متمرکز نیاز داشته باشد، درحالیکه یک مرکز داده بزرگ علاوه بر این تجهیزات، به راهکارهای حفاظت از برنامههای کاربردی، مدیریت هویت، تحلیل رخدادها و کنترل دسترسی نیز احتیاج پیدا کند. در این مقاله ویکی رسیس، با انواع تجهیزات امنیت شبکه، کاربرد هر کدام، تفاوت راهکارهای مشابه و معیارهای انتخاب آنها آشنا میشویم.
تجهیزات امنیت شبکه چیست؟
تجهیزات امنیت شبکه (Network Security Equipment) به مجموعهای از دستگاههای سختافزاری، سامانههای نرمافزاری و راهکارهای ترکیبی گفته میشود که برای محافظت از شبکه، کنترل ترافیک، مدیریت دسترسی و شناسایی یا مهار تهدیدهای امنیتی به کار میروند.
این تجهیزات در بخشهای مختلف زیرساخت مستقر میشوند و هر کدام وظیفه مشخصی دارند. برای نمونه، فایروال ترافیک ورودی و خروجی شبکه را طبق سیاستهای امنیتی کنترل، سامانه تشخیص و جلوگیری از نفوذ رفتارهای مشکوک را شناسایی و راهکار کنترل دسترسی به شبکه مشخص میکند کدام کاربر یا دستگاه مجاز به اتصال است.
تجهیزات امنیت شبکه میتوانند به شکل سختافزاری، نرمافزاری یا مجازی پیادهسازی شوند. انتخاب میان این مدلها به ظرفیتی که نیاز دارید، محل استقرار، معماری شبکه و الزامات عملیاتی سازمان بستگی دارد.
چرا سازمانها به تجهیزات امنیت شبکه نیاز دارند؟
با افزایش تعداد کاربران، دستگاهها، سرویسهای آنلاین و ارتباطات بینشبکهای، سطح حمله سازمانها نیز بیشتر شدهاست. در چنین شرایطی، اتکا به ابزارهای امنیتی بهتنهایی نمیتواند تمام مسیرهای ورود تهدید را پوشش دهد.
تجهیزات امنیت شبکه به سازمانها کمک میکنند تا بتوانند:
- ترافیک شبکه را کنترل کنند.
- دسترسی کاربران و دستگاهها را محدود کنند.
- فعالیتهای مشکوک، الگوهای حمله و رفتارهای غیر عادی را شناسایی و مهار کنند.
- از برنامهها و سرویسهای سازمانی محافظت کنند.
- رخدادهای امنیتی را تحلیل کنند.
- پایداری سرویسها را حفظ کنند.
بیشتر بخوانید
برای آشنایی بیشتر با مفهوم امنیت شبکه، اهداف آن و روشهای محافظت از زیرساختهای سازمانی مطالعه مقاله امنیت شبکه چیست را پیشنهاد میکنیم:
انواع تجهیزات امنیت شبکه کداماند؟
تجهیزات امنیت شبکه را میتوانیم طبق وظیفهای که در زیرساخت باید انجام دهند، دستهبندی کنیم. بعضی از آنها در مرز شبکه (Network Edge) قرار میگیرند و ارتباطات را کنترل میکنند؛ برخی از برنامههای کاربردی و کاربران محافظت میکنند و گروهی دیگر وظیفه تحلیل و مدیریت رخدادهای امنیتی را بر عهده دارند. در ادامه، مهمترین دستههای تجهیزات و راهکارهای امنیت شبکه را بررسی میکنیم.
1. فایروال شبکه و فایروال نسل جدید (Firewall / NGFW)
فایروال وظیفه کنترل ترافیک ورودی و خروجی را براساس مجموعهای از قوانین و سیاستهای امنیتی بر عهده دارد. این تجهیز اغلب در مرز شبکه داخلی و اینترنت یا میان بخشهای مختلف شبکه سازمانی قرار میگیرد. فایروالهای سنتی ارتباطات را براساس اطلاعاتی مانند آدرس IP، پورت و پروتکل کنترل میکنند. اما با پیچیدهتر شدن تهدیدها و افزایش استفاده از برنامههای کاربردی، بررسی این اطلاعات بهتنهایی کافی نیست.
فایروال نسل جدید یا NGFW (Next-Generation Firewall) قابلیتهای پیشرفتهتری را در اختیار سازمان قرار میدهد. این تجهیزات علاوه بر کنترل ترافیک، میتوانند قابلیتهایی مانند شناسایی برنامههای کاربردی، سیستم جلوگیری از نفوذ، فیلترینگ وب، بررسی محتوای ترافیک رمزنگاری شده و کنترل تهدیدهای شناخت هشده را در قالب یک پلتفرم یکپارچه ارائه کنند.
مهمترین قابلیتهای فایروال نسل جدید عبارتاند از:
- کنترل ترافیک طبق سیاستهای امنیتی
- شناسایی و کنترل برنامههای کاربردی
- سیستم تشخیص و جلوگیری از نفوذ (IDS/IPS)
- فیلترینگ وب و کنترل دسترسی به محتوای اینترنت
- شناسایی و مقابله با بدافزارها
- بررسی ترافیک رمزنگاری شده با قابلیت SSL Inspection
- ایجاد ارتباط امن میان شعب و کاربران راه دور
- پشتیبانی از افزونگی و دسترسپذیری بالا (HA)
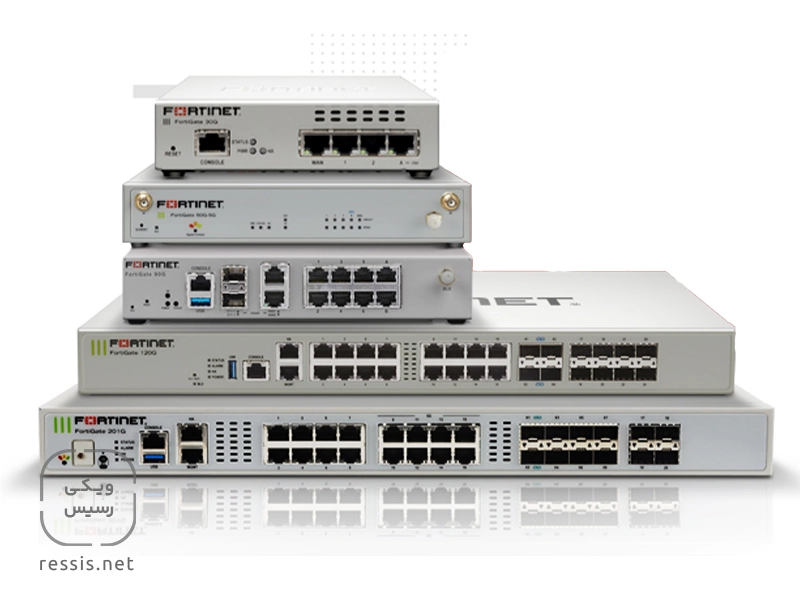
از برندهای شناخته شده در این حوزه میتوانیم به Fortinet، Cisco و Palo Alto Networks اشاره کنیم. برای مثال، سری FortiGate از محصولات شناخته شده Fortinet در حوزه فایروالهای نسل جدید است. Cisco Secure Firewall و خانواده فایروالهای Palo Alto Networks نیز در همین گروه قرار میگیرند.
اگر دنبال بررسی مدلها و گزینههای موجود هستید، میتوانید دستهبندی فایروال فورتی گیت را ببینید، همچنین اطلاعات جامعی را در مورد این برند به صفحه برند Fortinet مراجعه کنید. برای آشنایی با محصولات امنیتی Cisco نیز صفحه تجهیزات Cisco را ببینید.
چه زمانی به فایروال نسل جدید نیاز داریم؟
هر سازمانی که شبکه داخلی، ارتباط اینترنتی یا سرویسهای قابل دسترسی از بیرون دارد، به راهکاری برای کنترل ترافیک نیازمند است. با این حال، برای انتخاب مدل و ظرفیت فایروال باید به تعداد کاربران، حجم ترافیک، سرویسهای فعال، تعداد ارتباطات همزمان و قابلیتهای امنیتی موردنیازتان دقت کنید.
برای مثال، هنگام بررسی مشخصات یک فایروال نباید فقط به عدد Firewall Throughput توجه کنید. فعالسازی قابلیتهایی مانند IPS، کنترل برنامههای کاربردی و بررسی تهدیدها میتواند ظرفیت عملیاتی دستگاهتان را تحت تأثیر قرار دهد. به همین دلیل، شاخصهایی مانند Threat Protection Throughput و IPS Throughput نیز در ارزیابی تجهیزات اهمیت دارند.
2. سیستم تشخیص و جلوگیری از نفوذ (IDS / IPS)
سامانههای IDS و IPS برای شناسایی فعالیتهای مشکوک و جلوگیری از تلاشهای نفوذ به شبکه استفاده میشوند. این دو راهکار عملکرد نزدیک به هم دارند، اما از نظر نحوه مداخله در ترافیک تفاوتهایی میان آنها وجود دارد.
IDS یا Intrusion Detection System ترافیک و فعالیتهای شبکه را بررسی میکند تا الگوهای شناخته شده حمله یا رفتارهای مشکوک را شناسایی کند. این سامانه اغلب هشدارهای لازم را برای تیم امنیت ارسال میکند، اما وظیفه آن جلوگیری از ترافیک مخرب نیست.
در مقابل، IPS یا Intrusion Prevention System علاوه بر شناسایی تهدید، میتواند براساس سیاستهای تعریف شده در مسیر ترافیک قرار بگیرد و ارتباطات مخرب را مسدود کند.
| معیار مقایسه | IDS | IPS |
| وظیفه اصلی | شناسایی فعالیت مشکوک | شناسایی و جلوگیری از تهدید |
| واکنش به تهدید | تولید هشدار و گزارش | امکان مسدودسازی ترافیک |
| محل استقرار رایج | خارج از مسیر مستقیم ترافیک یا در نقطه نظارتی | اغلب در مسیر عبور ترافیک |
| هدف | افزایش دید امنیتی | شناسایی و مهار حمله |
امروزه قابلیت IPS در بسیاری از فایروالهای نسل جدید وجود دارد. بنابراین، سازمانها همیشه به یک دستگاه سختافزاری مستقل برای این کار نیاز ندارند. تصمیمگیری درباره استفاده از سامانه مستقل یا قابلیت داخلی فایروال به معماری شبکه، حجم ترافیک و نیازهای امنیتی بستگی دارد.
3. فایروال برنامههای کاربردی وب (WAF)
فایروال برنامههای کاربردی وب یا WAF (Web Application Firewall) برای محافظت از وبسایتها، پورتالها و برنامههای تحت وب در برابر درخواستهای مخرب کاربرد دارند.
فایروال شبکه ارتباطات و ترافیک را در سطح شبکه کنترل میکند؛ اما WAF درخواستها و پاسخهای HTTP و HTTPS را در سطح برنامه کاربردی بررسی میکند. این تفاوت باعث میشود WAF بتواند برخی حملاتی را شناسایی کند که از مسیر درخواستهای ظاهرا مجاز وب به برنامههای کاربردی انجام میشوند.
برای مثال، حملاتی مثل SQL Injection و Cross-Site Scripting (XSS) ممکن است با ورودیهای یک فرم یا درخواستهای ارسالی به وبسایت اجرا شوند. WAF با بررسی الگوها و رفتار درخواستها میتواند در شناسایی و مسدودسازی بسیاری از این تلاشها نقش داشته باشد.
مهمترین کاربردهای WAF عبارتاند از:
- محافظت از وبسایتها و برنامههای تحت وب
- شناسایی درخواستهای مشکوک و مخرب
- کمک به مقابله با حملات رایج لایه کاربرد
- اعمال سیاستهای امنیتی روی درخواستهای HTTP و HTTPS
- محدودسازی درخواستهای غیر عادی و برخی الگوهای سوءاستفاده
- کمک به محافظت از APIها، متناسب با قابلیتهای محصول و سیاستهای تعریفشده
از محصولات شناخته شده این حوزه میتوانیم به FortiWeb از Fortinet و راهکارهای Advanced WAF شرکت F5 اشاره کنیم. WAF جایگزین فایروال شبکه نیست. این دو راهکار در لایهها و نقاط متفاوتی از معماری امنیتی قرار میگیرند و میتوانند در کنار یکدیگر از زیرساخت سازمان محافظت کنند.
4. درگاه امنیت ایمیل (Email Security Gateway)
درگاه امنیت ایمیل (Email Security Gateway) راهکاری امنیتی برای بررسی و کنترل ایمیلهای ورودی و خروجی سازمان است. این سامانه در مسیر تبادل ایمیل قرار میگیرد و پیامها را قبل از رسیدن به صندوق ورودی کاربران یا خروج از شبکه سازمان بررسی میکند.
برای مثال، اگر کارمندی ایمیلی حاوی لینک جعلی یا پیوست آلوده دریافت کند، درگاه امنیت ایمیل میتواند با بررسی مشخصات فرستنده، محتوای پیام، لینکها و فایلهای پیوست، تهدید را شناسایی و طبق سیاستهای امنیتی، ایمیل را مسدود یا قرنطینه کند.
مهمترین قابلیتهای درگاه امنیت ایمیل عبارتاند از:
- شناسایی و فیلتر کردن ایمیلهای اسپم
- تشخیص ایمیلهای فیشینگ و پیامهای جعلی
- بررسی پیوستها برای شناسایی بدافزار
- شناسایی لینکهای مخرب
- اعمال سیاستهای امنیتی برای ایمیلهای ورودی و خروجی
- کمک به جلوگیری از افشای اطلاعات حساس از طریق ایمیل، در صورت پشتیبانی محصول از قابلیتهای DLP
این تجهیزات بهویژه برای سازمانهایی اهمیت دارند که بخش زیادی از ارتباطات داخلی و خارجی آنها از طریق ایمیل انجام میشود و میخواهند احتمال ورود بدافزار، فیشینگ و خروج غیرمجاز اطلاعات از این مسیر را کاهش دهند.
از محصولات شناخته شده این حوزه میتوانیم به FortiMail اشاره کنیم که برای حفاظت از ارتباطات ایمیلی سازمانها در برابر تهدیدهایی مانند اسپم، فیشینگ و بدافزارها به کار میرود. برای مشاهده مدلها و محصولات موجود، صفحه FortiWeb را ببینید.
5. سامانه کنترل دسترسی به شبکه (NAC)
NAC یا Network Access Control راهکاری برای مدیریت و کنترل دسترسی کاربران و دستگاهها به شبکه سازمانی است. در یک سازمان، علاوه بر کارمندان، لپتاپها، تلفنهای همراه، چاپگرها، دوربینهای نظارتی، تجهیزات اینترنت اشیا و سایر دستگاهها نیز به شبکه متصل هستند و ممکن است به منابع داخلی دسترسی داشته باشند. اگر دسترسی این تجهیزات بدون کنترل انجام شود، دستگاههای ناشناس یا ناایمن میتوانند به نقطه ورود تهدید تبدیل شوند.
سامانه NAC قبل از دادن دسترسی یا هنگام اتصال، اطلاعاتی مانند هویت کاربر، نوع دستگاه، وضعیت امنیتی و سیاستهای دسترسی را بررسی میکند. طبق این اطلاعات، میتوانید سطح دسترسی هر دستگاه یا کاربر را مشخص کنید.
NAC چه امکاناتی در اختیار سازمان قرار میدهد؟
- شناسایی دستگاههای متصل به شبکه
- کنترل دسترسی کاربران و تجهیزات
- اعمال سیاستهای دسترسی با توجه به نقش و نوع دستگاه
- محدودسازی دسترسی دستگاههای ناشناس یا ناسازگار با سیاستهای امنیتی
- جداسازی دستگاهها در بخشهای مشخص شبکه
- افزایش دید سازمان نسبت به تجهیزات متصل
FortiNAC از محصولات Fortinet و Cisco ISE از راهکارهای شناخته شده این حوزه هستند. NAC بهویژه در سازمانهایی با تعداد زیادی کاربر، شعب متعدد، شبکههای بیسیم و تجهیزات متنوع کاربرد دارد. البته پیادهسازی آن باید با ساختار احراز هویت، سوئیچینگ و سیاستهای دسترسی سازمان هماهنگ باشد. برای آشنایی با راهکارهای Fortinet در حوزه کنترل دسترسی به شبکه و بررسی محصولات FortiNAC، به صفحه تجهیزات FortiNAC مراجعه کنید.
بیشتر بخوانید
در مقاله IPS چیست؟، نحوه عملکرد این سیستم، قابلیتهای آن و نقش IPS در شناسایی و جلوگیری از نفوذ به شبکه را برای شما توضیح دادهایم:
6. سامانه احراز هویت و مدیریت هویت (Authentication / MFA)
کنترل دسترسیها فقط محدود به شناسایی دستگاه نیست و سازمان باید مطمئن شود فردی که به یک سرویس یا منبع اطلاعاتی دسترسی پیدا میکند، همان هویت ادعا شده را دارد.
سامانههای مدیریت و احراز هویت برای بررسی اطلاعات هویتی کاربران و کنترل دسترسی آنها به منابع سازمانی استفاده میشوند. این راهکارها میتوانند با سرویسهای دایرکتوری، سامانههای مدیریت کاربران و تجهیزات امنیتی یکپارچه شوند.
یکی از قابلیتهای مهم در این حوزه، احراز هویت چند عاملی یا MFA است. در این روش، تأیید هویت به یک عامل مانند رمز عبور محدود نمیشود و کاربر باید از عامل یا عوامل دیگری نیز برای اثبات هویت خود استفاده کند.
برای مثال، علاوه بر رمز عبور، ممکن است کد یکبار مصرف، تأیید از طریق اپلیکیشن یا عامل احراز هویت دیگری نیاز باشد.
کاربردهای اصلی سامانههای احراز هویت عبارتاند از:
- مدیریت هویت کاربران
- کنترل دسترسی به سرویسها و منابع سازمانی
- پشتیبانی از احراز هویت چندعاملی
- یکپارچهسازی با تجهیزات و سامانههای امنیتی
- مدیریت دسترسی کاربران راه دور و مدیران شبکه
FortiAuthenticator یکی از محصولات Fortinet در این حوزه است. انتخاب راهکار مناسب را باید با در نظر گرفتن تعداد کاربران، روشهای احراز هویت موجود و سامانههایی که در سازمانتان استفاده میشود، انجام دهید.
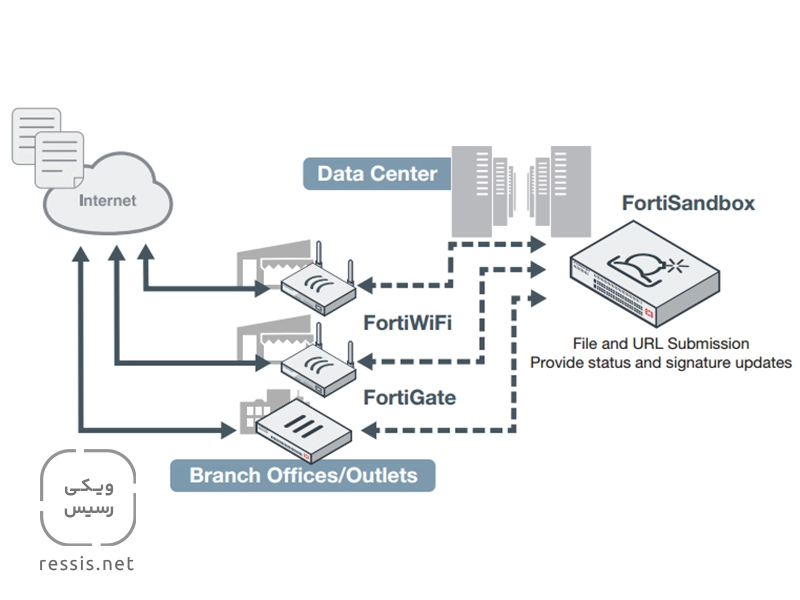
7. سندباکس امنیتی (Sandbox)
برخی فایلها یا برنامهها ممکن است در بررسیهای اولیه مشکوک به نظر نرسند، اما هنگام اجرا رفتار مخربی از خود نشان دهند. سندباکس امنیتی (Sandbox) برای تحلیل چنین فایلها و رفتارهایی در یک محیط کنترل شده و ایزوله استفاده میشود.
در این روش، فایل یا نمونه مشکوک در محیطی جدا از سیستمهای عملیاتی اجرا یا بررسی میشود تا رفتار آن تحلیل شود. برای مثال، سندباکس میتواند فعالیتهایی مانند ایجاد فایلهای غیر عادی، برقراری ارتباط با سرورهای مشکوک یا تلاش برای تغییر تنظیمات سیستم را بررسی کند.
مهمترین کاربردهای سندباکس عبارتاند از:
- تحلیل فایلهای ناشناخته و مشکوک
- شناسایی رفتارهای مخرب
- بررسی برخی نمونههای بدافزاری پیشرفته
- کمک به شناسایی تهدیدهای ناشناخته یا کمتر شناخته شده
- ارسال نتایج تحلیل به سایر سامانههای امنیتی، در صورت پشتیبانی
FortiSandbox یکی از محصولات شناخته شده Fortinet در این دسته است. سندباکس اغلب بهعنوان بخشی از یک معماری امنیتی چندلایه استفاده میشود و جایگزین فایروال، آنتیویروس یا سامانههای تشخیص نفوذ نیست. ارزش اصلی آن در تحلیل عمیقتر فایلها و رفتارهایی است که بررسی اولیه برای تشخیص ماهیت آنها کافی نیست.
8. سامانه مدیریت اطلاعات و رویدادهای امنیتی (SIEM)
در شبکههای سازمانی، اطلاعات امنیتی در تجهیزات و سامانههای مختلف ثبت میشوند. فایروال، سرورها، تجهیزات شبکه، سامانههای احراز هویت و نرمافزارهای سازمانی هرکدام بخشی از فعالیتهای زیرساخت را در قالب گزارش یا لاگ ثبت میکنند.
سامانه SIEM یا Security Information and Event Management این اطلاعات را از منابع مختلف جمعآوری و تحلیل میکند تا ارتباط میان رویدادها مشخص شود و تیم امنیت بتواند فعالیتهای مشکوک را سریعتر شناسایی کند.
برای مثال، ممکن است یک تلاش ناموفق برای ورود به سامانه بهتنهایی نشانه تهدید جدی نباشد؛ اما اگر این رویداد با تلاشهای متعدد ورود، تغییر سطح دسترسی و ارتباط غیرعادی یک دستگاه همراه شود، تحلیل همزمان آنها میتواند نشانه یک رخداد امنیتی باشد.
مهمترین قابلیتهای SIEM عبارتاند از:
- جمعآوری لاگ از تجهیزات و سامانههای مختلف
- همبستهسازی رویدادهای امنیتی
- شناسایی الگوهای مشکوک
- ایجاد هشدار براساس قوانین و سناریوهای تعریفشده
- ارائه داشبورد و گزارشهای امنیتی
- کمک به بررسی و پیگیری رخدادها
FortiSIEM یکی از محصولات Fortinet در حوزه مدیریت اطلاعات و رویدادهای امنیتی است. پیادهسازی SIEM زمانی بیشترین ارزش را ایجاد میکند که منابع داده بهدرستی شناسایی شده باشند، لاگها کیفیت و پوشش مناسبی داشته باشند و برای بررسی هشدارها و واکنش به رخدادها، فرایند عملیاتی مشخصی وجود داشته باشد.
بیشتر بخوانید
در مقاله زیر با با نحوه جمعآوری و تحلیل رویدادهای امنیتی و نقش SIEM در شناسایی تهدیدها آشنا میشوید:
9. سامانه مدیریت و تحلیل لاگ (Log Management / Analyzer)
مدیریت لاگ به جمعآوری، ذخیرهسازی، دستهبندی، جستوجو و تحلیل گزارشهای تولید شده توسط تجهیزات و سامانههای مختلف گفته میشود.
لاگها میتوانند اطلاعات ارزشمندی درباره وضعیت عملکرد تجهیزات، ارتباطات شبکه، خطاها و رویدادهای امنیتی در اختیار مدیران شبکه قرار دهند. بدون مدیریت مناسب این اطلاعات، بررسی علت اختلالها و پیگیری رخدادها دشوار میشود.
سامانههای تحلیل لاگ به تیمهای فنی کمک میکنند تا اطلاعات ثبت شده را در یک محیط متمرکز مشاهده و بررسی کنند. برای نمونه، FortiAnalyzer در اکوسیستم Fortinet برای جمعآوری، تحلیل و گزارشگیری از لاگها و رویدادهای تجهیزات این برند استفاده میشود.
تفاوت SIEM و سامانه مدیریت لاگ چیست؟
این دو راهکار با یکدیگر ارتباط دارند، اما کارکرد یکسانی ندارند. مدیریت لاگ بر جمعآوری، نگهداری و بررسی اطلاعات ثبت شده تمرکز دارد؛ درحالیکه SIEM علاوه بر جمعآوری دادهها، از همبستهسازی رویدادها و تحلیل امنیتی برای شناسایی الگوهای مشکوک استفاده میکند.
البته مرز قابلیتهای این دو دسته در محصولات مختلف میتواند همپوشانی داشته باشد. بنابراین، هنگام انتخاب باید امکانات واقعی محصول و نیاز سازمان بررسی شود.
10. سامانه مدیریت متمرکز تجهیزات امنیتی (Centralized Management)
در سازمانهایی که چندین فایروال یا تجهیز امنیتی در شعب و بخشهای مختلف دارند، مدیریت جداگانه هر دستگاه زمانبر و مستعد خطاست. مدیران شبکه با کمک سامانه مدیریت متمرکز میتوانند تنظیمات، سیاستها و وضعیت تجهیزات را از یک نقطه کنترل کنند. این راهکار مناسب زمانهایی است که تعداد تجهیزات افزایش پیدا میکند یا سازمان به یکپارچگی سیاستهای امنیتی در شعب مختلف نیاز دارد.
قابلیتهای رایج مدیریت متمرکز عبارتاند از:
- مدیریت تنظیمات چندین تجهیز
- اعمال و بهروزرسانی سیاستهای امنیتی
- مشاهده وضعیت تجهیزات
- کاهش خطاهای ناشی از تنظیمات دستی و پراکنده
- مدیریت تغییرات و نسخههای پیکربندی
- سادهسازی عملیات نگهداری زیرساخت
FortiManager یکی از محصولات Fortinet برای مدیریت متمرکز تجهیزات این برند است. نکته مهم این است که مدیریت متمرکز با SIEM یا مدیریت لاگ تفاوت دارد. هدف اصلی سامانه مدیریت متمرکز، کنترل و اداره تجهیزات است؛ درحالیکه SIEM برای تحلیل رویدادهای امنیتی به کار میرود.
11. سوئیچهای شبکه با قابلیتهای امنیتی (Secure Switching)
سوئیچها وظیفه اتصال دستگاهها و بخشهای مختلف شبکه داخلی را بر عهده دارند. اگرچه سوئیچ بهتنهایی یک تجهیز امنیتی اختصاصی محسوب نمیشود، قابلیتهای امنیتی آن میتوانند در کاهش سطح دسترسی غیر مجاز و کنترل ارتباطات داخلی نقش داشته باشند.
برخی از قابلیتهای امنیتی سوئیچهای سازمانی عبارتاند از:
- کنترل دسترسی به پورتها
- پشتیبانی از احراز هویت مبتنی بر پورت مانند 802.1X
- تفکیک شبکه با استفاده از VLAN
- قابلیتهایی برای محدودسازی برخی حملات لایه دوم
- ثبت و ارسال اطلاعات رویدادها
- یکپارچگی با سامانههای NAC و مدیریت شبکه
سوئیچهای سازمانی Cisco، HPE و Fortinet بسته به مدل و قابلیتهای پشتیبانیشده میتوانند در طراحی زیرساخت شبکه امن به کار گرفته شوند. در انتخاب سوئیچ، علاوه بر تعداد و سرعت پورتها، باید قابلیتهای مدیریتی، امنیتی، سازگاری با تجهیزات موجود و امکان توسعه شبکه نیز بررسی شود.
12. درگاه V*PN و راهکارهای دسترسی امن از راه دور (VPN Gateway)
V*PN یا شبکه خصوصی مجازی، روشی برای ایجاد ارتباط امن میان دو نقطه از طریق یک بستر ارتباطی عمومی یا غیر قابل اعتماد است. سازمانها از این فناوری برای اتصال امن شعب، ارتباط میان مراکز داده و دسترسی کاربران دورکار به منابع داخلی استفاده میکنند.
درگاه VPN میتواند بهصورت یک تجهیز مستقل یا در قالب قابلیت داخلی فایروال و سایر تجهیزات امنیتی پیادهسازی شود. برای مثال، بسیاری از فایروالهای سازمانی امکان ایجاد ارتباطات Site-to-Site و دسترسی امن کاربران راه دور را فراهم میکنند.
کاربردهای رایج VPN در سازمانها:
- اتصال امن میان شعب مختلف
- ارتباط میان مراکز داده
- دسترسی کارکنان دورکار به منابع سازمانی
- ایجاد ارتباط رمزنگاریشده میان شبکهها
- کنترل دسترسی کاربران راه دور براساس سیاستهای امنیتی
برندهایی مانند Fortinet، Cisco و Palo Alto Networks راهکارهایی برای ایجاد ارتباطات امن VPN ارائه میکنند.
انتخاب راهکار VPN باید با توجه به تعداد کاربران، نوع ارتباط، ظرفیت موردنیاز، روش احراز هویت و الزامات امنیتی سازمان انجام شود. همچنین VPN بهتنهایی تضمینکننده امنیت کامل ارتباط نیست و باید در کنار کنترل دسترسی، احراز هویت و نظارت امنیتی استفاده شود. برای بررسی تفاوت VPN و پروکسی و آشنایی با ملاحظات امنیتی آنها، مقاله امنیت VPN و پروکسی را مطالعه کنید.
13. کنترلر تحویل برنامههای کاربردی (ADC)
ADC یا Application Delivery Controller راهکاری برای مدیریت و بهینهسازی تحویل برنامههای کاربردی به کاربران است. این تجهیزات میان کاربران و سرورهای میزبان برنامه قرار میگیرند و وظایفی مانند توزیع بار، مدیریت ارتباطات و بهبود دسترسپذیری سرویسها را انجام میدهند.
یکی از قابلیتهای اصلی ADC، Load Balancing یا توزیع بار است. این قابلیت درخواستهای ورودی را میان چند سرور توزیع میکند تا فشار کاری بهصورت متوازنتری مدیریت شود و در صورت بروز مشکل در یکی از سرورها، درخواستها به سرورهای سالم هدایت شوند.
قابلیتهای رایج ADC عبارتاند از:
- توزیع بار میان سرورها
- مدیریت و بهینهسازی ارتباطات برنامههای کاربردی
- افزایش دسترسپذیری سرویسها
- بررسی سلامت سرورها
- مدیریت برخی قابلیتهای مرتبط با SSL/TLS
- ارائه قابلیتهای امنیتی در مدلها و محصولات پشتیبانیکننده
F5 از برندهای شناخته شده در حوزه Application Delivery است و راهکارهای آن در زیرساختهای سازمانی و مراکز داده کاربرد دارند. ADC را نباید با فایروال شبکه یکسان در نظر بگیریم. تمرکز اصلی ADC بر تحویل، توزیع و دسترسپذیری برنامههای کاربردی است؛ هرچند برخی محصولات این حوزه قابلیتهای امنیتی نیز دارند.
تجهیزات زیرساختی مکمل امنیت شبکه
همه تجهیزاتی که در معماری امن سازمان استفاده میشوند، لزوما در دسته تجهیزات امنیتی اختصاصی قرار نمیگیرند. بخشی از امنیت و پایداری زیرساخت به انتخاب درست تجهیزات شبکه، سرورها، ذخیرهسازی و معماری مرکز داده وابسته است. این تجهیزات بستر اجرای سرویسهای امنیتی و سازمانی را فراهم میکنند و باید از نظر ظرفیت، سازگاری، افزونگی و قابلیت توسعه با راهکارهای امنیتی هماهنگ باشند.
سرورهای سازمانی
سرورها بستر اجرای بسیاری از سرویسهای سازمانی، سامانههای مدیریتی و راهکارهای امنیتی هستند. برای مثال، برخی سامانههای مانیتورینگ، تحلیل لاگ یا مدیریت امنیت ممکن است به زیرساخت پردازشی اختصاصی نیاز داشته باشند.
در انتخاب سرور باید عواملی مانند توان پردازشی، حافظه، نوع و ظرفیت ذخیرهسازی، قابلیت توسعه، افزونگی قطعات و سازگاری با نرمافزارهای مورد استفاده بررسی شود. برای آشنایی با تنوع سرورهای موجود در سبد محصولات رسیس به دستهبندی سرور رسیس مراجعه کنید.
تجهیزات ذخیرهسازی و پشتیبانگیری
ثبت و نگهداری لاگها، ذخیره نسخههای پشتیبان و حفظ اطلاعات عملیاتی به زیرساخت ذخیرهسازی مناسب نیاز دارد. تجهیزات ذخیرهسازی سازمانی باید متناسب با حجم داده، سرعت دسترسی، سیاست نگهداری اطلاعات و الزامات بازیابی انتخاب شوند. راهکارهای پشتیبانگیری نیز در کنار تجهیزات امنیتی اهمیت دارند؛ زیرا در صورت بروز حمله یا اختلال، امکان بازیابی اطلاعات و بازگشت سرویسها به وضعیت عملیاتی را فراهم میکنند. برای انتخاب ذخیرهساز سازمانی متناسب با نیازتان میتواند دستهبندی ذخیره ساز تحت شبکه را ببینید.
تجهیزات شبکه و دیتاسنتر
سوئیچها، روترها و سایر تجهیزات ارتباطی، بستر تبادل داده در شبکه سازمانی و مرکز داده را شکل میدهند. طراحی درست این بخش، علاوه بر عملکرد شبکه، بر نحوه پیادهسازی سیاستهای امنیتی نیز اثر میگذارد. برای مثال، تفکیک شبکه به بخشهای مختلف، ایجاد مسیرهای ارتباطی کنترل شده و طراحی افزونگی میتواند به کاهش ریسک و افزایش پایداری زیرساخت کمک کند. برندهایی مانند Dell EMC و HPE در حوزه سرور، ذخیرهسازی و زیرساخت دیتاسنتر محصولات متنوعی دارند.
مقایسه انواع تجهیزات امنیت شبکه
تجهیزات امنیت شبکه ممکن است در برخی قابلیتها با یکدیگر همپوشانی داشته باشند، اما هر کدام برای پاسخگویی به یک نیاز مشخص طراحی شدهاند. جدول زیر تفاوت کاربرد اصلی مهمترین تجهیزات را نشان میدهد.
| نوع تجهیز | وظیفه اصلی | محل یا حوزه کاربرد |
| Firewall / NGFW | کنترل ترافیک و اعمال سیاستهای امنیتی | مرز شبکه و ارتباط میان بخشها |
| IDS | شناسایی فعالیتها و الگوهای مشکوک | نقاط نظارتی شبکه |
| IPS | شناسایی و مسدودسازی ترافیک مخرب | مسیر عبور ترافیک |
| WAF | محافظت از برنامههای کاربردی وب | مقابل وبسایتها و سرویسهای تحت وب |
| Email Security Gateway | بررسی و کنترل تهدیدهای ایمیلی | مسیر تبادل ایمیل |
| NAC | کنترل دسترسی کاربران و دستگاهها | نقاط اتصال به شبکه |
| Authentication / MFA | احراز هویت و مدیریت دسترسی | سرویسها و منابع سازمانی |
| Sandbox | تحلیل فایلها و رفتارهای مشکوک | محیط ایزوله تحلیل تهدید |
| SIEM | جمعآوری و همبستهسازی رویدادهای امنیتی | مرکز عملیات امنیت |
| Log Management | جمعآوری، نگهداری و تحلیل لاگها | تجهیزات و سامانههای سازمان |
| Centralized Management | مدیریت متمرکز تجهیزات و سیاستها | زیرساخت مدیریتی شبکه |
| VPN Gateway | ایجاد ارتباط امن میان کاربران یا شبکهها | ارتباطات راه دور و بینشبکهای |
| ADC | توزیع بار و بهبود تحویل برنامهها | مقابل سرورها و برنامههای کاربردی |
آیا همه تجهیزات امنیت شبکه سختافزاری هستند؟
خیر، تجهیزات و راهکارهای امنیت شبکه از نظر شیوه پیادهسازی به سه گروه اصلی تقسیم میشوند:
۱. تجهیزات سختافزاری: دستگاههای فیزیکی هستند که در رک، اتاق سرور یا نقاط مشخصی از شبکه نصب میشوند. بسیاری از فایروالهای سازمانی و برخی تجهیزات امنیتی در این گروه قرار میگیرند.
۲. راهکارهای نرمافزاری: روی سرور، ماشین مجازی یا زیرساخت ابری اجرا میشوند. برخی سامانههای SIEM، مدیریت لاگ و احراز هویت میتوانند در این گروه قرار بگیرند.
۳. راهکارهای مجازی و ترکیبی: بعضی محصولات در کنار نسخه سختافزاری، نسخه مجازی یا ابری نیز دارند. انتخاب این مدلها به معماری شبکه، محل استقرار سرویسها و الزامات سازمان بستگی دارد.
بنابراین، هنگام انتخاب تجهیزات امنیت شبکه نباید فقط به فیزیکی یا نرمافزاری بودن محصول توجه کنید. مهمتر از آن، باید مشخص شود راهکار انتخاب شده با معماری و نیاز عملیاتی سازمان سازگار است یا خیر.
تجهیزات امنیت شبکه چگونه در کنار یکدیگر کار میکنند؟
هیچ تجهیزی بهتنهایی نمیتواند تمام تهدیدهای امنیتی را شناسایی و کنترل کند. هر راهکار بخشی از سطح حمله را پوشش میدهد و زمانی اثربخشی بیشتری دارد که در کنار سایر تجهیزات و براساس یک معماری مشخص به کار گرفته شود.
این رویکرد با مفهوم دفاع چند لایه یا Defense in Depth شناخته میشود. در این مدل، بهجای تکیه بر یک نقطه دفاعی، چند لایه امنیتی در بخشهای مختلف زیرساخت ایجاد میشود. برای مثال، در یک سازمان میتوانید معماری زیر را در نظر بگیرید:
- در لبه شبکه (Network Edge): فایروال نسل جدید، ترافیک ورودی و خروجی را کنترل میکند و براساس سیاستهای امنیتی، ارتباطات مجاز و غیر مجاز را تشخیص میدهد.
- در بخش برنامههای کاربردی: WAF درخواستهای ورودی به وبسایتها و سرویسهای تحت وب را بررسی میکند.
- در نقطه اتصال کاربران و تجهیزات: سامانه NAC دسترسی دستگاهها را کنترل و سامانه احراز هویت، هویت کاربران را بررسی میکند.
- در مسیر تحلیل فایلها: سندباکس فایلهای مشکوک را در محیطی ایزوله تحلیل میکند.
- در لایه نظارت و تحلیل: سامانههای مدیریت لاگ و SIEM اطلاعات تجهیزات مختلف را جمعآوری و تحلیل میکنند.
- در لایه مدیریت: سامانه مدیریت متمرکز به تیم فنی امکان میدهد تنظیمات و سیاستهای تجهیزات را هماهنگ نگه دارد.
فرض کنید یک کارمند ایمیلی حاوی پیوست مشکوک دریافت میکند. در چنین شرایطی، درگاه امنیت ایمیل میتواند پیام و پیوست آن را بررسی کند. اگر فایل به تحلیل بیشتری نیاز داشته باشد، سندباکس رفتار آن را در محیط ایزوله ارزیابی میکند. در صورت شناسایی تهدید، اطلاعات مربوطه میتواند در سامانههای امنیتی دیگر نیز مورد استفاده قرار بگیرد. اگر فعالیت مشکوکی در شبکه رخ دهد، فایروال و سامانههای تشخیص نفوذ میتوانند در شناسایی یا محدودسازی ارتباط نقش داشته باشند و SIEM نیز با بررسی رویدادهای ثبتشده، به تحلیل دامنه حادثه کمک کند.
البته جزئیات این فرایند به محصولات انتخاب شده، نحوه یکپارچهسازی و سیاستهای امنیتی سازمان بستگی دارد. صرف خرید تجهیزات مختلف، بدون طراحی ارتباط میان آنها و تعریف فرایندهای عملیاتی، چنین معماری یکپارچهای ایجاد نمیکند.
هر سازمان به چه تجهیزاتی برای امنیت شبکه نیاز دارد؟
تجهیزات موردنیاز سازمانها یکسان نیست. تعداد کاربران، گستردگی شبکه، نوع سرویسها، حساسیت اطلاعات و الزامات دسترسپذیری از عواملی هستند که بر انتخاب تجهیزات اثر میگذارند.
تجهیزات امنیت شبکه برای شرکتهای کوچک و متوسط
در شرکتهای کوچک و متوسط، اغلب اولویت با ایجاد یک لایه دفاعی مؤثر و قابل مدیریت است. فایروال نسل جدید میتواند نقطه شروع مناسبی باشد؛ زیرا چندین قابلیت امنیتی را در یک تجهیز ترکیب میکند. با توجه به نوع فعالیت سازمان، ممکن است راهکارهای زیر نیز موردنیاز باشند:
- کنترل دسترسی کاربران و دستگاهها
- ارتباط امن میان شعب یا کاربران دورکار
- حفاظت از سرویسهای تحت وب
- مدیریت و نگهداری لاگها
- احراز هویت چندعاملی برای دسترسیهای حساس
انتخاب این تجهیزات باید با توجه به منابع فنی و توان عملیاتی سازمان انجام شود. راهکاری که نگهداری و مدیریت آن برای تیم فناوری اطلاعات دشوار باشد، ممکن است در عمل اثربخشی مورد انتظار را نداشته باشد.
تجهیزات امنیت شبکه برای سازمانهای بزرگ
در سازمانهای بزرگ، تنوع کاربران، سرویسها، شعب و تجهیزات باعث میشود مدیریت امنیت پیچیدهتر شود. در این شرایط، به ترکیبی از تجهیزات امنیتی و سامانههای مدیریتی نیاز داریم. فایروالهای نسل جدید، NAC، سامانههای احراز هویت، WAF، SIEM، سندباکس و راهکارهای مدیریت متمرکز میتوانند بخشهایی از معماری امنیتی این سازمانها را تشکیل دهند. در چنین زیرساختی، یکپارچگی تجهیزات و امکان مدیریت سیاستهای امنیتی در مقیاس سازمان اهمیت زیادی دارد.
تجهیزات امنیت دیتاسنتر
مرکز داده محل استقرار سرویسها، سرورها، سامانههای ذخیرهسازی و بخش مهمی از اطلاعات سازمان است. به همین دلیل، طراحی امنیت آن باید علاوه بر ارتباطات ورودی و خروجی، ارتباط میان بخشهای داخلی را نیز پوشش دهد. تجهیزات موردنیاز دیتاسنتر ممکن است شامل موارد زیر باشند:
- فایروالهای سازمانی با ظرفیت متناسب با ترافیک
- راهکارهای تفکیک و کنترل ارتباط میان بخشهای شبکه
- WAF برای محافظت از برنامههای کاربردی
- سامانههای مدیریت و تحلیل رویدادهای امنیتی
- راهکارهای کنترل دسترسی و احراز هویت
- تجهیزات شبکه، سرور و ذخیرهسازی متناسب با معماری مرکز داده
- راهکارهای افزونگی و حفظ دسترسپذیری سرویسها
در مراکز داده، انتخاب تجهیزات باید با درنظرگرفتن ظرفیت واقعی ترافیک، رشد آتی زیرساخت، الزامات تأخیر و دسترسپذیری انجام شود.
تجهیزات امنیت شبکه برای سازمانهای چند شعبهای
در سازمانهایی که چندین شعبه یا دفتر در موقعیتهای جغرافیایی مختلف دارند، ایجاد سیاست امنیتی یکپارچه اهمیت زیادی دارد. فایروالهای شعب، ارتباطات VPN، سامانه مدیریت متمرکز و راهکارهای کنترل دسترسی میتوانند به ایجاد ساختاری هماهنگ کمک کنند. در این معماری، مدیران شبکه باید بتوانند وضعیت تجهیزات را مشاهده کنند، سیاستهای امنیتی را بهروزرسانی کنند و ارتباط میان شعب و مرکز اصلی را تحت کنترل داشته باشند.
هنگام انتخاب و خرید تجهیزات امنیت شبکه به چه نکاتی توجه کنیم؟
انتخاب تجهیزات امنیت شبکه فقط براساس برند، قیمت یا تعداد قابلیتهای درجشده در کاتالوگ انجام نمیشود. تجهیز مناسب باید بتواند نیازهای فعلی سازمان را پوشش دهد و با معماری و برنامه توسعه زیرساخت نیز سازگار باشد.
پیش از خرید، بهتر است معیارهای زیر بررسی شوند.
۱. نیاز امنیتی و سطح ریسک سازمان را مشخص کنید.
اولین قدم، شناسایی داراییهای مهم و تهدیدهایی است که سازمان با آنها مواجه است. باید مشخص شود کدام سرویسها حیاتی هستند، چه نوع اطلاعاتی نگهداری میشود، کاربران از چه مسیرهایی به شبکه دسترسی دارند و چه بخشهایی بیشترین حساسیت را دارند.
برای مثال، سازمانی که سرویسهای تحت وب عمومی دارد، ممکن است به WAF نیاز جدیتری داشته باشد؛ درحالیکه برای سازمانی با تعداد زیاد کاربر و دستگاه، کنترل دسترسی شبکه و احراز هویت اهمیت بیشتری پیدا میکند.
۲. ظرفیت و عملکرد واقعی تجهیز را بررسی کنید.
یکی از مهمترین اشتباهات هنگام خرید تجهیزات امنیت شبکه، انتخاب دستگاه براساس یک عدد عملکردی است. در فایروالها، شاخصهایی مانند Firewall Throughput، IPS Throughput و Threat Protection Throughput باید در کنار هم بررسی شوند. این اعداد بیانگر عملکرد دستگاه در شرایط و سناریوهای مشخص هستند و لزوماً عملکرد یکسانی را در زمان فعالبودن تمام قابلیتها نشان نمیدهند. علاوه بر توان پردازش ترافیک، موارد زیر نیز اهمیت دارند:
- تعداد نشستهای همزمان (Concurrent Sessions)
- نرخ ایجاد نشستهای جدید (New Sessions per Second)
- ظرفیت پردازش ترافیک رمزنگاریشده
- تعداد و نوع پورتهای شبکه
- میزان تأخیر ایجادشده در مسیر ارتباط
- ظرفیت موردنیاز برای رشد ترافیک در آینده
برای انتخاب دقیقتر، باید مشخصات فنی دستگاه با الگوی واقعی استفاده سازمان مقایسه شود؛ نه اینکه بزرگترین عدد درج شده در دیتاشیت مبنای تصمیم قرار بگیرد.
۳. سازگاری با معماری و تجهیزات موجود را بسنجید.
تجهیز جدید باید بتواند با ساختار فعلی شبکه و سایر سامانههای سازمان هماهنگ شود. پیش از خرید، سازگاری آن با سوئیچها، روترها، سرورها، سرویسهای احراز هویت، سامانههای مانیتورینگ و سایر تجهیزات بررسی شود. همچنین باید مشخص شود که تجهیز انتخابی از پروتکلها و قابلیتهای موردنیاز سازمان پشتیبانی میکند یا خیر.
۴. مجوزها و سرویسهای امنیتی موردنیاز را بررسی کنید.
در بسیاری از محصولات امنیتی، بخشی از قابلیتها به لایسنس یا اشتراک سرویس وابسته هستند. ممکن است یک دستگاه از نظر سختافزاری توانایی اجرای قابلیتهای مختلف را داشته باشد، اما برای استفاده از برخی سرویسها به مجوز معتبر نیاز باشد. در زمان انتخاب باید مشخص شود:
- کدام قابلیتها بهصورت پایه در دسترس هستند؟
- کدام سرویسها به لایسنس یا اشتراک نیاز دارند؟
- مدت اعتبار مجوزها چقدر است؟
- تمدید سرویسها چگونه انجام میشود؟
- در صورت پایان اعتبار اشتراک، کدام قابلیتها تحت تأثیر قرار میگیرند؟
- دسترسی به سرویسهای بهروزرسانی و پشتیبانی چگونه فراهم میشود؟
برای نمونه، در فایروالهای FortiGate باید میان قابلیتهای پایه دستگاه و سرویسهای امنیتی مبتنی بر اشتراک تفاوت قائل شد. جزئیات مجوزها و سرویسها بسته به مدل و نوع اشتراک متفاوت است. برای بررسی محصولات و مجوزهای مرتبط میتوانید به صفحه لایسنس FortiGate مراجعه کنید.
۵. امکان توسعه و مقیاسپذیری را در نظر بگیرید.
زیرساخت شبکه با گذشت زمان تغییر میکند. افزایش تعداد کاربران، راهاندازی شعب جدید، توسعه سرویسهای آنلاین و رشد حجم داده میتوانند نیازهای امنیتی سازمان را تغییر دهند. بنابراین، تجهیز انتخاب شده باید از نظر ظرفیت پردازشی، تعداد پورتها، قابلیتهای نرمافزاری و امکان یکپارچهسازی، پاسخگوی برنامه توسعه سازمان باشد.
۶. به اصالت کالا و اعتبار تأمینکننده توجه کنید.
تجهیزات امنیت شبکه مستقیم با حفاظت از اطلاعات و سرویسهای حیاتی سازمان ارتباط دارند. به همین دلیل، اصالت کالا، وضعیت مجوزها، شرایط ضمانت و امکان دریافت پشتیبانی فنی باید پیش از خرید بررسی شود. در زمان انتخاب تأمینکننده، فقط موجود بودن محصول یا ارائه مشخصات فنی کافی نیست. بهتر است درباره مسیر تأمین، اصالت تجهیزات، وضعیت لایسنسها، شرایط ضمانت و امکان دریافت خدمات پس از فروش نیز اطلاعات شفاف دریافت کنید.
۷. نصب، راهاندازی و پشتیبانی فنی را فراموش نکنید.
حتی تجهیزات پیشرفته نیز در صورت پیکربندی نادرست یا نبود نظارت و نگهداری مناسب، نمیتوانند عملکرد مورد انتظار را ارائه دهند. نصب و راهاندازی، تعریف سیاستهای امنیتی، بررسی ارتباط با سایر تجهیزات، آزمون عملکرد و مستندسازی تنظیمات از مراحل مهم استقرار تجهیزات امنیت شبکه هستند. همچنین باید پیش از خرید مشخص شود که در صورت بروز اختلال، چه مسیرهایی برای دریافت پشتیبانی وجود دارد و زمان پاسخگویی و رسیدگی به درخواستها چگونه تعریف شده است.
تأمین تجهیزات امنیت شبکه از رسیس
انتخاب تجهیزات امنیت شبکه زمانی به تصمیمی مؤثر تبدیل میشود که نیازهای سازمان، معماری زیرساخت و ظرفیت موردنیاز بهدرستی بررسی شده باشند. به همین دلیل، تأمین تجهیزات باید در کنار مشاوره فنی و شناخت کاربرد هر محصول انجام شود.
در رسیس، با تکیه بر تجربه فعالیت در حوزه زیرساخت و امنیت شبکه، امکان بررسی نیاز سازمان و تأمین تجهیزات از برندهای معتبر فراهم است. سبد محصولات رسیس شامل راهکارها و تجهیزات برندهایی مانند Fortinet، Cisco، Palo Alto Networks، F5، Dell EMC و HPE است.
هرکدام از این برندها در بخشهای مشخصی از زیرساخت کاربرد دارند؛ از فایروال و تجهیزات امنیتی گرفته تا تجهیزات شبکه، سرور و ذخیرهسازی سازمانی. انتخاب محصول مناسب نیز باید با توجه به نوع کاربرد و نیاز فنی سازمان انجام شود.
در مسیر تأمین تجهیزات، موارد زیر اهمیت دارند:
- بررسی نیاز و معماری شبکه: شناخت ساختار فعلی، سرویسهای حیاتی و نیازهای امنیتی سازمان
- انتخاب محصول متناسب: بررسی مدلها، ظرفیت فنی، قابلیتها و مجوزهای موردنیاز
- تأمین تجهیزات: انتخاب و تأمین محصولات متناسب با مشخصات فنی و الزامات پروژه
- نصب و راهاندازی: آمادهسازی و استقرار تجهیزات براساس معماری و سیاستهای امنیتی
- پشتیبانی فنی: همراهی در نگهداری و رسیدگی به مسائل فنی تجهیزات
بهروزرسانی فایروالهای Fortinet با رسیسپلاس
عملکرد مؤثر فایروالهای Fortinet به دسترسی به سرویسهای امنیتی و دریافت بهروزرسانیهای موردنیاز وابسته است. در شبکههایی که به اینترنت یا سرویسهای آنلاین سازنده دسترسی مستقیم ندارند، دریافت این بهروزرسانیها میتواند با محدودیتهایی همراه باشد.
رسیسپلاس راهکاری برای تسهیل دسترسی به سرویسهای بهروزرسانی آفلاین تجهیزات Fortinet در محیطهای دارای محدودیت دسترسی است. این راهکار به سازمانها کمک میکند تا در چارچوب قابلیتها و سرویسهای پشتیبانی شده، بهروزرسانیهای امنیتی موردنیاز تجهیزات خود را مدیریت کنند. برای آشنایی بیشتر با این راهکار، صفحه بهروزرسانی فایروالهای Fortinet با رسیسپلاس را مطالعه کنید.
برای انتخاب و تأمین تجهیزات امنیت شبکه سازمان خود به مشاوره تخصصی نیاز دارید؟
کارشناسان رسیس با بررسی نیازهای فنی، معماری زیرساخت و الزامات امنیتی سازمان، در انتخاب و تأمین تجهیزات مناسب همراه شما هستند.
سوالات متداول درباره تجهیزات امنیت شبکه
تجهیزات امنیت شبکه شامل فایروال و فایروال نسل جدید، سیستم تشخیص و جلوگیری از نفوذ، WAF، درگاه امنیت ایمیل، NAC، سامانههای احراز هویت، سندباکس، SIEM، سامانههای مدیریت لاگ و تجهیزات مدیریت متمرکز هستند. در کنار این موارد، تجهیزات شبکه، سرور و ذخیرهسازی نیز میتوانند زیرساخت موردنیاز برای اجرای معماری امن را فراهم کنند.
تجهیزات امنیت شبکه شامل چه مواردی میشوند؟
اهمیت هر تجهیز به نیاز سازمان بستگی دارد. فایروال نسل جدید یکی از اجزای اصلی بسیاری از شبکههای سازمانی است؛ اما سازمانهایی که سرویس وب عمومی، کاربران راه دور، شعب متعدد یا مرکز داده دارند، ممکن است به راهکارهایی مانند WAF، NAC، VPN، SIEM و سندباکس نیز نیاز داشته باشند.
مهمترین تجهیزات امنیت شبکه کداماند؟
خیر. فایروال بخش مهمی از معماری امنیت شبکه را تشکیل میدهد، اما همه تهدیدها در مرز شبکه رخ نمیدهند. کنترل دسترسی کاربران، محافظت از برنامههای کاربردی، تحلیل فایلهای مشکوک و بررسی رویدادهای امنیتی به راهکارهای مکمل نیاز دارند. ترکیب تجهیزات باید براساس سطح ریسک و معماری سازمان طراحی شود.
آیا فایروال بهتنهایی برای امنیت شبکه کافی است؟
خیر. بسیاری از راهکارهای امنیتی در قالب نرمافزار، ماشین مجازی یا سرویس ابری نیز ارائه میشوند. انتخاب مدل سختافزاری یا نرمافزاری به محل استقرار سرویس، ظرفیت موردنیاز، معماری شبکه و الزامات سازمان بستگی دارد.
آیا تجهیزات امنیت شبکه حتماً باید سختافزاری باشند؟