

مفهوم SIEM چیست وچه کاربردی دارد؟
معرفی SIEM
واژه ی SIEM که مخفف security information and event management می باشد، رویکردی در زمینه مدیریت امنیت است و به طور کلی به ترکیب SIM (security information management) و SEM (security event management) می پردازد تا سیستمی واحد مبتنی بر مدیریت امنیت ارائه دهد و در اصل برای پرداختن به سه چالش زیر که در مقابله سریع با تهدیدات امنیتی مشاهده می شوند طراحی شده است:
- حجم فراوانی از داده های گسترده و پراکنده، باعث می شود تهدیدات در حال وقوع و اولویت بندی آن ها با مشکل روبرو شود.
- تیم های فناوری اطلاعات با کمبود متخصص و نیروی آموزش دیده در زمینه امنیت سازمانی مواجه هستند.
- الزامِ رعایت انطباق با مقررات و استانداردها، باعث اتلاف وقت در شناسایی تهدیدات می گردد.
دلیل اهمیت بالای SIEM چیست؟
سیستم های SIEM برای سازمان هایی که به دنبال کاهش حملات پی در پی هستند، بسیار ضرورت دارند. با توجه به اینکه مرکز SOC به طور متوسط روزی ۱۰.۰۰۰ هشدار دریافت می کند و این آمار در سازمان های بزرگ به بیش از ۱۵۰.۰۰۰ می رسد، نمی توان هیچ تیم امنیتی را یافت که قادر به مدیریتِ این حجم از هشدارها باشد. از طرفی پرخطر شدن تهدیدات پیچیده امروزی، اجازه ی نادیده گرفتن حتی یک مورد از آنها را نمی دهد. این در حالی است که SIEM پس از بررسی هشدارها، آن ها را اولویت بندی می کند. بنابراین تامین امنیت حجم فراوانی از داده ها با استفاده از فناوری SIEM به هیچ عنوان دور از ذهن نیست.
راهکارهای security information and event management (SIEM) اقدام به جمع آوری لاگ ها نموده و حوادث امنیتی را با سایر داده ها تجزیه و تحلیل می کند تا سرعت شناسایی تهدیدات را بالا برده و امنیت را بهبود بخشد؛ این در حالی است که انطباق با مقررات را نیز لحاظ می کند. اساسا، فناوری SIEM داده ها را از منابع مختلف جمع آوری نموده تا سرعت مقابله با تهدیدات به بالاترین حد خود برساند. به محض شناسایی موارد مشکوک و غیر طبیعی، اطلاعات بیشتری جمع آوری نموده، هشدار یا هشدارهای مهم تر را در اولویت قرار داده و یا برخی از داده ها را قرنطینه می کند.
پیش از این فناوری SIEM در برخی از سازمان هایی که ملزم به رعایت انطباق با مقررات بودند، به طور سنتی مورد استفاده قرار می گرفت، اما به مرور زمان آن ها به این نتیجه رسیدند که این تکنولوژی از قدرت بسیار بالاتری برخوردار است. از آن زمان به بعد فناوری های SIEM به عنوان یک ابزار کلیدی برای شناسایی تهدیدات در هر سازمانی صرف نظر از وسعت آن، تکامل می یابد. و ضرورت وجودِ SIEM آن جایی پررنگ تر می شود که تهدیدات به مرور زمان پیچیده تر شده و متاسفانه هیچ بهبودی در زمینه کمبود متخصصان امنیتی مشاهده نمی شود.
بنابراین پرواضح است که در اختیار داشتن چنین فناوری که می تواند به سرعت و به طور خودکار، دسترسی غیر مجاز به داده ها و سایر تهدیدات امنیتی را شناسایی کند، چقدر اهمیت دارد. ناگفته نماند قابلیت هایی که فناوریِ SIEM دارد، سازمان های متوسط و کوچک را نیز بی بهره نمی گذارد و به همین دلیل است که امروزه این دسته از سازمان ها هم بسیار بیشتر از قبل به security information and event management روی آورده اند.
نحوه عملکرد SIEM چگونه است؟
به طور کلی باید گفت SIEM اقدام به جمع آوری داده های مربوط به امنیت از سرورها، دستگاه های end-user، تجهیزات شبکه، اپلیکیشن ها و همچنین دستگاه های امنیتی می کند. سپس داده ها را به چند دسته، طبقه بندی نموده تا به محض شناسایی یک تهدید امنیتی، هشداری را بر اساس پالیسی های از پیش تعیین شده، ارسال کند. تیم های امنیت با قرار دادن داده ها در کنار هم و تجزیه و تحلیل آن ها، می توانند با قدرت بیشتری به نظارت بر شبکه پرداخته و تهدیدات امنیتی را در مراحل اولیه شناسایی کنند و پیش از هر گونه آسیبی، آن ها را خنثی کنند.
لازم به ذکر است سیستم های SIEM، داده های مربوط به لاگ ها را از بیشترین منابع موجود دریافت و تفسیر می کنند، از جمله:
- فایروال ها/ سیستم های unified threat management (UTMها)
- Intrusion detection systems (IDS) و intrusion prevention systems (IPS)
- Web filterها
- Endpoint security
- اکسس پوینت های وایرلس
- روترها
- سوییچ ها
- سرورهای اپلیکیشن ها
- هانی پات ها (honey pot)
چرا SIEM؟
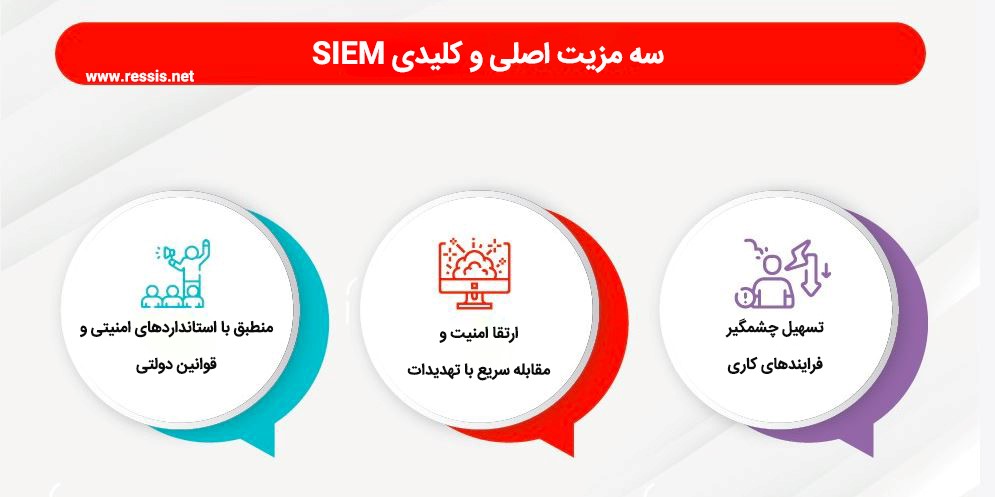
SIEMها از قابلیت های متعدد برای شناسایی تهدیدات برخوردار بوده و قادر به گزارش دهیِ لحظه ای، ارائه ابزارهایی جهت انطباق با مقررات و آنالایز لاگ ها می باشند. برخی از برترین مزایای آن به شرح ذیل می باشد:
- افزایش اثربخشیِ امنیتی و سرعت مقابله با تهدیدات: یک راهکار SIEM برای مفید تر واقع شدن باید امکانِ شناسایی و مقابله با الگوهای رفتاری مشکوک را بسیار سریع تر و موثرتر از روش های دستی برای تحلیلگران فراهم آورد.
- انطباق با مقررات: بهتر است فناوری SIEM بتواند فرایند انطباق با مقررات دولتی و الزامات استاندارد و امنیت را برای تیم های مربوطه، تسهیل کند.
- کاهش چشمگیر پیچیدگی ها: مسلما یکپارچه سازیِ داده های مبتنی بر تهدیداتِ امنیتی از دستگاه ها و اپلیکیشن های متعدد، نقش موثری در تجزیه و تحلیل جامع و سریع دارد. ضمن اینکه با کمک این فناوری، می توان کارهای روتین را به صورت خودکار درآورد و وظایفی که پیش از این به متخصص و کارشناس نیاز داشت را به افراد کم تجربه واگذار کرد.
برای انتخاب بهترین تامین کننده SIEM، چه معیارهایی را باید در نظر گرفت؟
بر اساس گزارشات ارائه شده توسط RESEARCH AND MARKET در خصوص SIEM، بازار جهانیِ مربوطه در سال ۲۰۱۸، مبلغ ۲.۵۹ میلیارد دلار را به خود اختصاص داد و پیش بینی می شود این عدد با لحاظِ ۱۰.۴ درصد نرخ رشد مرکب سالانه در دوره زمانی ۲۰۱۹-۲۰۲۷ به ۶.۲۴ میلیارد دلار تا سال ۲۰۲۷ برسد.
مسلما چنین بازار پررونقی، رقبای زیادی ایجاد می کند. بنابراین آگاهی از معیارها و شناخت تامین کنندگان مختلف، کاملا ضروری است. و یک راهکار SIEM باید حداقل از قابلیت های زیر برخوردار باشد:
- جمع آوری داده ها از تک تکِ دستگاه های امنیتی
- یکپارچه سازی داده ها، ایجاد ارتباط بین آن ها و همین طور آنالیزشان
- خودکارسازی تا سر حد ممکن
- نظارت بر خدمات علاوه بر تجهیزات
البته که اکثر سازمان ها از راهکار security information and event management به چیزی بیش از خدمات پایه نیاز دارند؛ به همین منظور چک لیستی از ویژگی های خاص که بتواند میزان ROI را به حداکثر برساند، تهیه کرده ایم:
-
یکپارچه سازی با ساختارِ فعلیِ شبکه و امنیت
فرقی نمی کند که ساختار امنیت بر پایه ی Fortinet Security Fabric باشد و یا یک محیط multi-vendor؛ در هر صورت راهکار SIEM می بایست این یکپارچگی را انجام دهد. باید بتواند داده ها را به طور خودکار از دستگاه های متعددِ IT و امنیتی از جمله دستگاه هایی که مختصِ یک منطقه جغرافیایی خاص و یا مختص یک صنعت خاص هستند، کشف و جمع آوری کند.
کاملا بدیهی است یک راهکار مناسب باید گزینه های متنوعی از حالت های مختلف به کارگیری را ارائه داده و امکان استفاده ی سریع و ساده و همچنین قابلیت سفارشی سازی را فراهم کند. ضمن اینکه بتواند با رشد کسب و کار و با توجه به تغییر نیازهای تجاری، گسترش یابد.
-
ارسال هشدار به صورت اولویت بندی شده با کمترین مثبت کاذب
حقیقت این است که بدون مرتبط ساختن داده ها به یکدیگر و آنالیز آن ها، یکپارچه سازی اطلاعات هیچ ارزشی ندارد. راهکار SIEM باید بتواند روش های متعددی را به کار گیرد تا بهترین نتایج را از این فرایند کسب کند.
رمز موفقیت SIEM این است که از زیرساخت های هوشمند استفاده کرده تا توپولوژی زیرساخت های فیزیکی/مجازی و همچنین محیط های فیزیکی/کلود را ترسیم کند تا زمینه را برای تجزیه و تحلیل رویدادها مهیا کند. این کار مانع از “اتلاف وقت” و “بروز خطاهایی” می شود که ممکن است در حالت اضافه شدن اطلاعات به صورت دستی رخ دهد.
علاوه بر این راهکارهای معتبرِ SIEM قادر هستند هویت کاربر را با تجهیزات و آدرس های IP شبکه شان مرتبط سازند. به این ترتیب با همراهیِ مجموعه ای از قوانین و آنالیزهای پیشرفته، امکان اولویت بندی تهدیدات میسر شده و مواردی که نیاز به توجه و رسیدگی ویژه دارند، علامت گذاری می شوند.
-
مقابله خودکار با تهدیدات امنیتی
یک راهکارِ معتبر SIEM از قابلیت security orchestration automation and response (SOAR) استفاده می کند تا مناسب ترین روش را حتی با دستگاه های امنیتی multi-vendor ارائه دهد. بسته به سطح و پیچیدگی خطر، یا به طور خودکار وارد عمل شده و مقابله می کند و یا برای اپراتورهای انسانی، هشدار ارسال می کند. همین انعطاف پذیری به سازمان ها کمک می کند که در مواجهه با رشد انفجاریِ میزان داده های امنیتی و افزایش تهدیدات، به تعادلی مناسب و سرعتی مطلوب در خنثی سازی تهدیدات دست یابند.
-
امکان مدیریت از طریق یک کنسول واحد
غالبا راهکارهای غیر معتبرِ SIEM فاقد توانایی در ارائه اطلاعات مبتنی بر تهدیدات در زمینه تجاری هستند. با اینکه این قابلیت از اهمیت بسیار بالایی برخوردار بوده و باید مورد استفاده قرار گیرد. به عنوان مثال، داشبوردِ SIEM را می توان طوری پیکربندی کرد که به جای نشان دادن وضعیت هر دستگاه به طور جداگانه مانند سرورها، تجهیزات شبکه و ابزارهای امنیت، وضعیت خدمات تجارت الکترونیک (e-commerce service) را به نمایش بگذارد. به این ترتیب تیم امنیت قادر خواهد بود به روزرسانی های مرتبط را انجام داده و از ارتباط موثر و همسو بین اقدامات امنیتی و اهداف تجاری اطمینان حاصل کند.
از طرف دیگر در صورتی که یک دستگاه خاص از دسترس خارج شده و یا در معرض تهدید قرار گیرد، مدیران شبکه به سرعت متوجه می شوند که بر روی کدام یک از خدمات تجاری، تاثیر منفی گذاشته است. و مهم تر از آن تنها یک کارمند می تواند از طریق کنسول مرکزی، بر روی تمام فعالیت های SIEM نظارت داشته باشد.
-
امکان گزارش دهی
یک راهکار با گزارشات از پیش تعریف شده که از مجموعه ای از نیازهای ممیزی و مدیریتی مانند PCI-DSS، HIPAA، SOX، NERC، FISMA، ISO، GLBA، GPG13 و SANS Critical Controls پشتیبانی نموده و به تیم امنیت کمک می کند که وظایف انطباق را به بهترین شکل ممکن انجام دهند. تیم های امنیت SIEM می توانند در زمان خود صرفه جویی نموده و آموزش های انطباق با مقررات و استانداردها را به حداقل برسانند.
انجام دادن امور مربوط به ممیزی/گزارش دهی بدون نیاز به دانش دقیق و جزیی در خصوص مقررات و محتوای گزارش نیز یکی دیگر از مزایای آن می باشد.
ارائه SIEM توسط فورتی نت
بدیهی است که فرایند تامین امنیت با اضافه شدن اپلیکیشن ها، endpointها، تجهیزات IoT، استفاده گسترده تر از کلود، دستگاه های مجازی و غیره به شبکه پیچیده تر از قبل شده است. بنابراین برای ایمن سازی این سطح از حملات رو به گسترش به نظارتی دقیق بر روی تمامی تجهیزات و زیرساخت ها به صورت فوری و در لحظه نیاز است.
سیستمِ security information and event management system فورتی نت یا همان FortiSIEM می تواند قابلیت نظارت، مقابله خودکار با تهدیدات و قدرت خنثی سازی آن ها را در یک راهکار واحد و قابل توسعه ارائه داده و مدیریت شبکه و فرایند تامین امنیت را تسهیل کند. ضمنا ساختار آن به گونه ای است که جمع آوری داده ها و تجزیه و تحلیل آن ها را از منابع اطلاعاتی مختلف مانند لاگ ها، متریک های گوناگون، هشدارهای امنیتی و تغییرات پیکربندی میسر می کند و به این ترتیب به نظارتی جامع و گسترده دست می یابد.
 |
مشاهده فایروال فورتی گیت 1000F |










