

تفاوت Proxy و Firewall؛ ۹ تفاوت کلیدی
اگرچه Proxy و Firewall هر دو برای افزایش امنیت و مدیریت ترافیک شبکه استفاده میشوند، اما از نظر هدف، نحوه عملکرد و کاربرد تفاوتهای مهمی دارند. شناخت این تفاوتها به ما کمک میکند تا بدانیم هر فناوری در چه شرایطی کاربرد دارد و چرا در بسیاری از سازمانها بهجای انتخاب یکی، از هر دو بهصورت همزمان استفاده میشود.
۱- تفاوت Proxy و Firewall از نظر هدف
هدف اصلی Firewall محافظت از شبکه در برابر دسترسیهای غیر مجاز و تهدیدات سایبری است.
در مقابل، Proxy بهعنوان واسطه میان کاربر و سرویس مقصد، درخواستها را مدیریت میکند و امکان کنترل دسترسی، ثبت فعالیت کاربران و مخفیسازی IP را فراهم میسازد.
مثال کاربردی: اگر بخواهید از ورود هکرها به شبکه جلوگیری کنید، به Firewall نیاز دارید؛ اما اگر بخواهید دسترسی کارکنان به برخی وبسایتها را مدیریت کنید، Proxy انتخاب مناسبتری است.
۲- تفاوت Proxy و Firewall از نظر نحوه عملکرد
Firewall ترافیک ورودی و خروجی را بررسی کرده و براساس قوانین امنیتی، اجازه عبور یا مسدود شدن آن را تعیین میکند.
اما Proxy ابتدا درخواست کاربر را دریافت میکند، سپس آن را به سرور مقصد ارسال کرده و پاسخ را دوباره به کاربر برمیگرداند. به همین دلیل، Proxy بخشی از فرآیند ارتباط محسوب میشود، اما Firewall صرفاً بر آن نظارت میکند.
مثال کاربردی: هنگام باز کردن یک وبسایت، Firewall فقط ارتباط را بررسی میکند؛ اما در صورت استفاده از Proxy، درخواست ابتدا به Proxy ارسال شده و سپس به وبسایت مقصد میرسد.
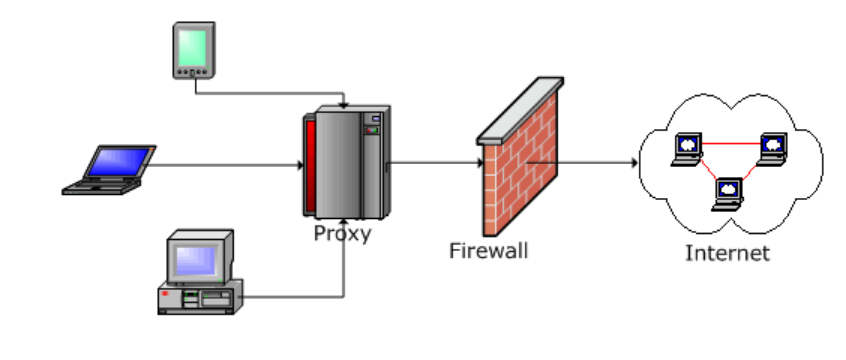
۳- تفاوت Proxy و Firewall از نظر محل قرارگیری
Firewall اغلب در مرز شبکه یا بین دو شبکه قرار میگیرد تا تمام ترافیک ورودی و خروجی را کنترل کند. در مقابل، Proxy بین کاربر و سرور مقصد قرار میگیرد و بهعنوان واسطه ارتباط عمل میکند.
مثال کاربردی: در یک شرکت، Firewall از کل شبکه سازمان محافظت میکند، در حالی که Proxy فقط درخواستهای کاربران برای دسترسی به اینترنت را مدیریت میکند.
۴- تفاوت Proxy و Firewall از نظر امنیت
Firewall یکی از مهمترین ابزارهای دفاعی شبکه است و با مسدود کردن ارتباطات غیر مجاز، احتمال نفوذ و حملات سایبری را کاهش میدهد.
Proxy نیز میتواند امنیت را افزایش دهد، اما نقش اصلی آن مدیریت درخواستها و حفظ حریم خصوصی کاربران است، نه دفاع مستقیم از شبکه.
مثال کاربردی: Firewall میتواند اتصال مشکوک از خارج سازمان را مسدود کند، اما Proxy بیشتر از افشای IP کاربران یا دسترسی به وبسایتهای غیر مجاز جلوگیری میکند.
۵- تفاوت Proxy و Firewall از نظر کنترل دسترسی
هر دو فناوری امکان اعمال سیاستهای دسترسی را فراهم میکنند، اما دامنه این کنترل متفاوت است. Firewall دسترسی به پورتها، پروتکلها و سرویسهای شبکه را مدیریت میکند، در حالی که Proxy دسترسی کاربران به وبسایتها یا سرویسهای اینترنتی را کنترل میکند.
مثال کاربردی: Firewall میتواند دسترسی به یک پورت شبکه را ببندد، اما Proxy میتواند فقط اجازه دسترسی به وبسایتهای مورد تأیید سازمان را صادر کند.
۶- تفاوت Proxy و Firewall از نظر مخفیسازی IP
یکی از قابلیتهای مهم Proxy، پنهان کردن آدرس IP واقعی کاربران است؛ زیرا تمام درخواستها از طریق سرور Proxy ارسال میشوند.
Firewall چنین قابلیتی ندارد و وظیفه آن به جای ناشناسسازی کاربران، محافظت از ارتباطات شبکه است.
مثال کاربردی: اگر بخواهید هنگام اتصال به یک سرویس، IP واقعی کاربران نمایش داده نشود، استفاده از Proxy راهکار مناسبی است؛ اما Firewall این وظیفه را بر عهده ندارد.
۷- تفاوت Proxy و Firewall از نظر بهینهسازی عملکرد
بسیاری از Proxy Serverها با ذخیره نسخهای از محتوای پرتکرار (Caching)، سرعت دسترسی کاربران را افزایش داده و مصرف پهنای باند را کاهش میدهند. Firewall اغلب چنین قابلیتی ندارد و تمرکز آن بر امنیت و کنترل ترافیک است.
مثال کاربردی: اگر صدها کاربر یک فایل یا وبسایت یکسان را بازدید کنند، Proxy میتواند نسخه ذخیره شده آن را ارائه و زمان بارگذاری را کاهش دهد؛ در حالی که Firewall فقط ترافیک این ارتباط را بررسی میکند.
۸- لایه عملکرد در مدل OSI
فایروالهای سنتی در لایه شبکه و انتقال (Layer 3/4) کار میکنند و بستهها را براساس IP، پورت و پروتکل بررسی میکنند. پروکسی در لایه اپلیکیشن (Layer 7) فعالیت میکند و محتوای واقعی درخواستها را تحلیل میکند. همین تفاوت لایه، دلیل اصلی تفاوت در عمق بازرسی و نوع تصمیمگیری این دو فناوری است.
۹-همزیستی فایروال و پروکسی در معماریهای نوین (مانند FortiGate و Palo Alto)
امروزه با ظهور فایروالهای نسل جدید (NGFW)، مرز میان پروکسی و فایروال کمرنگتر شدهاست. پلتفرمهای پیشرفتهای مانند Fortinet FortiGate یا Palo Alto Networks هر دو قابلیت را در یک فریمورک واحد ادغام کردهاند.
به عنوان مثال، قابلیت Explicit Proxy یا روندهای احراز هویت مبتنی بر ZTNA (دسترسی شبکه با اعتماد صفر) در داخل فایروالهای مدرن تعبیه شدهاند تا سازمانها بدون نیاز به سختافزار مجزا، از مزایای هر دو فناوری بهرهمند شوند.
Firewall بهتر است یا Proxy؟
پاسخ کوتاه این است که هیچکدام بر دیگری برتری مطلق ندارد. Firewall و Proxy دو فناوری با اهداف متفاوت هستند و انتخاب بین آنها به نیازهای شبکه و سیاستهای امنیتی سازمان بستگی دارد.
اگر اولویت شما محافظت از شبکه در برابر دسترسیهای غیر مجاز، کنترل ترافیک ورودی و خروجی و کاهش احتمال حملات سایبری است، Firewall انتخاب ضروری خواهد بود. تقریباً تمام شبکههای سازمانی برای اعمال سیاستهای امنیتی به فایروال نیاز دارند.
در مقابل، اگر هدف شما مدیریت دسترسی کاربران به اینترنت، مخفیسازی IP، ثبت فعالیتها، فیلتر کردن وبسایتها یا بهینهسازی ترافیک از طریق Cache باشد، Proxy Server گزینه مناسبتری است.
چه زمانی باید از پروکسی استفاده کنیم؟
اگر هدف شما یکی از موارد زیر است، پروکسی گزینه مناسبی خواهد بود:
- کنترل و ثبت دسترسی اینترنتی کارمندان یا کاربران یک سازمان
- فیلتر کردن دسترسی به دستهای از وبسایتها یا محتوا
- کاهش زمان بارگذاری و مصرف پهنای باند از طریق کش کردن محتوای پرتکرار
- توزیع بار بین چند سرور با استفاده از پروکسی معکوس
- افزایش حریم خصوصی و مخفیسازی آدرس IP داخلی سازمان
چه زمانی از فایروال استفاده کنیم؟
فایروال برای این موارد ضروری است:
- محافظت از کل زیرساخت شبکه در برابر دسترسی غیر مجاز و حملات خارجی
- اجرای سیاستهای امنیتی سازمان روی ترافیک ورودی و خروجی
- تقسیمبندی شبکه به بخشهای ایزوله برای محدود کردن گسترش تهدید در صورت نفوذ
- کنترل اینکه کدام IP، پروتکل یا سرویس اجازه اتصال به شبکه را دارد.
- شناسایی و مسدودسازی الگوهای حمله شناخته شده و روزمره (در فایروالهای نسل جدید)
به همین دلیل، تقریباً در تمام سیستمعاملها یک فایروال پیشفرض فعال است و توصیه میشود این لایه دفاعی همیشه روشن بماند.
آیا باید همزمان از پروکسی و فایروال استفاده کرد؟
بله. در یک معماری امنیتی استاندارد سازمانی، فایروال نقش خط دفاعی اول را ایفا میکند و شبکه را در برابر تهدیدات بیرونی محافظت میکند، در حالیکه پروکسی درخواستهای کاربران را مدیریت، کش و فیلتر میکند و لایهای از حریم خصوصی و کنترل محتوا اضافه میکند.
برای مثال، در یک سازمان معمولی، فایروال از ورود ترافیک مخرب و اتصالات غیر مجاز به شبکه جلوگیری میکند و پروکسی بهطور همزمان درخواستهای وب کارمندان را کش میکند، دسترسی به سایتهای ممنوعه را مسدود میکند و IP داخلی سازمان را از دید بیرون پنهان نگه میدارد.
این ترکیب، همان چیزی است که در راهکارهای امنیتی نسل جدید مانند فایروالهای نسل بعد (NGFW) بهصورت یکپارچه ارائه میشود؛ جایی که قابلیت پروکسی، فیلترینگ محتوا، VPN و بازرسی عمیق بسته در یک پلتفرم واحد کنار هم قرار میگیرند.
جایگاه پروکسی و فایروال در معماری شبکه سازمانی
در بیشتر توپولوژیهای شبکه، فایروال اغلب نزدیکتر به لبه شبکه (Network Edge) و پیش از پروکسی قرار میگیرد؛ یعنی ترافیک ابتدا از فایروال عبور میکند و سپس در صورت نیاز، به پروکسی سپرده میشود. این چیدمان تضمین میکند که ترافیک مخرب، پیش از رسیدن به لایه اپلیکیشن، حذف شود و بار پردازشی روی پروکسی کاهش پیدا کند.
با این حال، در معماریهای مبتنی بر NGFW یا فایروالهای پروکسی، این دو عملکرد در یک دستگاه واحد ادغام میشوند و ترتیب فیزیکی معنای سنتی خود را از دست میدهد.
نگاه پایانی به فرق پروکسی و فایروال
پروکسی و فایروال هر دو ابزارهای کلیدی مدیریت و امنیت شبکه هستند، اما نقشهای متفاوتی ایفا میکنند: فایروال سپر دفاعی شبکه در برابر تهدیدات بیرونی است و در لایه شبکه/انتقال عمل میکند، درحالیکه پروکسی واسطهای برای مدیریت، کش و فیلتر ترافیک کاربران در لایه اپلیکیشن است. سؤال درست این نیست که «کدامیک بهتر است»، بلکه این است که «چگونه این دو را در کنار هم بهدرستی پیکربندی کنیم» تا یک لایه دفاعی چندسطحی و قابلاطمینان برای سازمان ایجاد شود.
اگر برای زیرساخت سازمان خود دنبال راهکار امنیتی یکپارچهای هستید که هم قابلیت فایروال نسل جدید و هم عملکرد پروکسی را در یک پلتفرم ارائه دهد، تیم فنی رسیس میتواند بر اساس نیاز و مقیاس شبکه شما، مشاوره و راهکار مناسب را پیشنهاد دهد.









