
بیش از یک دهه است که فورتینت در حوزهی توسعه هوش مصنوعی، پرچمدار بوده و با بهکارگیریِ فناوریهای machine learning و deep learning، سیستمهای پیشرفتهی هوش مصنوعی را طراحی و پیادهسازی نموده تا برای مقابله با چالشهای ناشی از چشمانداز پویای امنیت سایبری آماده باشد.
این شرکت، هوش مصنوعی را در بیش از ۴۰ راهکار امنیتی و شبکهی خود گنجانده و به طرق مختلف، مورد استفاده قرار داده است؛ مانند استفاده از یک Artificial Neural Network با بیش از یک میلیارد node به منظور شناسایی بدافزارها و استفاده از موتور Tensor Flow برای انجام کارهایی مانند اعتبارسنجیِ هشدارها.
شبکهی Artificial Neural، به یک مدل پردازشی اشاره دارد که از ساختار و عملکرد مغز انسان، به ویژه نحوهی عملکرد نورونها، الهام گرفته است.
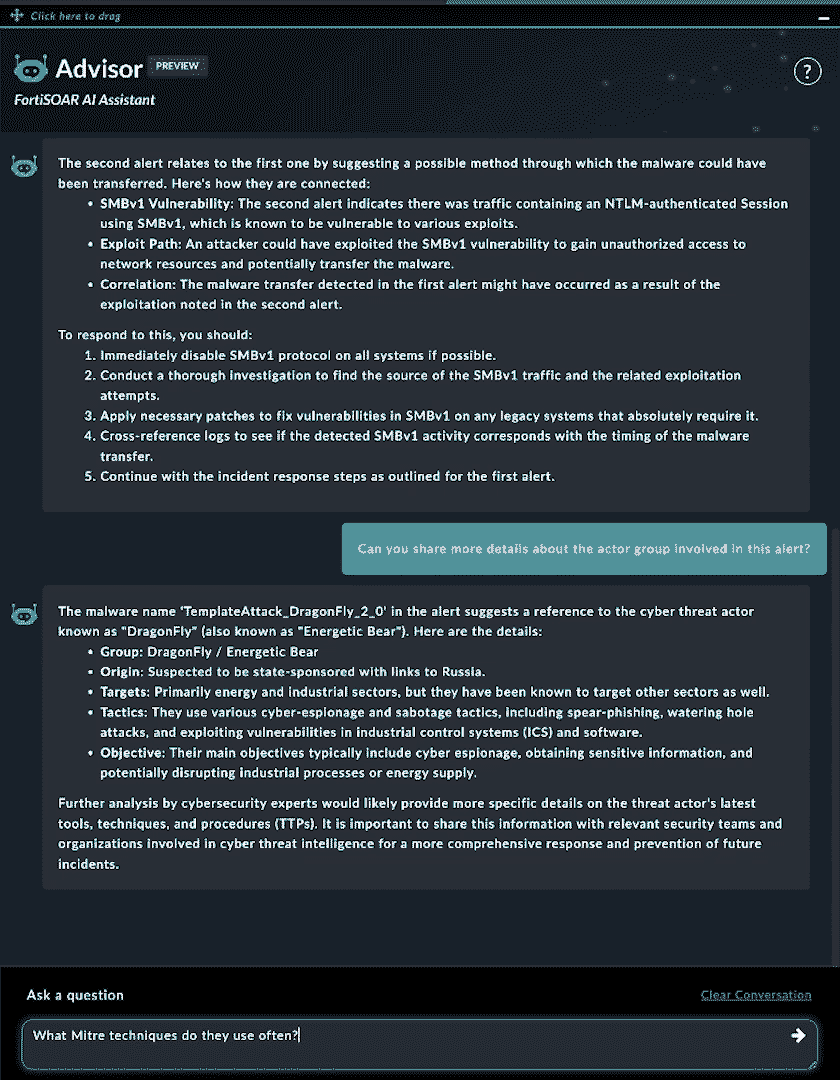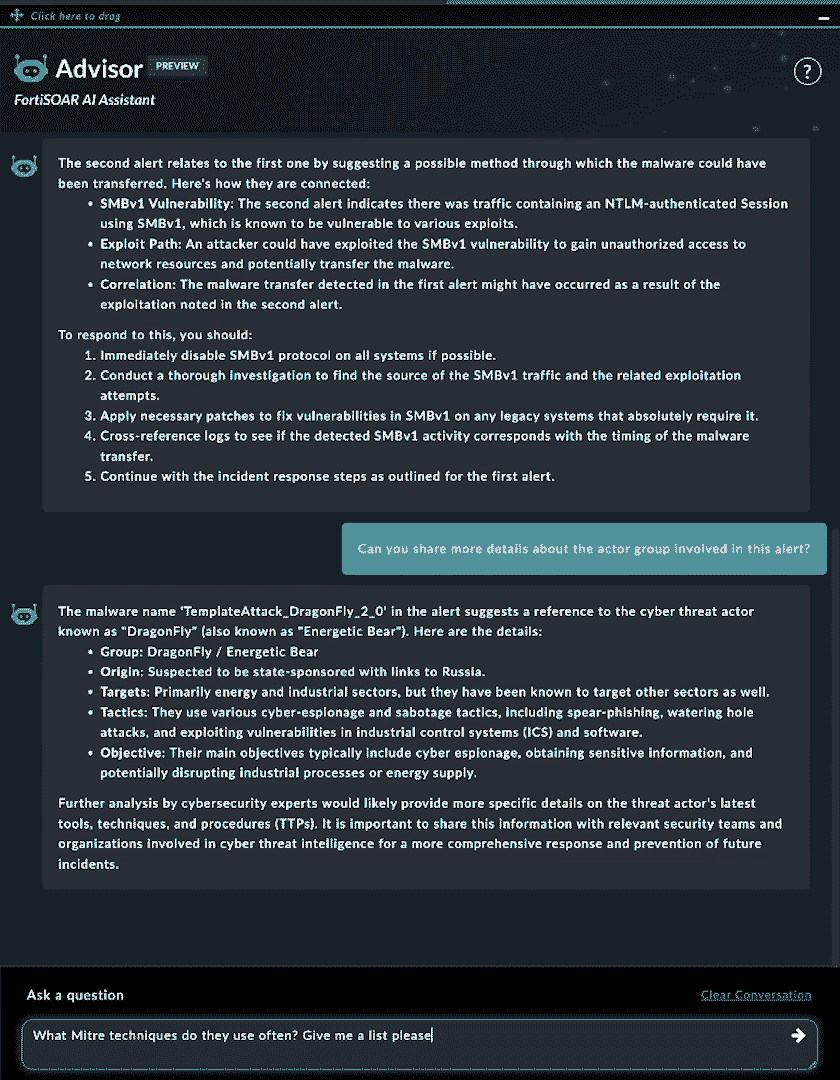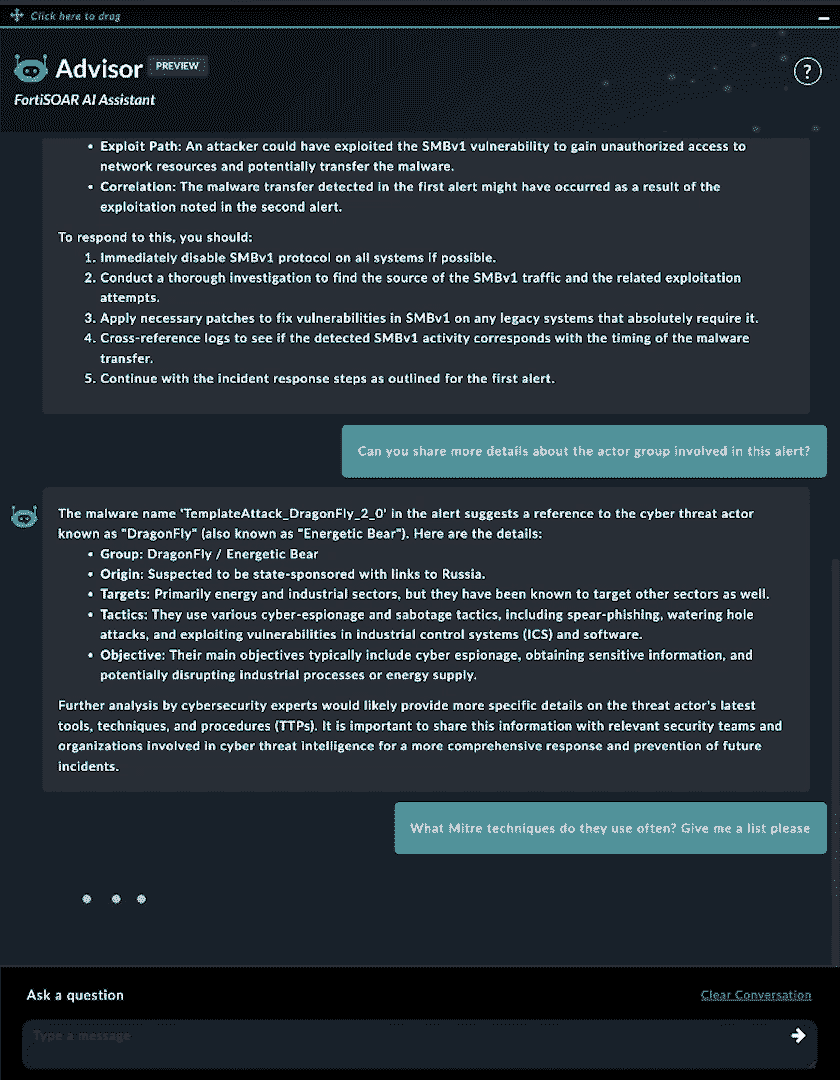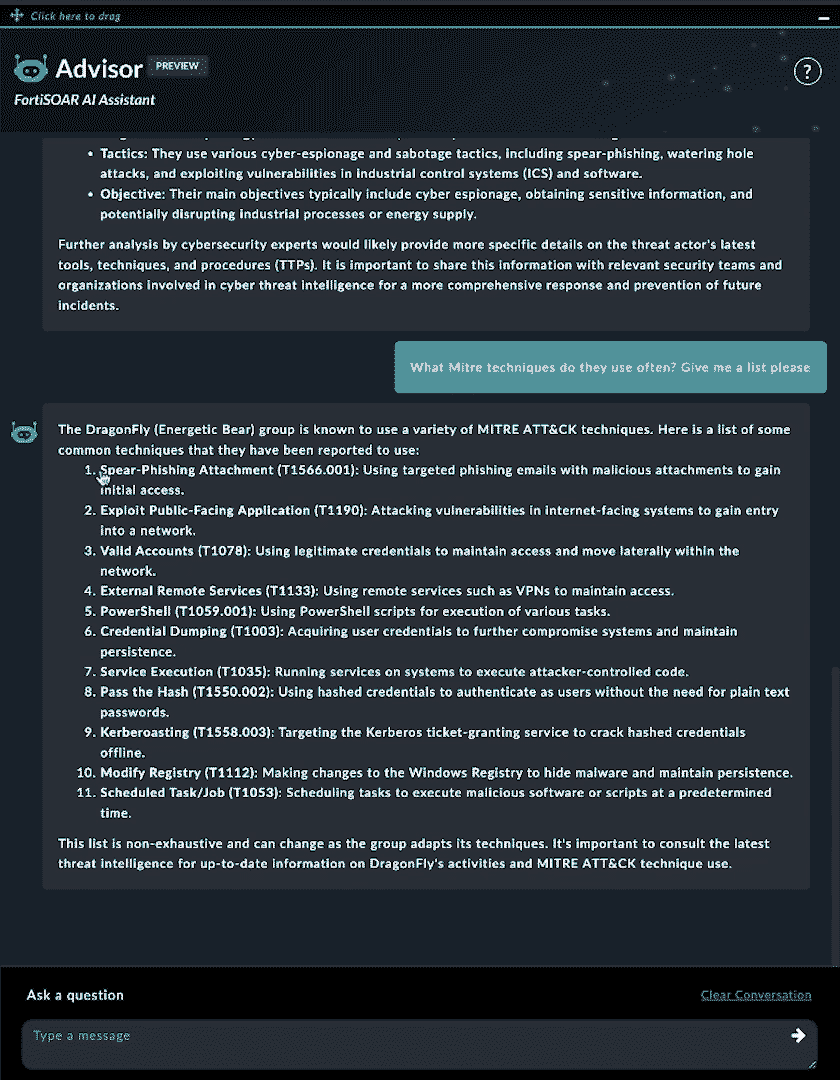
فورتینت، سابقهی به کارگیریِ هوش مصنوعی خود را تکامل داده و بخشی تحت عنوان Fortinet Advisor را در تجهیزاتی مانند FortiSIEM و FortiSOAR ارائه داده است. Fortinet Advisor در نظر دارد در نقش یک دستیار، با ارائه بینش بهتر برای تصمیمگیری، مقابلهی سریعتر و جامعتر با تهدیدات و همچنین تسهیل وظایف پیچیده در امنیت سایبری، به تیمهای SecOps کمک کند. در اصل، ابزاری است که برای افزایش کارایی و اثربخشی تیم های امنیت در مدیریت و کاهش تهدیدات سایبری طراحی شده است.
نیاز حیاتی به هوش مصنوعی
به طور کلی، تیمهای امنیت شبکه با دو چالش اصلی روبرو هستند:
-
حجم بالای هشدارها
تیمهای امنیت، تعداد زیادی هشدار دریافت میکنند که نشان دهنده مشکلات امنیتی بالقوه است. مقابله با این هشدارها، زمانبر بوده و وظایفی مانند شناسایی، اولویت بندی، بررسی و برطرف کردنِ آنها را شامل میشود. در نتیجه حجم عظیم هشدارها، به خصوص با توجه به کمبود متخصصان امنیت در این صنعت، کاملا طاقتفرسا میباشد.
-
حملات پیچیده
تعداد حملات پیشرفتهای که قابل شناسایی هم نیستند، روز به روز رو به افزایش است. این حملات اغلب از اطلاعات مربوط به لاگین، دستگاهها یا سرویسهای قانونی استفاده میکنند تا به اهداف مخرب خود نزدیک شوند. مضاف بر این، تکنیکهای جدید حملات، شامل مراحل متعددی هستند که شناسایی آنها را با ابزارهای امنیتیِ غیر یکپارچه، دشوار میسازد.
از چالشهای دیگر نیز میتوان به فقدان تحلیلگران، با تجربهی سطح دو که در زمینهی شناسایی تهدیدات حیاتی و روشهای منحصربهفردِ مهاجمان، دستی دارند، اشاره نمود. بنابراین تحقیقات، روز به روز، پیچیدهتر شده و شامل چالشهایی در جمعآوری و آنالیز دادهها میگردند. همهی این موارد به اهمیتِ پرداختن به کمبود مهارت، افزایش امکانِ تحقیقات و بهبود استراتژیهای مقابلهای در چشمانداز امنیت سایبری تاکید دارند.
هوش مصنوعیِ detection-oriented، قادر است تواناییِ سیستمهای به کارگرفته شده در بخش شناساییِ تهدیدات را، که نقش یک جعبه سیاه دارند، تا حد قابل ملاحظهای، افزایش دهد. اما تیمهای امنیت به خصوص SecOps، میبایست مستقیما با رخدادهای امنیتی و دادهها در تعامل باشند. این مشارکت عملی، برای درک بهتر از چشم انداز تهدیدات و به کارگیری استراتژیهای تحلیل و خنثیسازیِ پیشرفته بسیار مهم است.
دقیقا در همین نقطه است که Generative AI با قابلیتهای تعاملی و زبان طبیعی خود، نقشی اساسی در افزایش اثربخشی عملیات امنیتی ایفا نموده و Fortinet Advisor از این فناوری برای توانمندسازی تیمهای SecOps استفاده میکند.
موارد استفاده از Fortinet Advisor
Fortinet Advisor با هدف تسریع وظایفِ زمانبرِ تیمهای SecOps وارد میدان میشود. در ادامه به چند نمونه از پشتیبانیِ Fortinet Advisor اشاره خواهیم کرد:
۱- شناساییِ سادهترِ حوادث امنیتی شامل:
- آنالیز این حادثه امنیتی و اقدامی که من باید در پیش گیرم.
- درباره این بدافزار و مهاجمانی که از آن استفاده میکنند، به من بگویید.
- کدام IOCها با این کمپین، مرتبط هستند؟
۲- سرعت و اثربخشیِ مقابله با تهدیدات شاملِ:
- چه اقداماتی به مسدودسازیِ این حادثهی امنیتی، کمک میکند؟
- چه روش مقابلهای برای این هشدار، مناسب است؟
- این تهدید، از کدام تکنیکِMITRE استفاده میکند؟
- Fortinet Advisor میتواند درخواستهای بیان شده به زبان روزمره را دریافت نموده و آنها را به سوالات فنی خاص برای انجام جستجوی پیچیده پایگاه داده تبدیل کند. سپس می تواند به طور خودکار گزارش های دقیقی را بر اساس آن پرس و جو ایجاد کند:
- جدیدترین آسیبپذیریهای شناختهشده را به من معرفی کنید- این درخواست، لیستی از تمام آسیبپذیریهای موجود در شبکهی شما که توسط FortiSIEM شناخته شده را ارائه میدهد.
- گزارشی ایجاد کنید که IP مبدا، IP مقصد و تعداد کل رخدادهای امنیتی را نشان دهد که در آن reporting device IP به گروه فایروالها تعلق داشته باشد و نوع رویداد به گروه اتصالات شبکهی مجاز. نتایج را بر اساس IP مبدا و IP مقصد گروه بندی کنید و تنها زمانی نشان داده شود که تعداد کل رویدادهای امنیتی بیش از ۱۰۰ مورد باشد و خروجیها را را بر اساس تعداد رویدادهای امنیتی به ترتیب نزولی، مرتب کنید.
- گزارشی ایجاد کنید که مهمترین رویدادهای امنیتیِ یک ماه گذشته را نشان دهد.
- در مورد playbook template چه نکتهای میتوانید ارائه دهید، چه المانهایی را برای playbook پیشنهاد میدهید و چطور میتوانید در ایجاد playbookها، کمک کنید:
- برای مسدود کردنِ لیستی از IoCها، یک playbookبر روی فایروال سازمانی ایجاد کنید.
- یک playbook برای غلبه بر IoCها از این کمپین حمله، ایجاد کنید.
- این playbook در هر مرحله، چه کاری انجام میدهد؟
تاثیر Fortinet Advisor بر گسترش پروتفولیوی مبتنی بر هوش مصنوعی
بیش از یک دهه است که فورتینت در ارائه راهکارهای مبتنی بر هوش مصنوعی، پیشرو بوده و اکنون بیش از ۷۰۰.۰۰۰ سازمان، از این راهکارهای AI-base بهرهمند میشوند؛ از جمله FortiGuard AI-Powered Security، FortiAIOps، FortiEDR، FortiNDR و FortiAnalyzer. در ضمن با ادغام هوش مصنوعی با Fortinet Security Fabric، شناسایی تهدیدات zero-day، بهبود یافته و بر روی مسدودسازیِ حملات پیشرفته نیز تاثیر بسیاری داشته است.










