
هاردنینگ یا مقاومسازی شبکه یکی از اولویتهای اصلی تمام مدیران امنیت اطلاعات است. این موضوع با توجه به تغییرات و پیچیدگیهای روزافزون در دنیای شبکههای سازمانی، به یکی از اصلیترین موضوعات در حوزه امنیت تبدیل شده است.
زیرساخت شبکه را میتوان به زنجیرهای از بزرگراههای بههم پیوسته تشبیه کرد که انتقال سریع دادهها را ممکن میسازد و برای عملکرد کارامد و موثر خدمات تجاری حیاتی است. اما چالش اصلی زمانی رخ میدهد که مهاجمان سایبری با نفوذ به این زیرساختها قادر به انجام فعالیتهای مخربی از جمله موارد زیر میباشند:
- سرقت اطلاعات محرمانه؛
- اختلال در خدمات؛
- توقف کامل فعالیتهای کسبوکار.
امنیت شبکه (Network Security) شامل مجموعهای از اقدامات بنیادی است که زیرساختهای سازمانی را در برابر دسترسیهای غیرمجاز و فعالیتهای مخرب محافظت میکند. در گذشته تکنیکهای هاردنینگ شبکه، بر استفاده از فایروالها متمرکز بودند که نقش حیاتی در جلوگیری از نفوذ افراد غیرمجاز به منابع سازمانی را بر عهده داشتند.
این رویکردهای سنتی در شبکه را میتوان به ساخت یک خندق در اطراف قلعه تشبیه کرد؛ سدی که برای حفاظت از منابع حیاتی شبکه طراحی شده بود، اما در برابر تهدیدات پیشرفته امروزی دیگر کافی به نظر نمیرسد.
امروزه مرز بین داخل و خارج قلعه دیگر به وضوح گذشته نیست. سازمانها علاوه بر محیط فیزیکی، منابع خود را در فضای خصوصی و عمومی ابری نیز مستقر میکنند. علاوه بر این اشخاص ثالث نیز به عنوان ارائهدهندگان خدمات به شبکههای سازمانی دسترسی دارند.
در شبکههای سنتی امکان مدیریت و ایمنسازی همه بزرگراههای شبکه وجود داشت. اما اکنون بیشتر این مسیرها مانند زیرساختهای کلود یا شبکههای خانگی کارمندان دورکار دیگر تحت نظارت شما نیستند.
امروزه به دلیل فقدان کنترل مستقیم بر بزرگراههای شبکه، راهکارهای امنیتی آن نیازمند لایههای دفاعی متعدد است که باید شامل احراز هویت، حفاظت از تجهیزات، اپلیکیشنها، دادهها و سایر سیستمها مانند سرور و فضای ابری باشد. استراتژیهای امنیت شبکه باید بهگونهای طراحی شوند که از ورود مهاجمان به شبکه جلوگیری کرده و در صورتی نفوذ مانع از گسترش آنها در داخل شبکه شوند.
- تکنیکهای هاردنینگ شبکه باید موارد زیر را در برگیرند:
- اطمینان از تنظیم صحیح فایروال؛
- بررسی منظم قوانین امنیتی؛
- اولویتبندی امنیت نقاط ورودی شبکه؛
- مدیریت دسترسی کاربران؛
- تعیین لیستهایی برای اعطا دسترسی؛
- بستن پورتهای غیرضروری؛
- رمزنگاری جریان دادهها.
کدامیک از اجزا شبکه نیاز به هاردنینگ دارند؟
شبکه بهطور معمول از اجزایی تشکیل شده که دسترسی را میسر کرده و جریان دادهها را پشتیبانی میکند. تمام این اجزا باید در استراتژیهای امنیت شبکه مد نظر قرار گیرند.
endpointها |
تجهیزاتی است که کاربران، دادهها و اپلیکیشنها از طریق آنها با شبکه در تعامل هستند؛ مانند: · کامپیوترهای شخصی مانند لپتاپ؛ · تلفنهای همراه و تبلت؛ · سرورها؛ · تجهیزات هوشمند که بخشی از IoT هستند. |
سوییچهای شبکه |
تجهیزاتی هستند که ترافیک شبکه را از شبکههای لوکال، هدایت کرده و به endpointها امکان میدهند به شبکه متصل شوند. |
|
روترها |
این تجهیزات شبکه، وظیفه مدیریت و هدایت ترافیک از طریق شبکههای مختلف (انتقال دیتا به فضای اینترنت و خروج از آن) را بر عهده دارند. |
پرمخاطرهترین ریسکهای شبکههای سازمانی
شبکههای سازمانی که تحت محافظت یا هاردنینگ مناسب قرار نگرفتهاند، با تهدیدات متعددی روبرو هستند. زمانی که مهاجمان سایبری موفق به دسترسی اولیه به شبکه میشوند، قادر خواهند بود بدون شناسایی شدن، به سایر بخشهای شبکه نیز نفوذ کرده و فعالیتهای مخرب دیگری انجام دهند. برخی از این فعالیتها عبارتند از:
- نصب بدافزار و حملات باجافزاری؛
- نصب ویروس (viruses) یا جاسوسافزار (spyware)؛
- انجام حملات فیشینگ برای سرقت اطلاعات لاگین یا نصب بدافزار؛
- نفوذ به ایمیلهای سازمانی؛
- استخراج اطلاعات مهم سازمانی؛
- اجرای حملات DDoS؛
- کلاهبرداری با اهداف سود مالی.
ایمنسازی شبکههای سازمانی بر اساس روشهای قدیمی
سازمانها در گذشته معمولا از استراتژیهای مختلفی برای ایمنسازی شبکههای سازمانی و جلوگیری از دسترسی غیرمجاز از طریق اینترنت عمومی استفاده میکردند.
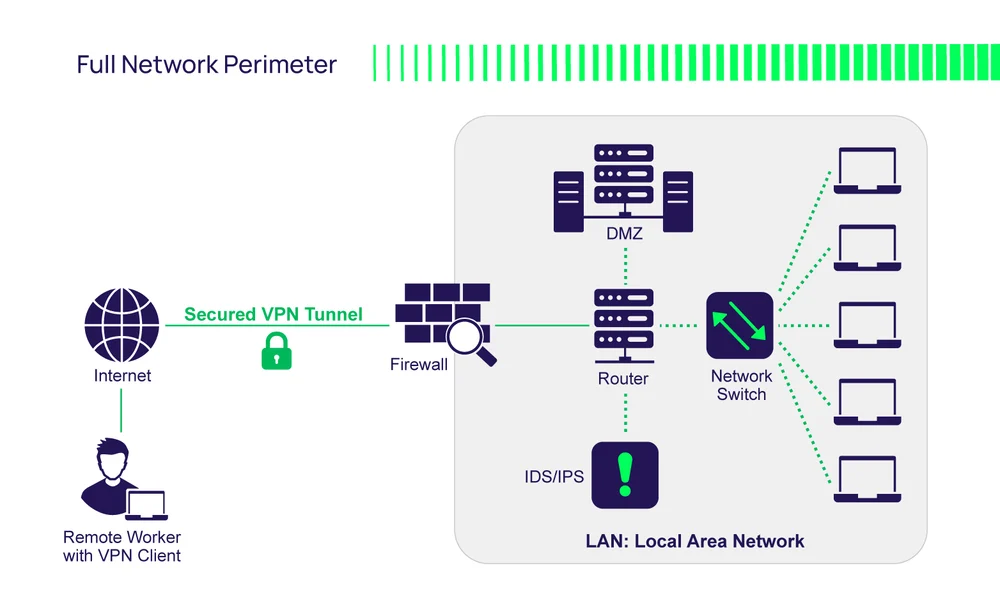
| فایروال | نقش اصلی فایروال در ایمنسازی شبکههای سازمانی، کنترل و فیلتر کردن ترافیک ورودی و خروجی بر اساس پالیسیهای امنیتی تعیینشده توسط مدیر شبکه است. |
| DMZ | یا Demilitarized Zone به ناحیه حائل بین اینترنت عمومی و شبکه LAN اشاره دارد که لایهای از امنیت را بین شبکههای معتبر (trusted) و غیرمعتبر (untrusted) فراهم میکند. |
| IPS | یا Intrusion Prevention Systems به ابزار امنیتی اشاره دارد که با نظارت بر ترافیک شبکه، فعالیتهای مخرب را شناسایی کرده و همچنین بر اساس پالیسیهای تعیینشده، ترافیک را مجاز یا مسدود میکند. |
| IDS | یا Intrusion Detection Systems مانند IPS، به شناسایی فعالیتهای مخرب و ارسال هشدار میپردازد. |
| VPN | مخفف Virtual Private Networks است و امکان ایجاد اتصال امن و خصوصی بین endpointها و شبکه را فراهم میکند. این قابلیت با افزودن لایهای از رمزنگاری، مانع از رهگیری ترافیک توسط افراد غیرمجاز میشود و به این ترتیب امنیت ارتباطات آنلاین را افزایش میدهد. اگرچه VPNها برای رمزنگاری ترافیک و حفاظت از دادههای شبکههای عمومی مناسب هستند، اما در مدیریت دسترسی کاربران متعدد، اثربخشی کمتری خواهند داشت. |
امنیت شبکه از ۲۰۲۲ به بعد
با گسترش خدمات ابری، استفاده از دستگاههای همراه و دورکاری به شدت افزایش یافته و اغلب از طریق اینترنت عمومی ارائه میشوند. از این رو امنیت شبکه دیگر نمیتواند صرفا به روشهای سنتی مانند فایروال و VPN متکی باشد. امروزه شبکههای مدرن بیشتر شامل استفاده از خدمات ابری و سرویسهایی است که از طریق شبکههای عمومی ارائه میشوند.
دنیای دیجیتالی امروز بسیار فراتر از رویکرد BYOD (استفاده از تجهیزات شخصی برای اتصال به شبکههای سازمانی) رفته است. برخی از سازمانها به منظور ایمنسازی در این مدل، دستگاههای شخصی را از شبکههای اصلی سازمان، جدا کرده و سیاستهای امنیتی سختگیرانهتری برای آنها اعمال میکنند.
اخیرا مدل BYOD به Bring Your Own Office (BYOO) تکامل یافته است. در این روش کارمندان دورکار، مستقیما از طریق شبکههای خانگی خود به خدمات و اپلیکیشنهای سازمانی متصل میشوند.
با توجه به این تغییرات برای تامین امنیت محیطهای کاری و خدمات باید رویکردهای متفاوتی اتخاذ نمود. در حقیقت به منظور ایمنسازی شبکههای مدرن، رویکردهایی فراتر از تکنیکها و استراتژیهای سنتی هاردنینگ مورد نیاز است.
۱۵ مورد از بهترین اقدامات hardening شبکه
-
فهرستی از داراییهای شبکه تهیه کنید.
نظارت کامل بر روی شبکه و داشتن فهرستی جامع از داراییهای آن اعم از سختافزار و نرمافزارهای محیط فیزیکی و کلود امر حیاتی است. این کار به شما امکان میدهد که در صورت افزوده شدن دستگاه یا نرمافزار جدید به شبکه از آن آگاه شده و به سرعت برای شناسایی فعالیتهای مشکوک اقدام کنید.
-
دسترسی فیزیکی را ایمن کنید.
از عدم دسترسی کارمندان یا بازدیدکنندگان غیرمجاز به زیرساختهای شبکه اطمینان حاصل کنید. نظارت بر دسترسی فزیکی همچنان یکی از ارکان مهم در کنترل امنیتی است تا از افزوده شدن دستگاههای مشکوک به شبکه جلوگیری کرده و مانع از ایجاد reverse shell یا دسترسی غیرمجاز از راه دور شود. Reverse shell نوعی حمله سایبری است که مهاجم به یک سیستم نفوذ کرده و به کمک اتصال از طریق شبکه، فرمانهایی را از سیستم خود به سیستم هدف ارسال میکند.
-
پورتهای باز را اسکن کنید.
شبکه را به طور مستمر، بررسی کرده و پورتهای باز را اسکن و غیرفعال کنید. یکی از رایجترین تکنیکهای مهاجمان سایبری، اسکن پورتهای باز برای شناسایی راههای احتمالی نفوذ به شبکه است.
-
فایروالهای شبکه را بررسی و ارزیابی کنید.
مسئولیت فایروالهای شبکه هرگز به پایان نمیرسد. یکی از موثرترین راهکارهای تامین امنیت شبکه بررسی دورهای کانفیگها وپالیسیهای امنیتی فایروالها است. اطمینان حاصل کنید که فقط کارمندان مجاز به فایروالها دسترسی داشته و دسترسی ادمین با راهکار Privileged Access Management (PAM) با بالاترین سطح امنیت کنترل میشود.
-
شبکه را segment (تقسیمبندی) کنید.
تقسیمبندی شبکه (network segmentation) یکی از حیاتیترین استراتژیهای امنیت شبکه است و نمیتوان به اندازه کافی بر اهمیت آن تاکید کرد. تقسیمبندی شبکه (network segmentation) با اعمال سیاستها و کنترلهای امنیتی، دسترسی کاربران را به بخشهای خاصی از شبکه محدود میکند.
هرچند که مدیریت یک شبکه flat، بسیار سادهتر است اما تهدیدات زیادی متوجه آن میشود که میتواند امنیت کل شبکه را به خطر بیندازد.
-
دستگاههای غیرضروری را حذف کنید.
معمولا دستگاههایی که مورد استفاده قرار نمیگیرند، فراموش شده و با آسیبپذیریهایی مانند اطلاعات ضعیف لاگین رها میشوند. غالبا این دستگاهها یکی از اهداف اصلی مهاجمان سایبری هستند و برای نفوذ به شبکه مورد استفاده قرار میگیرند.
-
تمام دسترسیهای شبکه را به طور مداوم بررسی کنید.
به تمام درخواستهای دسترسی به شبکه، نظارت داشته باشید تا بتوانید فعالیتهای مشکوک و غیرمعمول را شناسایی کنید. این فرایند ممکن است منجر به ایجاد گزارشهای طولانی از فعالیتها شود، بنابراین استفاده از فیلترهای هوشمند و سیستمهای مجهر به ماشینلرنینگ برای شناسایی تهدیدات احتمالی توصیه میشود.
علاوه بر بررسی دسترسیهای شبکه، آرشیو کردن آنها نیز اهمیت دارد تا در صورت بروز حادثه امنیتی، بتوانید بهسادگی گزارشها را برای تحلیلهای بعدی مورد استفاده قرار دهید.
-
پچهای آپدیت امنیتی را بهطور منظم اعمال کنید.
بهروزرسانی منظم و اعمال پچهای آپدیت، یکی از ضروریترین اقدامات ایمنسازی شبکهها است.
-
نرمافزارها و خدمات غیرضروری را حذف کنید.
به طور دورهای نرمافزارها و خدمات خود را بررسی کرده و هر کدام که استفاده نمیشوند را حذف کنید. این دسته از خدمات و نرمافزارها میتوانند ریسک بالایی برای کسبوکار ایجاد کنند؛ به ویژه زمانی که بهروزرسانیها اعمال نشده باشند.
-
دسترسی ادمین را مدیریت کنید.
مهاجمان سایبری همیشه به دنبال دسترسیهای ادمین و اطلاعات لاگینی هستند که دسترسی کامل به شبکه را فراهم میکنند. پس از انجام بررسیهای دورهای، دسترسی های اضافه ادمین را حذف کنید و حداقل دسترسی لازم را برای ادمین فراهم کنید. همچنین از رویکرد ارتقا دسترسی در صورت نیاز یا Just-in-Time (JIT) استفاده کنید.
-
احراز هویت چندمرحلهای (MFA) را همیشه بهکار بگیرید.
اعمال احراز هویت چندمرحلهای تنها در مرز شبکه کافی نیست؛ بلکه باید بهطور جامع در زیرساختهای سازمانی پیادهسازی شود.
-
دسترسی های ویژه را مدیریت کنید.
یکی از بخشهای حیاتی هاردنینگ شبکه، مدیریت دسترسیهای ویژه است. اتخاذ راهکار مدیریت دسترسیهای ویژه (Privileged Access Management) یا PAM، به شما امکان میدهد دسترسیهای ویژه را با استفاده از پسوردهای قوی، ممیزیهای منظم و کنترل پالیسیهای امنیتی محافظت کنید.
-
استراتژی پشتیبانگیری را فراموش نکنید.
یک برنامه پشتیبانگیری قوی برای هاردنینگ شبکه و افزیش تابآوری آن ضروری است. اطمینان حاصل کنید که بکاپهای تهیهشده از شبکه بهطور مجزا نگهداری شده و از دسترسی غیرمجاز محافظت میشوند.
-
دسترسی از راه دور را ایمن کنید.
تمام دسترسیهای شبکه باید به طور مداوم، مورد بررسی قرار گرفته و تایید شوند. ترکیب راهکارهای مدیریت دسترسی و هویت (Identity and Access Management یا IAM)، Single Sign On (SSO)، احراز هویت چندمرحلهای (MFA) و مدیریت دسترسیهای ویژه (Privileged Access Management) یا PAM میتواند نقش موثری در هاردنینگ شبکه داشته باشد.
-
استراتژی zero -trust را اعمال کنید.
با پیادهسازی این رویکرد، تمام دستگاهها باید برای هر بار درخواست دسترسی، پس از تاییدیه احراز هویت، متصل شوند.
سوالات رایج هاردنینگ و مقاومسازی شبکه
-
منظور از hardening شبکه یا مقاومسازی شبکه چیست؟
به مجموعه اقداماتی اطلاق میشود که برای مقاومسازی شبکه و محافظت از آنها در برابر تهدیدات سایبری انجام میشود. این اقدامات شامل تنظیمات صحیح تجهیزات شبکه، محدود کردن دسترسیها، استفاده از تکنیکهای رمزنگاری، بهروزرسانی منظم نرمافزارها، و تقسیمبندی شبکه (network segmentation) به منظور کاهش سطح آسیبپذیری میباشد.
-
هاردنینگ شبکه چه مزایایی برای سازمانها دارد؟
افزایش امنیت شبکه، کاهش احتمال نفوذ مهاجمان، محافظت از دادهها و اطلاعات مهم، کاهش آسیبپذیری سیستمها و جلوگیری از اختلال در عملکرد کسبوکار از مزایای مقاومسازی شبکه است.
همچنین با اعمال سیاستهای دقیق دسترسی، میتوان از گسترش تهدیدات در داخل شبکه جلوگیری کرد و تابآوری شبکه را در برابر حملات افزایش داد.
هاردنینگ شبکه شامل چه اقداماتی است؟
- تهیه فهرستی از داراییهای شبکه؛
- ایمنسازی دسترسی فیزیکی؛
- اسکن پورتهای باز؛
- ارزیابی مستمر فایروالهای شبکه؛
- تقسیمبندی (segment کردن) شبکه؛
- حذف دستگاههایر غیرضروری؛
- مدیریت دسترسی ادمین؛
- استفاده همیشگی از احراز هویت چندمرحلهای (MFA)؛
- مدیریت دسترسیهای ویژه؛
- استراتژی پشتیبانگیری؛
- ایمنسازی دسترسی از راه دور؛ بررسی مستمر دسترسیهای شبکه؛
- اعمال منظم پچهای آپدیت؛
- حذف نرمافزارهای غیرضروری؛
- مدیریت دسترسی ادمین؛
- اعمال مدل zero-trust.










