
تعریف ساده EDR
نرمافزارهای EDR (Endpoint Detection and Response) به تیمهای امنیت این امکان را میدهند که حملات سایبری از جمله باجافزارها و بدافزارهای مختلف را در مراحل اولیه شناسایی، کنترل، بررسی، مقابله و پاکسازی کنند. این ابزارها با رصد مداوم تجهیزات متصل به شبکه، مانند گوشیهای هوشمند، رایانههای رومیزی، لپتاپها، هرگونه فعالیت مشکوک را شناسایی و مدیریت میکنند.
به گفته Dr. Anton Chuvakin، مشاور امنیت و پایهگذار EDR، این راهکارها به گونهای طراحی شدهاند که:
- رفتارهای سیستم در endpointها را ثبت و ذخیره میکند؛
- با بهرهگیری از تحلیلهای پیشرفته، رفتارهای مشکوک را شناسایی میکنند؛
- اطلاعات تکمیلی در خصوص حملات سایبری را ارائه میدهند،
- فعالیتهای مخرب را مسدود میکنند؛
- در نهایت، راهکارهای موثری برای بازگرداندن سیستمهای آسیبدیده به حالت پایدار ارائه میدهند.
واژه EDR که با عنوان Endpoint Detection and Threat Response (EDTR) نیز شناخته میشود، مجموعهای از قابلیتهای پیشرفته مانند «مانیتورینگ مداوم و لحظهای بر روی endpointها»، «جمعآوری دادههای مهم از این تجهیزات»، «جمعآوری اطلاعات امنیتی قابل استفاده در تصمیمگیری» را در کنار «تحلیل و مقابله خودکار مبتنی بر پالیسیهای تعیینشده» در اختیار سازمانها قرار میدهد.
این راهکارها، چه در مرحله شناسایی تهدید، چه در فاز مهار و مقابله، به عنوان اولین و آخرین خط دفاعی موثر در برابر حملات سایبری عمل میکنند و از محیطهای کاری، دستگاههای متصل (اعم از فیزیکی و دورکاری)، سرورها و همچنین منابع فضای ابری محافظت میکنند.
چرا EDR اهمیت دارد؟
مزایای متعددی وجود دارد که اهمیت استفاده از راهکارهای تشخیص و مهار تهدیدات بر علیه endpointها (EDR) را در حوزه امنیت سایبری برجسته میکند؛ اما دلیل اصلی آن، شناسایی به موقع و کاهش خسارات ناشی از تهدیدات سایبری و جلوگیری از سرقت اطلاعات توسط مجرمان است.
راهکارهای EDR نه تنها مانع نفوذ و گسترش بدافزارها میشوند، بلکه در حملات باجافزاری، با استفاده
قابلیت Rollback و Remediation، میتوانند فایلهای رمزنگاریشده و تحت باجخواهی (Ransomware Attack) را به حالت قبل بازگردانند. آنچه به EDR اهمیت ویژهای در ساختار امنیتی سازمانها میبخشد، مزایای ارزشمند زیر است:
- کاهش نقاط آسیبپذیر و حذف نقاط کور امنیتی: راهکارهای EDR به صورت خودکار، دستگاههای غیرمجاز، تجهیزات IoT و نرمافزارها را شناسایی کرده و آسیبپذیریهای آنها را بر اساس پالیسیهای مدیریت ریسک مرتبط با endpointها ارزیابی میکنند. در این فرایند، تجهیزات شناساییشده در چارچوب پالیسیهای امنیتی تحت مدیریت قرار گرفته و نحوه تعامل آنها با شبکه، کنترل میشود؛ همچنین در صورت وجود آسیبپذیری، virtual Patching جهت کاهش ریسک اعمال خواهد شد.
- مسدودسازی حملات پیچیده سایبری:راهکارهای EDR به صورت خودکار، اقدام به شناسایی و خنثیسازی فوری تهدیدات احتمالی نموده و به تیمهای امنیت در شناسایی حملات پیچیده و مخفیانه مانند باجافزارها کمک میکنند. از جمله مزیتهای مهم راهکارهای EDR، بهرهمندی از قابلیت Anti-Tampering، است که مانع از غیرفعال شدن EDR توسط بدافزارها شده و تضمین میکند مکانیزمهای دفاعی همواره فعال و کارامد باقی میمانند.
- رویکرد پیشگیرانه در برابر تهدیدات و قابلیت اصلاح خودکار: راهکارهای EDR با بهرهگیری از تحلیلهای رفتاری (Behavioral Analytics) به صورت مستمر سیستمها را پایش کرده و هرگونه فعالیت مشکوک را شناسایی میکنند. این راهکارها به قابلیت Threat Hunting نیز مجهز بوده و در حوزه شناسایی رفتارهای مخرب و شاخصهای نفوذ (IOCs) به تیمهای امنیت کمک میکنند. علاوه بر این راهکار EDR میتواند فرایند مقابله و پاکسازی خودکار (Remediation) را بر اساس playbookهای از پیشتعریفشده اجرا کرده و به این ترتیب سرعت واکنش به تهدیدات را به طور چشمگیری افزایش دهد.
- افزایش بهرهوری و سرعت عملیات امنیتی: راهکارهای EDR با اولویتبندی تهدیدات پرخطر احتمالی و خودکارسازی Triage، بار کاری تیمهای امنیت را به طور قابل توجهی کاهش میدهد. این سامانه به صورت لحظهای، تهدیدات را شناسایی و خنثی کرده، حملات را مهار میکند و تحقیقات فوری را آغاز میکند.
- ادغام قابلیتهای شناسایی و مهار تهدیدات با SEIM، SOAR، XDR و Security Operation: راهکار EDR این قابلیت را دارد که با ابزارهای SecOps، راهکارهای SIEM و SOAR یکپارچه شود. همچنین میتواند به عنوان بخشی از راهکار پیشرفته XDR، که یک راهکار نسل جدید مبتنی بر فضای ابری است، با سایر ابزارهای امنیت سایبری مانند NDR ادغام گردد.
مولفههای اصلی و کاربردی راهکار امنیتی EDR
پایه و اساس عملکرد تمام راهکارهای EDR، «شناسایی تهدیدات» است؛ قابلیتی که نقطه آغاز فرایند بررسی و حذف تهدیدات در مسیر مقابله با حملات سایبری به شمار میآید. موضوع این نیست که آیا یک سازمان با تهدیدات مواجه خواهد شد یا نه؛ بلکه مسئله اصلی این است که پس از آنکه یک بدافزار پیچیده که در ابتدا بیخطر بهنظر میرسد، ماهیت مخرب خود را آشکار نموده و سیستمهای سازمان را آلوده کند، چه واکنشی باید انجام داد.
قابلیتهای اصلی EDR
- شناسایی و تحلیل تهدیدات
نقطه آغاز مقابله با حملات سایبری، شناسایی سریع تهدیدات و تحلیل آنها است.
- مهار و کنترل تهدیدات
جلوگیری از گسترش حمله و اعمال اقدامات اولیه برای محدودسازی تهدید در سریعترین زمان ممکن.
- گردآوری مداوم دادههای امنیتی
راهکارهای EDR با مانیتورینگ مستمر endpointها، دادههای امنیتی را بهصورت لحظهای جمعآوری کرده و امکان تحلیل و تصمیمگیری آنی را فراهم میکنند.
ماژولها و ابزارهای EDR
ماژولهای نظارتی
این ماژولها بهطور مداوم وضیت endpointها را پایش کرده و دادههایی مانند ترافیک شبکه و حجم تبادل اطلاعات را ثبت و تحلیل میکنند.
تحلیل رفتار (Behavioral Analysis)
این ماژول، رفتار سیستم و کاربران را بهمنظور شناسایی تهدیدات ناشناخته و بدون الگوی مشخص تجزیه و تحلیل میکند. حتی در صورت عدم تطابق تهدید با الگوهای شناختهشده، این قابلیت میتواند آن را شناسایی کند.
ابزارهای Forensic
پس از شناسایی و مهار تهدید، این ابزارها وارد عمل شده و با بررسی جزییات، ماهیت تهدید و نحوه اجرای حمله را تحلیل و مستند میکنند.
مقابله خودکار با تهدیدات امنیتی (Automated Incident Response)
این ماژول، اقدامات مقابلهای از پیش تعیینشده را متناسب با نوع تهدید اجرا میکند. بهعنوان مثال، در صورت شناسایی یک endpoint آلوده، سیستم بهصورت خودکار هشدار صادر کرده و دسترسی آن را از شبکه قطع میکند.
مراحل عملکرد EDR در مقابله با تهدیدات
- شناسایی (Detection)
این راهکار با فرایند تحلیل مستمر فایلها، قادر است تهدیدات احتمالی را از طریق بررسی هر فایلی که با endpointها در تعامل است، شناسایی کند. فایلهایی که رفتار مشکوک داشته باشند، علامتگذاری (Flag) میشوند. در بسیاری از موارد، یک فایل در ابتدا کاملا ایمن بهنظر میرسد، اما در صورت بروز رفتارهای مخرب، راهکار EDR با ارسال هشدار، تیم فناوری اطلاعات را در جریان تهدید قرار میدهد.
بانک اطلاعاتی تهدیدات جهانی (Global Cyber Threat Intelligence) با شناسایی الگوهای رفتاری مشابه با روشها و ابزارهای هکرها، به شناسایی حملات سایبری کمک میکند. این سیستم با استفاده از هوش مصنوعی و پایگاههای دادههای حاوی اطلاعات بهروز و در حال تکامل، تهدیدات را تحلیل کرده و حملاتی که سیستمها و دستگاههای کاربران (endpointها) را هدف قرار دادهاند، شناسایی و گزارش میکند.
- جلوگیری از گسترش تهدیدات سایبری (Containment)
وقتی یک تهدید شناسایی میشود، باید خیلی سریع جلوی گسترش آن در شبکه گرفته شود. برای این کار، میتوان سیستم آلوده را از بقیه شبکه جدا کرد (ایزوله کرد) یا بخشهایی از شبکه را از هم تفکیک کرد تا تهدید نتواند به بخشهای دیگر سرایت کند. علاوه بر این باید خود تهدید را هم مهار کرد تا دستگاههای دیگر در همان بخش شبکه، مانند آنچه در حملات باجافزار میبینیم، آلوده یا قفل نشوند.
- بررسی و تحلیل (Investigation)
در این مرحله و بهعنوان تکمیل فرایندهای قبلی، اقدامات اصلاحی (Remediation) برای حذف کامل تهدید از سیستمهای سازمان انجام میشود. اطلاعاتی که در طول شناسایی و مهار تهدید بهدست آمده، کمک میکند تا مشخص شود این فایل مخرب به کدام اپلیکیشنها و دادهها آسیب رسانده یا قصد حمله به آنها را داشته و آیا به بخشهای دیگر شبکه یا سیستمهای دیگر هم منتقل شده است یا خیر. برخی از راهکارهای EDR این امکان را دارند که سیستمهای آلوده را به وضعیت قبل از حمله بازگردانند و از ایجاد اختلال در کارهای روزمره جلوگیری کنند.
- از بین بردن تهدیدات (Elimination)
این مرحله را میتوان نتیجه اقدامات مراحل قبل (Detection، Containment و Investigation) به شمار آورد. هرچند که مراحل قبلی، اطلاعات مهم و ارزشمندی درباره تهدیدات، ارائه میکنند اما این اطلاعات در صورتی ارزشمند است که از آنها برای از بین بردن تهدیدات و پیشگیری از حملات مشابه در آینده استفاده شود. فرایند Elimination بر پایه جمعآوری اطلاعات کلیدی درباره تهدید و به کارگیری این اطلاعات برای اجرای یک Action Plan انجام میشود.
برای مثال، سیستم باید تشخیص دهد که این تهدید از کجا وارد شده است. اطلاعات مربوط به منشا تهدید میتواند برای تقویت اقدامات امنیتی در آینده مورد استفاده قرار گیرد. همچنین، سیستم باید بهدقت مشخص کند که این فایل مخرب کدام اپلیکیشنها و دادهها را تحت تاثیر قرار داده یا قصد حمله به آنها را داشته و آیا این فایل خود را تکثیر کرده تا حمله را ادامه دهد یا خیر.
فرایند از بین بردن تهدیدات (Elimination) بهشدت وابسته به قابلیت رصد دقیق (visibility) است. داشتن شناخت دقیق نسبت به منشا فایل و نحوه رفتار آن در جریان حمله، امکان اصلاح پروتکلهای امنیتی را برای محافظت از سایر بخشهای شبکه فراهم میآورد. در برخی از سامانههای EDR، میتوان اندپوینت آلوده را به وضعیت قبل از حمله بازگرداند. به این ترتیب، سیستم به حالت عملیاتی بازمیگردد و اثرات تهدید بر بهرهوری سازمان کاهش پیدا میکند.
نحوه عملکرد EDR چگونه است؟
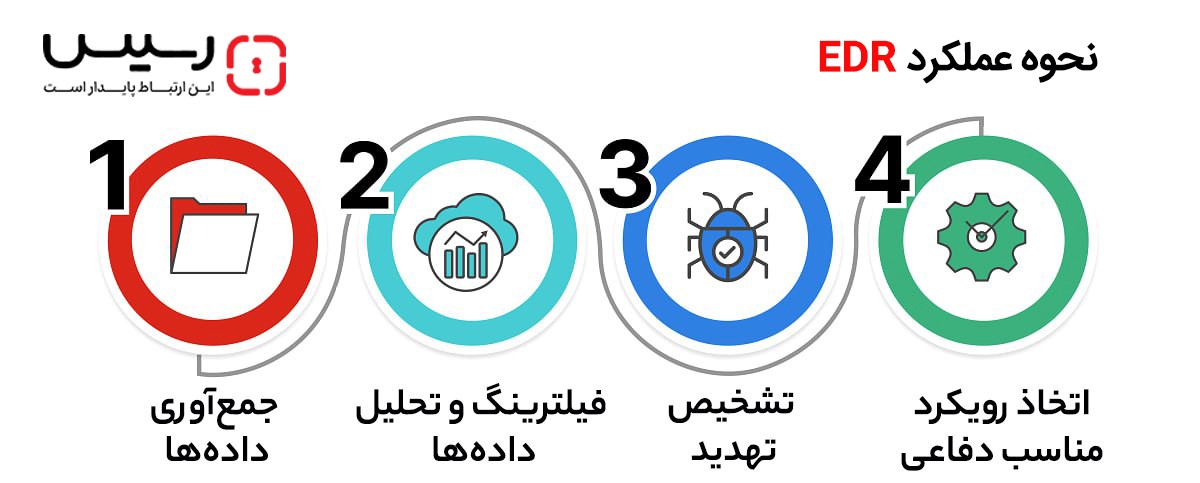
سامانههای EDR به صورت مداوم، تجهیزات فیزیکی (endpointها) را با استفاده از آنالیزهای پیشرفته و اتوماسیون پایش میکنند تا بتوانند تهدیدات سایبری را به سرعت شناسایی و مهار کنند. راهکارهای EDR میتوانند قابلیتهای متنوعی از خود نشان دهند، اما در حالت کلی، این سامانهها از یک چرخه کاری منظم برای شناسایی، مهار، بررسی و رفع تهدیدات پیروی میکنند.
- نظارت مستمر endpointها: سامانههای EDR به صورت مداوم، تجهیزات Endpoint را پایش میکنند. زمانی که کاربر یا endpoint جدیدی به شبکه اضافه میشود، EDR اقدام به نصب یک نرمافزار عامل (agent software) نموده تا مدیریت آن را بر عهده گیرد. این نرمافزار با استفاده از الگوریتمهای هوش مصنوعی و ماشینلرنینگ، فعالیتهای endpoint را تحلیل نموده و ثبت میکند. به این ترتیب، راهکار EDR اطمینان میدهد که تمامی endpointها و کاربران تحت کنترل تیمهای امنیت قرار دارند.
- تجمیع دادههای تلهمتری: Agent software، اطلاعات جمعآوریشده از هر دستگاه را به سامانه EDR ارسال میکند. این سامانه میتواند به صورت فیزیکی یا فضای ابری باشد. به این ترتیب مجموعهای از اطلاعات مربوط به «لاگها»، «تلاش برای احراز هویت»، «نحوه استفاده از اپلیکیشن» و «سایر اطلاعات» به صورت آنی در اختیار تیم امنیت قرار میگیرد. در نهایت دادههای مربوط به هر اندپوینت، ذخیره شده و در صورت مشاهده هرگونه تغییر در رفتار، سامانه EDR، اقدامات لازم و موثر را انجام میدهد.
- تحلیل و تجمیع دادهها برای شناسایی ناهنجاریها: سامانه EDR، دادههای مربوط به رفتارهای مشکوک را جمعآوری نموده و پس از آنالیز آنها به دنبال شواهدی از وجود فایلهای مخرب میگردد. به این ترتیب، EDR قادر است نشانههایی از نفوذ را مشاهده کند که ممکن است در شرایط عادی از دید تیم امنیت، پنهان بمانند. در واقع راهکار EDR از تحلیل رفتاری مبتنی بر AI/ML و همچنین بانک اطلاعات جهانی استفاده میکند تا انواع حملات سایبری را تشخیص دهد. بلافاصله پس از شناسایی تهدید نیز، اقدام به ارسال هشدار نموده و فرایند بررسی (Investigation) را به منظور شناسایی منبع حمله و نحوه عبور آن از لایههای دفاعی آغاز میکند.
- شناسایی فعالیتهای مشکوک و انجام اقدامات اصلاحی خودکار: سامانههای EDR پس از شناسایی فعالیتهای مشکوک، اقدام به ارسال هشدار به تیم امنیت نموده تا آنها بتوانند به سرعت واکنش نشان داده و در صورت لزوم، کاربران را مطلع سازند. راهکار EDR، بسته به نوع و ماهیت تهدید، ممکن است اقدام به ایزولهسازی یک یا چند endpoint و یا بخشی از شبکه نماید تا از گسترش تهدید در حین فرایند بررسی جلوگیری شود. در مرحله اصلاح (Remediation) نیز با بهرهگیری از اطلاعات و اقدامات مراحل قبل، حمله سایبری را به طور کامل از تمامی سامانهها و بخشهای مختلف شبکه، حذف نموده و endpointهای آسیبدیده را به وضعیت عملیاتی بازمیگرداند.
- ذخیرهسازی دادهها برای تحلیل در آینده: فناوری EDR، با ثبت و نگهداری سوابق رویدادهای گذشته، امکان انجام بررسیهای امنیتی در آینده را فراهم میکند. تحلیلگران امنیت میتوانند با رجوع به این سوابق، رویدادهای مرتبط را تجمیع کرده و تصویر جامعتری از حملات طولانیمدت یا حملاتی که پیشتر شناسایی نشده بودند، به دست آورند.
مزایای EDR
راهکار EDR را میتوان یکی از اجزا کلیدی در عملیات امنیت سایبری دانست؛ چرا که نقش موثری در سرعت عمل تیمهای امنیت در برابر حملات سایبری کمک ایفا میکند. این سامانه با افزایش دقت در شناسایی تهدیدات، واکنش سریع در برابر حملات و بهبود وضعیت کلی امنیت سازمان، باعث میشود ریسک نفوذ و افشای اطلاعات، کاهش یافته و تداوم کسبوکار تضمین شود. با برخی از مزایای EDR آشنا شوید:
- ریسک آسیبپذیریهای امنیتی را کاهش داده و با «پایش مداوم» و «واکنش خودکار به تهدیدات» شامل containment، investigation و remediation؛ از گسترش حملات سایبری در شبکه جلوگیری میکند.
- این راهکار به کمک «تحلیلهای پیشرفته»، «الگوریتمهای ماشینلرنینگ» و «تحلیل رفتاری»، توانایی شناسایی تهدیدات پیچیده و ناشناختهای را دارد که ممکن است توسط آنتیویروسهای رایج نادیده گرفته شوند.
- به تیم امنیت امکان میدهد بر روی فعالیتهای endpointها نظارت کامل داشته باشند تا ابعاد و ماهیت تهدیدات را به دقت بررسی کنند.
- به صورت خودکار در برابر تهدیدات، واکنش نشان داده و با اقداماتی مانند ایزوله کردن دستگاههای آلوده، تقسیمبندی شبکه (Network Segmentation)، متوقف کردن فرایندهای مخرب و حذف بدافزارها؛ مانع از گسترش حملات میشود.
- با کمک ابزارهای threat hunting به صورت پیشگیرانه، آسیبپذیریهای احتمالی را در سراسر شبکه، شناسایی و خنثی میسازد.
- با گزارشگیری جامع مانند لاگها، به سازمانها کمک میکند تا با استانداردها و مقررات صنعتی، مطابقت داشته باشند و اطمینان حاصل کنند که اقدامات امنیتی در مواجهه با حادثه امنیتی، به درستی اجرا شدهاند.
- با یکپارچگی با سایر سامانههای امنیتی مانند SIEM، SOAR و XDR؛ وضعیت کلی امنیت را بهبود بخشیده و کنترل بهتری نسبت به تهدیدات فراهم میآورد.
- راهکارهای دفاعی آینده را با تحلیلهای انجامشده روی تهدیدات، تقویت کرده و دید روشنی درباره روشهای حملات ارائه میدهد.
FortiEDR محافظی قدرتمند و هوشمند برای endpointها
FortiEDR با استفاده از یک lightweight agent، امکاناتی مانند مانیتورینگ لحظهای، تحلیل پیشرفته و محافظت هوشمند را برای endpointهای سازمانی فراهم میآورد. این راهکار جامع، وضعیت امنیتی محیطهای فیزیکی، سرورها و منابع ابری را بهبود بخشیده و در هماهنگی با چارچوب MITRE ATT&CK عمل میکند تا تهدیدات پیشرفته و پیچیدهای مانند باجافزارها را شناسایی و مسدود کند.
FortiEDR به صورت پیشگیرانه، سطح آسیبپذیریها را کاهش داده، از نفوذ بدافزار جلوگیری میکند و تهدیدات احتمالی را به صورت لحظهای، شناسایی و خنثی میکند. همچنین فرایندهای مقابله با تهدیدات را با استفاده از دستورالعملهای قابل تنظیم (Customizable Playbooks) به طور خودکار اجرا مینماید.
سازمانها میتوانند برای شناسایی و متوقفسازی حملات سایبری به صورت خودکار و موثر و همچنین بدون درگیر کردن بیش از حد تیمهای امنیت با هشدارهای کاذب، به FortiEDR اعتماد کنند.
FortiXDR، نسل جدید مقابله هوشمند با تهدیدات پیشرفته
FortiXDR، یک راهکار Extended Detection and Response (XDR) نسل جدید در حوزه EDR است که از طریق فضای ابری ارائه شده و قابلیتهای گسترده و پیشرفتهای را در فرایندهای شناسایی، تحلیل و مقابله خودکار با تهدیدات سایبری در اختیار سازمانها قرار میدهد.
این راهکار که بخشی از پلتفرم امنیتی Fortinet SecOps محسوب میشود، یک سامانه هوشمند مبتنی بر هوش مصنوعی و multi-data-lake است که اطلاعات مرتبط با حوادث امنیتی endpointها را جمعآوری و با اطلاعات دریافتی از سایر ابزارهای امنیتی اعم از (داخلی و جانبی) تجمیع و سپس تحلیل میکند.
FortiXDR این امکان را فراهم میکند که اطلاعات امنیتی از راهکارهایی مانند SIEM، سامانههای امنیت ایمیل، سیستمهای IAM، NDR، NGFW و امنیت ابری به صورت متمرکز دریافت و پردازش شوند.
این یکپارچگی باعث میشود سازمانها بتوانند دید جامع، شفاف و لحظهای از وضعیت امنیتی شبکه و تهدیدات فعال به دست آورده و با سرعت و دقت بیشتری در برابر حملات پیچیده واکنش نشان دهند.
پلتفرم Fortinet SecOps
پلتفرم Fortinet SecOps با بهرهگیری از سنسورهای پیشرفته مبتنی بر تحلیل رفتار (behavior-based sensors)، بهصورت یکپارچه سطح حملات را در کل شبکه تحت نظر گرفته و در تمامی مراحل چرخه حمله، فعالیتهای مخرب را شناسایی و متوقف میکند.
در این پلتفرم، ابزارهایی مانند FortiEDR بهعنوان اجزای هماهنگ مجموعه راهکارهای امنیتی، بهطور کامل با سایر سامانهها، یکپارچه و هماهنگ عمل میکنند.
این پلتفرم با تکیه بر FortiOS، امکاناتی چون تحلیل متمرکز، واکنش خودکار و مقابله هوشمند با تهدیدات را برای تیمهای امنیتی فراهم میسازد. ساختار یکپارچه و مبتنی بر هوش این راهکار، نهتنها ریسک حملات سایبری و هزینههای عملیاتی را کاهش میدهد، بلکه سرعت و دقت واکنش در برابر تهدیدات را به شکل چشمگیری ارتقا میبخشد.










