
نقش آفرینی جدید دستیارهای هوشمند با خودکارسازی داده محور
تا سال ۲۰۳۵ کنسولهای مدیریتی که امروزه در قالب پنلهای گرافیکی برای کنترل شبکه و سیستمها استفاده میشوند، کنار گذاشته شده و جای خود را به سیستمهای هوشمند AIOps خواهند داد.
این سیستمهای مبتنی بر هوش مصنوعی، بدون نیاز به دخالت انسانی، وظایف مدیریت، نظارت و ایمنسازی اپلیکیشنها را به صورت سریع و خودکار انجام میدهند.
چنانچه این موضوع کمی اغراقآمیز به نظر میرسد، کافی است نگاهی به گزارش ۲۰۲۵ F5 State of Application Strategy بیندازید. بهکارگیری عملیات مبتنی بر ایجنتهای هوش مصنوعی (agent-based operations) از مدتها پیش آغاز شده است.
در سال ۲۰۱۹ تنها ۹% از سازمانها به خودکارسازی دادهمحور (data-driven automation) در عملیات خود روی آورده بودند؛ در حالی که این رقم در سال ۲۰۲۵، به ۴۴% افزایش یافته است. به عبارتی نزدیک به نیمی از آنها، اجرای اسکریپتهای عملیاتی را بر اساس دادههای دریافتشده به صورت خودکار انجام میدهند.
لازم به ذکر است خودکارسازی دادهمحور (data-driven automation) به معنای استفاده از دادههای تحلیلی برای هدایت و اجرای خودکار فرایندها است؛ به گونهای که دادهها به جای نیروی انسانی، مبنای تصمیمگیری و اجرای اقدامات امنیتی و مدیریتی قرار میگیرند. این فناوری با کاهش دخالت انسانی، موجب افزایش سرعت، دقت و توسعهپذیری در مدیریت سیستمها میشود.
در چنین بستری، راه برای ظهور دورهای فراهم شده است که در آن هوش مصنوعی نقش اصلی و کنترلکننده در مدیریت اپلیکیشنهای آینده را بر عهده خواهد داشت.
تحول بیوقفه در مسیر ارائه اپلیکیشنها
نحوه ارائه و دسترسی به اپلیکیشنها (Application Delivery) همواره در حال تغییر و دگرگونی بوده است. توسعه زیرساختها و تغییر انتظارات کاربران، همگام با پیشرفت معماری نرمافزارها، مسیر تازهای را رقم زده است. در این مسیر، سازمانها از معماری یکپارچه (Monolithic) که در آن همه بخشهای نرمافزار به صورت یکپارچه و وابسته به هم اجرا میشوند، به سوی معماری میکروسرویس (microservices) که در آن هر بخش از نرمافزار به صورت مستقل و جداگانه، پیادهسازی و مدیریت میشود، حرکت کردهاند.
این تغییر باعث شده روشهای قبلی مدیریت و نظارت، دیگر پاسخگوی نیازهای جدید نباشد و سازمانها ناچار به بازطراحی شیوههای کاری خود شوند.
در شرایط فعلی، بخش قابل توجهی از اپلیکیشنهای سازمانی، بهروز و مدرن شدهاند؛ به طوری که ۵۳% از آنها در دسته نرمافزارهای مدرن قرار میگیرند. این روند با فراگیرشدن هوش مصنوعی، با سرعت بیشتری ادامه پیدا میکند.
در گذشته فناوریهایی مانند مجازیسازی، کانتینرها و فضای ابری در زمره نوآوریها قرار داشتند، اما امروزه به استانداردی ثابت در زیرساخت شبکهها تبدیل شدهاند. این تحول، وابستگی به فرایندهای خودکار و اتوماسیون را به شکل چشمگیری افزایش داده و اکنون، نوبت به هوش مصنوعی رسیده تا نقش اصلی خود را در تصمیمگیریهای عملیاتی و مدیریتی ایفا کند.
تحقیقات جدید از یک نقطه عطف خبر میدهند؛ جایی که نزدیک به نیمی از شرکت کنندگان اعلام کردهاند قصد دارند فرایند تولید قوانین و تصمیمگیری های عملیاتی را به هوش مصنوعی بسپارند. جالب است که ۹۹٪ شرکتکنندگان، اجرای مستقل حداقل یک کار عملیاتی توسط هوش مصنوعی را بدون مانع و قابلقبول دانستهاند.
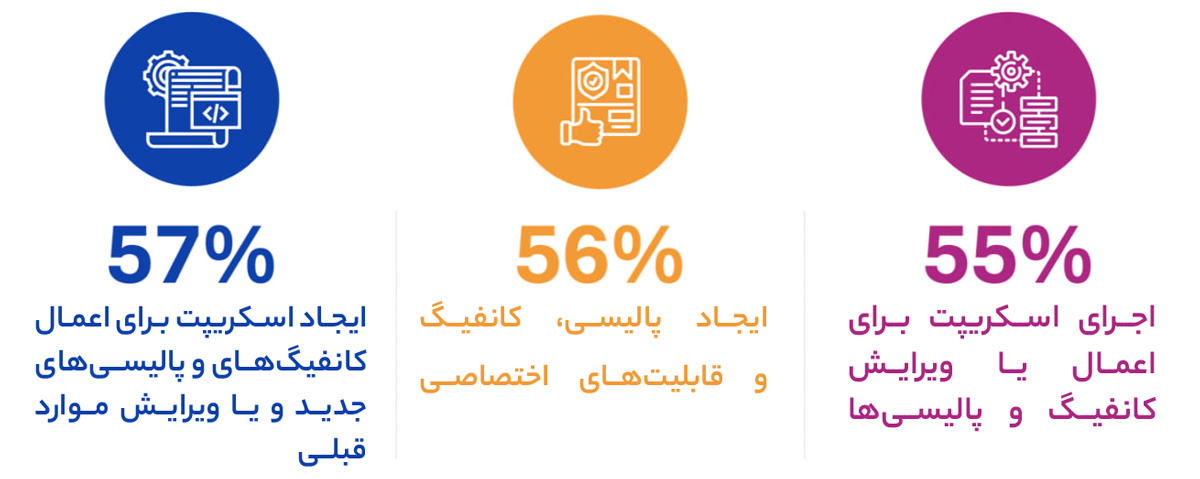
اکثر شرکتکنندگان با اشتیاق، تمایل دارند که هوش مصنوعی به جای آنها، کارهای مربوط به مدیریت امنیت و ارائه اپلیکیشنها را انجام داده و تصمیمات لازم را به صورت خودکار اجرا کنند.
واضح است که سازمانها از فرایندهای پراکنده، پنلهای مدیریتی مختلف و پیچیدگیهای مرتبط با APIها، خسته شدهاند. به همین دلیل، تمایل جمعی به سمت استفاده از یک محیط هوشمند و یکپارچه مبتنی بر هوش مصنوعی در حال شکلگیری است؛ بستری که بتواند به صورت متمرکز، مدیریت تمامی محیطها و فرایندها را به شکلی هوشمند و خودکار بر عهده گیرد.
برکناری کنسولهای پراکنده مدیریت توسط AIOps
چرا دوره کنسولهای مدیریت رو به پایان است؟
در دنیای امروز که سازمانها در بسترهای hybrid multicloud فعالیت میکنند، تیمهای عملیاتی ناچار هستند محیطها، ابزارها و داشبوردهای متنوع و پراکنده را مدیریت کنند. این پراکندگی ضمن کاهش بهرهوری و کند کردن روند تصمیمگیری، امنیت و سرعت عمل کسبوکارها را نیز تهدید میکند.
در سالهای اخیر، سه چالش اصلی در مسیر ارائه و تامین امنیت اپلیکیشنها در محیطهای multicloud وجود داشته که همچنان ثابت ماندهاند:
- پیچیدگی APIها و ابزارهای مدیریتی؛
- چالشهای عملکردی و کارایی اپلیکیشنها؛
- دشواری در جابجایی و انقال اپلیکیشنها میان بسترهای مختلف فضای ابری.
این سطح از پراکندگی موجب افزایش ریسک خطا در تنظیمات، انحراف از استانداردها و ایجاد نقاط کور امنیتی میگردد. حال اگر معماری میکروسرویس را که از طریق شبکههای موقتی (ephemeral) با هم ارتباط برقرار میکنند، به این معادله اضافه کنیم، همراه با فهرست روزافزون APIها، به یک کابوس عملیاتی واقعی تبدیل خواهد شد.
در همین راستا کمپانی F5 در نظرسنجی خود از شرکتکنندگان خواست تا تنها دو مورد از بزرگترین چالشهای خود را انتخاب کنند تا تمرکز بر مهمترین مسائل، معطوف شود. نتایج تا حدی غیرهمنتظره بود و نشان داد ۵۳% از پاسخدهندگان، ناهماهنگی پالیسیهای امنیتی در محیطهای multiple clouds را بزرگترین چالش خود میدانند و ۴۷% نیز عدم هماهنگی در سیاستهای ارائه خدمات را به عنوان دومین مشکل اصلی معرفی کردند.
AIOps رویکردی نوین در مدیریت و بهینهسازی خدمات اپلیکیشنها است که با ترکیب اتوماسیون، تحلیل هوشمند و هماهنگسازی مبتنی بر هوش مصنوعی به سازمانها کمک میکند تا پیچیدگیهای محیطهای مدرن را کنترل کنند. این فناوری به قابلیتهای زیر مجهز است:
- دادههای نظارتی را از همه محیطها، جمعآوری میکند؛
- پالیسیهای امنیتی را همسو نگه میدارد؛
- امکان نظارت یکپارچه و موثر را فراهم میکند.
در این مدل، نیروهای پشتیبانی دیگر نیازی به جابجایی بین چند کنسول مدیریتی ندارند؛ بلکه تمامی امور به سادگی از طریق سیستمی هوشمند مدیریت میشود که زبان طبیعی را درک کرده و به صورت خودکار پیشنهاد میدهد و اقدام میکند.
بیش از نیمی از سازمانها با هدف «تنظیم خودکار پالیسیهای ارائه خدمات مطابق با اهداف عملکردی» از هوش مصنوعی استفاده میکنند. آنها با این کار، اعتماد به تصمیمگیری خودکار را افزایش میدهند.
جهتگیری تازه به سوی کنترل هوشمند با فناوری AI
یکی از تغییرات مهم پیشرو، واگذاری مدیریت اصلی ارائه و مدیریت اپلیکیشنها (application delivery) به هوش مصنوعی است. به بیان ساده، مرکز اصلی تصمیمگیری زیرساختها، جایی که دادههای مربوط به اپلیکیشنها و APIها از سمت کاربران، سیستمها و شبکهها، دریافت و پردازش میشود در آینده بر عهده یک پلتفرم مبتنی بر هوش مصنوعی خواهد بود. این سیستم هوشمند قادر خواهد بود علاوه بر تحلیل لحظهای دادهها، به صورت خودکار تنظیمات و تصمیمهای لازم را اعمال کند.
برای اینکه این مدل مدیریت هوشمند، عملکرد صحیحی داشته باشد، سازمانها باید جریان منظم، شفاف و قابل اعتمادی از دادهها را در اختیار داشته باشند و در کنار آن، چارچوبهای مدیریتی دقیقی را برای کنترل، نگهداری و نظارت بر دادهها، پیادهسازی کنند؛ چرا که کارایی و تصمیمگیریهای هوش مصنوعی، مستقیما به کیفیت و دقت دادههایی که دریافت میکند وابسته است.
به همین دلیل است که جدیدا مقوله نظارت یکپارچه و مداوم (End-to-End Observability) بیش از پیش در کانون توجه قرار گرفته است. منظور از این نظارت، پایش مستمر و لحظه به لحظه همه منابع، اعم از زیرساختهای فیزیکی تا محیطهای مجازی و سرویسهای ابری در یک چارچوب هماهنگ و منسجم است.
این سطح از نظارت یکپارچه به سازمانها کمک میکند تا دادهها را به شکلی منظم و دقیق و جمعآوری کنند و در اختیار هوش ممصنوعی قرار دهنند. در نتیجه هوش مصنوعی میتواند در لحظه، الگوهای غیرعادی مانند «افزایش ناگهانی ترافیک» یا «رفتار مشکوک کاربران» را شناسایی کرده و بلافاصله واکنشهای لازم و موثر را به طور خودکار اعمال کند؛ اقداماتی مانند «تنظیم مجدد Load Balancerها»، «بهروزرسانی پالیسیهای فایروال» یا «اختصاص منابع بیشتر به زیرساخت» تا از بروز اختلال در سرویسها و تهدیدات امنیتی جلوگیری شود.
در دنیای امروز امنیت سایبری جایگاهی در حاشیه ندارد و باید در قلب استراتژیهای فناوری قرار گیرد. پالیسیهای امنیتی در سیستمهای مبتنی بر هوش مصنوعی، به شکلی هوشمند و بر اساس شرایط واقعی شبکه، تنظیم میگردند. به عنوان مثال در صورت شناسایی رفتار مشکوک یا مشاهده نشانهای از یک تهدید احتمالی، هوش مصنوعی میتواند بلافاصه ruleهای جدیدی در WAF اعمال کند یا سطح امنیت APIها را افزایش دهد؛ بدون آنکه نیاز به مداخله نیروی انسانی باشد.
حرکت پرشتاب به سوی ۲۰۳۵
در حال حاضر، نشانههای ورود AIOps به دنیای کسبوکارها کاملا مشهود است.
البته که این تغییر مسیر، یک شبه طی نمیشود و نیازمند تغییر فرهنگ سازمانی و روشهای عملیاتی است، به ویژه در زمینه اعتماد به هوش مصنوعی و ایجاد قوانین و ساختارهای مدیریتی قوی که اطمینان از کنترل، امنیت و رعایت استانداردها را تضمین میکنند.
اما سازمانهایی که زودتر، این مسیر را در پیش بگیرند، از مزایایی مانند «کاهش هزینههای عملیاتی»، «سرعت عمل بالاتر در واکنش به تهدیدات» و «ارتقا سطح امنیت در برابر تهدیدات روزافزون»، بهرهمند خواهند شد.
تا سال ۲۰۳۵، مدیریت و تامین امنیت امنیت اپلیکیشنها به صورت دستی و از طریق کلیک در پنلهای مدیریتی، به اندازه مودمهای dial-up و فلاپیدیسک، قدیمی و از رده خارج خواهد بود. در آن زمان، AIOps جایگزین خواهد شد. بنابراین سازمانها یا باید به شیوههای قدیمی مدیریت، بسنده کرده یا خود را برای آیندهای آماده کنند که در آن، هوش مصنوعی، تصمیمگیرنده، ناظر و کنترلکننده همه امور مرتبط با اپلیکیشنها خواهند بود.










