
راهنمای جامع ایمنسازی APIها بر اساس استانداردهای NIST
APIها یا Application Programming Interfaceها به مجموعهای از پروتکلها، قوانین و ابزارهایی گفته میشود که امکان برقراری ارتباط و تبادل داده بین اپلیکیشنها و نرمافزارهای مختلف را فراهم میکنند. در زیرساختهای مدرن دیجیتال، APIها نقشی کلیدی و راهبردی ایفا میکنند و به عنوان پلی هوشمند، موجب اتصال اپلیکیشنها، سرویسها، سیستمها و اطلاعات در پلتفرمهای مختلف میگردند.
APIها نقش زیربنایی در محیطهای دیجیتال امروزی دارند و به همین دلیل سازمانها به طور فزاینده به رویکرد API-first گرایش یافتهاند. در رویکرد API-first، طراحی و توسعه APIها در اولویت قرار گرفته و سایر بخشهای نرمافزاری، بر مبنای آنها ساخته و پیادهسازی میشود. این در حالی است که در روشهای سنتی، ابتدا کل کد به صورت یکپارچه (Monolithic) توسعه مییافت و طراحی APIها در مراحل بعدی انجام میشد یا گاهی به کلی نادیده گرفته میشد.
رویکرد API-first این امکان را فراهم میکند که اپلیکیشنها، سرویسها و سیستمها از ابتدا بهصورت هماهنگ، استاندارد و قابل توسعه طراحی شوند و تعامل و یکپارچگی آنها در محیطهای مدرن multi-platform و multi-cloud به مراتب سادهتر، منسجمتر و ایمنتر برقرار گردد.
هیچ تردیدی نیست که تعداد APIها به شدت در حال رشد است. به طور میانگین هر سازمان، بیش از ۴۰۰ API را در زیرساخت دیجیتال خود مدیریت میکند و ۶۸% از سازمانها از APIها برای مدیریت و ایمنسازی اپلیکیشنها استفاده میکنند.
اکثر سازمانها به این واقعیت پی بردهاند که گسترش بیرویه و پراکندگی APIها (API sprawl)، یک چالش جدی به شمار میآید؛ به طوری که ۵۸% از سازمانها، این مسئله را یکی از مهمترین دغدغههای خود، عنوان میکنند.
علت این موضوع آن است که فراگیربودن APIها موجب افزایش سطح حملات سایبری در سازمانها شده و به دلیل وابستگیهای متعدد و پیچیده میان APIها در معماریهای multicloud، بستر مناسبی برای بروز تهدیدات پیشبینینشده و مخاطرات امنیتی جدید فراهم میشود.
APIها در برابر اکسپلویتها، حملات خودکار، حملات DoS، کانفیگهای اشتباه و حملاتی که از مکانیزمهای احراز هویت عبور میکنند، آسیبپذیر هستند.
از آنجا که APIها به بخشهای کلیدی کسبوکارها و دادههای محرمانه دسترسی میدهند، در صورت نبود تدابیر امنیتی مناسب، میتوانند مسیر نفوذ و دسترسی غیرمجاز را برای مجرمان هموار کنند. به همین دلیل، استفاده از راهکارهای امنیتی قدرتمند و قابل اعتماد، برای محافظت از اطلاعات کاربران، دادههای احراز هویت، تراکنشهای مالی و جلوگیری از هرگونه دسترسی، تغییر یا افشا غیرمجاز ضروری است.
علاوه بر این باید از یکپارچگی (Integrity) و قابلیت در دسترس بودن (Availability) APIها در برابر تهدیدات احتمالی، اطمینان حاصل کرد.
این مطلب مروری سریع بر مهمترین تهدیدات امنیتی APIها ارائه داده و در ادامه چکلیستی از راهکارها و بهترین رویکردهای امنیتی برای محافظت از آنها در محیطهای multicloud را معرفی میکند.
این راهکارها شامل مواردی مانند «کنترل دسترسی یا access control»، «نظارت و مدیریت درخواستها و پاسخهای API»، «تست امنیت API» و «پایش مداوم» میگردد.
همچنین در این مطلب، استانداردهای برتر در حوزه ایمنسازی APIها و ابزارهای کاربردی برای این منظور معرفی شده است.
- Access Control, Authentication and Authorization
کنترل دسترسی (Access Control) فرایندی ساختاریافته است که تعیین میکند، کدام کاربر یا سیستم، اجازه دسترسی به منابع مشخص را دارند و این دسترسی چگونه اعمال ومدیریت شود. این فرایند شامل دو بخش اصلی است:
- احراز هویت (Authentication) به فرایند بررسی و تایید هویت کاربر یا سیستم درخواستکننده اشاره دارد.
- تعیین سطح دسترسی (Authorization) مشخص میکند کاربر یا سیستم احراز شده، به کدام بخشها دسترسی داشته باشد و چه اقداماتی را مجاز است که انجام دهد.
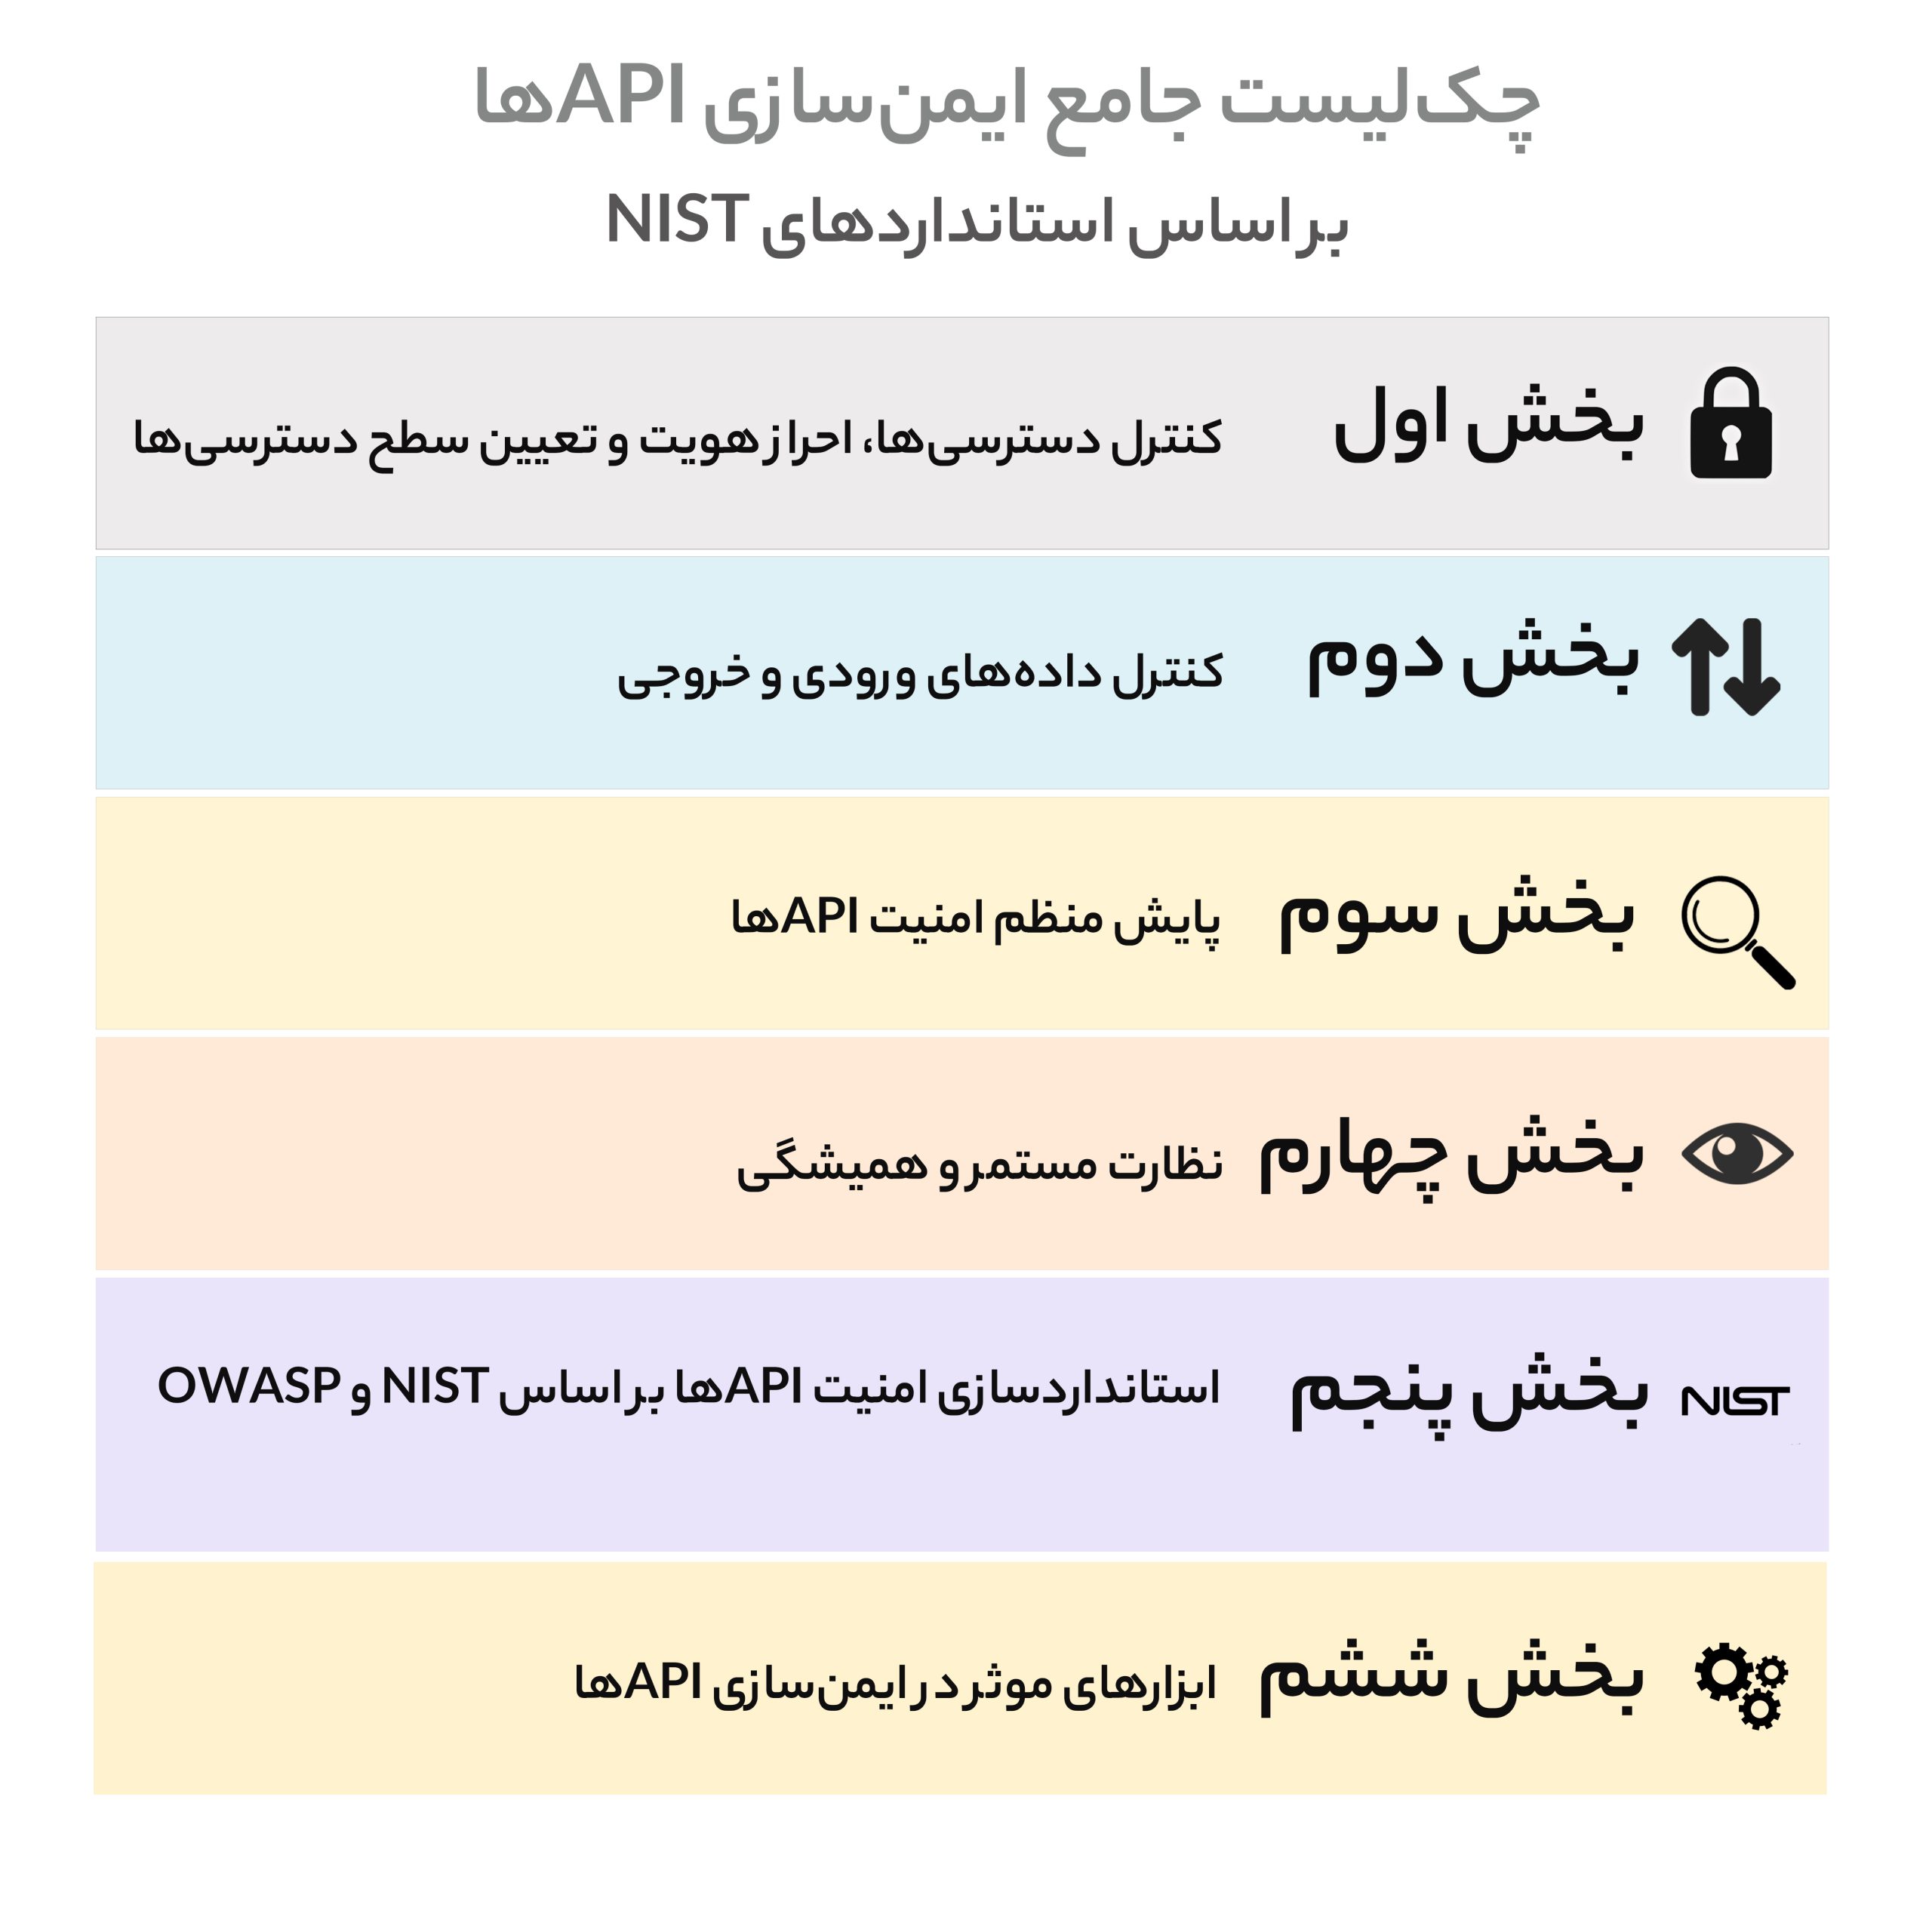
در ادامه، نکات پیشنهادی برای تهیه چکلیست کنترل دسترسی و بهبود امنیت APIها ارائه شده است:
-
برای access control از احراز هویت ساده (Basic Authentication) استفاده نکنید.
به طور معمول در روش Basic Authentication، تنها از یک نام کاربری و پسورد ساده استفاده میشود که به سادگی میتواند توسط مهاجمان حرفهای، شناسایی و مورد سوءاستفاده قرار گیرد. به جای آن، توصیه میشود از روشهای ایمنتر و قابلاعتماد مانند OAuth یا JSON Web Tokens (JWTs) استفاده شود.
-
از بهترین رویکردهای مدیریت توکنهای API استفاده کنید.
API Tokenها معمولا برای اعطا دسترسی به سرویسها و API endpointها مورد استفاده قرار میگیرند و در صورت مدیریت نادرست، میتوانند سیستمهای کلیدی را در معرض دسترسی غیرمجاز قرار دهند. برای ایمنسازی آنها:
دامنه دسترسی و سطح مجوز توکنها را محدود کنید؛
برای هر توکن، تاریخ انقضا مشخص کنید؛
نسبت به ذخیره و انتقال ایمن توکنها، اطمینان حاصل کنید.
-
احراز هویت (authentication) و تعیین سطح دسترسی (authorization) معیوب را شناسایی و اصلاح کنید.
نقاط ضعف امنیتی را در فرایند احراز هویت کاربران و تعیین سطح دسترسی آنها، شناسایی و برطرف کنید.
- Broken Authentication: زمانی رخ میدهد که مجرمان سایبری با دسترسی به پسوردها، توکنهای سشن یا اطلاعات حساب کاربری بتوانند هویت یک کاربر مجاز را جعل کرده و وارد سیستم شوند.
- Broken Object Property Level Authorization (BOLA): وقتی یک اپلیکیشن نتواند به صورت دقیق و جداگانه، کنترل دسترسی را برای هر بخش مشخص از دادهها یا منابع (مانند اطلاعات یک کاربر خاص، فایلها یا بخشهای مستقل اپلیکیشن) اعمال کند، مهاجم میتواند بدون اجازه به این بخشها، دسترسی یافته و یا آنها را تغییر دهد.
- Broken function level authorization: زمانی رخ میدهد که API قادر نیست به درستی تعیین و اعمال سطح دسترسی را در سطح عملکردها کنترل کند. در این شرایط، مهاجم میتواند به عملکردهایی دسترسی پیدا کند یا اقداماتی را انجام دهد که در حالت عادی مجاز به انجام آنها نیست؛ مانند حذف دادهها، تغییر تنظیمات یا اجرای دستورات مدیریتی.
-
از بانک اطلاعاتی هویتی، محافظت کنید.
سیستمهایی که میزبان دادههای مهم و حیاتی مرتبط با هویت مانند کلیدهای API، لاگهای احراز هویت و اطلاعات کاربری هستند، باید بهصورت اصولی ایمنسازی شوند. ایمنسازی اصولی شامل رمزنگاری دادههای ذخیرهشده، محدودسازی دسترسیها و اعمال access control قدرتمند است. سازمانها میتوانند با ایمنسازی بانک اطلاعاتی هویتها (identity stores) ریسک دسترسی غیرمجاز مهاجمان به اطلاعات حیاتی «احراز هویت» و «تعیین سطح دسترسی» را به میزان قابلتوجهی کاهش دهند.
-
از یک API gateway استفاده کنید.
برای مدیریت متمرکز access control بر تمام APIها، از یک API Gateway استفاده کنید؛ چرا که این راهکار، امکان اعمال یکپارچه پالیسیهای امنیتی؛ مانند «احراز هویت»، «محدودسازی تعداد درخواستها» و «چارچوبهای سطح دسترسی» را فراهم میکند. سازمانها با اعمال کنترل از طریق gateway، میتوانند ریسک خطاهای پیکربندی را کاهش داده و از امنیت یکنواخت و استاندارد برای تمام APIها اطمینان حاصل کنند.
-
از رمزنگاری برای تمام اطلاعات مهم استفاده کنید.
رویکرد رمزنگاری، امنیت دادههای در حال انتقال از طریق API را در برابر دسترسیهای غیرمجاز، تامین میکند. در این صورت حتی اگر مجرمان سایبری به ترافیک شبکه یا دادههای ذخیرهشده دست یابند، این اطلاعات بدون کلید رمزگشایی، غیر قابل خواندن خواهند بود. این راهکار ضمن حفظ محرمانگی و یکپارچگی دادهها، سازمان را در مسیر رعایت الزامات امنیتی و استانداردهای بینالمللی یاری میدهد.
-
محدودسازی تعداد درخواستها (rate limiting) را پیادهسازی کنید.
نظارت بر تعداد درخواستهای مجاز هر کلاینت در یک بازه زمانی مشخص، به جلوگیری از حملات DDoS کمک میکند؛ زیرا از ارسال حجم بالای ترافیک توسط مهاجمان و بروز اختلال در دسترسی به API، جلوگیری میشود.
این روش همچنین در مقابله با حملات Credential Stuffing که مهاجمان طی آن، تلاش میکنند با ورودهای مکرر و آزمون و خطای رمزهای عبور، به حسابهای کاربری نفود کنند؛ موثر است و با کاهش سرعت یا مسدودسازی درخواستهای تکراری، امنیت را به طور قابل توجهی افزایش میدهد.
-
Input and Output
اعتبارسنجی ورودیهای API، از ارسال درخواستهای مخرب توسط مجرمان سایبری، جلوگیری نموده و کنترل دقیق خروجی API نیز تضمین میکند که اطلاعات محرمانه، محافظت شوند.
پیشنهادات کلیدی برای چکلیست کنترل دادههای ورودی و خروجی (Input and Output) جهت بهبود امنیت API به شرح زیر است:
-
نوع محتوا (Content-Type) و فرمت دادههای ورودی را بررسی کنید.
Content-Type header مشخص میکند که چه نوع دادهای به API ارسال میشود و با اعتبارسنجی، از پردازش فرمتهای نامعتبر، جلوگیری میکند.
بررسی ساختار دادههای ارسالی نیز اطمینان میدهد که قالب و ترتیب دادهها با آنچه که API، انتظار دارد، مطابقت داشته باشد. این اعتبارسنجیها میتوانند با شناسایی و رد دادههای ناشناس، مخدوش یا غیرمجاز، از بروز Injection attackها جلوگیری کنند.
-
هر API request باید تنها از متد HTTP متناسب با نوع عملکرد خود استفاده کند.
اجرای سختگیرانه این قانون، باعث میشود API، رفتار قابل پیشبینی داشته باشد و از انواع سوءاستفاده یا ارتقا غیرمجاز سطح دسترس جلوگیری شود. به عنوان مثال هر یک از متدهای زیر، باید صرفا عملکرد مخصوص به خود را داشته باشد:
متد GET: صرفا برای دریافت دادهها؛ نه تغییر آنها؛
متد POST برای ایجاد درخواستهای (request) جدید؛
متدهای PUT/PATCH برای جایگزینی یا بهروزرسانی درخواستها؛
و متد DELETE برای حذف دادهها.
در صورتی که این محدودیتها به درستی اعمال نشوند، مجرمان سایبری میتوانند با استفاده از متدهای غیرمجاز، دست به اکسپلویت APIها بزنند. به عنوان مثال ارسال درخواست POST یا PUT به یک endpoint که فقط باید با GET فراخوانی شود.
-
تست آسیبپذیریهای ناشی از ورودیهای مخرب و پیکربندیهای نادرست را انجام دهید.
تست آسیبپذیریهای injection و تنظیمات نادرست شامل بررسی مستمر API است تا اطمینان حاصل شود اطلاعات ارسالی توسط کاربر به درستی پردازش شده و از حملات جلوگیری میشود.
حمله SQL Injection زمانی رخ میدهد که مهاجم با ارسال دادههای خاص، کوئری پایگاه دادهها را دستکاری نموده و ممکن است باعث افشا، تغییر یا حذف اطلاعات شود. همچنین پیکربندیهای نادرست ورودیها میتواند به مهاجمان اجازه دهد تا از سد امنیتی عبور کرده و به دادههای محرمانه دسترسی پیدا کنند.
-
اطمینان حاصل کنید که APIها هرگز، اطلاعات مهم را در پاسخهای خود، ارائه نمیدهند.
APIها باید به گونهای تنظیم شوند که اطلاعات محرمانه یا اطلاعات حیاتی امنیتی را در پاسخهای خود، افشا نمیکنند. اطلاعاتی مانند نام کاربری و پسورد حتی در پیامهای خطا هم نباید، نمایش داده شوند؛ زیرا ممکن است توسط مهاجمان، رهگیری شده و مورد استفاده قرار گیرند. توکنهای session، refresh و session IDها نیز باید به صورت کامل، محافظت شده و صرفا در شرایط کنترلشده و ایمن در قالب پاسخ ارائه شوند.
همچنین fingerprinting headerها میتوانند اطلاعاتی درباره سرور یا ساختار اپلیکیشن، فاش کنند که این موضوع به مهاجمان کمک میکند حملات هدفمندتری را طراحی کنند.
-
اطمینان حاصل کنید که APIها پس از پردازش هر درخواست، وضعیت انجام آن را با یک کد مناسب اعلام میکنند.
کدهای وضعیت (Status Codeها) مشخص میکنند که آیا درخواست با موفقیت انجام شده یا خطایی رخ داده است. این کار باعث میشود ارتباط بین کاربر و API، کاملا شفاف، منظم و ایمن باشد. نمونهای از کدها، به شرح زیر است:
200OK: درخواست با موفقیت انجام شده است؛
۴۰۰ Bad Request: درخواست مشکل دارد و قابل پردازش نیست؛
۴۰۱ Unauthorized: کاربر مجاز به دسترسی نیست؛
405Method Not Allowed: متد درخواستی مجاز نیست و باید اصلاح شود.
ارسال صحیح و به موقع این کدها، از بروز خطاهای امنیتی جلوگیری کرده و به درک بهتر وضعیت درخواستها کمک میکند.
-
اطمینان حاصل کنید که APIها در صورت بروز خطا، فقط یک پیام کلی و ساده نمایش میدهند و جزییات فنی را افشا نمیکند.
نمایش دقیق پیامهای خطا میتواند اطلاعات مهم و حساسی درباره نحوه عملکرد API، تنظیمات سرور و روشهای احراز هویت سیستم را در اختیار مجرمان سایبری قرار دهد. آنها میتوانند با استفاده از این جزییات، حملات هدفمندی مانند SQL Injection، افزایش غیرمجاز سطح دسترسی (Privilege Escalation) و حملات Brute-Force برای کشف پسوردها را طراحی و اجرا کنند.
-
API Security Testing
ارزیابی امنیت API باید به صورت مستمر و در بازههای منظم زمانی انجام شود تا در برابر تهدیدات نوظهور، ایمن باقی بماند.
زیرا APIها به طور مداوم در حال تغییر، بهروزرسانی و افزودن قابلیتهای جدید هستند و این پویایی موجب میشود سطح حملات گستردهتر شده و شناسایی بهموقع آسیبپذیریها به یک ضرورت تبدیل شود.
در ادامه مهمترین نکات پیشنهادی برای چکلیست تست امنیت API آورده شده است:
-
عملکرد اصلی API را بررسی کنید.
عملکرد اصلی API را بررسی کنید و اطمینان حاصل کنید که پس از اضافه شدن قابلیتهای جدید یا اعمال اصلاحات، بدون مشکل و پایدار کار میکند.
-
میزان تحمل و بازیابی API را بررسی کنید.
با انجام Load Test، ظرفیت عملکردی و محدودیتهای API را بسنجید و مدت زمان لازم برای بازگشت سرویس به وضعیت عادی پس از بروز اختلال را مشخص کنید.
-
تست نفوذ (penetration testing) و اسکن آسیبپذیریها (vulnerability scanning) را انجام دهید.
از ابزارهای خودکار برای اسکن source code و شناسایی خطاهای runtime (خطاهایی که ممکن است در زمان کارکرد واقعی API و هنگام پردازش درخواستها اتفاق بیفتد) استفاده کنید. همچنین با انجام تست نفوذ دورهای، آسیبپذیریهای API را در برابر حملات پیچیده و نوظهور شناسایی و برطرف کنید.
-
Monitoring
نظارت مداوم بر APIها از این جهت اهمیت دارد که هم به شناسایی فوری تهدیدات کمک نموده و هم الگوی رفتار طبیعی API را ثبت و مشخص میکند. زمانی که این الگو، مشخص باشد، میتوان هرگونه رفتار غیرعادی را به سرعت تشخیص داد؛ مانند افزایش ناگهانی ترافیک، تلاشهای ناموفق مکرر برای لاگین شدن و یا استفاده غیرمعمول از یک endpoint که معمولا نشانههای آغاز یک حمله سایبری است.
چکلیست پایش امنیتی API میبایست موارد زیر را در بر گیرد:
-
از ابزار API discovery برای پایش مداوم، شناسایی APIهای جدید و ثبت کامل مشخصات آنها استفاده کنید.
نخستین اصل در ایمنسازی هر سامانه، شناخت دقیق و شفاف از هویت و جزییات آن است؛ چرا که بدون آگاهی کامل، نمیتوان امنیت را به درستی برقرار کرد. متاسفانه گاهی توسعهدهندگان بدون دریافت مجوز رسمی، APIهایی را برای تست یا استفاده عملیاتی در دسترس قرار میدهند که در مستندات ثبت نشدهاند. این APIهای پنهان (Shadow API) میتوانند از دید تیمهای امنیت دور مانده و تبدیل به نقاط ضعف و اهداف ساده برای حملات سایبری شوند.
شناسایی مداوم باعث میشود تمام APIهای فعال شناسایی، ثبت، ارزیابی و ایمنسازی شوند و تحت مدیریت قرار بگیرند.
-
یک فهرست متمرکز از تمام APIها داشته باشید.
داشتن یک نمای یکپارچه و منظم از کل اکوسیستم APIها، باعث میشود نظارت و مدیریت بر آنها، سادهتر شده و سرعت واکنش به تهدیدات به طور چشمگیری بهبود یابد.
-
تمام درخواستها و ترافیک API را به صورت مداوم ثبت و تحلیل کنید.
تحلیل لاگهای API به شما کمک میکند تا افزایش ناگهانی و غیرهمنتظره حجم درخواستها را به موقع شناسایی کنید؛ وضعیتی که معمولا نشانه شروع حملات DDoS است.
همچنین بررسی درخواستهایی که از مناطق جغرافیایی غیرمجاز یا غیرمعمول ارسال میشوند، میتواند تلاش برای دسترسی غیرمجاز را آشکار کند.
از سوی دیگر، افزایش تعداد درخواستهای ناموفق ممکن است نشاندهنده حملات Credential Stuffing یا وجود خطا در تنظیمات کلاینتهایی باشد که به صورت مکرر درخواستهای نامعتبر به API ارسال میکنند.
-
API security standards: OWASP and NIST
دو موسسه (The Open Worldwide Application Security Project (OWASP و National Institute of Standards and Technology (NIST) بهترین روشها و استانداردهای امنیت سایبری را منتشر میکنند.
OWASP به طور ویژه بر امنیت اپلیکیشنها، تمرکز داشته و فهرستی از رایجترین تهدیدات وباپلیکیشنها و مدلهای زبانی بزرگ (large language model یا LLM) را منتشر میکند.
فهرست OWASP Top 10 Security Risks، یک راهنمای عملی برای طراحی ایمن APIها و تست امنیت به شمار میرود.
موسسه NIST به طور کلی بر امنیت سایبری تمرکز داشته و چارچوب جامعی به نام NIST Cybersecurity Framework (CSF) را تدوین کرده است تا به سازمانها کمک کند امنیت APIها و سایر منابع دیجیتال خود را در هماهنگی با استراتژیهای کلان امنیتی، پیادهسازی کنند. NIST CSF، امنیت را در قالب ۶ بخش اصلی زیرمدیریت میکند:
- شناسایی و مستندسازی تمام منابع دیجیتال، APIها، دادههای محرمانه و تهدیدات احتمالی (identity)؛
- پیادهسازی تدابیر امنیتی برای محافظت از دادهها، APIها و زیرساخت در برابر تهدیدات (protect)؛
- پایش مداوم و شناسایی به موقع رفتارهای مشکوک، نفوذها و فعالیتهای غیرمجاز (detect)؛
- تعیین برنامههای مقابله فوری با تهدیدات امنیتی و اقدام موثر برای کنترل و کاهش خسارات (respond)؛
- تدوین و اجرای برنامههای بازگشت به وضعیت عادی پس از یک حمله سایبری (recover)؛
- تعیین پالیسی، استاندارد و الزامات نظارتی برای مدیریت اصولی امنیت سایبری در کل سازمان (govern).
-
API Security tools
به دلیل گسترش رویکرد API-first در طراحی اپلیکیشنها و افزایش تعداد APIها در زیرساختهای سازمانی، استفاده از راهکاری جامع با عنوان Web Application and API Protection (WAAP) قدرتمندترین خط دفاعی در برابر تهدیدات امنیتی محسوب میشود.
یک راهکار WAAP با پشتیبانی از امنیت همهجانبه، سرویسهای زیر را در قالب یک راهکار یکپارچه در اختیار سازمانها قرار میدهد:
فایروال پیشرفته برای تامین امنیت Web و API (WAF)؛
سرویس API discovery and protection ؛
مقابله با حملات DDoS؛
مدیریت بر فعالیت رباتها (Bot Management)
مهمترین مزایای WAAP عبارتند از:
- نظارت: نظارت کامل و دقیق نسبت به ترافیک وباپلیکیشنها و APIها از طریق لاگها، آمارها و تحلیلهای لحظهای به تیمهای امنیت کمک میکند تا رفتارهای غیرعادی را شناسایی نموده و تهدیدات امنیتی را با سرعت بالاتری برطرف کنند.
- محافظت یکپارچه و جامع: راهکار WAAP یک سیستم امنیتی پیشرفته است که به سازمانها کمک میکند تا از اپلیکیشنهای تحت وب و APIها به صورت کامل محافظت کنند. این سیستم همه APIها را شناسایی نموده و بررسی میکند تا هیچ نقطه پنهانی باقی نماند. سپس با استفاده از ابزارهایی مانند موارد زیر مانع از حملات سایبری میشود:
- لیست allow/deny؛
- کنترل تعداد درخواستها به منظور جلوگیری از شلوغ شدن بیش از حد سرور (rate limiting)؛
- محدود کردن دسترسی بر اساس موقعیت جغرافیایی (geo IP filter)؛
- تعریف پالیسیهای سفارشی متناسب با شرایط خاص (custom rule generation).
علاوه بر موارد فوق، WAAP از قابلیتهایی مانند «مقابله با حملات لایه ۷»، «جلوگیری از افشای اطلاعات»، «شناسایی رباتهای مخرب» و «محافظت با فایروال WAF» پشتیبانی میکند. این رویکرد یکپارچه اطمینان میدهد که APIها از امنیت کامل برخوردار بوده و عملکردی پایدار و قابل اعتماد داشته باشند.
- مدیریت متمرکز پالیسیها: راهکار WAAP امکان مدیریت پالیسیهای امنیتی مرتبط با web applicationها و APIها از یک کنسول مدیریتی متمرکز فراهم میآورد؛ بدون توجه به اینکه اپلیکیشنها کجا میزبانی میشوند و یا ساختار فنی آنها چگونه است. این رویکرد متمرکز باعث میشود اجرای سیاستها به صورت یکپارچه و هماهنگ باشد، احتمال خطای تنظیمات و پیکربندیها، کاهش یابد و مدیریت امنیت در محیطهای پیچیده سادهتر انجام شود.
- مدیریت ساده پالیسیهای امنیتی: راهکارهای WAAP با اتوماسیون و بهینهسازی به اجرای سادهتر پالیسیهای امنیتی کمک نموده تا بتوان آنها را با تهدیدات جدید و رفتارهای متغیر اپلیکیشنها، هماهنگ کرد. این رویکرد ضمن کاهش نیاز به مداخلات دستی، واکنش به آسیبپذیریهای نوظهور را تسریع میبخشد و اجرای یکپارچه پالیسیهای امنیتی در تمام سامانهها را تضمین میکند.
- ممیزی قابل استناد: ثبت دقیق لاگها و گزارش مربوط به دسترسیها و حوادث امنیتی برای انطباق با استانداردهای قانونی و مقررات صنعتی ضروری است. این گزارشها باید همه عناصر اپلیکیشن از جمله APIها، بخش سختافزاری و شبکه و همچنین خود اطلاعات را به طور کامل پوشش دهد.
ایمنسازی جامع و پیشرفته APIها توسط F5
کمپانی F5، با راهکارهای نوآورانه در حوزه Web Application and API Protection (WAAP)، امنیت کامل APIها (API Security) را در محیطهای پیچیده hybrid و multicloud به طور کامل تضمین میکند. این راهکار ضمن کاهش پیچیدگیها و افزایش بهرهوری به ایمنسازی APIها در کل چرخه فعالیت آنها میپردازد.
راهکارهای WAAP شرکت F5 با محافظت مداوم از بخشهای مهم applicationها و APIها، به بهبود عملکرد و پایداری سیستمها کمک میکنند.
این راهکارها با پایش مداوم و شناسایی تهدیدات، مدیریت کامل APIها را بر عهده گرفته و در عین حال با مکانیزمهای کنترل حیاتی از API endpointها محافظت میکنند. راهکارهای WAAP شرکت F5 قابلیت استقرار در محیطهای مختلف از جمله محیط فیزیکی، فضای ابری و as-a-service را دارند.










