
با گسترش AI Agentها، دستیارهای مبتنی بر هوش مصنوعی مانند Copilotها و مدلهای زبانی، «AI Inference» به بخشی از زیرساخت عملیاتی سازمانها تبدیل شدهاست. همین تغییر، امنیت سایبری را وارد مرحله جدیدی کردهاست؛ مرحلهای که در آن Promptها، APIهای AI و Agentهای خودکار به بخشی از سطح حمله سازمان تبدیل میشوند.
طبق گزارش F5 State of Application Strategy، سه روند مهم شامل AI Inference توزیع شده، تحول تهدیدات مبتنی بر AI و گسترش Hybrid Multicloud در حال بازتعریف معماری امنیت مدرن هستند. در چنین شرایطی، مدلهای سنتی امنیت شبکه و SOC دیگر برای محافظت از محیطهای مبتنی بر AI کافی نیستند. مهاجمان اکنون از Prompt Injection، Deepfake، سوءاستفاده از AI Agentها و حملات مبتنی بر مدلهای زبانی برای نفوذ و نشت داده استفاده میکنند.
در این مقاله رسیس بررسی میکنیم AI Inference چیست، چرا تهدیدات مبتنی بر AI به سرعت در حال رشد هستند و چگونه Hybrid Multicloud پیچیدگی امنیت سازمانها را افزایش داده است. همچنین راهکارهای امنیتی مورد نیاز برای محافظت از زیرساختهای AI محور را تحلیل میکنیم.
AI Inference چیست و چرا به هسته اصلی زیرساختهای AI تبدیل شده است؟
AI Inference به فرآیندی گفته میشود که در آن یک مدل آموزش دیده AI برای تولید پاسخ، تحلیل داده، تصمیمگیری یا پیشبینی در محیط واقعی و عملیاتی استفاده میشود. برخلاف مرحله Training که مدل آموزش میبیند، در مرحله Inference مدل بهصورت عملیاتی وارد اپلیکیشنها، APIها، Agentها و سرویسهای سازمانی میشود و به درخواست کاربران یا سیستمها پاسخ میدهد.
بخش بزرگی از سرویسهای مبتنی بر AI مانند Chatbotها، Copilotها، سیستمهای تشخیص تهدید، موتورهای Recommendation و AI Agentهای سازمانی، بر پایه AI Inference کار میکنند.
طبق گزارش F5، حدود ۷۷ درصد سازمانها اعلام کردهاند مهمترین و پرتکرارترین فعالیت AI آنها Inference است در حالی که آموزش (Training) یا تنظیمکردن (Tuning) مدلها سهم کمتری در فعالیتهای آنها دارد.
این موضوع نشان میدهد ارزش واقعی AI زمانی ایجاد میشود که مدلها در محیط واقعی و در تعامل مستقیم با کاربران، APIها و دادههای سازمانی قرار میگیرند. یکی از مهمترین تغییرات، توزیعشدن AI Inference در محیطهای مختلف است.
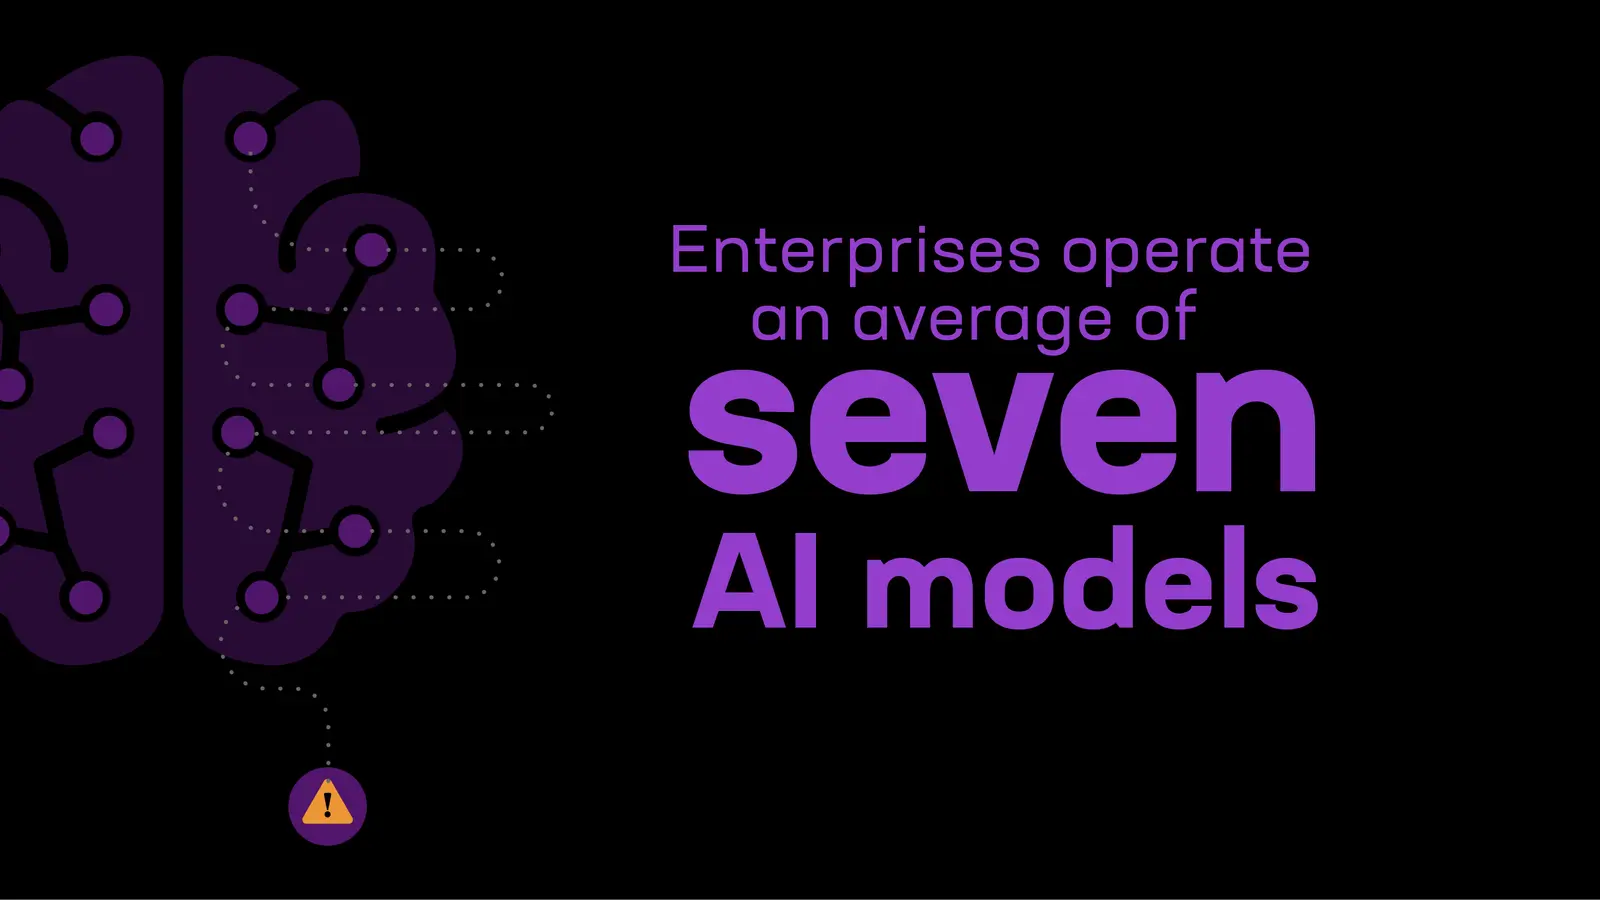
بسیاری از سازمانها اکنون مدلهای AI را فقط در یک Cloud یا Datacenter اجرا نمیکنند؛ بلکه Inference میان Public Cloud، Private Cloud، Edge و زیرساختهای Hybrid Multicloud توزیع میشود. این موضوع اگرچه انعطافپذیری و مقیاسپذیری بیشتری ایجاد میکند، اما سطح حمله جدیدی نیز به وجود میآورد.
برای مثال، هر درخواست AI اغلب از چندین لایه شامل API Gateway، مدل زبانی، Prompt، پایگاه داده و سرویسهای جانبی عبور میکند. همین موضوع باعث شده مهاجمان بتوانند از تکنیکهایی مانند Prompt Injection، سوءاستفاده از APIها، Data Leakage و دستکاری پاسخ مدلها برای نفوذ یا استخراج اطلاعات استفاده کنند.
در نتیجه، AI Inference اکنون فقط یک موضوع مرتبط با تیمهای Data Science نیست؛ بلکه به یکی از مهمترین چالشهای امنیت سایبری، معماری شبکه و مدیریت ریسک سازمانی تبدیل شدهاست.
تفاوت AI Training و AI Inference
بسیاری از افراد AI Training و AI Inference را یکسان تصور میکنند، در حالی که این دو مرحله نقش کاملاً متفاوتی در معماری AI دارند. در معماریهای مدرن، بخش عمده ترافیک و تعاملات کاربران در مرحله Inference اتفاق میافتد؛ به همین دلیل امنیت AI نیز اکنون بیش از هر زمان دیگری روی Runtime، APIها و جریان Inference متمرکز شدهاست.
| AI Training | AI Inference |
| آموزش مدل با داده | استفاده عملیاتی از مدل |
| نیازمند پردازش سنگین و GPU | نیازمند پاسخگویی سریع و Real-Time |
| اغلب آفلاین | عملیاتی و آنلاین |
| مرتبط با Data Science | مرتبط با Runtime و Operations |
| تمرکز بر یادگیری | تمرکز بر تصمیمگیری و پاسخدهی |
چرا AI Inference یک چالش امنیتی جدید است؟
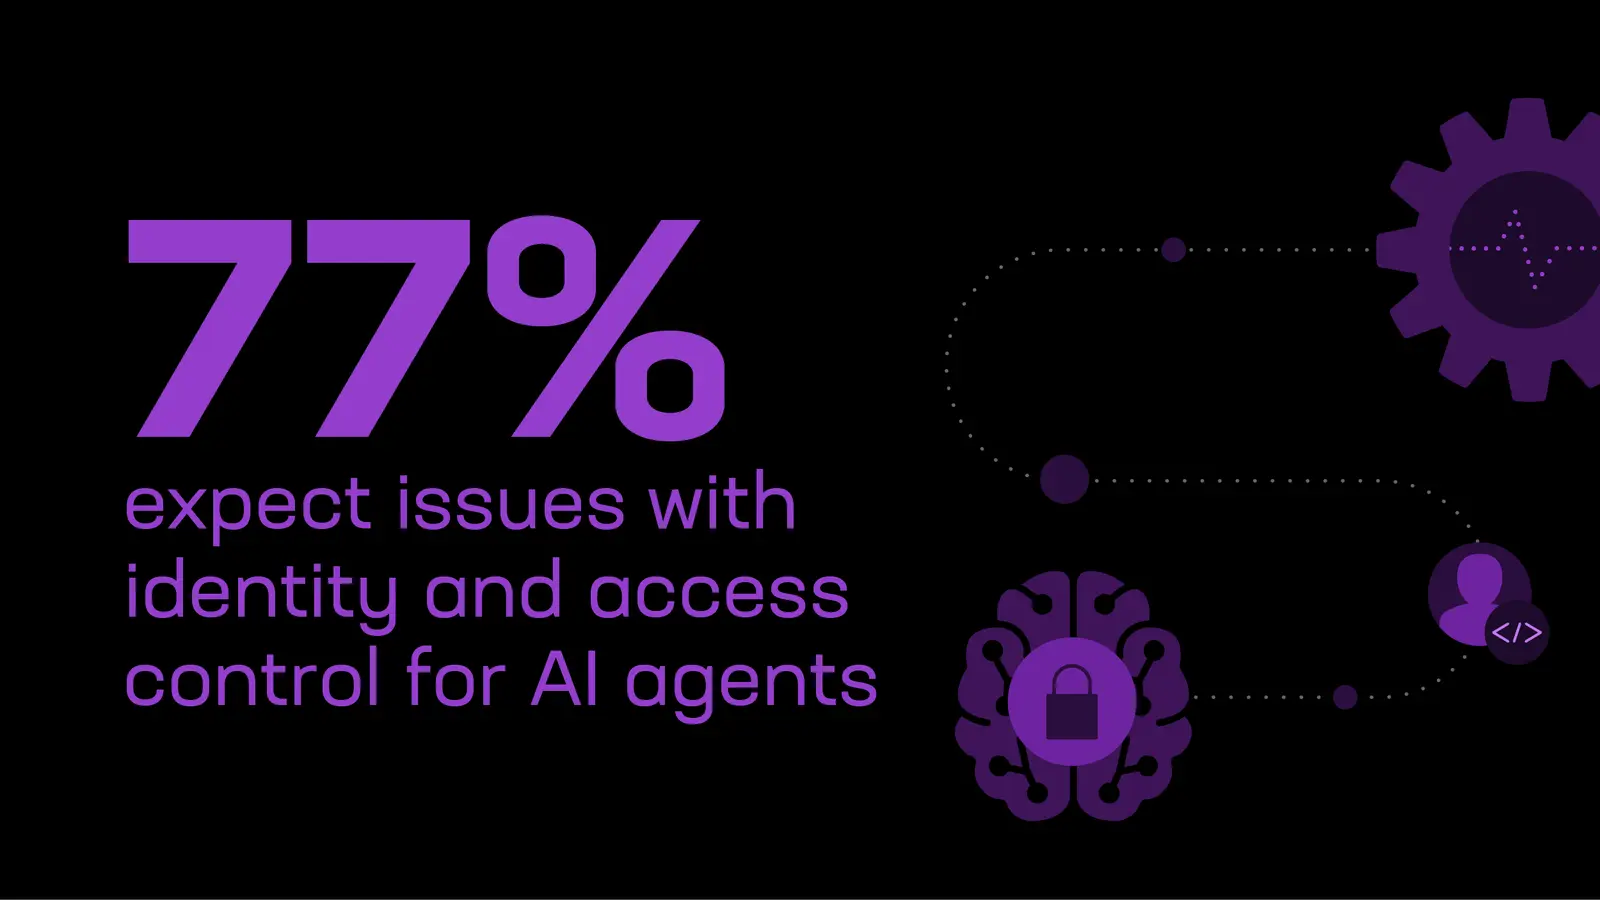
طبق گزارش F5، حدود ۹۸٪ سازمانها در حال تغییر اپلیکیشنهای خود برای پشتیبانی از AI Agentها هستند. در مقابل، ۷۷٪ نیز اعلام کردهاند که درباره مدیریت Identity و Access Control مربوط به این Agentها نگرانی امنیتی دارند. این آمار نشان میدهد AI Agentها به یکی از مهمترین نقاط جدید حمله تبدیل شدهاند.
در معماریهای AI محور، هر درخواست از چندین لایه شامل APIها، مدلهای زبانی و سرویسهای داده عبور میکند. همین موضوع مسیرهای جدیدی برای حملاتی مانند Prompt Injection، نشت داده، سوءاستفاده از Tokenها و دستکاری رفتار مدلها ایجاد کرده است.
علاوه بر این، AI Agentها اکنون میتوانند بهصورت خودکار عملیات مختلفی مانند ارسال درخواست، دسترسی به داده یا اجرای Workflowها را انجام دهند. در صورت نبود کنترل مناسب، این Agentها میتوانند به نقطهای برای سوءاستفاده امنیتی تبدیل شوند.
| مهمترین تهدیدات امنیتی در AI Inference | |
| تهدید | توضیح |
| Prompt Injection | دستکاری رفتار مدل با ورودی مخرب |
| Data Leakage | افشای اطلاعات حساس از طریق مدل AI |
| API Abuse | سوءاستفاده از APIهای متصل به مدل |
| Model Manipulation | تغییر یا منحرف کردن پاسخهای مدل |
| Agent Exploitation | سوءاستفاده از AI Agentها برای اجرای عملیات |
| Token Abuse | سرقت یا سوءاستفاده از Tokenهای دسترسی |
| Deepfake & AI Phishing | حملات مهندسی اجتماعی مبتنی بر AI |
پیچیدگی امنیت در محیطهای Hybrid و Multicloud
در کنار گسترش AI Inference و تحول تهدیدات سایبری، یک روند مهم دیگر نیز در حال بازتعریف اولویتهای رهبران امنیت است.
بعد از گسترش AI Inference و افزایش تهدیدات مبتنی بر AI، حالا زیرساختی که این سرویسها در آن اجرا میشوند نیز به یکی از مهمترین چالشهای رهبران امنیت تبدیل شدهاست؛ زیرساختی که در بسیاری از سازمانها بر پایه معماری Hybrid Multicloud شکل گرفته است.
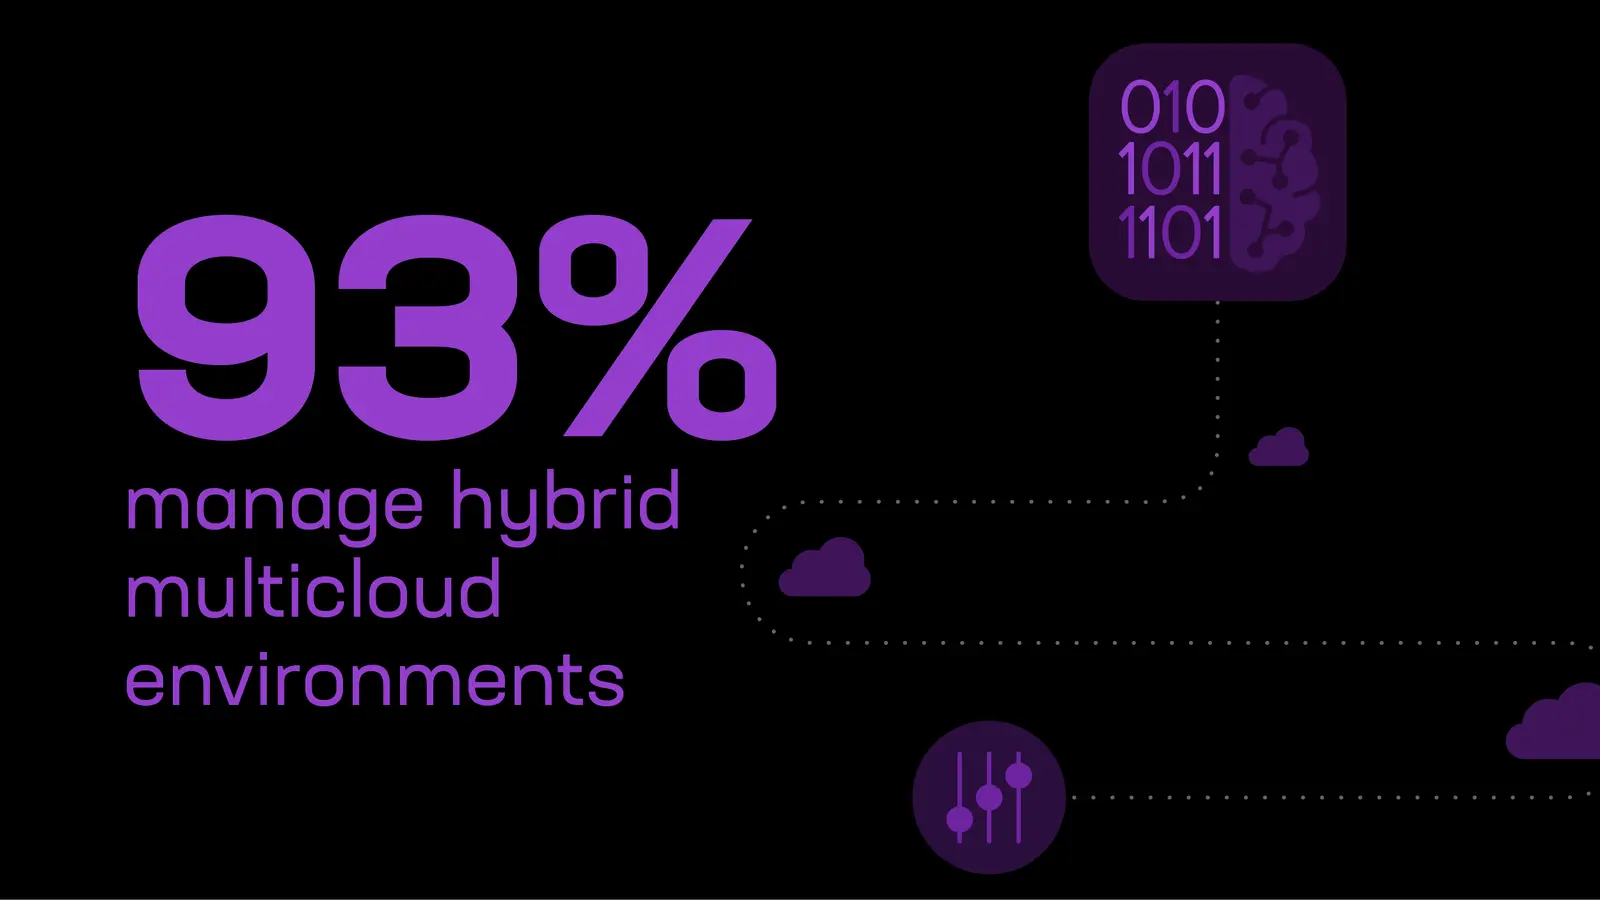
در حال حاضر، محیطهای میزبانی (hosting locations) در سازمانها بهصورت مداوم در حال توسعه هستند. طبق گزارش F5، بیش از ۹۳درصد سازمانها از معماری Multicloud استفاده میکنند و ۸۶٪ آنها اپلیکیشنهای خود را بهصورت همزمان در On-Premises، Cloudهای عمومی و Co-location اجرا میکنند. این نشان میدهد که توزیعشدگی، به یک ویژگی پیشفرض در زیرساختهای دیجیتال تبدیل شدهاست.
علاوه بر این، سازمانها بهطور میانگین پنج دیتاسنتر اختصاصی و پنج مرکز Co-location را مدیریت میکنند و همزمان از چهار ارائهدهنده مختلف Cloud عمومی نیز استفاده دارند. این تنوع گسترده باعث شده سطح پیچیدگی در مدیریت امنیت، کنترل دسترسی و نظارت به شکل قابلتوجهی افزایش پیدا کند.
در چنین معماریهایی، تیمهای امنیتی مثل گذشته با یک محیط یکپارچه روبهرو نیستند. هر Cloud یا دیتاسنتر میتواند سیاستهای امنیتی، ابزارهای مانیتورینگ و مدلهای دسترسی متفاوتی داشته باشد. این موضوع باعث ایجاد Blind Spotهای امنیتی و کاهش Visibility یکپارچه میشود.
همچنین جابهجایی مداوم دادهها و سرویسها بین محیطهای مختلف، ریسک نشت داده، سوءاستفاده از APIها و حملات مبتنی بر هویت را افزایش میدهد. مهاجمان نیز دقیقاً از همین نقاط اتصال بین محیطهای توزیعشده برای نفوذ استفاده میکنند.
مهمترین چالشهای امنیتی در Hybrid Multicloud
- محیطهای بسیار توزیعشده؛ 93 درصد سازمانها در Multicloud فعالیت دارند.
- تنوع زیرساختی بالا؛ 86 درصد استفاده همزمان از Cloud، On-Prem و Co-location
- چندگانگی دیتاسنتر؛ میانگین ۵ دیتاسنتر اختصاصی در هر سازمان
- پیچیدگی Co-location؛ میانگین ۵ مرکز Co-location در سازمانها
- تنوع Cloud Provider؛ استفاده همزمان از حدود ۴ کلود عمومی
- Visibility محدود؛ نبود دید یکپارچه در محیطهای پراکنده
در نتیجه، نمیتوانیم امنیت در Hybrid Multicloud را به عنوان مسئلهای صرفاً زیرساختی در نظر بگیریم؛ بلکه باید آن را چالشی معماری محور بدانیم که نیازمند رویکرد یکپارچه در مدیریت هویت، API Security، مانیتورینگ Runtime و کنترل جریان AI Inference است.
چگونه باید سازمان مان را برای تهدیدات AI و Hybrid Multicloud آماده کنیم؟
با گسترش AI Inference و پیچیدهتر شدن معماریهای Hybrid Multicloud، باید نگاه خود را از امنیت سنتی به سمت مدلی یکپارچه و Real-time تغییر دهیم. در این مدل جدید، فقط شبکه و Endpointها مهم نیستند، بلکه جریان داده، APIها، مدلهای AI و حتی رفتار AI Agentها نیز باید تحت کنترل امنیتی قرار بگیرند.
گام اول
اولین قدم، ایجاد دیدی یکپارچه (Unified Visibility) در تمام محیطهاست. وقتی سرویسها در Multicloud، دیتاسنتر و Edge توزیع شدهاند، نبود دید متمرکز باعث ایجاد Blind Spotهای امنیتی میشود. سازمانها باید بتوانند تمام تعاملات API، ترافیک AI و جریان داده را بهصورت لحظهای مشاهده و تحلیل کنند.
گام دوم
قدم دوم، حرکت به سمت مدل Zero Trust در سطح AI و API است. در این رویکرد هیچ Agent،API یا درخواست AI بهصورت پیشفرض قابل اعتماد نیست و همه تعاملات بهخصوص در سطح Promptها و دسترسی به مدلهای زبانی باید احراز هویت و اعتبارسنجی شوند.
گام سوم
قدم سوم، تمرکز بر امنیت در سطح Runtime و AI Inference است. بسیاری از تهدیدات جدید مانند Prompt Injection یا Data Leakage در زمان اجرا رخ میدهند، بنابراین سازمانها باید توانایی تشخیص و جلوگیری از حملات در لحظه را داشته باشند.
در نهایت، سازمانها باید به سمت یک رویکرد یکپارچه حرکت کنند که بتواند امنیت، شبکه و AI را در یک مدل عملیاتی مشترک مدیریت کند و بین تیمهای NetOps،SecOps و AI Ops هماهنگی ایجاد کند.
| اقدامات کلیدی برای آمادهسازی سازمان در برابر تهدیدات AI و Hybrid Multicloud | |
| توضیح | اقدام |
| مشاهده تمام ترافیک AI،API و Cloud در یک داشبورد واحد | ایجاد Visibility یکپارچه |
| کنترل دسترسی برای APIها و AI Agentها | پیادهسازی Zero Trust |
| محافظت از مدلها در زمان اجرا | امنیت در سطح Inference |
| مدیریت دقیق دسترسی و رفتار APIهای AI | کنترل APIها |
| تشخیص رفتارهای غیرعادی در لحظه | مانیتورینگ Real-time |
| همراستایی NetOps،SecOps و AI Ops | یکپارچهسازی تیمها |
مسیر آینده امنیت در دنیای AI محور
در عصر AI، امنیت سایبری نباید فقط به محافظت از شبکه یا اپلیکیشن محدود شود؛ بلکه باید به مدیریت اکوسیستمی پیچیده از مدلهای AI، APIها، Agentها و زیرساختهای توزیعشده تبدیل شود.
سه نیروی اصلی یعنی AI Inference توزیع شده، تهدیدات مبتنی بر هوش مصنوعی و گسترش Hybrid Multicloud، در حال بازتعریف کامل معماری امنیت سازمانها هستند. این تغییرات باعث شده سطح حمله گستردهتر، پویاتر و کمتر قابل پیشبینی شود.
در چنین شرایطی، سازمانهایی موفق خواهند بود که بتوانند امنیت را بهصورت یکپارچه در سطح Runtime، API و جریان AI پیادهسازی کنند و دید کامل نسبت به رفتار سیستمهای هوشمند خود داشته باشند. مدلهای سنتی امنیت دیگر پاسخگوی این سطح از پیچیدگی نیستند و نیاز به رویکردی جدید، مبتنی بر Visibility، Zero Trust و کنترل Real-time دارند.
در نهایت، آینده امنیت سایبری متعلق به سازمانهایی است که بتوانند همزمان با رشد AI، کنترل، نظارت و اعتماد را در معماریهای توزیع شده خود حفظ کنند.










