شبکه بهعنوان سرویس (Network as a Service یا NaaS) مدلی برای ارائه و مصرف خدمات شبکه است که به شما اجازه میدهد بهجای خرید، استقرار و مدیریت تمام اجزای زیرساخت شبکه، قابلیتهای موردنیازتان را بهصورت سرویس از یک ارائهدهنده دریافت کنید.
در این مدل، بسته به نوع سرویس، ارائهدهنده میتواند بخشی از مسئولیتهای مربوط به اتصال شبکه، تجهیزات، SD-WAN، مدیریت، پایش، امنیت و توسعه زیرساخت را بر عهده بگیرد.
اما NaaS فقط به معنای اجاره تجهیزات شبکه نیست. در واقع، این مدل نحوه مالکیت، مدیریت، توسعه و مصرف سرویسهای شبکه را تغییر میدهد.
در این مقاله رسیس بررسی میکنیم NaaS چیست، چگونه کار میکند، چه مزایا و چالشهایی دارد و چه تفاوتی با SD-WAN، SASE و MPLS دارد. همچنین معیارهایی را بررسی میکنیم که قبل از انتخاب یک سرویس NaaS باید در نظر بگیرید.
NaaS چیست؟
Network as a Service یا NaaS یک مدل سرویس محور برای ارائه قابلیتهای شبکه است. در این مدل، شما میتوانید بخشی از خدمات و زیرساخت مورد نیاز شبکه سازمان را بهجای خرید و مدیریت مستقیم، از یک ارائهدهنده دریافت کنید.
در مدل سنتی شبکه، اغلب تیم IT مسئول خرید تجهیزات، طراحی، نصب، پیکربندی، نگهداری، بهروزرسانی و توسعه زیرساخت است.
اما در شبکه بهعنوان سرویس، بخشی از این مسئولیتها به Provider منتقل میشود و شما بیشتر روی مصرف سرویس و نتیجهای که از شبکه انتظار داریدT تمرکز میکنید.
بسته به معماری و قرارداد، سرویس NaaS ممکن است قابلیتهایی مانند موارد زیر را شامل شود:
- اتصال شعب و سایتها
- SD-WAN
- Routing
- Wireless Networking
- مدیریت و Orchestration
- پایش شبکه
- تجهیزات شبکه
- قابلیتهای امنیت شبکه
- پشتیبانی و نگهداری
- افزایش یا کاهش ظرفیت شبکه
بنابراین، NaaS را میتوانیم بخشی از حرکت شبکههای سازمانی از یک مدل مبتنی بر مالکیت تجهیزات به یک مدل مبتنی بر مصرف سرویس در نظر بگیریم.
نکتهای که باید در نظر بگیریم این است که استفاده از سرویس NaaS به معنی حذف تجهیزات فیزیکی در سازمان نیست. ممکن است همچنان در شعب یا دیتاسنتر از تجهیزات فیزیکی استفاده کنیم، اما مالکیت، مدیریت یا نگهداری آنها را به ارائهدهنده سرویس بسپاریم.
شبکه به عنوان سرویس چگونه کار میکند؟
برای درک بهتر مفهوم NaaS، شاید بهتر باشد این سناریوی ساده را در نظر بگیریم. فرض کنید قصد داریم یک شعبه جدید راهاندازی کنیم. در مدل سنتی باید تجهیزات مورد نیاز را انتخاب و خریداری کنیم، آنها را به محل شعبه برسانیم، نصب و پیکربندی کنیم، ارتباط WAN را برقرار کنیم و در نهایت سرویسها را تست کنیم.
بعد از راهاندازی نیز تیم IT باید مسئولیت نگهداری، بهروزرسانی، مانیتورینگ و رفع مشکلات را بر عهده بگیرد.
در مدل NaaS، بخشی از این فرایند را ارائهدهنده سرویس انجام میدهد. به این معنی که ما نیازمندیهای شبکه را مشخص میکنیم و Provider با توجه به سطح سرویس توافق شده، منابع، تجهیزات، نرمافزار و نحوه مدیریت را مشخص میکند.
بنابراین میتوانیم NaaS را در چند سطح مختلف دریافت کنیم:
سرویس مدیریت شده (Managed services)
ارائهدهنده تجهیزات و سرویس شبکه را در اختیار ما قرار میدهد و بخش قابل توجهی از عملیات و نگهداری را مدیریت میکند.
اجاره تجهیزات (Rented hardware)
Provider مالک تجهیزات است و آنها را در اختیار سازمان قرار میدهد؛ اما ممکن است نصب، پیکربندی و مدیریت تجهیزات همچنان بر عهده تیم IT سازمان باشد.
Full NaaS
در این مدل، ارائهدهنده بخش عمده مسئولیتهای شبکه، از تأمین و استقرار تا مدیریت و نگهداری را بر عهده میگیرد.
بنابراین هنگام بررسی یک سرویس NaaS، فقط نباید بپرسیم «چه تجهیزاتی دریافت میکنیم؟»؛ باید مشخص کنیم «چه مسئولیتهایی را از تیم IT خودمان به Provider منتقل میکنیم؟»
NaaS چه تفاوتی با شبکه سنتی دارد؟
تفاوت اصلی NaaS با شبکه سنتی فقط در نحوه استفاده از تجهیزات و محل قرار گرفتن آنها نیست؛ مدل مالکیت، مدیریت و مصرف شبکه نیز تغییر میکند.
البته این جدول به معنی آن نیست که هر NaaS الزاماً هزینه کمتری دارد. هزینه واقعی باید بر اساس TCO، سطح سرویس، ظرفیت، امنیت، پشتیبانی و مدت قرارداد بررسی شود.
معیار | شبکه سنتی | NaaS |
مالکیت تجهیزات | اغلب سازمان | بسته به قرارداد، سازمان یا ارائهدهنده |
سرمایهگذاری اولیه | بالاتر | میتواند کاهش پیدا کند. |
مدیریت | با تیم IT سازمان | سازمان، ارائهدهنده یا مدل مشترک |
توسعه ظرفیت | نیازمند خرید و استقرار تجهیزات | سریعتر و سرویس محور |
استقرار شعب جدید | وابسته به فرایند خرید و اجرا | امکان استقرار سریعتر |
مدل هزینه | CapEx و OpEx | اشتراکی و OpEx محور |
مسئولیت نگهداری | سازمان | بسته به سطح سرویس |
مقیاسپذیری | وابسته به ظرفیت سختافزار | انعطافپذیرتر |
مزایای NaaS چیست؟
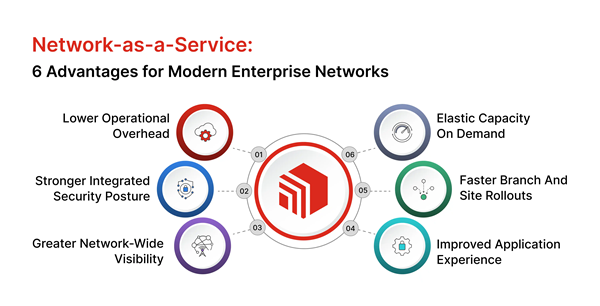
مزیت اصلی Network as a Service فقط حذف بخشی از هزینه خرید تجهیزات نیست. ارزش واقعی آن را باید در کاهش پیچیدگی عملیاتی، افزایش انعطافپذیری و سرعت توسعه شبکه بررسی کنیم.
۱. کاهش پیچیدگی مدیریت شبکه
وقتی Provider بخشی از مسئولیتهای شبکه را بر عهده میگیرد، تیم IT میتواند زمان و منابع خود را از فعالیتهای تکراری مانند نگهداری زیرساخت به پروژههای استراتژیکتر اختصاص دهد.
این موضوع برای سازمانهایی که با کمبود نیروی متخصص یا افزایش تعداد شعب و سایتها مواجه هستند، اهمیت بیشتری دارد.
۲. استقرار سریعتر شبکه
راهاندازی یک سایت جدید در معماری سنتی میتواند به خرید تجهیزات، ارسال، نصب، پیکربندی و تست نیاز داشته باشد.
با NaaS میتوانیم بخشی از این فرایند را به Provider بسپاریم و زمان مورد نیاز برای راهاندازی سرویس جدید را کاهش دهیم. این قابلیت برای سازمانهایی که دائماً شعب یا سایتهای جدید ایجاد میکنند، اهمیت ویژهای دارد.
۳. مقیاسپذیری بیشتر
در یک شبکه سختافزار محور، افزایش ظرفیت به خرید و استقرار منابع جدید نیاز دارد. در مدل NaaS میتوانیم ظرفیت سرویس را متناسب با نیاز سازمان افزایش یا کاهش دهیم؛ البته میزان این انعطافپذیری به معماری Provider و مفاد قرارداد وابسته است.
۴. کاهش سرمایهگذاری اولیه
NaaS میتواند بخشی از هزینه اولیه خرید تجهیزات را به هزینه عملیاتی و اشتراکی تبدیل کند. این مدل برای سازمانهایی جذاب است که ترجیح میدهند بهجای سرمایهگذاری سنگین اولیه، هزینه شبکه را در طول دوره استفاده مدیریت کنند.
بااینحال، هزینه اشتراک کمتر از هزینه خرید تجهیزات نیست و بهتنهایی معیار مناسبی برای مقایسه نیست. برای تصمیمگیری باید TCO، هزینه پشتیبانی، ارتقا، نیروی انسانی و طول عمر تجهیزات را هم بررسی کنیم.
۵. مدیریت متمرکزتر
در شبکههای گسترده، مدیریت تعداد زیادی شعبه، سایت و تجهیزات میتواند پیچیدگی زیادی ایجاد کند. NaaS میتواند مدیریت متمرکز سرویسها، پایش وضعیت شبکه و اعمال Policyها را سادهتر کند؛ بهخصوص زمانی که سازمان از معماریهای توزیع شده و Hybrid Cloud استفاده میکند.
۶. انعطافپذیری بیشتر
نیازهای شبکه در طول زمان ثابت نمیمانند. ممکن است تعداد کاربران افزایش پیدا کند، شعب جدید اضافه شوند، Applicationها به Cloud منتقل شوند یا الگوی مصرف ترافیک تغییر کند.
NaaS به شما اجازه میدهد بخشی از شبکه را متناسب با این تغییرات توسعه دهید، بدون اینکه برای هر تغییر الزاماً چرخه کامل خرید و استقرار سختافزار را طی کنید.
۷. امکان یکپارچهسازی شبکه و امنیت
برخی ارائهدهندگان، قابلیتهای امنیتی را نیز در کنار سرویسهای شبکه ارائه میکنند. بسته به سرویس، این قابلیتها میتوانند شامل Firewall، کنترل دسترسی، Traffic Inspection، Monitoring و سرویسهای امنیتی Cloud باشند.
اما نباید صرفاً با دیدن عبارتهایی مانند Secure NaaS نتیجه بگیریم که سرویس تمام نیازهای امنیتی سازمان را پوشش میدهد. باید دقیقاً بررسی کنیم:
- چه قابلیتهای امنیتی ارائه میشود؟
- Policyها کجا اعمال میشوند؟
- چه کسی مسئول مدیریت آنهاست؟
- چه میزان Visibility در اختیار تیم امنیت قرار میگیرد؟
- Logها کجا نگهداری میشوند؟
- Incident Response چگونه انجام میشود؟
چالشها و معایب NaaS چیست؟
NaaS با وجود مزایای عملیاتی، برای همه سازمانها انتخاب مناسبی نیست و بهتر است قبل از تصمیمگیری با محدودیتهای این مدل نیز آشنا شوید:
۱. Vendor Lock-in
یکی از مهمترین چالشهای NaaS، وابستگی به Provider است. اگر معماری شبکه، Configurationها، APIها یا سرویسهای سازمان به قابلیتهای اختصاصی یک Provider وابسته شوند، مهاجرت به سرویسدهنده دیگر دشوارتر میشود. بنابراین پیش از قرارداد باید مشخص کنیم:
- آیا Configurationها را میتوانیم دریافت کنیم؟
- دادهها در چه قالبی قابل خروج هستند؟
- آیا APIهای استاندارد ارائه میشوند؟
- در پایان قرارداد چه اتفاقی برای تجهیزات میافتد؟
- مهاجرت به Provider دیگر چقدر زمان میبرد؟
۲. کاهش کنترل مستقیم
وقتی بخشی از عملیات شبکه را به Provider منتقل میکنیم، بخشی از کنترل مستقیم روی زیرساخت نیز منتقل میشود. اگر سازمان به کنترل کامل Configuration، تجهیزات یا Policyها نیاز داشته باشد، بهتر است مدلهای Co-managed یا مدلهای ترکیبی را هم در نظر داشته باشید.
۳. وابستگی به SLA و کیفیت Provider
در NaaS، کیفیت سرویس فقط به فناوری مورد استفاده بستگی ندارد؛ توان عملیاتی Provider نیز اهمیت زیادی دارد. پیش از قرارداد باید SLA را از نظر مواردی مانند اینها بررسی کنیم:
- Availability
- Latency
- زمان پاسخگویی
- زمان رفع خرابی
- پشتیبانی
- مدیریت تغییرات
- Disaster Recovery
۴. سازگاری با زیرساخت Legacy
اگر هنوز از تجهیزات، پروتکلها یا Applicationهای قدیمی استفاده میکنیم، مهاجرت به NaaS ممکن است به تغییرات بیشتری نیاز داشته باشد. قبل از مهاجرت باید Compatibility تجهیزات و وابستگیهای فعلی شبکه را بررسی کنیم.
۵. ملاحظات امنیت و حاکمیت داده
وقتی بخشی از شبکه را به Provider میسپاریم، پرسشهای امنیتی جدیدی ایجاد میشود. برای مثال:
- ترافیک از چه مسیری عبور میکند؟
- دادهها کجا پردازش میشوند؟
- چه کسانی به Configuration دسترسی دارند؟
- Logها کجا ذخیره میشوند؟
- مسئولیت Incident Response با چه کسی است؟
- الزامات Compliance چگونه رعایت میشوند؟
این موارد را باید قبل از انتخاب Provider بررسی و جواب آنها را مشخص کنید.
NaaS چه تفاوتی با SD-WAN دارد؟
NaaS و SD-WAN دو مفهوم متفاوت هستند. SD-WAN یک فناوری و معماری برای مدیریت هوشمند WAN است، درحالیکه NaaS یک مدل ارائه و مصرف سرویس شبکه محسوب میشود.
به همین دلیل میتوانیم SD-WAN را بهعنوان یکی از اجزای یک سرویس NaaS دریافت کنیم. به زبان ساده:
SD-WAN میگوید شبکه WAN را چگونه مدیریت کنیم؛ NaaS میگوید خدمات شبکه را چگونه مصرف و مدیریت کنیم.
بنابراین اگر سازمانی SD-WAN را خریداری کند و تمام تجهیزات و عملیات آن را خودش مدیریت کند، لزوماً وارد مدل NaaS نشدهاست. بیشتر بخوانید: مقایسه اجمالی WAN و SD-Wan در فایروال های فورتی گیت
NaaS چه تفاوتی با SASE دارد؟
SASE یا Secure Access Service Edge یک معماری برای همگرایی قابلیتهای شبکه و امنیت در جهت دسترسی امن کاربران، شعب و Applicationهاست. در مقابل، NaaS مدل ارائه خدمات شبکه است. بنابراین این دو لزوماً رقیب یکدیگر نیستند و میتوانیم آنها را در کنار هم استفاده کنیم.
برای مثال، میتوانیم اتصال و سرویسهای شبکه را با NaaS دریافت کنیم و برای تأمین امنیت دسترسی کاربران و Applicationها از معماری SASE استفاده کنیم. بهصورت خلاصه:
- NaaS: شبکه را چگونه بهعنوان سرویس دریافت و مدیریت کنیم؟
- SASE: شبکه و امنیت را با چه معماریای برای دسترسی امن ارائه کنیم؟
آیا NaaS جایگزین MPLS و VPN میشود؟
NaaS میتواند در بعضی معماریها جایگزین یا مکمل مدلهای سنتی مانند MPLS و برخی راهکارهای VPN باشد؛ اما نمیتوانیم بگوییم هر سازمانی با انتخاب NaaS باید MPLS یا VPN را کنار بگذارد. برای تصمیمگیری باید مواردی زیر را بررسی کنیم:
- نوع Applicationها
- Latency مورد نیاز
- SLA
- معماری شعب
- الزامات امنیتی
- نوع ارتباطات
- Compliance
- سطح کنترل مورد نیاز
- TCO
ممکن است در یک سازمان، SD-WAN و NaaS بخش مهمی از معماری WAN را تشکیل دهند، اما برای برخی ارتباطات همچنان به لینک اختصاصی یا VPN نیاز داشته باشیم. بیشتر بخوانید: منظور از site to site VPN چیست؟
تفاوت NaaS، SD-WAN، SASE و MPLS در یک نگاه
این چهار مفهوم رقیب مستقیم یکدیگر نیستند و بسته به معماری سازمان میتوانند در کنار یکدیگر یا در ترکیبهای مختلف استفاده شوند.
فناوری / مدل | مفهوم اصلی | نقش |
NaaS | Network as a Service | مدل ارائه و مصرف خدمات شبکه |
SD-WAN | Software-Defined WAN | معماری و فناوری مدیریت هوشمند WAN |
SASE | Secure Access Service Edge | معماری همگرای شبکه و امنیت برای دسترسی امن |
MPLS | Multiprotocol Label Switching | فناوری/روش انتقال ترافیک در شبکه WAN |
NaaS برای چه سازمانهایی مناسب است؟
NaaS اغلب برای سازمانهایی جذابتر است که:
- شعب و سایتهای متعددی دارند.
- بهسرعت در حال توسعه هستند.
- منابع محدودی برای مدیریت شبکه دارند.
- به استقرار سریع سایتهای جدید نیاز دارند.
- به مدل هزینه اشتراکی علاقهمندند.
- در حال حرکت به سمت Cloud یا Hybrid Cloud هستند.
- میخواهند بخشی از عملیات شبکه را به Provider منتقل کنند.
در مقابل، اگر کنترل کامل زیرساخت، الزامات خاص امنیتی یا سازگاری با تجهیزات Legacy برای سازمان اهمیت زیادی دارد، باید NaaS را با دقت بیشتری ارزیابی کنیم.
هنگام انتخاب سرویس NaaS به چه معیارهایی توجه کنیم؟
هنگام انتخاب NaaS نباید فقط به قیمت اشتراک توجه کنید، توجه به ۶ فاکتوری که در ادامه بیان میکنیم، ما را به گزینه بهتری میرسانند:
۱. محدوده سرویس
ابتدا باید مشخص کنیم Provider چه چیزی را مدیریت میکند:
- Connectivity؟
- SD-WAN؟
- تجهیزات؟
- Security؟
- Monitoring؟
- Support؟
هرچه Scope سرویس شفافتر باشد، مقایسه Providerها سادهتر خواهد بود.
۲. SLA
Availability، Latency، زمان پاسخگویی و زمان رفع مشکل را باید با نیاز واقعی کسبوکار بسنجیم.
۳. قابلیتهای امنیتی
بررسی کنیم:
- Firewall چگونه ارائه میشود؟
- Encryption چگونه انجام میشود؟
- Access Control چگونه مدیریت میشود؟
- Logging و Monitoring در چه سطحی قرار دارد؟
- آیا امکان یکپارچهسازی با SASE یا Zero Trust وجود دارد؟
۴. Integration
سرویس NaaS باید با زیرساخت فعلی سازمان، Cloud، دیتاسنتر، شعب و ابزارهای مدیریتی موجود سازگاری داشته باشد.
۵. Visibility
تیم IT و امنیت باید بداند در هر لحظه چه میزان Visibility روی شبکه دارد. سرویسی که همهچیز را مدیریت میکند اما Visibility محدودی در اختیار سازمان قرار میدهد، لزوماً انتخاب مناسبی نیست.
۶. Exit Strategy
قبل از شروع قرارداد باید زمان پایان قرارداد را مشخص کنید. اگر سه سال بعد تصمیم بگیریم Provider را تغییر دهیم، آیا میتوانیم بدون بازطراحی کامل شبکه مهاجرت کنیم؟ این سؤال یکی از مهمترین معیارهای ارزیابی NaaS است.
کاربردهای NaaS کدامند؟
از NaaS یا همان شبکه به عنوان سرویس در سناریوهای مختلفی میکنیم، استفاده کنیم:
- راهاندازی شعب جدید: اگر سازمانی در حال توسعه شعب خود باشد، میتواند بخشی از اتصال و سرویسهای شبکه سایت جدید را از Provider دریافت کند و زمان استقرار را کاهش دهد.
- توسعه ظرفیت شبکه: با افزایش کاربران یا ترافیک، میتوانیم ظرفیت سرویس را متناسب با نیاز افزایش دهیم.
- سایتهای موقت: دفاتر موقت، سایتهای پروژهای یا محیطهایی که عمر مشخصی دارند، میتوانند از مدل سرویسمحور NaaS بهره ببرند.
- اتصال شعب به Cloud: در سازمانهایی که Applicationها بین چند Cloud، دیتاسنتر و شعب توزیع شدهاند، NaaS میتواند بخشی از پیچیدگی اتصال و مدیریت شبکه را کاهش دهد.
NaaS چه نقشی در معماری شبکه مدرن دارد؟
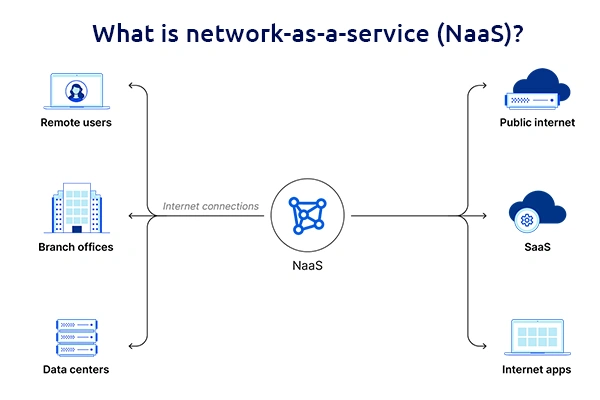
NaaS را میتوانیم در کنار فناوریهایی مانند SD-WAN، SASE، Cloud Networking و Zero Trust ببینیم. یک معماری مدرن ممکن است بهصورت کلی چنین مسیری داشته باشد:
- Users / Branches
- Connectivity
- SD-WAN / NaaS
- Security / SASE
- Cloud & Applications
در این معماری، هدف فقط جایگزین کردن تجهیزات قدیمی نیست؛ بلکه میخواهیم شبکهای داشته باشیم که بتواند با تغییر کاربران، Applicationها، شعب و حجم ترافیک سریعتر سازگار شود.
بنابراین NaaS بیشتر از اینکه یک محصول باشد، یک مدل عملیاتی و مصرف شبکه است.
آینده Network as a Service چگونه خواهد بود؟
گسترش Cloud، Hybrid Work، Multi-Cloud و زیرساختهای توزیع شده، مدیریت شبکه را پیچیدهتر کرده است. در چنین شرایطی، مدلهای NaaS میتوانند بیشتر روی سه محور Automation، Security و Intelligence توسعه پیدا کنند.
یعنی شبکه را نباید فقط مجموعهای از تجهیزات ببینیم؛ بلکه باید آن را بهعنوان سرویسی قابل مدیریت، پایش، مقیاسدهی و بهینهسازی در اختیار داشته باشیم.
البته آینده NaaS به معنی حذف کامل شبکههای سنتی نیست. بسیاری از سازمانها احتمالا برای سالها از معماریهای Hybrid استفاده میکنند و بهتدریج بخشی از زیرساخت خود را به مدلهای سرویس محور منتقل خواهند کرد.
جمعبندی؛ آیا NaaS برای سازمان شما انتخاب مناسبی است؟
شبکه بهعنوان سرویس میتواند شیوه طراحی، مصرف و مدیریت شبکه سازمانی را تغییر دهد؛ اما به دلیل Cloud-based بودن یا جدید بودن، لزوماً انتخاب بهتری نیست.
اگر میخواهیم پیچیدگی عملیاتی را کاهش دهیم، شعب را سریعتر راهاندازی کنیم، ظرفیت شبکه را انعطافپذیرتر مدیریت کنیم و بخشی از عملیات را به یک Provider متخصص بسپاریم، NaaS میتواند گزینه قابل بررسی باشد.
در مقابل، اگر کنترل کامل زیرساخت، الزامات خاص امنیتی، حاکمیت داده یا وابستگی به تجهیزات Legacy برایمان اهمیت زیادی دارد، باید مدل NaaS را با دقت بیشتری ارزیابی کنیم. در نهایت، تصمیم درست از یک سؤال ساده شروع میشود:
آیا میخواهیم مالک زیرساخت شبکه باشیم یا میخواهیم سرویس و نتیجه مورد انتظار از شبکه را دریافت کنیم؟
پاسخ به این سؤال میتواند نقطه شروع مناسبی برای بررسی Network as a Service و مدلهای مدرن ارائه خدمات شبکه باشد.
برای انتخاب معماری مناسب شبکه سازمان، ابتدا نیازهای ارتباطی، امنیتی و زیرساختی خود را بررسی کنید. تیم فنی رسیس میتواند در ارزیابی گزینههای شبکه و راهکارهای مناسب سازمان شما همراهتان باشد.
منبع: https://www.fortinet.com/resources/cyberglossary/network-as-a-service
سوالات رایج درباره «شبکه به عنوان سرویس»
NaaS چیست؟
Network as a Service یا NaaS مدلی برای ارائه خدمات شبکه بهصورت سرویس است که در آن سازمان میتواند بخشی از قابلیتهای شبکه، مدیریت و زیرساخت مورد نیاز خود را از یک ارائهدهنده دریافت کند، بدون اینکه مالک و مدیر تمام اجزای زیرساخت باشد.
آیا NaaS همان SD-WAN است؟
خیر. SD-WAN یک فناوری و معماری برای مدیریت WAN است، درحالیکه NaaS یک مدل ارائه و مصرف خدمات شبکه است. SD-WAN میتواند یکی از اجزای سرویس NaaS باشد.
آیا NaaS جایگزین MPLS است؟
در برخی معماریها NaaS میتواند جایگزین یا مکمل MPLS باشد، اما این موضوع به نیازهای شبکه، SLA، Applicationها، امنیت و معماری سازمان بستگی دارد.
آیا NaaS امن است؟
امنیت NaaS به معماری و سرویسهای ارائه شده توسط Provider بستگی دارد. هنگام انتخاب باید قابلیتهایی مانند Firewall، Encryption، Access Control، Monitoring، Logging و نحوه اعمال سیاستهای امنیتی بررسی کنید.