
تعریف تهدیدات ماندگار پیشرفته (Advanced Persistent Threat )
تهدید APT، به نوعی حمله سایبری اشاره دارند که مهاجمان با استفاده از روشهای پیچیده و مخفیانه، به یک سامانه یا شبکه نفوذ میکنند و برای مدت طولانی در آن باقی میمانند، بدون آنکه شناسایی شوند.
این حملات معمولا توسط گروههای سازمانیافته و حرفهای انجام میشوند که هدف آنها دسترسی مداوم به اطلاعات حساس و زیرساختهای حیاتی است.
اهداف حملات APT
درک دقیق تهدیدات APT تنها به شناخت روشهای نفوذ محدود نمیشود، بلکه آگاهی از اهداف این حملات نیز اهمیت دارد.
به طور معمول در این حملات، کشورها، سازمانهای بزرگ و شرکتهای بینالمللی هدف قرار میگیرند.
مهاجمان پس از نفوذ، برای مدت زمان طولانی در شبکه باقی مانده و به صورت تدریجی و سازمانیافته، اطلاعات را استخراج میکنند.
این حضور پنهانی مهاجمان سایبری (Dwell Time) که ممکن است ماهها یا حتی سالها به طول انجامد، به آنها امکان میدهد به طور دقیق، سیستمهای امنیت شبکه سازمان را بررسی کرده و روشهای حمله خود را بر اساس نقاط ضعف موجود، تغییر داده و بهینهسازی کنند.
هدف نهایی از حملات APT
مهاجمان معمولا تمرکز خود را بر جمعآوری اطلاعات محرمانه میگذارند تا بتوانند به سیستمهای بزرگ آسیب برسانند یا اعتبار آنها را تحت تاثیر قرار دهند و گاهی نیز برای دستیابی به مزیت رقابتی از این اطلاعات استفاده میکنند.
دلیل پیچیده و پیشرفته بودن تهدیدات APT
یک مهاجم معمولی ممکن است از روشهای سادهتری مانند تروجان یا بدافزار استفاده کند، اما گروههای APT از تکنیکهای پیچیده و سازمانیافتهتری استفاده میکنند.
به عنوان مثال ممکن است:
- با استفاده از روشهای پیشرفته جاسوسی و گروههای هکری حرفهای، به صورت مرحله به مرحله، به یک سازمان نفوذ کنند. نفوذ به فایروال سازمانی و سیستمهای امنیتی ممکن است دهها مرحله داشته باشد و ماهها و سالها طول بکشد.
- از روشهای سادهتر مانند ایمیل سازمان، نفوذ کرده و بدافزاری نصب کنند که شبکه و سیستمهای امنیتی را بررسی کنند و نقاط ضعف را شناسایی کنند. این بدافزار میتواند به صورت مستقل عمل کرده و منتظر فرمان برای اجرای حملات گسترده باشند.
دلیل پایدار بودن تهدیدات APT
- هدفمندی: برخلاف بسیاری از حملات سایبری، تهدیدات APT با هدف مشخص و تمرکز بر یک یا چند سازمان خاص، طراحی میشوند و تمام تلاش خود را برای نفوذ به آن هدف به کار میگیرند.
- ماندگاری پس از نفوذ: مهاجمان APT پس از ورود به سیستم، برای مدت طولانی در شبکه باقی میمانند یا منتظر لحظه مناسب میشوند تا به تدریج دادهها و اطلاعات مورد نظر خود را استخراج کنند.
دلیل خطرناک بودن تهدیدات APT
- عملیات دقیق و هدفمند: حملات APT توسط افراد ماهر و متخصص، طراحی و اجرا میشوند. این ویژگی آنها را از تهدیدات تصادفی و خودکار اینترنتی، متمایز میکند.
- پشتیبانی مالی: اغلب حملات APT توسط گروههای سازمانیافتهای هدایت میشوند که با تامین سرمایه، فناوری و زمان کافی، توان مهاجمان را برای اجرای حملات پیچیده و پایدار تضمین میکنند.
رایجترین روشهای تهدیدات APT
حملات APT معمولا از طریق وب، شبکهها یا افراد دارای دسترسی به سیستم آغاز میشوند. بنابراین هر سازمانی که به اینترنت یا شبکه داخلی متصل است، باید از امنیت سیستمهای خود اطمینان حاصل کند. علاوه بر این، همه کارکنان، مدیران و حتی مشتریان با دسترسی به سیستمهای IT باید احراز هویت چندمرحلهای را برای امنیت شبکههای کامپیوتری پشت سر بگذارند.
هکرها با استفاده ازمهندسی اجتماعی (Social Engineering)، افراد را فریب میدهند تا دروازه ورود به شبکه را باز کنند.
پس از آن مهاجمان با نصب بدافزار به شبکه نفوذ کرده و از راه دور، دسترسی کامل پیدا میکنند. سپس اتصال امن به سرور Command and Control برقرار میکنند و با رمزگذاری و بازنویسی کدها فعالیتهای خود را مخفی میکنند. در نتیجه ماهها یا حتی سالها، بدون شناساییشدن به جمعآوری اطلاعات حیاتی در شبکه میپردازند.
نحوه عملکرد حمله APT
مهاجم با نفوذ به شبکه، بدافزار نصب میکند تا آسیبپذیریها را کشف کند یا از سرورهای Command and Control (CnC) دستورالعملهای جدید دریافت کند. سپس نقاط نفوذ پایداری را ایجاد میکند تا حتی با بسته شدن یکی، حمله ادامه یابد. پس از تثبیت حضور، اکانتها و اطلاعات حساس را جمعآوری یا حذف میکند. در نهایت، دادهها ابتدا روی سرورهای موقت داخلی ذخیره شده و سپس به سرورهای خارجی منتقل میشوند، در حالی که ردپاها از بین میروند تا امکان نفوذهای بعدی فراهم شود.
مراحل یک حمله APT
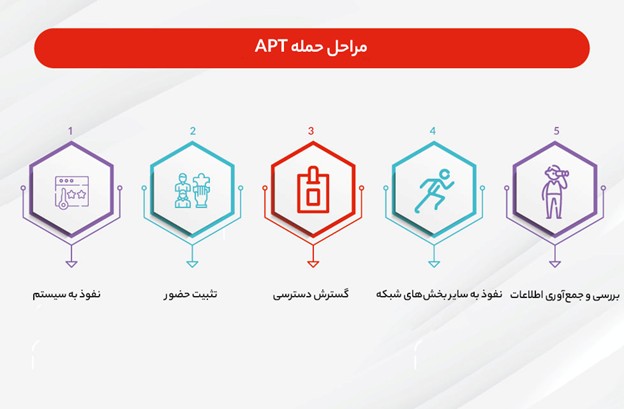
حملات APT به صورت سیستماتیک و در چند مرحله متوالی انجام میشوند:
نفوذ به سیستم
هکرها برای ورود به سیستم معمولاً از فایلهای آلوده، ایمیلهای فیشینگ، اپلیکیشنهای آسیبپذیر یا نقاط ضعف شبکه استفاده میکنند.
تثبیت حضور
مهاجمان با نصب بدافزار، شبکه را به قلمروی خود تبدیل میکنند؛ تونلها و backdoorهایی را میسازند و بدون هیچ نشانهای در سیستم فعالیت میکنند. همزمان، ردپای خود را با بازنویسی کدها محو میکنند تا شناسایی نشوند.
گسترش دسترسی
مجرمان سایبری پس از نفوذ، با بهدست آوردن دسترسی ادمین، کنترل عمیقتری بر بخشهای حیاتی سیستم پیدا میکنند و دامنه نفوذ خود را گسترش میدهند.
نفوذ به سایر بخشهای شبکه
وقتی مجرمان سایبری به طور کامل در شبکه مستقر شدند، مهاجمان به بخشهای دیگر مانند سرورها و دستگاههای متصل نفوذ میکنند و دامنه دسترسی خود را گسترش داده و کنترل بیشتری به دست میآورند.
بررسی و جمعآوری اطلاعات
در داخل سیستم، هکرها ساختار و آسیبپذیریها را بررسی میکنند، اطلاعات لازم را جمعآوری میکنند و میتوانند ماهها یا حتی سالها بدون شناسایی در شبکه باقی بمانند تا اهداف خود را کامل کنند یا بدون قصد خروج در سیستم بمانند.
برترین اقدامات امنیتی در برابر یک حمله APT
نظارت دقیق بر ترافیک شبکه
تمامی دادههای ورودی و خروجی شبکه باید لحظهبهلحظه رصد شوند تا مهاجمان نتوانند نفوذ کنند. فایروالهای نسل جدید (NGFW) در edge شبکه، با بررسی دقیق بستههای دیتا و فیلترگذاری هوشمند، حملات و بدافزارها را شناسایی و مسدود میکنند.
لیست سفید
فقط ترافیک حاصل از اپلیکیشنها و دامنههای معتبر اجازه ورود به شبکه را دارد. این اقدام، مسیرهای نفوذ مهاجمان را محدود کرده و امنیت سیستم را به شکل موثری افزایش میدهد.
کنترل دسترسی
مشخص کنید چه افرادی و با چه سطحی به شبکه دسترسی داشته باشند. اجرای احراز هویت چندمرحلهای (MFA) برای همه کاربران را ضروری کنید. این راهکار نه تنها مسیر نفوذ مهاجمان را محدود میکند، بلکه در صورت نفوذ امنیتی، شناسایی منبع تهدید را سریع و دقیق میسازد.
ابزارهای امنیتی
فایروال نسل جدید و راهکارهای Sandboxing از موثرترین ابزارها در مقابله با APT هستند. Sandboxing ، برنامههای مشکوک را در محیطی ایزوله اجرا میکند و رفتار آنها را بررسی میکند بدون اینکه سایر سیستمها آسیب ببینند.
اقدامات امنیتی تکمیلی در برابر حملات پایدار
- بهروزرسانی مداوم سیستمعامل و نرمافزارهای شبکه؛
- رمزنگاری کامل ارتباطات داخی و خارجی؛
- استفاده از دادههای threat intelligence؛
- اجرای منظم تست نفوذ (penetration testing) برای شناسایی حملات احتمالی؛
- برخورداری از برنامه جامع و بینقص Incident Response؛
- ارتقا آگاهی و آموزش مستمر کارمندان.










