
مراحل ارزیابی ریسک در امنیت سایبری از شناسایی تهدید تا تصمیمگیری هوشمند
ارزیابی ریسک در امنیت سایبری (Cybersecurity risk assessment) فرایندی سیستماتیک، تحلیلی و دادهمحور است که هدف آن شناسایی و اولویتبندی تهدیداتی است که ممکن است زیرساخت دیجیتال یک سازمان را در معرض خطر قرار دهند.
در این مسیر، متخصصان امنیت سایبری با رویکردی دقیق و مبتنی بر شواهد، موارد زیر را بررسی میکنند:
- چه تهدیداتی ممکن است سازمان را هدف قرار دهند؛
- چه آسیبپذیریهایی در شبکه، سامانه یا فرایندهای داخلی وجود دارند؛
- کدام منابع حیاتیتر بوده و حفاظت از آنها باید در اولویت باشد؛
- در صورت وقوع حمله، تاثیر آن بر تداوم کسبوکار تا په اندازه خواهد بود.
نتیجه این ارزیابی، نقشهای روشن برای مدیران است؛ نقشهای که به آنها امکان میدهد خطرات را بهصورت عددی و قابلسنجش درک کنند، منابع امنیتی را در نقاط بحرانیتر متمرکز سازند و با کاهش احتمال وقوع حملات و محدود کردن دامنه خسارتها، به سطحی بالاتر از پایداری و اعتماد سازمانی دست یابند.
ارزیابی ریسک در امنیت شبکه (Cybersecurity risk assessment)، پایه اصلی مدیریت مدرن امنیت اطلاعات محسوب میشود. این فرایند ساختاریافته، با هدف شناسایی منابع اطلاعاتی سازمان، ارزیابی سطح تهدیدات و سنجش تاثیر احتمالی نفوذ یا اختلال بر تداوم کسبوکار انجام میگیرد. اجرای دقیق این ارزیابی ، فاصله واقعی میان وضعیت فعلی امنیت سازمان و سطح واقعی تهدیدات را آشکار میسازد. در نتیجه کنترل و سیاستهای امنیتی بر مبنای ریسک واقعی تنظیم میشوند.
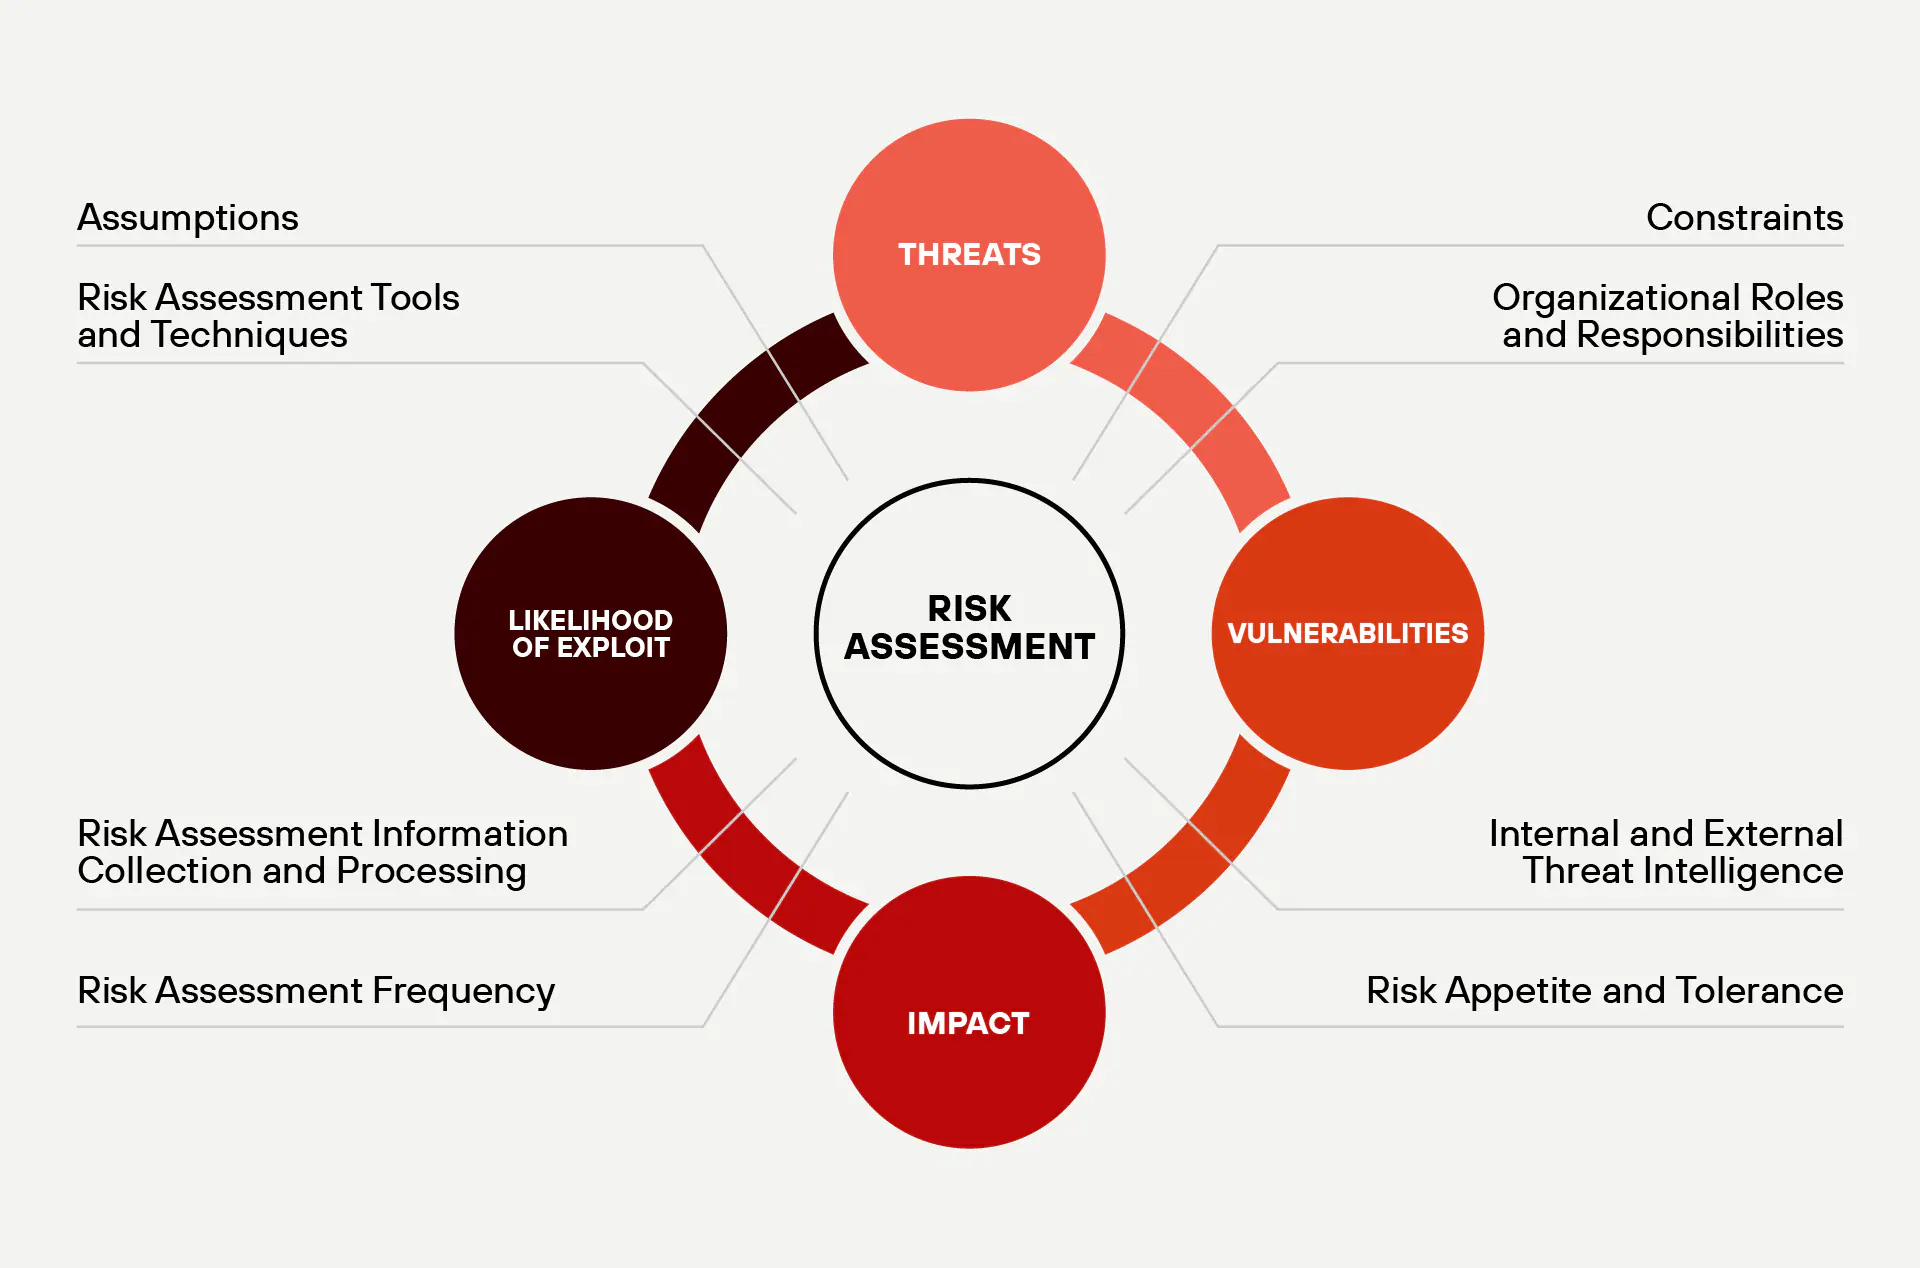
فرایند Cybersecurity risk assessment شامل فهرستبرداری از منابع، مدلسازی تهدیدات، شناسایی آسیبپذیریها و تحلیل تاثیر بر کسبوکار است. ارزش واقعی این ارزیابی زمانی مشخص میشود که اهمیت منابع، شدت آسیبپذیریها و احتمال وقوع تهدیدات به طور دقیق سنجیده شود؛ چرا که همه منابع، ارزش یکسان ندارند، هر آسیبپذیری، لزوما تهدیدی واقعی نیست و احتمال وقوع تهدیدات متفاوت است. یک چارچوب ارزیابی بالغ، با در نظر گرفتن اطلاعات تهدیدات خارجی، دادههای داخلی سازمان، نقاط ضعف شناختهشده در معماری و رفتار واقعی مهاجمان، سناریوهای ریسک دقیق و قابل اتکا را استخراج میکند.
نتیجه ارزیابی، اطلاعاتی عملی و کاربردی ارائه میدهد. ریسکها نه به شکل انتزاعی، بلکه بر اساس احتمال وقوع و شدت اثرشان سنجیده میشوند و میزان خسارت را به صورت قابل اندازهگیری نمایش می دهند. این شفافیت به مدیران امکان میدهد اقدامات امنیتی را اولویتبندی کنند، ریسکهای قابل قبول را بپذیرند و سرمایهگذاری را در بخش هایی متمرکز کنند که به شکل ملموس احتمال خسارت را کاهش می دهند.
ارزیابی ریسک تهدیدات سایبری؛ فرایندی پویا
ارزیابی ریسک، اقدامی ایستا نیست؛ بلکه فرایندی نیازمند بازبینی مداوم، تنظیم مجدد و دریافت بازخورد لحظهای است. زیرا با تغییر کسبوکار، تحول تهدیدات و تغییر وضعیت ابزارها و تدابیر امنیتی؛ شرایط همواره در حال تغییر است. اندازه گیری مداوم ریسک در عصر تهدیدات پیچیده، یک ضرورت استراتژیک محسوب می شود.
چرا ارزیابی ریسک در امنیت سایبری اهمیت دارد؟
ارزیابی ریسک در امنیت سازمانی، پایه تصمیمگیری هوشمندانه و سرمایهگذاری هدفمند است. این فرایند، هزینههای امنیتی را با واقعیتهای عملیاتی سازمان همراستا میکند و مانع از اقدامات پراکنده و پرهزینه میشود. اگر ندانیم کدام ریسکها و چرا اهمیت بیشتری دارند، اقدامات امنیتی به صورت پراکنده، واکنشی و در نهایت کماثر خواهند شد.
ارزیابی ریسک، امنیت را از یک فعالیت صرفا فنی به یک «وظیفه راهبردی و دادهمحور» ارتقا میدهد؛ زیرا با تحلیل دقیق، میزان زیانهای احتمالی را مشخص کرده و موثرترین روشهای مقابله با آنها را شناسایی میکند.
محوریت اصلی ارزیابی ریسک در امنیت سازمانی
ارزیابی ریسک، امنیت سایبری را از یک نگاه صرفا فنی فراتر برده و در بطن حاکمیت و تصمیمگیری سازمانی جای میدهد. این فرایند، چارچوبی منسجم و تحلیلی فراهم میکند تا تاثیر تهدیدات سایبری بر درآمد، اعتبار، الزامات قانونی و تداوم عملیات سازمان سنجیده شود.
بهجای پرسش «آیا سیستم امن است؟»، ارزیابی ریسک سوال بنیادیتری را مطرح میکند: «اگر سیستم از نظر مالی، حقوقی یا عملیاتی آسیب ببیند، سازمان با چه پیامدهایی مواجه خواهد شد؟»
این تغییر زاویه دید، به مدیران ارشد کمک میکند تا با درک بهتر توازن میان قدرت کنترل، سرعت عمل و سطح پذیرش ریسک، تصمیمهایی آگاهانهتر و راهبردیتر اتخاذ کنند.
اولویتبندی، الزام بقا
سازمانهای مدرن در محیط پیچیدهای فعالیت میکنند؛ محیطی که ترکیبی از hybrid cloud، زیرساختهای قدیمی، سامانههای SaaS ، وابستگی به تامینکنندگان خارجی و نیروی پراکنده کاری را در برمیگیرد. همه آسیبپذیریها قابل اصلاح نبوده و همه نقاط ضعف را نمیتوان پوشش داد. یک ارزیابی ریسک جامع، ریسکهای واقعا مهم را بر اساس احتمال وقوع، شدت تاثیر و بانک اطلاعات تهدیدات شناسایی کرده و سپس استراتژیهای مقابله با حملات سایبری را به گونهای اولویتبندی میکند که بیشترین کاهش خطر را با کمترین هزینه و زمان ممکن به دست آورد.
سازمانها بدون داشتن یک برنامه ارزیابی ریسک، غالبا تحت تاثیر اخبار یا الزامات انطابق، تصمیم میگیرند و ممکن است منابع خود را صرف ایمنسازی سیستمهای کماهمیت کنند، در حالی که اهداف حیاتی و ارزشمندتر را نادیده گیرند.
تغییر مداوم، نیازمند ارزیابی مستمر
در دنیای دیجیتال امروز، هیچ چیز ثابت نیست. دسترسیهای فضای ابری روزانه تغییر میکنند، دادههای حیاتی بین سرویسها جابهجا میشوند و هر اتصال جدید به سیستمهای ثالث، ریسک تازهای با خود به همراه می آورد. تهدیدگران همواره خود را با سرعت تغییرات، وفق میدهند.
سازمانی که ریسکهای خود را بهطور مستمر ارزیابی نکند، فقط پس از وقوع حادثه متوجه ابعاد واقعی خسارت خواهد شد.
ارزیابی ریسک سایبری، ستون اصلی تابآوری دیجیتال است؛ ابزاری که امکان شناسایی، اولویتبندی و مدیریت تهدیدات را پیش از وقوع بحران فراهم میکند.
ریسکها و تهدیدات رایج سایبری
ارزیابی ریسک سایبری باید بر اساس رفتارهای واقعی عوامل تهدید در محیطهای عملیاتی صورت گیرد. در ادامه کلیدیترین مسیرهای نفوذ و تهدیداتی که به طور مداوم باعث رخدادهای جدی امنیتی در صنایع مختلف میشوند، معرفی میگردد:
تهدیدات مرتبط با هویت دیجیتال و اطلاعات ورود کاربران
پسوردهای به سرقت رفته و حملات Credential Stuffing از مهمترین مسیرهای نفوذ سازمانی به شمار میروند و بدون تحلیل رفتار کاربران، شناسایی آنها بسیار دشوار است.
مهاجمان سایبری بیش از پیش اکانتهای کاربری و سرویسهای مدیریت هویت، کانفیگهای SSO و پالیسیهای نادرست احراز هویت چندمرحلهای (MFA) را هدف قرار میدهند.
مدیریت ناکارامد sessionها و سطح دسترسی بیش از نیاز در پلتفرمهایIDaaS باعث میشود در صورتی که حسابی هک شد، تاثیر آن گستردهتر و خسارت بیشتری ایجاد کند.
در دنیای امروز حملات باجافزاری به یک عملیات پیچیده و چندوجهی تبدیل شدهاند. دسترسی اولیه معمولا از طریق فیشینگ، سرقت پسوردها یا دسترسی ریموت به دست میآید. مجرمان سایبری پس از نفوذ به شبکه، به توسعه مخفیانه در شبکه پرداخته، دادهها را استخراج میکنند و در نهایت payload خود را اجرا میکنند. غالبا دادهها را رمزنگاری کرده و تهدید به انتشار عمومی آن میکنند.
گروههای مدرن باجافزاری مانند یک کسبوکار حرفهای عمل میکنند. آنها با برنامهریزی دقیق، تقسیم وظایف و استراتژی مهندسیشده، وارد عمل میشوند و کنترل کامل شبکه و فشار حداکثری روی قربانیان را پیاده میکنند.
برای تحقق این هدف، آنها از مدلهای همکاریمحور (affiliate) استفاده میکنند، کتابخانهها و ابزارهای رمزنگاری را به صورت سرویس اجارهای (encryption‑as‑a‑service) بهکار میگیرند و با تکیه بر پروتکلها و سناریوهای ازپیشتعریفشده برای مطالبه باج، روند مربوطه را سازماندهی و خودکارسازی میکنند.
برای مقابله با این تهدیدات، راهکارهای دفاعی علاوه بر جلوگیری از نفوذ، باید تابآوری کسبوکار را نیز تضمین کنند؛ به عنوان نمونه میتوان با استفاده از نسخههای پشتیبان غیر قابل تغییر (Immutable Backups) و معماری تقسیمبندی شبکه Network Architecture) ) حتی در صورت نفوذ، بخشهای حیاتی سازمان را ایمن نگه داشت.
نفوذ به زنجیره تامین (Supply Chain Compromise)
در این نوع حمله، مهاجمان از مسیر شرکتهای مورد اعتماد مانند تامینکنندگان، توسعهدهندگان نرمافزار یا ارائهدهندگان خدمات، بهصورت غیرمستقیم وارد شبکه سازمان هدف میشوند. موارد شناختهشدهای مانند SolarWinds و MOVEit نشان دادند اعتماد بیقید و شرط به شرکای تجاری میتواند کل اکوسیستم را در معرض خطر قرار دهد.
بسیاری از سازمانها فهرست دقیقی از سازمانهای ثالث و سطح دسترسی آنها به دادهها ندارند. برای کنترل این تهدیدات، سه اقدام کلیدی توصیه میشود:
- پایش مداوم فعالیتها و دسترسیهای شرکای تجاری؛
- قراردادهای امنیتی شفاف و الزامآور؛
- استفاده از SBOM (Software Bill of Materials) برای ایجاد شفافیت در المانهای نرمافزار.
کانفیگهای نادرست فضای ابری و APIها
سرویسهای public cloud، چشمانداز تهدیدات سایبری را متحول کردهاند. بیشتر رخدادهای امنیتی در فضای ابری، حاصل کانفیگهای نادرست هستند؛ نه نقص در خود پلتفرم.
نقشهای نامحدود مدیریتی، درگاههای API با دسترسی گسترده و همچنین فایلهای ذخیرهسازی کلود که به طور عموم در دسترس قرار میگیرند (Open storage buckets) میتوانند منجر به افشا دادههای محرمانه یا افزایش سطح دسترسی مهاجمان گردند.
ماهیت پویا و متغیر زیرساختهای ابری شامل IaC، مدیریت کانتینرها و سرویسهای موقت (Ephemeral Services) باعث میشود بازرسی دورهای کافی نباشند.
برای حفظ امنیت، باید پایش مستمر پیکربندیها، شناسایی تغییرات ناخواسته و اجرای خودکار پالیسیهای امنیتی انجام شود.
تهدیدات تعمدی و غیر تعمدی داخلی
کاربران سازمان با دسترسی گسترده و شناخت کامل سیستمها، میتوانند به تهدیدی جدی تبدیل شوند. برخی با نیت سوء و برخی دیگر صرفا به دلیل اشتباه یا سهلانگاری، امنیت سازمان را به خطر میاندازند.
ایمیلهای اشتباه، دسترسیهای نادرست و انقال دادههای بدون رمزنگاری، ریسک مداوم ایجاد کرده و سازمانهای تحت نظارت قانونی را در معرض تهدید قرار میدهند.
ابزارهایی مانند UEBA، اعمال پالیسی حداقل دسترسی و DLP با در نظر گرفتن فرایندهای کسبوکار، تهدیدات احتمالی را قبل از اینکه منجر به دسترسی دادهها شود، شناسایی و مهار می کنند.
تهدیدات نوظهور: هوش مصنوعی، دیپفیک و آلودهسازی مدلهای AI
رشد سریع هوش مصنوعی مولد (generative AI)، نسل تازهای از تهدیدات سایبری را پدید آورده است. اکنون مهاجمان سایبری از هوش مصنوعی برای طراحی حملات باورپذیرتر فیشینگ، خودکارسازی شناسایی اهداف و بهرهبرداری از آسیبپذیریها در مقیاس گسترده استفاده میکنند.
از سوی دیگر مدلهای هوش مصنوعی نیز به سطح جدیدی از هدفگیری تبدیل شدهاند و در برابر تهدیداتی مانند آلودهسازی مدلهای آموزشی (Model Poisoning) و ورودیهای مخرب (Adversarial Inputs) بیش از پیش آسیبپذیر شدهاند.
بنابراین در ارزیابی ریسک باید عواملی چون «یکپارچگی مدل»، «منبع دادههای آموزشی» و «شفافیت الگوریتمها» نیز لحاظ شود تا تصویری واقعبینانه از وضعیت امنیتی سازمان بهدست آید.
امنیت سایبری مفهومی ایستا نیست؛ الگوهای تهدید دائما در حال تغییر و تکامل هستند. ارزیابی ریسک نیز باید همگام با آنها رشد کند.
ارزیابی موثر تنها به نمایش وضعیت فعلی امنیت بسنده نمیکند، بلکه تاکتیکها، تکنیکها و روشهای (TTPها) احتمالی را که ممکن است در آینده علیه سازمان به کار گرفته شود، پیشبینی و تحلیل میکند.










