نگاهی بر امنیت IoT
تجهیزات IoT با سرعتی شگفتانگیز به بخشی جداییناپذیر از زندگی روزمره ما تبدیل شدهاند؛ از سنسورهای هوشمند در لوازم خانگی گرفته تا سیستمهای گرمایش، سرمایش و امنیت در خانههای هوشمند و حتی اتومبیلهای خودران. IoT شیوه زندگی ما را دگرگون ساخته است. این فناوری، حجم عظیمی از دادهها اعم از موقعیت مکانی، الگوهای خرید و محتوای مصرفی کاربران را جمعآوری میکند. این دادهها در شبکهای جهانی و در حال گسترش، ذخیره و پردازش میشوند و به منبع ارزشمندی برای هوش مصنوعی، تحلیل داده و مدیریت زنجیره تامین تبدیل شدهاند که از تجارت بینالمللی تا جزییات زندگی روزمره را تحت تاثیر قرار میدهند. همانطور که انتظار میرود با گسترش تجهیزات IoT، سطح آسیبپذیریها و نقاط نفوذ مجرمان سایبری نیز گستردهتر شده است. از این رو، طراحی و پیادهسازی اصول و راهکارهای امنیتی اختصاصی IoT، به منظور محافظت از دستگاهها، کاربران و زیرساخت شبکه در برابر تهدیدات سایبری، به یک ضرورت انکارناپذیر تبدیل شده است. امنیت IoT از بهکارگیری برترین راهکارهای امنیتی در سطح تجهیزات آغاز شده و در ادامه به تامین امنیت محیط شبکه گسترش مییابد. پس از ایمنسازی هر دستگاه و اتصال آن به شبکه، امنیت باید بهصورت یکپارچه و هماهنگ با سایر مولفههای شبکه اعمال شود. این رویکرد، مفهومی فراگیر است که ارتباطات امن میان دستگاهها، بسترهای ذخیرهسازی داده و محیطهای IT را در هر دو بستر فیزیکی و فضای ابری در بر میگیرد. در نهایت امنیت IoT به مقوله اجرای موثر پالیسیهای امنیتی در کل شبکه تبدیل میشود.چرا امنیت IoT اهمیت دارد؟
برخلاف رویکردهای سنتی در حوزه امنیت سایبری که عمدتا بر حفاظت از سختافزار یا نرمافزار متمرکز هستند، فناوری IoT، مرز میان فضای فیزیکی و دیجیتال را از میان برداشته و این دو حوزه را یکپارچه نموده است. بسیاری از دستگاههای IoT بهدلیل محدودیت در ظرفیت پردازش، حافظه و فضای ذخیرهسازی، از امکان پیادهسازی مستقیم و کافی لایههای امنیتی برخوردار نیستند. علاوه بر این، بخش قابلتوجهی از این دستگاهها بهگونهای پیکربندی شدهاند که بهصورت خودکار و مستمر با سرورهای مرکزی یا شرکتهای تولیدکننده ارتباط برقرار میکنند (اصطلاحا phone home)؛ موضوعی که بهدلیل ایجاد درگاههای ارتباطی متعدد، سطح حملات سایبری را بهشکل چشمگیری افزایش میدهد. همچنین با توجه به این که این دستگاهها اغلب دادههایی فراتر از نیاز عملیاتی خود جمعآوری میکنند؛ علاوه بر افزایش ریسکهای امنیتی، از منظر حفظ حریم خصوصی نیز چالشهای قابلتوجهی را به همراه دارد. در نتیجه، تدوین، بهکارگیری و پایبندی به مجموعهای از بهترین شیوهها در طراحی، پیادهسازی و مدیریت دستگاهها و سامانههای اینترنت اشیا، ضرورتی انکارناپذیر برای کاهش مخاطرات، حفظ اطلاعات و تامین امنیت کاربران و زیرساختهای حیاتی بهشمار میآید. بنابراین محافظت از تجهیزات IoT در برابر نفوذ هکرها صرفا به ایمنسازی خود دستگاهها محدود نمیشود، بلکه شامل تامین امنیت ارتباطات میان دستگاهها، بسترهای ذخیرهسازی و محیطهای فناوری اطلاعات مانند پردازش ابری نیز هست. از این رو سازمانهایی که در حوزه تولید تجهیزات و نرمافزارهای مرتبط با IoT فعالیت میکنند، باید امنیت را در تمامی مراحل توسعه نرمافزار (Security Development Lifecycle یا به اختصار SDL) رعایت کنند، چرخهای که تضمین میکند ملاحظات امنیتی در هر یک از هفت مرحله این چرخه به درستی اعمال و اجرا شود.- مرحله آموزش: در این مرحله، مفاهیم و الزامات مرتبط با توسعه ایمن نرمافزار از طراحی و کدنویسی امن گرفته تا آزمونهای امنیتی و مدلسازی تهدیدات، به تیمهای توسعه آموزش داده میشود.
- مرحله تعیین نیازمندیها: در این مرحله، تمامی الزامات امنیتی و حریم خصوصی مرتبط با پروژه شناسایی و مستندسازی میشود. این الزامات میتواند شامل مقررات قانونی، استانداردهای امنیتی، سیاستهای سازمانی و نیازهای خاص پروژه در حوزه حفاظت از دادهها و مدیریت تهدیدات باشد.
- مرحله طراحی: در این مرحله، ساختار کلی نرمافزار بهگونهای طراحی میشود که امنیت بهصورت لایهلایه در تمام قابلیتها و بخشهای مختلف آن قرار گیرد. هدف از این مرحله، اطمینان از آن است که تمامی بخشهای نرمافزار در برابر تهدیدات احتمالی از ساختاری ایمن و مقاوم برخوردار باشند و اصول امنیتی از پایه در طراحی سیستم لحاظ گردد.
- مرحله پیادهسازی: در این فاز، اطمینان حاصل میشود که سازمان از ابزارهای تاییدشده استفاده میکند، توابع و کدهای ناایمن را حذف میکند و تحلیلها و بررسیهای لازم را بهدرستی انجام میدهد.
- مرحله ارزیابی: در این مرحله اطمینان حاصل میشود که کدهای توسعهیافته، الزامات امنیتی و حریم خصوصی تعریفشده را بهطور کامل رعایت میکنند.
- مرحله انتشار: در این مرحله بستر لازم برای نظارت مستمر بر نرمافزار و مقابله سریع با حوادث امنیتی فراهم میشود.
- مرحله واکنش: در این مرحله اطمینان حاصل میشود که در صورت وقوع حمله یا نفوذ امنیتی، سازمان بتواند به سرعت و با اثربخشی کامل، طرح مسدودسازی حملات (Incident Response Plan) را اجرا کند.
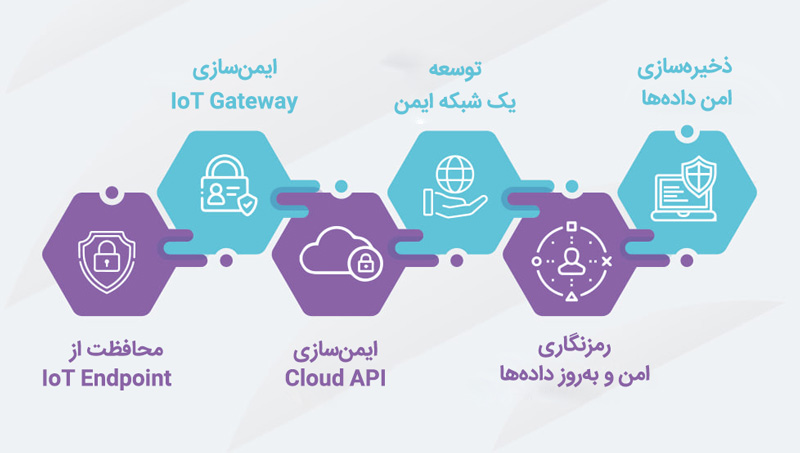
با ۶ مورد از برترین اقدامات امنیتی IoT آشنا شوید!
۱) محافظت از IoT endpointها
یکی از گامهای اساسی برای ایمنسازی تجهیزات IoT، بهرهگیری از راهکارهای حفاظت از endpointها است. این فرایند شامل شناسایی و رفع آسیبپذیریها در درگاههای پرخطر مانند Transmission Control Protocol (TCP) و User Datagram Protocol (UDP)، اتصالات وایرلس و ارتباطات رمزنگارینشده است. علاوه بر این محافظت از تجهیزات در برابر کدهای مخرب نیز از اهمیت ویژهای برخوردار است. حفاظت از endpointها به سازمانها امکان میدهد که شبکههای خود را در برابر حملات پیشرفته، از جمله بدافزارها و باجافزارهای نوظهور، ایمن سازند. این راهکار همچنین امنیت تجهیزات در مرز شبکه (network edge) را برقرار میسازد و به تیمهای امنیت این امکان را میدهد تا دید کاملی نسبت به شبکه، دستگاههای متصل و وضعیت آنها در لحظه داشته باشند و در نتیجه، سطح حملات احتمالی را به میزان قابل توجهی کاهش دهند.۲) امنیت IoT Gateway
سازمانها میتوانند با بهکارگیری راهکارهای امنیتی IoT gateway از تجهیزات خود محافظت کنند. این راهکارها با اعمال سیاستهای دسترسی به اینترنت و جلوگیری از نصب نرمافزارهای ناخواسته مانند بدافزارها، مانع از برقراری ارتباطات مخرب با دستگاههای کاربران میشوند. یک SWG یا Secure Web Gateway شامل مجموعهای از قابلیتهای کلیدی مانند application control، deep Hypertext Transfer Protocol Secure (HTTPS) و secure sockets layer (SSL) inspection، remote browser isolation و Uniform Resource Locator (URL) filtering میگردد. با افزایش استفاده سازمانها از فضای ابری و توسعه ارتباطات از راه دور، اهمیت بهرهگیری از SWG بیشتر میشود، چرا که این راهکار با حفاظت از ترافیک مبتنی بر وب، ریسکهای امنیتی را کاهش داده و از تجهیزات IoT را در برابر تهدیدات سایبری داخلی و خارجی محافظت میکند. کانکشنها را میتوان از طریق راهکارهای زیر ایمنسازی کرد:- راهکارهای نظارت بر تهدیدات که از افشا اطلاعات (Data Leak) جلوگیری میکنند؛
- شبکههای خصوصی مجازی (VPN) که با رمزنگاری دادهها، مانع از ردیابی فعالیتهای اینترنتی کاربران توسط هکرها میشوند.
۳) ایمنسازی Cloud API
Cloud APIها امکان ارتباط و ادغام سیستمها و IoT applicationها را فراهم نموده و نقش کلیدی در اتصال سرویسها و انتقال دادهها دارند. بنابراین اگر یک API، تحت آسیبپذیری قرار گیرد، ممکن است به نفوذ گستردهای تبدیل شود. به همین دلیل، حفظ امنیت Cloud APIها با استفاده از روشهایی مانند احراز هویت، رمزنگاری، توکنها و API gatewayها ضروری است. برای مثال، ایمنسازی Web API از دادههای در زمان انتقال در بستر اینترنت، محافظت میکند و REST APIها با رمزنگاری دادهها و ارتباطات اینترنتی، امنیت اطلاعات مبادلهشده بین سرذورها و تجهیزات را تضمین میکند.۴) توسعه یک شبکه ایمن (secure network)
ایجاد و توسعه یک شبکه ایمن، امکان اعمال کنترل دقیق دسترسی (Access Control) را فراهم میکند، بهگونهای که فقط دستگاههای معتبر، احراز هویتشده و تایید شده اجازه اتصال به شبکه را خواهند داشت. امنیت شبکه با راهاندازی یک فایروال معتبر، آغاز شده و سپس با بهکارگیری ابزارها و روشهای پیشرفته امنیتی مانند احراز هویت چندمرحلهای (MFA) که در هر بار تلاش کاربران برای اتصال به شبکه، از دستگاهها محافظت میکند، به طور چشمگیری تقویت مییابد. علاوه بر این، محافظت از کلیدهای احراز هویت (authentication keys)، نصب نرمافزارهای آنتیویروس و ضدبدافزار و همچنین نظارت مداوم بر فعالیتهای شبکه برای حفظ امنیت دستگاهها و کاربران، امری ضروری است.۵) رمزنگاری امن و بهروز دادهها
رمزنگاری، یکی از مولفههای کلیدی در حفظ امنیت دادهها بهویژه هنگام انتقال آنها میان دستگاهها یا از طریق اینترنت محسوب میشود. در حوزه IoT، معمولا از روشهای رمزنگاری متقارن (symmetric) و نامتقارن (asymmetric) استفاده میشود. در رمزنگاری متقارن، یک کلید رمزنگاری مشترک برای رمزنگاری و رمزگشایی دادهها بهکار میرود؛ در حالی که در رمزنگاری نامتقارن، از یک جفت کلید عمومی و خصوصی استفاده میشود که سطح بالاتری از امنیت را در فرایند انتقال و تبادل دادهها فراهم میکند. بهکارگیری الگوریتمها و استانداردهای رمزنگاری بهروز، نقشی حیاتی در مقابله با تهدیدات و حفظ محرمانگی و یکپارچگی دادههای حیاتی در محیطهای IoT ایفا میکند.۶) ذخیرهسازی امن دادهها
سنسورها و دستگاههای IoT، حجم روزافزونی از دادههای حساس؛ از جمله اطلاعات مالی، شخصی و دادههای بیومتریک را، تولید و در سامانههای ذخیرهسازی ابری یا سختافزاری، نگهداری میکنند. بنابراین، بسیار حیاتی است که تدابیر امنیتی موثری برای محافظت از این اطلاعات به هنگام ذخیرهسازی و انتقال آنها اتخاذ شود. روشهای حفاظت از دادههای ذخیرهشده شامل راهکارهای بهروز و موثر آنتیویروس، ابزارهای مانیتورینگ و اسکن شبکه است. همچنین وجود امکاناتی مانند گزارشده و اسکن منظم، سیستمهای هشداردهی، ضدبدافزار و کنسول مدیریتی متمرکز که دید عمیقی نسبت به فعالیتهای شبکه فراهم میکنند، از اهمیت بالایی برخوردار هستند.