
حمله Man-in-the-Middle چیست؟
حمله Man-in-the-Middle (MitM) به عنوان یکی از پیچیدهترین تهدیدات سایبری تعریف میشود؛ حملهای که در آن، مهاجمان با تکیه بر ضعف پروتکلهای مبتنی بر وب، به نفوذ استراتژیک و هوشمندانه به مسیر تبادل دادهها بین دو نقطه ارتباطی پرداخته و بدون اطلاع طرفین، دادههای حیاتی را به سرقت میبرند یا دستکاری میکنند.
در این حمله، طرفین در حال تبادل ایمیل، پیامک یا تماس ویدیویی هیچگونه آگاهی از حضور مخفی مهاجم در کانال ارتباطی و سرقت اطلاعات ندارند.
طبیعتا حملات سایبری به صورت مخفیانه و بدون اطلاع قربانیان انجام میشود، اما برخی از حملات مرد میانی (MitM) بسیار پیچیدهتر و حتی آشکار هستند. به عنوان مثال ممکن است یک ربات، پیامهای متنی بسیار واقعی ارسال کند، یا صدای فردی را تقلید کند و یا کل سیستم ارتباطی را جعل کند تا اطلاعات حیاتی را از سیستمهای کاربران، استخراج نماید.
صنایع و گروههای هدف حملات MitM
حمله Man-in-the-Middle تهدیدی فراگیر و هدفمند است که میتواند هر کسبوکار، سازمان یا فردی را نشانه گیرد. هر جا مجرمان سایبری فرصت کسب سود مالی قابلتوجه ببینند، احتمال وقوع حمله بهشدت افزایش مییابد. از طرفی هرچه حجم سود مالی بزرگتر باشد، میزان ریسک و شدت حمله نیز به همان نسبت بالا میرود.
اطلاعات شخصی، مالی یا پزشکی سرقتشده ممکن است در بازار سیاه (دارک وب) با چندین دلار به ازای هر پرونده فروخته شود. شاید این مبلغ در نگاه اول ناچیز به نظر برسد، اما وقتی میلیونها پرونده در یک حمله سایبری به سرقت میرود، سود نهایی بسیار چشمگیر خواهد بود.
بیشترین تمرکز حملات MitM بر روی صنایع حساس و پرخطری مانند بانکها و موسسات مالی، سیستمهای بهداشت و درمان و کسبوکارهایی که شبکههای صنعتی و تجهیزات IoT را اداره میکنند.
میلیونها دستگاه آسیبپذیر در حوزههایی مانند «تولید»، «فرایندهای صنعتی»، «سیستمهای برق» و «زیرساختهای حیاتی» در معرض این حملات قرار دارند.
بنابهگزارش SCORE و سازمان حمایت از کسبوکارهای کوچک (SBA) مشاغل متوسط و کوچک، بیشترین خطر را متحمل میشوند؛ زیرا ۴۳ درصد از کل حملات سایبری متوجه SMBها هستند.
انواع حملات Man-in-the-Middle (MitM)
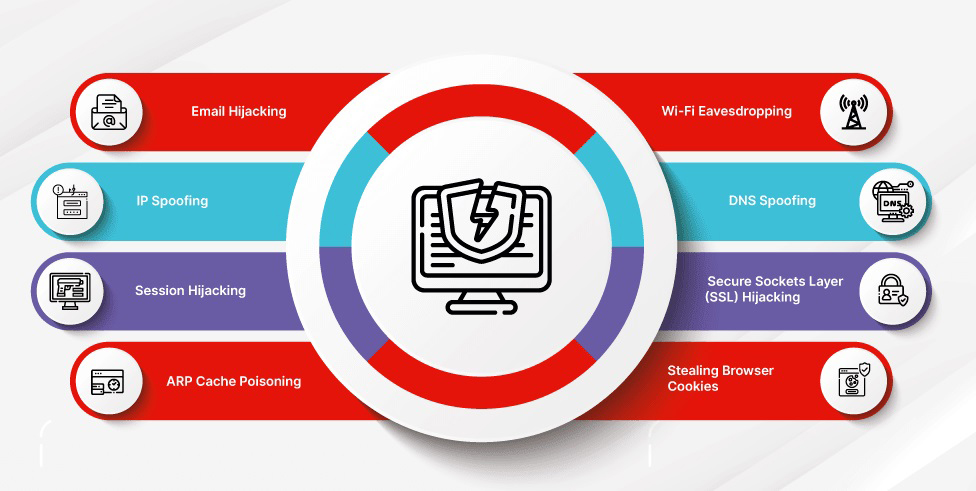
هک ایمیل (Email Hijacking)
در این حمله، هکرها کنترل اکانتهای ایمیل بانک یا سازمانهای بزرگ را در اختیار گرفته و تمام تراکنشها و مکاتبات حساس را رصد میکنند. سپس با جعل ایمیل رسمی، قربانیان را فریب داده و اطلاعات محرمانه یا وجوه مالی را سرقت میکنند.
کلید موفقیت این حمله، جلب اعتماد قربانیان از طریق مهندسی اجتماعی است.
هک وایفای (Wi-Fi eavesdropping)
در این روش، هکرها یک شبکه جعلی Wi-Fi با نامی آشنا یا عمومی و گاها بدون نیاز به پسورد ایجاد میکنند. پس از اتصال قربانی، مهاجم فعالیتهای آنلاین کاربر را زیر نظر گرفته و اطلاعات مهمی مانند پسورد و اطلاعات کارتهای بانکی را ثبت میکند.
برای جلوگیری از این حمله، پیش از اتصال باید شبکه را به دقت بررسی نمود و هنگام جابجایی، ویژگی اتصال خودکار وایفای را خاموش کرد.
جعل DNS (DNS Spoofing)
حمله Domain Name System (DNS) Spoofing که به آن DNS cache poisoning هم گفته میشود، روشی است که در آن هکرها با تغییر دادههای DNS، ترافیک کاربران را به وبسایت جعلی مشابه به سایت اصلی هدایت میکنند.
کاربران بدون اطلاع وارد این سایتها شده و اغلب به انجام اقداماتی مانند پرداخت وجه یا وارد کردن اطلاعات ترغیب میشوند. در این فرایند، هکرها بیشترین اطلاعات ممکن را از قربانیان سرقت میکنند.
نفوذ به session (Session Hijacking)
نوعی حمله MitM است که در آن مهاجم پس از ورود قربانی به یک اپلیکیشن مانند بانکداری آنلاین، کوکیهای session را به سرقت میبرد. با این کوکی، مهاجم میتواند از مرورگر خود وارد حساب کاربری قربانی شود و کنترل آن را در دست گیرد.
کوکیهای session، دادههایی هستند که دوره زمانی ارتباط و تبادل اطلاعات بین کاربر و سرور را شناسایی و مدیریت میکنند. اگر مهاجم به سرعت اقدام نکند، این کوکیها پس از چند دقیقه منقضی شده و دسترسی به حساب کاربری دیگر ممکن نیست.
هک SSL (SSL Hijacking)
امروزه اکثر وبسایتها از پروتکل امن HTTPS استفاده میکنند که جایگزین نسخه ناامن HTTP است و دادههای مبادله شده بین کاربر و سرور را رمزنگاری میکند.
اما در حمله SSL Hijacking مهاجم تمام دادههای رد و بدلشده بین سرور و دستگاه کاربر را رهگیری میکند. این آسیبپذیری به دلیل قدیمی بودن و ضعفهای امنیتی پروتکل SSL به وجود آمده است؛ بهخصوص نسخه ۳ این پروتکل که در ژوئن ۲۰۱۵ از رده خارج شده و جای خود را به نسخه قویتر TLS داده است.
حمله ARP Cache Poisoning
پروتکل Address Resolution Protocol (ARP) وظیفه دارد در شبکه داخلی، آدرس فیزیکی کارت شبکه (MAC Address) را برای یک آدرس IP مشخص پیدا کرده و ارتباط بین این دو را برقرار کند.
در حمله ARP Cache Poisoning، هکر با ارسال اطلاعات جعلی به سیستم قربانی، آن را فریب میدهد تا دستگاه مهاجم را به عنوان «network gateway» شناسایی کند. در نتیجه تمام ترافیک شبکه قربانی، به جای عبور از مسیر واقعی، مستقیما به سمت سیستم مهاجم ارسال میشود.
مهاجم سپس میتواند این جریان داده را شنود کرده، تحلیل کند و اطلاعات قربانی را به دست آورد.
جعل IP (IP Spoofing)
این حمله شباهت زیادی به DNS Spoofing دارد، با این تفاوت که به جای دستکاری دادههای DNS، مهاجم آدرس IP وبسایت مخرب را جعل میکند تا دقیقا مشابه آدرس IP وبسایت اصلی به نظر برسد.
به این ترتیب، ترافیک کاربر که قرار بود به مقصد سایت واقعی برسد، به وبسایت جعلی هدایت شده و قربانی بیخبر، اطلاعات حساس خود را در اختیار مهاجم قرار میدهد.
سرقت کوکیهای مرورگر (Stealing Browser Cookies)
کوکی مرورگر یا HTTP cookieها، مجموعهای از داده است که توسط وبسایتها و از طریق مرورگر جمعآوری و در سیستم کاربر ذخیره میشود. این کوکیها به سایتها امکان میدهند اطلاعات کاربر مانند تکمیل خودکار فرمها را به خاطر بسپارند.
در حمله «سرقت کوکیهای مرورگر» مهاجم با استفاده از روشهایی مانند Wi-Fi Eavesdropping یا Session Hijacking به دستگاه قربانی نفوذ کرده و کوکیهای مرورگر را استخراج میکند.
هکرها با دسترسی به این اطلاعات میتوانند به پسوردها، اطلاعات کارتهای بانکی و سایر اطلاعات ذخیرهشده در مرورگر دست یابند و از آنها برای حملات بعدی استفاده کنند.
نحوه عملکرد حمله Man-in-the-Middle چگونه است؟
- فرد A، پیامی به شخص B ارسال میکند؛
- مهاجم بدون اطلاع این دو نفر، پیام را در مسیر ارتباطی رهگیری میکند؛
- در نهایت میتواند بدون اینکه طرفین متوجه شوند، متن پیام را تغییر داده یا حذف کند.
این فرایند هسته اصلی تمام حملات MitM است؛ فقط روشها و تکنیکهای اجرای آنها با هم متفاوت هستند.
روشهای شناسایی حملات Man-in-the-Middle (MitM)
به دلیل شباهت عناصر MitM به حملاتی مانند Phishing یا Spoofing ممکن است در نگاه اول، شناسایی آن ساده به نظر برسد. اما با پیشرفت روشهای مهاجمان، تشخیص این حملات نیازمند ترکیبی از اقدامات انسانی و فنی است.
نشانههای احتمالی وجود حمله MitM در شبکه
قطعی و وصلی مکرر و غیرعادی: قطع و وصلهای غیرعادی در سرویسها، نشانهای کلیدی از تلاش مهاجم برای جمعآوری مکرر نامکاربری و رمز عبور کاربران است.
آدرسهای اینترنتی مشکوک: هکرها در حملات Spoofing، سایتهای جعلی مشابه سایتهای معتبر میسازند تا اطلاعات کاربران را سرقت کنند. در نسخه MitM این نوع حملات، با پیادهسازی DNS hijack، کاربران به این سایتهای تقلبی، هدایت شده و دادههای آنها به وسیله کدهای مخرب رهگیری میشود. به همین دلیل همیشه توصیه میشود در هر تراکنش مالی، آدرس سایت به دقت بررسی شود.
شبکههای عمومی و ناایمن وایفای: این شبکههای رایگان بسیار خطرناک بوده و تا حد امکان باید از آنها دوری کرد. حتی اگر در این شبکهها تراکنش مالی یا فعالیت مهم انجام ندهید، حملات مرد میانی (MitM) میتوانند کدهای مخرب را به دستگاه شما ارسال کنند و پیامها و چتهایتان را شنود کنند. هکرها معمولا از نامهای بیخطر و فریبنده مثل «Local Free Wireless» استفاده میکنند. این اتصال رایگان، به قیمت جاسوسی از همه فعالیتهای شما تمام میشود.
چگونه میتوان از حملات MitM جلوگیری کرد؟
بهروزرسانی روتر و مودم خانگی: با افزایش دورکاری و اتصال کارمندان به شبکه سازمان از طریق روتر خانگی، اهمیت این موضوع دوچندان شده است.Firmware روتر باید به صورت منظم و دستی بهروزرسانی شود، چرا که این فرایند خودکار نیست. همچنین تنظیمات امنیتی روتر باید روی بالاترین سطح ممکن تنظیم شود؛ طبق استاندارد Wi-Fi Alliance، WPA3 بهترین و امنترین گزینه است.
استفاده از VPN هنگام اتصال به اینترنت: VPN دادههای ارسالی بین تجهیزات و سرور را رمزنگاری نموده و به این ترتیب از ترافیک محافظت میکند و تغییر یا دستکاری آن را بسیار دشوار میسازد.
فعالسازی رمزنگاری end-to-end: تا حد امکان، کارکنان را تشویق کنید رمزگذاری را برای ایمیلها و سایر کانالهای ارتباطی فعال کنند. برای افزایش امنیت، فقط از نرمافزارهایی استفاده شود که بهصورت پیشفرض رمزگذاری را ارائه میدهند. برخی اپلیکیشنها مانند واتساپ، رمزگذاری را بهصورت خودکار فعال میکنند، اما برای اطمینان از رمزگذاری پیامها، کاربران باید فرآیندی مانند اسکن و مقایسه کدهای QR در دستگاههای خود را انجام دهند.
اعمال بهروزرسانیها و استفاده از آنتیویروس: هرچند جز اقدامات پایهای در امنیت سایبری هستند، اما گاها بهراحتی فراموش میشوند. با افزایش دورکاری، مسئولیت اعمال بهروزرسانی نرمافزارهای امنیتی روی دستگاههای کارکنان بر عهده خود آنهاست. تیم فناوری اطلاعات باید اهمیت این موضوع را به کارکنان یادآوری کند.
انتخاب پسوردهای قوی و استفاده از password manager: با توجه به اینکه پسوردها همچنان نقش کلیدی در امنیت دارند، کارکنان باید به استفاده از رمزهای قوی و ابزارهای password manager تشویق شوند. برای دستگاههای سازمانی، تیم IT میتواند نرمافزار مدیریت دستگاه همراه (MDM) نصب کند که قوانین سختگیرانهای درباره طول، پیچیدگی (شامل کاراکترهای ویژه)، تاریخ انقضا، سابقه و محدودیت تعداد تلاشهای ورود رمز اعمال میکند و در صورت نیاز، دستگاه را پاکسازی میکند.
پیادهسازی احراز هویت چندمرحلهای (MFA): برای کاهش وابستگی صرف به رمزعبور، سازمانها باید پیادهسازی احراز هویت چندعاملی (MFA) را برای دسترسی به دستگاهها و سرویسهای آنلاین الزامی و ترویج کنند. این راهکار یکی از قویترین سدهای دفاعی در برابر تهدیدات سایبری است.
محدودسازی استفاده از وبسایتهای ایمن: برای اطمینان از اتصال به سایتهای امن، همیشه به دنبال آیکون قفل کوچک در سمت چپ نوار آدرس مرورگر باشید. این نشاندهنده استفاده سایت از پروتکل HTTPS و امنیت ارتباط است. کاربران هرگز نباید به سایتهای HTTP معمولی یا بدون قفل متصل شوند. برای رعایت این نکته، میتوان از پلاگینهای مرورگر استفاده کرد که اتصال به سایتهای ناامن را مسدود میکنند. همچنین، بسیاری از پلتفرمهای جامع امنیت سایبری مانندFortinet با سرویس FortiGuard Web Filtering، امکان فیلتر و محدود کردن دسترسی به سایتهای غیرامن را فراهم میکنند.
رمزنگاری ترافیک DNS : DNS مسئول تبدیل نام دامنه به آدرس IP است. از آنجا که ارتباط با سرویسدهندههای خارجی فاقد پروتکل امنیتی یکپارچه است، خطرات جدی برای حریم خصوصی و امنیت کاربران وجود دارد. فناوریهایی مانند DNS over TLS (DoT) و DNS queries over HTTPS ترافیک DNS را بین دستگاه کاربر و سرور رمزنگاری میکنند و با تایید اصالت سرور از طریق certificatesهای امنیتی، مانع از جعل هویت و نفوذ میشود. این اقدامات، امنیت و اطمینان کاربران را در فرایند جستجوی دامنه تضمین میکنند.
استفاده از مدل امنیتی zero-trust: این مدل امنیتی بر عدم اعتماد پیشفرض به دستگاهها کاربر و اپلیکیشنها بنا شده و پیش از اعطا دسترسی، باید تمام درخواستها را به طور مداوم و جامع بررسی و احراز هویت کند.
رویکرد زیروتراست، از شروع حملات MitM جلوگیری نموده و یا در صورت وقوع، از منابع سازمان محافظت میکند.
پیادهسازی راهکار UEBA: با UEBA و استفاده از فناوری ماشینلرنینگ، کوچکترین تغییرات غیرمعمول در رفتار کاربران و دستگاههای متصل به شبکه سازمان را شناسایی میکند. با پیچیدهتر شدن حملات سایبری، ابزارهای مبتنی بر ماشینلرنینگ، نقش کلیدی در رصد دقیق رفتارها و تشخیص زودهنگام حملات MitM ایفا میکنند.










