
نظارت بر شبکه (Network Monitoring) شامل چه فرایندی است؟
مانیتورینگ شبکه فرایندی است که در آن اجزا و تجهیزات شبکه به صورت مستمر، مورد بررسی قرار گرفته تا مشکلات عملکردی یا نقصهای احتمالی، پیش از آنکه تاثیر منفی بر عملیات سازمان بگذارند، شناسایی شوند. Network Monitoring به تیم فناوری اطلاعات امکان میدهد نقاط ضعف را پیشبینی کرده و با اصلاح یا جایگزینی اجزا معیوب، از بروز اختلال جلوگیری کند.
نحوه عملکرد Network Monitoring چگونه است؟
فرایند نظارت بر شبکه شامل بررسی و تحلیل مداوم اجزا و عملکرد شبکه در بازههای زمانی منظم است. برای مثال در نظارت بر عملکرد سرویس ایمیل، با ارسال ایمیلهای آزمایشی و اندازهگیری زمان رسیدن پاسخ، سرعت و سلامت سرویس ارزیابی میشود. به همین ترتیب در نظارت بر وبسرورها، HTTP requestها به صفحات مشخص ارسال شده و زمان پاسخ آنها بررسی میشود.
فرایند نظارت بر شبکه (Network Monitoring) با شناسایی سختافزار، نرمافزار، اتصالات شبکه ،زیرساختهای امنیت شبکه و تعیین معیارهای عملکرد آغاز میگردد. سپس تیم امنیت، بازههای زمانی مناسب برای نظارت هر جز شبکه را مشخص میکند. به طوری که بخشهای حیاتی مانند سرورها و سوییچها به طور مداوم پایش شوند، اما دستگاههای کماهمیتتر مانند پرینترها را میتوان با فواصل زمانی طولانیتر بررسی کرد.
پروتکل Simple Network Management Protocol (SNMP) به طور گسترده برای مدیریت و نظارت بر شبکهها استفاده میشود و امکان بررسی وضعیت دستگاهها و اعمال تغییرات تنظیمات را فراهم میکند. تستهای ping و پروتکل ICMP (Internet Control Message Protocol) برای تشخیص اختلالات و تولید پیامهای خطا در هنگام خرابی سختافزار به کار میروند.
ساختار شبکههای مدرن
شبکههای مدرن امروز، ترکیبی پیچیده و استراتژیک از اجزا حیاتی هستند. روتر، سوییچ، فایروال و سرورها ستون اصلی این ساختار را تشکیل میدهند و همچنین منابع ابری شامل virtual machineها، hypervisorها و containerها به طور یکپارچه در شبکه ادغام شدهاند. این اجزا در تعامل مستمر با یکدیگر، عملکرد شبکه را بهینه، امن و قابل اطمینان نگه میدارند و پایه هر سرویس دیجیتال مدرن را تشکیل میدهند.
برای تامین امنیت یک شبکه، هر جز آن باید با دقت پایش و محافظت شود. گروههای هکری، پیچیدگی شبکههای مدرن و محدودیت کنترل حاصل از این ساختارها را میشناسند و سریعا از هر نقطه آسیبپذیر برای نفوذ به زیرساخت سازمان استفاده میکنند.
در شبکههای مدرن، هر مولفه سطح حمله را گسترش میدهد؛ بنابراین، مدیریت مستمر و نظارت دقیق، کلید حفظ امنیت، عملکرد پایدار و اطمینان از حفاظت دادهها است.
هرگونه نقص در این تجهیزات میتواند عملکرد شبکه را مختل کند؛ بنابراین، پایش مستمر و مدیریت دقیق هر جز شبکه برای تضمین عملکرد روان و بدون وقفه سازمان، حیاتی است.
ضرورت پایش شبکه
امروزه شبکهها به پایه اصلی سازمانها تبدیل شدهاند. با گسترش دورکاری، اتصال پایدار و ایمن برای تضمین بهرهوری کارکنان اهمیتی حیاتی یافته است. در چنین شرایطی، پایش شبکه نیز ضرورتی اجتنابناپذیر است.
شبکهای بدون سیستم پایش، همانند خودرویی در بزرگراه، بدون چراغ هشدار و کیلومترشمار است. در نگاه اول ممکن است همه چیز عادی به نظر برسد، اما کوچکترین اختلال به سرعت به بحرانی تبدیل میشود که کل فعالیت سازمان را متوقف میسازد.
این در حالی است که پایش شبکه با شناسایی زودهنگام مشکلات و رصد مداوم عملکرد، تضمین میکند ارتباطات سازمان، پایدار، ایمن و بدون وقفه ادامه خواهد یافت. چنین فرایندی از بروز بحران جلوگیری میکند و به مدیران فناوری اطلاعات امکان میدهد کنترل کامل و موثر زیرساخت حیاتی خود را در دست داشته باشند.
پیامدهای اختلال در شبکه
مشکلات شبکه میتوانند تبعات منفی متعددی به همراه داشته باشند؛ از جمله:
- اختلال در فرایندهای کسبوکار؛
- کاهش یا از دست رفتن سود مالی سازمان؛
- خدشهدار شدن اعتبار سازمان؛
- دسترسی غیرمجاز به اطلاعات مشتریان.
روشها و پروتکلهای نظارت بر شبکه (Network Monitoring)
امروزه ابزارها و تکنیکهای متنوعی برای پایش شبکه در دسترس سازمانها قرار دارد. هر روش با تکیه بر فناوری خاص خود، سطح متفاوتی از کنترل بر شبکه ایجاد میکند. مهمترین این روشها عبارتند از:
- بررسی دورهای وضعیت شبکه (periodic status checking)؛
- تحلیل لاگهای مربوط به ابزارها (checking tool logs)؛
- پروتکلهای پیش شبکه (network monitoring protocols)؛
- پروتکل Simple Network Management (SNMP)؛
- مانیتورینگ جریان دادهها در سطح packet (packet sniffing)؛
- ابزار مدیریت و پایش ویندوز (Windows Management Instrumentation یا WMI)؛
- پروتکل SSH برای سیستمهای Unix؛
- پروتکل تحلیل و پایش جریان داده در شبکه (NetFlow).
بررسی دورهای وضعیت شبکه (periodic status checking)
پایش دورهای وضعیت شبکه به معنای نظارت بر شبکه در بازههای زمانی از پیش تعیینشده است. این روش باعث کاهش بخشی از بار اضافه ناشی از پایش مداوم تجهیزات یا پارامترهای شبکه میشود؛ بهویژه زمانی که اجزای دیگری مانند سرورها در شبکه حضور دارند که میتوانند بخشی از این بار را مدیریت کنند.
یکی از جنبههای کلیدی این پایش، بررسی «دسترسپذیری اجزای مختلف شبکه» است. این کار باید در کوتاهترین فواصل ممکن ترجیحا هر دقیقه یا حتی در بازههای زمان کوتاهتر انجام شود. علاوه بر این، شاخصهای مهم دیگری همچون عملکرد پردازنده (CPU) و الگوی استفاده از فضای ذخیرهسازی نیز باید به طور مستمر رصد شوند.
هرچند جمعآوری دادههای گسترده از هر دستگاه میتواند مفید باشد، اما تعیین حداقل بازه موردنیاز برای هر جز به صورت جداگانه ضروری است. این رویکرد باعث میشود فرایند مانیتورینگ، خود به عامل افزایش بار و ایجاد اختلال در شبکه تبدیل نشود.
تحلیل لاگهای مربوط به ابزارها (checking tool logs)
به طور معمول هر ابزار فعال در شبکه میتواند گزارش یا لاگهایی تولید کند. این لاگها در فواصل زمانی مشخص ایجاد میشوند و میتوان از آنها برای تشخیص مشکلات یا حتی پیشبینی اختلالات احتمالی استفاده کرد.
به این ترتیب یک مدیر شبکه میتواند با استفاده از لاگهای ایجاد شده توسط ابزارهای مختلف، ماهیت مشکل را شناسایی کرده و اطلاعات حیاتی دیگری درباره آن جمعآوری کند.
به عنوان مثال، هر گزارش دارای Timestamp است و میتوان آن را با لاگ ابزار دیگری که در همان زمان رفتار غیرعادی داشته، مقایسه کرد. همچنین، اگر مشکلات بهصورت زنجیرهای رخ دهند، میتوان با بررسی لاگها، ریشه مشکل را شناسایی کرد.
پروتکلهای مانیتورینگ شبکه (Network monitoring protocols)
چندین پروتکل برای پایش شبکه وجود دارد که میتوانند در سیستمهای نظارت بر عملکرد شبکه مورد استفاده قرار گیرند. وقتی این پروتکلها بهدرستی به کار گرفته شوند، بار اضافه ناشی از پایش شبکه به حداقل میرسد و عملکرد شبکه مختل نمیشود.
از جمله رایجترین پروتکلها، SNMP و command-line interface (CLI) هستند که با سرورهای Linux و Windows سازگاری داشته و گزینههای مناسبی برای مدیران شبکه به شمار میروند.
پروتکل SNMP
SNMP یک پروتکل ویژه برای تجهیزات شبکه است که امکان پایش و مدیریت شبکه را از طریق مجموعهای از ابزارها و nodeها فراهم میکند. هر دستگاه دارای یک agent است که اطلاعات وضعیت خود را در اختیار مدیر شبکه و ابزارهای پایش قرار میدهد.
مدیر شبکه قادر است با استفاده از پروتکل SNMP، درخواستهایی (Poll) را به تجهیزات شبکه ارسال کند و دستگاهها در پاسخ، اطلاعات مربوط به وضعیت خود را بازگردانند. این فرایند به مدیران شبکه امکان میدهدوضعیت تجهیزات را به طور دقیق و مستمر رصد نموده و در صورت بروز مشکل، سریعا واکنش نشان دهند.
مانیتورینگ جریان دادهها در سطح packet (packet sniffing)
Packet sniffing که به عنوان packet analyzing نیز شناخته میشود، به نرمافزار یا سختافزاری گفته میشود که به عنوان ناظر ترافیک شبکه، عمل نموده و بستههای داده (data packet) را رهگیری و ثبت میکند. با این روش ابزارهای packet sniffer میتوانند ترافیک مخرب یا غیرمجاز را شناسایی کرده و نقش مهمی در حفاظت از شبکه ایفا کنند.
ابزار مدیریت و پایش ویندوز (Windows Management Instrumentation یا WMI)
WMI نرمافزاری است که دسترسی به اطلاعات تجهیزات موجود در شبکه سازمان را تسهیل میکند. این پروتکل میتواند یک رابط برای سیستمعامل ایجاد کند تا اطلاعات را از دستگاههایی که برنامه WMI را
اجرا میکنند دریافت کند. این اطلاعات میتواند شامل جزییات سیستمعامل، نرمافزارها یا سختافزار باشد.
علاوه بر این، WMI قادر است وضعیت و ویژگیهای سیستمهای لوکال و ریموت، اطلاعات امنیتی و پیکربندی و همچنین جزییات مربوط به فرایندها و سرویسهای شبکه را گزارش دهد.
پروتکل SSH برای سیستمهای Unix
پروتکل SSH در سیستمهای Linux و Unix بسیار رایج است و امکان ایجاد یک کانال ایمن با رمزنگاری کامل را فراهم میکند تا تجهیزات و نرمافزار مدیریت شبکه بتوانند ارتباط ایمن و مستقیم با یکدیگر داشته باشند.
با ارائه شماره پورت، نام کاربری و رمز عبور؛ هویت مدیر شبکه تایید شده و دسترسی ایمن به سیستمها برقرار میگردد.
پروتکل تحلیل و پایش جریان داده در شبکه (NetFlow)
پروتکل NetFlow، بستههای داده (data packet) را در هنگام عبور از بخشهای مختلف شبکه، مورد بررسی قرار میدهد. این پروتکل از پروبهایی استفاده میکند که پیش از ارسال دادهها به ابزارهای پایش، آنها را جمعآوری و ثبت میکنند تا فرایند تحلیل آنها انجام شود. این تحلیل شامل جریان داده و حجم آن است و اطلاعات به دست آمده برای نحوه جریان دادهها در شبکه و شناسایی اختلالات احتمالی به کار میرود.
سیستمهای مشابه NetFlow با بررسی تعاملات بین تجهیزات مختلف کار میکنند. اگر دادهها به صورت درست بین دستگاهها منتقل نشوند، پروتکل NetFlow هشدار صادر نموده تا مدیران شبکه بتوانند مشکل را شناسایی و رفع کنند.
ICMP
زمانی که روتر یا هاست در شبکه، قابل دسترسی نباشند، تجهیزات از پروتکل ICMP برای ارسال سریع پیامهای خطا استفاده میکنند تا مدیران شبکه بتوانند مشکل را به سرعت شناسایی و رفع کنند.
این پروتکل برخلاف SNMP به مبادله اطلاعات بین دستگاهها نمیپردازد؛ بلکه با گزارش سریع خطاها به مدیران شبکه کمک میکند تا ریشه مشکلات شبکه را به سرعت شناسایی و اقدامات لازم را انجام دهند.
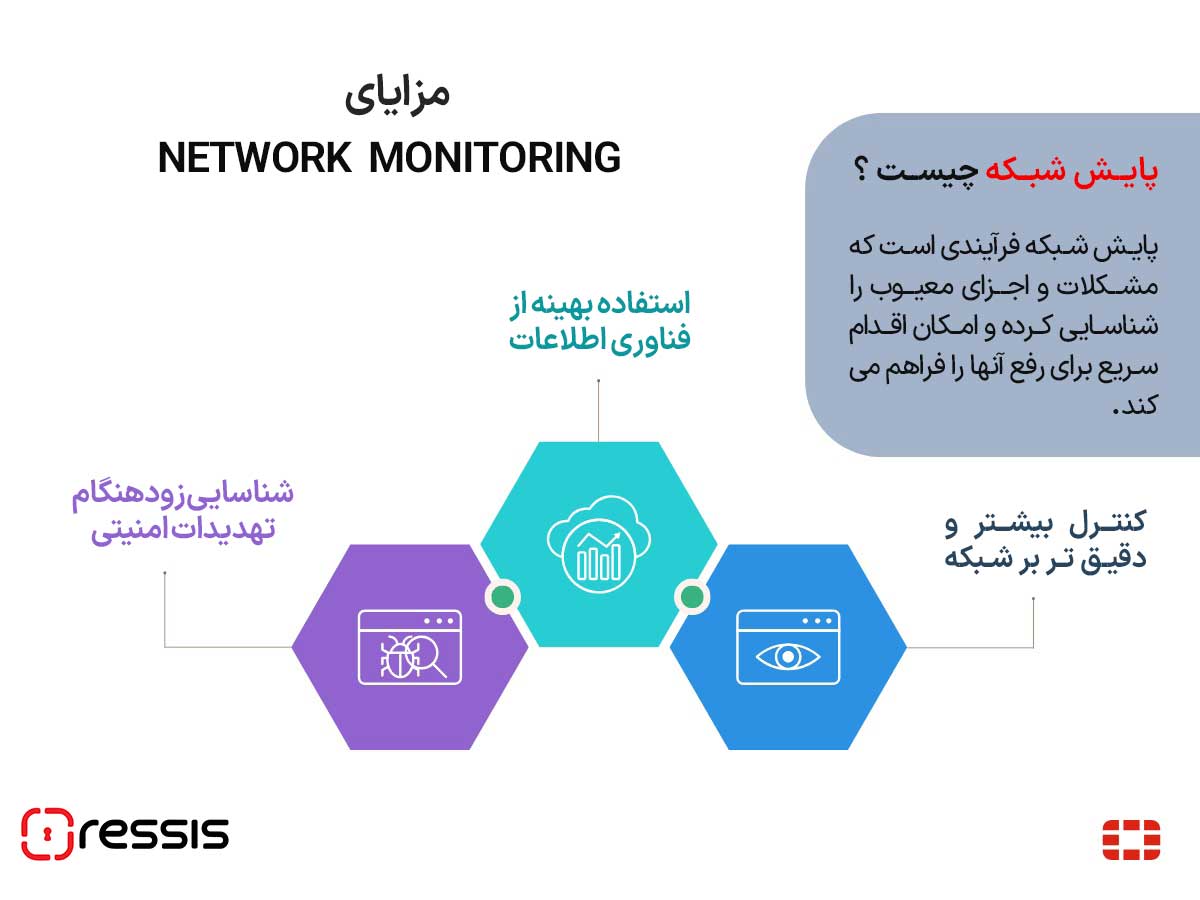
مزایای کلیدی پایش شبکه
- شفافت بیشتر در کنترل شبکه: پایش شبکه، دید واضح و جامعی از تمام تجهیزات متصل به سیستم، جریان دادهها و مشکلات احتمالی فراهم میکند.
- استفاده بهینه از منابع فناوری اطلاعات: با خودکارسازی سیستم پایش شبکه، تیمهای IT زمان بیشتری برای رسیدگی به وظایف حیاتی خواهند داشت و مشکلاتی که بهصورت غیرمنتظره رخ میدهند، سریعتر شناسایی و حل میشوند.
- شناسایی زودهنگام تهدیدات امنیتی: پایش شبکه، اطلاعات دقیقتری از وضعیت آن ارائه داده و هر فعالیت غیرعادی را شناسایی کرده و با ایجاد هشدار فوری، امکان اقدام سریع برای رفع مشکل را فراهم میسازد.
رایجترین کاربردهای پایش شبکه (Network Monitoring)
گزارشدهی
سیستم پایش شبکه به تیمهای فناوری اطلاعات این امکان را میدهد تا عملکرد سیستم و معیارهای کلیدی را بهطور دقیق مشاهده کنند. این ویژگی علاوه بر کاهش زمان و منابع مورد نیاز برای تحلیل فعالیتهای شبکه، فرایند تصمیمگیری را تسهیل کرده و دقت آن را افزایش میدهد.
امنیت شبکه های کامپیوتری
پایش شبکه بهطور مداوم اجزای حیاتی زیرساختهای شبکه را نظارت کرده و علائم اولیه تهدیدات را شناسایی میکند. این فرایند به تیمهای امنیت کمک میکند تا تهدیدات را در مراحل ابتدایی شناسایی، تحلیل و مهار کنند، پیش از آنکه به بحران، تبدیل به بحران شده و آسیبهای جدی به سازمان وارد کنند.
ارزیابی endpointها و تجهیزات
با گسترش استفاده از فناوریهای کلود؛ تعداد دستگاههای شخصی و فناوریهای IoT به طرز چشمگیری افزایش یافته است. اگرچه این تحولات در حفظ امنیت موثر هستند، اما در عین حال چالشهایی را برای کسبوکارها به وجود میآورد تا از عملکرد یکپارچه و بدون خطای تمامی دستگاهها اطمینان حاصل کنند. در این راستا، راهکار پایش شبکه شبکه دو عملکرد اصلی دارد: اولا تضمین میکند که هر دستگاه در شبکه بهطور بهینه عمل کند. دوما نظارت مستمر بر دستگاهها بهگونهای انجام میشود که هیچ مشکلی در روند عملکرد آنها ایجاد نخواهد شد.
نظارت بر فضای ابری و کانتینر
امروزه اکثر سازمانها به استفاده از زیرساخت multi-cloud و کانتینر روی آوردهاند. پایش شبکه میتواند به بهینهسازی توپولوژی شبکه کلود کمک کند تا عملکرد آن بهبود یابد. همچنین این راهکار میتواند ترافیک شبکه کانتینرها را نظارت کرده و اطمینان حاصل کند که جریان دادهها بدون اختلال بین بخشهای مختلف یک اپلیکیشن کانتینری جریان دارد.
پایش دیتاسنتر
تیمهای امنیت میتوانند با استفاده از پایش شبکه، دادههای لحظهای از مرکز داده دریافت کنند و هشدارهای آنی برای مشکلاتی مثل خرابی دستگاهها، قطعی برق، افزایش دما یا مشکلات ظرفیت شبکه تنظیم کنند. این کار به آنها کمک میکند تا قبل از وقوع بحران، سریعتر به مشکلات واکنش نشان دهند.
ویژگیهای ابزارهای پایش شبکه
شناسایی (Discovery)
اولین مرحله در پایش شبکه و Network Monitoring ، شناسایی تجهیزات متصل و نحوه ارتباط آنهاست. این تجهیزات میتوانند شامل سرورها، سوئیچها، روترها، فایروالها، پرینترها و سایر دستگاهها باشند.
سیستمهای پایش شبکه از قالبهای آماده پایش (Monitoring Templates) استفاده میکنند تا نحوه عملکرد هر دستگاه و اطلاعات مورد نیاز برای جمعآوری را بشناسند. این قالبها مانند راهنمای هوشمندی هستند که به سیستم میگویند چه پارامترهایی را بررسی کرده و چگونه پایش کند.
همچنین، سیستم میتواند نشان دهد هر دستگاه از کدام پورتها استفاده میکند و به چه دستگاههایی متصل است؛ اطلاعاتی حیاتی برای ردیابی مشکلاتی که چندین دستگاه را تحت تاثیر قرار میدهند و منشا آنها یک سرور یا سوئیچ مشکلدار است.
نقشه شبکه (Mapping)
راهکارهای پایش شبکه قادرند یک نقشه دقیق از شبکه ایجاد کنند که نشان دهد هر دستگاه از کدام پورتها برای اتصال به دستگاههای مرتبط استفاده میکند. این مرحله یکی از حیاتیترین فرایندهای پایش شبکه است، زیرا نگاه کردن به مجموعهای از کابلها و پورتهای فیزیکی میتواند گیجکننده باشد. اما مدیر شبکه با در اختیار داشتن نقشه، میتواند از یک دید تجسمی ساده و ارزشمند برخوردار شده و جزییات را به دقت بررسی کند و همچنین چیدمان کل سیستم را بهطور کامل تحلیل نمایند.
با این حال، در مراحل اولیه، ممکن است ترسیم نقشه، زمانبر باشد و مدیر شبکه نیاز دارد با دانش و تجربه خود، هر دستگاه و ارتباطات آن را بهصورت دستی ثبت کند تا نقشه اولیه کامل شود.
نظارت (Monitoring)
مرحله پایش عملکرد شبکه بر پنج عنصر کلیدی متمرکز است:
- عملکرد پردازنده و نشاندهنده میزان بار پردازشی سیستم (CPU)؛
- حافظه (Memory)؛
- بررسی درصد مصرف و وضعیت ذخیرهسازی (Disk Utilization)؛
- سرعت پاسخدهی و دسترسیپذیری به دستگاههای شبکه (Latency & Ping Availability)؛
- میزان استفاده از پهنای باند در پورتها (Interface Utilization).
با بررسی دقیق این عناصر، مدیران شبکه میتوانند سلامت کلی شبکه را بسنجند، نقاط ضعف را شناسایی کنند و عملکرد بهینه سیستم را تضمین نمایند.
گزارشدهی (Reporting)
گزارشدهی یکی از حیاتیترین بخشهای پایش شبکه و Network Monitoring است، زیرا اطلاعات لازم برای بهبود، بهینهسازی و تصمیمگیری دقیق را ارائه میدهد. در این فرایند، اطلاعات جاری و تاریخی در قالب یک داشبورد یا رابط کاربری ساده و قابل مدیریت ارائه شده تا مدیر شبکه بتواند به سرعت الگوها و شاخصهای کلیدی را تحلیل کند.
این قابلیت علاوه بر این که در ارزیابی اثربخشی طراحی شبکه، نقش کلیدی دارد، در صورت وجود مشکل در پیکربندی فعلی، به مدیر شبکه کمک میکند تا اجزا معیوب یا فرایندهای ناکارامد را به سرعت شناسایی و برطرف کند.
مزیت دیگر «گزارشدهی»، انعطافپذیری بالا است؛ به گونهای که میتوان آن را بر اساس نیازهای خاص سازمان تنظیم و شخصیسازی کرد.
ارسال هشدار (Alerting)
این قابلیت تضمین میکند مدیر شبکه در لحظه از بروز مشکل، مطلع شود.
هشدارها معمولا بر فاکتورهای زیر تعریف میشوند:
- آستانه (Threshold): زمانی هشدار ارسال میشود که دادهها از سطح تعیینشده عبور کنند. برای مثال حافظه بیش از ۷۵ درصد پر شود.
- شاخص عملکرد (Performance Metric): زمانی که مصرف بالا در یک بازه زمانی ادامه پیدا کند؛ مانند استفاده ۹۰ درصد CPU در مدت ۱۵ دقیقه.
این قابلیت باعث میشود مشکلات قبل از تبدیل شدن به بحران شناسایی و برطرف شوند.
انواع ابزارهای پایش شبکه سازمانی
- ابزارهای بدون نیاز به نصب (Agentless Network Monitoring Tools)
این ابزارها معمولا به صورت on-premise (روی یک سرور یا workstation متصل به شبکه) اجرا شده و پس از اتصال، دسترسی لازم به سرویس و دستگاههایی که قرار است پایش شوند، به آنها داده میشود.
مزایا:
- نیازی به نصب روی تکتک دستگاهها نیست؛
- توانایی شناسایی خودکار دستگاهها و دستهبندی آنها، که باعث صرفهجویی در زمان و تلاش مدیر شبکه میشود.
معایب:
- معمولا نیاز به سیستمی با توان پردازشی کافی دارد؛
- در صورت کمبود منابع، ممکن است نیاز به یک سرور جداگانه برای اجرای نرمافزار آن باشد.
- ابزارهای پایش شبکه با نصب عامل (Agent-based Network Monitoring)
در این ابزارها، بخش عمدهای از سیستم بر اساس معماری Software-as-a-Service (SaaS) طراحی شده و به جای استفاده از سیستمهای فیزیکی متصل به شبکه، دسترسی به نرمافزاری هست که به صورت آنلاین اجرا میشود.
در این روش، برای هر دستگاه شبکه، یک عامل (Agent) اختصاص داده میشود. این عامل برنامهای است که پایش دستگاه را انجام میدهد و با دسترسی گسترده به سختافزار، اطلاعات بسیار دقیقی از عملکرد هر دستگاه ارائه میکند.
مزایا:
- ارائه جزئیات کامل و دقیق از عملکرد هر دستگاه؛
- امکان پایش متمرکز و خودکار با دیدگاه دقیقتر.
معایب:
- نیاز به نصب عامل روی هر دستگاه، که میتواند زمانبر باشد؛
- احتمال بروز ناسازگاری با سیستمعامل برخی دستگاهها، که ممکن است روند پایش را مختل کند.
ابزارهای Agent-based با ارائه بینشهای لحظهای و بهینهسازی خودکار عملکرد، کارایی پایش شبکه را به حداکثر میرسانند.
مدرنترین پایش شبکه با FortiMonitor
فورتیمانیتور یک پلتفرم جامع مبتنی بر SaaS است که به صورت اختصاصی برای Digital Experience Monitoring (DEM) طراحی شده است. این پلتفرم، پایش شبکه را مدرنسازی کرده و دید کامل و جامعی ارائه میدهد تا سازمانها بتوانند عملکرد زیرساختهای شبکه خود را بهصورت دقیق و لحظهای ارزیابی و بهینهسازی کنند.
کاهش سطح حملات سایبری با پایش مداوم شبکه
افزایش تعداد دستگاهها، زیرساختهای فضای ابری و سیستمهای متصل به هم، سطح حمله شبکه را گستردهتر کرده و فرصتهایی برای هکرها ایجاد میکند. پایش مداوم شبکه میتواند با رصد تمامی دستگاهها و شبکه، سطح امنیت سازمان را تقویت کرده و تیم امنیت را قادر سازد تا بدون اختلال به فعالیت خود ادامه دهند.
راهکارهای Fortinet برای پایش شبکه و افزایش امنیت
FortiManager: مدیریت شبکه و امنیت را تسهیل نموده، وظایف کاری را خودکارسازی میکند و با قالبهای آماده، بهکار گیری hybrid mesh firewall، SD-WAN و SD-Branch را با کمترین دخالت انسانی ممکن میسازد.
FortiMonitor: یک پلتفرم DEM مبتنی بر SaaS است که دید کاملی از عملکرد اپلیکشنهای endpointها فراهم نموده و سطح پایش شبکه را ارتقا میبخشد.
سوالات پرتکرار درباره نظارت بر شبکه (Network Monitoring)
- منظور از timestamp چیست و چرا در تحلیل لاگها اهمیت دارد؟
Timestamp در واقع یک برچسب دقیق زمانی است که نشان میدهد یک رویداد یا فعالیت دقیقا چه زمانی رخ داده است. به عنوان مثال زمانی که یک سرور، خطایی را ثبت کند، تاریخ و ساعت دقیق آن در لاگ ذخیره میشود.
اهمیت Timestamp در تحلیل لاگها در این است که با شناسایی لحظه دقیق وقوع خطاها یا رفتار غیرعادی سیستمها و امکان مقایسه رخدادها، مدیران شبکه میتوانند ریشه مشکلات را بهطور دقیق تشخیص دهند و اقدامات اصلاحی موثری را انجام دهند.
- وظایف اصلی سیستم Network Monitoring چیست؟
نظارت بر اجزا حیاتی شبکه: مانند سرور، روتر، سوییچ و اپلیکیشنها؛
انتخاب پروتکل مناسب: برای جمعآوری اطلاعات مانند SNMP، ICMP یا NetFlow بر اساس نوع دستگاه و نیاز شبکه؛
بهینهسازی بازههای پایش: مشخص کردن فاصله زمانی مناسب برای جمعآوری اطلاعات.
- معیارهای کلیدی در ابزارهای پایش شبکه و اهمیت امنیت شبکه در سازمانها چیست؟
دسترسپذیری شبکه: آیا شبکه و سرویسها همیشه آنلاین هستند؟
زمان پاسخدهی: سرعت واکنش دستگاهها و اپلیکیشنها چقدر است؟
تحلیل مسیر شبکه: دادهها از چه مسیرهایی عبور میکنند و آیا بهینه هستند؟










