

منظور از Penetration Testing یا تست نفوذ چیست؟
تست نفوذ شبکه یا Penetration testing که غالبا از آن به عنوان white-hat یا هک اخلاقی یاد می شود، شامل اجازه دادن به شخصی برای هک کردن سیستم شما برای یافتن آسیب پذیری ها و شناخت نحوه سوء استفاده از آن هاست. فرد ارزیابی کننده پس از انجام تست نفوذ ،گزارش دقیق و مفصلی از نتایج شامل شدت تهدیدات کشف نشده و اقداماتی که می توان برای تقویت سیستم دفاعی انجام داد ارائه می دهد.
مزایای تست نفوذ شبکه
-
شناسایی و اصلاح نقاط ضعف سیستم
یک تست نفوذ شبکه را غالبا می توان یکی از بهترین روش ها برای جداسازی آسیب پذیری های خاص محسوب کرد. با انجام Penetration Test شما امکان خواهید داشت سطح تهدید مرتبط با هر آسیب پذیری را ارزیابی نموده و اقدامات مناسبی برای افزایش امنیت سیستم خود انجام دهید. در مورد توسعه اَپ های جدید نیز، یک تست نفوذ میتواند نقصهای امنیتی را کشف کند و خطرات احتمالی را کاهش دهد.
-
شناخت بهتر از نحوه عملکرد سیستم های دیجیتالی
حتی ماهرترین تیم های فناوری اطلاعات نیز ممکن است به طور کامل ارتباطات پیچیده درون شبکه ی یک سازمان را درک نکنند.
این در حالی است که یک pen tester به خوبی می تواند ارتباطات متقابل را نشان دهد، مانند نحوه کانکشن وب اپلیکیشن و سیستم CRM به یک پایگاه داده. یک penetration tester قادر است نحوه ارتباط این مولفه ها و نحوه استفاده یک هکر از این کانکشن را با انجام یک تست نفوذ مطمئن توضیح دهد.
چه چالش هایی در penetration testing وجود دارند؟
-
Tests That Are Not Thorough Enough
برخی از penetration testerها ممکن است چند نوع تست نفوذ مشابه را تنها با تغییرات جزیی، برای سازمان های متعدد به کار ببرند. و با توجه به اینکه هر سازمان، محیط منحصر به فرد خود را دارد، نتایج شما ممکن است جامع نباشد حتی اگر آزمایش انجام شده برای شرکت دیگری کامل باشد. تطبیق آزمایش با اکوسیستم خاص شما برای نتایج دقیق و مؤثر بسیار مهم است.
علاوه بر این، برخی از pen testerها ممکن است برای مدت طولانی، روش های یکسانی را انجام دهند. و با توجه به اینکه روش ها و فناوری حملات مدام در حال تغییر و بروز رسانی است، این امر خطر قابلتوجهی به همراه دارد. به عنوان مثال تست نفوذی که شش ماه پیش با موفقیت آسیبپذیریهای حیاتی را شناسایی کرد، ممکن است ضعفهای مختلف جدیدی را که امروزه وجود دارد نادیده بگیرد.
-
Setting Up the Best Test Conditions
ارزیابی امنیت شبکه، المان های شبکه و داده های موجود در اپلیکیشن ها، بسیار پیچیده است، زیرا در شرایط مختلف، به گونه ی متفاوتی عمل می کنند.
به عنوان مثال، ممکن است وب سایت سازمان شما به طور صحیح کار کند و ابزارهای مورد نیاز برای بازدید کنندگان را تامین کند. با این حال، ارزیابی عملکرد آن در زمانهای پرترافیک مانند فصل تعطیلات که بسیاری از خریداران به طور همزمان در حال مرور، انتخاب اقلام و خرید هستند، ضروری است. به همین ترتیب یک PENETRATION TESTER نیز باید سناریوهای مختلفی را شبیه سازی کند تا آسیب پذیری های سیستم شما را به طور دقیق شناسایی کند.
چه تشابهی بین Vulnerability Scanning و Penetration Testing وجود دارد؟
هر دو:
- آسیب پذیری های موجود در سیستم شما را شناسایی می کنند.
- تا حدی با استفاده از اتوماسیون انجام می شوند.
- کانکشن های بین مولفه های مختلف شبکه، اپلیکیشن ها و دیتا مهمی که قصد محافظت دارید را آشکار کنند.
چه تفاوت هایی بین Vulnerability Scanning و تست نفوذ وجود دارد؟
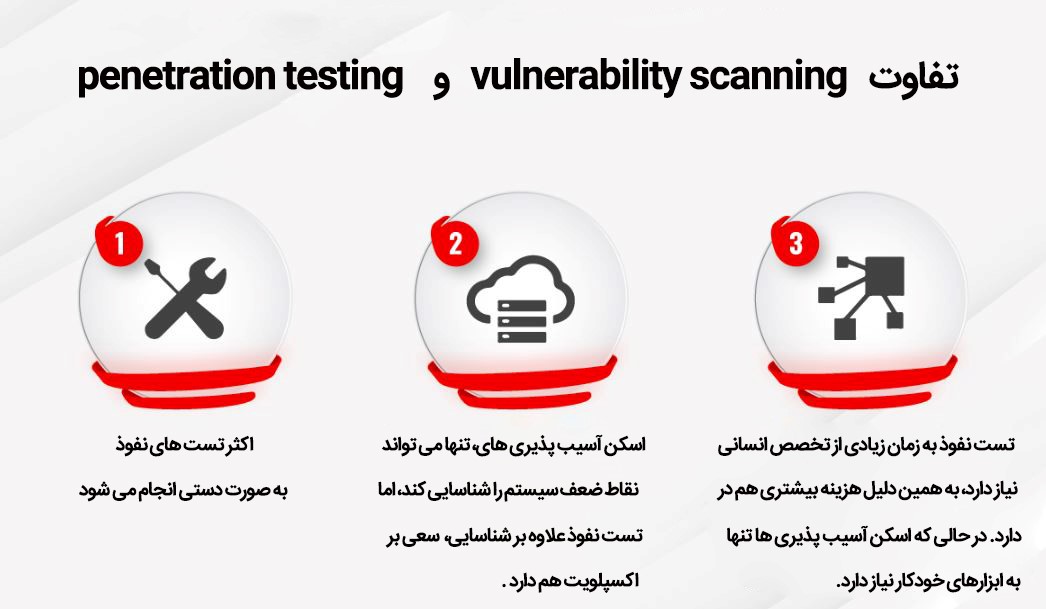
- با اینکه penetration testing یا تست نفوذ شبکه تا حدودی به صورت اتوماسیون صورت می گیرد، اما اکثر آن به صورت دستی و توسط pen tester انجام می شود.
- Vulnerability scan فقط می تواند نقاط ضعف سیستم را شناسایی کند، در حالی که تست نفوذ ، علاوه بر کشف، سعی بر اکسپلویت کردن نیز دارد.
- با توجه به زمان بر بودنِ pen test و نیاز به تخصص انسانی، هزینه بیشتری هم در بر دارد. این در حالی است که vulnerability scan تنها با ابزارهای خودکار، انجام می شود.
اسکن آسیب پذیری برای سازمان ما مناسب تر است یا تست نفوذ ؟
در سناریوهای خاص، انجام یک اسکن آسیب پذیری (vulnerability scan) می تواند مناسب ترین انتخاب باشد. به عنوان مثال، اگر در حال توسعه یک اپلیکیشن هستید و قصد دارید ارزیابی کنید که آیا جزء خاصی از آن دارای آسیب پذیری است یا خیر، Vulnerability Scan یک رویکرد منطقی و عملی است.
از سوی دیگر، penetration test می تواند علاوه بر ارائه مزایای vulnerability scan، بینشی در مورد نحوه اکسپلویت کردن هکرها از نقاط ضعف اپلیکیشن نیز ارائه دهد.
بنابراین چنانچه انجام تست را به صورت کامل در نظر بگیریم، تست نفوذ انتخاب برتری خواهد بود.
منظور از Vulnerability Scanning یا اسکن آسیب پذیری چیست؟
در اسکن آسیب پذیری ها (Vulnerability scanning) از یک برنامه کامپیوتری برای شناسایی نقاط ضعف در امنیت و یا عملکرد سیستمی از جمله شبکه، اپلیکیشن، سیستم های کامپیوتری و تلفن های همراه استفاده می شود. ارزیابی آسیبپذیری برخلاف تست نفوذ، که همیشه شامل تلاشهایی برای شکست دادنِ اقدامات امنیتی است، تلاشی بر نقض دفاع دیجیتالی شما ندارد.
پلتفرم FortiPenTest از چه کارایی برخوردار است؟
FortiPenTest، سرویسی که توسط Fortinet ارائه میشود، تست نفوذ شبکه را بر روی سیستم شما انجام میدهد تا مجموعه ای از آسیبپذیریها را با تمرکز بر OWASP Top 10 شناسایی کند. این سرویس توسط تحقیقات FortiGuard پشتیبانی می شود و تضمین می کند که بر اساس جدیدترین و فوری ترین تهدیدات امنیتی، تست های لازم را انجام می دهد.
علاوه بر این، فایروال وب اپلیکیشن های فورتی نت تحت عنوان FortiWeb، که برای شناسایی و جلوگیری از به روزترین تهدیدها طراحی شده، امنیتی بی نظیر و مطلوب ارائه می دهد. و تضمین می کند که اپلیکیشن های شما حتی پس از به روز رسانی، افزودن ویژگی های جدید و ترکیب APIها محافظت می شوند.
مزایا و معایب اجرای تست نفوذ شبکه
مزایا
۱. شناسایی آسیبپذیریها و نقاط ضعف
با اجرای تست نفوذ شبکه، سازمانها میتوانند مشکلات امنیتی خود را قبل از آنکه مهاجمان از آنها سوءاستفاده کنند، شناسایی و برطرف نمایند.
۲. بهبود سیاستهای امنیتی
نتایج تست نفوذ شبکه به سازمانها کمک میکند تا استراتژیهای امنیتی خود را بهبود بخشیده و تدابیر امنیتی مؤثرتری اتخاذ کنند.
۳. افزایش آگاهی کارکنان
انجام منظم تست نفوذ به کارکنان کمک میکند تا نسبت به تهدیدات امنیتی هوشیارتر شده و رفتارهای امنتری در محیط کاری داشته باشند.
۴. رعایت استانداردهای امنیتی
بسیاری از سازمانها نیاز دارند تا برای رعایت استانداردهایی مانند ISO 27001، GDPR و PCI-DSS تست نفوذ انجام دهند.
۵. کاهش هزینههای ناشی از حملات سایبری
پیشگیری از حملات به کمک تست نفوذ شبکه، باعث کاهش هزینههای جبران خسارات ناشی از نفوذهای امنیتی خواهد شد
معایب
۱. هزینه بالا
اجرای تست نفوذ حرفهای به منابع مالی و انسانی نیاز دارد و برای برخی سازمانهای کوچک ممکن است هزینهبر باشد.
۲. ایجاد اختلال در عملکرد سیستمها
در برخی موارد، تست نفوذ ممکن است باعث کاهش سرعت شبکه یا حتی از کار افتادن برخی سرویسها شود.
۳. عدم شناسایی همه آسیبپذیریها
با وجود دقت بالا، ممکن است برخی نقاط ضعف از دید تستکنندگان پنهان بماند و در آینده مورد سوءاستفاده قرار گیرد.
۴. وابستگی به مهارت تستکنندگان
کیفیت نتایج تست نفوذ به تجربه و مهارت متخصصان امنیت سایبری وابسته است و انتخاب تیم نامناسب میتواند نتایج ضعیفی به همراه داشته باشد
انواع Penetration Testing
۱. تست نفوذ جعبه سیاه (Black Box)
در این روش، تستکننده هیچ اطلاعاتی از ساختار داخلی سیستم ندارد و مانند یک مهاجم واقعی عمل میکند.
۲. تست نفوذ جعبه سفید (White Box)
در این روش، تستکننده به اطلاعات داخلی سازمان مانند کدهای منبع و تنظیمات دسترسی دارد.
۳. تست نفوذ جعبه خاکستری (Gray Box)
این روش ترکیبی از دو روش قبلی است و تستکننده به برخی اطلاعات داخلی سازمان دسترسی دارد.










