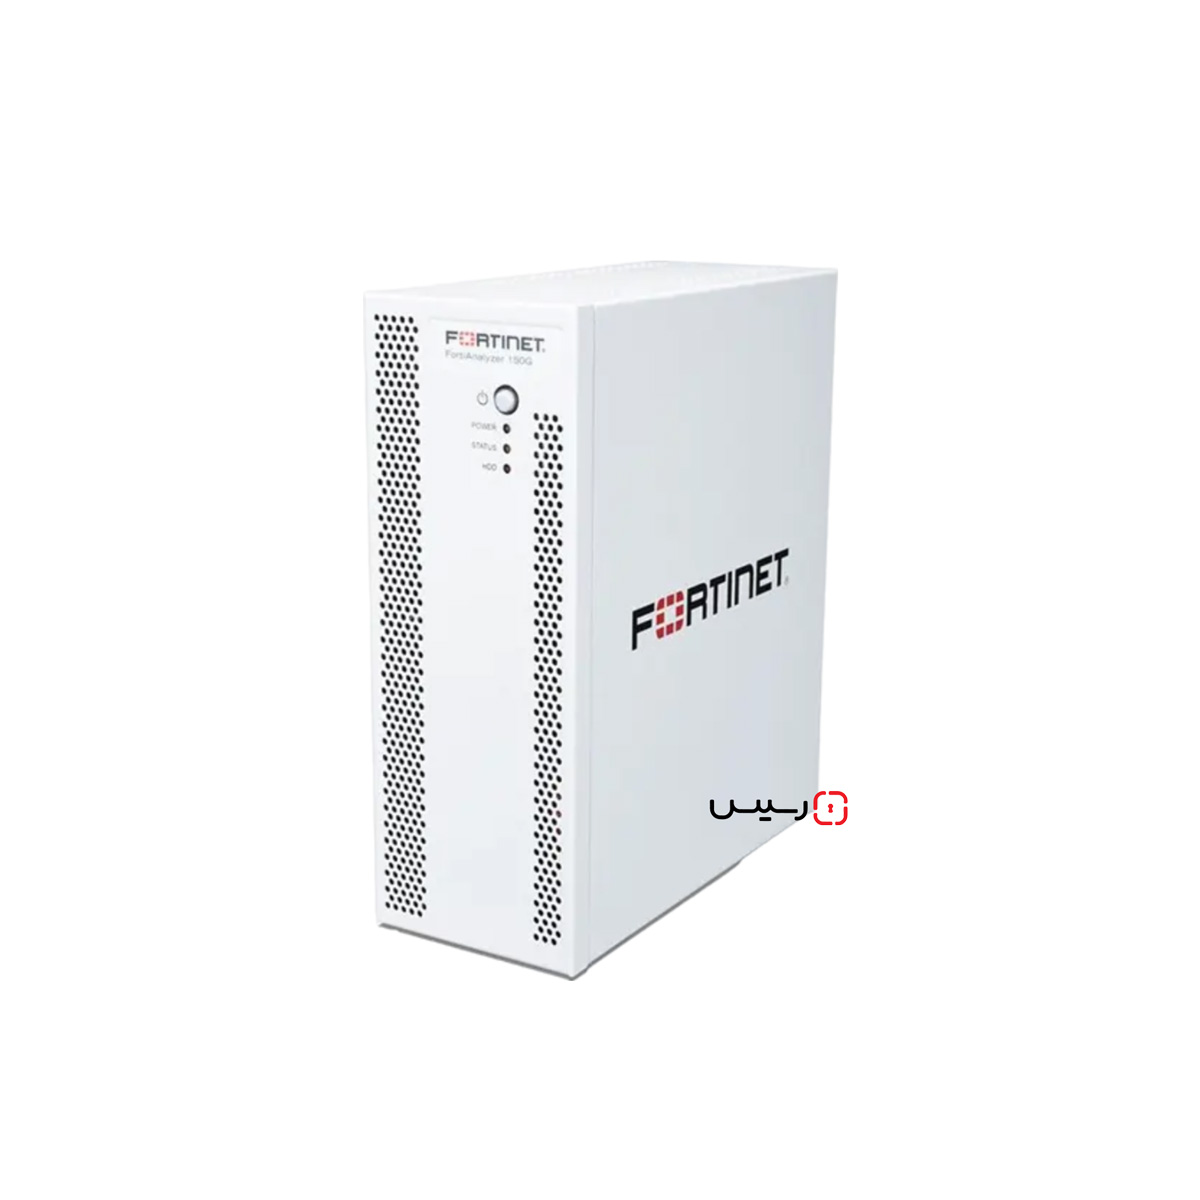


فورتی آنالایزر FAZ-150G کمک می کنند تا بینشی عمیق نسبت به تهدیدات پیشرفته ایجاد شود. آن ها با استفاده از مشخصات Single-Pane Orchestration، Automation و Response موجب ساده سازی انجام تنظیمات و پیکربندی ها و به طور کلی مدیریت شبکه شده و همچنین تا حد قابل ملاحظه ای از احتمال ریسک و خطر می کاهند و در نتیجه عملکرد کلی سازمان را ارتقا می بخشند.
فورتی آنالایزرها با استفاده از ویژگی Fortinet’s Security Fabric ، قادر به تسهیل فرایند تجزیه و تحلیل انواع تهدیدات می باشند و همچنین با نظارت و کنترل به صورت end to end می توانند تهدیدات را شناسایی و مسدود کنند.
Advanced Threat Detection & Correlation:
این امکان را در اختیار تیم امنیت شبکه قرار می دهد که بتوانند به سرعت و در لحظه تهدیدات را شناسایی نموده و با آن ها مقابله نمایند.
Automated Workflows & Compliance Reporting :
یک داشبورد قابل تنظیم ارائه می دهد که تیم امنیت شبکه بتواند به سادگی گزارش تهیه کند و شبکه را تحت کنترل داشته باشد تا جریان کاری تسریع یابد .
Scalable Log Management :
اقدام به جمع آوری لاگ ها از فورتی گیت (FortiGate)، فورتی کلاینت (FortiClient)، فورتی منیجر(FortiManager)، فورتی سندباکس (FortiSandbox)، فورتی میل (FortiMail)، فورتی وب (FortiWeb)، FortiAuthenticator، Generic syslog و سایر موارد می نماید. در ضمن می توان بر اساس نیاز، به صورت جداگانه از آن ها استفاده نمود.

Security Fabric Analytics
تجزیه و تحلیل لاگ ها، در فورتی آنالایزر FAZ-150G تشخیص موارد مشکوک و تهدیدات به صورت لحظه ای با استفاده از IOC (Indicator of Compromise) و کاهش زمان شناسایی تهدیدات
لاگ های به دست آمده از Forticlient، Fortisandbox، fortiweb و fortimail را به منظور ایجاد نظارت یکپارچه بر شبکه، با هم مرتبط می کند.
ایجاد بکاپ از پایگاه داده های فورتی آنالایزر FAZ-150G به صورت خودکار (تا 4 node cluster ) که برای انجام disaster recovery می توان در مناطق مختلف جغرافیایی قرار داد.
کاهش پیچیدگی ها در فورتی آنالایزر FAZ-150G و بررسی عمیق از طریق REST API، Scripts، connectors و automation stitches جهت تسریع اقدامات امنیتی
می توان با مدیریت دامنه ها توسط ADOM ها، سازگاری و بهره وری را بالا برد.
از دستگاه ها، VMها، هاست و کلود (cloud) پشتیبانی می کند. در ضمن با استفاده از AWS، Azure یا گوگل می توان لاگ های ثانویه برای ذخیره سازی را در اختیار داشت.

فورتی آنالایزر FAZ-150G کمک می کنند تا بینشی عمیق نسبت به تهدیدات پیشرفته ایجاد شود. آن ها با استفاده از مشخصات Single-Pane Orchestration، Automation و Response موجب ساده سازی انجام تنظیمات و پیکربندی ها و به طور کلی مدیریت شبکه شده و همچنین تا حد قابل ملاحظه ای از احتمال ریسک و خطر می کاهند و در نتیجه عملکرد کلی سازمان را ارتقا می بخشند.
فورتی آنالایزرها با استفاده از ویژگی Fortinet’s Security Fabric ، قادر به تسهیل فرایند تجزیه و تحلیل انواع تهدیدات می باشند و همچنین با نظارت و کنترل به صورت end to end می توانند تهدیدات را شناسایی و مسدود کنند.
Advanced Threat Detection & Correlation:
این امکان را در اختیار تیم امنیت شبکه قرار می دهد که بتوانند به سرعت و در لحظه تهدیدات را شناسایی نموده و با آن ها مقابله نمایند.
Automated Workflows & Compliance Reporting :
یک داشبورد قابل تنظیم ارائه می دهد که تیم امنیت شبکه بتواند به سادگی گزارش تهیه کند و شبکه را تحت کنترل داشته باشد تا جریان کاری تسریع یابد .
Scalable Log Management :
اقدام به جمع آوری لاگ ها از فورتی گیت (FortiGate)، فورتی کلاینت (FortiClient)، فورتی منیجر(FortiManager)، فورتی سندباکس (FortiSandbox)، فورتی میل (FortiMail)، فورتی وب (FortiWeb)، FortiAuthenticator، Generic syslog و سایر موارد می نماید. در ضمن می توان بر اساس نیاز، به صورت جداگانه از آن ها استفاده نمود.
Security Fabric Analytics
تجزیه و تحلیل لاگ ها، در فورتی آنالایزر FAZ-150G تشخیص موارد مشکوک و تهدیدات به صورت لحظه ای با استفاده از IOC (Indicator of Compromise) و کاهش زمان شناسایی تهدیدات
لاگ های به دست آمده از Forticlient، Fortisandbox، fortiweb و fortimail را به منظور ایجاد نظارت یکپارچه بر شبکه، با هم مرتبط می کند.
ایجاد بکاپ از پایگاه داده های فورتی آنالایزر FAZ-150G به صورت خودکار (تا 4 node cluster ) که برای انجام disaster recovery می توان در مناطق مختلف جغرافیایی قرار داد.
کاهش پیچیدگی ها در فورتی آنالایزر FAZ-150G و بررسی عمیق از طریق REST API، Scripts، connectors و automation stitches جهت تسریع اقدامات امنیتی
می توان با مدیریت دامنه ها توسط ADOM ها، سازگاری و بهره وری را بالا برد.
از دستگاه ها، VMها، هاست و کلود (cloud) پشتیبانی می کند. در ضمن با استفاده از AWS، Azure یا گوگل می توان لاگ های ثانویه برای ذخیره سازی را در اختیار داشت.
 آخرین محصولات
 شرکت :
 قیمت : تماس بگیرید