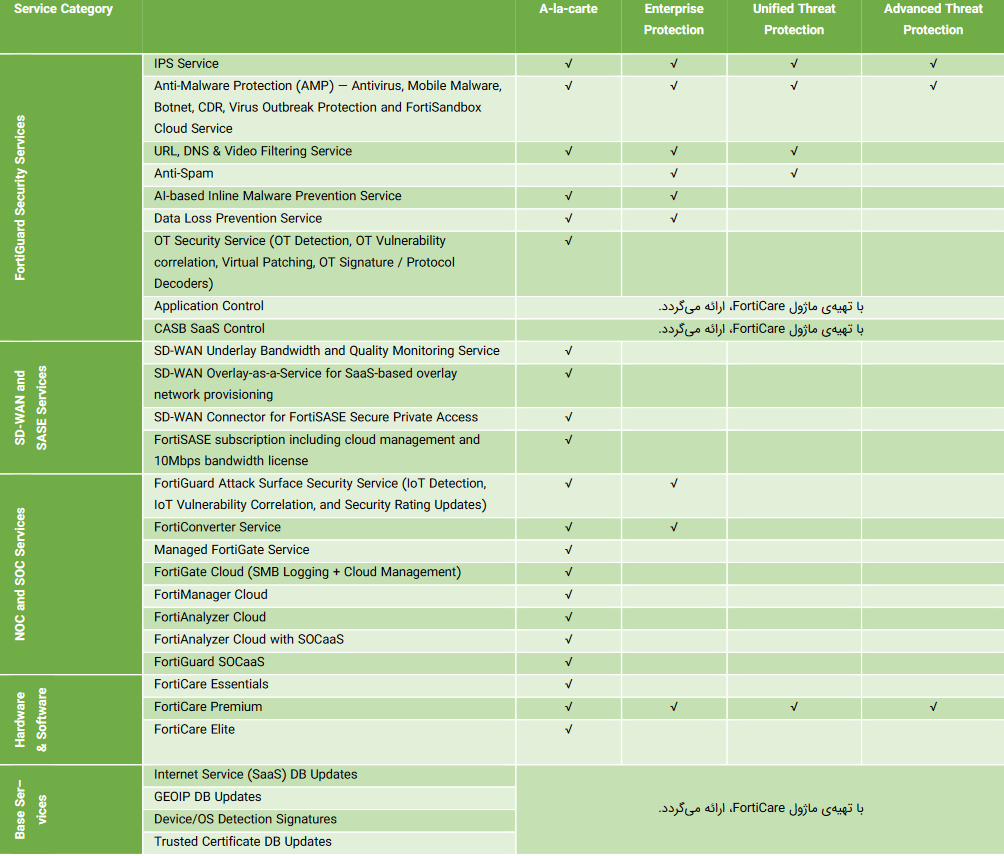
فایروال FortiGate 400G؛ امنیت و Performance برای لبه شبکه سازمانی
فایروال FortiGate 400G، برای سازمانهایی توسعه یافته که دنبال ترکیبی از Security و Performance در پلتفرمی واحد هستند. برخلاف بسیاری از فایروالهای سنتی که با فعال شدن سرویسهای امنیتی دچار افت throughput میشوند، این سری با بهرهگیری از ASICهای اختصاصی Fortinet، قابلیت پردازش ترافیک و اعمال سیاستهای امنیتی را بهصورت سختافزاری انجام میدهد.
ویژگیهای کلیدی FortiGate 400G
- فایروال نسل جدید (NGFW) با Firewall Throughput تا 164Gbps و IPS Throughput تا 25Gbps
- معماری سختافزاری اختصاصی Fortinet مبتنی بر NP7 و CP10
- پشتیبانی از Secure SD-WAN برای مدیریت و بهینهسازی ارتباطات WAN
- SSL Inspection تا 5Gbps و Threat Protection تا 13Gbps
- کنترل لایه هفتم، Application Visibility و سیاستگذاری مبتنی بر Application
- یکپارچگی با Fortinet Security Fabric و اکوسیستم امنیتی Fortinet
- مناسب برای Enterprise Edge، Campus Network و Large Branch
مشخصات فنی فایروال فورتی گیت 400G
در انتخاب فایروال سازمانی، اعداد و ظرفیتهای واقعی اهمیت زیادی دارند. FortiGate 400G برای پاسخگویی به نیاز شبکههای پرترافیک و محیطهای Enterprise طراحی شدهاست.
| ویژگی |
مقدار |
| Firewall Throughput |
164Gbps |
| IPS Throughput |
16Gbps |
| NGFW Throughput |
14Gbps |
| Threat Protection |
13Gbps |
| IPsec VPN Throughput |
55Gbps |
| Concurrent Sessions |
28Million |
| New Sessions/Sec |
580000 |
| Firewall Policies |
10000 |
این ظرفیت پردازشی، فایروال فورتی گیت 400G را به گزینهای ایدهآل برای سازمانهایی تبدیل میکند که حجم بالایی از ترافیک داخلی و اینترنتی، ارتباطات VPN و سرویسهای امنیتی همزمان دارند.
Interfaces و Connectivity
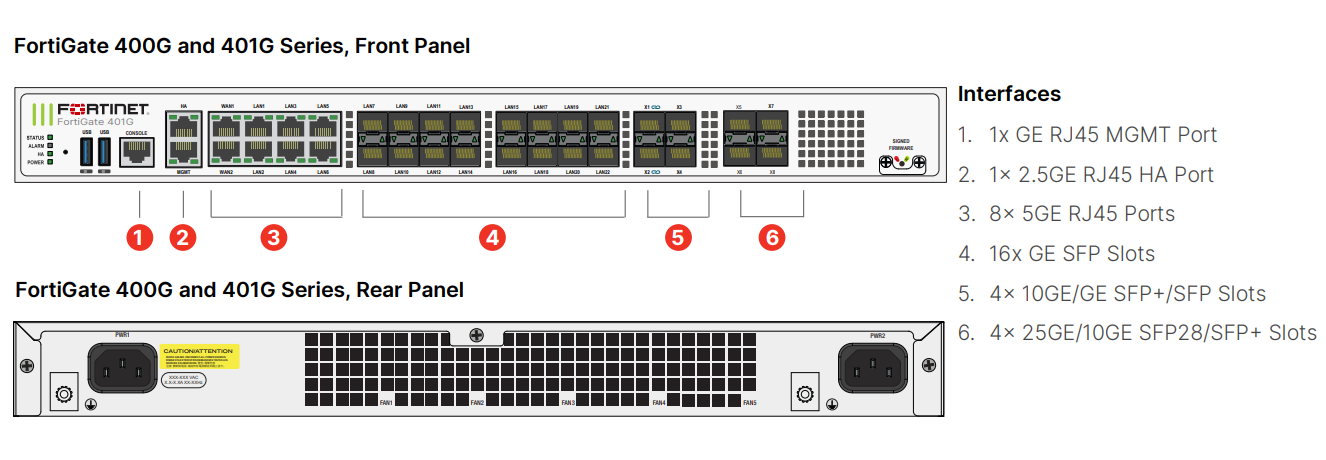
فایروال نسل جدید FG-400G به ترکیب متنوعی از پورتهای مسی و فیبر مجهز است تا بتواند در سناریوهای مختلف شبکه سازمانی و دیتاسنتری مورد استفاده قرار گیرد.
پورتها شامل:
- 8×5GE RJ45
- 16×1GE SFP
- 4×10GE SFP+
- 4× 25GE SFP28
- 1×HA Port
- 1×Management Port
- Console و USB Ports
وجود پورتهای 25GbE و 10GbE امکان اتصال به Core Switch، Aggregation Layer و لینکهای پرظرفیت را فراهم میکند و انعطافپذیری بیشتری در طراحی Enterprise Edge ایجاد میکند.
برای بررسی Compatibility با زیرساخت فعلی سازمان خود، میتوانید از کارشناسان رسیس مشاوره فنی دریافت کنید.
قابلیتهای امنیتی و شبکه
فایروال فورتی گیت 400G مجموعهای از سرویسهای امنیتی و شبکه را در قالب پلتفرمی یکپارچه ارائه میدهد.
Next-Generation Firewall و Application Control
این محصول امکان شناسایی و کنترل ترافیک لایه ۷ را فراهم میکند و مدیران شبکه میتوانند براساس نوع Application، User یا Policy کنترلهای امنیتی مورد نیاز را اعمال کنند.
IPS و Threat Protection
سیستم Intrusion Prevention داخلی، ترافیک را برای شناسایی حملات، exploitها و تهدیدات شناخته شده و ناشناخته تحلیل میکند. ترکیب IPS ،Malware Protection و Application Control به سازمانها کمک میکند در برابر طیف گستردهای از تهدیدات محافظت شوند.
SSL Inspection
بخش قابل توجهی از ترافیکهای امروزی رمزنگاری شدهاست. FortiGate 400G با SSL Inspection سختافزاری، امکان بررسی ترافیک HTTPS و TLS را بدون ایجاد گلوگاه شدید در شبکه فراهم میکند.
Secure SD-WAN
FortiGate 400G قابلیت SD-WAN داخلی دارد و میتواند مدیریت لینکهای WAN، مسیریابی هوشمند و بهینهسازی کیفیت ارتباطات را بدون نیاز به تجهیزات مستقل انجام دهد.
VPN Connectivity
پشتیبانی از IPsec VPN و SSL VPN باعث میشود این فایروال برای ارتباط امن شعب، کاربران Remote و ارتباطات Site-to-Site مناسب باشد.
Fortinet Security Fabric
یکپارچگی با Security Fabric امکان هماهنگی میان Firewall ،Endpoint ،Access Point ،Switch و سایر راهکارهای Fortinet را فراهم و دید امنیتی متمرکزتری ایجاد میکند.
معماری سختافزاری و Performance Technology
یکی از مهمترین نقاط تمایز FortiGate 400G معماری سختافزاری آن است. این دستگاه از یک NP7 و یک CP10 بهره میبرد که برای پردازش ترافیک و سرویسهای امنیتی بهصورت اختصاصی طراحی شدهاند.
پردازنده NP7 مسئول offloading و پردازش سریع ترافیک شبکه است و CP10 عملیات مرتبط با امنیت و content processing را تسریع میکند.
مزایای این معماری:
- کاهش latency
- پردازش سریعتر SSL
- throughput بالاتر
- استفاده کمتر از CPU عمومی
- اجرای سرویسهای امنیتی بدون افت شدید Performance
در معماری Fast Path تمام ترافیک از طریق Integrated Switch Fabric و NP7 پردازش میشود که باعث بهبود کارایی و کاهش Bottleneck در Edge Network میشود.
این طراحی سختافزاری بهویژه برای سازمانهایی ارزشمند است که همزمان از IPS ،SSL Inspection ،VPN و Policyهای پیچیده استفاده میکنند.
فایروال FortiGate 400G برای چه سازمانهایی مناسب است؟
انتخاب فایروال تنها به throughput وابسته نیست؛ سناریوی استقرار و نیازهای عملیاتی سازمان نیز اهمیت دارد. فایروال 400G برای این سناریوها گزینه مناسبی است:
- Enterprise Edge، برای سازمانهایی که لبه شبکه آنها حجم بالایی از ترافیک اینترنتی و کاربران داخلی را مدیریت میکند.
- Campus Network، در شبکههای Campus و محیطهای دارای کاربران و تجهیزات متعدد، FortiGate 400G میتواند نقش Gateway Security مرکزی را ایفا کند.
- Large Branch و Multi-Site، برای سازمانهای دارای شعب متعدد که نیازمند VPN، کنترل متمرکز و SD-WAN هستند.
- Data Center Edge، وجود پورتهای 25GbE و throughput بالا باعث میشود این مدل در Edge دیتاسنتر یا Segmentation Network نیز قابل استفاده باشد.
اگر درباره Sizing یا انتخاب میان مدلهای مختلف FortiGate تردید دارید، کارشناسان رسیس آماده ارائه مشاوره تخصصی هستند.
خرید فایروال فورتی گیت 400G
از دید فنی، خرید FortiGate 400G به سازمانهایی پیشنهاد میشود که دنبال ارتقای امنیت لبه شبکه و افزایش ظرفیت پردازشی هستند.
این محصول نسبت به نسلهای قدیمیتر فورتی گیت، throughput بالاتر، معماری جدیدتر و انعطاف بیشتری در بخش Interface دارد. ترکیب25GbE ، NP7 و Security Processing اختصاصی باعث میشود هنگام فعال بودن سرویسهای امنیتی نیز عملکرد سیستم در سطح قابل قبولی باقی بماند.
نقطه قوت اصلی فایروال فورتی گیت 400G، تعادل میان Security و Performance است. بسیاری از سازمانها هنگام فعالسازی SSL Inspection یا Threat Prevention با افت عملکرد روبهرو میشوند؛ اما طراحی سختافزاری Fortinet برای کاهش این چالش توسعه یافته است.
البته مانند هر راهکار Enterprise، انتخاب این محصول باید براساس sizing واقعی شبکه انجام شود. سازمانهای کوچک یا محیطهایی با نیازهای محدود ممکن است به مدلهای پایینتر FortiGate نیز پاسخ مناسب دریافت کنند؛ اما برای Enterprise Edge ،Large Branch و شبکههای پرترافیک، فایروال FG-400G یک گزینه جدی محسوب میشود.
برای دریافت قیمت FG-400G، بررسی لایسنسها و انتخاب مدل مناسب، با تیم فروش رسیس در ارتباط باشید.
سوالات متداول در مورد FortiGate 400G
1- throughput فایروال FortiGate 400G چقدر است؟
Firewall Throughput این مدل تا 164Gbps و IPsec VPN Throughput آن تا 55Gbps اعلام شدهاست.
2- FortiGate 400G برای چه سازمانهایی مناسب است؟
این مدل برایEnterprise Edge ،Campus، شعب بزرگ و محیطهای پرترافیک سازمانی طراحی شدهاست.
3- آیا FortiGate 400G از SD-WAN پشتیبانی میکند؟
بله، Secure SD-WAN یکی از قابلیتهای داخلی فایروال فورتی گیت 400G است.
4- آیا FortiGate 400G از VPN پشتیبانی میکند؟
بله، این محصول از IPsec VPN و SSL VPN برای ارتباط امن کاربران و شعب پشتیبانی میکند.

 13Gbps Threat Protection Throughput