 1.3Gbps Threat Protection Throughput
1.5Gbps NGFW Throughput
2.5Gbps IPS Throughput


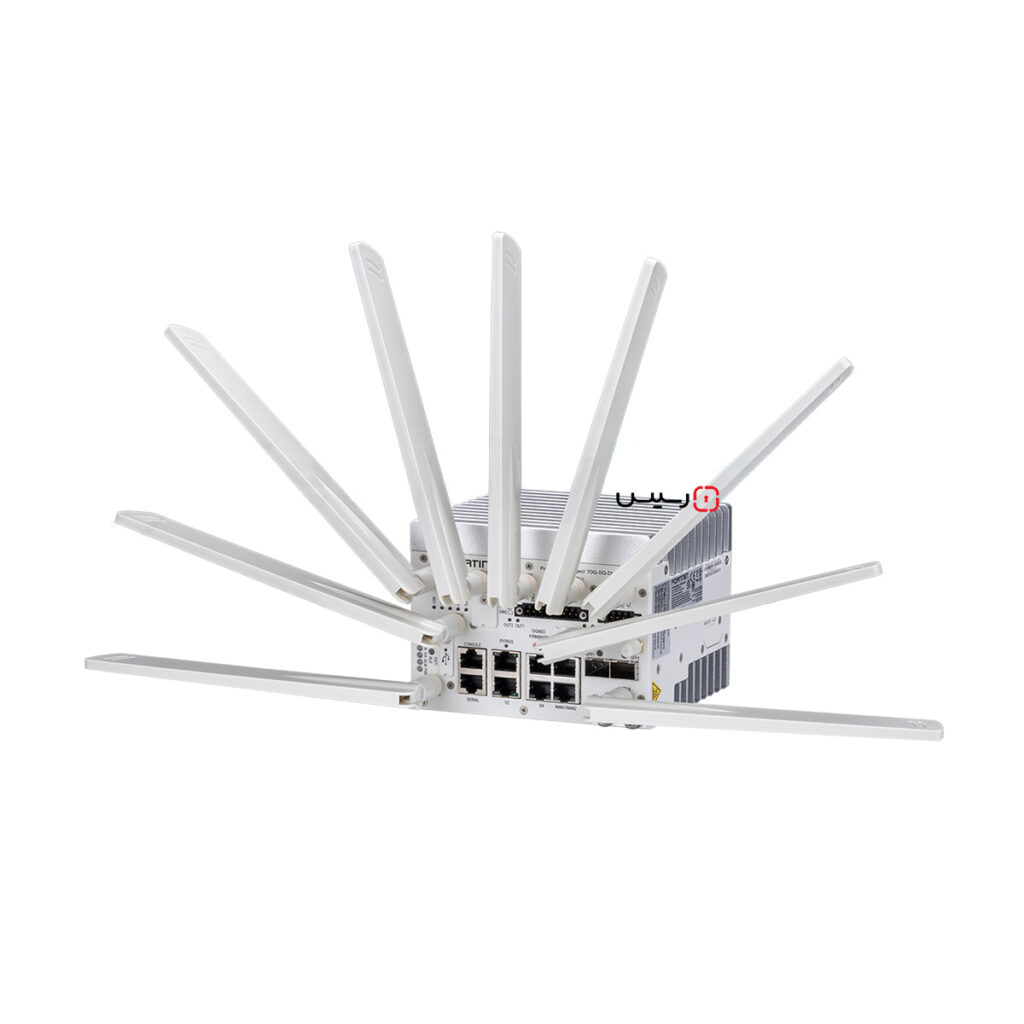
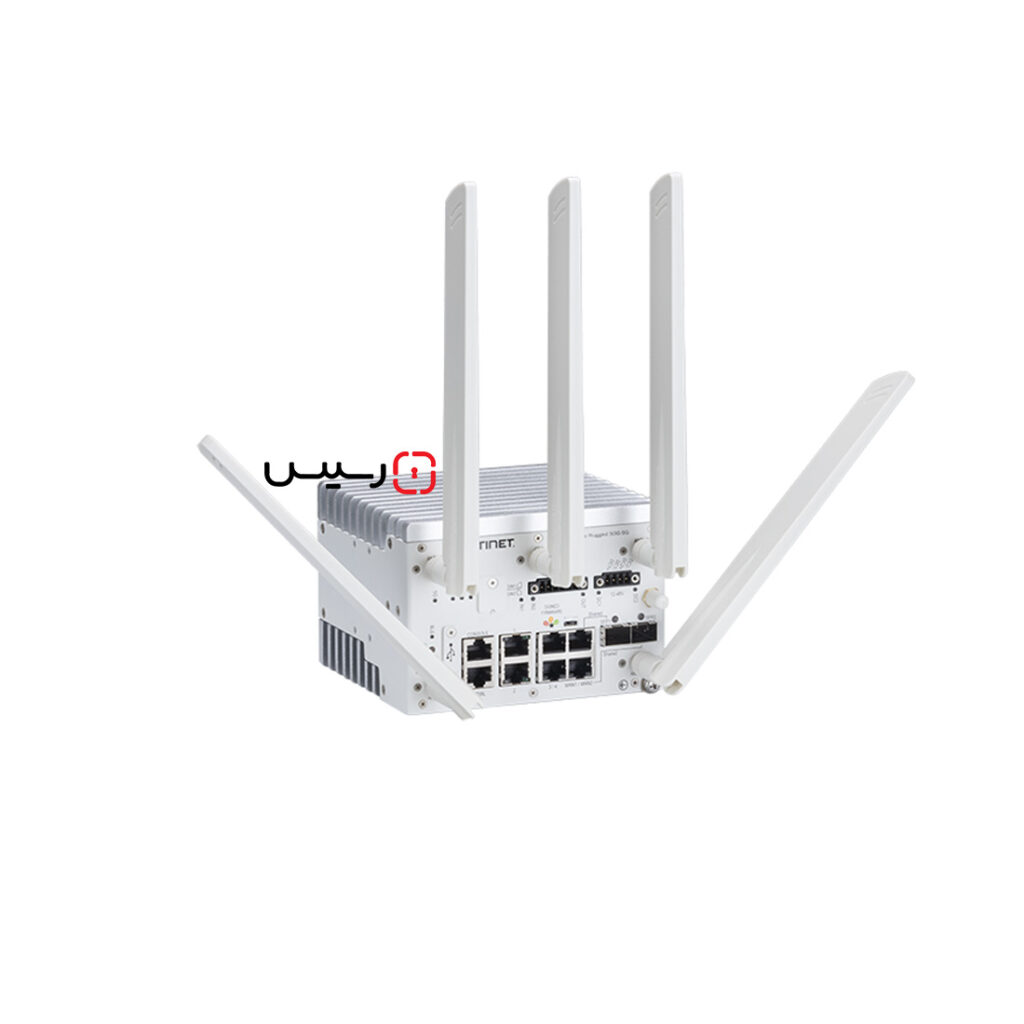
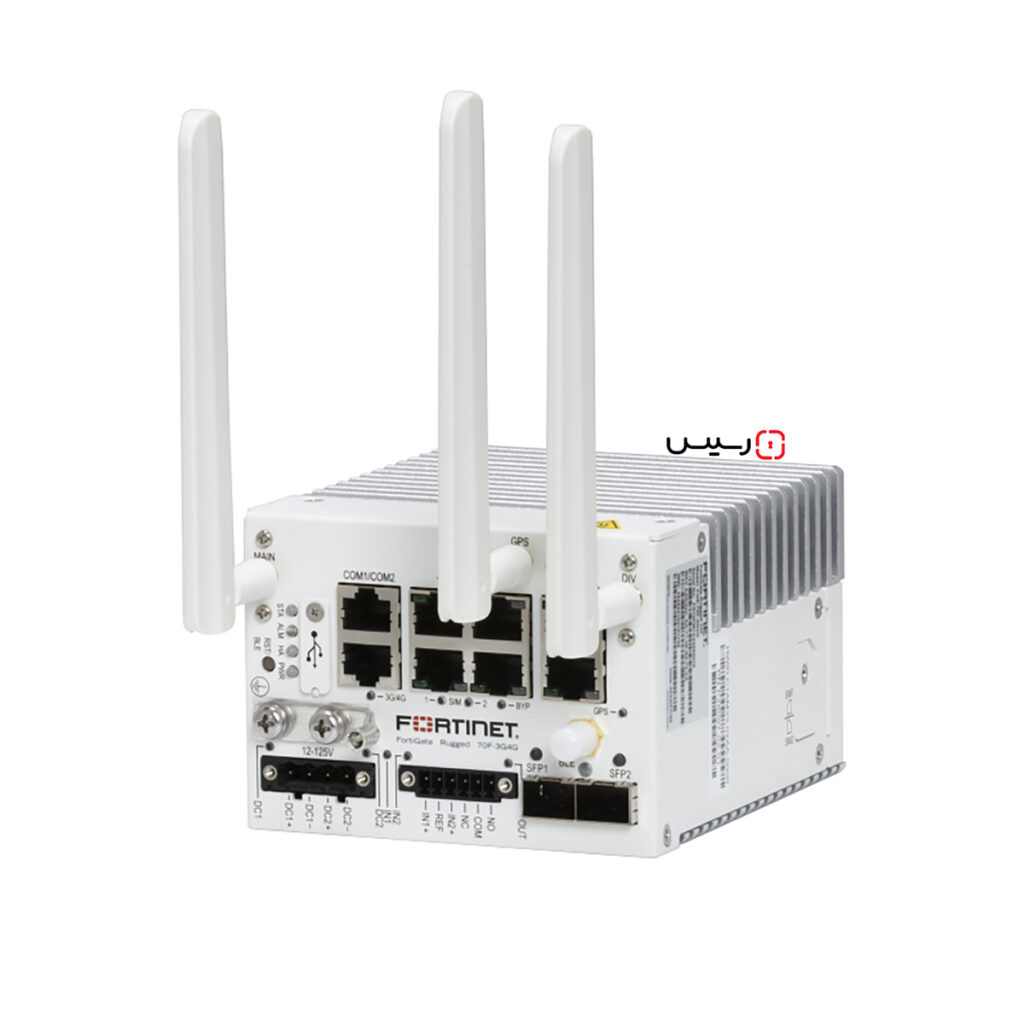
 فایروال صنعتی فورتیگیت FGR-70F
| Interfaces | ATP | NGFW | IPS | Model |
|
· 4 GE RJ45 ports · 2 shared GE RJ45 ports/SFP slots · 1 bypass pair · Variant with single 3G/4G LTE modem and GPS · Dual SIM (active/passive) · Redundant 12V‑125V DC inputs |
500 Mbps | 550 Mbps | 950 Mbps | FGR-60F |
| FGR-60F-3G4G |
| امنیت صنعتی | امنیت پیشرفته FGR-70F شبکههای صنعتی را با استفاده از فایروالهای نسل جدید و استاندارد تامین میکند. |
| شبکههای صنعتی را با قابلیت deep packet inspection (DPI) برای بیش از 80 اپلیکیشن و پروتکل اختصاصی OT ایمن می سازد و امکان نظارت کامل بر محتوای دادهها را فراهم میآورد. | |
| با استفاده از قابلیت IPS در FGR-70F ویژه OT، virtual patching و محافظت در برابر آسیبپذیریها را اجرا کرده و خطر تهدیدات شناختهشده و ناشناخته را به حداقل میرساند. | |
| تقسیمبندی شبکه | قابلیت Network Segmentation و Microsegmentation با ایجاد نواحی و مسیرهای ایمن، از دسترسی غیرمجاز به منابع OT جلوگیری میکند. فایروال نیز به عنوان نقطهای ایمن بین این نواحی عمل کرده و ارتباطات را از طریق مسیرهای محافظتشده برقرار می سازد. |
| تفکیکسازی شبکه (Network segmentation) تاثیر هر حادثه امنیتی در یک ناحیه مشخص را محدود نموده و امکان پایش ترافیک بین نواحی مختلف شبکه و محافظت موثر در برابر تهدیدات را فراهم میآورد. | |
| تفکیک جزییتر شبکه (Network microsegmentation) که شامل تقسیمبندی دقیقتر نواحی مختلف شبکه بر اساس نیازهای امنیتی است، امکان پایش ترافیک داخلی شبکه و بازرسی دقیق بستههای دیتا (deep packet inspection) را برای جلوگیری از گسترش تهدید در شبکه فراهم میکند. | |
| NGFW | خدمات امنیتی مبتنی بر AI فورتیگارد، که با FortiGate Rugged یکپارچه شده، امنیت وب، محتوا و تجهیزات را تامین میکند و شبکه را در برابر حملات باجافزاری و سایر حملات سایبری محافظت میکند. |
| بازرسی لحظهای SSL، از جمله TLS 1.3، امکان نظارت کامل بر کاربران، تجهیزات و اپلیکیشنها را در تمام نقاط آسیبپذیر شبکه فراهم میکند. | |
| فناوری اختصاصی فورتینت (SPU)، حفاظتی سریع و پیشرفته فراهم میکند. | |
| SD-WAN | فورتیگیت صنعتی یک راهکار پیشرفته برای اتصال شبکهها (WAN Edge) است که از قابلیت SD-WAN نیز پشتیبانی میکند. این سیستم با بهینهسازی شبکه، تامین امنیت و مدیریت ساده از طریق FortiOS، تجربهای سریع و مطمئن در ارتباطات شبکه فراهم میکند. |
| فورتیگیت که بر پایه پردازنده اختصاصی ASIC مبتنی بر SD-WAN طراحی شده، شناسایی سریعتر اپلیکیشنها را ممکن میسازد تا دسترسی به آنها بدون تاخیر صورت گیرد و عملکرد شبکههای همپوشان (شبکههای overlay یا همان شبکههای مجازی ساختهشده بر روی زیرساخت فیزیکی موجود) در هر مکانی بهینه و تسریع گردد. | |
| با اتوماسیون، اجرای تحلیلهای دقیق و قابلیت خودترمیمی (self-healing)، عملکرد و کارایی شبکه را در هر مقیاسی بهبود میبخشد. | |
| ZTNA | بدون توجه به محل کاربر یا محل میزبانی اپلیکیشن، دسترسی به آنها را کنترل میکند تا پالیسیهای دسترسی به طور کامل و یکپارچه اعمال شوند. |
| احراز هویت و اعمال پالیسیهای مربوطه پیش از هر بار اعطای دسترسی انجام میشود. | |
| دسترسی مبتنی بر Agent از طریق FortiClient یا دسترسی agentless از طریق پورتال پروکسی برای مهمان یا دستگاههای شخصی کارمندان (BYOD) فراهم میشود. | |
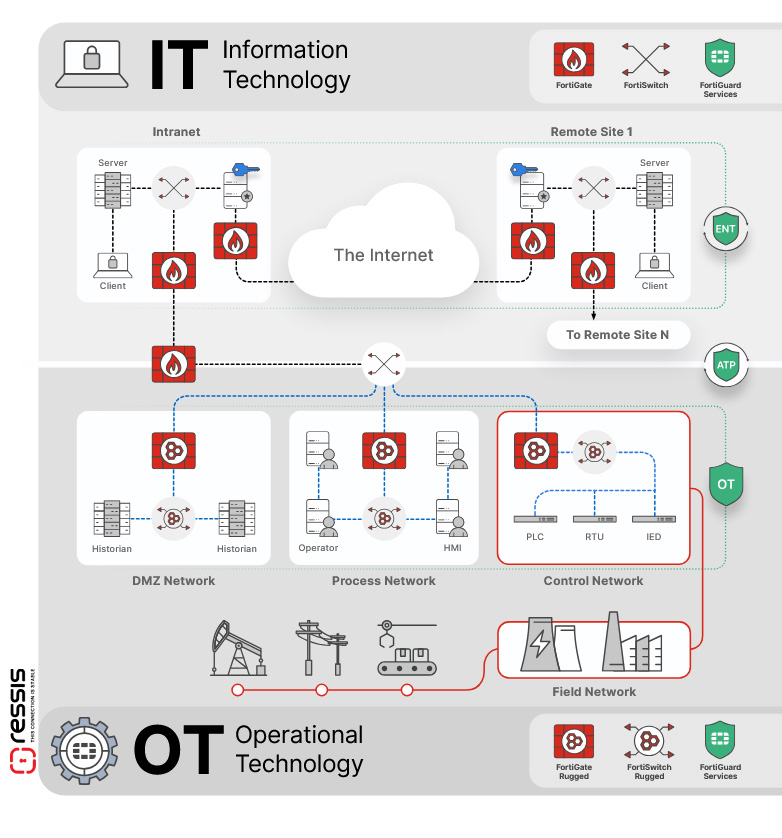
| امنیت لایه دسترسی | پلتفرم یکپارچه امنیت فورتینت فایروالهای FortiGate NGFW را قادر میسازد دستگاههای IoT و IIoT را به صورت خودکار، شناسایی و ایمن کنند تا راهاندازی شعب سازمانی هرچه سریعتر و ایمنتر انجام شود. |
| فورتیگیت با یکپارچگی کامل با سوئیچهای اترنت FortiSwitch و اکسسپوینتهای FortiAP، امنیت را بهسادگی به شبکههای LAN، WAN و WLAN در شعب یا دفاتر راه دور سازمان، گسترش میدهد تا حفاظت یکپارچه و اتصال پایدار فراهم شود. | |
| فورتیگیت و سایر محصولات فورتینت با FortiManager بهصورت یکپارچه عمل میکنند و با فراهم آوردن نظارت کامل، امکان مدیریت سادهتر، یکپارچه و اثربخش شبکه را برای تیمهای IT و OT در تمام موقعیتهای سازمانی فراهم میآورند. | |
| پروتکل FortiLink، امکان یکپارچهسازی امنیت و دسترسی شبکه را فراهم میکند؛ به طوری که سوییچهای FortiSwitch مستقیما از طریق FortiGate مدیریت شده و در ساختار امنیتی آن ادغام میشوند. همچنین در صورت نیاز، پورتهای FortiLink را میتوان به سادگی به پورتهای استاندارد تبدیل کرد. |
| Interfaces | ATP | NGFW | IPS | Model |
|
· 4 GE RJ45 ports · 2 shared GE RJ45 ports/SFP slots · 1 bypass pair · Variant with single 3G/4G LTE modem and GPS · Dual SIM (active/passive) · Redundant 12V‑125V DC inputs |
500 Mbps | 550 Mbps | 950 Mbps | FGR-60F |
| FGR-60F-3G4G |
| امنیت صنعتی | امنیت پیشرفته FGR-70F شبکههای صنعتی را با استفاده از فایروالهای نسل جدید و استاندارد تامین میکند. |
| شبکههای صنعتی را با قابلیت deep packet inspection (DPI) برای بیش از 80 اپلیکیشن و پروتکل اختصاصی OT ایمن می سازد و امکان نظارت کامل بر محتوای دادهها را فراهم میآورد. | |
| با استفاده از قابلیت IPS در FGR-70F ویژه OT، virtual patching و محافظت در برابر آسیبپذیریها را اجرا کرده و خطر تهدیدات شناختهشده و ناشناخته را به حداقل میرساند. | |
| تقسیمبندی شبکه | قابلیت Network Segmentation و Microsegmentation با ایجاد نواحی و مسیرهای ایمن، از دسترسی غیرمجاز به منابع OT جلوگیری میکند. فایروال نیز به عنوان نقطهای ایمن بین این نواحی عمل کرده و ارتباطات را از طریق مسیرهای محافظتشده برقرار می سازد. |
| تفکیکسازی شبکه (Network segmentation) تاثیر هر حادثه امنیتی در یک ناحیه مشخص را محدود نموده و امکان پایش ترافیک بین نواحی مختلف شبکه و محافظت موثر در برابر تهدیدات را فراهم میآورد. | |
| تفکیک جزییتر شبکه (Network microsegmentation) که شامل تقسیمبندی دقیقتر نواحی مختلف شبکه بر اساس نیازهای امنیتی است، امکان پایش ترافیک داخلی شبکه و بازرسی دقیق بستههای دیتا (deep packet inspection) را برای جلوگیری از گسترش تهدید در شبکه فراهم میکند. | |
| NGFW | خدمات امنیتی مبتنی بر AI فورتیگارد، که با FortiGate Rugged یکپارچه شده، امنیت وب، محتوا و تجهیزات را تامین میکند و شبکه را در برابر حملات باجافزاری و سایر حملات سایبری محافظت میکند. |
| بازرسی لحظهای SSL، از جمله TLS 1.3، امکان نظارت کامل بر کاربران، تجهیزات و اپلیکیشنها را در تمام نقاط آسیبپذیر شبکه فراهم میکند. | |
| فناوری اختصاصی فورتینت (SPU)، حفاظتی سریع و پیشرفته فراهم میکند. | |
| SD-WAN | فورتیگیت صنعتی یک راهکار پیشرفته برای اتصال شبکهها (WAN Edge) است که از قابلیت SD-WAN نیز پشتیبانی میکند. این سیستم با بهینهسازی شبکه، تامین امنیت و مدیریت ساده از طریق FortiOS، تجربهای سریع و مطمئن در ارتباطات شبکه فراهم میکند. |
| فورتیگیت که بر پایه پردازنده اختصاصی ASIC مبتنی بر SD-WAN طراحی شده، شناسایی سریعتر اپلیکیشنها را ممکن میسازد تا دسترسی به آنها بدون تاخیر صورت گیرد و عملکرد شبکههای همپوشان (شبکههای overlay یا همان شبکههای مجازی ساختهشده بر روی زیرساخت فیزیکی موجود) در هر مکانی بهینه و تسریع گردد. | |
| با اتوماسیون، اجرای تحلیلهای دقیق و قابلیت خودترمیمی (self-healing)، عملکرد و کارایی شبکه را در هر مقیاسی بهبود میبخشد. | |
| ZTNA | بدون توجه به محل کاربر یا محل میزبانی اپلیکیشن، دسترسی به آنها را کنترل میکند تا پالیسیهای دسترسی به طور کامل و یکپارچه اعمال شوند. |
| احراز هویت و اعمال پالیسیهای مربوطه پیش از هر بار اعطای دسترسی انجام میشود. | |
| دسترسی مبتنی بر Agent از طریق FortiClient یا دسترسی agentless از طریق پورتال پروکسی برای مهمان یا دستگاههای شخصی کارمندان (BYOD) فراهم میشود. | |
| امنیت لایه دسترسی | پلتفرم یکپارچه امنیت فورتینت فایروالهای FortiGate NGFW را قادر میسازد دستگاههای IoT و IIoT را به صورت خودکار، شناسایی و ایمن کنند تا راهاندازی شعب سازمانی هرچه سریعتر و ایمنتر انجام شود. |
| فورتیگیت با یکپارچگی کامل با سوئیچهای اترنت FortiSwitch و اکسسپوینتهای FortiAP، امنیت را بهسادگی به شبکههای LAN، WAN و WLAN در شعب یا دفاتر راه دور سازمان، گسترش میدهد تا حفاظت یکپارچه و اتصال پایدار فراهم شود. | |
| فورتیگیت و سایر محصولات فورتینت با FortiManager بهصورت یکپارچه عمل میکنند و با فراهم آوردن نظارت کامل، امکان مدیریت سادهتر، یکپارچه و اثربخش شبکه را برای تیمهای IT و OT در تمام موقعیتهای سازمانی فراهم میآورند. | |
| پروتکل FortiLink، امکان یکپارچهسازی امنیت و دسترسی شبکه را فراهم میکند؛ به طوری که سوییچهای FortiSwitch مستقیما از طریق FortiGate مدیریت شده و در ساختار امنیتی آن ادغام میشوند. همچنین در صورت نیاز، پورتهای FortiLink را میتوان به سادگی به پورتهای استاندارد تبدیل کرد. |
لایسنس فورتیگیت، یک توافقنامه مبتنی بر اشتراک است که برای دسترسی به فیچرها، آپدیتهای امنیتی و پشتیبانی فنی توسط شرکت رسیس به کاربران، اعطا میشود.
این لایسنسها برای فعالسازی قابلیتهای امنیتی مانند firewalling، IPS ، antivirus، web filtering، Virtual Private Network، application control، IDS، OS و بسیاری موارد دیگر کاربرد دارند.
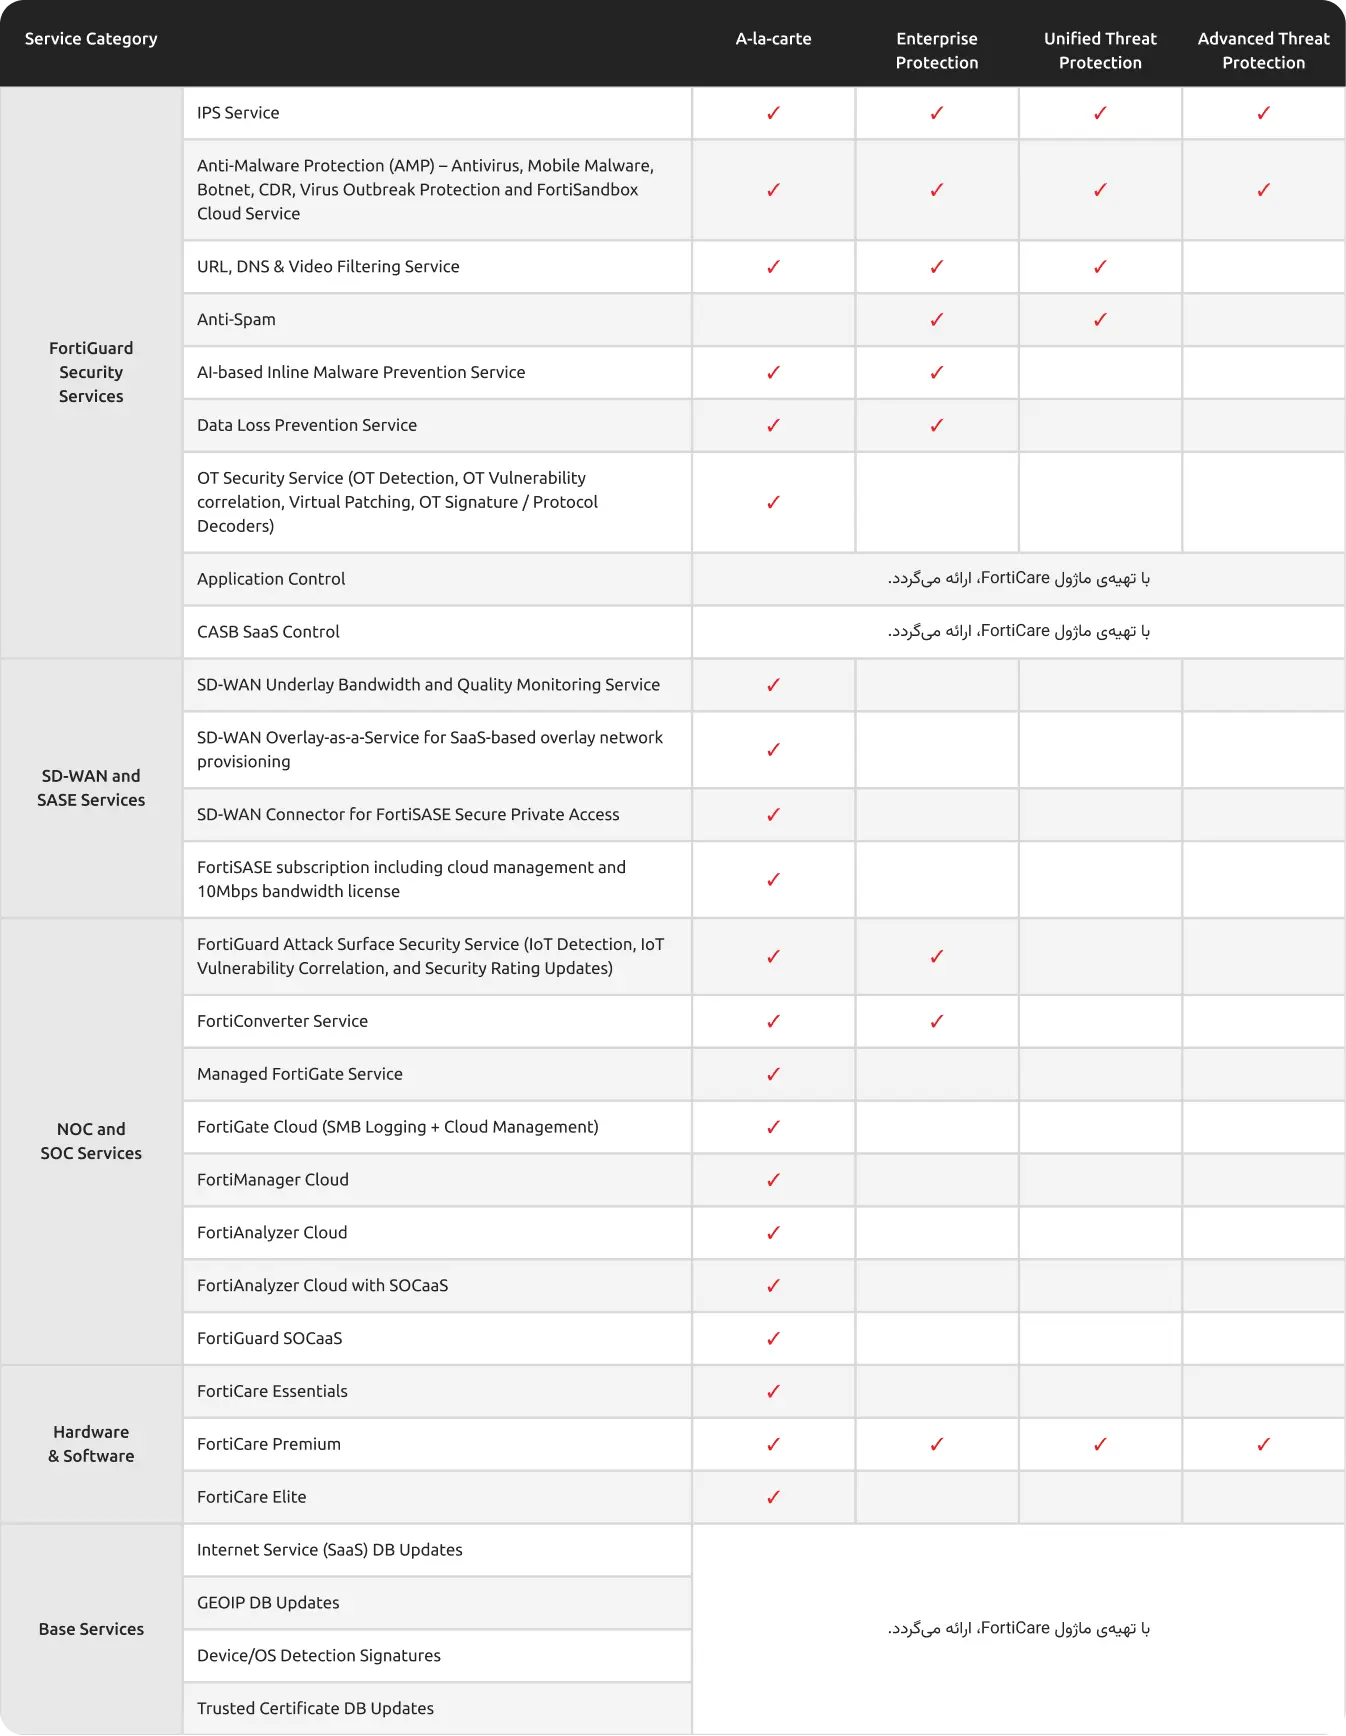
لایسنسهای فورتیگیت با پارتنامبرهای مختلف عرضه شده که هر یک، فیچرهای خاصی را ارائه میدهند؛ اما سه پارتنامبرِ 809، 950 و 928 پرفروشترینِ آنها میباشند. در واقع فورتینت، سه سطح از خدمات را در قالب Enterprise Protection (809)، Unified Threat Protection (950) و (928) Advanced Threat Protection ارائه میدهد.
در غیر این صورت، برای سازمانهایی که تمایل به سفارش هر یک از ماژولها به صورت انتخابی دارند، گزینهی A-la-carte ارائه شده است.
خدماتی که در قالب هر یک از لایسنسهای مذکور، ارائه میشود، در جدول زیر مشخص شده است.
برای اطلاعات بیشتر در خصوص هر یک از ماژولها و نوع خدماتی که ارائه میدهند، به FortiGate License مراجعه فرمایید.
آخرین محصولات شرکت :
 قیمت : تماس بگیرید