راهکاری مطمئن برای احراز هویت و کنترل دسترسی با FortiAuthenticator 3000F
در عصر دیجیتال امروز، دسترسی به شبکه و اینترنت برای تمامی سطوح سازمانی یک ضرورت انکارناپذیر است. بااینحال، این دسترسی نباید به بهای امنیت تمام شود. هر سازمان باید راهکارهای مدیریت دسترسی را بهگونهای پیادهسازی کند که فقط کاربران مجاز، آن هم در چارچوب سطح دسترسی تعریفشده، به منابع حیاتی سازمان دست یابند.
FortiAuthenticator 3000F یک راهکار نوآورانه در حوزه مدیریت هویت و دسترسی (IAM) است که با ایجاد لایههای امنیتی قدرتمند، نظارت و کنترل دقیقی بر فرایند احراز هویت کاربران اعمال میکند. این سیستم به سازمانها امکان میدهد تا بدون ایجاد پیچیدگی غیرضروری، تعادلی هوشمندانه میان دسترسی سریع و امنیت پیشرفته برقرار کرده و از نفوذهای غیرمجاز و تهدیدات سایبری پیشگیری کنند.
این راهکار امنیتی، انعطافپذیری بالایی دارد و میتواند در زیرساختهای سختافزاری، محیطهای مجازی و فضای ابری؛ چه public و چه private ، بهسادگی استقرار یابد. هدف اصلی FortiAuthenticator فراتر از احراز هویت است؛ این راهکار با ارائه قابلیتهای پیشرفته، همزمان امنیت را به سطحی بالاتر ارتقا داده و فرایندهای احراز هویت را برای کاربران و مدیران فناوری اطلاعات سادهسازی میکند.
ویژگیهای کلیدی FortiAuthenticator 3000F
- کنترل و مدیریت دسترسی کاربران از طریق RADIUS/TACACS+ برای ایجاد امنیت و نظارت دقیق بر ارتباطات شبکهای؛
- احراز هویت چندمرحلهای (MFA) جهت افزایش سطح امنیت و کاهش ریسک دسترسی غیرمجاز؛
- احراز هویت بدون رمز عبور (Passwordless Authentication) و تجربهای امن و کاربرپسند با حذف نیاز به پسوردهای سنتی؛
- احراز هویت تطبیقی (Adaptive Authentication) که با تحلیل شرایط و رفتار کاربر، سطح دسترسی را بهصورت هوشمند تنظیم میکند؛
- لاگین یکپارچه (SSO) برای کاهش پیچیدگی لاگین شدن و دسترسی آسان به چندین سیستم با یکبار احراز هویت؛
- مدیریت هویت کاربران (IdP) در اکوسیستمهای متنوع سازمانی، با قابلیت ادغام در سرویسهای مختلف؛
- هماهنگسازی خودکار اطلاعات هویتی کاربران (SCIM) در سیستمهای سازمانی، کاهش خطاها و افزایش بهرهوری؛
- دسترسی یکپارچه به سرویسهای فورتینت (FSSO) بدون نیاز به ورود مجدد، افزایش سرعت و امنیت دسترسی؛
- مدیریت و اعتبارسنجی هویت دیجیتال از طریق Certificate Authority برای اطمینان از اصالت کاربران و دستگاهها.
این مجموعه قابلیتها باعث شده FortiAuthenticator 3000F به یک راهکار جامع و هوشمند در مدیریت هویت و کنترل دسترسی تبدیل شود.
یکپارچگی هوشمند و دسترسی بدون مرز
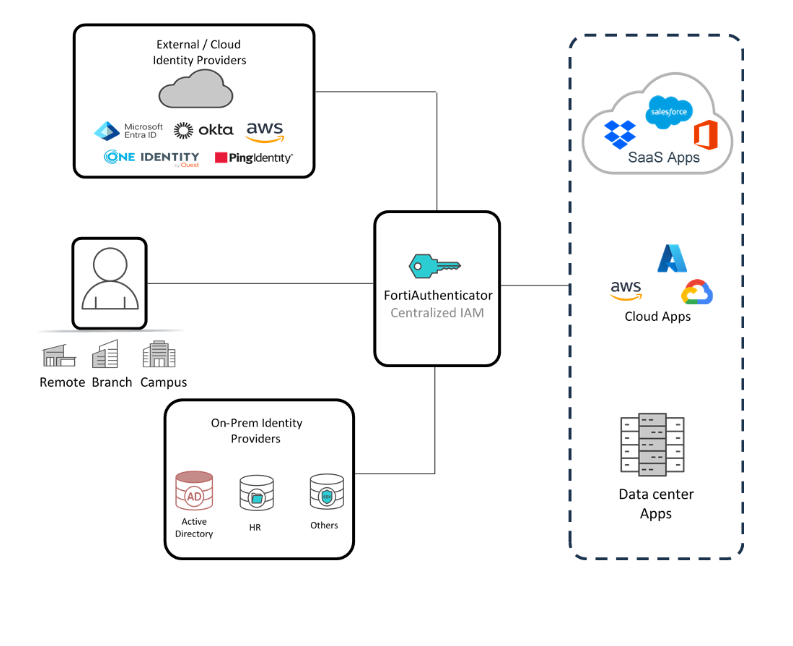
FortiAuthenticator به طور یکپارچه با دایرکتوریهای داخلی و ابری، اپلیکیشنهای سازمانی و پلتفرم امنیتی یکپارچه فورتینت ادغام میشود. این سطح از هماهنگی به سازمانها امکان میدهد تا دسترسی کاربران را به منابع داخلی و اپلیکیشنهای ابری، از جمله Microsoft 365، بهشکلی ایمن، ساده و یکپارچه مدیریت کنند.
با حذف نیاز به ورود چندباره اطلاعات و کاهش پیچیدگیهای احراز هویت، کاربران تجربهای سریع، روان و ایمن خواهند داشت، درحالیکه سازمانها از نظارت دقیق و امنیت حداکثری بهرهمند میشوند.
امنیت پیشرفته با پشتیبانی از نسل جدید احراز هویت
FortiAuthenticator با پشتیبانی از طیف گستردهای از پروتکلهای احراز هویت، از روشهای سنتی تا فناوریهای مدرن مانند FIDO Passkeys، سطحی بینظیر از امنیت و انعطافپذیری را ارائه میدهد.
این راهکار با استفاده از احراز هویت تطبیقی (Adaptive Authentication)، شرایط لاگین کاربران را هوشمندانه تحلیل کرده و بر اساس فاکتورهایی مانند موقعیت جغرافیایی، دستگاه مورداستفاده و الگوی رفتاری، دسترسی را تایید، محدود یا مسدود میکند.
در نتیجه سازمانها ترکیبی از امنیت بیچونوچرا و بدون اصطکاک را برای کاربران، فراهم میکنند.
FortiAuthenticator نگهبان هوشمند امنیت سازمانی
FortiAuthenticator را میتوان به یک نگهبان هوشمند و همیشهبیدار تشبیه کرد که در نخستین گام، هویت کاربران را با دقت شناسایی میکند. پس از احراز هویت، این سیستم سطح دسترسی کاربران را براساس سیاستهای امنیتی سازمان بررسی کرده و سپس اطلاعات تاییدشده را به فایروال FortiGate ارسال میکند.
در ادامه، FortiGate با تکیه بر پالیسیهای امنیتی از پیش تعیینشده، تصمیم میگیرد که هر کاربر به کدام بخشها و منابع سازمانی دسترسی داشته باشد. این فرایند تضمین میکند:
- صرفا کابران مجاز و تاییدشده، دسترسی داشته باشند؛
- امنیت سازمانی فراتر از استانداردهای رایج برود؛
- خطر نفوذهای غیرمجاز و حملات سایبری کاهش یاید.
مشخصات کلیدی FortiAuthenticator
- احراز هویت و کنترل دسترسی متمرکز برای افزایش امنیت شبکه و کاهش ریسکهای امنیتی؛
- احراز هویت چندمرحلهای (MFA) جهت ایجاد لایههای حفاظتی بیشتر و جلوگیری از نفوذ؛
- لاگین یکپارچه (SSO) به اپلیکیشنها و سرویسهای مختلف بدون نیاز به ورود مکرر اطلاعات کاربری؛
- احراز هویت بدون رمز عبور (FIDO) برای تجربهای سریعتر، ایمنتر و کاربرپسندتر؛
مدیریت و صدور گواهینامههای دیجیتال برای احراز هویت کاربران و دستگاهها بهشکلی ایمن؛
- پشتیبانی از پروتکلهای امنیتی متنوع از جمله RADIUS، TACACS+، LDAP و SAML در نقش Identity Provider (IdP) و Service Provider (SP)؛
- دسترسی یکپارچه به سرویسهای Fortinet (FSSO) بدون نیاز به احراز هویت مجدد؛
- ورود یکپارچه برای دستگاههای (Endpoint SSO) endpoint جهت سادهسازی فرایند احراز هویت و افزایش بهرهوری کاربران.
انواع روشهای بهکارگیری فورتیآتنتیکیتور
FortiAuthenticator بسته به نیاز سازمان، در چهار مدل مختلف قابل ارائه است:
 |
 |
 |
 |
Appliance
|
Virtual
|
Hosted
|
Cloud
|
| به صورت یک دستگاه فیزیکی ارائه شده و مستقیما به شبکه سازمان متصل میشود. این گزینه برای سازمانهایی مناسب است که به عملکرد مستقل و امنیت بالا نیاز دارند. |
بهعنوان یک نرمافزار بر روی سرورهای مجازی یا پلتفرمهای مجازیسازی اجرا میشود. گزینهای ایدهآل برای سازمانهایی است که به انعطافپذیری و بهرهوری بالاتر در استفاده از منابع نیاز دارند.
|
در یک مرکز داده اختصاصی یا سرور فیزیکی خارج از فضای ابری میزبانی میشود. مناسب برای کسبوکارهایی که به کنترل کامل بر زیرساختها و درعینحال عدم استقرار فیزیکی در سازمان نیاز دارند.
|
بهعنوان یک سرویس ابری ارائه شده و از طریق اینترنت در دسترس قرار میگیرد. گزینهای ایدهآل برای سازمانهایی که به سرعت عمل، توسعهپذیری و کاهش هزینههای زیرساختی اهمیت میدهند.
|
سازمانها میتوانند FortiAuthenticator را متناسب با نیاز و ساختار IT خود انتخاب و پیادهسازی کنند.
مشخصات فورتی آتنتیکیتورها
سرور RADIUS و خدمات AAA
این دستگاه بهعنوان یک سرور RADIUS قدرتمند عمل کرده و سه رکن کلیدی امنیت شبکه (AAA) را ارائه میدهد:
- احراز هویت (Authentication) شناسایی کاربران و تایید هویت آنها قبل از ورود به شبکه؛
- اعطای دسترسی (Authorization) تعیین سطح دسترسی کاربران بر اساس سیاستهای امنیتی سازمان؛
- نظارت بر فعالیت کاربران (Accounting) ثبت و گزارشگیری از رفتار کاربران در شبکه برای تحلیل و ممیزی امنیتی.
امنیت پیشرفته با پشتیبانی از پروتکل X802.1 و خدمات AAA
دسترسی ایمن به شبکههای مختلف
FortiAuthenticator این قابلیت را برای تمامی روشهای اتصال از جمله شبکههای وایرلس، کابلی و VPN فراهم میکند. این ویژگی به سازمانها کمک میکند تا مدیریت دسترسی کاربران را بهصورت متمرکز و موثر انجام داده و امنیت شبکه را به سطح بالاتری ارتقا دهند.
FortiAuthenticator اطلاعات فعالیتهای کاربران را جمعآوری کرده و امکان نظارت دقیق بر استفاده از منابع شبکه را برای مدیران فراهم میکند. این قابلیت تضمین میکند که فقط کاربران و دستگاههای مجاز به منابع سازمانی دسترسی داشته باشند.
با این رویکرد، از لاگینهای غیرمجاز جلوگیری شده و امنیت شبکه به شکل قابلتوجهی افزایش مییابد. علاوه بر این، سازمانها میتوانند کنترل دقیقی بر دسترسیها و فعالیتهای کاربران داشته باشند و از هرگونه دسترسی احتمالی پیشگیری کنند.
یکپارچگی هوشمند و پیادهسازی موثر مدل Zero-Trust
FortiAuthenticator به طور یکپارچه با منابع هویتی موجود مانند Active Directory، LDAP و سیستمهای KPI ادغام میشود. این دستگاه همچنین از پروتکلهای پیشرفتهای مانند EAP-TLS برای احراز هویت مبتنی بر گواهینامهها (Certificate-Based Authentication) پشتیبانی میکند.
این قابلیتها به سازمانها کمک میکنند تا مدل امنیتی Zero-Trust را بهطور موثر پیادهسازی کنند و از انطباق با پالیسیهای امنیتی اطمینان حاصل کنند. در نتیجه، دسترسیهای غیرمجاز مسدود شده و امنیت شبکه در سطح بالاتری تضمین میشود.
کنترل دسترسی پیشرفته در شبکههای LAN و WLAN
FortiAuthenticator با پشتیبانی از احراز هویت مبتنی بر پورت (X 802.1) امکان کنترل دسترسی ایمن در سطح پورت را برای شبکههای LAN و WLAN فراهم میکند. این قابلیت به سازمانها اجازه میدهد که دسترسی به شبکه را محدود کرده و از ورودهای غیرمجاز جلوگیری کنند.
این ویژگی در شبکههای بیسیم (wireless) و کابلی (wired) از اهمیت بالایی برخوردار است، زیرا سازمانها را قادر میسازد تا فقط دستگاههای تاییدشده و مجاز را به شبکه متصل کنند و در نتیجه، امنیت شبکه را بهطور چشمگیری افزایش دهند.
احراز هویت TACACS+ و RADIUS
FortiAuthenticator بهعنوان یک سرور متمرکز برای احراز هویت، اعطا دسترسی و نظارت بر فعالیتهای کاربران (AAA) از پروتکلهای TACACS+ و RADIUS پشتیبانی میکند.
این قابلیتها به سازمانها امکان میدهد تا دسترسی به شبکه را از طریق احراز هویت دقیق کاربران و دستگاهها کنترل کنند، پالیسیهای امنیتی را اعمال نمایند و دستورات و تنظیمات شبکه را بهصورت امن مدیریت کنند.
در نتیجه، سطح امنیت شبکههای سازمانی افزایش یافته و کنترل بر دسترسیها بهشکلی موثر و دقیقتر انجام میشود.
Single Sign-On (SSO)
FortiAuthenticator میتواند بهعنوان ارائهدهنده خدمات احراز هویت (IdP) در پروتکل SAML یا به عنوان IdP Proxy عمل کند.
این قابلیت به سازمانها امکان میدهد تا اطلاعات کاربران و گروهها را از ارائهدهندگان هویت از راه دور (Remote IdPs) دریافت کرده و آن را به سرویسدهندگانی (SP) مانند FortiGate انتقال دهند.
در نتیجه، سازمانها میتوانند احراز هویت متمرکز و یکپارچه را برای دسترسی به سرویسهای مختلف پیادهسازی کنند و در عین حال، سطح امنیت و مدیریت دسترسی به منابع را بهطور موثری افزایش دهند.
FortiAuthenticator از هر دو روش لاگین SP-initiated و IdP-initiated در پروتکل SAML پشتیبانی میکند. علاوه بر این میتواند به عنوان یک OIDC Provider نیز عمل کند.
این قابلیتها، FortiAuthenticator را به راهکاری ایدهآل برای احراز هویت در اپلیکیشنهای موبایل و سرویسهای خاص تبدیل کرده و امکان لاگین ایمن و یکپارچه به سیستمهای مختلف را فراهم میسازد.
در نتیجه محیطهای مختلف میتوانند بدون پیچیدگی، با امنیت بالا و به صورت یکپارچه به سرویسهای مورد نیاز خود دسترسی داشته باشند.
Trusted Endpoint SSO
ویژگیTrusted Endpoint SSO در FortiAuthenticator ، فرایند احراز هویت را سادهتر و ایمنتر میکند. این قابلیت بر پایه FortiClient EMS و ZTNA طراحی شده است.
با این روش، ورود کاربران به دستگاههای خود مانند لپتاپ یا کامپیوتر کاربران را هم سادهتر و هم ایمنتر میکند. عملکرد این این ویژگی بر اساس FortiClient EMS و ZTNA است. به این صورت که زمانی که کاربران به دستگاههای خود مانند لپتاپ یا کامپیوتر، اطلاعات ورود آنها به صورت ایمن در FortiAuthenticator ذخیره میشود. در نتیجه برای دسترسی به سرویسهای مختلف، نیازی به ورود مجدد اطلاعات نخواهد بود. این رویکرد تجربه کاربری را بهبود بخشیده و امنیت دسترسیها را نیز افزایش میدهد و همچنین از حملات مرتبط با سرقت اطلاعات لاگین، جلوگیری میکند.
ویژگی Trusted Endpoint SSO با ارزیابی وضعیت امنیتی دستگاهها از طریق FortiClient EMS، اطمینان حاصل میکند که تنها دستگاههای مجاز و منطبق با الزامات امنیتی به سیستم دسترسی داشته باشند.
این رویکرد، علاوه بر تسهیل فرایند لاگین کاربران، با پیادهسازی اصولZero-Trust ، همزمان اعتبار هویت کاربر و امنیت دستگاه را بررسی و تایید میکند. ویژگی Trusted Endpoint SSO به عنوان یک مزیت رقابتی برای سازمانهایی است که به دنبال دسترسی امن و تجربه کاربری بهینه هستند.
Fortinet Single Sign-On (FSSO)
ویژگی Fortinet Single Sign-On (FSSO) ، لاگین کاربران به فایروالهای FortiGate را بدون نیاز به وارد کردن مکرر رمز عبور ممکن میسازد.
این سیستم، اطلاعات کاربران، IP و گروههای کاربری را از منابع هویتی خارجی مانند Active Directory و LDAP جمعآوری کرده و به FortiGate اجازه میدهد پالیسیهای دسترسی را بر اساس هویت کاربران اعمال کند.
علاوه بر این، FortiAuthenticator بهعنوان مرکز اصلی برای مدیریت ورود و خروج کاربران از منابع مختلف عمل کرده و به ردیابی هویت کاربران در سراسر شبکه Fortinet کمک میکند.
این فرایند، ترکیبی از امنیت بالا و سهولت دسترسی را فراهم کرده و تجربهای یکپارچه و کارآمد برای کاربران سازمانی ایجاد میکند.
قابلیت FSSO در FortiAuthenticator، امکان مدیریت یکپارچه و متمرکز هویت کاربران را در شبکههای مبتنی بر FortiGate فراهم میکند.
این سیستم با پشتیبانی از روشهای متنوع احراز هویت و سازگاری با انواع دایرکتوریها، انعطافپذیری بالایی را برای شبکههای چندمنظوره و پیچیده ارائه میدهد.
علاوه بر تقویت امنیت از طریق اعمال پالیسیهای دسترسی مبتنی بر هویت، فرایند لاگین کاربران را ساده کرده و تجربه کاربری را به شکل چشمگیری بهبود میبخشد. در نتیجه، دسترسی سریع، یکپارچه و ایمن به منابع شبکه تضمین میشود.
ویژگیهای کلیدی یکپارچه FSSO در FortiAuthenticator
Active Directory Polling، نظارت هوشمند و مدیریت خودکار هویت
FortiAuthenticator با نظارت مستمر بر کنترلکنندههای دامنه Active Directory، فرایند ورود کاربران را بهصورت خودکار شناسایی و ثبت میکند.
این سیستم، نام کاربری، آدرس IP و گروههای کاربری را جمعآوری کرده و در پایگاه داده هویتی ذخیره مینماید. سپس، این اطلاعات به چندین دستگاه FortiGate ارسال میشود تا پالیسیهای دسترسی مبتنی بر هویت را بهصورت دقیق و هماهنگ اعمال کند.
این رویکرد، مدیریت هویت کاربران را بهینه کرده و امنیت و کارایی شبکه را افزایش میدهد.
FortiAuthenticator SSO Mobility Agent، راهکاری منعطف برای شبکههای توزیعشده
در شبکههای پیچیده و گسترده که نظارت مداوم بر کنترلکنندههای دامنه دشوار است، FortiAuthenticator SSO Mobility Agent راهکاری جایگزین و کارآمد ارائه میدهد.
این ابزار که از طریق FortiClient یا به عنوان یک اپلیکیشن مستقل قابل توزیع است، اطلاعات مربوط به مراحل ورود، تغییرات آدرس IP (مانند جابهجایی بین شبکههای کابلی و بیسیم) و خروج از سیستم را به FortiAuthenticator ارسال میکند.
به این ترتیب، بدون نیاز به نظارت مداوم بر کنترلکنندههای دامنه، هویت کاربران در لحظه شناسایی و ردیابی میشود، که دقت و امنیت فرایند احراز هویت را افزایش میدهد.
Explicit Authentication Portal، پورتال احراز هویت دستی
در شرایطی که شناسایی خودکار کاربران (AD Polling) و ورود یکپارچه (SSO) قابل استفاده نیستند؛ یا سیستم موردنظر از آنها پشتیبانی نمیکند، FortiAuthenticator یک پورتال اختصاصی برای احراز هویت دستی کاربران ارائه میدهد.
در این روش، کاربران بهصورت دستی اطلاعات ورود خود را هنگام اتصال به شبکه ثبت میکنند. برای کاهش نیاز به ورود مکرر اطلاعات، این پورتال از ویجتهای ویژهای بهره میبرد که با ذخیرهسازی موقت دادههای ورود در کوکیهای مرورگر، امکان احراز هویت خودکار را در مراجعات بعدی فراهم میکند.
این قابلیت، علاوه بر افزایش امنیت، تجربه کاربری را نیز بهبود داده و فرایند ورود به شبکه را سادهتر و کارآمدتر میسازد.
یکپارچهسازی با RADIUS Accounting، مدیریت هوشمند کاربران در شبکه
در شبکههایی که از RADIUS Authentication برای احراز هویت کاربران استفاده میکنند، مانند شبکههای Wi-Fi یا دسترسیهای VPN، ثبت سوابق اتصال کاربران از طریق RADIUS Accounting روشی کارآمد و دقیق برای شناسایی و مدیریت کاربران محسوب میشود.
FortiAuthenticator با پردازش دادههای RADIUS Accounting، اطلاعاتی نظیر هویت کاربران، مدت زمان اتصال و جزییات آدرس IP را ثبت کرده و ارتباط میان کاربران و آدرسهای IP را بهطور دقیق مدیریت میکند.
این رویکرد، علاوه بر کاهش نیاز به احراز هویتهای مکرر، باعث بهبود تجربه کاربری و ایجاد دسترسی امن و یکپارچه در سراسر شبکه میشود.
System for Cross-domain Identity Management (SCIM)، خودکارسازی و هماهنگسازی دادههای هویتی
FortiAuthenticator ازCross-domain Identity Management (SCIM) به عنوان یک استاندارد باز برای خودکارسازی تبادل دادههای هویتی بین Identity Providerها و Service Providerها پشتیبانی میکند.
این فناوری با هماهنگسازی خودکار اطلاعات کاربران، فرایندهای تخصیص، تغییر و لغو دسترسیها را بهطور سریعتر و دقیقتر انجام میدهد و نیاز به مداخله دستی را کاهش میدهد.
نتیجه این یکپارچگی، کاهش بار کاری تیم IT و افزایش کارایی و امنیت مدیریت هویت در سازمان خواهد بود.
تامین توکن آفلاین برای محیطهای ایزوله (Air-Gapped Environments)
FortiAuthenticator با قابلیت Offline Token Provisioning، احراز هویت قوی و ایمن را حتی در محیطهای کاملا ایزوله
(air-gapped) فراهم میکند. این ویژگی به مدیران شبکه اجازه میدهد توکنهای FortiToken Mobile را بدون نیاز به اتصال اینترنتی و از طریق کدهای QR یا ورود دستی، راهاندازی کنند.
این راهکار بهویژه برای شبکههای فناوری عملیاتی (OT) و محیطهایی که محدودیت یا ممنوعیت دسترسی به اینترنت دارند، ایدهآل است. با این روش، سازمانها میتوانند بدون به خطر انداختن ایزولاسیون شبکه، از احراز هویت چندعاملی (MFA) برای افزایش امنیت استفاده کنند.
مشخصات فنی FAC-3000F
- پشتیبانی از 2 ماژول SFP برای اتصال فیبر نوری؛
- دارای 2 هارددیسک داخلی، هر یک به ظرفیت 2 ترابایت؛
- ذخیرهسازی اطلاعات بر روی هر دو هارد دیسک برای افزایش امنیت دادهها (RAID 1)؛
- مجهز به تراشه امنیتی TPM جهت ذخیره امن اطلاعات و مدیریت کلیدهای رمزنگاری؛
- دارای دو منبع تغذیه با توان 1000 وات با قابلیت افزونگی (redundant)؛
- تشخیص خودکار ولتاژ ورودی منبع تغذیه و سازگاری با ولتاژهای 100 تا 240 برای تطبیق با شرایط مختلف برق شهری؛
- پشتیبانی از حداکثر 40000 کاربر داخلی و جمعا 240000 کاربر (شامل کاربران داخلی و دورکار)؛
- پشتیبانی از 480000 فورتیتوکن برای احراز هویت چندمرحلهای؛
- مدیریت 1333 دستگاه NAS (کلاینتهای RADIUS) و حداکثر 80000 دستگاه در مجموع؛
- پشتیبانی از 24000 گروه کاربری برای اعمال سیاستهای دقیق دسترسی؛
- قابلیت نصب در رک استاندارد (Rack Mount) با ارتفاع 2RU.
سوالات رایج فورتی آتنتیکیتور FAC-3000F
- چگونه FortiAuthenticator از احراز هویت کاربران محافظت میکند؟
با استفاده از MFA، احراز هویت تطبیقی، SSO و پشتیبانی از پروتکلهای امنیتی مانند RADIUS، TACACS+ و SAML.
- مزیت اصلی FortiAuthenticator 3000F نسبت به سایر راهکارهای IAM چیست؟
یکپارچگی با محصولات Fortinet، پشتیبانی از Zero Trust و امکان ادغام با سرویسهای ابری مانند Microsoft 365.
- آیا FortiAuthenticator از احراز هویت در VPN پشتیبانی میکند؟
بله، از RADIUS و TACACS+ برای احراز هویت در VPN، شبکههای بیسیم و کابلی پشتیبانی میکند.
- FortiAuthenticator چگونه از حملات سایبری جلوگیری میکند؟
با احراز هویت چندمرحلهای، تطبیقی، لاگین یکپارچه، و کنترل دسترسی مبتنی بر هویت، نفوذهای غیرمجاز را کاهش میدهد.

 2x 2 TB Hard Disk Drive Local Storage


