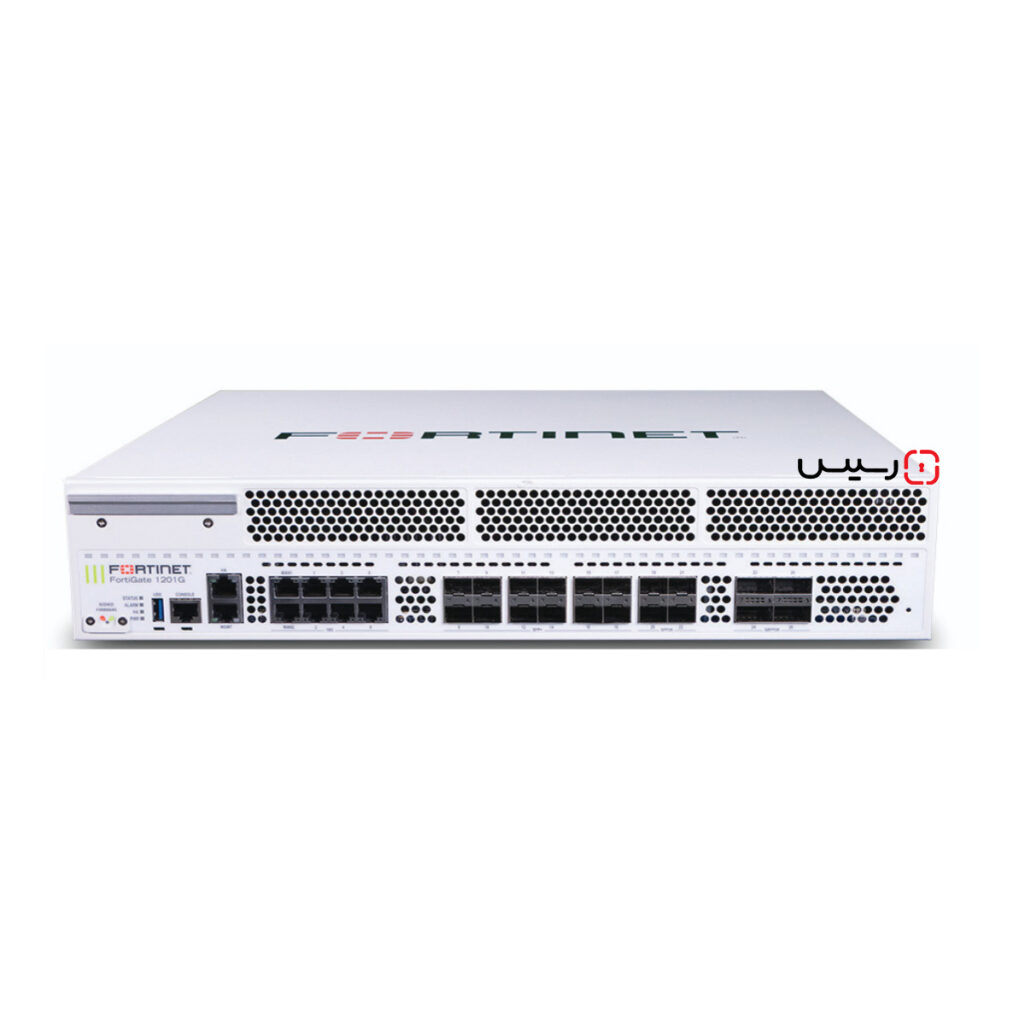

 5Gbps firewalling
13gbps Threat Protection Throughput
7.5Million Concurrent Sessions ( TCP )
15Gbps NGFW Throughput


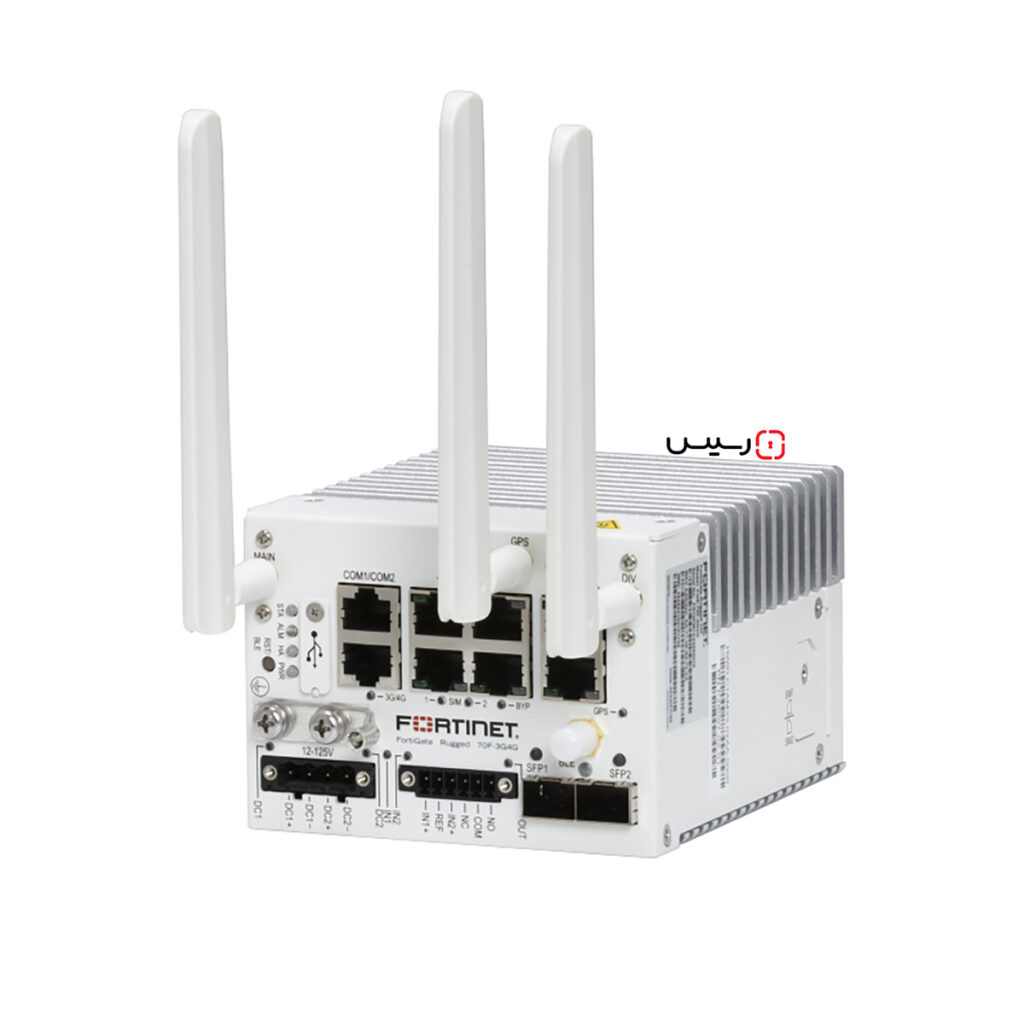
 فایروال فورتی گیت FG-1000F
 به سازمان ها امکان ایجاد شبکه هایی امنیت محور داده که بتوانند امنیت را عمیقا در لایه های مختلف شبکه بگنجانند.
FortiGate 1000F با در اختیار داشتن مجموعه ای غنی از اطلاعات مبتنی بر AI/ML که از سوی فورتی گارد ارائه شده و همین طور با ارائه پلتفرم security fabric فورتی نت، قادر به برقراری امنیتی هماهنگ، خودکار و جامع می باشد.
اجرای Zero Trust Network Access (ZTNA) از طریق یک فایروال FG-1000F NGFW به کنترل خودکار، تایید و تسهیل دسترسی کاربران به اپلیکیشن ها می انجامد.
| Interfaces | Threat Protection | NGFW | IPS |
| Multiple 10/1 GE RJ45, 100 GE QSFP28, 40 GE QSFP+, 25 GE SFP28, 10 GE SFP+ slots | 13 Gbps | 15 Gbps | 19 Gbps |
FortiOS به عنوان سیستم عامل پیشرفته ی Fortinet، قادر است بالاترین سطح امنیت و مطلوب ترین درجه از عملکرد را برای شبکه های سازمانی، endpointها و همین طور فضاهای ابری رقم بزند. این سیستم عامل از طریق تجهیز فورتی گیت؛ چه به صورت مجازی و چه به صورت فیزیکی و از طریق یک کنسول کاربرپسند قابل استفاده است. قابلیت هایی مانند منحصر به فرد و برخورداری از قابلیت توسعه ی FortiOS، موجب ایمن سازی لبه ی شبکه های سازمانی شده، ضمن این که به طور کلی فرایند سازمانی را تسهیل می کند.
FortiOS به طور چشمگیری توانایی Fortinet Security Fabric را در ارائه خدمات پیشرفته ی مبتنی بر AI/ML، inline advances sandbox detection، integrated ZTNA و بسیاری موارد دیگر افزایش می دهد. در ضمن امنیتی پایدار را برای محیط های کاری ترکیبی، سخت افزار، نرم افزار و خدمات SASE ارائه می دهد.
به طور خلاصه باید گفت FortiOS نقطه ی تضمینی بر بهینه سازی نظارت و کنترل و همین طور اجرای پالیسی های امنیتی است و با ویژگی هایی کلیدی که ارائه می دهد، مدیریت متمرکز بر شبکه های بزرگ را میسر می سازد.
کمپانی فورتی نت برای سازمان هایی که قصد استفاده از فایروال های نسل جدید مانند فایروال Fortigate 1000Fبه جای فایروال های قدیمی را دارند، راهکار FortiConverter را ارائه داده است. خدمات FortiConverter با بهره گیری از جدیدترین تکنولوژی ها و خودکارسازی فرایندِ انتقال، این کار را با سرعت و دقت بالا انجام می دهد. سازمان هایی که از تجهیزات فورتی نت و سیستم عامل فوق پیشرفته آن (FortiOS) استفاده می کنند، می توانند ایمن سازی شبکه های خود را با بالاترین سرعت ممکن تجربه کنند.
با توجه به تغییرات تهدیدات سایبری، فایروال های قدیمی، قابلیت های کافی مانند بررسی تهدیدات مبتنی بر content و connection را ندارند که این امر زمینه سازی برای تهدیدات جدی تر برای سازمان ها است. این در حالی است که پردازنده سفارشی فورتی نت (SPU)، قادر به ارائه توانی تا 520 Gbps بوده تا انواع تهدیدات در حال ظهور را شناسایی و مسدود کند، ضمن این که کوچک ترین تاثیر منفی مانند کندی و یا اختلال در شبکه ندارد.
 پردازنده امنیتی NP7 |
 پردازنده امنیتی CP9 |
| پردازنده های امنیتی Fortigate 1000F به منظور ارائه عملکرد منحصر به فرد و توسعه پذیری لازم برای عملکردهای مهم و حیاتی شبکه، به صورت inline فعالیت دارند. پردازنده شبکه SPU NP7 هم راستا با قابلیت های FortiOS کار می کند تا موارد ذیل را ارائه دهد: – فایروال hyperscale، راه اندازی سریع session و سرعت بالا – عملکرد صنعتی برای VPN، VXLAN termination، hardware logging و elephant flow | پردازنده های محتوا به عنوان co-processorها عمل می کنند تا پردازش resource-intensive را برای قابلیت های امنیتی انجام دهد. نسل نهم پردازنده های محتوا (CP9) موجب تسریع رمزگشایی resource-intensive SSL (TLS 1.3) شده تا موارد ذیل را ارائه دهد: – تسریع pattern matching و بررسی فوری ترافیک شبکه برای شناسایی اپلیکیشن ها –IPS pre-scan/pre-match، signature correlation offload و همچنین پردازش سریع آنتی ویروس |
فورتی نت به منظور رفاه حال مشتریان خود و افزایش میزان موفقیت آن ها، خدمات FortiCare را راه اندازی نموده تا هزاران سازمان مختلف در سراسر جهان از مزایای بی شمار پلتفرم Fortinet Security Fabric برخوردار گردند. خدماتی که توسط این بخش در دستگاه فایروال فورتی گیت fg-1000f ارائه می شود عبارتند از Design، Deploy، Operate، Optimize و Evolve services.
در خدمات Operate، سرویسی تحت عنوان FortiCare Elite به منظور ارتقا SLAها ارائه می شود تا به نیازهای عملیاتی و در دسترس بودن پاسخ داده شود. علاوه بر این یک سرویس account-level نیز به منظور به حداکثر رساندن امنیت شبکه با مراقبت های پیشگیرانه ارائه شده است.


فایروال فورتی گیت FG-1000F به سازمان ها امکان ایجاد شبکه هایی امنیت محور داده که بتوانند امنیت را عمیقا در لایه های مختلف شبکه بگنجانند.
FortiGate 1000F با در اختیار داشتن مجموعه ای غنی از اطلاعات مبتنی بر AI/ML که از سوی فورتی گارد ارائه شده و همین طور با ارائه پلتفرم security fabric فورتی نت، قادر به برقراری امنیتی هماهنگ، خودکار و جامع می باشد.
اجرای Zero Trust Network Access (ZTNA) از طریق یک فایروال FG-1000F NGFW به کنترل خودکار، تایید و تسهیل دسترسی کاربران به اپلیکیشن ها می انجامد.
| Interfaces | Threat Protection | NGFW | IPS |
| Multiple 10/1 GE RJ45, 100 GE QSFP28, 40 GE QSFP+, 25 GE SFP28, 10 GE SFP+ slots | 13 Gbps | 15 Gbps | 19 Gbps |
FortiOS به عنوان سیستم عامل پیشرفته ی Fortinet، قادر است بالاترین سطح امنیت و مطلوب ترین درجه از عملکرد را برای شبکه های سازمانی، endpointها و همین طور فضاهای ابری رقم بزند. این سیستم عامل از طریق تجهیز فورتی گیت؛ چه به صورت مجازی و چه به صورت فیزیکی و از طریق یک کنسول کاربرپسند قابل استفاده است. قابلیت هایی مانند منحصر به فرد و برخورداری از قابلیت توسعه ی FortiOS، موجب ایمن سازی لبه ی شبکه های سازمانی شده، ضمن این که به طور کلی فرایند سازمانی را تسهیل می کند.
FortiOS به طور چشمگیری توانایی Fortinet Security Fabric را در ارائه خدمات پیشرفته ی مبتنی بر AI/ML، inline advances sandbox detection، integrated ZTNA و بسیاری موارد دیگر افزایش می دهد. در ضمن امنیتی پایدار را برای محیط های کاری ترکیبی، سخت افزار، نرم افزار و خدمات SASE ارائه می دهد.
به طور خلاصه باید گفت FortiOS نقطه ی تضمینی بر بهینه سازی نظارت و کنترل و همین طور اجرای پالیسی های امنیتی است و با ویژگی هایی کلیدی که ارائه می دهد، مدیریت متمرکز بر شبکه های بزرگ را میسر می سازد.
کمپانی فورتی نت برای سازمان هایی که قصد استفاده از فایروال های نسل جدید مانند فایروال Fortigate 1000Fبه جای فایروال های قدیمی را دارند، راهکار FortiConverter را ارائه داده است. خدمات FortiConverter با بهره گیری از جدیدترین تکنولوژی ها و خودکارسازی فرایندِ انتقال، این کار را با سرعت و دقت بالا انجام می دهد. سازمان هایی که از تجهیزات فورتی نت و سیستم عامل فوق پیشرفته آن (FortiOS) استفاده می کنند، می توانند ایمن سازی شبکه های خود را با بالاترین سرعت ممکن تجربه کنند.
با توجه به تغییرات تهدیدات سایبری، فایروال های قدیمی، قابلیت های کافی مانند بررسی تهدیدات مبتنی بر content و connection را ندارند که این امر زمینه سازی برای تهدیدات جدی تر برای سازمان ها است. این در حالی است که پردازنده سفارشی فورتی نت (SPU)، قادر به ارائه توانی تا 520 Gbps بوده تا انواع تهدیدات در حال ظهور را شناسایی و مسدود کند، ضمن این که کوچک ترین تاثیر منفی مانند کندی و یا اختلال در شبکه ندارد.
|
پردازنده امنیتی NP7 |
پردازنده امنیتی CP9 |
| پردازنده های امنیتی Fortigate 1000F به منظور ارائه عملکرد منحصر به فرد و توسعه پذیری لازم برای عملکردهای مهم و حیاتی شبکه، به صورت inline فعالیت دارند. پردازنده شبکه SPU NP7 هم راستا با قابلیت های FortiOS کار می کند تا موارد ذیل را ارائه دهد: – فایروال hyperscale، راه اندازی سریع session و سرعت بالا – عملکرد صنعتی برای VPN، VXLAN termination، hardware logging و elephant flow | پردازنده های محتوا به عنوان co-processorها عمل می کنند تا پردازش resource-intensive را برای قابلیت های امنیتی انجام دهد. نسل نهم پردازنده های محتوا (CP9) موجب تسریع رمزگشایی resource-intensive SSL (TLS 1.3) شده تا موارد ذیل را ارائه دهد: – تسریع pattern matching و بررسی فوری ترافیک شبکه برای شناسایی اپلیکیشن ها –IPS pre-scan/pre-match، signature correlation offload و همچنین پردازش سریع آنتی ویروس |
فورتی نت به منظور رفاه حال مشتریان خود و افزایش میزان موفقیت آن ها، خدمات FortiCare را راه اندازی نموده تا هزاران سازمان مختلف در سراسر جهان از مزایای بی شمار پلتفرم Fortinet Security Fabric برخوردار گردند. خدماتی که توسط این بخش در دستگاه فایروال فورتی گیت fg-1000f ارائه می شود عبارتند از Design، Deploy، Operate، Optimize و Evolve services.
در خدمات Operate، سرویسی تحت عنوان FortiCare Elite به منظور ارتقا SLAها ارائه می شود تا به نیازهای عملیاتی و در دسترس بودن پاسخ داده شود. علاوه بر این یک سرویس account-level نیز به منظور به حداکثر رساندن امنیت شبکه با مراقبت های پیشگیرانه ارائه شده است.
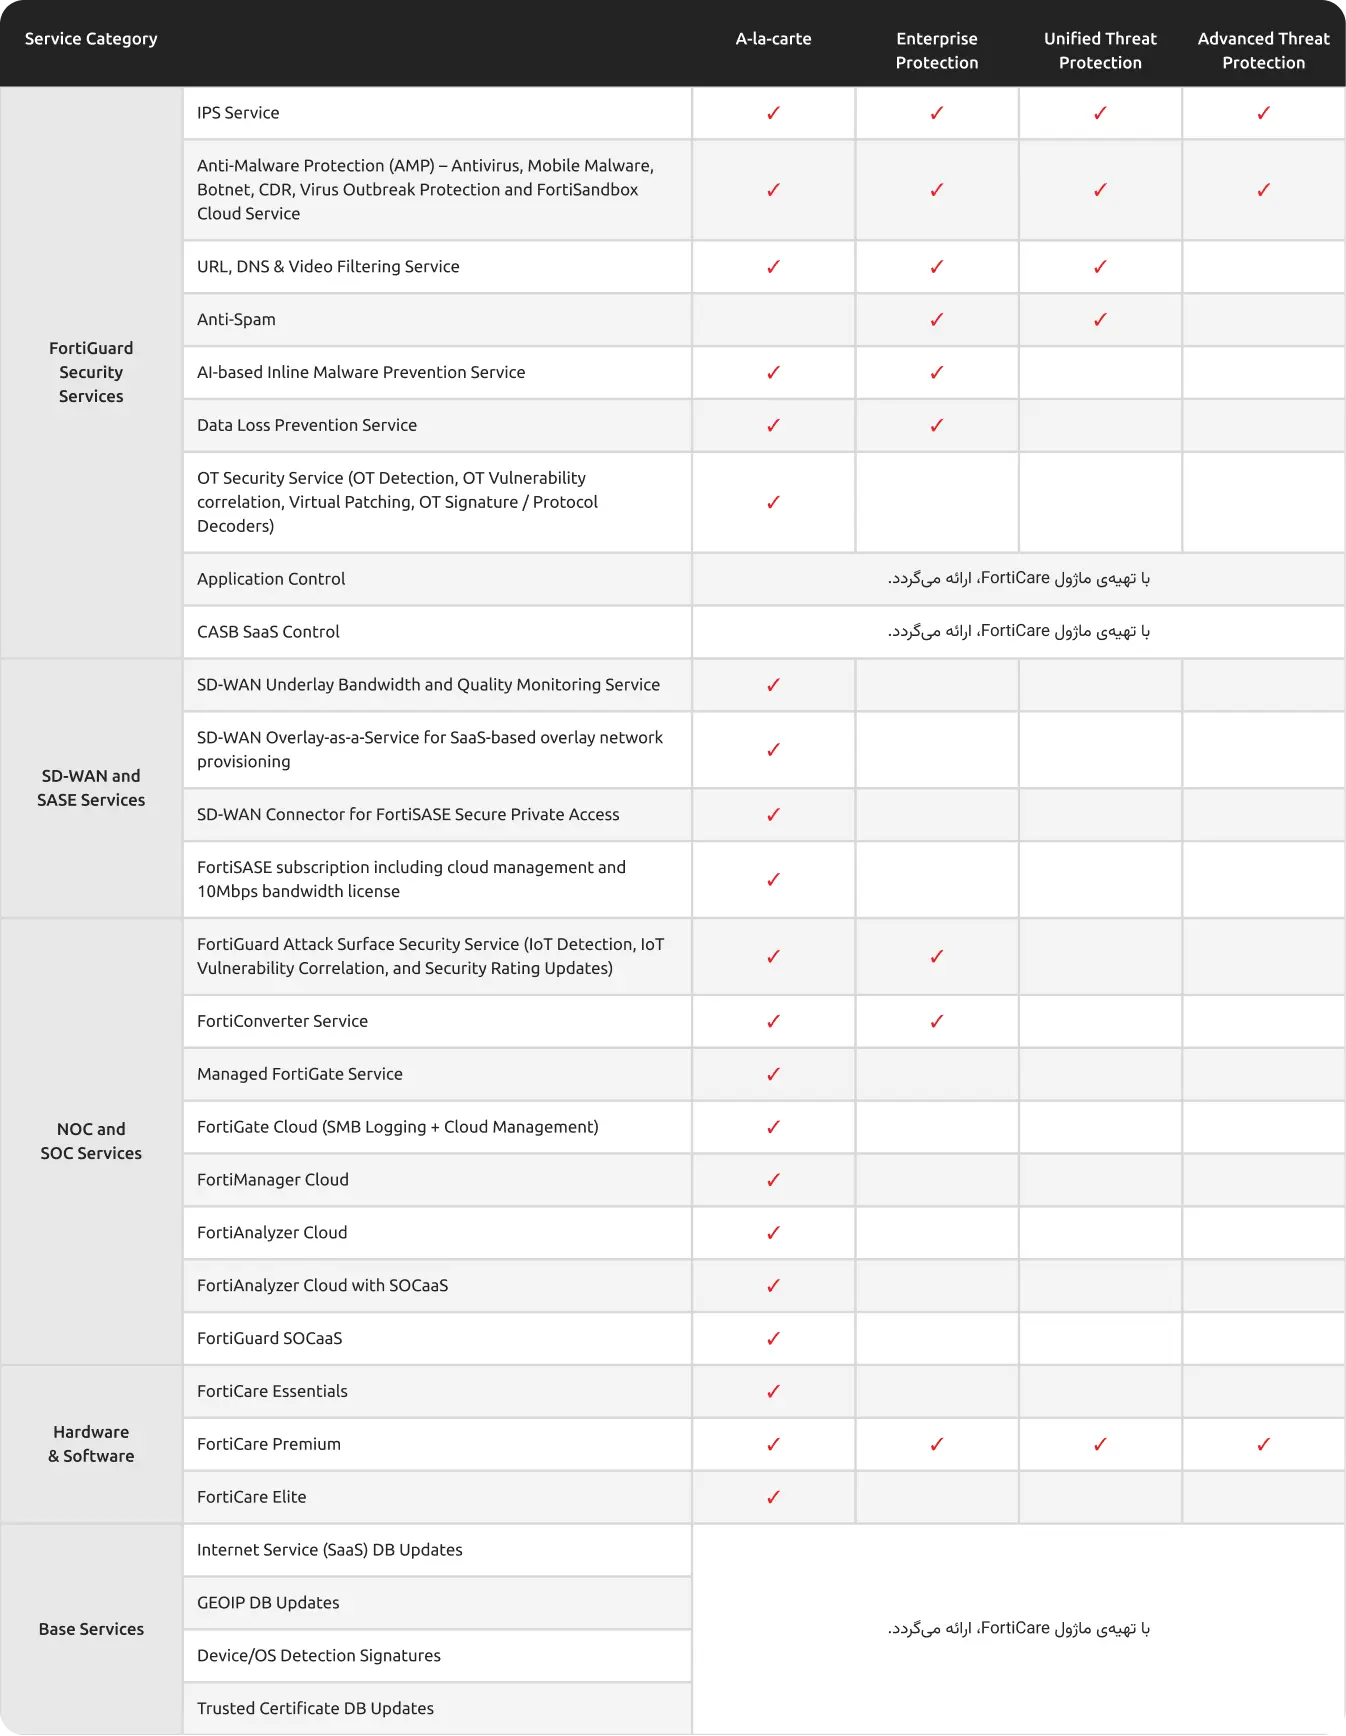
لایسنس فورتیگیت، یک توافقنامه مبتنی بر اشتراک است که برای دسترسی به فیچرها، آپدیتهای امنیتی و پشتیبانی فنی توسط شرکت رسیس به کاربران، اعطا میشود.
این لایسنسها برای فعالسازی قابلیتهای امنیتی مانند firewalling، IPS ، antivirus، web filtering، Virtual Private Network، application control، IDS، OS و بسیاری موارد دیگر کاربرد دارند.
لایسنسهای فورتیگیت با پارتنامبرهای مختلف عرضه شده که هر یک، فیچرهای خاصی را ارائه میدهند؛ اما سه پارتنامبرِ 809، 950 و 928 پرفروشترینِ آنها میباشند. در واقع فورتینت، سه سطح از خدمات را در قالب Enterprise Protection (809)، Unified Threat Protection (950) و (928) Advanced Threat Protection ارائه میدهد.
در غیر این صورت، برای سازمانهایی که تمایل به سفارش هر یک از ماژولها به صورت انتخابی دارند، گزینهی A-la-carte ارائه شده است.
خدماتی که در قالب هر یک از لایسنسهای مذکور، ارائه میشود، در جدول زیر مشخص شده است.
برای اطلاعات بیشتر در خصوص هر یک از ماژولها و نوع خدماتی که ارائه میدهند، به FortiGate License مراجعه فرمایید.
آخرین محصولات شرکت :
 قیمت : تماس بگیرید