

SOC چیست؟ و چه وظایفی دارد؟
مرکز عملیات امنیت (Security Operations Center یا SOC)، فراتر از یک واحد اداری در سازمانهاست. مرکز عملیات SOC در واقع مرکز فرماندهی متمرکز برای پایش و پاسخ به تهدیدات در کل زیرساخت IT یک سازمان است. وظیفه اصلی این مرکز، نظارت ۳۶۰ درجه بر تمامی داراییهای دیجیتالی است که کسبوکار شما برای بقا به آنها وابسته است. این assetها طیف گستردهای از وبسایتها و پایگاههای داده، سرورها، اپلیکیشنها، زیرساختهای شبکه و تمامی Endpointها را شامل میشود.
یک ساختار SOC حرفهای، سه مأموریت حیاتی را بهطور همزمان پیش میبرد:
- پایش مستمر (Continuous Monitoring): رصد لحظهای سلامت هر المان در زیرساخت برای شناسایی رفتارهای مشکوک.
- ارزیابی و تحلیل وضعیت (Health Assessment): تحلیل تهدیدات بالقوه و موجود برای درک میزان ریسک و اولویتبندی پاسخها.
- واکنش و پیشگیری (Response & Prevention): واکنش سریع به حملات در حال وقوع و تدوین پروتکلهای امنیتی سختگیرانه برای جلوگیری از تکرار حوادث در آینده.
در یک SOC استاندارد، هدف فقط مشاهده تهدید نیست، بلکه ایجاد قابلیت دید (Visibility) در نقاط کور شبکه است. بسیاری از سازمانها دادههای سرورها را دارند، اما در سطح Endpoints (لپتاپهای کارکنان یا دستگاههای IoT) دچار کوری شبکه هستند. یک مرکز عملیات امنیت واقعی، این شکافهای اطلاعاتی را با یکپارچهسازی دادهها پر میکند.
مکانیزم عملکرد SOC؛ از دادههای خام تا هوش امنیتی
شبکههای مدرن امروزی حجم سرسامآوری از داده (Big Data) تولید میکنند. برای تیمهای امنیتی، پیدا کردن یک تهدید واقعی در میان این سیل اطلاعات، درست مثل پیدا کردن سوزن در انبار کاه است. اینجاست که SOC نقش کلیدی خود را ایفا میکند. یک مرکز عملیات امنیت، به جای واکنشهای پراکنده، از یک چرخه پیشدستانه (Proactive) برای دفاع استفاده و دادههای امنیتی را از منابع مختلفی مانند فایروالها، سامانههای تشخیص و جلوگیری از نفوذ (IDS/IPS)، راهکارهای SIEM و پلتفرمهای اطلاعات تهدید جمعآوری و تحلیل میکند.
SOC با این تجمیع و همبستگی دادهها، ناهنجاریها، الگوهای رفتاری غیر عادی و نشانههای نفوذ (Indicators of Compromise) را در مراحل اولیه شناسایی میکند.
خروجی این فرایند صرفاً تولید هشدار نیست، بلکه ارائه اطلاعات قابل اقدام به تیمهای مرتبط است تا پیش از گسترش یک رخداد و تبدیل آن به بحران امنیتی، اقدام مناسب انجام شود.
در نتیجه، SOC با کاهش زمان شناسایی و پاسخگویی به تهدیدات، نقش مستقیمی در تقویت وضعیت امنیتی و افزایش تابآوری سایبری سازمان دارد.
نقش تیم SOC در امنیت سایبری
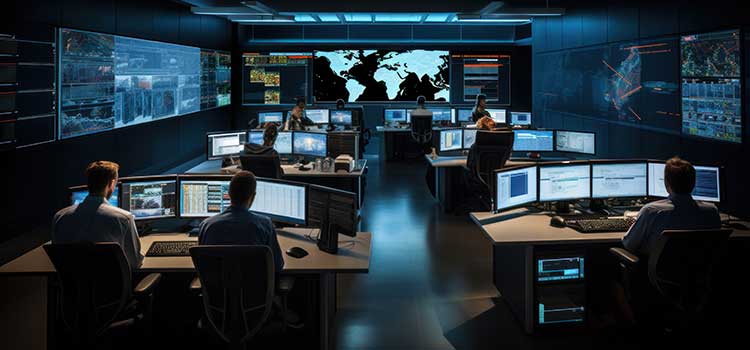
بسیاری از کاربران ممکن است تصور کنند، SOC اتاقی پر از مانیتورهای بزرگ (Video Wall) است؛ اما در واقعیت، این مانیتورها تنها ویترینی برای نمایش فعالیتهای پیچیدهای هستند که در پسزمینه رخ میدهد. وظیفه اصلی تیم SOC، فرآیند مداوم رهگیری، شناسایی، بررسی و پاسخ به تهدیدات است.
یک SOC کارآمد نه تنها از داراییهای دیجیتال (مثل دادههای پرسنلی و مالکیت معنوی) حفاظت میکند، بلکه به عنوان یک پل ارتباطی میان دپارتمانهای مختلف عمل میکند تا یک جبهه متحد در برابر حملات ایجاد شود.
معماری Hub-and-Spoke در SOC
بهطور استاندارد، SOC براساس مدل Hub-and-Spoke طراحی میشود. در این مدل، سیستم SIEM به عنوان هاب مرکزی (Hub) عمل کرده و دادههای ارسالی از سمت ابزارهای مختلف (Spokes) را تجمیع میکند. این ابزارها شامل موارد زیر هستند:
- سیستمهای مدیریت ریسک و انطباق (Compliance)
- ابزارهای ارزیابی آسیبپذیری (Vulnerability Assessment)
- پلتفرمهای شناسایی و پاسخ در سطح نقاط پایانی (EDR)
- سیستمهای تحلیل رفتار کاربران و موجودیتها (UEBA)
چه تیمی برای راهاندازی SOC لازم است؟
در یک مرکز عملیات امنیت حرفهای، تفکیک وظایف برای جلوگیری از خطای انسانی و افزایش سرعت پاسخگویی بسیار مهم است و برای راه اندازی SOC به نقشهای زیر در تیم نیاز داریم:
| عنوان نقش | مسئولیت اصلی در لایه دفاعی |
| مدیر SOC | مدیریت کل تیم و عملیات؛ گزارشدهی مستقیم به مدیر ارشد امنیت اطلاعات (CISO) |
| تحلیلگران امنیت (Security Analysts) | خط مقدم دفاع؛ وظیفه شناسایی اولیه، بررسی (Triage) و مهار تهدیدات در سطح Host و Endpoint |
| شکارچیان تهدید (Threat Hunters) | متخصصانی که منتظر هشدار سیستم نمیمانند! آنها فعالانه به دنبال تهدیدات پیچیدهای هستند که از سد ابزارهای خودکار عبور میکنند. |
| مهندسین امنیت (Security Engineers) | معماران زیرساخت؛ وظیفه طراحی، پیادهسازی و نگهداری ابزارهای امنیتی و همکاری با تیمهای DevOps برای تزریق امنیت در چرخه تولید نرمافزار |
| تحلیلگران Forensic | کارآگاهان دیجیتال؛ متخصص در استخراج شواهد از دستگاههای آسیبدیده پس از وقوع حادثه برای ریشهیابی حمله |
| مدیر پاسخ به حوادث (Director of Incident Response) | هماهنگکننده ارشد در سازمانهای بزرگ که مدیریت بحران و ارتباطات را در زمان وقوع حملات سنگین بر عهده دارد. |
۱۰ عملکرد کلیدی مرکز عملیات امنیت (SOC)
فعالیتهای یک مرکز عملیات امنیت را میتوانیم در قالب یک چرخه حیات دفاعی (Defense Lifecycle) در ۱۰ مأموریت اصلی خلاصه کنیم:
گام اول: اشراف بر زیرساخت و آمادگی
۱. ارزیابی و مدیریت منابع (Asset Discovery): مرکز عملیات SOC دو دسته از منابع را مدیریت میکند:
- داراییهایی که باید محافظت شوند (دستگاهها، برنامهها و فرایندها)
- ابزارهایی که SOC برای حفاظت از این assetها بهکار میبرد.
دستیابی به دید کامل (Visibility) از تمامی نقاط شبکه، از Endpointهای موبایل گرفته تا منابع ابری و دستگاههای IoT، هدف اصلی در این مرحله است تا هیچ «نقطه کور» امنیتی برای مهاجم باقی نماند.
۲. تقویت لایههای دفاعی و نگهداری پیشگیرانه: آمادگی در SOC یعنی کاهش سطح حمله قبل از وقوع حادثه. این کار از طریق تدوین نقشه راه مقابله با تهدیدات، مدیریت وصلهها (Patching) و بهروزرسانی مداوم سیاستهای امنیتی انجام میشود تا پایداری سیستم در برابر نفوذ افزایش پیدا کند.
گام دوم: پایش و تشخیص هوشمند
۳. نظارت مستمر و پیشدستانه (Proactive Monitoring): پایش ۲۴ ساعته با ابزارهایی مانند SIEM و EDR، امکان شناسایی فعالیتهای مشکوک را در لحظه فراهم میکند. هدف در مرحله، شناسایی ناهنجاریها قبل از تبدیل شدن به خسارتی جدی است.
۴. رتبهبندی و مدیریت هوشمند هشدارها: هنر تیم مانیتورینگ امنیت شبکه، جداسازی تهدیدات واقعی از False Positives است. با رتبهبندی هشدارها براساس شدت خطر، منابع تیم بهصورت بهینه برای مقابله با بحرانیترین تهدیدات تخصیص پیدا میکند.
گام سوم: واکنش و بازیابی (IR)
۵. پاسخ سریع به تهدیدات (Incident Response): به محض شناسایی و تأیید نفوذ، SOC سریع وارد عمل میشود؛ ایزوله کردن سیستمهای آلوده، خاتمه فرآیندهای مخرب و مهار حمله، با هدف حفظ تداوم کسبوکار (Business Continuity) انجام میشود.
۶. بازیابی و پاکسازی (Remediation): پس از مهار، SOC مسئول بازگرداندن سیستمها به وضعیت سالم است. این مرحله شامل بازیابی دادهها، بررسی دقیق برد حمله و استفاده از نسخههای Backup سالم برای خنثیسازی اثرات حملاتی مانند باجافزار است.
گام چهارم: تحلیل، بهبود و انطباق
۷. مدیریت و تحلیل لاگها: لاگها جعبه سیاه شبکه هستند. SOC با همبستگی (Correlation) منظم لاگها، نهتنها تهدیدات فعلی را کشف میکند، بلکه پایگاهی برای تحلیلهای حقوقی و امنیتی ایجاد میکند.
۸. تحلیل ریشهای (Root-Cause Analysis): مرکز عملیات امنیت سازمانی، باید به چرایی رخداد پاسخ دهد. پیدا کردن حفرهای که مهاجم از آن عبور کرده، باعث میشود با بهروزرسانی سیستمهای پیشگیری، راه تکرار آن حمله برای همیشه بسته شود.
۹. بهینهسازی و تکامل دفاعی: با توجه به تغییر متدهای هک در سال ۲۰۲۶، SOC باید بهطور مستمر فرآیندها و فناوریهای خود را پالایش کند تا همیشه یک گام جلوتر از مهاجمان باقی بماند.
۱۰. مدیریت انطباق و مقررات (Compliance): رعایت استانداردهایی مثل PCI DSS، GDPR و الزامات پدافند غیر عامل، وظیفه نهایی SOC است تا سازمان را هم در برابر حملات و هم در برابر مسئولیتهای قانونی و جریمههای سنگین بیمه کند.
انتخاب مدل SOC یک رویکرد «یکسان برای همه» نیست. سازمانها بر اساس حساسیت دادهها، بودجه و نیروی انسانی متخصص، یکی از مدلهای زیر را انتخاب میکنند. بهطور کلی، این مدلها از برونسپاری کامل تا راهاندازی تیمهای کاملاً داخلی متغیر هستند.
انواع مدل های SOC
رویکرد پیادهسازی SOC برای همه سازمانها یکسان نیست. سازمانها براساس اندازه، سطح بلوغ امنیتی، حساسیت دادهها، بودجه و نیروی انسانی متخصص، یکی از مدلهای زیر را انتخاب میکنند. بهطور کلی، این مدلها از برونسپاری کامل تا راهاندازی تیمهای کاملاً داخلی متغیر هستند.
- SOC داخلی یا اختصاصی (Dedicated): سازمان از پرسنل و زیرساخت فیزیکی خود برای تشکیل تیم استفاده میکند.
- SOC مجازی (Virtual): تیم به صورت دورکاری فعالیت میکند و مرکز فیزیکی متمرکزی وجود ندارد.
- SOC جهانی (Global): یک مرکز اصلی که چندین SOC منطقهای یا زیرمجموعه را مدیریت و هدایت میکند.
- SOC مشترک (Co-managed): ترکیبی از تیم IT داخلی و یک پیمانکار خارجی برای پیشبرد اهداف امنیتی.
مدلهای رایج استقرار مرکز عملیات امنیت (SOC)
برای اینکه بتوانید راحتتر تصمیمگیری کنید، در ادامه مزایا و چالشهای چهار مدل رایج و اصلی SOC را بررسی میکنیم:
SOC داخلی (In-House)
در این مدل، تمام کنترل و دانش فنی درون سازمان باقی میماند.
- مزایا: تسلط کامل بر محیط، شخصیسازی دقیق هشدارها و استفاده از AI برای اتوماسیون وظایف روتین.
- چالش: نیاز به سرمایهگذاری اولیه بسیار سنگین (CAPEX) و دشواری در جذب و حفظ نیروهای متخصص نایاب.
SOC ترکیبی یا هیبریدی (Hybrid)
رویکردی میانه که در آن بخشی از فعالیتها (مثلاً تحلیل لایه اول یا L1) به پیمانکار سپرده میشود.
- مزایا: دسترسی به کارشناسان خبره خارجی در کنار تیم داخلی، مقیاسپذیری بالا و کاهش هزینههای عملیاتی.
- نکته کلیدی: موفقیت این مدل به توافقنامههای سطح خدمات (SLA) شفاف و فرآیندهای ارجاع (Escalation) دقیق بستگی دارد.
ارائهدهنده خدمات امنیت مدیریت شده (MSSP)
در مدل SOC مدیریت شده (Managed SOC)، یک شرکت شخص ثالث مسئول رصد سیستمها و دادههای شماست.
- وظیفه اصلی: شناسایی ناهنجاریها و اطلاعرسانی به سازمان در صورت مشاهده فعالیتهای مخرب.
- تمرکز: این مدل بیشتر بر «شناسایی» تمرکز دارد تا «پاسخگویی».
مرکز عملیات امنیت به عنوان سرویس (SOCaaS)
SOC بهعنوان سرویس (SOCaaS)
مدل SOC as a Service، شکل پیشرفتهتری از برونسپاری عملیات امنیتی است که دسترسی سریع به نیروی متخصص، فناوریهای پیشرفته و فرایندهای بالغ را فراهم میکند. این مدل زمان راهاندازی را بهطور قابلتوجهی کاهش میدهد و برای سازمانهایی که نیاز به امنیت ۲۴×۷ دارند، گزینهای عملی محسوب میشود.
با این حال، موفقیت SOCaaS به تعریف دقیق SLAها، نظارت مستمر بر کیفیت خدمات و مشارکت فعال تیم داخلی در فعالیتهای اصلاحی و پاسخ به رخداد وابسته است.
- مزایا: سرعت پیادهسازی بسیار بالا و دسترسی به خبرگان امنیت.
- چالش: این مدل همچنان به همکاری منابع داخلی برای مراحل اصلاح نیاز دارد و نیازمند پایش مداوم کیفیت خدمات (Quality of Service) است.
مزایای استفاده از SOC
راهاندازی SOC، فقط اقدامی فنی نیست، بلکه یک استراتژی برای بقای کسبوکار است و مهمترین مزیت آن، افزایش سطح امنیت از طریق پایش و تحلیل مداوم است. با این حال، مزایای SOC به این مورد محدود نمیشود و در لایههای مختلف کسبوکار اثرگذار است.
به حداقل رساندن زمان توقف (Downtime)
هر دقیقه از دسترس خارج شدن سرویس، به معنای ضرر مالی مستقیم است. SOC با تشخیص سریع و اولویتبندی درست (Triage)، اجازه نمیدهد یک تهدید کوچک به بحرانی سراسری تبدیل شود. این یعنی تیم IT داخلی شما میتواند به جای رفع عیبها، روی پروژههای توسعهای تمرکز کند.
جلب اعتماد مشتریان و حفظ اعتبار برند
اعتبار برند که در طول سالها ساخته شده، میتواند با یک نشت اطلاعاتی ساده در چند ساعت نابود شود. حضور ۲۴ ساعته SOC به مشتریان و شرکای تجاری شما این پیام را میدهد که امنیت دادههای آنها خط قرمز شماست.
چالشهای مرکز عملیات امنیت
حتی پیشرفتهترین SOCها نیز با موانعی روبرو هستند که مدیریت آنها تخصص بالایی میطلبد:
شکاف مهارتی و کمبود نیروی متخصص
طبق گزارشهای جهانی (مثل ISC)، دنیا با کمبود شدید نیروی متخصص امنیت روبرو است. این چالش در بازار ایران به دلیل مهاجرت نخبگان دوچندان شدهاست. کمبود نیرو میتواند باعث خستگی تیم و کاهش دقت در تحلیلها شود.
سیل هشدارهای کاذب: افزایش تعداد ابزارهای دفاعی به معنای افزایش تعداد هشدارهاست. اگر سیستمتان بهدرستی پیکربندی نشدهباشد، تحلیلگران در میان هزاران هشدار false positive غرق میشوند که نتیجه آن، نادیده گرفته شدن یک تهدید واقعی است.
هزینههای عملیاتی و عدم یکپارچگی ابزارها: استفاده از چندین ابزار امنیتی مجزا که با هم حرف نمیزنند، باعث اتلاف هزینه و کاهش کارایی میشود. ایجاد یک ساختار یکپارچه که هزینههای نگهداری (Overhead) را بهینه کند، یکی از سختترین بخشهای مدیریت SOC است.
برای غلبه بر چالش «هزینههای عملیاتی»، توصیه میشود به جای خرید انبوهی از ابزارهای گوناگون، روی اتوماسیون امنیتی (SOAR) تمرکز کنید. اتوماسیون میتواند تا ۷۰٪ از کارهای تکراری را از دوش تحلیلگران بردارد و اثرات کمبود نیروی انسانی را به حداقل برساند.
چگونه مدل عملیاتی SOC را بهینه کنیم؟ معرفی Best Practices
برای اینکه SOC شما در برابر حملات پیچیده سال ۲۰۲۶ تابآوری داشته باشد، باید این ۵ استراتژی کلیدی را در هسته عملیاتی خود قرار دهید:
تعامل هوشمند با ذینفعان (Stakeholders)
با وجود وابستگی شدید SOC به تکنولوژی، «عنصر انسان» همچنان تعیینکننده است. تیم SOC باید زبان بیزنس را بلد باشد. از طریق گفتگو با مدیران ارشد، باید درک کنید که اولویتهای تجاری سازمان چیست و بزرگترین ترسهای مدیریتی کجا قرار دارد. در نتیجه، امنیت نباید مانع کسبوکار باشد، بلکه باید به عنوان «تسهیلگر» عمل کند.
اتصال به شبکههای هوش تهدید (Threat Intelligence)
یک SOC ایزوله، محکوم به شکست است. شما باید به شبکههای جهانی تبادل اطلاعات تهدیدات متصل باشید. این کار باعث میشود قبل از اینکه یک بدافزار جدید به شبکه شما برسد، اثر انگشت (Signature) و رفتار آن را از طریق پایگاههای داده جهانی شناخته باشید.
پیادهسازی سریع بهروزرسانیهای امنیتی
اطلاع از تهدیدات نوین به تنهایی کافی نیست. یک SOC بالغ، فرآیندهایی (Workflow) دارد که به محض انتشار راهکار برای آسیبپذیری جدید، آن را بدون اختلال در سرویسهای جاری و در تمام لایههای امنیتی سازمان تزریق میکند.
اتوماسیون هوشمند وظایف (SOAR)
در سال ۲۰۲۶، داشتن اتوماسیون در فرایندها نباید بهعنوان یک انتخاب در نظر گرفته شود. بلکه کارهای تکراری و خستهکننده (مثل مسدود کردن یک IP مشکوک یا جمعآوری اولیه لاگها) باید به ابزارهای خودکار سپرده شوند. این کار نهتنها خطای انسانی را کاهش میدهد، بلکه زمان تحلیلگران خبره شما را برای کارهای مهمتری مثل «شکار تهدید» آزاد میکند.
مدیریت چالشهای امنیت ابری (Cloud Security)
با انتقال زیرساختها به محیطهای ابری یا ترکیبی (Hybrid)، ممکن است سطح حمله سازمانها بهشدت زیاد شود. یک SOC مؤثر باید توانایی پایش دقیق زیرساختهای ابری را داشته باشد و بداند که پیکربندیهای اشتباه در سرویسهای Cloud، یکی از اصلیترین نقاط ورود هکرها در سالهای اخیر بوده است.
نکته طلایی: بسیاری از سازمانها در بخش اتوماسیون دچار افراط یا تفریط میشوند. بهتر است ابتدا فرآیندها را بهصورت دستی استاندارد کنید (Standard Operating Procedures) و پس از اطمینان از صحت آنها، سراغ خودکار سازی بروید. اتوماسیون یک فرآیند غلط، فقط سرعت رخ دادن اشتباه را بیشتر میکند.
تقویت تابآوری سازمانی با پایش ۲۴ ساعته؛ گام نهایی چیست؟
تهدیدات سایبری ساعت کاری نمیشناسند و دقیقاً زمانی اتفاق میافتند که شما و تیمتان در استراحت هستید. بههمین دلیل، داشتن پوشش ۲۴ ساعته SOC، شرط اصلی تداوم کسبوکار است.
اما سوال اصلی اینجاست: ساختن SOC داخلی یا برونسپاری؟ بسیاری از سازمانها برای فرار از پیچیدگیهای جذب نیرو و هزینههای سنگین زیرساخت، دنبال راهکارهای امتحان شده و معتبر جهانی هستند.
راهکار پیشرو، استفاده از قدرت هوش مصنوعی فورتی نت (Fortinet)
در میان تمامی راهکارهای موجود، اکوسیستم فورتی نت و بهویژه سرویس FortiGuard SOC-as-a-Service، به دلیل یکپارچگی بالا و سرعت پاسخگویی، میتواند انتخابی هوشمندانه باشد. این راهکار با بهرهگیری از FortiAI و یادگیری ماشین (ML)، نویزها را حذف کرده و تنها تهدیدات واقعی را در کمتر از ۱۵ دقیقه شناسایی و اطلاعرسانی میکند.
چرا رسیس را میتوانید رسیس را بهعنوان شریک استراتژیک خدمات مرکز عملیات SOC انتخاب کنید؟
پیادهسازی تکنولوژیهای پیشرفتهای مثل فورتی نت در ایران، نیازمند تخصصی فراتر از مطالعه کاتالوگ است. ما در رسیس با درک عمیق از چالشهای زیرساختی و امنیتی کشور:
- راهکارهای جهانی SOC را با نیازهای بومی شما تطبیق میدهیم.
- از مرحله طراحی معماری تا استقرار کامل در کنار شما هستیم.
- تیم شما میتواند بالاترین سطح «قابلیت دید» (Visibility) را روی شبکه داشته باشد.
امنیت مسیری پیوسته است. فرقی نمیکند دنبال راهاندازی یک SOC داخلی هستید یا میخواهید از مدلهای ترکیبی استفاده کنید؛ هدف نهایی پیشبینی حمله قبل از وقوع فاجعه است.
سوالات متداول درباره مرکز عملیات امنیت (SOC)
۱. خدمات اصلی SOC شامل چه مواردی است؟
مرکز عملیات امنیت وظیفه نظارت متمرکز بر تمام assetهای دیجیتال سازمان را بر عهده دارد. این خدمات شامل پایش ۲۴ ساعته وبسایتها، دیتابیسها، سرورها، زیرساختهای شبکه و تمامی نقاط پایانی (Endpoints) است تا هرگونه فعالیت مشکوک در لحظه شناسایی شود.
۲. چرا سازمان ما به SOC نیاز دارد؟
در فضای سایبری امروز، نفوذ فرضیهای حتمی است. SOC با فراهم کردن لایه دفاعی شبانهروزی، از assetهای حیاتی شما محافظت و تضمین میکند که در صورت وقوع حمله، کسبوکار شما با کمترین وقفه به فعالیت خود ادامه دهد.
۳. تفاوت NOC و SOC در چیست؟
این دو مرکز مکمل هم هستند اما وظایف متفاوتی دارند:
- NOC (مرکز عملیات شبکه): تمرکز اصلی آن بر پایداری و عملکرد شبکه است تا از در دسترس بودن سرویسها (Availability) مطمئن شود.
- SOC (مرکز عملیات امنیت): تمرکز آن بر امنیت و مقابله با تهدیدات است. SOC، دنبال شناسایی ناهنجاریها و نقاط ضعف امنیتی است که ممکن است پایداری شبکه را تهدید کنند.
۴. تفاوت SecOps با SOC چیست؟
SecOps یک متدولوژی و فرهنگ کاری است که در آن تیمهای IT و امنیت برای مدیریت ریسک با هم ترکیب میشوند؛ اما SOC در واقع آن «مرکز فیزیکی یا مجازی» و هاب متمرکزی است که این متخصصان در آنجا با استفاده از ابزارها و فرآیندها، عملیات امنیتی را به صورت متمرکز پیش میبرند.
۵. تیم SOC در زمان حمله سایبری فعال چه میکند؟
به محض شناسایی حمله، تیم SOC وارد فاز عملیاتی میشود:
- ایزولاسیون: جدا کردن سیستمهای آلوده برای جلوگیری از انتشار آلودگی.
- مهار: استفاده از ابزارهایی مثل EDR و SOAR برای متوقف کردن کدهای مخرب.
- ترمیم: بازیابی سرویسها و ریشهیابی حمله برای جلوگیری از تکرار آن.
۶. مدل بالغ SOC (SOC Maturity Model) چیست؟
این مدل معیاری برای سنجش کیفیت و تکامل مرکز امنیت شماست. در این مدل، سطح SOC شما براساس سه فاکتور تکنولوژی، فرآیندها و مهارت تیم ارزیابی میشود. هدف این مدل، ارائه یک نقشه راه برای تبدیل شدن از یک SOC واکنشی (Reactive) به یک SOC پیشرفته و هوشمند (Proactive) است.










