
مهندسی اجتماعی (social engineering) یکی از پیچیدهترین شیوههای حملات سایبری است که با نفوذ به ذهن و احساسات انسان عمل میکند. در این روش، مهاجم با بهرهگیری از اعتماد یا غفلت قربانی، او را وادار میکند تا خودش راه را برای نفوذ به سیستم باز کند.
معمولا حملات مهندسی اجتماعی در چند مرحله رخ میدهند:
ابتدا مهاجم، قربانی خود را بررسی و اطلاعات مورد نیاز را جمعآوری میکند تا روشهای عبور از پروتکلهای امنیتی و دسترسی به دادهها را شناسایی کند. سپس با انجام اقداماتی، اعتماد قربانی را جلب نموده و در نهایت او را فریب میدهند تا بتواند به اطلاعات مهم او دسترسی پیدا کند.
نحوه عملکرد مهندسی اجتماعی (social engineering) چگونه است؟
در یک حمله مهندسی اجتماعی، مهاجم ابتدا هدف خود و آنچه از یک فرد یا سازمان میخواهد را مشخص میکند. سپس رفتار، علایق و ترجیحات فرد هدف را بررسی میکند تا بهترین روش برای نفوذ و فریب او را پیدا کند. این تکنیک در جرایم سایبری مختلف از جمله Swatting کاربرد دارد؛ نوعی حمله سایبری که درآن مهاجم با تماس اضطراری مانند گزارش گروگانگیری، تهدید بمب یا خشونت خانگی، با پلیس یا اورژانس تماس گرفته و نیروهای ویژه را خانه یا محل کار قربانی میکشاند.
در مرحله بعد، هکر حمله را اجرا کرده و تلاش میکند به دادههای حساس یا شبکهها و سیستمهای محافظتشده دسترسی پیدا کند.
تمرکز مهندسی اجتماعی بر رفتارهای انسانی
برخی ویژگیهای انسانی ذاتی هستند و مهاجمان سایبری در تلاش هستند از آنها برای دستیابی به اهداف خود استفاده کنند:
تمایل به اعتماد به دیگران (Liking)
انسانها به طور طبیعی به افرادی که دوستشان دارند یا با آنها احساس نزدیکی میکنند، اعتماد و اعتبار بیشتری میدهند. مهاجمان سایبری با بهرهگیری از این ویژگی انسانی، خود را قابل اعتماد و همراستا با علایق و ارزشهای قربانی جلوه میدهند تا اهداف نفوذ خود را محقق کنند.
تمایل به جبران متقابل (Reciprocity)
انسانها به طور طبیعی در برابر لطف یا هدیهای که دریافت میکنند، احساس تعهد میکنند و تمایل دارند پاسخ متقابل بدهند. مهاجمان سایبری با ارائه مشاوره، پیشنهادات اختصاصی یا فرصتهای شخصیسازیشده، این حس تعهد را در قربانی تقویت میکنند تا او را وادار به افشای اطلاعات یا انجام عملی کنند که به نفوذ مهاجم کمک میکند.
تمایل به پایبندی (Commitment)
وقتی فردی به انجام یک تصمیم یا اقدام متعهد میشود، احساس میکند باید به آن وفادار بماند. مهاجمان سایبری با بهرهگیری از این تمایل، قربانی را ابتدا به قبول درخواستهای کوچک وادار میکنند و سپس به مرور، درخواستهای بزرگتر یا پرخطر را مطرح میسازند.
تایید اجتماعی (Social Proof)
انسانها به طور ذاتی تمایل دارند از تصمیم یا اقدامی حمایت کنند که دیگران، بهویژه افرادی که به آنها اعتماد دارند، قبلا آن را تایید کردهاند. مهاجمان سایبری از طریق شبکههای اجتماعی، این تصور را ایجاد میکنند که دوستان یا همکاران آنلاین قربانی، قبلا یک اقدام، محصول و یا سرویسی را تایید کردهاند تا او نیز همان رفتار را انجام دهد.
اقتدار (Authority)
انسانها به طور طبیعی به افرادی با تجربه و یا تخصص بالاتر، اعتماد بیشتری دارند. مهاجمان سایبری با ارجاع به منابع معتبر مقامات ارشد، قربانی را متقاعد میکنند که با یک اقدام یا تصمیم خاص موافقت نماید.
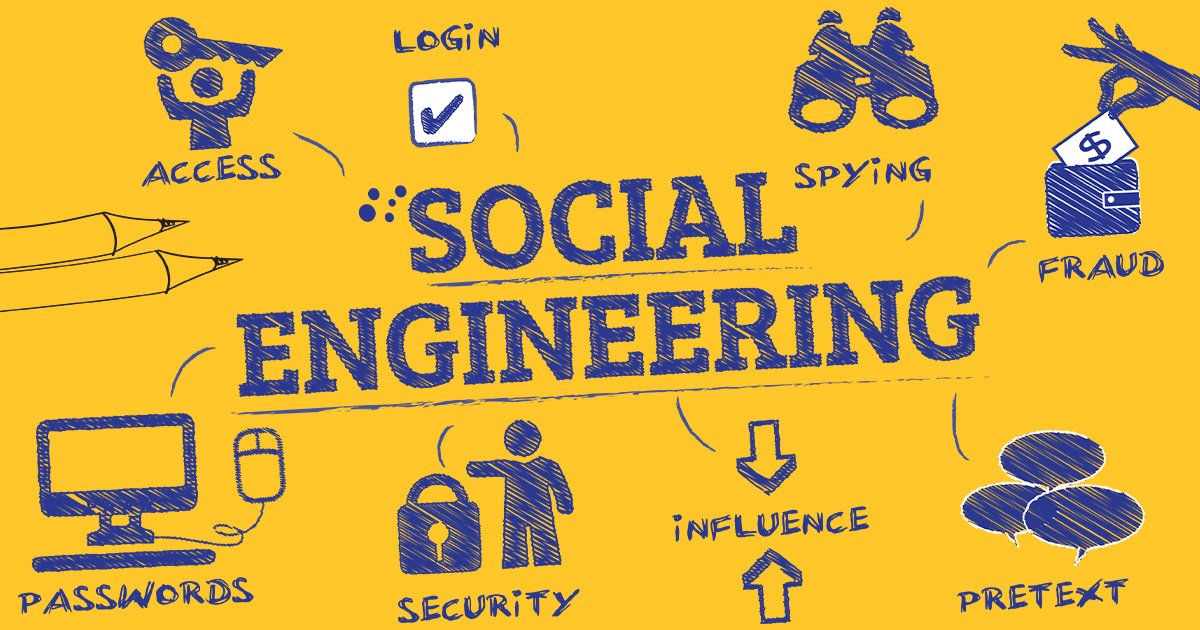
روند تکامل حملات مهندسی اجتماعی (Social Engineering)
با وجود نمونههای متعدد و مدرن حملات مهندسی اجتماعی، این شیوه در واقع سابقهای طولانی دارد و به قرن هجدهم میلادی بازمیگردد.
دوران پس از انقلاب فرانسه
پس از انقلاب فرانسه، زندانیانی در فرانسه ادعا میکردند که خدمتکاران اشرافزادگان هستند و نامههایی ارسال میکردند که در آن مدعی بودند نقشهای برای یافتن داراییهای پنهان اربابشان ارائه میدهند. در ازای این «اطلاعات ارزشمند»، درخواست مبلغی اندک میکردند.
اگرچه در این دوران کامپیوترها هنوز اختراع نشده بودند، این نوع کلاهبرداری دقیقا با تعریف امروزی مهندسی اجتماعی همخوانی دارد.
اشرافزادگان اروپایی
نوع دیگری از حملات اولیه مهندسی اجتماعی، در قالب حقه مشابه اما این بار در زندانهای اسپانیا دیده شد. فرد زندانی در نامهای ادعا میکرد که یک اشرافزاده اروپایی است که به ناحق زندانی شده است. او توضیح میداد که اسارت، مانع حمایت از دختر بینوای او شده است؛ دختری که برای بقا به آزادی پدر نیاز دارد. در ادامه، زندانی از دریافتکننده نامه میخواست مبلغی اندک برای آزادیاش بپردازد و در عوض وعده میداد به محض رهایی، چندین برابر آن پول را بهعنوان پاداش بازگرداند.
شاهزادگان نیجریه
با گذر زمان، ابزارها و متنها تغییر کردند اما اصلِ فریب روانی همچنان ثابت ماند.
در این روش، مهاجم تنها به یک حساب ایمیل و چند سند جعلی نیاز داشت. او خود را به عنوان شاهزادهای نیجریهای معرفی میکرد که مدعی بود ثروتی عظیم در اختیار دارد، اما برای دسترسی به آن نیاز به کمک دارد. قربانی تشویق میشد با پرداخت مبلغی به عنوان رشوه به مقامات یا پوشش هزینههای اداری، راه را برای آزادسازی این سرمایه باز کند. وعده جذاب آن هم سهم بزرگی از این ثروت خیالی بود.
تکنیکهای مختلف حملات مهندسی اجتماعی
-
طعمهگذاری (Baiting)
در این روش مهاجم با وعدهای فریبنده که معمولا حس کنجکاوی یا طمع قربانی را تحریک میکند، او را به دام میاندازد. قربانی به امید دریافت پاداش، روی فایل یا لینک آلوده کلیک میکند. همین اقدام باعث فعالسازی بدافزار یا ابزارهای فیشینگ پیشرفته (Pharming) روی سیستم میشود و مسیر حمله را هموار میکند.
-
ترسافزار (Scareware)
نوعی حمله مهندسی اجتماعی است که کاربر را با هشدارها و تهدیدهای جعلی بمباران میکند. هدف این است که قربانی، بر اساس غریزه طبیعی برای محافظت از سیستم یا داراییهای ارزشمند خود، دست به اقدام موردنظر مهاجم بزند.
یکی از رایجترین نمونهها، نمایش بنر یا پیامهایی به ظاهر معتبر است که کاربر را متقاعد میکند سیستم وی به ویروس ی بدافزار آلوده شده است. در نتیجه او ممکن است برای رفع تهدید، روی لینک مخرب کلیک کند یا نرمافزار جعلی امنیت را نصب کند.
-
حمله با بهانهسازی یا ترفند هویتی (pretexting)
در این روش، مهاجم با ایجاد یک سناریوی ساختگی و جعل هویت، خود را بهعنوان فرد یا نهادی معتبر معرفی میکند. هدف اصلی، جلب اعتماد قربانی است؛ بهگونهای که او بدون تردید اطلاعات مهم مانند کارت بانکی، رمزهای عبور یا دادههای محرمانه سازمانی را در اختیار مهاجم قرار دهد.
-
فیشینگ (phishing)
مهاجم با ایجاد حس فوریت و یا تحریک کنجکاوی قربانی، او را به انجام کاری ترغیب میکند. معمولا این کار شامل کلیک روی لینک مخرب یا وارد کردن اطلاعات مهم در فرمهای جعلی است. هدف، جمعآوری اطلاعات شخصی یا دسترسی غیرمجاز به سیستم قربانی است.
-
فیشینگ نیزهای (Spear Phishing)
در این حملات، قربانی به طور خاص و هدفمند انتخاب میشود. مهاجم پیش از اجرای حمله، تحقیقات گستردهای درباره هدف انجام داده تا نقاط ضعف و رفتار او را شناسایی کند. سپس با ایجاد اعتماد یا فریب دقیق، اطلاعات مهم، پسورد یا دادههای مهم قربانی را جمعآوری میکند.
-
حمله از طریق سایتهای مورد اعتماد (Water Holing)
مهاجم، گروهی مشخص از افراد را هدف قرار میدهد و با آلوده کردن سایتهایی که به آنها اعتماد دارند، تلاش میکند به سیستمهایشان نفوذ کند. معمولا سایتهایی انتخاب میشوند که کاربران هدف بهطور مرتب از آنها بازدید میکنند، زیرا احساس امنیت در این صفحات باعث میشود راحتتر فریب بخورند.
-
معامله به شرط (Quid pro quo)
در این نوع حمله، مهاجم با وعده ارائه یک خدمت یا امتیاز، قربانی را ترغیب میکند تا اطلاعاتی در اختیار او بگذارد یا اقدامی خاص انجام دهد. برای نمونه، فرد مهاجم ممکن است خود را بهعنوان کارشناس پشتیبانی فنی معرفی کند و قربانی را متقاعد سازد که دستوراتی در سیستم اجرا کند یا نرمافزاری نصب کند؛ در حالی که آن نرمافزار در اصل بدافزار است.
-
دام عاطفی (Honey Trap)
مهاجم، هویت فردی جذاب را به خود گرفته و با قربانی، وارد رابطه آنلاین میشود تا اطلاعات مهم او را به دست آورد.
-
ورود غیرمجاز همراه (Tailgating)
در این حمله، مهاجم پشت سر فردی با دسترسی امنیتی وارد ساختمان میشود. قربانی یا به دلیل اعتماد و یا از روی ادب، در را برای او باز نگه میدارد و مهاجم بدون اجازه رسمی وارد میشود.
-
حمله Rogue
در این حمله، قربانی فریب داده میشود تا برای حذف بدافزاری که روی سیستم او وجود دارد، مبلغی را به مهاجم پرداخت کند. با این حال، بدافزار همچنان بر روی سیستم باقی میماند و قربانی صرفا هزینهای بیهوده به مهاجم میپردازد.
فیشینگ صوتی (Vishing)
فیشینگ صوتی (Voice Phishing) نوعی حمله مهندسی اجتماعی است که از طریق تماس تلفنی انجام میشود. در این روش، مهاجم با برقراری مکالمه تلفنی تلاش میکند اطلاعات مالی یا شخصی قربانی را به دست آورد.
برای پنهانسازی هویت، معمولا از تکنیک spoofing استفاده میشود تا شماره تماس یا شناسه تماسگیرنده تغییر داده شود. مشابه سایر روشهای مهندسی اجتماعی، مهاجم با ایجاد اعتماد کاذب یا القای ترس و اضطراب، قربانی را وادار میکند اطلاعات ارزشمند خود را فاش کند.
راههای شناسایی حملات مهندسی اجتماعی
برای تشخیص یک حمله مهندسی اجتماعی، باید به نشانههای زیر توجه کرد:
- استفاده از تحریکات احساسی مانند ترس، کنجکاوی، هیجان، خشم، اندوه یا احساس گناه؛
- ایجاد حس فوریت و القای ضرورت برای اقدام فوری؛
- تلاش برای جلب اعتماد یا ایجاد رابطه ظاهرا صمیمانه با قربانی.
به بیان ساده، هر زمان فردی تلاش کند با سوءاستفاده از احساسات یا فشار روانی، شما را وادار به پرداخت مبلغ یا افشا اطلاعات کند، هدف حمله مهندسی اجتماعی قرار گرفتهاید.
✅ چکلیست جلوگیری از حملات مهندسی اجتماعی
- پرهیز از کلیک روی لینکهای مشکوک
- منبع لینکها را به دقت بررسی کنید.
- در صورت عدم اطمینان، از باز کردن لینکها خودداری کنید.
- فعالسازی احراز هویت چندمرحلهای (MFA)
- از روشهای بیومتریک مانند اثر انگشت یا تشخیص چهره استفاده کنید؛
- از پسوردهای یکبارمصرف (OTP) ارسالشده از طریق پیامک یا اپهای معتبر استفاده کنید.
- استفاده از پسوردهای قوی و منحصربهفرد
- رمزهای عبور باید پیچیده، غیرتکراری و اختصاصی برای هر اکانت باشند.
- از ابزارهای مدیریت رمز عبور، برای نگهداری و دسترسی ایمن به این رمزها استفاده کنید.
- احتیاط در روابط محدود به فضای آنلاین
- نسبت به افرادی که تمایل به تعامل حضوری ندارند، محتاط باشید؛
- در مواجهه با فشار یا عجله، تصمیم فوری نگیرید.
- استفاده ایمن از شبکهها
- از اتصال افراد ناشناس به شبکه وایفای اصلی جلوگیری کنید؛
- برای بازدیدکنندگان از شبکه مهمان (Guest Network) استفاده کنید تا امنیت شبکه اصلی حفظ شود.
- استفاده از شبکه خصوصی مجازی (VPN)
- هنگام اتصال به اینترنت عمومی یا غیرمطمئن، از VPN استفاده کنید؛
- با استفاده از VPN، مانع از سوءاستفاده از اطلاعات شوید.
- ایمنسازی همه دستگاهها و سرویسهای متصل به شبکه
- امنیت را فقط به گوشیهای هوشمند و Wi-Fi محدود نکنید؛
- تجهیزاتی مانند سیستم سرگرمی خودرو هم میتواند اطلاعات ارزشمندی در اختیار هکرها قرار داده تا حملات هدفمندتری طراحی کنند.
- استفاده از نرمافزارهای امنیتی جامع و معتبر
- با راهکارهای معتبر امنیتی، سیستم خود را در برابر بدافزارهای ناشی از مهندسی اجتماعی محافظت کنید؛
- نرمافزارهایی را انتخاب کنید که علاوه بر شناسایی تهدید، امکان ردیابی منبع حمله و گزارش آن به مراجع قانونی را فراهم میسازد.
- توجه ویژه به امنیت دستگاهها در مکانهای عمومی
- لپتاپ و گوشی خود را همیشه در حالت قفل نگه دارید؛
- این اصل را هم در مکانهای عمومی و هم نیمهعمومی مانند محل کار رعایت کنید.
- بهروزرسانی مداوم نرمافزارها و سیستمعامل
- با انجام منظم آپدیتها یا استفاده از ابزارهای خودکار، سیستم خود را در برابر جدیدترین آسیبپذیریهای امنیتی، مقاوم کنید.










