فیشینگ چیست؟ معرفی انواع Phishing و راهکارهای مقابله
در اکوسیستم امنیت سایبری ۲۰۲۶، با وجود پیشرفتهای زیاد در فایروالها و سیستمهای تشخیص نفوذ (IDS)، فیشینگ (Phishing) همچنان به عنوان موفقترین بردار حمله (Attack Vector) شناخته میشود. دلیل این پایداری ساده است؛ فیشینگ بهجای حمله به کدهای نفوذناپذیر، «منطق انسانی» و «اعتماد سازمانی» را هدف قرار میدهد.
برای یک مدیر امنیت یا سرپرست IT، فیشینگ به معنای یک ایمیل اسپم با وعده جوایز مالی نیست. امروزه ما با صنعتی سازمانیافته روبرو هستیم که از هوش مصنوعی مولد برای ساخت حملات کاملاً شخصیسازی شده و بدون نقص نگارشی استفاده میکند. فیشینگ دروازه ورود به بحرانهای بزرگتری نظیر باجافزارها (Ransomware) و نشت دادههای حساس است که میتواند بقای تجاری سازمان را در چند ساعت به خطر بیندازد.
در این مقاله رسیس، ما از تعاریف کلاسیک فراتر میرویم و به کالبد شکافی تاکتیکهای پیشرفته مهندسی اجتماعی، تحلیل لایههای فنی دفاعی و استراتژیهای ایجاد تابآوری در بدنه نیروی انسانی میپردازیم. هدف ما تبدیل ضعیفترین حلقه زنجیره امنیت به یک سپر دفاعی هوشمند است.
حمله فیشینگ چیست؟
فیشینگ (Phishing) فراتر از یک کلاهبرداری ساده، یک تکنیک مهندسی اجتماعی (Social Engineering) است که در آن مهاجم با جعل هویت یک نهاد یا فرد مورد اعتماد، قربانی را به انجام اقدامی اشتباه ترغیب میکند. این اقدام میتواند افشای اعتبارنامههای حساس (Credentials)، انتقال وجه یا فراهم کردن زمینه برای تزریق بدافزار به شبکه داخلی سازمان باشد.
در مقیاس سازمانی، فیشینگ صرفاً یک ایمیل نیست؛ بلکه یک بردار حمله (Attack Vector) است که به دلیل نرخ موفقیت بالا و هزینه اجرای پایین، به انتخاب اول گروههای APT و مجرمان سایبری تبدیل شدهاست. طبق آمارهای معتبر جهانی، بیش از ۸۰٪ نشتهای داده (Data Breaches) ریشه در یک ایمیل فیشینگ (Email Phishing) دارند که توانسته از لایههای دفاعی عبور کند.
به زبان ساده یک حمله Phishing مطابق سناریو و چرخه زیر اجرا میشود:
- فریب و جعل هویت (Spoofing): استفاده از نامهای دامنه مشابه (Look-alike Domains) و جعل هدرهای ایمیل برای عبور از فیلترهای اولیه.
- ایجاد قلاب روانی (The Hook): استفاده از تکنیکهای روانشناختی مانند «فوریت»، «ترس» یا «کنجکاوی» برای غیر فعال کردن تفکر انتقادی کاربر.
- بهرهبرداری (Exploitation): هدایت کاربر به یک صفحه فرود (Landing Page) جعلی که دقیقاً مشابه پورتالهای سازمانی (مانند Office 365 یا اتوماسیون بانکی) طراحی شدهاست.
- تزریق بدافزار (Payload Delivery): در بسیاری از موارد، هدف اصلی کلیک روی یک لینک نیست؛ بلکه دانلود یک فایل ضمیمه (مانند یک PDF یا Excel ظاهراً سالم) حاوی اسکریپتهای مخرب برای ایجاد دسترسی از راه دور (Backdoor) است.
چرا فیشینگ برای سازمانها خطرناکتر از آن چیزی است که به نظر میرسد؟
از تجربه عملی در رخدادهای امنیتی مشخص است که فیشینگ اغلب نقطه شروع حملات بزرگتر است. یک ایمیل فیشینگ موفق میتواند منجر به اتفاقات زیر شود:
- سرقت حساب کاربری و دور زدن MFAهای ضعیف یا اشتباه پیکربندی شده
- دسترسی اولیه (Initial Access) برای اجرای حملات بعدی مثل ransomware
- تقلب مالی (بهویژه در سناریوهای BEC)
- نشت داده و پیامدهای قانونی و اعتباری
نکته مهم اینجاست که موفقیت فیشینگ الزاماً به پیچیدگی فنی بالا نیاز ندارد؛ بلکه به میزان آگاهی کاربر، بلوغ فرآیندهای سازمانی و کیفیت کنترلهای تشخیصی وابسته است.
برخلاف حملات Brute Force که به قدرت پردازشی نیاز دارند، فیشینگ روی «آسیبپذیریهای بیولوژیکی» تمرکز دارد. به همین دلیل است که حتی با بهروزترین تجهیزات امنیتی، بدون آموزش مستمر کارکنان، سازمان همچنان آسیبپذیر خواهد بود.
فیشینگ چگونه کار میکند؟ کالبدشکافی زنجیره تهاجم (Attack Chain)
برخلاف تصور عمومی، حملات فیشینگ تصادفی و لحظهای نیستند. بلکه در سطح سازمانی، این حملات طی فرآیندی مهندسی شده رخ میدهند تا بتوانند از سدهای امنیتی عبور کنند:
مرحله اول: شناسایی و انتخاب هدف
مهاجم ابتدا اطلاعات هدف را از منابعی مانند LinkedIn، وبسایت رسمی سازمان یا دیتابیسهای نشت شده (Data Breaches) و غیره جمعآوری میکند. در این مرحله، «نقشهای حساس» مانند مدیران مالی یا ادمینهای سیستم شناسایی میشوند.
مرحله دوم: فریب و جعل
در این مرحله، زیرساخت حمله آماده میشود. مهاجم از سه تکنیک اصلی برای فریب لایههای فنی استفاده میکند:
- Look-alike Domains: ثبت دامنههایی که با چشم غیرمسلح تفاوتشان با دامنه اصلی قابل تشخیص نیست (مثلاً استفاده از rnicrosoft.com به جای microsoft.com)
- Subdomain Takeover: سوءاستفاده از سابدامنههای رها شده و معتبر سازمان برای ارسال ایمیل.
- Brand Spoofing: استفاده دقیق از لوگوها، فونتها و لحن نگارشی سازمانهای معتبر (مانند بانکها یا سرویسهای ابری نظیر Microsoft 365)
مرحله سوم: اجرای تکنیکهای مهندسی اجتماعی
مهاجم با استفاده از محرکهای روانشناختی، «تفکر منطقی» کاربر را دور میزند. رایجترین این محرکها عبارتند از:
- ایجاد فوریت (Urgency): «حساب شما تا ۲ ساعت دیگر مسدود میشود.»
- ارائه پاداش (Greed): «پاداش عملکرد سالانه شما آماده دریافت است.»
- ترس از عواقب (Fear): «ورود غیر مجاز به سیستم شما شناسایی شد؛ فورا رمز خود را تغییر دهید.»
مرحله چهارم: بهرهبرداری و استخراج (Exploitation)
پس از کلیک کاربر روی لینک، سناریو به یکی از دو شکل زیر پیش میرود:
- Credential Harvesting: کاربر به یک صفحه فرود (Landing Page) جعلی هدایت میشود. اطلاعات وارد شده در این صفحه (نام کاربری و رمز عبور) مستقیماً به سرور مهاجم ارسال میشود.
- Drive-by Download: صرفاً با باز کردن لینک یا فایل ضمیمه، یک اسکریپت مخرب روی سیستم کاربر اجرا شده و بدافزار (مانند Keylogger) نصب میشود.
چرا فیلترهای سنتی در حملات فیشینگ شکست میخورند؟
به عنوان یک متخصص، باید بدانید که مهاجمان امروزی از تکنیکهای Evasion استفاده میکنند:
- URL Shorteners: استفاده از کوتاه کنندههای لینک برای مخفی کردن مقصد نهایی.
- Redirects: هدایت کاربر از طریق چندین وبسایت معتبر (اما هک شده) برای گیج کردن سیستمهای اسکن خودکار.
- CAPTCHA در صفحات فیشینگ: استفاده از کپچا در صفحات جعلی برای جلوگیری از شناسایی توسط رباتهای اسکنر شرکتهای امنیتی.
خطر فیشینگ تنها به سرقت هویت ختم نمیشود. در بسیاری از موارد، این حملات بخشی از یک عملیات Swatting یا جعل هویت برای گزارشهای اضطراری دروغین هستند که میتواند منجر به اختلال فیزیکی در امنیت سازمان شود.
چکلیست شناسایی حملات فیشینگ برای تیمهای IT
- آیا فرستنده ایمیل با دامنه واقعی سازمان مطابقت دارد؟ (بررسی هدر From و Return-Path)
- آیا لینکهای موجود در متن ایمیل با آدرس مقصد واقعی همخوانی دارند؟ (Hover over link)
- آیا فایلهای ضمیمه دارای پسوندهای دوگانه یا غیر معمول هستند؟ (مانند invoice.pdf.exe)
آشنایی با رایجترین تکنیکهای فیشینگ در حملات سازمانی
مهاجمان سایبری همواره ترکیبی از تکنیکها را برای دور زدن لایههای امنیتی استفاده میکنند. در ادامه، این تکنیکهای فیشینگ را از منظر عملیاتی و سطح پیچیدگی بررسی میکنیم:
تکنیکهای مبتنی بر جعل هویت (Impersonation)
این هسته اصلی اکثر حملات فیشینگ است. مهاجم با سرقت هویت بصری یا فنی یک نهاد معتبر، سد دفاعی «تردید» کاربر را میشکند.
- جعل هویت مدیران ارشد (CEO Fraud): در این حالت که بخشی از حملات BEC است، مهاجم خود را به جای مدیرعامل یا مدیر مالی معرفی کرده و درخواست پرداخت فوری یا ارسال اسناد طبقهبندی شده را دارد.
- دامنههای متناظر (Typosquatting): استفاده از آدرسهایی با غلط املایی بسیار جزئی (مانند g00gle.com به جای google.com) که در نگاه اول توسط کاربران پرمشغله شناسایی نمیشوند.
صفحات فرود فیک (Fake Login Pages)
این تکنیک مستقیماً Credential Harvesting را هدف قرار میدهد.
- مهاجم وبسایتی را طراحی میکند که از نظر بصری (UI/UX) مشابه صفحه ورود Microsoft 365، CRM سازمانی یا پورتال بانکی است.
- در حملات پیشرفته، این صفحات به صورت پروکسی عمل میکنند (MFA Phishing)؛ یعنی کد تایید دو مرحلهای را نیز در لحظه از کاربر میگیرند و به سایت واقعی میفرستند تا سد MFA را نیز دور بزنند.
فیشینگ با کد QR یا Quishing
Quishing یا کویشینگ، یکی از خطرناکترین ترندهای سال ۲۰۲۶ است. چون محتوای کدهای QR توسط بسیاری از سیستمهای امنیتی ایمیل (Email Gateways) اسکن نمیشود.
- مهاجم کد QR را در متن ایمیل یا حتی روی میزهای فیزیکی سازمان قرار میدهد.
- کاربر با گوشی شخصی (که اغلب امنیت کمتری نسبت به لپتاپ سازمانی دارد) کد را اسکن کرده و وارد محیط مخرب میشود.
دستکاری روانشناختی (Social Engineering & Urgency)
بدون نیاز به حتی یک خط کدنویسی، مهاجمان از نقاط ضعف رفتاری استفاده میکنند:
- تاکتیکهای ارعاب: «دسترسی شما به دلیل نقض سیاستهای امنیتی مسدود شد؛ برای اتصال مجدد کلیک کنید.»
- شخصیسازی (Spear Phishing): استفاده از دادههای نشت شده در حملات قبلی یا اطلاعات شبکههای اجتماعی برای ساخت پیامی که کاملاً واقعی به نظر میرسد (مثلاً اشاره به پروژهای که کاربر واقعاً در آن درگیر است.)
جدول تحلیل ریسک تکنیکهای فیشینگ برای سازمان |
|||
| تکنیک | سطح پیچیدگی | هدف اصلی | راهکار دفاعی کلیدی |
| CEO Fraud | متوسط | کلاهبرداری مالی / جاسوسی | فرآیند تایید چندمرحلهای آفلاین |
| Quishing | بالا | دور زدن Gateway امنیتی | آموزش کاربر و اسکنرهای اختصاصی QR |
| Fake Login | پایین تا متوسط | سرقت اعتبارنامه (Account Takeover) | استفاده از کلیدهای سختافزاری FIDO2 |
| Spear Phishing | بسیار بالا | نفوذ به زیرساخت حیاتی | سیستمهای تشخیص ناهماهنگی مبتنی بر AI |
انواع حملات فیشینگ؛ تحلیل تخصصی ۱۹ نوع phishing
تکنیکهای فیشینگ بسیار متنوعاند، اما میتوانیم اغلب حملات موفق را در چند دسته اصلی طبقهبندی کنیم. داشتن این انواع کلیدی، به شما کمک میکند ریسک واقعی را بهتر بسنجید و بتوانید کنترلهای مؤثرتری داشته باشید:
-
فیشینگ نیزهای (Spear phishing)
حمله اسپیر فیشینگ، بهطور مستقیم یک فرد یا سازمان خاص را هدف میدهد و با صرف زمان برای تحقیق (Reconnaissance)، اطلاعاتی نظیر نام، سمت و شماره تماسهای کاری او را پیدا میکند تا بتواند پیامی کاملاً شخصیسازی شده ارسال کند.
مثالی واقعی از spear phishing
یک گروه هکری طی حمله فیشینگ نیزهای، به جای ارسال ایمیلهای انبوه، به صورت هدفمند کارکنان شرکت NTL World را هدف قرار دادند. آنها ایمیلی با ظاهری کاملاً رسمی و با استفاده از هویت بصری سازمان برای کارمندان ارسال کردند که حاوی لینکی به نسخه جدید کتابچه قوانین استخدامی یا همان Employee Handbook بود.
مهاجمان با استفاده از تکنیک Link Manipulation، کاربران را به یک صفحه لاگین جعلی هدایت کردند و کارمندان به گمان اینکه برای مشاهده فایل باید مجدداً احراز هویت کنند، اعتبارنامههای (Credentials) خود را وارد کردند. این حمله منجر به سرقت گسترده نام کاربری و رمز عبور کارکنان و در نهایت نفوذ به لایههای داخلی شبکه شرکت شد.
-
ویشینگ یا فیشینگ صوتی (Vishing)
Vishing کوتاه شده Voice Phishing است و مهاجم با استفاده از تکنیکهای Voice Spoofing، شماره تلفن یک سازمان معتبر (مثل بانک یا اداره مالیات) را روی Caller ID قربانی نمایش میدهد. در این حمله، هدف، استفاده از فشار روانی و مهندسی اجتماعی در لحظه برای دریافت کدهای تایید یا اطلاعات حساب است.
مثالی واقعی از vishing
در سال ۲۰۱۹، یکی از گستردهترین حملات ترکیبی علیه اعضا پارلمان بریتانیا و کارمندان آنها اتفاق افتاد. این عملیات با ارسال بیش از ۲۱ میلیون ایمیل اسپم و فیشینگ آغاز شد، اما لایه خطرناکتر آن، استفاده از ویشینگ (Vishing) برای نهایی کردن نفوذ بود.
در این سناریو، مهاجمان پس از ارسال ایمیلهای مخرب، با دفاتر نمایندگان پارلمان تماس تلفنی برقرار کرده و با جعل هویت (Caller ID Spoofing) به عنوان «تکنسینهای امنیتی IT» یا «نهادهای نظارتی»، قربانیان را تحت فشار روانی قرار میدادند تا کدهای دسترسی یا تاییدیه ایمیلهای دریافتی را صادر کنند.
-
فیشینگ مبتنی بر ایمیل ( Email phishing)
Email phishing رایجترین و پایهایترین شکل فیشینگ است که در آن مهاجم ایمیلی با ظاهر ایمیلهای عادی ارسال میکند و قربانی را به کلیک روی لینک، دانلود فایل یا پاسخدهی ترغیب میکند.
در حملات واقعی، این ایمیلها اغلب:
- از نام و لوگوی سازمانهای شناخته شده استفاده میکنند.
- لحن آنها حرفهای و بدون خطای نگارشی است.
- همراه حس فوریت یا هشدار امنیتی هستند.
مثالی واقعی از فیشینگ مبتنی بر ایمیل
در این حمله، هکرها با استفاده از اطلاعات تماس عمومی کارکنان Sony که در پلتفرمهایی مانند LinkedIn در دسترس بود، اقدام به اجرای یک کمپین Email Phishing سازمانی کردند. ایمیلها با ظاهری رسمی و محتوایی متناسب با فضای کاری شرکت ارسال شدند تا حس اعتماد بیشتری ایجاد کنند.
بررسیها نشان داد که موفقیت این کمپین بیش از هر چیز ناشی از شباهت ظاهری پیامها به مکاتبات داخلی، نبود آگاهی کافی کاربران نسبت به نشانههای فیشینگ و اتکای بیشازحد به اعتبار ظاهری فرستنده بود.
این حمله در نهایت منجر به دسترسی غیر مجاز به بیش از ۱۰۰ ترابایت اطلاعات سازمانی شد و نشان داد که حتی حملات نسبتاً عمومی ایمیلی نیز، در صورت نبود کنترلهای لایهای، میتوانند impact قابل توجهی برای سازمانهای بزرگ ایجاد کنند.
-
فیشینگ HTTPS (HTTPS phishing)
فیشینگ HTTPS یا فیشینگ با گواهینامه SSL شامل ارسال ایمیل به همراه لینکی به وبسایت جعلی است. سپس از همین سایت برای فریب دادن قربانی به وارد کردن اطلاعات شخصی خود، استفاده میشود.
مثالی واقعی از حمله HTTPS phishing
گروه هکری Scarlet Widow با شناسایی ایمیلهای سازمانی، پیامهایی بسیار ساده و اغلب خالی با کمک تکنیک HTTPS phishing ارسال میکرد که تنها شامل یک لینک بود. کاربران با کلیک روی لینک، به وبسایت جعلی که برای سرقت اطلاعات طراحی شده بود، هدایت میشدند.
۵. فارمینگ (Pharming)
در حمله pharming، کدهای مخربی روی سیستم قربانی، نصب شده که این کدها، قربانی را به یک وبسایت جعلی هدایت میکنند. با این کار مهاجم بدون نیاز به کلیک کاربر روی لینک، کدهای مخربی را روی سیستم یا سرور DNS نصب میکند تا ترافیک وب به سایتهای جعلی هدایت شود. در فارمینگ، کاربر آدرس درست را تایپ میکند اما به مقصد اشتباه هدایت میشود.
مثالی واقعی از حمله pharming
در سال ۲۰۰۷، یک کمپین پیشرفته pharming با سوءاستفاده از دستکاری DNS، کاربران دهها مؤسسه مالی را به وبسایتهای جعلی هدایت کرد. قربانیان بدون مشاهده نشانهای غیر عادی، اطلاعات احراز هویت خود را وارد کرده و عملاً آنها را در اختیار مهاجمان قرار دادند.
۶. فیشینگ پاپآپ (Pop-up phishing)
این حمله با استفاده از pop-up با هشدارهای امنیتی دروغین انجام میشود. بهعنوان مثال در پاپ آپ سایت پیامی مانند «سیستم شما آلوده شدهاست؛ برای اسکن رایگان کلیک کنید.» ظاهر میشود. کاربر با کلیک روی این پاپآپها بهطور اتوماتیک بدافزار (Drive-by Download) را دانلود و باعث آلوده شدن سیستم میشود.
مثالی واقعی از pop-up phishing
گاهی اوقات کاربران با پنجرههای pop-up جعلی مواجه میشوند که آنها را واجد شرایط تمدید AppleCare معرفی میکند. این پیامها با ظاهر رسمی و وابسته به Apple Inc، کاربر را به کلیک یا تماس ترغیب کرده و در نهایت منجر به نصب بدافزار یا افشای اطلاعات حساس میشود.
۷. دوقلوی شیطانی (Evil twin phishing)
گروههای هکری طی این حمله، یک اکسس پوینت Wi-Fi رایگان و بدون پسورد در مکانهای عمومی (مثل فرودگاه یا نزدیک سازمان) ایجاد میکنند که نامی دقیقاً مشابه شبکه معتبر آن مکان دارد. با اتصال کاربر به این شبکه، تمام ترافیک و اطلاعات ورود او توسط هکر ضبط میشود.
مثالی واقعی از Evil twin phishing
یکی از برجستهترین نمونههای عملیاتی Evil Twin، حملاتی است که به آژانسهای اطلاعاتی نظامی روسیه (GRU) نسبت داده میشود. در این سناریو، مهاجمان فیزیکی با استقرار در نزدیکی هتلها یا محل کنفرانسهای بینالمللی، اکسسپوینتهای جعلی قدرتمندی را با نامهایی دقیقاً مشابه Wi-Fi هتل یا مرکز کنفرانس راهاندازی کردند.
۸. حمله چاله آب (Watering hole phishing)
در این حمله، مهاجمان سایبری وبسایتهای معتبری که گروه خاصی از کاربران (مثلاً کارمندان یک صنعت خاص) به آن رفت و آمد دارند را شناسایی و آلوده میکنند. سپس هر کاربری که از آن سایت بازدید کند، سیستمش بهصورت خودکار آلوده شده و راه برای نفوذ به شبکه سازمانی باز میشود.
مثالی واقعی از watering hole phishing
در سال ۲۰۱۲ شورای روابط خارجه ایالات متحده (Council on Foreign Relations) هدف یک حمله Watering Hole قرار گرفت. مهاجمان با سوءاستفاده از یک آسیبپذیری مرورگر، کاربران این وبسایت را به محتوای آلوده هدایت و اطلاعات احراز هویت آنها را جمعآوری کردند.
-
فیشینگ نهنگ (Whaling)
فیشینگ مدیران ارشد یا Whaling، مدیران ارشد، اعضای هیئتمدیره، تصمیمگیران کلیدی و C-Level کلیدی را هدف قرار میدهد. مدیران عامل یا مدیران مالی به مهمترین اطلاعات سازمان دسترسی دارند، بنابراین هدف قرار دادن این گروه و موفقیت در حمله دستاورد بزرگی برای گروههای هکری تلقی میشود.
فیشینگ Whaling، به این دلیل خطرناک است که اغلب این افراد دسترسی زیادی به اطلاعات حساس سازمان دارند و همچنین امکان دور زدن فرآیندها را برای مهاجمان راحتتر میکنند. در واقع یک کلیک اشتباه در این سطح میتواند بحران اعتباری و سازمانی بالایی ایجاد کند.
مثالی واقعی از حمله whaling
در سال ۲۰۲۰، صندوق سرمایهگذاری استرالیایی Levitas Capital قربانی یک حمله فیشینگ از نوع Whaling (صید نهنگ) شد. این حمله دقیقاً «سر» سازمان یعنی بنیانگذار شرکت را هدف قرار داده بود.
مهاجم با ارسال یک لینک جعلی، باعث نصب بدافزار در سیستمهای سازمان شد و امکان سرقت حدود ۸۰۰ هزار دلار را فراهم کرد.
۱۰. فیشینگ شبیهسازی شده (Clone phishing)
در این نوع حمله سایبری، مهاجم یک کپی دقیق از ایمیلی واقعی که گیرنده، قبلا آن را دریافت کرده، ایجاد میکند. ممکن است به منظور واقعیتر جلوه دادن این پیام، متنی به آن اضافه شود که نشان دهد این ایمیل، نسخه تکراری یا بهروزشده ایمیل قبلی است.
مثالی واقعی از clone phishing
در این نمونه که براساس سناریوهای واقعی جعل هویت مدیران (مانند پرونده Giles Garcia) طراحی شده، مهاجم از تکنیک «شبیهسازی محتوا» برای دور زدن کاربر استفاده میکند. برخلاف فیشینگهای معمولی که پیام جدیدی خلق میکنند، در حمله مهاجم از یک مکالمه «موجود و معتبر» استفاده میکند.
۱۱. فیشینگ فریبنده (Deceptive phishing)
در این نوع حمله، هکر با تظاهر به اینکه از واحد پشتیبانی فنی است، ایمیلی حاوی هشدار درباره «مسدود شدن اکانت به دلیل حمله سایبری» ارسال میکند. کاربر از ترس امنیت خود، دستورات هکر را اجرا کرده و عملاً راه نفوذ را باز میکند.
مثالی واقعی از deceptive phishing
در این کمپین، مهاجمان با استفاده از تکنیک Display Name Spoofing، ایمیلهایی را با نام ظاهری [email protected] برای طیف گستردهای از کاربران ارسال کردند. محتوای پیام با تکیه بر محرک روانشناختی «ترس»، مدعی مسدود شدن Apple ID قربانی به دلایل امنیتی بود. کاربران با کلیک روی لینک موجود، به یک صفحه فرود (Landing Page) جعلی با طراحی کاملاً مشابه سایت اصلی هدایت میشدند.
هدف نهایی این حمله، استخراج اعتبارنامههای ورود و اطلاعات حساس کارتی جهت Account Takeover (تصاحب کامل حساب) و سوءاستفادههای مالی بود.
۱۲. مهندسی اجتماعی (Social engineering)
حملات مهندسی اجتماعی از طریق psychological manipulation انجام میشود و به نوعی تاثیر اجتماعی اشاره دارد که هدف آن تغییر رفتار یا درک دیگران از طریق تاکتیکهای غیر مستقیم است. هکرها با این روش، افراد را تحت تاثیر قرار میدهند تا اطلاعات مهم و محرمانه خود را فاش کنند.
مثالی واقعی از حمله social engineering
در یک سناریو، مهاجم با جعل هویت نماینده Chase Bank به قربانی اعلام میکند که کارت ATM او با مشکل امنیتی مواجه شدهاست. با ایجاد حس اضطرار و ترس از مسدود شدن حساب، قربانی تحت فشار قرار میگیرد تا اطلاعات حساس خود را افشا کند.
۱۳. فیشینگ در شبکههای اجتماعی (Angler phishing)
مهاجمان سایبری از پستهای جعلی در شبکههای اجتماعی استفاده میکنند تا افراد مختلف را به وارد کردن اطلاعات لاگین یا دانلود بدافزار تشویق کنند.
مثالی واقعی از Angler phishing
مهاجمان با جعل هویت پشتیبانی مشتریان Domino’s Pizza در Twitter به پیامها و شکایات کاربران پاسخ میدادند. پس از جلب اعتماد قربانیان از طریق تعامل ظاهراً حرفهای، آنها را به ارائه اطلاعات شخصی یا کلیک روی لینکهای مخرب ترغیب میکردند.
۱۴. حمله اسمیشینگ (Smishing)
این نوع فیشینگ از طریق پیام متنی یا SMS رخ میدهد و با ارسال پیام کاربر را به سمت کلیک روی لینکی مخرب سوق میدهد.
مثالی واقعی از smishing
در این باید به گروهی از هکرها اشاره کنیم که وانمود میکردند از American Express هستند، برای قربانیان موردنظر خود پیامهایی حاوی درخواست رسیدگی فوری به اکانتهایشان را ارسال میکردند. کاربر بعد از کلیک روی لینک، به سایت جعلی هدایت میشد و اطلاعات شخصی آنها در اختیار هکرها قرار میگرفت.
۱۵. حمله مرد میانی (Man-in-the-middle (MiTM) attacks)
مهاجمان سایبری طی این حمله که به آن حمله مرد میانی نیز گفته میشود، بین دو طرف یک ارتباط، قرار گرفته و در تلاش میکنند تا به اطلاعات مبادله شده از جمله اطلاعات لاگین دست پیدا کنند.
مثالی واقعی از حمله MiTM
در سال ۲۰۱۷ شرکت Equifax به عنوان یک شرکت محبوب اعتبارسنجی برای بررسی سابقه بانکی و اعتباری هدف حملات MiTM قرار گرفت. مهاجمان سایبری افرادی را هدف قرار دادند که از Equifax بدون استفاده از HTTPS استفاده میکردند. زمانی که کاربران وارد اکانتهای خود میشدند، هکرها اطلاعات ورود به سیستم آنها را ثبت میکردند.
۱۶. جعل وبسایت (Website Spoofing)
هکرها در این حمله، یک وبسایت جعلی که در ظاهر قانونی به نظر میرسد، راه اندازی میکنند. زمانی که کاربر از این وبسایت برای وارد شدن به اکانت خود استفاده میکند، اطلاعات توسط هکر، جمعآوری میشود.
مثالی واقعی از website spoofing
مهاجمان با ایجاد وبسایتی جعلی که از نظر طراحی، فونت و تصاویر شباهت زیادی به وبسایت رسمی Amazon داشت، کاربران را فریب میدادند. تفاوت اصلی تنها در آدرس URL بود و قربانیان با ورود به این سایت تقلبی، ناخواسته اطلاعات حساب کاربری خود را در اختیار مهاجمان قرار میدادند.
۱۷. فیشینگ دامنه جعلی (Domain spoofing)
Domain Spoofing که گاهی با عنوان DNS Spoofing نیز شناخته میشود، به حملاتی گفته میشود که در آن مهاجم با استفاده از دامنههایی بسیار مشابه دامنه اصلی یک سازمان در قالب ایمیل یا وبسایت جعلیکاربران را به وارد کردن اطلاعات حساس ترغیب میکند.
تشخیص این حملات اغلب دشوار است، زیرا تفاوت دامنهها بسیار جزئی بوده و در نگاه اول قابل تشخیص نیست.
مثالی واقعی از حمله Domain Spoofing
در یکی از سناریوهای رایج، مهاجمان با ثبت دامنهای جعلی شبیه به وبسایت LinkedIn، کاربران را به صفحهای تقلبی هدایت میکردند. اطلاعاتی که کاربران در این وبسایت وارد میکردند، مستقیماً برای مهاجمان ارسال و برای دسترسی غیر مجاز به حسابهای کاربری استفاده میشد.
۱۸. فیشینگ از طریق تصویر (Image phishing)
هکر با این تکنیک فیشینگ، از تصاویر حاوی فایلهای مخرب استفاده میکند تا به اطلاعات مورد نظر دست یافته یا سیستم هدف را آلوده کند.
مثالی واقعی از image phishing
گروهی از هکرها از تکنیک AdGholas استفاده کردند تا کدهای مخرب ایجاد شده توسط JavaScript را داخل تصاویر و فایلهای HTML پنهان کنند. با کلیک کردن روی این تصاویر، بدافزار مربوطه روی سیستم دانلود شده و اطلاعات شخصی را ثبت میکند.
۱۹. فیشینگ موتورهای جستجو (Search engine phishing)
حمله فیشینگ موتور جستجو به ایجاد محصولات جعلیای میپردازد که جذاب و محبوب هستند. هنگامی که این Pop-upها در موتور جستجو، ظاهر میشوند، قبل از انجام خرید، از قربانی خواسته میشود که اطلاعات مهم خود را وارد کند.
مثالی واقعی از search engine phishing
در سال ۲۰۲۰، Google اعلام کرد روزانه میلیاردها صفحه اسپم را شناسایی میکند که بخش قابل توجهی از آنها شامل تبلیغات جعلی با ظاهر برندهای معتبری مانند Booking.com هستند. کاربران با کلیک روی این نتایج جعلی، به صفحاتی هدایت میشوند که از آنها درخواست میشود اطلاعات حساس خود را وارد کنند.
۲۰. فیشینگ مبتنی بر QR Code (Quishing)
در این نوع حمله مهاجمان از کدهای QR به عنوان طعمه استفاده میکنند. آنها با قرار دادن QR Codeهای مخرب روی پوسترها، بروشورها، کارتهای ویزیت جعلی یا حتی ایمیل و وبسایت، قربانی را به اسکن کردن آنها، تشویق میکنند.
مثالی واقعی از Quishing
در یک نمونه مهاجمان سایبری در نمایشگاه تجاری اقدام به قرار دادن QR Codeهایی روی بروشور کردند. با اسکن این کدها، کاربران به صفحات جعلی هدایت میشدند و اطلاعات لاگین آنها هک میشد.
۲۱. فیشینگ از طریق چند کانال (Multi-channel Phishing)
در این نوع حمله، مهاجمان سایبری به جای ارسال ایمیل، از کانالهای ارتباطی مختلف مانند Slack، Microsoft Teams، پیامرسانها و شبکههای اجتماعی استفاده میکنند. در این روش، پیامهای فیشینگ ظاهری طبیعیتر و قابل اعتمادتر دارند و همین موضوع احتمال فریب کاربران را افزایش میدهد.
مثالی واقعی از Multi-Channel Phishing
در سال ۲۰۲۴ گزارش شد که حدود ۴۰ درصد از کمپینهای فیشینگ از طریق پلتفرمهایی مانند Slack اجرا شدهاند.
پیشنهاد مطالعه به مقاله: استراتژی های مطمئن برای مقابله با فیشینگ
چگونه حملات فیشینگ را تشخیص دهیم؟
تشخیص حملات فیشینگ در سطح سازمانی نیازمند یک رویکرد چند لایه است. صرفاً تکیه بر فیلترهای اسپم سنتی کافی نیست؛ چرا که مهاجمان امروزی به راحتی از سدهای Secure Email Gateway (SEG) عبور میکنند. در ادامه، ۷ گام کلیدی برای تشخیص تهدیدات بیان میکنیم:
۱- هر ایمیل را بالقوه مخرب فرض کنید.
اولین خط دفاعی، آموزش این نکته به کارکنان است که هر ایمیل ورودی حتی اگر از منابع داخلی باشد، یک تهدید بالقوه محسوب میشود. سازمانهای پیشرو از ZTNA (دسترسی شبکه با اعتماد صفر) استفاده میکنند تا حتی در صورت نشت اعتبارنامهها، دسترسی مهاجم به اپلیکیشنهای حساس محدود بمانند. رویکرد Zero-Trust Network Access (ZTNA) امنیت سازمان را تا حد ممکن ارتقا میدهد و در آن هیچ پیام یا منبعی صرفاً به دلیل داخلی بودن، قابل اعتماد تلقی نمیشود.
۲- آدرس فرستنده را به دقت بررسی کنید.
یکی از بهترین و موثرترین راهکارهای پیشگیری از حملات فیشینگ، بررسی دقیق آدرس فرستنده ایمیل است.
توصیه میشود این روش برای تمامی ایمیلهای دریافتی اعم از بانک، خدمات پرداخت الکترونیک، فروشندگان یا حتی سازمانهای دولتی انجام شود، بهخصوص برای ایمیلی که برای بار اول دریافت میشود. در سطح کلان، پیادهسازی پروتکلهای DMARC و SPF برای تایید اصالت فرستنده الزامی است.
۳- متن ایمیل را با نگاه تحلیلی بخوانید
مهاجمان از تکنیکهای مهندسی اجتماعی برای دور زدن منطق استفاده میکنند. قبل از هر اقدامی، باید محتوای ایمیل را تحلیل کنید و از خود بپرسید:
- آیا این ایمیل احساس فوریت غیرعادی را منتقل میکند؟ بهعنوان مثال، «حساب بانکی شما تا یک ساعت دیگر معلق میشود.»
- آیا محتوای ایمیل شامل پیشنهادی وسوسهانگیز است؟ مثلاً «پاداش ویژه برای تکمیل فرم نظرسنجی.»
- آیا اصلاً رابطهای با این سازمان یا سرویس دارید؟ دریافت ایمیل از بانکی که در آن حساب ندارید یا دریافت فاکتور از تامینکنندهای که با او کار نمیکنید. بسیار مشکوک است.
اگر ایمیلی ویژگیهایی بیان شده را داشت، احتمال فیشینگ بودن آن بالای ۹۰٪ است.
۴- محتوای ایمیل را از نظر نگارش، لحن و ساختار بررسی کنید.
اگرچه هوش مصنوعی مانند ChatGPT به هکرها کمک میکند تا ایمیلهای بینقصی بنویسند، اما هنوز هم ناهماهنگی در لحن (Tone of Voice) میتواند نشانهای از یک ایمیل مشکوک باشد.
ایمیلهای رسمی سازمانی مانند مایکروسافت یا سیستمهای بانکی از استانداردهای برندینگ دقیقی پیروی میکنند. هرگونه تغییر در فونت، کیفیت پایین لوگوها یا استفاده از عبارات غیر رسمی را باید بهعنوان یک زنگ خطر در نظر بگیرید.
۵- نحوه خطاب قرار گرفتن در ایمیل را بررسی کنید.
شرکتها و سرویسهایی که با آنها تعامل واقعی دارید، اغلب شما را با نام و نام خانوادگی خطاب میکنند. پیامهایی با عبارات کلی مانند «کاربر گرامی» یا «مشتری عزیز» بهویژه در ایمیلهای حساس میتوانند نشانه فیشینگ باشند.
شرکتهای قانونی و معتبر بهخصوص اگر سابقه همکاری داشته باشید، نامه خود را به صورت کلی و تنها با عنوان سمت شخص، شروع نمیکنند؛ بلکه نام فرد مورد نظر را در متن ایمیل قید میکند.
۶- به درخواستهای غیرعادی حساس باشید.
ابتدا ایمیل و مضمون درخواست آن را بررسی کنید. اکثر ایمیلهای جعلی، درخواستی مبنی بر پاسخ به ایمیل یا کلیک روی لینک ارسالی دارند.
درخواست کلیک فوری روی لینک، ارسال اطلاعات ورود، دانلود فایل، انجام تراکنش مالی سریع و غیره همگی از الگوهای کلاسیک فیشینگ هستند. فوریت غیرمنطقی تقریباً همیشه باید Red Flag شما باشد.
۷- لینکها و فایلهای ضمیمه آن را بررسی کنید.
هدف نهایی حملات فیشینگ، وادار کردن کاربر به کلیک یا دانلود است.
- قبل از کلیک، نشانگر موس را روی لینک نگه دارید و دامنه واقعی را بررسی کنید.
- پیوستها حتی با نامهای آشنا مانند «Invoice» یا «Report»میتوانند حامل بدافزار باشند.
خوب است بدانید بسیاری از آلودگیهای اولیه (Initial Access) از طریق فایلهای PDF یا ZIP به ظاهر بیخطر آغاز میشوند.
پیشنهاد مطالعه به مقاله آیتم های ضروری برای مدیریت دسترسی
چطور از حملات فیشینگ در ایمیل جلوگیری کنیم؟
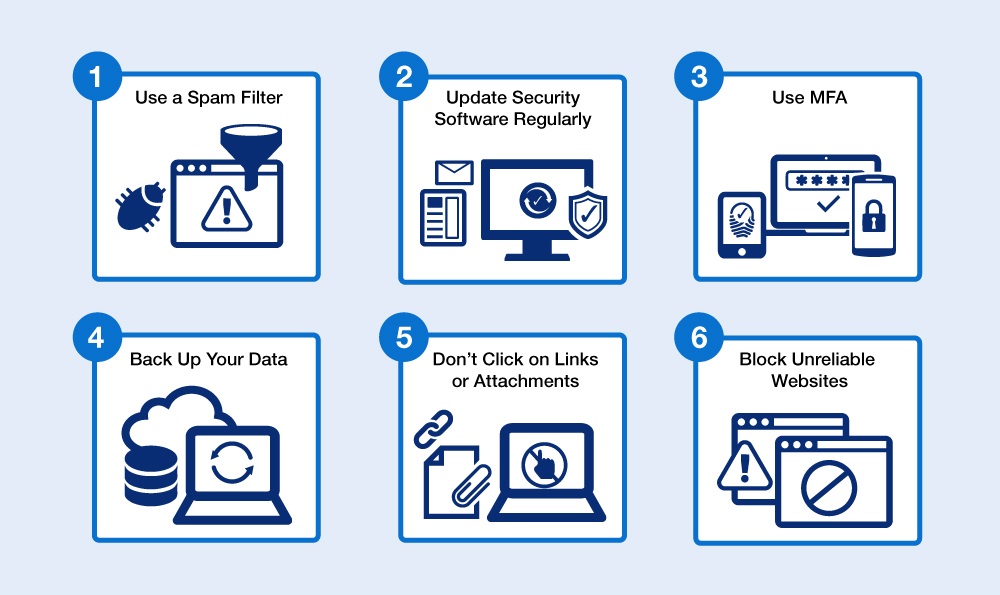
در امنیت سایبری مدرن، ما باید بهصورت پیشفرض احتمال وجود نفوذ (Assume Breach) را در نظر بگیریم. بنابراین، سیستم دفاعی سازمانها باید به گونهای طراحی شود که حتی در صورت خطای انسانی و کلیک کاربر، زنجیره حمله در مراحل اولیه قطع شود. در ادامه، ۶ اقدام پیشگیرانه برای محافظت از زیرساختهای سازمانی را بیان میکنیم:
۱- استفاده از فیلتر اسپم
فیلترهای اسپم یکی از ابتداییترین و مؤثرترین خطوط دفاعی هستند. بیشتر پلتفرمهای ایمیل سازمانی مانند Outlook یا G Suite توانایی شناسایی ایمیلهای شناختهشدهی مخرب را دارند. اما استفاده از فیلترهای اسپم کلاسیک، در برابر حملات Zero-day Phishing کارآمد نیستند.
به همین دلیل، سازمانها باید از راهکارهای AI-based Email Security استفاده کنند که با تحلیل الگوی رفتاری فرستنده و بررسی محتوای ایمیل در یک محیط ایزوله (Sandbox)، تهدیدات ناشناخته را پیش از رسیدن به اینباکس شناسایی میکنند. بهعلاوه فیلترها باید بهصورت منظم بهروز و قواعد آنها با تهدیدات جدید همگامسازی شوند.
۲- بهروزرسانی منظم نرمافزارهای امنیتی
تمامی سیستمها و نرمافزارهای سازمان باید به آخرین وصلههای امنیتی (patch) بهروز شوند. این اقدام امکان شناسایی و حذف بدافزارهایی را فراهم میکند که ممکن است از طریق فیشینگ وارد سیستم شده باشند.
علاوه بر بهروزرسانی منظم وصلههای امنیتی (Patch Management)، باید سیاستهای Least Privilege (حداقل دسترسی) را اعمال کنید. این کار تضمین میکند که اگر سیستم یک کارمند آلوده شد، مهاجم نتواند به سادگی در کل شبکه حرکت عرضی (Lateral Movement) داشته باشد.
۳- استفاده از احراز هویت چند عاملی (MFA)
قطعاً MFA یک لایه دفاعی حیاتی است، اما همه روشهای آن ضریب امنیتی یکسانی ندارند. برای سازمانهایی با داراییهای حساس، تکیه بر پیامک (SMS) یا تاییدیههای مبتنی بر Push به دلیل ظهور حملات MFA Fatigue و Adversary-in-the-Middle (AiTM) ریسک بالایی دارد.
استاندارد طلایی امروز، استفاده از کلیدهای سختافزاری مبتنی بر پروتکل FIDO2 است که با پیوند دادن احراز هویت به دامنه سایت، در برابر پیچیدهترین حملات پروکسیمحور مقاومت میکند.
۴- استراتژی پشتیبان گیری و رمزگذاری دادهها
تمامی دادههای حیاتی باید رمزگذاری و بهطور منظم بکاپگیری شوند. در صورت رخنه امنیتی، این اقدام امکان بازیابی سریع و کاهش خسارت را فراهم میکند.اگر فیشینگ رخ دهد و منجر به اجرای باجافزار (Ransomware) شود، آخرین سنگر شما همین فایلهای پشتیبان است.
قانون ۳-۲-۱: کارشناسان شبکه توصیه میکنند همیشه سه نسخه پشتیبان، روی دو رسانه مختلف و حداقل یک نسخه Off-site (خارج از شبکه اصلی و ترجیحاً بصورت Air-gapped) داشته باشید. همچنین رمزنگاری دادههای حساس باعث میشود حتی در صورت نشت داده، اطلاعات برای مهاجم غیرقابل استفاده باشد.
۵- آموزش عدم کلیک روی لینکها یا پیوستهای مشکوک
باید نحوه تشخیص لینکها و فایلهای مشکوک را به کارمندانمان آموزش بدهیم و اطلاعرسانی کنیم که هر لینک یا فایل ناشناس میتواند باعث سرقت اطلاعات شود.
اجرای کمپینهای شبیهسازی شده فیشینگ به صورت دورهای و بدون اطلاع قبلی، به شما کمک میکند تا بتوانید نقاط ضعف سازمان را شناسایی کنید و آموزشهای هدفمندتری به گروههای پرخطر ارائه دهید.
۶- مسدودسازی وبسایتهای غیر قابل اعتماد
با کمک قابلیتهایی مانند Web Filter ،DNS Filtering و Secure Web Gateways (SWG)،میتوانید دسترسی به دامنههای با Reputation پایین، سایتهای تازه ثبت شده و دستهبندیهای خطرناک را مسدود کنید. این کار یک لایه حفاظتی خودکار برای زمانی است که کاربر به اشتباه روی لینک کلیک میکند.
اگر سازمان شما در حوزه فناوری عملیاتی (OT) فعالیت میکند، به یاد داشته باشید که یک ایمیل فیشینگ ساده روی لپتاپ یک مهندس میتواند کل خط تولید یا زیرساختهای حیاتی شما را از کار بیندازد. امنیت IT و OT باید در یک استراتژی واحد ادغام شوند.
نقش AI در تشخیص و پیشگیری از فیشینگ
در سال ۲۰۲۶، هوش مصنوعی مولد (Generative AI) قواعد بازی را در حملات فیشینگ تغییر داده است. مهاجمان به دانش زبانی عمیق نیازی ندارند و با کمک مدلهای زبانی بزرگ (LLM) ایمیلهایی با لحن کاملاً حرفهای، بدون غلط املایی و شخصیسازی شده برای هر کارمند، تولید میکنند. در عصر حاضر، AI هم میتواند یک ابزار دفاعی هم هم ابزاری برای تهدید در نظر گرفته شود، هر دو این نقشها و تاثیر آنها بر فیشینگ را در ادامه بررسی میکنیم:
تهدید؛ فیشینگ مجهز به هوش مصنوعی (AI-Powered Phishing)
با AI حملات از حالت انبوه (Generic) به حالت «انبوه شخصیسازی شده» تبدیل شدهاند:
- حملات Deepfake: هکرها از هوش مصنوعی برای جعل صدا (Vishing) یا حتی چهره مدیران در تماسهای تصویری استفاده میکنند تا دستورات انتقال وجه صادر کنند.
- دور زدن فیلترهای سنتی: AI میتواند کدهایی بنویسد که هر بار ساختار متفاوتی دارند تا توسط آنتیویروسهای Signature-based شناسایی نشوند.
فرصت؛ دفاع هوشمند با AI و Machine Learning
در مقابل، سیستمهای امنیتی مدرن نیز از AI برای شناسایی ناهنجاریها استفاده میکنند. راهکارهای پیشرفته (مانند پلتفرمهای Fortinet یا ابزارهای XDR) با تکیه بر AI اقدامات زیر را انجام میدهند:
- تحلیل رفتار (Behavioral Analysis): بررسی اینکه آیا لحن و زمان ارسال ایمیل با سوابق فرستنده مطابقت دارد یا خیر.
- شناسایی الگوهای زبان مخرب: تشخیص هدف (Intent) ایمیل، حتی اگر لینک یا فایل مخربی در آن نباشد. (مانند حملات BEC)
- پاسخ خودکار (Automated Response): مسدود کردن دسترسی کاربر آلوده و قرنطینه کردن ایمیلهای مشابه در کل شبکه به صورت آنی.
ادغام امنیت IT و OT با استفاده از هوش مصنوعی، تنها راه محافظت از صنایع زیرساختی است. جایی که کوچکترین وقفه در شبکه عملیاتی میتواند خسارات جبرانناپذیری به بار آورد، AI با واکنش در زمان واقعی (Real-time Response) از فاجعه جلوگیری میکند.
پرسشهای متداول درباره فیشینگ (FAQ)
۱- فیشینگ چه انواعی دارد؟
حملات فیشینگ بسیار متنوعاند، اما ۶ نوع مهم آن عبارتند از:
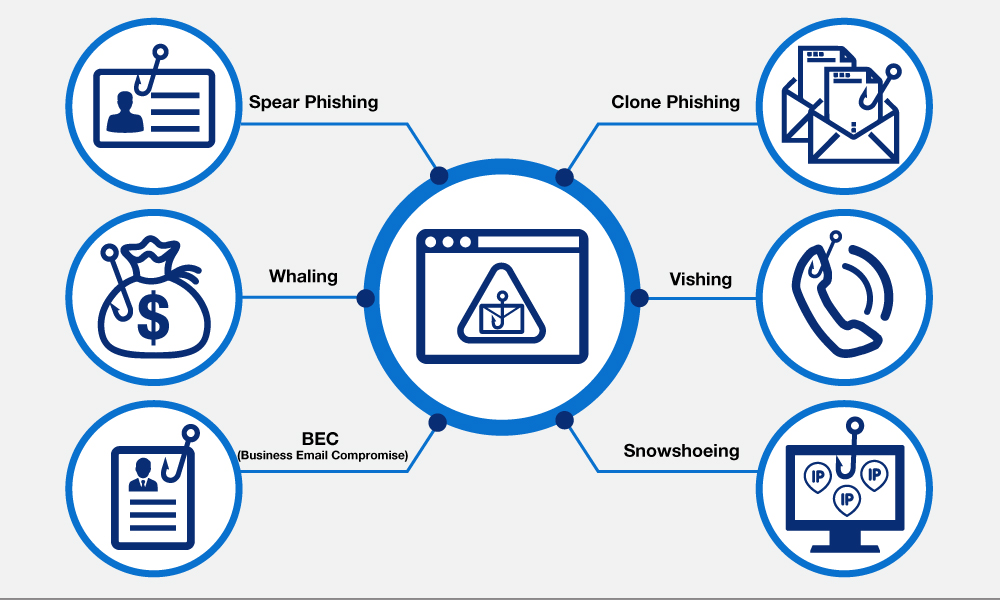
- Spear Phishing: هدفمند علیه افراد خاص
- Whaling: هدف قرار دادن مدیران ارشد
- BEC: جعل ایمیل تجاری برای کلاهبرداری مالی
- Clone Phishing: شبیهسازی ایمیلهای معتبر قبلی
- Vishing: فیشینگ صوتی و تلفنی
- Snowshoeing: ارسال انبوه با حجم کم از IPهای متعدد
۲- تفاوت فیشینگ و Pretexting چیست؟
اگرچه هر دو از مهندسی اجتماعی استفاده میکنند، اما فیشینگ بر ایجاد فوریت و ترس برای وادار کردن قربانی به کلیک روی لینک یا دانلود بدافزار تمرکز دارد.
در حالی که منطق Pretexting بر پایه ایجاد یک سناریوی ساختگی و جلب اعتماد طولانی مدت است تا قربانی دسترسیهای حساس یا اطلاعات محرمانه را داوطلبانه فاش کند.
۳- فیشینگ اینترنتی چیست؟
فیشینگ اینترنتی به حملاتی گفته میشود که با جعل هویت افراد یا برندهای معتبر در وبسایتها، ایمیلها یا شبکههای اجتماعی، کاربران را به افشای اطلاعات حساس ترغیب میکنند.
۴- آیا فیشینگ جرم سایبری (Cybercrime) محسوب میشود؟
بله، فیشینگ یک جرم سایبری است که میتواند شامل کلاهبرداری مالی، سرقت هویت و نقض دادههای سازمانی باشد.
۵- مهمترین نشانههای فیشینگ (Red Flags) کداماند؟
- لحن بیش از حد فوری یا تهدید آمیز
- درخواستهای غیر معمول برای انتقال وجه
- عدم تطابق آدرس ایمیل فرستنده با نام نمایش داده شده
- URLهای مشکوک که با دامنه رسمی سازمان متفاوت است.
- غلطهای نگارشی یا لحن غیر رسمی
- درخواست اطلاعات حساس مانند رمز عبور
- ضمائم غیر منتظره یا با پسوندهای مشکوک
۶- ایمیل فیشینگ چیست و چگونه آن را تشخیص دهیم؟
ایمیل فیشینگ پیامی جعلی است که برای سرقت اطلاعات یا نصب بدافزار ارسال میشود. بررسی فرستنده، لینکها، لحن پیام و درخواستهای غیرعادی، کلید تشخیص آن است.