
منظور از حمله Business Email Compromise (BEC) چیست؟
یکی از پیچیدهترین و در عین حال فریبندهترین روشهای مهندسی اجتماعی است که زیرکانه از «اعتماد درونسازمانی» استفاده میکند.
در این سناریو، مهاجم با جعل هویت، نقش یکی از تصمیمسازان ارشد سازمان؛ مانند مدیرعامل، مدیر مالی یا رییس هییت مدیره را ایفا میکند؛ فردی که تنها با یک ایمیل میتواند انتقال وجهی کلان یا افشای اطلاعات محرمانه را کلید بزند.
هدف نهایی در اغلب حملات BEC یکی از موارد زیر است:
- صدور دستور انتقال وجه به یک حساب جعلی؛
- دریافت اسناد یا دادههای محرمانه؛
- دسترسی به سامانههای حیاتی سازمان.
آنچه این حمله را خطرناکتر میکند، ظرافت آن در القای مشروعیت است. همهچیز در ظاهر قانونی، حرفهای و قابل اعتماد بهنظر میرسد؛ در حالی که نیروهای باسابقه نیز گاهی متوجه فریب نمیشوند.
با توجه به اینکه راهکار ارتباطی ایمیل، یکی از اصلیترین راهکارهای ارتباطات داخلی اکثر سازمانهاست، معمولا کسی به جعلی بودن پیام مشکوک نمیشود. اگر لایههای امنیتی ایمیل به درستی پیادهسازی نشده باشند، این حمله میتواند بیهیاهو انجام شود.
خسارات و تبعات حمله BEC در سالهای اخیر، به شکلی بیسابقه و نگرانکننده، رو به افزایش است.
بر اساس گزارشی از FBI، این حمله سایبری تنها در سال ۲۰۱۹، نزدیک به ۲ میلیارد دلار خسارت به بار آورده است. در گزارش دیگری، این نهاد اعلام کرده خسارات جهانی شناساییشده ناشی از BEC، بین جولای ۲۰۱۹ تا دسامبر ۲۰۲۱، بیش از ۶۵ درصد رشد داشته است. با چنین آمار تکاندهندهای، جای تعجب نیست که بسیاری از سازمانها بهدنبال تقویت فوری زیرساختهای امنیتی خود برای مقابله با سایه سنگین BEC هستند.
هدف اصلی از حملات BEC چیست؟
اهداف مالی، دسترسی غیرمجاز به سامانهها و دادههای حیاتی سازمان.
مجرمان سایبری با پیادهسازی مهندسی اجتماعی، سعی دارند قربانی را قانع کنند که پیام دریافتی از سوی یک فردی با اختیار قانونی درونسازمانی ارسال شده است؛ شخصی مانند مدیرعامل، مدیر مالی یا منابع انسانی.
این حملات، بهصورت هدفمند برای فریب کارکنان ارشد طراحی میشوند؛ چرا که در بسیاری از سازمانها، تصمیمهای مالی یا مدیریتی از طریق ایمیل تایید میشوند. دقیقا در همین نقطه است که BEC به سادگی از میان آسیبپذیریهای امنیتی عبور میکند؛ بدون آنکه حتی به عنوان تهدید شناسایی شود.
نحوه عملکرد حملات Business Email Compromise (BEC) چگونه است؟
حملات BEC در مراحل اولیه، غالبا با جعل آدرس ایمیل یک مقام ارشد سازمانی، آغاز میشود. این پیام معمولا با لحنی فوری ارسال میشود و دستور انتقال وجه به حساب یک تامینکننده بهظاهر معتبر را صادر میکند. در واقع مهاجم با ارسال پیامهایی مملو از فوریت و استناد به اختیارات مدیران ارشد، قربانی را وادار میکند پیش از راستیآزمایی، فرایند انتقال وجه را اجرا کند. به این ترتیب، با کمترین سطح نفوذ، یک حمله تمامعیار مالی رقم میخورد.
اما امروزه حملات BEC فراتر از اهداف مالی رفتهاند.
مهاجمان با استفاده از تکنیکهایی مانند مهندسی اجتماعی هدفمند، نفوذ به زنجیره مکاتبات سازمانی، اهداف گستردهتری را دنبال میکنند.
یک حمله BEC از چه مراحلی میگذرد؟
شناسایی و هدفگذاری ایمیل
در این مرحله، مهاجمان اقدام به تهیه فهرستی هدفمند از ایمیلهای مرتبط با سازمانها میکنند. این اطلاعات معمولا از طریق منابعی مانند پروفایلهای لینکدین، پایگاه اطلاعات ایمیلهای تجاری، وبسایتهای شرکتی و سرقت اطلاعات گردآوری میشوند.
آغاز حمله
در این مرحله، مهاجمان از تکنیکهایی مانند جعل نام فرستنده (fake email names)، ایمیلهای جعلی (spoofing) و دامنههای مشابه (look alike domains) استفاده میکنند. آنها معمولا در ابتدا ایمیلهایی در حجم انبوه با محتوای ساده و بدون ریسک مالی ارسال میکنند تا اعتماد قربانی را جلب کنند. این ارتباطات کمخطر، سکویی برای شروع حمله اصلی و درخواستهای مالی بعدی است.
مهندسی اجتماعی
مهاجمان با استفاده از جعل هویت افراد کلیدی مانند مدیرعامل یا مدیر مالی، درخواستهای فوری و قاطعانه ارسال میکنند. برای افزایش اعتبار پیام، ممکن است به روابط سازمانی یا رویدادهای جاری که در شبکههای اجتماعی شناسایی کردهاند، اشاره کند.
اهداف مالی
پس از جلب اعتماد، مرحله اصلی که شامل درخواست انتقال وجه، سرقت اطلاعات کاربری یا استخراج دادههای مهم است آغاز میگردد. مهاجمان برای عبور از سیستمهای امنیتی، معمولا از شبکهای از حسابهای بانکی و افرادی موسوم به money mules استفاده میکنند تا وجوه سرقت شده را به مقصد نهایی منتقل کنند.
چطور میتوان حملات BEC را شناسایی کرد؟
حملات BEC طوری طراحی میشوند که در نگاه اول کاملا معتبر به نظر برسند. اما با کمی دقیقتر شدن میتوان نشانههای واضحی را تشخیص داد؛ از جمله:
اشتباهات نگارشی و لحن غیرطبیعی
هکرها معمـولا با جزییات داخلی سازمان آشنا نیستند. استفاده از نام کامل بهجای اسم کوچک، سلامهای عمومی، یا خطاهای املایی و دستوری میتواند نشانه جعل باشد. لحن پیام هم اغلب با فرهنگ سازمانی همخوان نیست.
خطای نوشتاری در آدرس ایمیل
اگر مهاجمان نتوانند از یک آدرس ایمیل معتبر استفاده کنند، نمونهای شبیه آن را میسازند. به جزییات مانند حروف جاافتاده، خط تیره به جای زیرخط (underline) و کارکترهایی که شبیه به حروف واقعی هستند توجه شود.
درخواستهای خارج از عرف
مهاجمان سایبری ممکن است درخواستهای مشکوک را با بهانههایی مانند شرایط خاص یا فوریت توجیه کنند. اگر موضوعی خارج از روال بود، بهتر است صحت آن بررسی گردد.
تاکتیکهای روانشناختی در حملات BEC
مهاجمان با بهرهگیری از اصول روانشناسی رفتاری، قربانی را پیش از یافتن فرصتی برای راستیآزمایی، وادار به واکنش سریع میکنند. آنها معمولا از القای حس فوریت یا اتکا به جایگاههای مقتدر (مانند مدیرعامل یا مدیر مالی) استفاده میکنند تا تصمیمگیری فوری را القا کنند. از آنجا که این ایمیلها ظاهری معتبر دارند و از منابع بهظاهر قابل اعتماد ارسال میشوند، اغلب از لایههای سنتی دفاعی عبور میکنند و تشخیص آنها دشوار است.
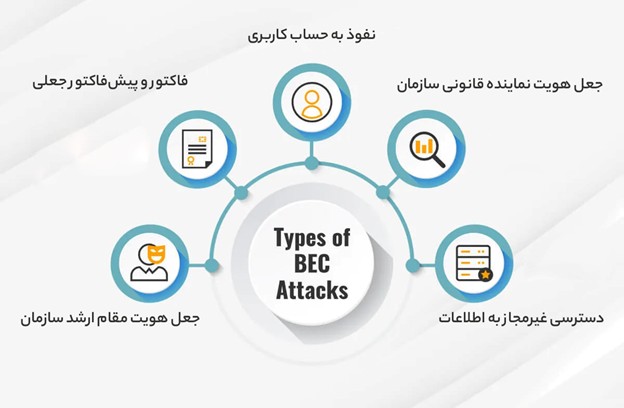
انواع حملات Business Email Compromise (BEC)
با افزایش آگاهی عمومی نسبت به کلاهبرداریهای BEC و ارتقا اقدامات امنیتی در سازمانها، مهاجمان نیز روشهای خود را تکامل دادند. در ادامه، مهمترین شیوههای امروزی مجرمان BEC را مرور میکنیم:
فاکتور و پیشفاکتور جعلی
در این سناریو، مهاجم با جعل هویت یک فروشنده یا تامینکننده مورد اعتماد، درخواست پرداخت بابت کالا یا خدمات ارائهنشده را ارسال میکند. ساختار ایمیل، نام فرستنده و محتوای پیام کاملا حرفهای و معتبر بهنظر میرسد، اما اطلاعات پرداخت جعلی بوده و وجوه بهصورت سازمانیافته به حساب مهاجمان منتقل میشود.
جعل هویت مقام ارشد سازمان
در این نوع حملات BEC، مهاجم با جعل هویت یکی از مقامهای ارشد سازمان، از قربانی میخواهد اقدامی فوری انجام دهد؛ مانند تایید یک پرداخت، اعطا دسترسی سیستمی یا ارسال اطلاعات محرمانه برای یک فرد دیگر.
. استفاده از لحن مقتدر و رسمی، اعتماد قربانی را جلب کرده و احتمال بررسی صحت درخواست را کاهش میدهد.
نفوذ به حساب کاربری
در این روش، مهاجم با دسترسی مستقیم به یک اکانت کاربری واقعی، بدون نیاز به جعل هویت، از اعتبار آن برای اهداف سودجویانه استفاده میکند.
جعل هویت نماینده قانونی سازمان
در این نوع حمله، مهاجم با جعل هویت نماینده حقوقی سازمان، در تلاش است قربانی را با القا فوریت، وادار به واکنش سریع کند.
دسترسی غیرمجاز به اطلاعات
مهاجم با جعل هویت یکی از کارکنان واحد مالی یا منابع انسانی، با هدف استفاده غیرمجاز یا فروش در بازارهای زیرزمینی تلاش میکند به اطلاعات محرمانه کارکنان یا مشتریان دست یابد.
شبیهسازی صدا (Voice Cloning)
مهاجمان با استفاده از فناوریهای هوش مصنوعی، صدای مدیران ارشد سازمان را شبیهسازی میکنند تا در تماسهای تلفنی یا جلسات آنلاین، هویت آنها را جعل کنند. این اقدام معمولا در کنار ارسال ایمیل انجام میشود تا اعتبار درخواست افزایش یابد. برای مثال، ابتدا تماسی ساختگی با صدای شبیهسازیشده برقرار میشود و سپس ایمیلی برای تایید همان درخواست ارسال میگردد. ترکیب این دو، احتمال فریب قربانی را بهشدت افزایش میدهد.
نفوذ به زنجیره تعاملات ایمیل
مهاجم با دنبال کردن رشتههای ایمیل واقعی کاربران سازمان و شرکای تجاری، در میانه تعاملات مبتنی بر ایمیل، با ارسال ایمیل جعلی و استفاده از دامنههای مشابه، درخواست پرداخت میکند.
برخی از پیامدهای سنگین حملات BEC
حملات BEC در سالهای اخیر خسارات جدی و فزایندهای به امنیت شبکه سازمانی وارد کردهاند. با افزایش پیچیدگی این حملات، هزینههای مالی نیز بهطور چشمگیری رو به رشد بودهاند. برخی آمارهای قابلتوجه در این زمینه:
در سال ۲۰۱۹، FBI حدود ۲۴۰۰۰ گزارش از حملات BEC دریافت کرد که مجموعه خسارات آن به ۱.۷ میلیارد دلار رسید؛
بین سالهای ۲۰۱۹ تا ۲۰۲۱، میزان خسارات جهانی ناشی از حملات BEC، ۶۵ درصد افزایش یافت؛
از ۲۰۱۳ تا ۲۰۲۱، قربانیان آمریکایی حملات BEC، در مجموع، نزدیک به ۱۵ میلیارد دلار خسارت متحمل شدند؛
تنها در سال ۲۰۲۰، ۶۵ درصد از کسبوکارها حداقل یک بار مورد هدف حمله BEC قرار گرفتند.
۱۱ مورد از بهترین روشهای جلوگیری از حملات BEC در سازمانها
آموزش کارمندان
آموزش دقیق کارکنان در شناسایی این روشها، کلید پیشگیری موثر است؛ چون آگاهی، به هوشیاری منجر میشود.
برچسبگذاری ایمیلهای خارجی
نرمافزارهای ایمیل را طوری تنظیم کنید که ایمیلهای خارجی یا جعلی را شناسایی و برچسبگذاری کنند. این کار به تفکیک حملات احتمالی BEC از ارتباطات داخلی معتبر کمک میکند و شناسایی تهدید را سادهتر میسازد.
بررسی ارتباطات، پیش از هر اقدامی
آموزش کارکنان کلید این مرحله است. آنها باید پیش از پاسخ به ایمیلهای حساس، بهدقت نشانههای غیرعادی را بررسی کنند. یک تماس تلفنی سریع کافی است تا درخواستهای مشکوک یا غیرمعمول شناسایی شوند.
فعالسازی احراز هویت دو یا چندمرحلهای
استفاده از احراز هویت دو مرحلهای (2FA) یا چندمرحلهای (MFA) برای دسترسی به سیستم، مانع نفوذ مهاجمان حتی در صورت افشای رمز عبور میشود.
استفاده از Secure Email Gateway (SEG)
SEG سیستمی برای ارتقا سطح امنیت ایمیل است که پیامهای ورودی را از نظر محتوای مخرب، بررسی و فیلتر میکند تا حملات احتمالی مانند BEC را شناسایی و مسدود کند.
راهاندازی سامانه ضدفیشینگ
نرمافزارهای ضد فیشینگ با استفاده از هوش مصنوعی، ایمیلهای مشکوک به فیشینگ را شناسایی و علامتگذاری میکنند. این ابزارها در تشخیص حملات BEC بسیار موثر بوده و لایهای هوشمند به دفاع سازمان اضافه میکنند.
تقویت الزامات قانونی برای پیشگیری از حملات BEC
سازمانها باید ضوابط مشخصی برای تایید و اجرای تراکنشهای مالی تعریف کنند، سوابق مالی را به دقت ثبت و نگهداری کنند و مطابق با مقرراتی و استانداردهای صنعت عمل کنند. پایبندی به قوانین، از بروز تخلفات و نفوذهای هدفمند جلوگیری میکند.
پیادهسازی مدل امنیتی Zero-Trust
در این صورت کاربران تنها به میزان لازم برای انجام وظایف خود دسترسی خواهند داشت و خطر نفوذ مجرمان سایبری را به طور چشمگیری کاهش مییابد.
انجام ممیزی و بازبینیهای دورهای
بازبینی منظم کانالهای ارتباطی و کنترلهای دسترسی، نقاط ضعف و فعالیتهای مشکوک را شناسایی کرده و از بروز حملات BEC جلوگیری میکند. ممیزیهای مستمر، بخش حیاتی از راهبرد امنیت اطلاعات شبکه در سازمان هستند.
استفاده از فناوریهای AI/ML در شناسایی تهدیدات
راهکارهای امنیتی مبتنی بر هوش مصنوعی و ماشینلرنینگ، با تحلیل ایمیلهای ورودی، میتوانند نشانههای BEC را شناسایی کنند. . این ابزارها دقت و سرعت واکنش سازمان را بهطور چشمگیری افزایش میدهند.
- تدوین و اجرای برنامههای تخصصی مقابله با تهدیدات (Incident Response Plan)
حتی با وجود تمام تدابیر پیشگیرانه، احتمال وقوع حمله BEC همچنان وجود دارد. برخورداری از یک برنامه تخصصی به سازمانها کمک میکند تا به سرعت واکنش دهند، آسیبها را محدود کنند و روند بازیابی را با حداقل خسارت انجام دهند.
معتبرترین راهکارهای امنیتی مقابله با حملات BEC
FortiMail: با شناسایی رفتارهای مشکوک و جعل هویت فرستنده، حملات BEC را از همان ابتدا مسدود میکند.
Ransomware Hub: یک راهکار امنیتی یکپارچه است که با تلفیق امنیت endpointها، دفاع شبکهای چندلایه و بهرهگیری از اطلاعات امنیتی از سراسر جهان، مانع از نفوذ و گسترش باجافزار در شبکه سازمانی میشود.










