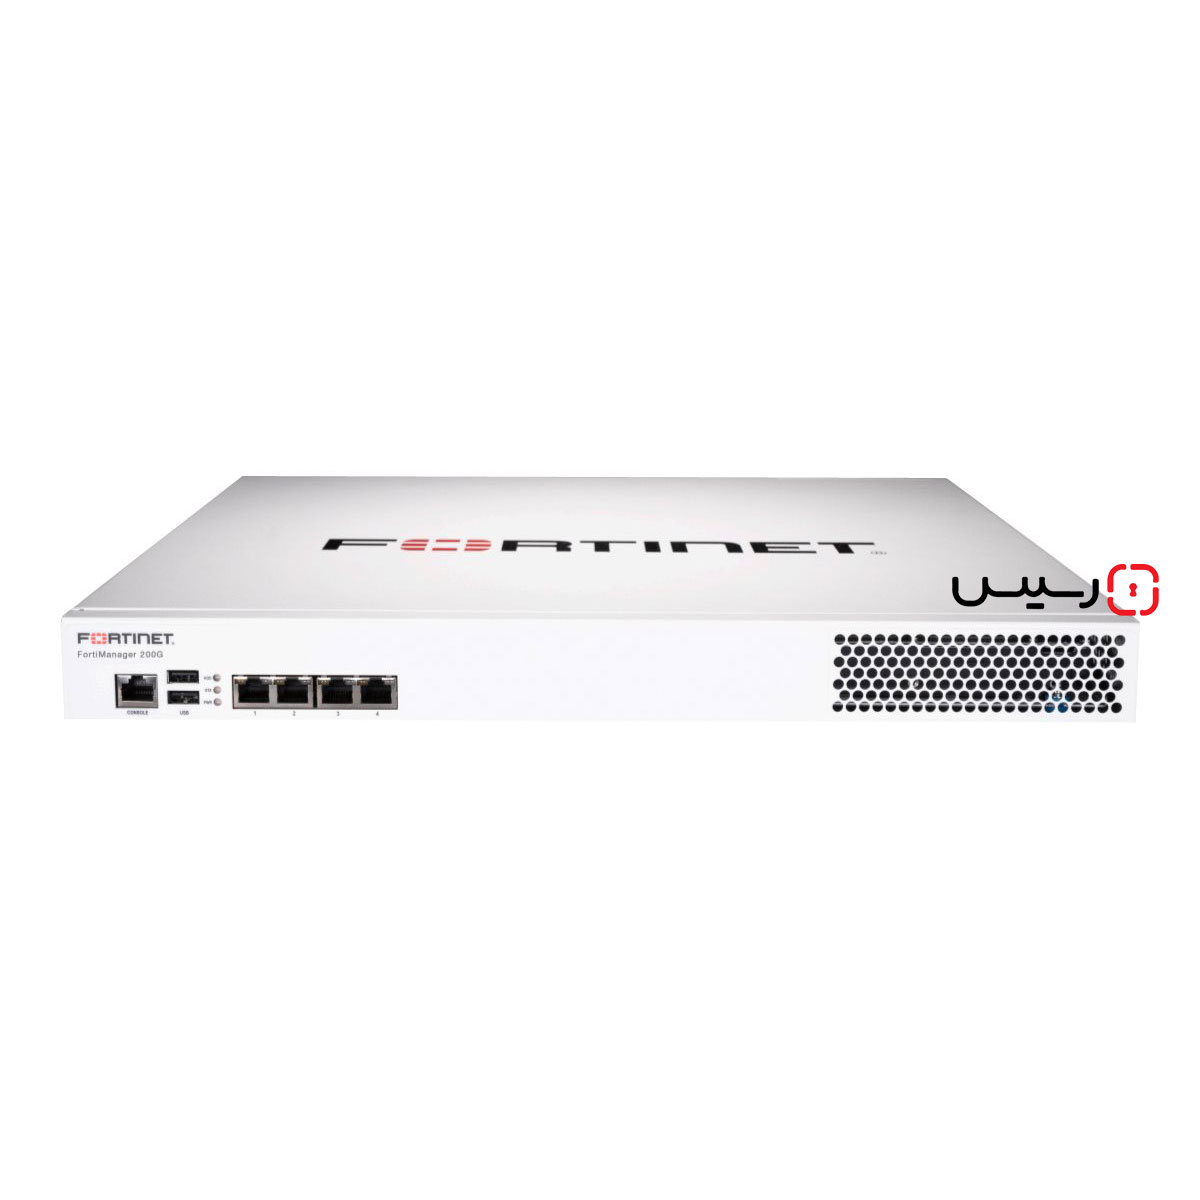
معرفی محصول فورتی منیجر FMG-200G فورتی نت
به طور کلی
FortiManager به یک محصول امنیتیِ مبتنی بر اتوماسیون اشاره دارد که مدیریت متمرکزِ سایر دستگاههای فورتینت را از یک کنسول واحد میسر میکند. به این ترتیب، کنترل و نظارت بر روی آنچه در شبکه اتفاق میافتد را تسهیل مینماید.
این تجهیزِ امنیتی به عنوان بخشی از
Fortinet Security Fabric از ویژگیها و قابلیتهای امنیتی کاملا پیشرفته و مبتنی بر اتوماسیون، برخوردار بوده و پایهای مستحکم برای امنیت شبکه و عملکرد بهینهی آن، بنا میکند. فورتیمنیجر از یک مجموعه templateهای پیشفرض برخوردار بوده که بر اساس بهترین شیوههای امنیتی و برای موقعیتهای خاص، تعریف شدهاند. بنابراین کاربران فورتینت با استفاده از این templateها میتوانند به سرعت و به طور موثر، کانفیگهای خود را به طور همزمان بر روی چندین دستگاه فورتیگیت اعمال کنند.
چند نکته مهم در مورد فورتی منیجر FMG-200G
- کنترل و نظارت بر تمامی ruleها و پالیسیهای امنیتی از یک پلتفرم واحد
- جمعآوری و ارسال همه بهروزرسانیها و signatureهای امنیتی از یک مکان مرکزی
- تسهیل مراحل کانفیگ، راهاندازی و تعمیرات-نگهداری
- کاهش پیچیدگیها و هزینهها
- انجام خودکار وظایف و فرایندهای مربوطه بدون نیاز به مداخله دستی
- تفکیک دیتای مشتریان از یکدیگر و نظارت و مدیریت کارامد دامنهها به منظور حفظ حریم خصوصی
- ایجاد پشتیبانگیری خودکار از دادهها در حالی که بهروزرسانیهای امنیتی بهطور کارآمد و با حداقل مداخله دستی انجام میشوند.
 |
 |
 |
|
فضای ابری
|
مجازی
|
تجهیز فیزیکی
|
فورتی منیجر FMG-200G در قالبهای مختلف، قابل ارائه است:
مشخصات اصلیِ Fortimanager 200G :
- امکان کنترل و نظارت بر پالیسیهای امنیتیِ تعداد فراوانی از فایروالهای FortiGate NGFW، Secure SD-WAN، FortiSwitch، FortiAP و FortiExtender را فراهم آورده؛ ضمن اینکه تضمین میکند دستگاههای FortiGate، FortiMail، FortiSandbox و FortiClient قادر به دریافت جدیدترین signatureها خواهند بود.
- مدیریت لایسنسها و توزیع متمرکز محتوا و signatureهای امنیتی، از طریق ماژولهای مخصوصِ FortiGuard امکانپذیر میباشد. این ماژولها، بر اساس عملکرد در محیط های air-gap (فضای بدون اینترنت) طراحی شدهاند.
- انجام کانفیگ و مدیریتِ SD-WAN را تسهیل نموده و اتصال FortiExtender Wireless WAN را سرعت میبخشد؛ در عین حال مدیریت را از یک مکان مرکزی میسر میسازد.
- با بهکارگیریِ ابزارهای خودکار مانند templateهای Jinja، REST API، اسکریپتها و CLI، نقش پررنگ خود را در کاهش پیچیدگیها و هزینهها نشان میدهند.
- تنظیمات خودکار را برای فرایندهای کاری و پیکربندیِ فایروالها، سوییچها و زیرساختهای وایرلس فورتینت، به جای تنظیمات دستی، جایگزین میکند.
- سازماندهی و کنترل دیتای مشتریان و دامنهی شبکهها را با استفاده از ADOMها انجام میدهد تا بهرهوری عملیاتی را بهبود بخشد.
چند نکته طلایی در مورد فورتی منیجر FMG-200G
- برخورداری از یک کنسول مدیریتی واحد
Fortimanager 200G به واسطهی برخورداری از یک داشبورد واحد، به سادگی میتواند مدیریت و نظارت مورد نیاز را بر پالیسیهای امنیتی و همچنین کل شبکه اعمال کند. ضمن اینکه با جداسازیِ نقشها، امنیت را بهبود بخشیده و تضمین میکند تنها افراد مجاز میتوانند تغییراتی در تنظیمات فایروال و IPS ایجاد کنند.
فورتی منیجر FMG-200G قادر است با بهرهگیری از Fabric Automation، فرایند راهاندازی شبکههای SD-Branch را به صورت کاملا خودکار تسهیل کند. برای این کار از الگوهایی با متغیرهای مختلف استفاده میکند تا امکان استقرار سریع در هزاران سایت مختلف را میسر کند.
با در اختیار داشتن Fortimanager 200G به سادگی میتوان بر روی تجهیزات شبکه، اپلیکیشنها، SD-WAN، LAN edge، management extension applications (MEA)، ترافیک، public cloud و بسیاری موارد دیگر، نظارت کامل داشت. در ضمن این تجهیز دارای ابزارهایی برای کمک به تشخیص و رفع مشکلات اتصالات شبکه میباشد. شامل speed test برای بررسی کانکشن اینترنت و packet capture برای بررسی دیتایی که از طریق شبکهی لوکال، منتقل میشوند؛ در نتیجه میتواند به شناسایی و رفع مشکلات مربوط به نحوه ارتباط دستگاههای موجود در شبکه با یکدیگر کمک کند.
.
کنسول مدیریتیِ Fortimanager 200G
-
کانفیگ دستگاهها و قابلیت نظارت
Fortimanager 200G تجهیزی است که قدرت بیشتری در اختیار مدیران شبکه قرار داده و به آنها امکان میدهد 100.000 دستگاه را از یک مکان واحد، کنترل و مدیریت کنند. این دستگاهها شامل محصولات مختلف فورتینت مانند فایروالهای نسل جدید فورتیگیت (NGFW)، FortiExtender، FortiSwitch، FortiAP، Fortinet Secure SD-WAN و بسیاری موارد دیگر میگردد.
فورتیمنیجر، امکان پیکربندیِ متمرکزی را با استفاده از الگوهای بهبود یافته و همینطور blueprint (نقشه کلی و سازمانیِ تجهیزات) که متغیرهای متعددی را پشتیبانی میکند، میسر میسازد. پشتیبانی از متغیرهای متعدد، این امکان را به وجود میآورد که پیکربندیِ هر دستگاه را بدون نیاز به ایجاد نقشههای جداگانه، سفارشی سازی کرد. در نتیجه پیکربندی موثر و کارامدی را میتوان در محیطهای بزرگ، به ویژه برای کارهایی مانند zero-touch provision، اجرای نسخههای firmware درحین نصب و ارتقا آنها پیاده نمود.
در ضمن از یک الگوی Fabric Authorization به صورت از پیش تعیین شده نیز برخوردار است که فرایند مدیریت دستگاههای LAN Edge مانند سوییچها یا اکسسپوینتها را در شبکهای که توسط دستگاههای فورتیگیت، مدیریت میشود را خودکار ساخت.
FortiManager با پشتیبانیِ گسترده از SSL certificateها، ارتقا یافته و پیکربندیِ پیشرفتهای را برای پروفایلهای SSL و SSH میسر ساخته تا امنیت کانشکنها، بهبود یابد. علاوه بر این از طریق Restricted IPS Admin Profileها، انتقال تنظیمات قدیمیترِ سیستم IPS به FortiManager، تسهیل شده؛ همچنین میتوان commandهای سفارشی در FortiSwitch اعمال کرد و MCLAG را از FortiSwitch Manager، کانفیگ کرد.
فورتیمنیجر، با پشتیبانگیری خودکار از تنظیمات دستگاه و ارائه کنترل، امور روزانه را تسهیل میکند. به این ترتیب، به روزرسانیِ پیکربندیها برای اهداف ممیزی و انطباق با استانداردها، مرور میشود.
-
مدیریت پالیسیهای امنیتی در Fortimanager 200G
FortiManager Policy and Objects به مدیران شبکه، امکان میدهد پالیسیهای امنیتی را از یک مکانِ مرکزی، کنترل و مدیریت کنند. این پالیسیها، وجوه مختلف امنیت مانند آنتیویروس، intrusion prevention، web filtering و اپلیکیشنها را پوشش میدهند.
قابلیت فوقالذکر در فورتی منیجر FMG-200G ، به ارائهدهندگان خدمات MSSP و PaaS، امکان میدهد پالیسیهای مربوط به policy package را به سادگی بهروزرسانی کنند و یا policy packageهای خاصی را در تنظیمات مدیریت شبکهی خود بگنجانند.
علاوه بر این قابلیت Policy and Objects view در فورتی منیجر FMG-200G دارای یک revision history است که تمام تغییرات ایجاد شده توسط مدیرشبکه را ثبت میکند و شامل جزییات ذیل میگردد: نام مدیری که تغییرات را اعمال نموده، تاریخ ایجاد تغییرات، خلاصهای از تغییرات و همچنین قسمت یادداشتهای اجباری که مدیران شبکه باید دلیل تغییر را در آن، توضیح دهند.
از سوی دیگر قابلیت per-policy lock را داریم که به مدیران شبکه، امکان میدهد برخی پالیسیها را قفل کنند تا از تغییرات ناخواسته جلوگیری شود.
مدیران شبکه میتوانند پالیسیهایی که استفادهی بیشتر دارند را گروهبندی کرده و در یک policy block قرار داده و سپس در policy packageهای متفاوت قرار دهند. این امر به افزایش بهرهوری و انعطافپذیریِ مدیریت پالیسیهای شبکه، کمک فراوانی میکند.
در ضمن تنظیمات و پالیسیهای امنیتی یکسانی را میتوان برای محیطهای hybrid و multi-cloud اعمال کرد که شامل پیکربندی تنظیمات برای IPsec، BGP، CLI و SD-WAN به روشی ثابت در همه محیطها میگردد. به این ترتیب تضمین میکند اقدامات امنیتی شما بدون توجه به قرار گرفتنِ لوکیشن منابع شبکه، موثر خواهند بود.
-
High Availability (HA) در فورتی منیجر FMG-200G
آنچه FortiManager high availability (HA) برای سازمانها به ارمغان میآورد قابلیت اطمینان، محافظت از دیتای سازمانی، افزونگی و performance بهینه میباشد. در صورت از کار افتادن فورتیمنیجر، دستگاهِ پشتیبان وارد عمل شده تا از دسترسی مداوم به دستگاهها و عملکردهای حیاتی شبکه شما اطمینان حاصل کند.
قابلیت HA، موجب افزونگی و بهبود پرفورمنس گشته تا زمان uptime شبکه را افزایش دهد. حتی میتوان یک اینترفیس جداگانه برای مدیریت هر یک از اعضا کلاستر، اختصاص داد تا قابلیتهای مدیریتی را باز هم توسعه داد.
فورتی منیجر FMG-200G، ابزارهای مدیریتی قدرتمندی را برای SD-WAN در نظر گرفته که استفاده از آنها، ساده بوده و میتواند در مقیاسهای بزرگ، اجرا شود. پالیسیهای SD-WAN مبتنی بر اپلیکیشن را میتوان برای سفارشیسازیِ نحوهی هدایت ترافیک بر اساس اهداف SLA با هر
WAN Provider به کار برد.
با ابزارهای خودکار میتوان پیکربندیِ SD-WAN را در سطوح گسترده به سادگی و با سرعت انجام داد. برای راهاندازیِ SD-WAN در مقیاس بزرگ، میتوان از blueprint استفاده کرد و با import کردن قالبهای CSV و اختصاص دادن متغیرهای متادیتا، این فرایند را سرعت بخشید.
داشبوردهای نظارتی در دسترس هستند تا عملکرد اپلیکیشنها مانند پهنای باند، تاخیر، jitter (ناهماهنگی در ارسال پکتهای دیتا) و packet loss (نرسیدن پکت دیتا به مقصد) تحت کنترل باشند.
-
مدیریت Multi-Tenancy و role-base
FortiManager کنترل دقیقی بر روی دستگاهها و همچنین استقرار zero-trust multi-tenancy ارائه میدهد که برای سازمانهای بزرگ طراحی شده است. دارای یک پایگاه دادهی سلسله مراتبی نیز هست که امکان استفاده مجدد از پیکربندیهای رایج را برای چندین کاربر، فراهم میکند. این تنظیمات، نظارتی دقیق برای همه دستگاهها و کاربرانِ شبکه را ارائه نموده و امنیت و کارایی مدیریت را افزایش میدهد.