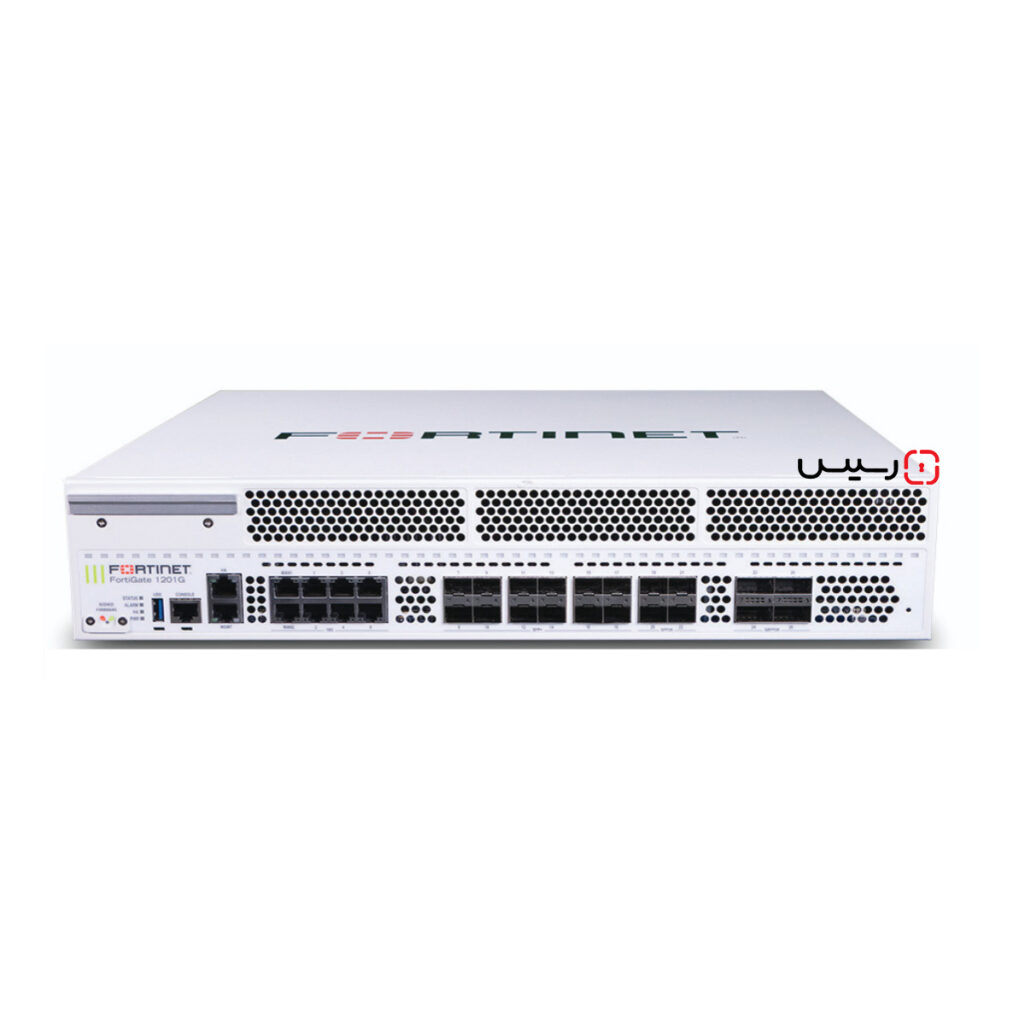

 26Gbps Threat Protection
29Gbps NGFW Throughput
38Gbps IPS Throughput


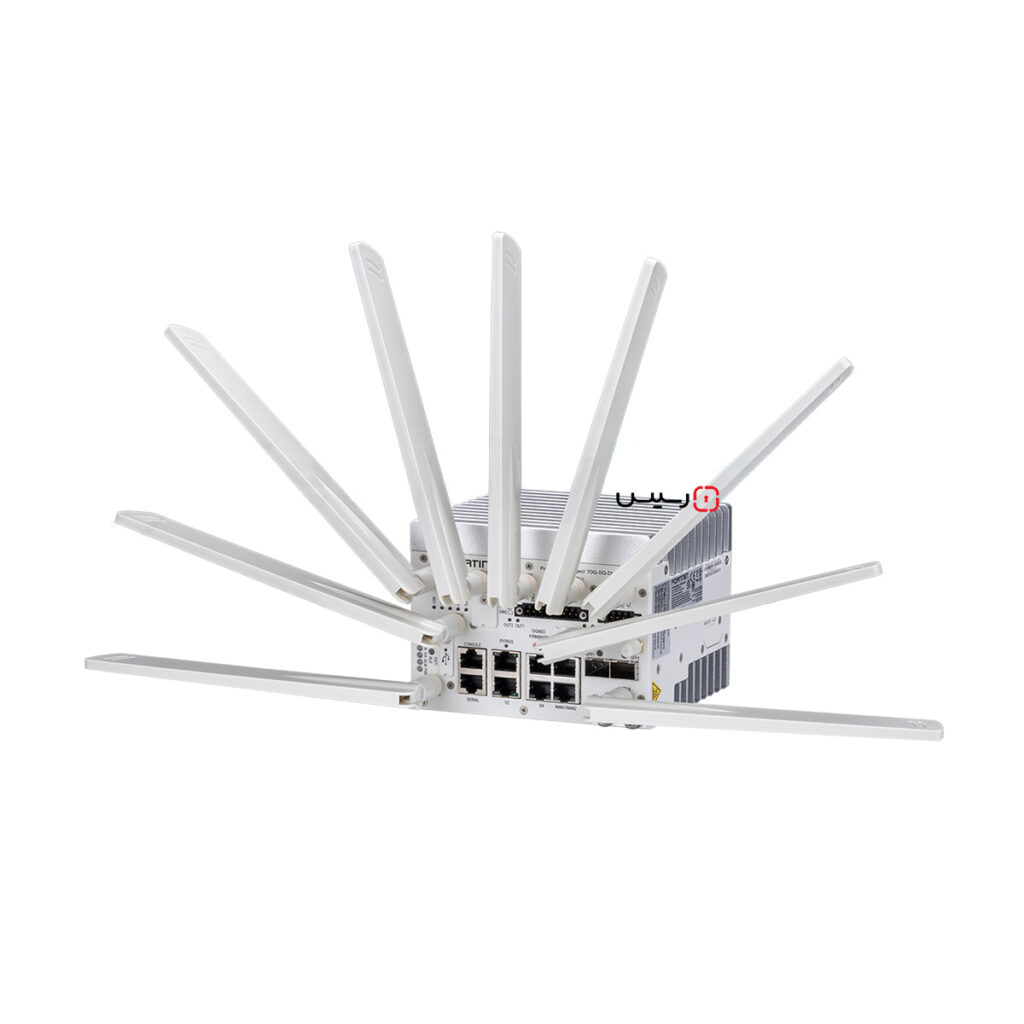
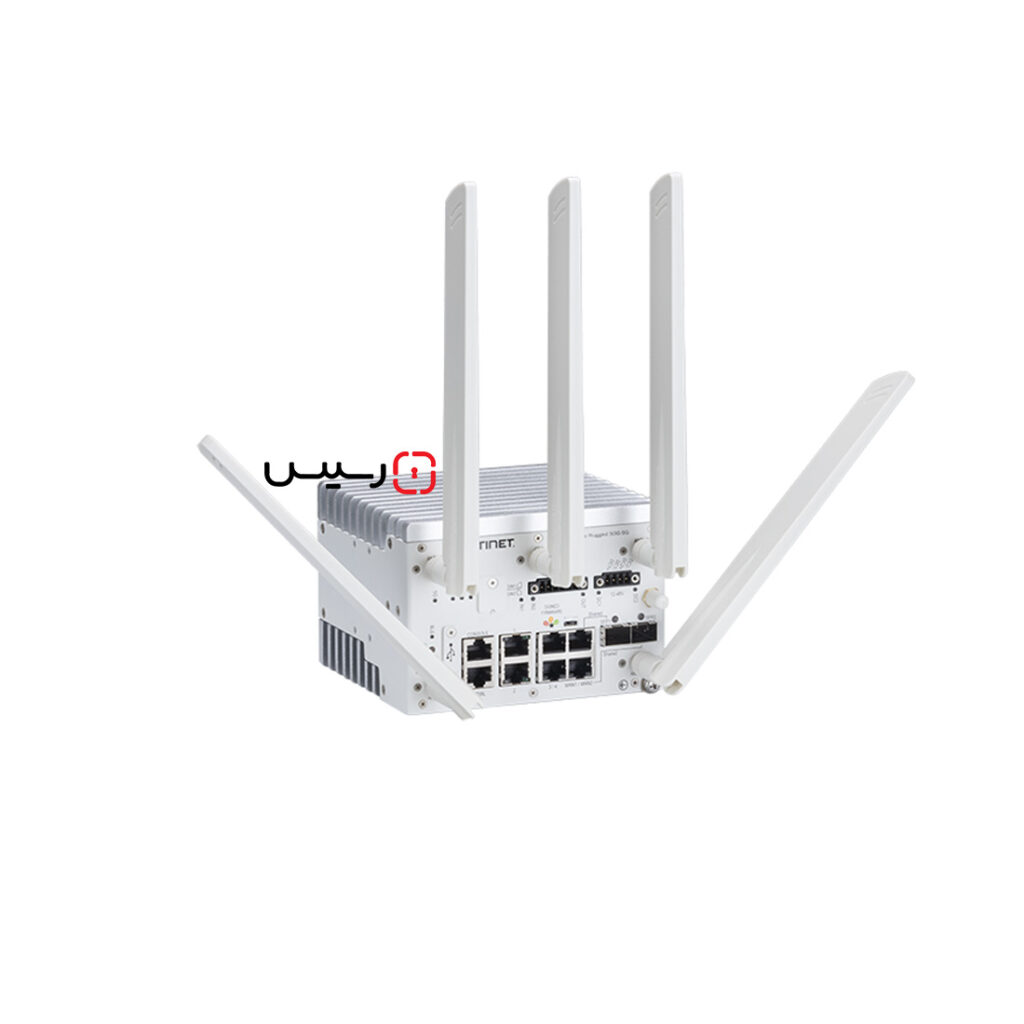
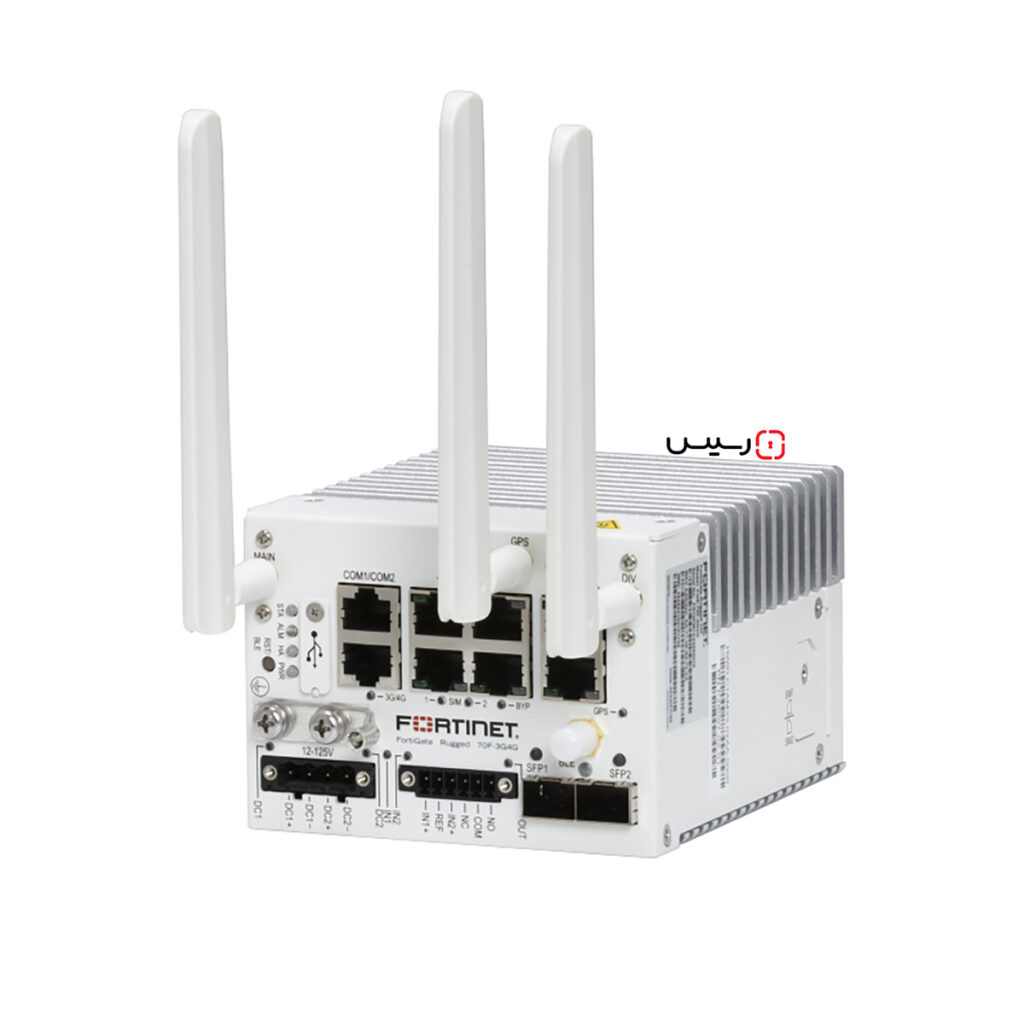
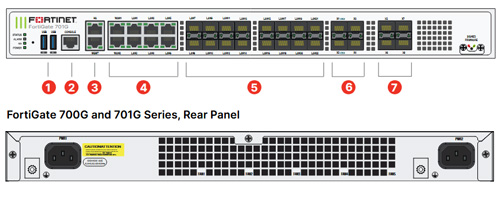
 فایروال فورتیگیت FG-700G
| Interfaces | Threat Protection | NGFW | IPS |
| Multiple 25 GE SFP28, 10 GE SFP+, GE SFP Slots and GE RJ45 | 26 Gbps | 29 Gbps | 38 Gbps |
| Next Generation Firewall (NGFW) | مجموعه سرویسهای امنیتی FortiGuard Labs که بر پایه هوش مصنوعی، توسعه یافته و به صورت بومی (بدون نیاز به نصب یا تنظیمات جداگانه) در فایروال NGFW یکپارچه شده است، فعالانه به تامین امنیت «وب»، «محتوای دیجیتال» و «دستگاهها» میپردازد و شبکه را در برابر تهدیداتی مانند باجافزار (Ransomware)، بدافزار (Malware)، حملات zero-day و حملات پیچیده مبتنی بر هوش مصنوعی محافظت مینماید. |
| قابلیت Real-time SSL inspection که به بررسی لحظهای ترافیک رمزنگاریشده (از جمله TLS 1.3) میپردازد امکان مشاهده و نظارت کامل بر کاربران، تجهیزات و اپلیکیشنها را در تمام سطح آسیبپذیری شبکه فراهم میکند. | |
| فناوری اختصاصی پردازندههای SPU شرکت فورتینت، حفاظت با عملکرد بسیار بالا و پیشرو در صنعت را تضمین میکند. | |
| Secure SD-WAN | FortiGate WAN Edge با بهرهگیری از یک سیستمعامل یکپارچه و منسجم در حوزه امنیت و شبکه، مدیریت شبکههای WAN را متحول ساخته و امنیت همهجانبه ارتباطات سازمانی را تضمین میکند. |
| تجربه کاربری مطلوب و امنیت موثر را برای محیطهای hybrid، شعبههای گسترشیافته بر پایه SD-Branch و سناریوهای cloud-first WAN فراهم میکند. لازم به ذکر است در سناریوهای cloud-first WAN برخلاف ساختارهای سنتی که ترافیک شبکه را میان شعب سازمان و دیتاسنترهای فیزیکی سازمان منتقل میکند، معماری شبکه به گونهای طراحی میشود که اولویت و مسیر اصلی ترافیک به صورت مستقیم و ایمن به سرویسهای ابری اختصاص مییابد. این رویکرد با هدف افزایش سرعت دسترسی، بهبود عملکرد اپلیکیشنهای ابری و ارتقا امنیت ارتباطات در شبکههای توزیعشده پیادهسازی میشود. | |
| قابلیتهایی نظیر «اتوماسیون»، «تحلیلهای دقیق و هوشمند» و «مکانیزهای خودترمیمی (self-healing)» ضمن ارتقا بهرهوری عملیاتی، مدیریت شبکه را در هر مقیاسی، سادهتر و موثرتر میسازند. | |
| Universal ZTNA | کنترل دسترسی به اپلیکیشنهای سازمانی، بدون توجه به محل استقرار کاربر و موقعیت میزبانی اپلیکیشن، به گونهای است که پالیسیهای دسترسی به صورت یکپارچه و جهانی در سراسر شبکه، پیادهسازی میشوند. |
| اقداماتی مانند «فرایندهای مختلف احراز هویت»، «ارزیابیهای امنیتی» و «اعمال پالیسیهای از پیشتعریفشده»، پیش از هربار دسترسی کاربر به اپلیکیشن به صورت کامل اجرا میشوند. | |
| دسترسی به اپلیکیشنها هم میتواند از طریق FortiClient به صورت Agent-based و هم بدون نیاز به نصب نرمافزار (agentless access) از طریق پورتال پروکسی تحت وب برای کاربران مهمان یا کاربرانی که از دستگاههای شخصی (BYOD) استفاده میکنند امکانپذیر است. | |
| Segmentation | تقسیمبندی پویا (Dynamic Segmentation) این امکان را فراهم میکند تا امنیت واقعی و یکپارچهای را متناسب با هر نوع توپولوژی شبکه؛ از شعب سازمانی تا دیتاسنترها و محیطهای multi-cloud برقرار کرد. این رویکرد سطح امنیت را در سراسر شبکه به صورت هوشمند و متناسب با تغییرات زیرساخت، پایدار و منسجم نگه میدارد. |
| تقسیمبندی مبتنی بر VXLAN شبکه در فایروال فورتی گیت 700G با توسعهپذیری بالا و تاخیر بسیار پایین، امکان ارتباط و یکپارچگی میان زیرساختهای فیزیکی و مجازی را فراهم آورده و در این مسیر، ruleهای فایروال در لایه 4 را با اثربخشی بالا اعمال میکند. | |
| با تکیه بر قابلیتهای پیشرفته FortiGuard Security Services، از گسترش غیرمجاز تهدیدات در داخل شبکه (lateral movement) جلوگیری نموده و حملات zero-day و سایر تهدیدات ناشناخته را به صورت هوشمند، شناسایی و مهار میکند. |
| Interfaces | Threat Protection | NGFW | IPS |
| Multiple 25 GE SFP28, 10 GE SFP+, GE SFP Slots and GE RJ45 | 26 Gbps | 29 Gbps | 38 Gbps |
| Next Generation Firewall (NGFW) | مجموعه سرویسهای امنیتی FortiGuard Labs که بر پایه هوش مصنوعی، توسعه یافته و به صورت بومی (بدون نیاز به نصب یا تنظیمات جداگانه) در فایروال NGFW یکپارچه شده است، فعالانه به تامین امنیت «وب»، «محتوای دیجیتال» و «دستگاهها» میپردازد و شبکه را در برابر تهدیداتی مانند باجافزار (Ransomware)، بدافزار (Malware)، حملات zero-day و حملات پیچیده مبتنی بر هوش مصنوعی محافظت مینماید. |
| قابلیت Real-time SSL inspection که به بررسی لحظهای ترافیک رمزنگاریشده (از جمله TLS 1.3) میپردازد امکان مشاهده و نظارت کامل بر کاربران، تجهیزات و اپلیکیشنها را در تمام سطح آسیبپذیری شبکه فراهم میکند. | |
| فناوری اختصاصی پردازندههای SPU شرکت فورتینت، حفاظت با عملکرد بسیار بالا و پیشرو در صنعت را تضمین میکند. | |
| Secure SD-WAN | FortiGate WAN Edge با بهرهگیری از یک سیستمعامل یکپارچه و منسجم در حوزه امنیت و شبکه، مدیریت شبکههای WAN را متحول ساخته و امنیت همهجانبه ارتباطات سازمانی را تضمین میکند. |
| تجربه کاربری مطلوب و امنیت موثر را برای محیطهای hybrid، شعبههای گسترشیافته بر پایه SD-Branch و سناریوهای cloud-first WAN فراهم میکند. لازم به ذکر است در سناریوهای cloud-first WAN برخلاف ساختارهای سنتی که ترافیک شبکه را میان شعب سازمان و دیتاسنترهای فیزیکی سازمان منتقل میکند، معماری شبکه به گونهای طراحی میشود که اولویت و مسیر اصلی ترافیک به صورت مستقیم و ایمن به سرویسهای ابری اختصاص مییابد. این رویکرد با هدف افزایش سرعت دسترسی، بهبود عملکرد اپلیکیشنهای ابری و ارتقا امنیت ارتباطات در شبکههای توزیعشده پیادهسازی میشود. | |
| قابلیتهایی نظیر «اتوماسیون»، «تحلیلهای دقیق و هوشمند» و «مکانیزهای خودترمیمی (self-healing)» ضمن ارتقا بهرهوری عملیاتی، مدیریت شبکه را در هر مقیاسی، سادهتر و موثرتر میسازند. | |
| Universal ZTNA | کنترل دسترسی به اپلیکیشنهای سازمانی، بدون توجه به محل استقرار کاربر و موقعیت میزبانی اپلیکیشن، به گونهای است که پالیسیهای دسترسی به صورت یکپارچه و جهانی در سراسر شبکه، پیادهسازی میشوند. |
| اقداماتی مانند «فرایندهای مختلف احراز هویت»، «ارزیابیهای امنیتی» و «اعمال پالیسیهای از پیشتعریفشده»، پیش از هربار دسترسی کاربر به اپلیکیشن به صورت کامل اجرا میشوند. | |
| دسترسی به اپلیکیشنها هم میتواند از طریق FortiClient به صورت Agent-based و هم بدون نیاز به نصب نرمافزار (agentless access) از طریق پورتال پروکسی تحت وب برای کاربران مهمان یا کاربرانی که از دستگاههای شخصی (BYOD) استفاده میکنند امکانپذیر است. | |
| Segmentation | تقسیمبندی پویا (Dynamic Segmentation) این امکان را فراهم میکند تا امنیت واقعی و یکپارچهای را متناسب با هر نوع توپولوژی شبکه؛ از شعب سازمانی تا دیتاسنترها و محیطهای multi-cloud برقرار کرد. این رویکرد سطح امنیت را در سراسر شبکه به صورت هوشمند و متناسب با تغییرات زیرساخت، پایدار و منسجم نگه میدارد. |
| تقسیمبندی مبتنی بر VXLAN شبکه در فایروال فورتی گیت 700G با توسعهپذیری بالا و تاخیر بسیار پایین، امکان ارتباط و یکپارچگی میان زیرساختهای فیزیکی و مجازی را فراهم آورده و در این مسیر، ruleهای فایروال در لایه 4 را با اثربخشی بالا اعمال میکند. | |
| با تکیه بر قابلیتهای پیشرفته FortiGuard Security Services، از گسترش غیرمجاز تهدیدات در داخل شبکه (lateral movement) جلوگیری نموده و حملات zero-day و سایر تهدیدات ناشناخته را به صورت هوشمند، شناسایی و مهار میکند. |
لایسنس فورتیگیت، یک توافقنامه مبتنی بر اشتراک است که برای دسترسی به فیچرها، آپدیتهای امنیتی و پشتیبانی فنی توسط شرکت رسیس به کاربران، اعطا میشود.
این لایسنسها برای فعالسازی قابلیتهای امنیتی مانند firewalling، IPS ، antivirus، web filtering، Virtual Private Network، application control، IDS، OS و بسیاری موارد دیگر کاربرد دارند.
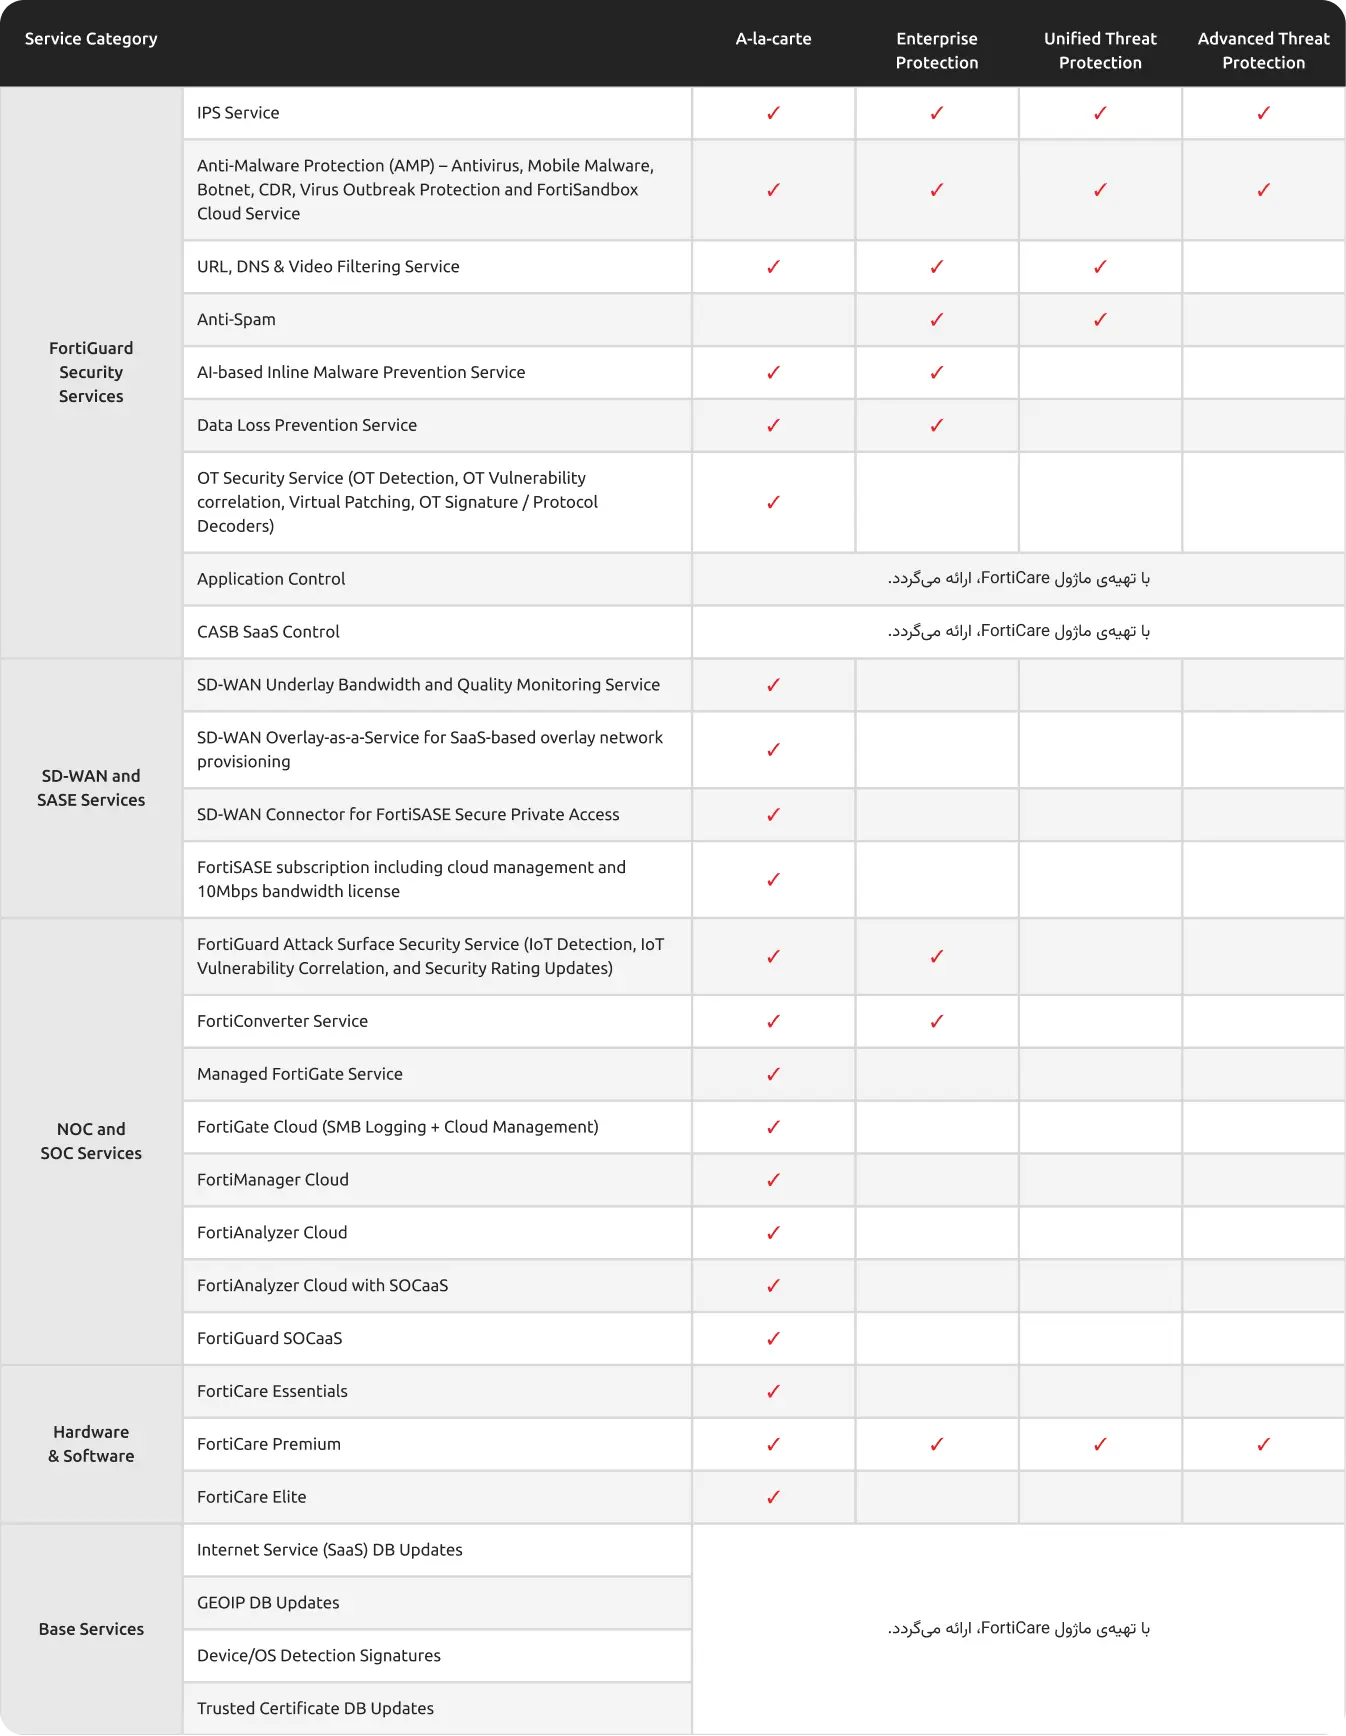
لایسنسهای فورتیگیت با پارتنامبرهای مختلف عرضه شده که هر یک، فیچرهای خاصی را ارائه میدهند؛ اما سه پارتنامبرِ 809، 950 و 928 پرفروشترینِ آنها میباشند. در واقع فورتینت، سه سطح از خدمات را در قالب Enterprise Protection (809)، Unified Threat Protection (950) و (928) Advanced Threat Protection ارائه میدهد.
در غیر این صورت، برای سازمانهایی که تمایل به سفارش هر یک از ماژولها به صورت انتخابی دارند، گزینهی A-la-carte ارائه شده است.
خدماتی که در قالب هر یک از لایسنسهای مذکور، ارائه میشود، در جدول زیر مشخص شده است.
برای اطلاعات بیشتر در خصوص هر یک از ماژولها و نوع خدماتی که ارائه میدهند، به FortiGate License مراجعه فرمایید.
آخرین محصولات شرکت :
 قیمت : تماس بگیرید