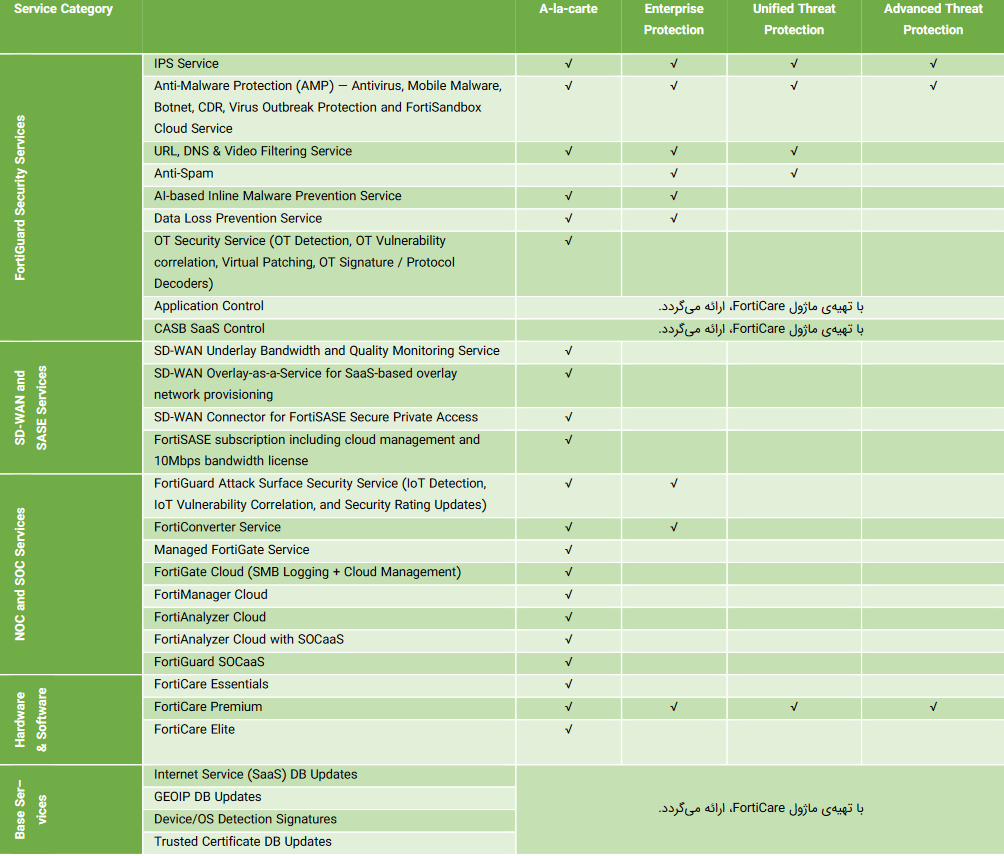
محصولات سری FortiGate 50G و FortiWiFi 50G با ادغام قابلیتهای فایروالینگ، SD-WAN و فیچرهای امنیتی در یک تجهیز واحد، گزینهای ایدهآل برای شبکههای سازمانی به شمار میروند. این تجهیزات بهویژه برای سازمانهایی با شعب پراکنده و کسبوکارهایی که در فرایند بازطراحی زیرساخت شبکه WAN خود هستند، طراحی شده و بهطور کامل پاسخگوی نیازهای امنیتی و ارتباطی آنها خواهند بود.
فورتیگیتهای سری 50G به FortiOS مجهز بوده که به عنوان نخستین سیستمعامل یکپارچه شبکه و امنیت در صنعت شناخته میشود. این یکپارچگی به کسبوکارها امکان میدهد زیرساختهای پویا و مدرن خود را با حداکثر کارایی، ایمن سازند.
فایروالهای نسل جدید فورتیگیت (NGFW) به عنوان یکی از عناصر کلیدی Fortinet Security Fabric با بهرهگیری از خدمات مبتنی بر هوش مصنوعی FortiGuard، امکان حفاظت جامع، خودکار و بلادرنگ (real-time) در برابر انواع تهدیدات سایبری را برای سازمانها فراهم میسازند.
در طراحی خانواده FortiGate 50G، تراشه اختصاصی مبتنی بر SD-WAN تعبیه شده که در مقایسه با سایر CPUها، عملکردی مطلوب با هزینه و مصرف انرژی کمتر ارائه میدهد. این طراحی خاص و پردازنده چندهستهای موجب یکپارچگی و تسریع عملکردهای امنیت و شبکه در سری FortiGate 50G شده و با بهینهسازی اتصالات، تجربه کاربری را بهبود میبخشد.
|
Interfaces
|
Threat Protection
|
NGFW
|
IPS
|
|
Multiple GE RJ45 | Variants with 5G, PoE, DSL, SFP, WiFi, and/or storage
|
1.1Gbps
|
1.25Gbps
|
2.25Gbps
|
دلایل برتری فایروالهای فورتیگیت
- کسب عنوان leader توسط گارتنر در دو حوزه Network Firewall و SD-WAN؛
- عملکرد بینظیر به واسطه برخورداری از تراشه اختصاصی فورتینت و سیستمعامل FortiOS؛
- تامین بالاترین سطح امنیت با بهرهگیری از خدمات امنیتی مبتنی بر هوش مصنوعی FortiGuard؛
- تسهیل عملکردهای سازمانی از طریق مدیریت متمرکز شبکه و امنیت، خودکارسازی فرایندهای کاری، آنالیزهای دقیق و قابلیت خودترمیمی (self-healing)؛
- ارائه قابلیتهای SD-WAN و wireless controller بر روی همه فایروالهای فورتیگیت بدون نیاز به پرداخت اضافه؛
- مجموعهای گسترده از فایروالهای فورتیگیت و پاسخگویی به نیازهای مختلف سازمانی.
موارد استفاده از FortiGate 50G
| محافظت از محیط فیزیکی |
این فایروال قادر است از شبکههای سازمانی در برابر ترافیک مخرب و تهدیدات مبتنی بر فایل (file-based threats) محافظت نموده و امنیت اپلیکیشنها و اطلاعات را با پشتیبانی FortiGuard تامین کند. |
| ترافیک ورودی و خروجی را بر اساس پالیسیهای تعریف شده توسط مدیر شبکه مورد بررسی دقیق قرار میدهد. |
| قابلیت SSL Inspection از جمله رمزنگاری TLS 1.3 را به صورت فوری اجرا میکند و نظارتی کامل بر روی کاربران، تجهیزات و اپلیکیشنها ارائه میدهد. |
| سطح عملکرد، حفاظت و بهرهوری انرژی را با استفاده از SPU (پردازنده اختصاصی فورتینت) افزایش میدهد. |
| SD-WAN |
فایروال FortiGate با یکپارچهسازی SD-WAN، بهینهسازی WAN، امنیت پیشرفته از طریق FortiOS قادر است بهترین عملکرد را برای شبکههای WAN edge فراهم آورد. |
| فایروال فورتیگیت با بهرهگیری از ASIC مبتنی بر SD-WAN خود قادر است ترافیک اپلیکیشنها را به سرعت مورد بررسی قرار داده تا میزان تاخیر در دسترسی به اپلیکیشنها را تا حد ممکن کاهش دهد و عملکرد شبکه را بدون توجه به موقعیت جغرافیایی کاربر بهینه سازد. |
| این فایروال امنیت دورکاری را با استفاده از راهکار جامع SASE و ادغام SD-WAN مبتنی بر فضای ابری با SSE بهبود میبخشد. |
| فورتیگیت پس از تجزیه و تحلیل دقیق دادهها با استفاده از قابلیت self-healing اقدام به برطرف نمودن خودکار مشکلات امنیتی نموده و بهرهوری را ارتقا میبخشد. |
|
Secure Branch |
فایروال فورتیگیت قادر است بهطور خودکار دستگاههای IoT را شناسایی نموده و از آنها محافظت کند. این فرایند باعث میشود اتصال شبکه شعب به شبکه اصلی سازمان، با سرعت و امنیت بالاتری انجام شود. |
| فورتیگیت با قابلیت ادغام کامل با FortiSwitch و FortiAP، امنیت را برای شبکههای WAN، LAN و WLAN در شعب مختلف سازمانی گسترش داده و حفاظت یکپارچهای را فراهم میکند. |
| فورتیگیت و به طور کلی محصولات فورتینت توسط FortiManager پشتیبانی شده و مدیریت آنها را در تمام مکانها ساده و یکپارچه میسازد. |
| قابلیت HA در فایروالهای فورتیگیت از حفاظت دائمی شبکه، اطمینان داده و زمان خرابی (downtime) را در صورت وقوع مشکلات سختافزاری یا اختلالات شبکه، به حداقل میرساند. |
خدمات امنیتی هوشمند فورتیگارد
خدمات امنیتی هوشمندی که فورتیگارد ارائه میدهد بخشی از لایه دفاعی فورتینت بوده و بهطور کامل در فایروالهای فورتیگیت و سایر محصولات امنیتی این برند، یکپارچه شده است. این خدمات که بر اساس جدیدترین اطلاعات امنیتی از سراسر جهان، بهروزرسانی میشود، سازمانها را در برابر حملات پیچیده از جمله تهدیدات ناشناخته (zero-day) و تهدیدات مبتنی بر هوش مصنوعی محافظت میکند.
-
امنیت شبکه و فایل (Network and file security)
این سرویس وظیفه محافظت از تهدیدات مبتنی بر فایل و شبکه را بر عهده دارد و با بهرهگیری از 18000 signature و سیستم پیشرفته جلوگیری از نفوذ (IPS) از فناوریهای هوش مصنوعی و ماشین لرنینگ استفاده میکند و به بررسی دقیق پکتهای دیتا و SSL میپردازد. همچنین توانایی شناسایی و مسدودسازی محتوای مخرب را داشته و با اعمال پچهای مجازی، آسیبپذیریهای جدید را به سرعت برطرف میکند.
دفاع ضدبدافزار (anti-malware) از تهدیدات شبکه و فایلمحور، اعم از شناختهشده و ناشناخته، به شکلی موثر محافظت میکند. این سیستم با ترکیب تکنولوژی آنتیویروس و Sandboxing، لایههای امنیتی متعددی ایجاد کرده که احتمال عبور تهدیدات را به حداقل میرساند.
قابلیت کنترل بر دسترسی اپلیکیشنها (application control) علاوه بر نظارت لحظهای بر فعالیت اپلیکیشنها، به انطباق با استانداردهای امنیتی سازمان، کمک میکند و امنیت زیرساخت را با سیاستهای تعیینشده، همسو میسازد.
-
ایمنسازی DNS و وب (Web/DNS security)
سرویس Web/DNS security به محافظت از شبکه در برابر حملات مبتنی بر DNS، لینکهای مخرب (حتی در ایمیلها) و فعالیت باتنتها میپردازد. قابلیت DNS filtering طیف گستردهای از حملات مبتنی بر DNS را مسدود کرده و قابلیت URL filtering با استفاده از پایگاه داده با بیش از 300 میلیون URL، به شناسایی و مسدودسازی لینکهای مخرب کمک میکند.
همچنین قابلیتهای IP reputation و anti-botnet، دفاعی قدرتمند در برابر فعالیتهای مخرب باتنتها و حملات DDoS به شمار میروند.
لابراتوار فورتیگارد هر هفته بیش از 500 میلیون URL مخرب، فیشینگ و اسپم را مسدود نموده و هر دقیقه 32000 تلاش باتنتها را برای ارتباط با سرور، خنثی میکند. این آمار قدرت و کارامدی راهکارهای امنیتی Fortinet را به خوبی نشان میدهد.
-
تامین امنیت دادهها و SaaS
سرویس امنیت دیتا و SaaS برای حافظت از اپلیکیشنها و اطلاعات طراحی شده است. این سرویس شامل قابلیت Data Loss Prevention (DLP) است و با نظارت مداوم بر دادهها از امنیت آنها اطمینان حاصل کرده و از خروج غیرمجاز اطلاعات جلوگیری میکند.
سرویس cloud access security broker فورتینت که به صورت inline بین کاربران و سرویسهای ابری قرار میگیرد، به طور مداوم دسترسی به اپلیکیشنهای ابری را نظارت، کنترل و محافظت میکند. این سرویس از دادههای در حال انتقال، ذخیرهشده و همچنین موجود در فضای ابری محافظت و استانداردهای امنیتی را پیادهسازی میکند.
خدمات امنیتی دیتا و SaaS، زیرساختها را مورد ارزیابی قرار داده تا از پیکربندی صحیح و ایمن آنها اطمینان یابد. همچنین با شناسایی خطرات و آسیبپذیریهای احتمالی، ریسکهای امنیتی مرتبط با تجهیزات IoT را بررسی کرده و از هماهنگی امنیتی در همه سطوح زیرساختی حاصل میکند.
-
جلوگیری از تهدیدات نوظهور (zero-day)
فایروالهای نسل جدید فورتیگیت با پشتیبانی هوش مصنوعی قادر به شناسایی و جلوگیری از تهدیدات ناشناخته (zero-day) میباشند. این محصولات امنیتی با بررسی محتوای فایل، بدافزارهای ناشناخته را در کمتر از یک ثانیه مسدود میکنند. قابلیت zero-day threat prevention با ماتریس MITRE ATTACK یکپارچه شده و روند بررسی تهدیدات جدید را تسریع میکند.
ترکیب 1000 پج مجازی (virtual patch)، 1100 اپلیکیشن اختصاصی و 3300 پروتکل به تامین امنیت پیشرفته برای محیطهای OT کمک میکند. چنین سیستم قدرتمندی میتواند تهدیدات زیرساختهای OT را شناسایی نموده و آسیبپذیریها را ارزیابی کند؛ ضمن اینکه پچهای مجازی را اعمال و رمزگشای پروتکل هر صنعت را بهطور خاص استفاده میکند تا اثربخشی امنیتی را به بالاترین سطح ممکن برساند.
نقش پردازندههای اختصاصی فورتینت بر تامین امنیت سایبری
فایروالهای سنتی به دلیل استفاده از CPUهای عمومی، کارایی لازم برای شناسایی و جلوگیری از تهدیدات پیچیده و متنوع را ندارند؛ بنابراین احتمال بروز خطاهای امنیتی در آنها وجود دارد. این در حالی است که فایروالهای نسل جدید فورتیگیت (FortiGate NGFW) با استفاده از فناوریهای اختصاصی (SPU) به مقابله با تهدیدات پیچیده میپردازند و از شبکه و دادهها در برابر جدیدترین و پیچیدهترین حملات محافظت میکنند.
پردازندههای اختصاصی فورتینت (SPUها) قادر به ارائه 520 Gbps throughput بوده تا از تهدیدات نوظهور جلوگیری کنند، بدون آنکه تاثیر منفی بر روی سرعت یا کارایی داشته باشند.
طراحی چیپهای اختصاصی فورتینت (Fortinet ASIC) به گونهای است که باعث کاهش مصرف برق و کاهش هزینههای نگهداری و پشتیبانی میشود. از دیگر مزایای این تراشهها میتوان به افزایش سرعت در پردازش ترافیک، بررسیهای امنیتی و پردازش پکتهای دیتا اشاره کرد.
پردازندههای اختصاصی فورتینت (SPU) با قابلیت یکپارچگی با فیچرهای امنیتی مانند zero-trust، SSL، IPS و VXLAN را دارند و به طور قابل توجهی عملکرد آنها را بهبود میبخشند. این در حالی است که سایر تولیدکنندگان تجهیزات امنیتی برای اجرای این ویژگی از نرمافزار جداگانه استفاده میکنند.
مشخصات فنی فایروال فورتیگیت FG-50G
- قابلیت پردازش 25 Gbps ترافیک شبکه و بهطور همزمان شناسایی و مسدودسازی تهدیدات امنیتی (IPS throughput)؛
- ظرفیت پردازش 1 Gbps داده در حین حفاظت در برابر تهدیدات (threat protection)؛
- توان پردازش 25 Gbps دیتا در مدیریت تهدیدات پیچیده شبکههای مدرن (NGFW)؛
- امکان مدیریت و پشتیبانی از 000/720 اتصال همزمان TCP (concurrent session)؛
- ایجاد و مدیریت 000/85 اتصال جدید TCP در هر ثانیه (New/session/second)؛
- تنظیم و اعمال 2000 پالیسی امنیتی مختلف برای کنترل و حفاظت از شبکه (firewall policy)؛
- تاخیری معادل 42 μs برای پردازش یک پکت دیتای 64 بایتی پس از ورود به فایروال و ارسال آن به مقصد؛
- حداکثر سرعت انتقال دیتا از طریق یک تانل IPsec VPN برای پکتهای دیتای 512 بایتی معادل 5Gbps (IPsec VPN Throughput)؛
- پشتیبانی همزمان از 8 فورتیسوییچ (Maximum Number of FortiSwitches Supported)؛
- دارای یک USB Port؛
- دارای 5 پورت کنسول (RJ45)؛
- دارای تراشه امنیتی سختافزاری (Trusted Platform Module یا TPM) با تاثیر بر روی احراز هویت قوی و مدیریت کلیدهای رمزنگاری؛
- شکل ظاهری دستگاه به صورت رومیزی و پشتیبانی از استانداردهای EIA و غیر EIA (form factor) و امکان نصب بر روی دیوار (wall mount).
بررسی سختافزاری FortiGate 50G
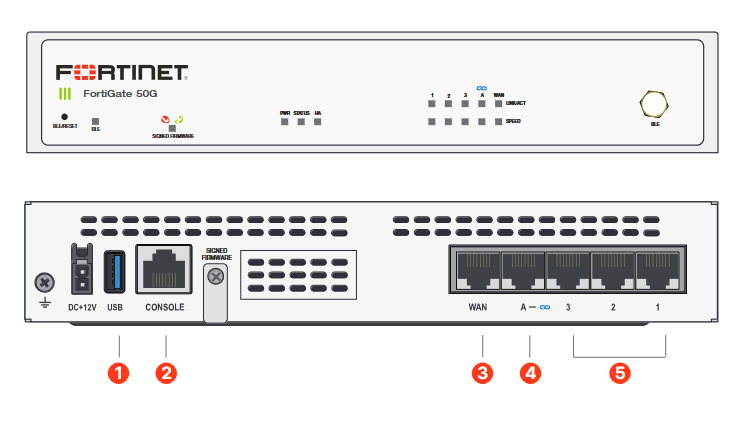
- 1 x USB Port
- 1 x Console Port
- 1 x GE RJ45 WAN Port
- 1 x GE RJ45 FortiLink Port
- 3 x GE RJ45 Ethernet Port
 ماژول Trusted Platform یا TPM
فایروال فورتیگیت مدل FG-50G دارای ماژول اختصاصی است که امنیت دستگاههای شبکه را با ایجاد، تایید و ذخیرهسازی کلیدهار رمزنگاری تقویت میکند.
این مکانیزم امنیتی، از دستگاهها در برابر حملات بدافزاری و فیشینگ بهطور موثر محافظت میکند.
 امنیت لایه Access
پروتکل FortiLink این امکان را فراهم میآورد که امنیت و دسترسی به شبکه را از طریق یکپارچهسازی FortiSwitch و FortiGate تامین نماید. پورتهایی که قابلیت پشتیبانی از FortiLink را دارند میتوانند در صورت نیاز به عنوان پورتهای عادی دوباره تنظیم شوند.
 دستگاهی کوچک و قابل اطمینان
فایروال فورتیگیت مدل FG-50G برای محیطهای کوچک، طراحی شده و میتواند به صورت رومیزی (desktop) و یا نصب بر روی دیوار (wall mount) استفاده شود. این دستگاه کوچک از قابلیت اطمینان بالایی برخوردار بوه و مدت زمان کارکرد مستمر و بدون خرابی (MTBF) آن، میانگین بالایی دارد و عملکرد شبکه را بهینه میسازد.
 Signed Firmware Hardware Switch
یک سوییچ امنیتی که به طور پیشفرض بر روی بالاترین سطح امنیت تنظیم شده است. این سطح از امنیت تضمین میکند که فقط نسخههای تاییدشده از FortiOS firmware بر روی FortiGate نصب میشوند.

 1.1Gbps Threat Protection