کلید طلایی احراز هویت و امنیت پیشرفته با FortiAuthenticator 300F
دسترسی به شبکه و اینترنت برای تقریبا همه نقشهای یک سازمان ضروری است، اما این نیاز باید با ریسکهای احتمالی آن متعادل شود. هر سازمان باید دسترسی به شبکه را به صورت امن و کنترلشده فراهم کند، به گونهای که تنها افراد مجاز و به میزان مورد نیاز، دسترسی به منابع داشته باشد، بدون اینکه امنیت سازمان به خطر بیفتد.
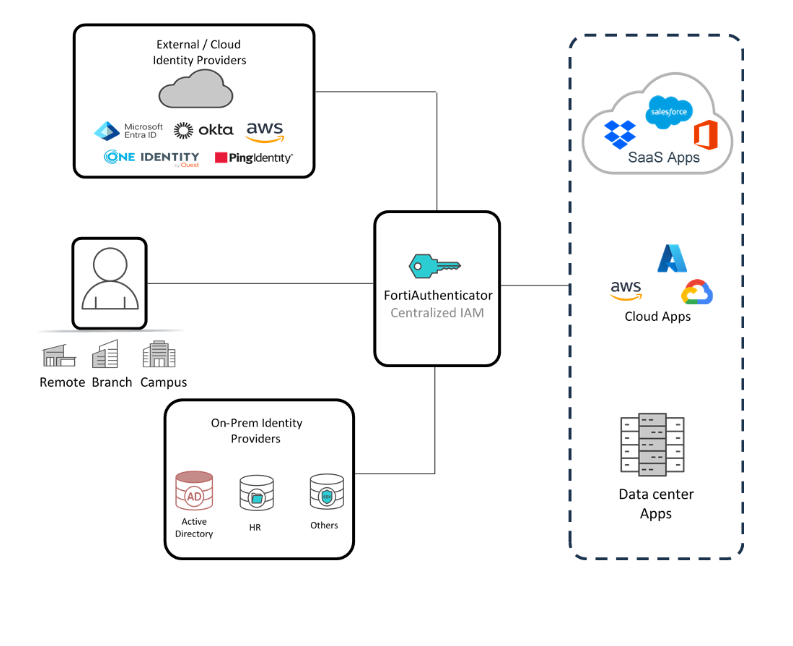
کمپانی فورتینت برای حل این چالش، FortiAuthenticator که یک راهکار قابل توسعه برای مدیریت هویت و دسترسی (Identity and Access Management یا IAM) است را عرضه کرده است. این راهکار در قالب سختافزاری یا مجازی در فضای ابری private یا public به کار گرفته شده و با هدف ارتقا امنیت و تسهیل فرایند احراز هویت، خدمات زیر را فراهم میکند:
- کنترل و مدیریت دسترسی کاربران به شبکه (RADIUS/TACACS+)؛
- احراز هویت چندمرحلهای (MFA)؛
- احراز هویت و ورود بدون نیاز به پسورد (Passwordless Authentication)؛
- احراز هویت هوشمند بر اساس شرایط و رفتار کاربر (Adaptive Authentication)؛
- دسترسی به چندین سیستم با یک بار ورود (SSO)؛
- مدیریت هویت کاربران (Identity Provider یا IdP)؛
- هماهنگسازی هویت در سیستمهای مختلف به صورت خودکار (SCIM)؛
- دسترسی به تمام سرویسهای فورتینت با یک بار ورود (FSSO)؛
- مدیریت و تایید هویت دیجیتال (Certificate Authority).
راهکار FortiAuthenticator قادر است به طور یکپارچه با دایرکتوریهای داخلی و ابری، اپلیکیشنها و پلتفرم یکپارچه امنیت فورتینت، ادغام شده و درنتیجه دسترسی ایمن و سادهای به منابع سازمانی و اپلیکیشنهای فضای ابری مانند Microsoft 365 فراهم آورد، بدون اینکه نیاز به ورود چندباره اطلاعات یا فرایندهای پیچیده احراز هویت باشد.
این راهکار از پروتکلهای احراز هویت قدیمی و جدید مانند FIDO Passkeys پشتیبانی نموده و با استفاده از احراز هویت تطبیقی (Adaptive Authentication)، شرایط ورود کاربران را بررسی کرده و بسته به شرایط، دسترسی را اعطا، محدود و یا مسدود میکند.
به زبان ساده فورتیآثنتیکیتور را میتوان به یک نگهبان تشبیه کرد که ابتدا کاربران را شناسایی میکند، سپس به بررسی سطح دسترسیهای دیگر فرد میپردازد و در نهایت پس از تایید هویت کاربر، مشخصات او را به فایروال FortiGate اعلام نموده تا فورتیگیت نیز بر اساس پالیسیهای تعریفشده، تصمیم بگیرد به چه قسمتهایی دسترسی بدهد.
این فرایند باعث میشود که فقط کاربران مجاز و تاییدشده به منابع سازمانی و بخشهای مختلف شبکه دسترسی داشته باشند، در نتیجه امنیت سازمان به سطحی فراتر از استانداردهای رایج ارتقا خواهد یافت.
مشخصات کلیدی FortiAuthenticator
- احراز هویت و کنترل دسترسی کاربران به صورت متمرکز؛
- احراز هویت چندمرحلهای (MFA) به منظور افزایش امنیت؛
- دسترسی به چندین سرویس و اپلیکیشن مختلف با یک بار ورود و بدون نیاز به وارد کردن مکرر اطلاعات (SSO)؛
- احراز هویت بدون رمز عبور (FIDO) برای امنیت بیشتر و تجربه کاربری بهینه؛
- مدیریت و صدور و مدیریت گواهینامه دیجیتال برای احراز هویت ایمن کاربران؛
- پشتیبانی از پروتکلهای RADIUS، TACACS+، LDAP و SAML در نقش IdP و SP؛
- دسترسی به تمام سرویسهای Fortinet با یک بار احراز هویت (FSSO)؛
- ورود یکپارچه endpointهای تاییدشده به شبکه با یک بار ورود و بدون نیاز به وارد کردن مجدد اطلاعات (Endpoint SSO).
نحوه بهکارگیری فورتی آتنتیکیتور FAC-300F
فورتی آتنتیکیتور در قالبهای زیر قابل ارائه است:
 |
 |
 |
 |
Appliance
|
Virtual
|
Hosted
|
Cloud
|
|
این محصول را به صورت فیزیکی و سختافزاری قابل تهیه است و میتوانید آن را مستقیما به شبکه خود متصل کنید.
|
فورتی آتنتیکیتور را میتوانید به صورت نرمافزاری بر روی یک سرور مجازی یا سیستمهای مجازیسازی اجرا کنید.
|
این راهکار امنیتی میتواند در یک مرکز داده یا سرور فیزیکی که خارج از فضای ابری (Cloud) قرار دارد، میزبانی شود.
|
سرویس در فضای ابری و از طریق اینترنت در دسترس قرار میگیرد.
|
مشخصات فورتی آتنتیکیتورها
فورتی آتنتیکیتورها از پروتکل احراز هویت X802.1 پشتیبانی میکنند که برای کنترل دسترسی به شبکههای سازمانی بسیار مهم است. این تجهیز به عنوان یک سرور RADIUS عمل کرده و خدمات AAA یا احراز هویت (authentication)، اعطا دسترسی (authorization) و ثبت و نظارت بر فعالیتهای کاربران (accounting) را برای دستگاههای متصل به شبکههای وایرلس، کابلی و VPN ارائه مینماید.
در این راستا FortiAuthenticator اطلاعات مربوط به فعالیتهای کاربران را جمعآوری کرده و به مدیران شبکه امکان میدهد تا بر استفاده از منابع نظارت داشته باشند؛ در نتیجه اطمینان میدهد که فقط کاربران و دستگاههای مجاز به منابع شبکه دسترسی خواهند داشت و از دسترسی غیرمجاز جلوگیری میکند.
احراز هویت 802.1X
FortiAuthenticator به صورت یکپارچه با منابع هویتی موجود مانند
Active Directory، LDAP و سیستمهای KPI ادغام شده و از پروتکلهای پیشرفتهای مانند EAP-TLS برای احراز هویت مبتنی بر certificate پشتیبانی میکند. این قابلیتها به سازمان امکان میدهند که اصول Zero-Trust را پیادهسازی نموده، از انطباق با پالیسیهای امنیتی، اطمینان حاصل کرده و منابع مهم را در برابر دسترسیهای غیرمجاز، حفظ کنند.
فورتی آتنتیکیتورها با ارائه کنترل دسترسی امن در سطح پورت برای شبکههای LAN و WALN، از طریق احراز هویت مبتنی بر پورت (802.1X) به سازمانها این امکان را میدهد که دسترسی به شبکه را محدود کرده و از دسترسی غیرمجاز جلوگیری کنند.
احراز هویت TACACS+ و RADIUS
FortiAuthenticator به عنوان یک سرور متمرکز برای خدمات احراز هویت، اعطا دسترسی و نظارت بر فعالیتهای کاربران یا همان AAA (Authentication، Authorization و Accounting) از پروتکلهای TACACS+ و RADIUS پشتیبانی میکند. این قابلیتها به سازمان امکان میدهند دسترسی به شبکه را با احراز هویت کاربران و دستگاهها، اعمال پالیسیهای دسترسی و کنترل دقیق بر کامندها و پیکربندیهای شبکه، به صورت امن مدیریت کنند.
فورتی آتنتیکیتور میتواند به عنوان ارائهدهنده خدمات احراز هویت در پروتکل SAML یا به عنوان IdP proxy عمل کند. این قابلیت کمک میکند تا اطلاعات کاربران و گروهها را از ارائهدهندگان خدمات مبتنی بر هویت از راه دور (Remote IdPs) دریافت کرده و به سرویسدهندگانی (SP) مانند FortiGate منتقل کند. این فرایند به سازمانها امکان میدهد تا احراز هویت را به صورت متمرکز و یکپارچه برای دسترسی به سرویسهای مختلف، پیادهسازی کنند.
Single Sign-On (SSO)
این سیستم از هر دو روش لاگین (SP-initiated و IdP-initiated) پشتیبانی میکند و همچنین میتواند به عنوان یک OIDC provider عمل کند که آن را برای استفاده در اپلیکیشنهای موبایل و اپلیکیشنهای خاص، مناسب میسازد.
Trusted Endpoint SSO
ویژگی Trusted Endpoint SSO در فورتی آتنتیکیتور FAC-300F باعث میشود ورود کاربران هم راحتتر و هم ایمنتر باشد. این کار با استفاده از FortiClient EMS و ZTNA انجام میشود. به این شکل که وقتی کاربران به دستگاههای خود مانند لپتاپ یا کامپیوتر متصل شوند، اطلاعات لاگین آنها به صورت ایمن در فورتی آتنتیکیتور FAC-300Fذخیره شده و برای استفاده از سرویسهای مختلف، دیگری نیازی به وارد کردن مجدد آنها ندارند.
این ویژگی با بررسی وضعیت امنیتی دستگاهها از طریق FortiClient EMS، اطمینان میدهد که تنها دستگاههای مجاز و مطابق با الزامات امنیتی به سیستم، دسترسی پیدا خواهند کرد. این رویکرد علاوه بر تسهیل فرایند لاگین کاربران، با اعمال اصول امنیتی zero-trust، اعتبار هویت کاربر و امنیت دستگاه را به طور همزمان، بررسی و تایید میکند. Trusted Endpoint SSO به عنوان یک مزیت رقابتی برای سازمانهایی است که در جستجوی دسترسی امن و کاربرپسند هستند.
Fortinet Single Sign-On (FSSO)
ویژگی Fortinet Single Sign On (FSSO) یک قابلیت اختصاصی است که ورود کاربران به فایروالهای FortiGate را به صورت یکپارچه و بدون نیاز به واردکردن مکرر پسورد، میسر میکند. این سیستم با جمعآوری اطلاعات کاربر، IP و گروههای کاربری از منابع هویتی خارجی مانند Active Directory یا LDAP به فورتیگیت اجازه میدهد تا پالیسیهای دسترسی به شبکه را بر اساس هویت کاربران، اعمال کند. علاوه بر این فورتی آتنتیکیتور FAC-800F به عنوان یک مرکز اصلی برای جمعآوری اطلاعات ورود و خروج کاربران از منابع مختلف، عمل نموده و به ردیابی دقیق هویت کاربران در کل زیرساخت شبکه Fortinet کمک میکند.
قابلیت FSSO فورتی آتنتیکیتور FAC-800F، به مدیریت متمرکز و یکپارچه هویت کاربران در شبکههای دارای FortiGateکمک میکند. این سیستم با پشتیبانی از روشهای مختلف احراز هویت و سازگاری با انواع دایرکتوریها، انعطافپذیری لازم برای شبکههای پیچیده را فراهم میآورد. این رویکرد در کنار ارتقا سطح امنیت از طریق اعمال پالیسیهای دسترسی مبتنی بر هویت، با تسهیل فرایند لاگین، تجربه کاربری را بهبود میبخشد.
ویژگیهای کلیدی یکپارچه FSSO در فورتی آتنتیکیتور FAC-300F
Active Directory Polling
FortiAuthenticator با بررسی منظم و دورهای کنترلکنندههای دامنه Active Directory، فرایند لاگین کاربران را شناسایی میکند. سپس اقدام به جمعآوری نام کاربری، آدرس IP و اطلاعات گروه کاربری نموده و در پایگاه داده هویت کاربران ذخیره میکند. در ادامه این اطلاعات را با چندین دستگاه فورتیگیت به اشتراک میگذارد تا بتواند پالیسیهای دسترسی مبتنی بر هویت را اعمال کند.
FortiAuthenticator SSO Mobility Agent
برای شبکههای پیچیده یا توزیعشده که بررسی مستمر کنترلکنندههای دامنه دشوار است، FortiAuthenticator SSO Mobility Agent راهکاری جایگزین ارائه میدهد. این ابزار که از طریق FortiClient یا به عنوان یک اپلیکیشن مستقل، توزیع میشود، مراحل مختلف لاگین، تغییرات IP (به عنوان مثال بین شبکههای کابلی و بیسیم) و همچنین فرایند خروج از سیستم را به فورتی آتنتیکیتور FAC-800F ارسال میکند. این رویکرد، امکان پیگیری لحظهای هویت کاربران را فراهم میآورد، بدون اینکه به نظارت مداوم نیاز باشد.
Explicit Authentication Portal
برای سیستمهایی که از AD polling (شناسایی خودکار کاربران شبکه) و Single Sign On (SSO) پشتیبانی نمیکنند یا در مواردی که استفاده از SSO امکانپذیر نیست، فورتی آتنتیکیتور FAC-800F یک پورتال احراز هویت کاربر ارائه میدهد. در این روش، کاربران برای دسترسی به شبکه باید به صورت دستی، نام کاربری و پسورد خود را در این پورتال وارد کنند.
به منظور تسهیل لاگینهای مکرر، از ویجتهای اختصاصی در این پورتال استفاده شده است که با استفاده از کوکیهای مرورگر، اطلاعات لاگین کاربر را به صورت موقت، ذخیره میکند. بنابراین هنگام مراجعه مجدد به محیط اینترانت، فرایند هویت به طور خودکار و بدون نیاز به وارد کردن مجدد اطلاعات انجام میشود.
RADIUS Accounting Integration
در شبکههایی که از RADIUS authentication (به عنوان مثال در شبکههای wireless یا دسترسی VPN) RADIUS Accounting (ثبت اطلاعات لاگین کاربران، مدت زمان اتصال و جزییات IP آنها) میتواند به عنوان روشی کارامد برای شناسایی کاربران به کار رود. فورتی آتنتیکیتور FAC-800F با استفاده از این اطلاعات، کاربران را شناسایی نموده و ارتباط میان کاربران و IP را برقرار میسازد. این رویکرد نیاز به احراز هویت مکرر را از بین برده و تجربه مطلوبی برای کاربران، رقم میزند.
System for Cross-domain Identity Management (SCIM)
FortiAuthenticator از Cross-domain Identity Management (SCIM) که یک استاندارد باز برای خودکارسازی تبادل اطلاعات هویتی کاربران بین Identity Providerها و Service Providerها است، پشتیبانی میکند. این استاندارد با هماهنگسازی یکپارچه دادههای کاربران، فرایند تخصیص و لغو دسترسی را به طور قابل توجهی، سادهتر میسازد و بار سنگین تیم IT را کاهش میدهد.
Offline Token Provisioning for Air-Gapped Environments
فورتی آتنتیکیتور FAC-800F با پشتیبانی از تامین توکن بهصورت آفلاین (Offline Token Provisioning) امکان احراز هویت ایمن و قابل اطمینان را حتی در محیطهای ایزوله (air-gapped) فراهم میکند. این قابلیت به مدیران شبکه امکان میدهد توکنهای FortiToken Mobile را بدون نیاز به اتصال به اینترنت و از طریق کدهای QR یا به صورت دستی و از طریق کد، فعال کنند.
این راهکار بهویژه برای شبکههای فناوری عملیاتی (OT) و دیگر محیطهای ایزوله که دسترسی به اینترنت محدود یا ممنوع است، بسیار کاربردی است. بهکارگیری این روش، ضمن تامین احراز هویت قوی و قابل اطمینان، ایزولاسیون شبکه و سطح بالای امنیت را نیز حفظ و تقویت میکند.
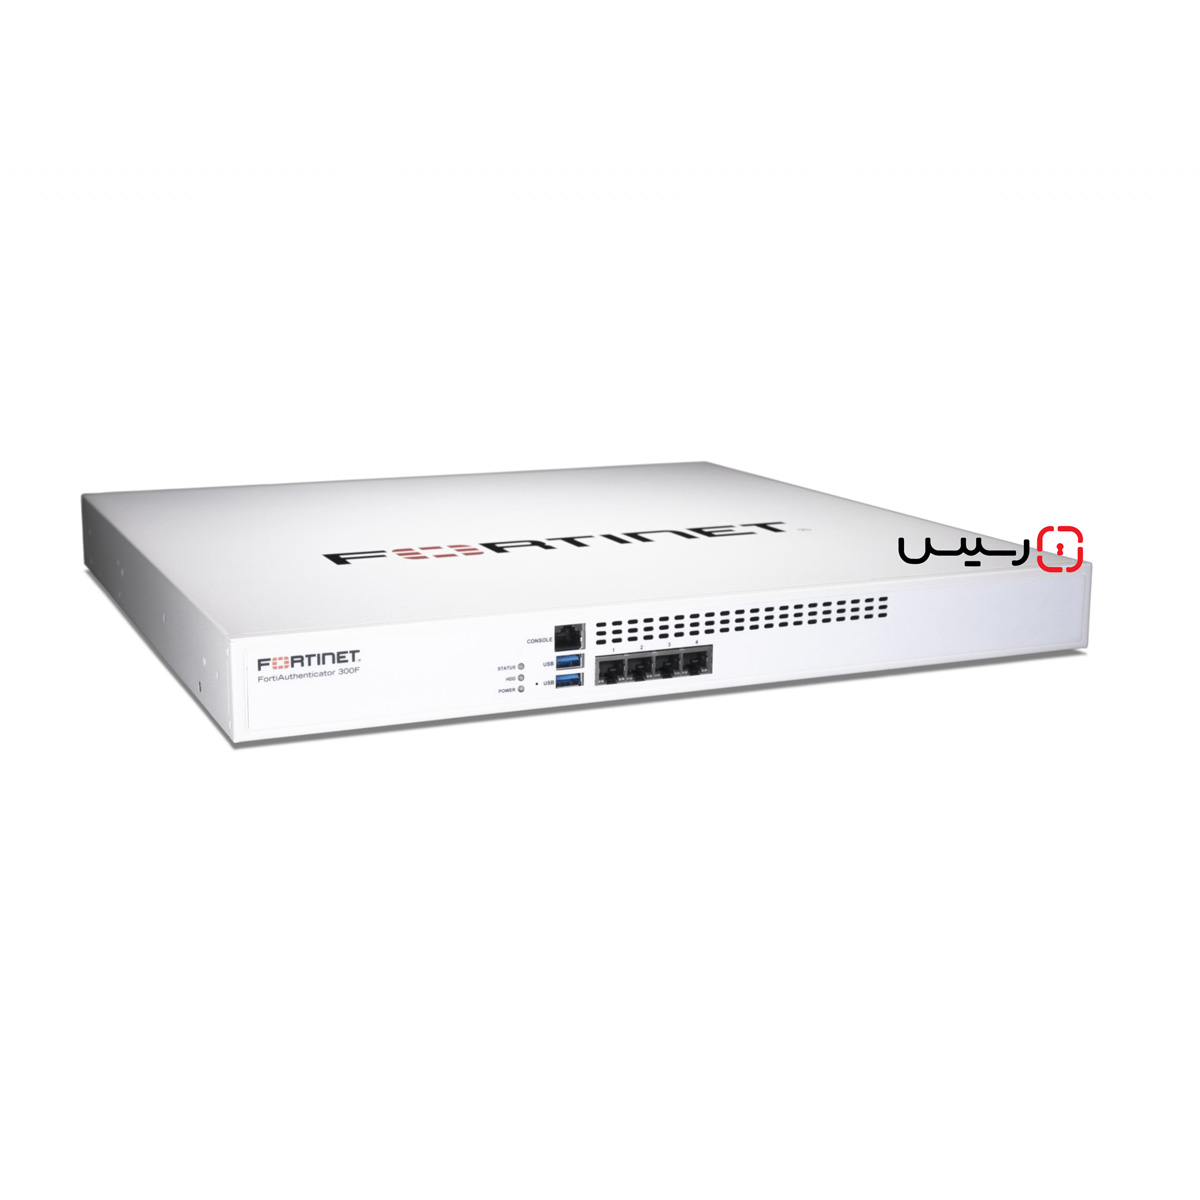
مشخصات فنی FAC-300F
- دارای 4 پورت شبکه با سرعت و انعطافپذیری بالا؛
- فاقد ماژول SFP برای اتصال فیبر نوری؛
- دارای 2 هارددیسک داخلی، هر یک به ظرفیت 1 ترابایت؛
- ذخیره اطلاعات به طور همزمان روی دو هارد دیسک (RAID 1)؛
- مجهز به تراشه امنیتی TPM به منظور ذخیره امن اطلاعات و مدیریت کلیدهای رمزنگاری؛
- دارای یک منبع تغذیه با توان 300 وات برای تامین برق مورد نیاز دستگاه و همچنین پشتیبانی از منبع تغذیه redundant برای افزایش قابلیت اطمینان؛
- تشخیص خودکار ولتاژ ورودی منبع تغذیه و سازگاری با ولتاژهای 100 تا 240 برای تطبیق با شرایط متلف برق شهری؛
- پشتیبانی فورتی آتنتیکیتور FAC-300F از حداکثر 1500 کاربر داخلی و جمعا 3500 کاربر (شامل کاربران داخلی و دورکار)؛
- پشتیبانی از 3000 فورتیتوکن برای احراز هویت چندمرحلهای و افزایش امنیت دسترسیها؛
- پشتیبانی از 500 دستگاه NAS (کلاینتهای RADIUS) و حداکثر 1166 دستگاه؛
- پشتیبانی از 150 گروه کاربری برای مدیریت دقیق کاربران؛
- قابل نصب در رک (Rack Mount) با ارتفاع 1RU.
سوالات رایج فورتی آتنتیکیتور FAC-300F
فورتی آتنتیکیتور FAC-300F، یک راهکار امنیتی برای مدیریت هویت و دسترسی (IAM) است و به سازمانها کمک میکند تا احراز هویت و کنترل دسترسی کاربران به منابع شبکه و اینترنت را بهطور امن و کارآمد انجام دهند. از روشهای احراز هویت چندمرحلهای (MFA)، احراز هویت بدون رمز عبور و Single Sign-On (SSO) پشتیبانی میکند و برای افزایش امنیت و تسهیل فرایندهای احراز هویت در شبکههای پیچیده به کار میرود.
-
فورتی آتنتیکیتور FAC-300F چگونه به کنترل دسترسی کمک میکند؟
این دستگاه از پروتکلهای RADIUS و TACACS+ برای اعمال کنترل دسترسی دقیق به منابع شبکه استفاده میکند. FortiAuthenticator میتواند بهعنوان سرور مرکزی خدمات (Authentication, Authorization, and Accounting) AAA برای مدیریت کاربران، دستگاهها و خدمات شبکه عمل کند.
-
آیا فورتی آتنتیکیتور FAC-300F از SSO پشتیبانی میکند؟
بله و به کاربران این امکان را میدهد که با یک بار وارد کردن اطلاعات، به چندین سرویس و اپلیکیشن مختلف دسترسی پیدا کنند.
-
چگونه فورتی آتنتیکیتور FAC-300F با دستگاههای FortiGate یکپارچه میشود؟
این تجهیز بهعنوان مرکز احراز هویت عمل میکند و پس از تایید هویت کاربر، اطلاعات مربوطه را به FortiGate منتقل میکند تا دسترسیهای شبکه مطابق با پالیسیهای امنیتی فورتیگیت اعمال شود.
-
فورتی آتنتیکیتور FAC-300F از چه پروتکلهایی پشتیبانی میکند؟
این دستگاه از پروتکلهای امنیتی مانند RADIUS، TACACS+، LDAP، SAML و FSSO برای مدیریت دسترسی و احراز هویت کاربران در شبکهها و سرویسها پشتیبانی میکند.
 2x 1 TB Hard Disk Drive Local Storage


