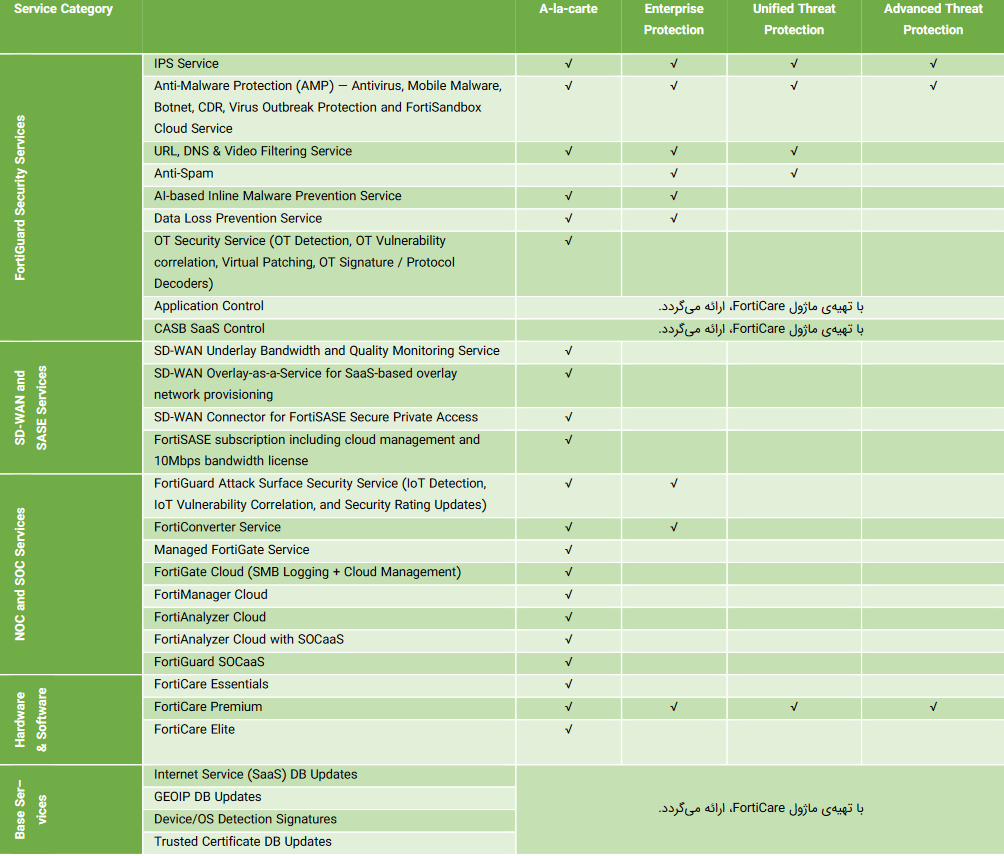
امنیت پیشرفته شبکه با FortiGate 701G
فایروال نسل جدید FortiGate 701G با تکیه بر قابلیتهای پیشرفته هوش مصنوعی (AI) و ماشینلرنینگ (ML) قادر است در برابر تهدیدات سایبری به صورت کاملا هوشمند و پویا به محافظت بپردازد.
این راهکار پیشرفته امنیتی با فراهم آوردن دید و نظارت دقیق در سطح شبکه، امکان شناسایی و مدیریت اپلیکیشنها، کاربران و تجهیزات را پیش از تبدیل شدن به تهدید، در اختیار مدیران امنیت و شبکه قرار میدهد.
فایروال فورتیگیت سری FG 701G با بهرهگیری از مجموعه قابلیتهای امنیتی مبتنی بر AI/ML، در چارچوب پلتفرم یکپارچه امنیت فورتینت (Fortinet Security Fabric) توسعه یافته و امنیت شبکه را به شکلی هوشمند، دقیق و کاملا خودکار در اختیار سازمانها قرار میدهد.
این راهکار فوق پیشرفته، امکان گسترش امنیت End-to-End تا تمامی لایههای زیرساخت فراهم میکند؛ به طوری که «امنیت وب»، «محتوای دیجیتال» و «تجهیزات متصل» را در این پوشش قرار میدهد. این در حالی است که تقسیمبندی هوشمند شبکه (network segmentation) و SD-WAN به کاهش پیچیدگی و احتمال خطرات شبکههای ترکیبی کمک قابل توجهی میکنند.
علاوه بر این، بهرهمندی از قابلیتهای تقسیمبندی هوشمند شبکه (Network Segmentation) و SD-WAN، به کاهش پیچیدگی و مدیریت ریسک در محیطهای hybrid IT کمک میکند.
به این ترتیب، ساختار امنیتی یکپارچه در تمام لایههای زیرساخت سازمان بهصورت پیوسته و منسجم گسترش مییابد و با تکیه بر معماری Hybrid Mesh Firewall، اجرای هماهنگ پالیسیهای امنیتی و محافظت هوشمند در برابر تهدیدات نوظهور را در تمام بخشهای شبکه تضمین میکند.
دسترسی شبکهای مبتنی بر مدل ZTNA با قابلیت جهانی، به صورت خودکار دسترسی کاربران به اپلیکیشنها را کنترل و اعتبارسنجی نموده و تنها به کاربران تاییدشده، اجازه ورود میدهد تا به طور چشمگیری، ریسک تهدیدات را کاهش دهد. سرعت فوقالعاده در محافظت (Ultra-fast threat protection) و بررسی ترافیک رمزنگاریشده (SSL inspection) موجب میشوند امنیت قابل اطمینان و شفافی در edge فراهم گردد؛ بدون آنکه کوچکترین افتی در عملکرد سیستم ایجاد شود.
| Interfaces |
Threat Protection |
NGFW |
IPS |
| Multiple 25 GE SFP28, 10 GE SFP+, GE SFP Slots and GE RJ45 |
26 Gbps |
29 Gbps |
38 Gbps |
موارد استفاده از FortiGate 701G
| Next Generation Firewall (NGFW) |
مجموعه سرویسهای امنیتی FortiGuard Labs که بر پایه هوش مصنوعی، توسعه یافته و به صورت بومی (بدون نیاز به نصب یا تنظیمات جداگانه) در فایروال NGFW یکپارچه شده است، فعالانه به تامین امنیت «وب»، «محتوای دیجیتال» و «دستگاهها» میپردازد و شبکه را در برابر تهدیداتی مانند باجافزار (Ransomware)، بدافزار (Malware)، حملات zero-day و حملات پیچیده مبتنی بر هوش مصنوعی محافظت مینماید.
|
| قابلیت Real-time SSL inspection که به بررسی لحظهای ترافیک رمزنگاریشده (از جمله TLS 1.3) میپردازد امکان مشاهده و نظارت کامل بر کاربران، تجهیزات و اپلیکیشنها را در تمام سطح آسیبپذیری شبکه فراهم میکند. |
| فناوری اختصاصی پردازندههای SPU شرکت فورتینت، حفاظت با عملکرد بسیار بالا و پیشرو در صنعت را تضمین میکند. |
| Secure SD-WAN |
FortiGate WAN Edge با بهرهگیری از یک سیستمعامل یکپارچه و منسجم در حوزه امنیت و شبکه، مدیریت شبکههای WAN را متحول ساخته و امنیت همهجانبه ارتباطات سازمانی را تضمین میکند. |
| تجربه کاربری مطلوب و امنیت موثر را برای محیطهای hybrid، شعبههای گسترشیافته بر پایه SD-Branch و سناریوهای cloud-first WAN فراهم میکند.
لازم به ذکر است در سناریوهای cloud-first WAN برخلاف ساختارهای سنتی که ترافیک شبکه را میان شعب سازمان و دیتاسنترهای فیزیکی سازمان منتقل میکند، معماری شبکه به گونهای طراحی میشود که اولویت و مسیر اصلی ترافیک به صورت مستقیم و ایمن به سرویسهای ابری اختصاص مییابد. این رویکرد با هدف افزایش سرعت دسترسی، بهبود عملکرد اپلیکیشنهای ابری و ارتقا امنیت ارتباطات در شبکههای توزیعشده پیادهسازی میشود. |
| قابلیتهایی نظیر «اتوماسیون»، «تحلیلهای دقیق و هوشمند» و «مکانیزهای خودترمیمی (self-healing)» ضمن ارتقا بهرهوری عملیاتی، مدیریت شبکه را در هر مقیاسی، سادهتر و موثرتر میسازند. |
| Universal ZTNA |
کنترل دسترسی به اپلیکیشنهای سازمانی، بدون توجه به محل استقرار کاربر و موقعیت میزبانی اپلیکیشن، به گونهای است که پالیسیهای دسترسی به صورت یکپارچه و جهانی در سراسر شبکه، پیادهسازی میشوند. |
| اقداماتی مانند «فرایندهای مختلف احراز هویت»، «ارزیابیهای امنیتی» و «اعمال پالیسیهای از پیشتعریفشده»، پیش از هربار دسترسی کاربر به اپلیکیشن به صورت کامل اجرا میشوند. |
| دسترسی به اپلیکیشنها هم میتواند از طریق FortiClient به صورت Agent-based و هم بدون نیاز به نصب نرمافزار (agentless access) از طریق پورتال پروکسی تحت وب برای کاربران مهمان یا کاربرانی که از دستگاههای شخصی (BYOD) استفاده میکنند امکانپذیر است. |
| Segmentation |
تقسیمبندی پویا (Dynamic Segmentation) این امکان را فراهم میکند تا امنیت واقعی و یکپارچهای را متناسب با هر نوع توپولوژی شبکه؛ از شعب سازمانی تا دیتاسنترها و محیطهای multi-cloud برقرار کرد. این رویکرد سطح امنیت را در سراسر شبکه به صورت هوشمند و متناسب با تغییرات زیرساخت، پایدار و منسجم نگه میدارد. |
| تقسیمبندی مبتنی بر VXLAN شبکه با توسعهپذیری بالا و تاخیر بسیار پایین، امکان ارتباط و یکپارچگی میان زیرساختهای فیزیکی و مجازی را فراهم آورده و در این مسیر، ruleهای فایروال در لایه 4 را با اثربخشی بالا اعمال میکند. |
| با تکیه بر قابلیتهای پیشرفته FortiGuard Security Services، از گسترش غیرمجاز تهدیدات در داخل شبکه (lateral movement) جلوگیری نموده و حملات zero-day و سایر تهدیدات ناشناخته را به صورت هوشمند، شناسایی و مهار میکند. |
امنیت یکپارچه در هر نقطه از شبکه با FortiOS
FortiOS، سیستمعاملی است که با هدف قدرت بخشیدن به پلتفرم Fortinet Security Fabric طراحی شده و امکان نظارت و اجرای یکپارچه پالیسیهای امنیتی را در سراسر سطح شبکه فراهم میآورد. این سیستمعامل پیشرفته قادر است چارچوبی منسجم و متمرکز را برای مدیریت و ایمنسازی شبکهها، محیطهای ابری، ترکیبی و همینطور محیطهای تلفیقی از فناوریهای IT، OT و IoT ارائه دهد.
کلیه محصولات Fortinet با بهرهگیری از سیستمعامل FortiOS در قالب یک اکوسیستم امنیتی یکپارچه، به شکلی هماهنگ و موثر با یکدیگر در تعامل بوده و امنیتی مبتنی بر هوش مصنوعی در محیطهای پیچیده و ترکیبی امروز، به صورت متمرکز و هماهنگ ارائه میدهند.
راهکارهای فورتینت، برخلاف راهکارهای سنتی، رویکردی جامع و یکپارچه نسبت به امنیت سایبری دارد که با هدف کاهش پیچیدگیها، به حداقل رساندن آسیبپذیریهای امنیتی و ارتقا بهرهوری طراحی شده است. سیستمعامل FortiOS با تجمیع قابلیتهای امنیتی در یک پلتفرم واحد، موجب تسهیل مدیریت، کاهش هزینهها و بهبود جایگاه امنیتی سازمان میگردد. ترکیب قدرتمند FortiGate و FortiOS به ایجاد محافظتی هوشمندانه و سازگار در برابر انواع تهدیدات مختلف میانجامد که در کاهش پیچیدگیها و بهینهسازی تجارب کاربران، نقش مهمی ایفا میکنند.
قدرتی در قلب فایروالهای فورتینت با چیپستهای اختصاصی
فایروالهای سنتی به دلیل تکیه بر پردازندههای عمومی (CPU)، توان مقابله موثر با تهدیدات پیچیده content-based و connection-based را ندارند و این مسئله، موجب بروز آسیبهای جدی امنیتی در زیرساخت سازمانها میشود.
در مقابل محصولات Fortinet با بهرهگیری از پردازندههای اختصاصی SPU، امنیت شبکه را در تمام لایههای شبکه به صورت یکپارچه، هوشمند وفوق سریع تضمین میکنند. این پردازندهها با قابلیت پردازش 520 گیگابیت بر ثانیه، تهدیدات نوظهور را در لحظه شناسایی و مسدود نموده و در عین حال بدون افت عملکرد، از انجسام و کارایی شبکه اطمینان میدهند.
چیپستهای اختصاصی فورتینت (ASICها) با طراحی بهینه و مصرف پایین انرژی، ضمن کاهش هزینههای عملیاتی (TCO)، بالاترین سطح کارایی و بهرهوری را در صنعت امنیت شبکه ارائه میدهند. این پردازندهها با توان پردازشی بسیار بالای خود، به عبور حجم عظیم ترافیک، انجام بازرسیهای امنیتی در کوتاهترین زمان ممکن و افزایش سرعت شبکه، کمک میکنند. به این ترتیب فورتینت با بهرهگیری از این چیپستهای اختصاصی، زیرساخت ارتباطی سازمانها را به شکلی پایدار، سریع و امن پشتیبانی میکند.
پردازندههای اختصاصی فورتینت (SPU) به گونهای طراحی شدهاند که قابلیتهای کلیدی مانند Zero-Trust، SSL، IPS و VXLAN را به صورت سختافزاری و یکپارچه پردازش کنند. این در حالی است که بسیاری از محصولات مشابه در بازار، این قابلیتها را به صورت نرمافزاری، پیاده میکنند که منجر به کاهش سرعت و افزایش بار پردازشی میگردد.
نقش پردازندههای شبکه NP7 در FortiGate 701G
به طور کلی پردازندههای شبکه (Network processors)، دادهها را به صورت همزمان با عبور آنها (in-line) پردازش میکنند تا سرعت و کارایی شبکه را بهبود بخشند. نسل هفتم پردازندههای اختصاصی فورتینت (SPU NP7ها) بر اساس هماهنگی کامل با سیستمعامل FortiOS، عمل کرده و قابلیتهای کلیدی زیر را ارائه میدهند:
- فایروالی با توان پردازشی فوقالعاده، راهاندازی و تنظیم سریع و تاخیر بسیار پایین؛
- عملکرد بینظیر در مدیریت VPN؛
- پایان دادن به مسیر مجازی عبور دادهها و آمادهسازی آنها برای پردازش درون شبکه به منظور افزایش سرعت (VXLAN termination)؛
- ثبت و ضبط لاگها به صورت سختافزاری برای گزارشگیری سریعتر و دقیقتر (hardware logging)؛
- مدیریت موثر جریان بزرگ و سنگین اطلاعات به منظور حفظ کارایی و جلوگیری از کاهش سرعت شبکه (Elephant flows).
نقش پردازندههای محتوا CP10 در FortiGate 701G
پردازندههای محتوا (content processorها) به منظور کاهش فشار بر پردازندههای اصلی، وظیفه پردازش بخشهای سنگین و پرحجم عملیات امنیتی را به صورت مستقل بر عهده دارند. نسل دهم این پردازندههای فورتینت (CPI10) با سرعت بسیار بالا به پردازش عملیات حساس امنیتی پرداخته و تضمین میکنند که امنیت شبکه بدون کوچکترین افت در سرعت و کارایی، حفظ شود. این پردازندهها در کنار تسریع پردازشهای امنیتی، قابلیتهای کلیدی زیر را نیز ارائه میدهند:
- افزایش چشمگیر سرعت شناسایی الگوهای مخرب (Pattern matching acceleration)؛
- بازرسی لحظهای و فوق سریع ترافیک با هدف شناسایی دقیق اپلیکیشنها؛
- اسکن و ارزیابی اولیه ترافیک، پیش از رسیدن به سیستم IPS با هدف کاهش بار پردازشی و افزایش سرعت واکنش به تهدیدات.
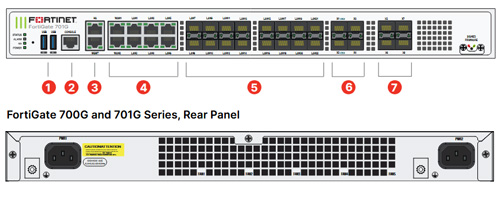
مشخصات فنی FortiGate 701G
- دارای 4 پورت 25 GE SFP28 / 10 GE SFP+؛
- دارای 4 پورت 10 GE SFP+ / GE SFP؛
- مجهز به 16 پورت GE SFP؛
- 8 پورت GE RJ45؛
- مجهز به پورت 5 GE / GE HA و GE Management؛
- مجهز به ماژول سختافزاری TPM برای ذخیرهسازی امن کلیدهای رمزنگاری؛
- برخورداری از سوییچ سختافزاری برای اطمینان از اجرای نسخههای رسمی و تاییدشده Firmware؛
- مجهز به FortiSentry برای تشخیص و جلوگیری از تهدیدات داخلی و حملات پیشرفته با تمرکز بر کنترل دسترسیها و اعتبار کاربران؛
- دو عدد ماژول SFP نوع SX برای ارتباط فیبر نوری با برد متوسط؛
- ظرفیت پردازش IPS: 38 Gbps؛
- ظرفیت عملکرد فایروال نسل جدید: 29 Gbps؛
- ظرفیت عملکرد محافظت در برابر تهدیدات: 26 Gbps؛
- زمان تاخیر فایروال در تحویل پکتهای UDP معادل 87 میکروثانیه؛
- پشتیبانی از 16 میلیون سشن به صورت همزمان؛
- توانایی ایجاد و مدیریت 700 هزار Session جدید در هر ثانیه برای تضمین عملکرد بالا در شرایط ترافیک سنگین
سوالات رایج درباره FortiGate 701G
-
فایروال FortiGate 701G برای چه سازمانها و در چه مقیاسی مناسب است؟
فایروال Enterprise-Grade FG-701G برای دیتاسنترها، سازمانهای بزرگ، اپراتورهای مخابراتی و محیطهایی با ترافیک سنگین و multi-branch مناسب است.
این مدل برای مجموعههایی طراحی شده که علاوه بر ظرفیت بالا، به امنیت لحظهای، مدیریت متمرکز، کنترل end-to-end و قابلیتهای AI/ML نیاز دارند.
-
فایروال فورتیگیت مدل FG-701G از چه ظرفیتی در مدیریت سشن برخوردار است؟
این فایروال قابلیت مدیریت حداکثر 16 میلیون سشن همزمان و 700 هزار سشن جدید در ثانیه را دارد. این ظرفیت در کنار تاخیر بسیار پایین و throughput بالا، باعث شده FG-701G به انتخابی ایدهآل برای دیتاسنترهای سازمانی، محیطهای cloud-edge و شبکههای با ترافیک بسیار بالا تبدیل شود.
-
عملکرد فایروال فورتیگیت سری FG 701G در بررسی ترافیک رمزنگاریشده چگونه است؟
این فایروال با پشتیبانی کامل از قابلیت Real-time SSL/TLS inspection شامل جدیدترین پروتکلها مانند TLS 1.3، قادر است با حفظ عملکرد عالی، به بررسی ترافیکهای رمزنگاریشده با ظرفیت بالا و زمان تاخیر کم بپردازد. این قابلیت، امنیت شفاف و قابل اطمینانی در شبکه ایجاد میکند و تهدیدات پنهان در ترافیک رمزنگاریشده را به صورت هوشمند شناسایی و مهار مینماید.

 26Gbps Threat Protection