فایروال صنعتی فورتیگیت سری FGR-70F
راهکار امنیتی پیشرفته برای محیطهای صنعتی
فایروالهای نسل جدید سری
FortiGate Rugged بهترین انتخاب برای ایجاد شبکههایی امنیتمحور هستند که بدون کوچکترین افت عملکرد، امنیت و پایداری ارتباطات حیاتی سازمان را تضمین میکنند.
فایروالهای FGR-70F برای تحمل شرایط سخت و محیطهای متغیر شبکههای صنعتی و زیرساختهای OT طراحی شدهاند. برخلاف راهکارهای متداول محیطهای اداری و سازمانی، سری FortiGate Rugged با ساختاری مقاوم، مجموعهای یکپارچه از قابلیتهای پیشرفته در برابر تهدیدات سایبری ارائه میدهد و امنیت شبکههای حیاتی صنعتی را تضمین میکند.
| Interfaces |
ATP |
NGFW |
IPS |
Model |
|
· 4 GE RJ45 ports
· 2 shared GE RJ45 ports/SFP slots
· 1 bypass pair
· Variant with single 3G/4G LTE modem and GPS
· Dual SIM (active/passive)
· Redundant 12V‑125V DC inputs
|
500 Mbps |
550 Mbps |
950 Mbps |
FGR-60F |
| FGR-60F-3G4G |
سیستمعامل یکپارچه فورتینت (FortiOS)
FortiOS شبکه و امنیت را در سراسر اکوسیستم Fortinet Security Fabric یکپارچه میسازد. با قابلیت استقرار در محیطهای مختلف، امنیتی پایدار، هوشمند و یکپارچه را در شبکه، endpointها و محیطهای multi-cloud ارائه میدهد.
این سیستمعامل هسته تمام پیادهسازیهای FGR-70F است؛ از دستگاه فیزیکی و مجازی گرفته تا کانتینر و سرویس ابری. این مدل استقرار، فناوریها و قابلیتهای مختلف را در قالب یک سیستم واحد با توسعهپذیری بالا ترکیب میکند و راهکاری قدرتمند و منعطف در اختیار سازمانها قرار میدهد.
FortiOS با گسترش سطح نظارت و کنترل بر شبکه و بهرهگیری از چارچوبی یکپارچه برای تعریف و اعمال پالیسیهای امنیتی، اجرای متمرکز و هماهنگ آنها را در سراسر زیرساخت سازمان سازمان تضمین میکند. این سیستمعامل مدیریت امنیت را در مقیاس وسیع ساده میسازد و با ایجاد بستری واحد برای نظارت، کنترل و هماهنگی انسجام شبکه را به شکل چشمگیری افزایش میدهد.
قابلیتهای کلیدی FortiOS در FGR-70F
- داشبورد تعاملی: امکان بررسی لحظهای شبکه و جزییات هر بخش با Live Dashboard؛
- رفع تهدیدات تنها با یک کلیک: شناسایی و رفع سریع تهدیدات برای محافظت دقیق از شبکه؛
- سیستم Threat Scoring: اولویتبندی مهمترین تهدیدات جهت حفظ امنیت در سطح بالا.
قدرتگرفته از تنها پردازنده اختصاصی امنیت در دنیا (SPU)
فایروالهای FGR-70F مجهز به پردازندههایی هستند که به صورت اختصاصی برای امنیت طراحی شدهاند. این پردازندهها، تهدیدات را با سرعتی بسیار بالا شناسایی و مسدود میکنند و در عین حال عملکرد شبکه را بدون کوچکترین افت حفظ مینمایند.
در مقابل فایروالهای معمولی که از پردازندههای عمومی استفاده میکنند، توان مقابله موثر با تهدیدات پیچیده امروزی را ندارند و این ضعف، به کاهش خطرناک کارایی شبکه منجر میشود.
پردازندههای اختصاصی فورتینت (SPU) این مشکل را برطرف نموده و با سرعت حداکثر 520 گیگابیت بر ثانیه تهدیدات نوظهور را شناسایی و محتوای مخرب را مسدود میکنند؛ بدون آنکه اثربخشی، قربانی امنیت گردد.
مزایای پردازنده تخصصی ASIC
فایروالهای FGR-70F از پردازندههای اختصاصی SOC4 و SP5، امنیت و عملکرد SD-WAN را به بالاترین سطح میرسانند.
- ترکیب «RISC based CPU»، «SPU» و «پردازندههای محتوا و شبکه» سرعت و دقت بینظیری ایجاد میکن؛
- شناسایی و مدیریت سریع و دقیق اپلیکیشنها موجب میشود کسبوکارها بتوانند عملکرد خود را به شکل بهینه و موثر حفظ کنند؛
- عملکرد IPsec VPN را بهینه میسازد تا کاربران با دسترسی مستقیم به اینترنت، تجربهای مطلوب داشته باشند؛
- قابلیتهای NGFW و Deep SSL inspection را با بیشترین سرعت و کارایی ارائه میدهد؛
- امنیت را به لایه دسترسی میبرد و با اتصال سریع و یکپارچه سوییچها و اکسسپوینتها، تحولی واقعی برای SD-Branch رقم میزند.
ماژول Trusted Platform (TPM)
فایروالهای FGR-70F به ماژول اختصاصی امنیتی مجهز هستند که با تولید، ذخیره و تایید کلیدهای رمزنگاری، لایهای قدرتمند از امنیت سختافزاری ایجاد میکند. این مکانیزم مبتنی بر سختافزار، به محافظت از سیستم در برابر بدافزارها و حملات فیشینگ میپردازد.
مدیریت متمرکز امنیت و شبکه در مقیاس گسترده
FortiManager راهکاری قدرتمند و مبتنی بر
FortiAI است که مدیریت و هماهنگی مولفههای Fortinet Security Fabric را در محیطهای ترکیبی بر عهده دارد. این پلتفرم در FGR-70F قادر است به صورت یکپارچه با FortiGate، FortiGate VM، cloud security، SD-WAN، SD-Branch، FortiSASE و ZTNA کار کند.
FortiManager با بهرهگیری از فناوری GenAI در FortiAI، فرایندهای پیکربندی، راهاندازی و نگهداری سیستمها را به صورت خودکار و هوشمند مدیریت میکند که نتیجه این یکپارچگی، افزایش بهرهوری عملیاتی و بهرهگیری کامل از توان واقعی Fortinet Security Fabric در FGR-70F است.
موارد استفاده از فایروال FortiGate Rugged
| امنیت صنعتی |
امنیت پیشرفته FGR-70F شبکههای صنعتی را با استفاده از فایروالهای نسل جدید و استاندارد تامین میکند. |
| شبکههای صنعتی را با قابلیت deep packet inspection (DPI) برای بیش از 80 اپلیکیشن و پروتکل اختصاصی OT ایمن می سازد و امکان نظارت کامل بر محتوای دادهها را فراهم میآورد. |
| با استفاده از قابلیت IPS در FGR-70F ویژه OT، virtual patching و محافظت در برابر آسیبپذیریها را اجرا کرده و خطر تهدیدات شناختهشده و ناشناخته را به حداقل میرساند. |
| تقسیمبندی شبکه |
قابلیت Network Segmentation و Microsegmentation با ایجاد نواحی و مسیرهای ایمن، از دسترسی غیرمجاز به منابع OT جلوگیری میکند. فایروال نیز به عنوان نقطهای ایمن بین این نواحی عمل کرده و ارتباطات را از طریق مسیرهای محافظتشده برقرار می سازد.
|
| تفکیکسازی شبکه (Network segmentation) تاثیر هر حادثه امنیتی در یک ناحیه مشخص را محدود نموده و امکان پایش ترافیک بین نواحی مختلف شبکه و محافظت موثر در برابر تهدیدات را فراهم میآورد. |
| تفکیک جزییتر شبکه (Network microsegmentation) که شامل تقسیمبندی دقیقتر نواحی مختلف شبکه بر اساس نیازهای امنیتی است، امکان پایش ترافیک داخلی شبکه و بازرسی دقیق بستههای دیتا (deep packet inspection) را برای جلوگیری از گسترش تهدید در شبکه فراهم میکند. |
| NGFW |
خدمات امنیتی مبتنی بر AI فورتیگارد، که با FortiGate Rugged یکپارچه شده، امنیت وب، محتوا و تجهیزات را تامین میکند و شبکه را در برابر حملات باجافزاری و سایر حملات سایبری محافظت میکند. |
| بازرسی لحظهای SSL، از جمله TLS 1.3، امکان نظارت کامل بر کاربران، تجهیزات و اپلیکیشنها را در تمام نقاط آسیبپذیر شبکه فراهم میکند. |
| فناوری اختصاصی فورتینت (SPU)، حفاظتی سریع و پیشرفته فراهم میکند. |
| SD-WAN |
فورتیگیت صنعتی یک راهکار پیشرفته برای اتصال شبکهها (WAN Edge) است که از قابلیت SD-WAN نیز پشتیبانی میکند. این سیستم با بهینهسازی شبکه، تامین امنیت و مدیریت ساده از طریق FortiOS، تجربهای سریع و مطمئن در ارتباطات شبکه فراهم میکند. |
| فورتیگیت که بر پایه پردازنده اختصاصی ASIC مبتنی بر SD-WAN طراحی شده، شناسایی سریعتر اپلیکیشنها را ممکن میسازد تا دسترسی به آنها بدون تاخیر صورت گیرد و عملکرد شبکههای همپوشان (شبکههای overlay یا همان شبکههای مجازی ساختهشده بر روی زیرساخت فیزیکی موجود) در هر مکانی بهینه و تسریع گردد. |
| با اتوماسیون، اجرای تحلیلهای دقیق و قابلیت خودترمیمی (self-healing)، عملکرد و کارایی شبکه را در هر مقیاسی بهبود میبخشد. |
| ZTNA |
بدون توجه به محل کاربر یا محل میزبانی اپلیکیشن، دسترسی به آنها را کنترل میکند تا پالیسیهای دسترسی به طور کامل و یکپارچه اعمال شوند. |
| احراز هویت و اعمال پالیسیهای مربوطه پیش از هر بار اعطای دسترسی انجام میشود. |
| دسترسی مبتنی بر Agent از طریق FortiClient یا دسترسی agentless از طریق پورتال پروکسی برای مهمان یا دستگاههای شخصی کارمندان (BYOD) فراهم میشود. |
| امنیت لایه دسترسی
|
پلتفرم یکپارچه امنیت فورتینت فایروالهای FortiGate NGFW را قادر میسازد دستگاههای IoT و IIoT را به صورت خودکار، شناسایی و ایمن کنند تا راهاندازی شعب سازمانی هرچه سریعتر و ایمنتر انجام شود.
|
| فورتیگیت با یکپارچگی کامل با سوئیچهای اترنت FortiSwitch و اکسسپوینتهای FortiAP، امنیت را بهسادگی به شبکههای LAN، WAN و WLAN در شعب یا دفاتر راه دور سازمان، گسترش میدهد تا حفاظت یکپارچه و اتصال پایدار فراهم شود. |
| فورتیگیت و سایر محصولات فورتینت با FortiManager بهصورت یکپارچه عمل میکنند و با فراهم آوردن نظارت کامل، امکان مدیریت سادهتر، یکپارچه و اثربخش شبکه را برای تیمهای IT و OT در تمام موقعیتهای سازمانی فراهم میآورند. |
| پروتکل FortiLink، امکان یکپارچهسازی امنیت و دسترسی شبکه را فراهم میکند؛ به طوری که سوییچهای FortiSwitch مستقیما از طریق FortiGate مدیریت شده و در ساختار امنیتی آن ادغام میشوند. همچنین در صورت نیاز، پورتهای FortiLink را میتوان به سادگی به پورتهای استاندارد تبدیل کرد. |
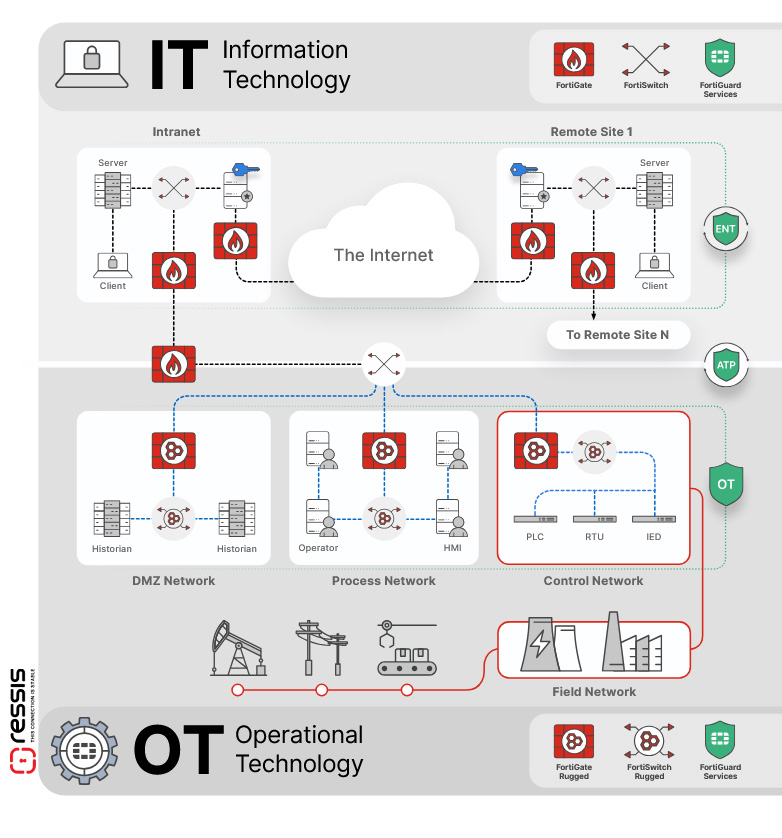
نحوه به کارگیری معمول فایروالهای FortiGate در شبکههای IT و OT
مشخصات فنی FGR-70F
- 6 پورت GE RJ45؛
- پورتهای Pair Bypass GE RJ45 (PORT4 و WAN1) برای عبور ترافیک در صورت قطعی فایروال؛
- ۲ جفت پورت مشترک GE RJ45/SFP؛
- 1 پورت Serial با کانکتور DB9 برای مدیریت و کانفیگ دستگاه؛
- پردازنده FortiSoC4 برای شناسایی سریع تهدیدات و پردازش با کارایی بالا؛
- 8 گیگابیت بر ثانیه توان فایروال؛
- 5.82 μs تاخیر؛
- 000 ارتباط TCP همزمان در ثانیه؛
- 000 ارتباط TCP جدید در ثانیه؛
- محدوده دمای عملیاتی دستگاه: -40 تا 75 درجه سانتیگراد؛
- محدوده دمای نگهداری دستگاه: -40 تا 85 درجه سانتیگراد؛
- رطوبت: 5 تا 95 درصد در شرایط غیرتقطیر؛
- محدوده ارتفاع عملیاتی دستگاه: تا 10000 فوت (3048 متر).

 1.3Gbps Threat Protection Throughput