بررسی تنظیمات مربوط به Internal Switch mode و Operation Mode

از Internal Switch mode جهت تعیین چگونگی مدیریت پورت های فیزیکی دستگاه فورتی گیت استفاده می شود. در ادامه به بررسی Mode های تعریف شده برای دستگاه فورتی گیت خواهیم پرداخت.
معرفی ASIC جدید و منحصر به فرد فورتی نت
معرفی ASIC جدید و منحصر به فرد فورتی نت در این ویدئو معرفی ASIC جدید و منحصر به فرد فورتی نت به نام NP7 در محصول 1800f نیز به کار رفته و در نوع خود بهترین است را به شما معرفی خواهیم کرد ، زیر نویس فارسی این ویدئو در شرکت رسیس برای شما تهیه […]
آموزش راه اندازی IPsec-VPN بر روی فورتی گیت با FortiClient
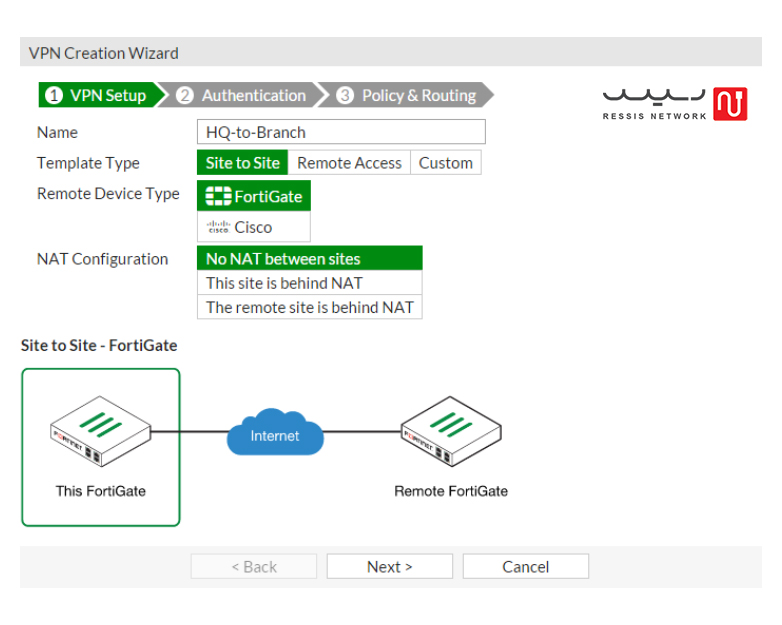
در این ویدئو آموزش راه اندازی IPsec-VPN بر روی فورتی گیت با FortiClient را درقالب ویدئو و با زیر نویس فارسی برای شما تهیه نموده ایم
آموزش متدهای Traffic Shaping
در سیستم عامل FortiOS سه نوع پیکربندی برای Traffic Shaping وجود دارد، که هرکدام از آنها قابلیت های مخصوص به خود را دارند و می توانند در پیکربندی های مختلف باهم استفاده شوند. Shapping Policy شما را قادر می سازد که بیشترین پهنای باند (Maximum Bandwidth) و پهنای باند تضمین شده(Guaranteed Bandwidth) را برای یک سیاست امنیتی(Security Policy) تنظیم کنید.
معرفی سری فایروال های 60F فورتی گیت
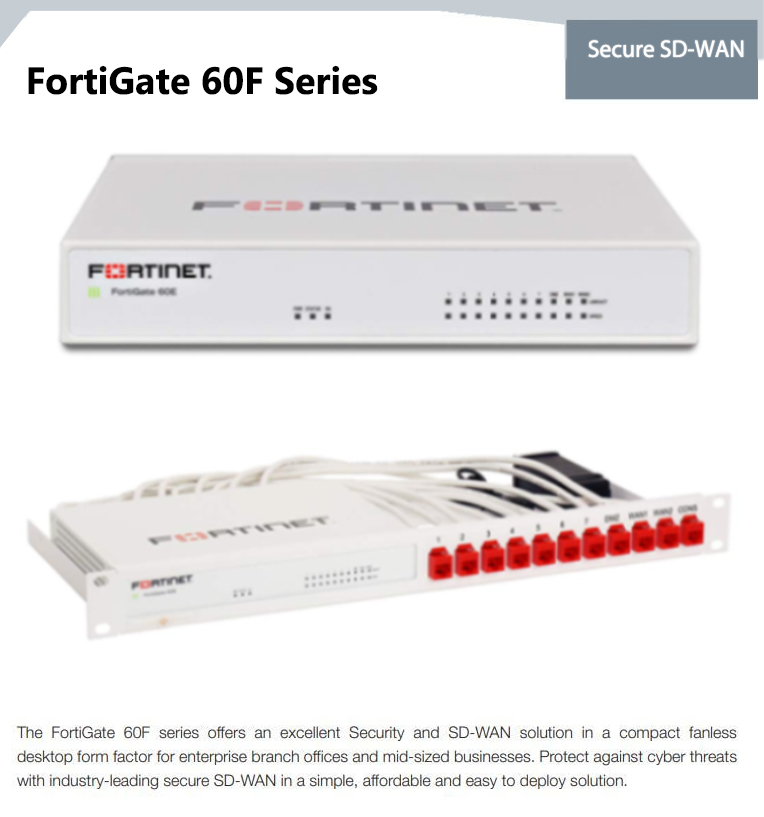
در حال حاضر یکی از بزرگترین چالش های بسیاری از سازمان ها این است که راهکارهای امنیتی آنها به سرعت تبدیل به عامل کندی شبکه های شان می شود، مخصوصاً زمانی که حجم داده های encrypt شده افزایش می یابد در حقیقت بر اساس گزارش آزمایشگاه های FortiGuard، در حال حاضر ۸۷% ترافیک وب encrypt شده است
بررسی معماری و کامپوننت های راهکار Cisco SD-WAN
امروزه با گسترش تجهیزات موبایل، ترافیک تجهیزات Internet-of-Things یا به اختصار IoT، اپلیکیشن های SaaS، سرویس های Cloud و ایجاد زیرساخت های IaaS و PaaS و… همچون Amazon AWS، Google Cloud، Microsoft Azure و… نیاز به امنیت افزایش پیاده کرده تا حدی که امنیت تجهیزات IoT به یکی از چالش های پیش روی متخصصین امنیت تبدیل شده …..
منظور از Virtual Wire Pair در تجهیزات FortiGate
همانطور که از نام Virtual Wire Pair مشخص است یک اینترفیس مجازی است که خود شامل دو اینترفیس بدون IP آدرس از یک تجهیز FortiGate می باشند که رفتاری مشابه با یک VDOM که در حالت transparent mode پیکربندی شده است دارند ……
روند حملات سایبری به بهداشت و درمان در سال ۲۰۱۹
پنج ماه اول سال ۲۰۱۹ سازمان های بهداشت و درمان هدف حملات سایبری مختلفی قرار گرفتند که از جمله آن ها می توان به حملات فیشینگ هدفمند و باج افزارهای سفارشی تا سوء استفاده های رایج مانند بدافزار و بات نت اشاره کرد. در ادامه به نمونه هایی خواهیم پرداخت تا ببینیم در گذشته چه اتفاقاتی روی داده است.
آسیب پذیری کوبرنتیز به حملات DoS
HTTP/2 پروتکل جایگزین HTTP/1.1 است و قابلیت های آن با نیازهای HTTP امروزی سازگاری بیشتر و همچنین عملکرد بهتری دارد. مشخصات HTTP/2 در سال ۲۰۱۵ منتشر شد و هنوز هم در انواع اپلیکیشن های سرور وب مورد استفاده قرار می گیرد.
با ورود خرده فروشان به بازار دیجیتال باید امنیت سایبری را بهبود داد

با ورود خرده فروشان به بازار دیجیتال باید امنیت سایبری را بهبود داد تجارت الکترونیک در سراسر جهان در حال رشد است اما هنوز هم از هر ده خرید، هفت مورد در فروشگاه های فیزیکی و به صورت سنتی انجام می شود. اما این باعث نمی شود که خرده فروشان برای افزایش مشتری و مدرن […]
توزیع اپلیکیشن خودکار با F5، Terraform و Consul

در دنیای دیجیتالی امروز، سازمان ها بر سر سرعت ورود به بازار در حال رقابت اند. پاسخگویی سریع به نیازهای بازار و بازخورد مشتریان از شروط بسیار مهم برای پیروزی در کسب و کار محسوب می شوند. فرایندهای مورد استفاده در ساخت و توزیع اپلیکیشن های امروزی، به دلیل وجود این الزامات در کسب و کارها دچار تحول عظیمی شده اند. امروزه شرکت های بیشتری برای ساده سازی و خودکار کردن فرایند توزیع اپلیکیشن از رویکرد دواپس و روش های سریع استفاده می کنند
اتوماسیون دواپس/سِکاپس با CI/CD با استفاده از F5 BIG-IP، SovLabs و VMware vRA

پیاده سازی اپلیکیشن همگام با کاربران کاری بسیار دشوار است. ممکن است سازمان های آی تی، دواپس و سکاپس چند ساعت، چند روز یا حتی چند ماه را برای یافتن روش های ساده سازی توزیع اپلیکیشن اختصاص دهند ولی نیاز کاربران امروزی فراهم سازی سلامت و امنیت است. چالش پیش روی ما این است که […]
