
براساس گزارش Verizon DBIR 2026، که بیش از ۲۲,۰۰۰ نقض داده تأیید شده را تحلیل کرده، عامل انسانی در ۶۲٪ از نقضهای دادهای نقش داشتهاند. این عدد ترکیبی از تهدیداتی مانند استفاده مجدد از رمزهای عبور، آسیبپذیری در برابر فیشینگ، شکافهای انطباقی و فریبهای مبتنی بر AI است.
بنا به همین گزارش، آمار نگرانکنندهتری نیز وجود دارد؛ حملات فیشینگ مبتنی بر موبایل نیز نرخ موفقیتی ۴۰٪ بالاتر از فیشینگ ایمیلی دارند، یعنی همان کارمندی که آموزشهای امنیتی را گذرانده، از طریق گوشی شخصیاش آسیبپذیرتر از همیشه است.
این اعداد پیام روشنی دارند، بزرگترین تهدید امنیت سایبری سازمان شما همیشه از بیرون سازمان نیست؛ بلکه گاهی از پشت میز کارمندان و دقیقاً داخل شبکه داخلی شماست.
اما سؤال اصلی اینجاست که خطرناکترین کارمند از نظر امنیت سایبری چه کسی است؟ فردی که عمداً قصد آسیب دارد یا کارمندی که تنها با یک کلیک اشتباه، مسیر یک نشت اطلاعاتی را باز میکند؟
واقعیت این است که هر دو سناریو میتوانند به یک اندازه برای سازمان خطرناک باشند. تفاوت در «نیت» نیست، بلکه در «دسترسی، آگاهی و کنترل» است.
در ادامه این مقاله رسیس، با خطرناکترین پروفایلهای کارمندان از منظر امنیت سایبری آشنا میشوید، نشانههای هشدار دهنده هر کدام را بررسی و راهکارهای عملی برای کاهش ریسک تهدیدات داخلی را مرور میکنیم.
تهدید داخلی (Insider Threat) چیست؟
تهدید داخلی (Insider Threat) در امنیت سایبری به هر نوع ریسکی گفته میشود که منشأ آن درون سازمان است و میتواند منجر به افشا، سوءاستفاده، تخریب یا از دسترس خارج شدن دادهها و سیستمهای اطلاعاتی شود. برخلاف حملات خارجی که از بیرون شبکه شروع میشوند، در تهدید داخلی، عامل تهدید به منابع سازمان دسترسی قانونی دارد.
براساس تعاریف ارائه شده در راهنمایهای امنیتی نهادهایی مانند CISA، تهدید داخلی تنها به رفتار عمدی و مخرب محدود نمیشود؛ بلکه شامل خطای انسانی، سهلانگاری و حتی سوءاستفاده غیر عمدی از دسترسیهاست. همین موضوع باعث میشود Insider Threat یکی از پیچیدهترین و سختترین چالشهای امنیت سایبری سازمانها باشد.
از جمله این افراد باید به کارمندان زیر اشاره کنیم:
- کارمندان فعلی در هر سطحی از سازمان
- کارمندان سابق که دسترسیهایشان لغو نشده
- پیمانکاران و مشاوران خارجی با دسترسی به شبکه
- شرکای تجاری با اتصال به سیستمهای داخلی
انواع کارمندان پر ریسک برای امنیت سایبری سازمان؛ ۵ پروفایل خطرناک
در مدلهای نوین مدیریت ریسک امنیت سایبری، تهدید داخلی (Insider Threat) به یک گروه واحد از افراد محدود نمیشود، بلکه شامل مجموعهای از الگوهای رفتاری است که میتوانیم آنها را در قالب پروفایلهای مشخص دستهبندی کنیم. سازمانها با شناخت این پروفایلها میتوانند قبل از وقوع حادثه، ریسک را شناسایی و کنترل کنند.
پروفایل اول: کارمند بیاحتیاط (Negligent Employee)
رایجترین و در عین حال یکی از خطرناکترین انواع تهدید داخلی، کارمندان بیاحتیاط هستند. این افراد قصد آسیب ندارند، اما به دلیل آگاهی پایین امنیتی یا بیتوجهی، اقداماتی مانند کلیک روی لینکهای فیشینگ، استفاده از رمزهای عبور ضعیف یا اشتراکگذاری اشتباه اطلاعات انجام میدهند.
رفتارهای پرخطر این پروفایل:
- کلیک روی لینکهای فیشینگ در ایمیل یا پیامرسانها
- استفاده از رمزهای عبور ضعیف یا مشترک بین چند سرویس
- آپلود اسناد سازمانی روی Google Drive یا Dropbox شخصی
- اتصال به شبکههای Wi-Fi عمومی بدون VPN
- فوروارد کردن ایمیلهای حساس به آدرس شخصی
پروفایل دوم: کارمند ناراضی یا در آستانه خروج (Disgruntled Employee)
این دسته از کارمندان اغلب به دلیل نارضایتی شغلی، مشکلات سازمانی یا در آستانه ترک سازمان بودن، بیشترین انگیزه بالقوه برای آسیبرسانی را دارند. رفتارهایی مانند دسترسی غیر عادی به فایلها، دانلود حجم بالای داده یا تلاش برای انتقال اطلاعات میتواند در این گروه مشاهده شود.
چه کسانی در معرض تبدیل شدن به این پروفایل هستند؟
- کارمندانی که از ارتقا شغلی محروم شدهاند.
- افرادی که اخراج یا تنزل رتبه گرفتهاند.
- کسانی که احساس میکنند ناعادلانه با آنها رفتار شدهاست.
- کارمندانی در دوره اطلاع قبلی از استعفا (Notice Period)
پروفایل سوم: کارمند با دسترسی بیش از حد (Overprivileged User)
ادمینهای IT، مدیران پایگاه داده، مهندسان DevOps و … افرادی هستند که کلید تمام قفلهای سازمان را دارند!
زمانی که سطح دسترسی کاربران بیش از نیاز واقعی شغلی آنها تعریف شده باشد، ریسک سوءاستفاده یا افشای ناخواسته اطلاعات افزایش پیدا میکند. این گروه میتواند شامل کارمندان عادی یا حتی مدیرانی باشد که دسترسیهای زیاد اما کنترل نشده دارند.
ریسکهای اصلی:
- دسترسی مستقیم به دادههای حساس بدون نیاز به تأیید دیگران
- امکان غیر فعال کردن یا دور زدن ابزارهای امنیتی
- مشاهده لاگهای امنیتی که خودشان تولید میکنند.
- ایجاد حسابهای کاربری مخفی برای دسترسی آینده
بر اساس گزارش Verizon DBIR سال ۲۰۲۵، ۸۹٪ از موارد سوءاستفاده از دسترسی ممتاز با انگیزه مالی بوده است.
پروفایل چهارم: کارمند فریب خورده (Social Engineering Victim)
این پروفایل نه بیاحتیاط است، نه ناراضی بلکه هدف یک حمله سازمانیافته قرار گرفته است. مهندسی اجتماعی یعنی فریب دادن انسان بهجای هک کردن سیستم و متأسفانه، هر چقدر سیستمهای فنی امنتر میشوند، مهاجمان بیشتر به سراغ ضعیفترین حلقه یعنی انسان میروند.
انواع حملات رایج:
- فیشینگ ایمیلی: ایمیل جعلی با ظاهر معتبر
- ویشینگ (Vishing): تماس تلفنی جعلی (مثلاً جعل هویت پشتیبانی IT)
- پریتکستینگ (Pretexting): ساختن یک سناریوی دروغ برای اعتمادسازی
- فیشینگ مبتنی بر AI: نوع جدید و خطرناکتر
پروفایل پنجم: کارمند سابق (Former Employee)
آخرین روز کاری یک کارمند، لزوماً آخرین روز دسترسی او به سیستمهای شما نیست. تحقیقات نشان میدهد ۸۹٪ از کارمندان پس از ترک سازمان همچنان میتوانند به اپلیکیشنهای حساس شرکت دسترسی داشته باشند. این مورد در واقع شکافی سیستماتیک در فرآیند خروج است.
جدول مقایسهای پروفایل انواع کارمند تهدیدساز | ||||
| پروفایل کارمند | سطح ریسک | انگیزه یا علت | رفتارهای هشدار دهنده | پیامد امنیتی احتمالی |
| کارمند بیاحتیاط (Negligent Employee) | بالا | آگاهی پایین یا بیتوجهی | کلیک روی فیشینگ، رمز ضعیف، استفاده از سرویس شخصی | نشت اطلاعات، آلودگی بدافزاری، نفوذ اولیه |
| کارمند ناراضی یا در آستانه خروج (Disgruntled Employee) | بالا | نارضایتی یا انگیزه انتقام | دانلود غیر عادی فایل، دسترسی خارج از روال، انتقال داده | سرقت اطلاعات، تخریب یا افشای داده |
| کارمند با دسترسی بیش از حد (Overprivileged User) | بسیار بالا | دسترسی کنترل نشده یا بیش از نیاز | دسترسی متنوع، دور زدن کنترلها، ایجاد حساب اضافی | سوءاستفاده از دسترسی، دور زدن امنیت، خسارت گسترده |
| کارمند فریب خورده (Social Engineering Victim) | بالا | قربانی حملات مهندسی اجتماعی | افشای اطلاعات، پاسخ به ایمیل جعلی، اعتماد به هویت جعلی | سرقت اعتبارنامه، نفوذ مهاجم، باجافزار |
| کارمند سابق (Former Employee) | متوسط تا بسیار بالا | ضعف در Offboarding و لغو دسترسی | باقی ماندن حساب فعال یا دسترسی از راه دور | دسترسی غیر مجاز، نشت یا سوءاستفاده از داده |
نشانههای هشدار دهنده رفتارهای پرریسک کارکنان
شناسایی تهدید داخلی تنها به شناخت پروفایلهای پرریسک محدود نمیشود. در بسیاری از موارد، آنچه سازمانها را از یک رخداد امنیتی نجات میدهد، تشخیص زودهنگام الگوهای رفتاری غیر عادی است.
نکته مهم اینجاست که هیچ کدام از این نشانهها بهتنهایی اثبات کننده رفتار مخرب نیستند؛ اما زمانی که چند الگو بهصورت همزمان دیده شوند، میتوانند بهعنوان یک هشدار امنیتی جدی در نظر گرفته شوند.
- دسترسی یا دانلود غیر عادی اطلاعات
- فعالیت خارج از ساعات یا الگوی کاری معمول
- استفاده از ابزارها و سرویسهای غیر مجاز (Shadow IT)
- تلاش برای دور زدن کنترلهای امنیتی
- تغییر ناگهانی در رفتار دیجیتال کاربران
چگونه سازمانها میتوانند ریسک خطرناکترین کارمندان را مدیریت کنند؟
واقعیت این است که هیچ سازمانی نمیتواند بهطور کامل احتمال خطای انسانی یا تهدید داخلی را حذف کند. اما سازمانهای بالغ از نظر امنیت سایبری، بهجای اتکا به اعتماد مطلق یا نظارت واکنشی، تلاش میکنند ریسک را از طریق ترکیبی از سیاستگذاری، کنترل دسترسی و ابزارهای امنیتی مدیریت کنند.
در ادامه، مهمترین رویکردهایی را بررسی میکنیم که سازمانها برای کاهش این تهدید به کار میگیرند.
- اجرای اصل حداقل دسترسی (Least Privilege Access)
- استفاده از مدل امنیتی Zero Trust
- مانیتورینگ و تحلیل رفتار کاربران (UEBA)
- جلوگیری از نشت اطلاعات با DLP
- آموزش امنیت سایبری و فرهنگسازی مستمر
در نهایت، سازمانهایی در مدیریت تهدید داخلی موفقترند که امنیت را صرفاً یک مسئله فناوری نمیبینند. کاهش ریسک کارمندان پرخطر نیازمند ترکیبی از سیاستهای روشن، کنترل دسترسی، تحلیل رفتار و فرهنگ امنیتی است؛ رویکردی که امنیت سایبری را از یک ابزار دفاعی به بخشی از حاکمیت سازمان تبدیل میکند.
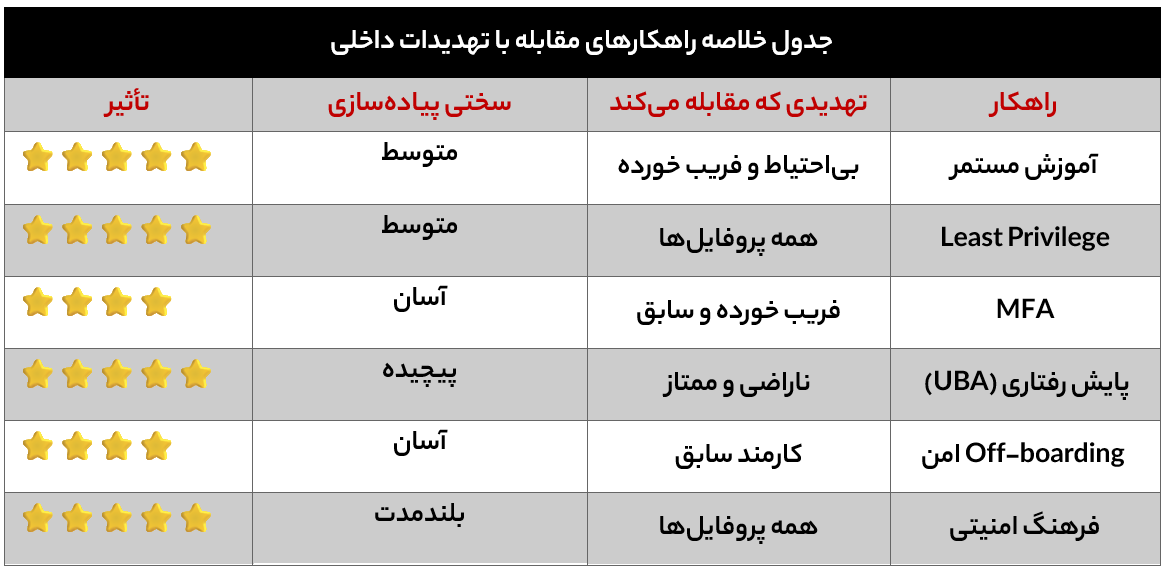
چکلیست؛ آیا سازمان شما در برابر تهدید داخلی ایمن است؟
تهدیدهای داخلی نتیجه یک نقص واحد نیستند؛ بلکه از ترکیب خطای انسانی، دسترسیهای کنترل نشده و نبود دید کافی نسبت به رفتار کاربران شکل میگیرند. برای ارزیابی اولیه وضعیت سازمان، به سؤالات زیر پاسخ دهید. هر پاسخ «خیر» میتواند نشانه یک شکاف امنیتی بالقوه باشد.
چک لیست شناسایی تهدیدات داخلی
- آیا سطح دسترسی کاربران براساس اصل حداقل دسترسی (Least Privilege) تعریف شدهاست؟
- آیا دسترسی کارکنان پس از تغییر نقش شغلی یا خروج از سازمان بهسرعت بازبینی و حذف میشود؟
- آیا سازمان شما فرآیند رسمی Offboarding برای لغو دسترسی کارمندان سابق دارد؟
- آیا فعالیت کاربران ممتاز و دارای دسترسی مدیریتی (Admin / Privileged Users) مانیتور میشود؟
- آیا امکان شناسایی دانلود یا انتقال غیر عادی اطلاعات در سازمان وجود دارد؟
- آیا برای استفاده از سرویسهای ابری شخصی، USB یا ابزارهای خارج از سیاست سازمان محدودیت یا کنترل مشخصی تعریف شدهاست؟
- آیا آموزش امنیت سایبری کارکنان بهصورت دورهای برای مقابله با مهندسی اجتماعی برگزار میشود؟
- آیا حملات فیشینگ یا سناریوهای امنیتی بهصورت شبیهسازی شده تمرین میشوند؟
- آیا تیم امنیت یا IT دید کافی نسبت به رفتارهای غیر عادی کاربران و الگوهای دسترسی دارد؟
- آیا سازمان از ابزارهایی مانند SIEM ،DLP یا تحلیل رفتار کاربران (UEBA) برای شناسایی تهدیدهای داخلی استفاده میکند؟
نتیجه را چگونه تفسیر کنیم؟
- ۸ تا ۱۰ پاسخ «بله»: سازمان شما از نظر مدیریت تهدید داخلی در وضعیت نسبتاً مناسبی قرار دارد؛ هرچند بازبینی مستمر همچنان ضروری است.
- ۵ تا ۷ پاسخ «بله»: برخی کنترلهای امنیتی وجود دارند، اما هنوز شکافهایی دیده میشود که میتوانند مسیر رخدادهای داخلی را باز کنند.
کمتر از ۵ پاسخ «بله»: احتمال وجود ریسکهای کنترل نشده در حوزه Insider Threat بالاست و بهتر است سیاستهای دسترسی، فرآیندهای امنیتی و ابزارهای نظارتی بازبینی شوند.










