فیشینگ چیست؟ معرفی انواع Phishing و راهکارهای مقابله
نکات کلیدی
فیشینگ (Phishing) نوعی حمله مبتنی بر مهندسی اجتماعی است که در آن مهاجم با جعل هویت افراد یا سازمانهای مورد اعتماد، کاربران را به افشای اطلاعات حساس، انجام تراکنش غیر مجاز یا اجرای فایل مخرب ترغیب میکند.
مهمترین نکاتی که باید درباره حملات فیشینگ بدانید:
- هدف فیشینگ: سرقت اطلاعات ورود، تصاحب حسابهای کاربری، کلاهبرداری مالی و ایجاد دسترسی اولیه برای حملات سایبری.
- روشهای اجرا: ایمیل، پیامک (Smishing)، تماس صوتی (Vishing)، شبکههای اجتماعی و کدهای QR (Quishing).
- نشانههای شناسایی: دامنههای جعلی، درخواستهای غیر عادی، لینکهای مشکوک، فایلهای ضمیمه ناشناس و ایجاد حس فوریت.
- راهکارهای پیشگیری: آموزش کارکنان، استفاده از MFA مقاوم در برابر فیشینگ، Email Security، فیلتر DNS، مدیریت دسترسی و بهروزرسانی سیستمها.
- اقدامات پس از حمله: محدودسازی دسترسیهای مشکوک، ابطال نشستهای فعال، تغییر اعتبارنامههای افشا شده و بررسی شواهد رخداد.
فیشینگ یکی از روشهای رایج حملات سایبری است که با سوءاستفاده از اعتماد کاربران و ضعف فرایندهای احراز هویت، زمینه سرقت اطلاعات یا نفوذ به زیرساختهای سازمانی را فراهم میکند. برخلاف حملاتی که بهطور مستقیم آسیبپذیریهای نرمافزاری را هدف قرار میدهند، در فیشینگ مهاجم تلاش میکند کاربر را به انجام اقدامی ترغیب کند که مسیر دسترسی به اطلاعات یا سیستمهای سازمان را برای او باز میکند.
امروزه این حملات به ایمیلهای جعلی و پیامهای دارای غلط املایی محدود نیستند. مهاجمان با استفاده از دامنههای مشابه، صفحات ورود جعلی، کدهای QR مخرب و حتی هوش مصنوعی مولد، پیامهایی متناسب با موقعیت شغلی و اطلاعات شخصی قربانی طراحی میکنند. در محیط سازمانی، یک حمله فیشینگ موفق میتواند به سرقت اعتبارنامهها، تصاحب حسابهای کاربری، کلاهبرداری مالی و فراهم شدن زمینه اجرای حملات بعدی مانند باجافزار منجر شود.
در این مقاله ویکی رسیس میخواهیم فیشینگ را از منظر فنی و عملیاتی یعنی نحوه اجرای حمله و انواع آن، روشهای شناسایی، راهکارهای پیشگیری و اقدامات ضروری بعد از وقوع رخداد بررسی کنیم.
حمله فیشینگ چیست؟
فیشینگ (Phishing) نوعی حمله مهندسی اجتماعی (Social Engineering) است که در آن مهاجم با جعل هویت یک فرد، سازمان یا سرویس معتبر، تلاش میکند قربانی را به افشای اطلاعات حساس یا انجام اقدامی به نفع خود ترغیب کند.
این اطلاعات ممکن است شامل موارد زیر باشند:
- نام کاربری و رمز عبور (Credentials)
- کدهای یکبارمصرف و اطلاعات احراز هویت
- اطلاعات کارت بانکی و حسابهای مالی
- اطلاعات محرمانه و اسناد سازمانی
- اطلاعات لازم برای دسترسی به سامانهها و شبکه داخلی
در برخی حملات، هدف فقط سرقت اطلاعات است؛ در برخی دیگر، مهاجم تلاش میکند کاربر را به دانلود و اجرای بدافزار یا نصب ابزار دسترسی از راه دور (Remote Access Tool) ترغیب کند.
فیشینگ چگونه کار میکند؟ کالبدشکافی زنجیره تهاجم (Attack Chain)
یک حمله فیشینگ از چند مرحله تشکیل میشود:
۱. شناسایی هدف (Reconnaissance)
مهاجم اطلاعات لازم را از منابع عمومی مانند وبسایت سازمان، شبکههای اجتماعی، LinkedIn و اطلاعات افشا شده در رخدادهای قبلی جمعآوری میکند. در حملات هدفمند، کارکنان واحدهای مالی، مدیران ارشد و مدیران سیستم میتوانند از اهداف اصلی باشند.
۲. آمادهسازی زیرساخت حمله
مهاجم دامنه جعلی، صفحه ورود تقلبی، ایمیل جعل شده یا فایل مخرب را آماده میکند. استفاده از دامنههای مشابه (Look-alike Domains) و جعل هویت بصری سازمان از روشهای رایج این مرحله است.
۳. اجرای تکنیکهای مهندسی اجتماعی
پیام فیشینگ با استفاده از محرکهایی مانند فوریت، ترس، کنجکاوی یا وعده پاداش طراحی میشود. برای مثال، مهاجم ممکن است با عنوان واحد پشتیبانی IT اعلام کند که حساب کاربری کارمند در آستانه مسدود شدن است و برای جلوگیری از آن باید وارد لینک ارسالی شود.
۴. بهرهبرداری از رفتار قربانی (Exploitation)
کاربر ممکن است روی لینک کلیک کند، اطلاعات ورود خود را در صفحه جعلی وارد کند، فایل ضمیمه را اجرا کند یا اطلاعات حساس را در تماس تلفنی در اختیار مهاجم قرار دهد.
۵. سوءاستفاده از دسترسی یا اطلاعات سرقت شده
مهاجم با استفاده از اطلاعات بهدست آمده ممکن است حساب کاربری را تصاحب کند، به سرویسهای سازمانی دسترسی پیدا کند، دادهها را استخراج کند یا زمینه اجرای حملات بعدی را فراهم سازد.
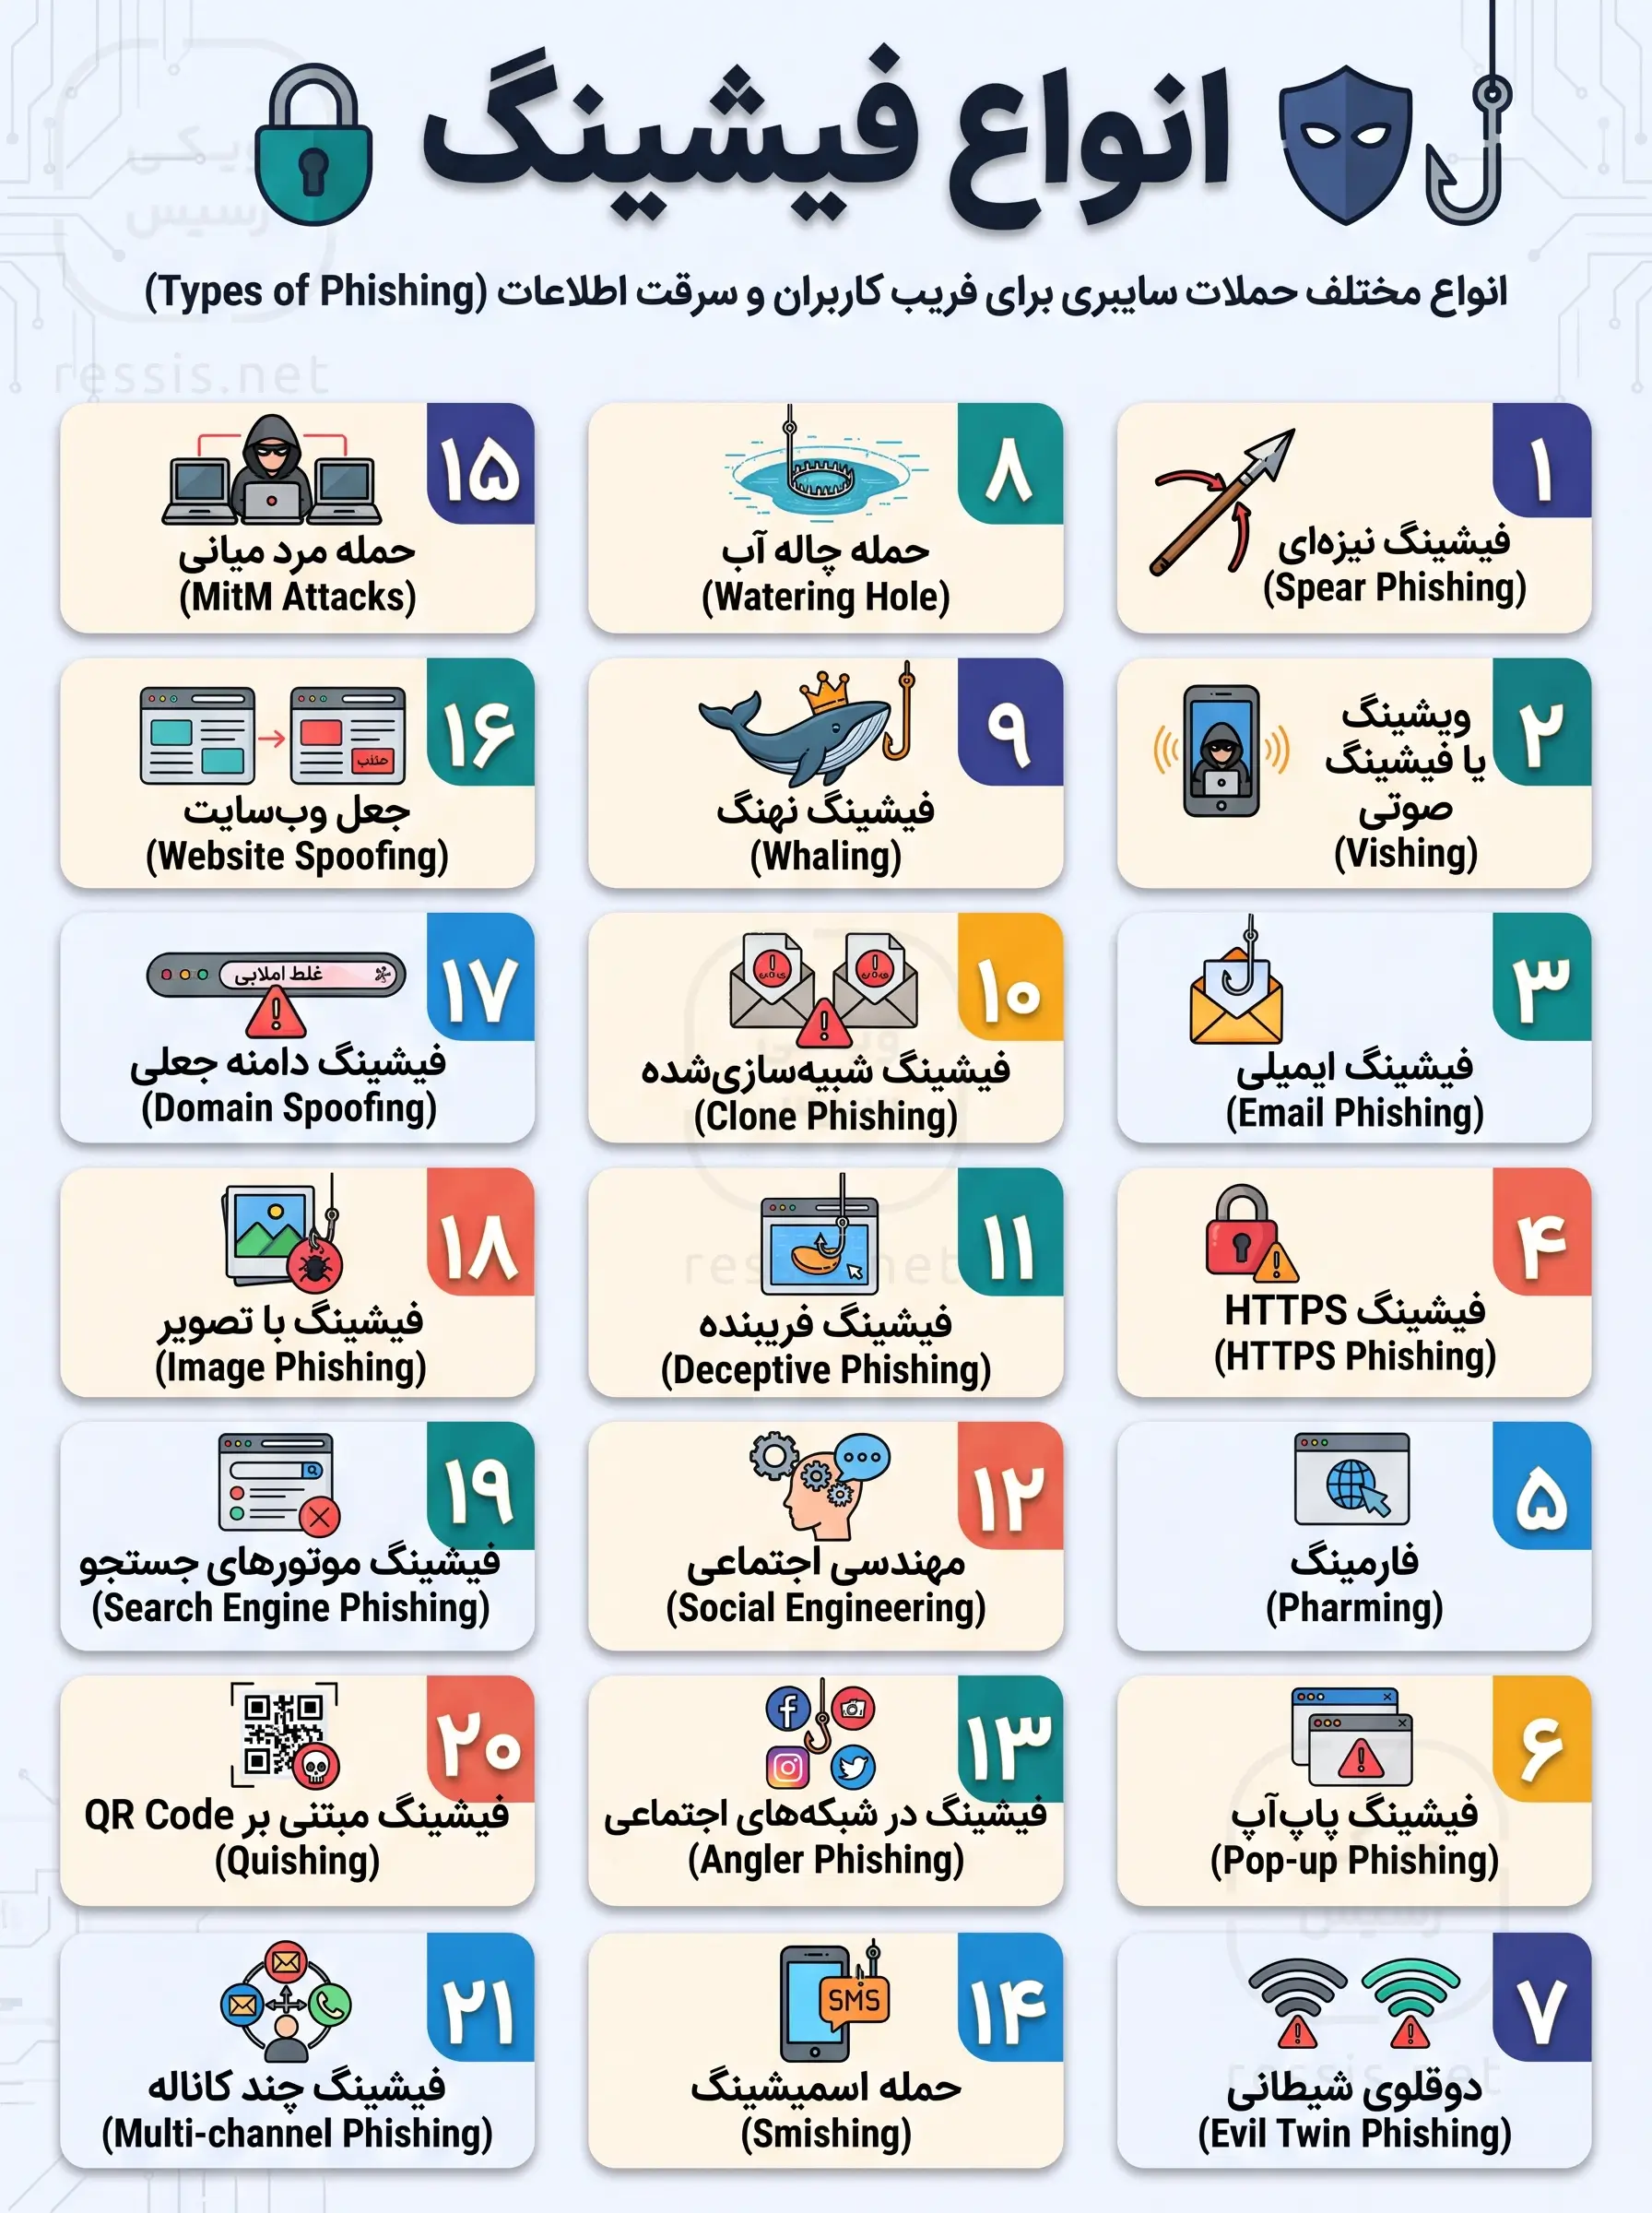
انواع حملات فیشینگ؛ تحلیل تخصصی 21 نوع phishing
تکنیکهای فیشینگ بسیار متنوعاند، اما میتوانیم اغلب حملات موفق را در چند دسته اصلی طبقهبندی کنیم. داشتن این انواع کلیدی، به شما کمک میکند ریسک واقعی را بهتر بسنجید و بتوانید کنترلهای مؤثرتری داشته باشید:
1. فیشینگ نیزهای (Spear phishing)
حمله اسپیر فیشینگ، بهطور مستقیم یک فرد یا سازمان خاص را هدف میدهد و با صرف زمان برای تحقیق (Reconnaissance)، اطلاعاتی نظیر نام، سمت و شماره تماسهای کاری او را پیدا میکند تا بتواند پیامی شخصیسازی شده ارسال کند.
برای مثال یک گروه هکری طی حمله فیشینگ نیزهای، به جای ارسال ایمیلهای انبوه، به صورت هدفمند کارکنان شرکت NTL World را هدف قرار دادند. آنها ایمیلی با ظاهری رسمی و با استفاده از هویت بصری سازمان برای کارمندان ارسال کردند که حاوی لینکی به نسخه جدید کتابچه قوانین استخدامی یا همان Employee Handbook بود.
مهاجمان با تکنیک Link Manipulation، کاربران را به صفحه لاگین جعلی هدایت کردند و کارمندان به گمان اینکه برای مشاهده فایل باید مجددا احراز هویت کنند، اعتبارنامههای (Credentials) خود را وارد کردند. این حمله منجر به سرقت گسترده نام کاربری و رمز عبور کارکنان و در نهایت نفوذ به لایههای داخلی شبکه شرکت شد.
2. ویشینگ یا فیشینگ صوتی (Vishing)
Vishing مخفف Voice Phishing است و مهاجم با استفاده از تکنیکهای Voice Spoofing، شماره تلفن یک سازمان معتبر (مثل بانک یا اداره مالیات) را روی Caller ID قربانی نمایش میدهد. در این حمله، هدف، استفاده از فشار روانی و مهندسی اجتماعی در لحظه برای دریافت کدهای تایید یا اطلاعات حساب است.
بهعنوان مثالی واقعی از vishing باید به حمله سال ۲۰۱۹، یکی از گستردهترین حملات ترکیبی علیه اعضا پارلمان بریتانیا و کارمندان آنها اشاره کنیم. این عملیات با ارسال بیش از ۲۱ میلیون ایمیل اسپم و فیشینگ آغاز شد، اما لایه خطرناکتر آن، استفاده از ویشینگ (Vishing) برای نهایی کردن نفوذ بود.
در این سناریو، مهاجمان پس از ارسال ایمیلهای مخرب، با دفاتر نمایندگان پارلمان تماس تلفنی برقرار کرده و با جعل هویت (Caller ID Spoofing) به عنوان «تکنسینهای امنیتی IT» یا «نهادهای نظارتی»، قربانیان را تحت فشار روانی قرار میدادند تا کدهای دسترسی یا تاییدیه ایمیلهای دریافتی را صادر کنند.
3. فیشینگ ایمیلی ( Email phishing)
Email phishing رایجترین و پایهایترین شکل فیشینگ است که در آن مهاجم ایمیلی با ظاهر ایمیلهای عادی ارسال میکند و قربانی را به کلیک روی لینک، دانلود فایل یا پاسخدهی ترغیب میکند.
در حملات واقعی، این ایمیلها اغلب:
- از نام و لوگوی سازمانهای شناخته شده استفاده میکنند.
- لحن آنها حرفهای و بدون خطای نگارشی است.
- همراه حس فوریت یا هشدار امنیتی هستند.
بهعنوان مثال هکرها با استفاده از اطلاعات تماس عمومی کارکنان Sony که در پلتفرمهایی مانند LinkedIn در دسترس بود، اقدام به اجرای یک کمپین Email Phishing سازمانی کردند. ایمیلها با ظاهری رسمی و محتوایی متناسب با فضای کاری شرکت ارسال شدند تا حس اعتماد بیشتری ایجاد کنند.
این حمله در نهایت منجر به دسترسی غیر مجاز به بیش از ۱۰۰ ترابایت اطلاعات سازمانی شد و نشان داد که حتی حملات عمومی ایمیلی نیز، در صورت نبود کنترلهای لایهای، میتوانند impact قابل توجهی برای سازمانهای بزرگ ایجاد کنند.
4. فیشینگ HTTPS (HTTPS phishing)
فیشینگ HTTPS یا فیشینگ با گواهینامه SSL شامل ارسال ایمیل به همراه لینکی به وبسایت جعلی است. سپس از همین سایت برای فریب دادن قربانی به وارد کردن اطلاعات شخصی خود، استفاده میشود.
گروه هکری Scarlet Widow با شناسایی ایمیلهای سازمانی، پیامهایی بسیار ساده و اغلب خالی با کمک تکنیک HTTPS phishing ارسال میکرد که تنها شامل یک لینک بود. کاربران با کلیک روی لینک، به وبسایت جعلی که برای سرقت اطلاعات طراحی شده بود، هدایت میشدند.
5. فارمینگ (Pharming)
در حمله pharming، کدهای مخربی روی سیستم قربانی، نصب شده که این کدها، قربانی را به وبسایت جعلی هدایت میکنند. با این کار مهاجم بدون نیاز به کلیک کاربر روی لینک، کدهای مخربی را روی سیستم یا سرور DNS نصب میکند تا ترافیک وب به سایتهای جعلی هدایت شود. در فارمینگ، کاربر آدرس درست را تایپ میکند اما به مقصد اشتباه هدایت میشود.
در سال ۲۰۰۷، یک کمپین پیشرفته pharming با سوءاستفاده از دستکاری DNS، کاربران دهها مؤسسه مالی را به وبسایتهای جعلی هدایت کرد. قربانیان بدون مشاهده نشانهای غیر عادی، اطلاعات احراز هویت خود را وارد کرده و آنها را در اختیار مهاجمان قرار دادند.
6. فیشینگ پاپآپ (Pop-up phishing)
این حمله با استفاده از pop-up با هشدارهای امنیتی دروغین انجام میشود. بهعنوان مثال در پاپ آپ سایت پیامی مانند «سیستم شما آلوده شدهاست؛ برای اسکن رایگان کلیک کنید.» ظاهر میشود. کاربر با کلیک روی این پاپآپها بهطور اتوماتیک بدافزار (Drive-by Download) را دانلود و باعث آلوده شدن سیستم میشود.
گاهی اوقات کاربران با پنجرههای pop-up جعلی مواجه میشوند که آنها را واجد شرایط تمدید AppleCare معرفی میکند. این پیامها با ظاهر رسمی و وابسته به Apple Inc، کاربر را به کلیک یا تماس ترغیب کرده و در نهایت منجر به نصب بدافزار یا افشای اطلاعات حساس میشود.
7. دوقلوی شیطانی (Evil twin phishing)
گروههای هکری طی این حمله، یک اکسس پوینت Wi-Fi رایگان و بدون پسورد در مکانهای عمومی (مثل فرودگاه یا نزدیک سازمان) ایجاد میکنند که نامی مشابه شبکه معتبر آن مکان دارد. با اتصال کاربر به این شبکه، تمام ترافیک و اطلاعات ورود او توسط هکر ضبط میشود.
یکی از برجستهترین نمونههای عملیاتی Evil Twin، حملاتی است که به آژانسهای اطلاعاتی نظامی روسیه (GRU) نسبت داده میشود. در این سناریو، مهاجمان فیزیکی با استقرار در نزدیکی هتلها یا محل کنفرانسهای بینالمللی، اکسسپوینتهای جعلی قدرتمندی را با نامهایی مشابه Wi-Fi هتل یا مرکز کنفرانس راهاندازی کردند.
8. حمله چاله آب (Watering hole phishing)
در این حمله، مهاجمان سایبری وبسایتهای معتبری که گروه خاصی از کاربران (کارمندان یک صنعت خاص) به آن رفت و آمد دارند را شناسایی و آلوده میکنند. سپس هر کاربری که از آن سایت بازدید کند، سیستمش بهصورت خودکار آلوده شده و راه برای نفوذ به شبکه سازمانی باز میشود.
در سال ۲۰۱۲ شورای روابط خارجه ایالات متحده (Council on Foreign Relations) هدف یک حمله Watering Hole قرار گرفت. مهاجمان با سوءاستفاده از یک آسیبپذیری مرورگر، کاربران این وبسایت را به محتوای آلوده هدایت و اطلاعات احراز هویت آنها را جمعآوری کردند.
9. فیشینگ نهنگ (Whaling)
فیشینگ مدیران ارشد یا Whaling، مدیران ارشد، اعضای هیئتمدیره، تصمیمگیران کلیدی و C-Level کلیدی را هدف قرار میدهد. مدیران عامل یا مدیران مالی به مهمترین اطلاعات سازمان دسترسی دارند، بنابراین هدف قرار دادن این گروه و موفقیت در حمله دستاورد بزرگی برای گروههای هکری تلقی میشود.
فیشینگ Whaling، به این دلیل خطرناک است که اغلب این افراد دسترسی زیادی به اطلاعات حساس سازمان دارند و همچنین امکان دور زدن فرآیندها را برای مهاجمان راحتتر میکنند.
در سال ۲۰۲۰، صندوق سرمایهگذاری استرالیایی Levitas Capital قربانی یک حمله فیشینگ از نوع Whaling (صید نهنگ) شد. این حمله «سر» سازمان یعنی بنیانگذار شرکت را هدف قرار داده بود.
مهاجم با ارسال یک لینک جعلی، باعث نصب بدافزار در سیستمهای سازمان شد و امکان سرقت حدود ۸۰۰ هزار دلار را فراهم کرد.
10. فیشینگ شبیهسازی شده (Clone phishing)
در این نوع حمله، مهاجم کپی دقیقی از ایمیلی واقعی که گیرنده، قبلا آن را دریافت کرده، ایجاد میکند. ممکن است به منظور واقعیتر جلوه دادن این پیام، متنی به آن اضافه شود که نشان دهد این ایمیل، نسخه تکراری یا بهروز شده ایمیل قبلی است.
در این نمونه که براساس سناریوهای واقعی جعل هویت مدیران (مانند پرونده Giles Garcia) طراحی شده، مهاجم از تکنیک «شبیهسازی محتوا» برای دور زدن کاربر استفاده میکند.
11. فیشینگ فریبنده (Deceptive phishing)
در این نوع حمله، هکر با تظاهر به اینکه از واحد پشتیبانی فنی است، ایمیلی حاوی هشدار درباره «مسدود شدن اکانت به دلیل حمله سایبری» ارسال میکند. کاربر از ترس امنیت خود، دستورات هکر را اجرا کرده و راه نفوذ را باز میکند.
در کمپینی، مهاجمان با استفاده از تکنیک Display Name Spoofing، ایمیلهایی را با نام ظاهری [email protected] برای طیف گستردهای از کاربران ارسال کردند. محتوای پیام با تکیه بر محرک روانشناختی «ترس»، مدعی مسدود شدن Apple ID قربانی به دلایل امنیتی بود. کاربران با کلیک روی لینک موجود، به یک صفحه فرود (Landing Page) جعلی با طراحی کاملاً مشابه سایت اصلی هدایت میشدند.
هدف نهایی این حمله، استخراج اعتبارنامههای ورود و اطلاعات حساس کارتی جهت Account Takeover (تصاحب کامل حساب) و سوءاستفادههای مالی بود.
12. مهندسی اجتماعی (Social engineering)
حملات مهندسی اجتماعی با psychological manipulation انجام میشود و به نوعی تاثیر اجتماعی اشاره دارد که هدف آن تغییر رفتار یا درک دیگران از طریق تاکتیکهای غیر مستقیم است. هکرها با این روش، افراد را تحت تاثیر قرار میدهند تا اطلاعات مهم و محرمانه خود را فاش کنند.
در یک سناریو، مهاجم با جعل هویت نماینده Chase Bank به قربانی اعلام میکند که کارت ATM او با مشکل امنیتی مواجه شدهاست. با ایجاد حس اضطرار و ترس از مسدود شدن حساب، قربانی تحت فشار قرار میگیرد تا اطلاعات حساس خود را افشا کند.
13. فیشینگ در شبکههای اجتماعی (Angler phishing)
مهاجمان سایبری از پستهای جعلی در شبکههای اجتماعی استفاده میکنند تا افراد مختلف را به وارد کردن اطلاعات لاگین یا دانلود بدافزار تشویق کنند.
مهاجمان با جعل هویت پشتیبانی مشتریان Domino’s Pizza در Twitter به پیامها و شکایات کاربران پاسخ میدادند. پس از جلب اعتماد قربانیان از طریق تعامل حرفهای، آنها را به ارائه اطلاعات شخصی یا کلیک روی لینکهای مخرب ترغیب میکردند.
14. حمله اسمیشینگ (Smishing)
این نوع فیشینگ از طریق پیام متنی یا SMS رخ میدهد و با ارسال پیام کاربر را به سمت کلیک روی لینکی مخرب سوق میدهد.
بهعنوان مثال باید به گروهی از هکرها اشاره کنیم که وانمود میکردند از American Express هستند، برای قربانیان موردنظر خود پیامهایی حاوی درخواست رسیدگی فوری به اکانتهایشان را ارسال میکردند. کاربر بعد از کلیک روی لینک، به سایت جعلی هدایت میشد و اطلاعات شخصی آنها در اختیار هکرها قرار میگرفت.
15. حمله مرد میانی (Man-in-the-middle (MiTM) attacks)
مهاجمان سایبری طی این حمله که به آن حمله مرد میانی نیز گفته میشود، بین دو طرف یک ارتباط، قرار گرفته و تلاش میکنند تا به اطلاعات مبادله شده از جمله اطلاعات لاگین دست پیدا کنند.
در سال ۲۰۱۷ شرکت Equifax به عنوان یک شرکت محبوب اعتبارسنجی برای بررسی سابقه بانکی و اعتباری هدف حملات MiTM قرار گرفت. مهاجمان سایبری افرادی را هدف قرار دادند که از Equifax بدون استفاده از HTTPS استفاده میکردند. زمانی که کاربران وارد اکانتهای خود میشدند، هکرها اطلاعات ورود به سیستم آنها را ثبت میکردند.
16. جعل وبسایت (Website Spoofing)
هکرها در این حمله، وبسایتی جعلی که در ظاهر قانونی به نظر میرسد، راه اندازی میکنند. زمانی که کاربر از این وبسایت وارد اکانت خود میشد، اطلاعات توسط هکر، جمعآوری میشود.
مهاجمان با ایجاد وبسایتی جعلی که از نظر طراحی، فونت و تصاویر شباهت زیادی به وبسایت رسمی Amazon داشت، کاربران را فریب میدادند. تفاوت اصلی تنها در آدرس URL بود و قربانیان با ورود به این سایت تقلبی، ناخواسته اطلاعات حساب کاربری خود را در اختیار مهاجمان قرار میدادند.
17. فیشینگ دامنه جعلی (Domain spoofing)
Domain Spoofing که گاهی با عنوان DNS Spoofing نیز شناخته میشود، به حملاتی گفته میشود که در آن مهاجم با استفاده از دامنههایی بسیار مشابه دامنه اصلی یک سازمان در قالب ایمیل یا وبسایت جعلیکاربران را به وارد کردن اطلاعات حساس ترغیب میکند.
در یکی از سناریوهای رایج، مهاجمان با ثبت دامنهای جعلی شبیه به وبسایت LinkedIn، کاربران را به صفحهای تقلبی هدایت میکردند. اطلاعاتی که کاربران در این وبسایت وارد میکردند، مستقیم برای مهاجمان ارسال و برای دسترسی غیر مجاز به حسابهای کاربری استفاده میشد.
18. فیشینگ با تصویر (Image phishing)
هکر با این تکنیک فیشینگ، از تصاویر حاوی فایلهای مخرب استفاده میکند تا به اطلاعات مورد نظر دست یافته یا سیستم هدف را آلوده کند.
گروهی از هکرها از تکنیک AdGholas استفاده کردند تا کدهای مخرب ایجاد شده توسط JavaScript را داخل تصاویر و فایلهای HTML پنهان کنند. با کلیک کردن روی این تصاویر، بدافزار مربوطه روی سیستم دانلود شده و اطلاعات شخصی را ثبت میکند.
19. فیشینگ موتورهای جستجو (Search engine phishing)
حمله فیشینگ موتور جستجو به ایجاد محصولات جعلیای میپردازد که جذاب و محبوب هستند. هنگامی که این Pop-upها در موتور جستجو، ظاهر میشوند، قبل از انجام خرید، از قربانی خواسته میشود که اطلاعات مهم خود را وارد کند.
در سال ۲۰۲۰، Google اعلام کرد روزانه میلیاردها صفحه اسپم را شناسایی میکند که بخش قابل توجهی از آنها شامل تبلیغات جعلی با ظاهر برندهای معتبری مانند Booking.com هستند. کاربران با کلیک روی این نتایج جعلی، به صفحاتی هدایت میشوند که از آنها درخواست میشود اطلاعات حساس خود را وارد کنند.
20. فیشینگ مبتنی بر QR Code (Quishing)
در این نوع حمله مهاجمان از کدهای QR به عنوان طعمه استفاده میکنند. آنها با قرار دادن QR Codeهای مخرب روی پوسترها، بروشورها، کارتهای ویزیت جعلی یا حتی ایمیل و وبسایت، قربانی را به اسکن کردن آنها، تشویق میکنند.
در یک نمونه مهاجمان سایبری در نمایشگاه تجاری اقدام به قرار دادن QR Codeهایی روی بروشور کردند. با اسکن این کدها، کاربران به صفحات جعلی هدایت میشدند و اطلاعات لاگین آنها هک میشد.
21. فیشینگ از طریق چند کانال (Multi-channel Phishing)
در این نوع حمله، مهاجمان سایبری به جای ارسال ایمیل، از کانالهای ارتباطی مختلف مانند Slack، Microsoft Teams، پیامرسانها و شبکههای اجتماعی استفاده میکنند. در این روش، پیامهای فیشینگ ظاهری طبیعیتر و قابل اعتمادتر دارند و همین موضوع احتمال فریب کاربران را افزایش میدهد.
در سال ۲۰۲۴ گزارش شد که حدود ۴۰ درصد از کمپینهای فیشینگ از طریق پلتفرمهایی مانند Slack اجرا شدهاند.
بیشتر بخوانید
چطور میتوانیم برای مقابله با حملات فیشینگ برنامه عملیاتی داشته باشیم؟
فیشینگ با فایل ZIP چیست و چه خطری دارد؟
فایل ZIP بهخودیخود ماهیت مخرب ندارد. بااینحال، مهاجمان میتوانند از آن برای انتقال فایلهای مخرب در حملات فیشینگ استفاده کنند.
در این سناریو، مهاجم ایمیلی با موضوعی ظاهراً معتبر مانند فاکتور، قرارداد، گزارش مالی یا مستندات پروژه ارسال میکند و فایل ZIP را بهعنوان پیوست قرار میدهد.
کاربر پس از استخراج فایل، ممکن است با یک فایل اجرایی، اسکریپت یا سند مخرب مواجه شود که در صورت اجرا یا باز شدن در شرایط آسیبپذیر، زمینه آلودگی سیستم را فراهم میکند.
چرا مهاجمان از فایل ZIP استفاده میکنند؟
چند دلیل مهم وجود دارد:
- پنهان کردن محتوای فایل: کاربر تا پیش از استخراج آرشیو، محتوای داخلی آن را بهصورت مستقیم مشاهده نمیکند.
- کاهش احتمال بررسی محتوا: برخی سامانههای امنیتی در بررسی فایلهای آرشیو شده، بهویژه آرشیوهای رمزگذاری شده یا چندلایه، محدودیت دارند.
- انتقال چند فایل در یک بسته: مهاجم میتواند چند فایل مرتبط با یک سناریوی حمله را در یک آرشیو قرار دهد.
- استفاده از رمز عبور: مهاجم ممکن است رمز فایل ZIP را در متن ایمیل یا پیام جداگانه ارسال کند تا بررسی خودکار محتوای آرشیو دشوارتر شود.
چه فایلهایی داخل ZIP میتوانند خطرناک باشند؟
|
نوع فایل |
ریسک احتمالی |
|
EXE و MSI |
اجرای برنامه یا بدافزار |
|
BAT و CMD |
اجرای دستورات سیستم |
|
PS1 |
اجرای اسکریپت PowerShell |
|
JS و VBS |
اجرای کد مخرب در محیطهای پشتیبانیکننده |
|
LNK |
اجرای فرمان یا برنامه از طریق Shortcut |
|
اسناد Office |
سوءاستفاده از Macro یا آسیبپذیری نرمافزار |
|
هدایت به لینک مخرب یا سوءاستفاده از آسیبپذیری PDF Reader |
نکته مهم این است که دریافت یا استخراج یک فایل ZIP به معنی آلودگی سیستم نیست. خطر به محتوای آرشیو، نحوه تعامل کاربر، آسیبپذیری نرمافزار و کنترلهای امنیتی سیستم بستگی دارد.
چگونه حملات فیشینگ را تشخیص دهیم؟
تشخیص حملات فیشینگ در سطح سازمانی نیازمند یک رویکرد چند لایه است. تکیه بر فیلترهای اسپم سنتی کافی نیست؛ چرا که مهاجمان امروزی به راحتی از سدهای Secure Email Gateway (SEG) عبور میکنند. در ادامه، ۷ گام کلیدی برای تشخیص تهدیدات بیان میکنیم:
1- هر ایمیل را بالقوه مخرب فرض کنید.
اولین خط دفاعی، آموزش این نکته به کارکنان است که هر ایمیل ورودی حتی اگر از منابع داخلی باشد، یک تهدید بالقوه محسوب میشود. سازمانهای پیشرو از ZTNA (دسترسی شبکه با اعتماد صفر) استفاده میکنند تا حتی در صورت نشت اعتبارنامهها، دسترسی مهاجم به اپلیکیشنهای حساس محدود بمانند. رویکرد Zero-Trust Network Access (ZTNA) امنیت سازمان را تا حد ممکن ارتقا میدهد و در آن هیچ پیام یا منبعی صرفاً به دلیل داخلی بودن، قابل اعتماد تلقی نمیشود.
2- دامنه فرستنده را به دقت بررسی کنید.
نام نمایشی فرستنده هویت واقعی او را نشان نمیدهد. آدرس کامل ایمیل و دامنه آن را بررسی کنید.
برای مثال، ممکن است ایمیلی با نام نمایشی Microsoft Support دریافت کنید، اما آدرس واقعی فرستنده متعلق به دامنهای ناشناس باشد. در سطح کلان، پیادهسازی پروتکلهای DMARC و SPF برای تایید اصالت فرستنده الزامی است.
3- متن ایمیل را با نگاه تحلیلی بخوانید.
مهاجمان از تکنیکهای مهندسی اجتماعی برای دور زدن منطق استفاده میکنند. قبل از هر اقدامی، باید محتوای ایمیل را تحلیل کنید و از خود بپرسید:
- آیا این ایمیل احساس فوریت غیر عادی را منتقل میکند؟ بهعنوان مثال، «حساب بانکی شما تا یک ساعت دیگر معلق میشود.»
- آیا محتوای ایمیل شامل پیشنهادی وسوسهانگیز است؟ مثلاً «پاداش ویژه برای تکمیل فرم نظرسنجی.»
- آیا اصلاً رابطهای با این سازمان یا سرویس دارید؟ دریافت ایمیل از بانکی که در آن حساب ندارید یا دریافت فاکتور از تامینکنندهای که با او کار نمیکنید. بسیار مشکوک است.
اگر ایمیلی ویژگیهایی بیان شده را داشت، احتمال فیشینگ بودن آن بالای ۹۰٪ است.
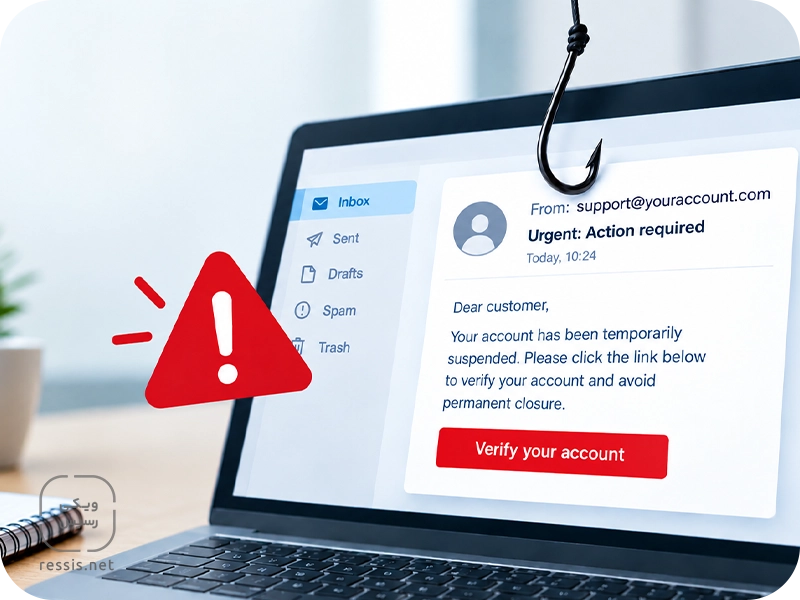
4- محتوای ایمیل را از نظر نگارش، لحن و ساختار بررسی کنید.
اگرچه هوش مصنوعی مانند ChatGPT به هکرها کمک میکند تا ایمیلهای بینقصی بنویسند، اما هنوز هم ناهماهنگی در لحن (Tone of Voice) میتواند نشانهای از یک ایمیل مشکوک باشد.
ایمیلهای رسمی سازمانی مانند مایکروسافت یا سیستمهای بانکی از استانداردهای برندینگ دقیقی پیروی میکنند. هرگونه تغییر در فونت، کیفیت پایین لوگوها یا استفاده از عبارات غیر رسمی را باید بهعنوان یک زنگ خطر در نظر بگیرید.
5- نحوه خطاب قرار گرفتن در ایمیل را بررسی کنید.
شرکتها و سرویسهایی که با آنها تعامل واقعی دارید، اغلب شما را با نام و نام خانوادگی خطاب میکنند. پیامهایی با عبارات کلی مانند «کاربر گرامی» یا «مشتری عزیز» بهویژه در ایمیلهای حساس میتوانند نشانه فیشینگ باشند.
شرکتهای قانونی و معتبر بهخصوص اگر سابقه همکاری داشته باشید، نامه خود را به صورت کلی و تنها با عنوان سمت شخص، شروع نمیکنند؛ بلکه نام فرد مورد نظر را در متن ایمیل قید میکند.
6- به درخواستهای غیر عادی حساس باشید.
ابتدا ایمیل و مضمون درخواست آن را بررسی کنید. اکثر ایمیلهای جعلی، درخواستی مبنی بر پاسخ به ایمیل یا کلیک روی لینک ارسالی دارند.
درخواست کلیک فوری روی لینک، ارسال اطلاعات ورود، دانلود فایل، انجام تراکنش مالی سریع و غیره همگی از الگوهای کلاسیک فیشینگ هستند. فوریت غیرمنطقی تقریباً همیشه باید Red Flag شما باشد.
7- لینکها و فایلهای ضمیمه آن را بررسی کنید.
هدف نهایی حملات فیشینگ، وادار کردن کاربر به کلیک یا دانلود است.
- قبل از کلیک، نشانگر موس را روی لینک نگه دارید و دامنه واقعی را بررسی کنید.
- پیوستها حتی با نامهای آشنا مانند «Invoice» یا «Report»میتوانند حامل بدافزار باشند.
خوب است بدانید بسیاری از آلودگیهای اولیه (Initial Access) از طریق فایلهای PDF یا ZIP به ظاهر بیخطر آغاز میشوند.
بیشتر بخوانید
با مهمترین الزامات مدیریت دسترسی آشنا میشوید تا بتوانید دسترسی کاربران به سامانهها و اطلاعات سازمان را کنترل کنید و خطر دسترسیهای غیرمجاز را کاهش دهید:
چرا فیلترهای سنتی در حملات فیشینگ شکست میخورند؟
به عنوان یک متخصص، باید بدانید که مهاجمان امروزی از تکنیکهای Evasion استفاده میکنند:
- URL Shorteners: استفاده از کوتاه کنندههای لینک برای مخفی کردن مقصد نهایی.
- Redirects: هدایت کاربر از طریق چندین وبسایت معتبر (اما هک شده) برای گیج کردن سیستمهای اسکن خودکار.
- CAPTCHA در صفحات فیشینگ: استفاده از کپچا در صفحات جعلی برای جلوگیری از شناسایی توسط رباتهای اسکنر شرکتهای امنیتی.
خطر فیشینگ تنها به سرقت هویت ختم نمیشود. در بسیاری از موارد، این حملات بخشی از یک عملیات Swatting یا جعل هویت برای گزارشهای اضطراری دروغین هستند که میتواند منجر به اختلال فیزیکی در امنیت سازمان شود.
چکلیست شناسایی حملات فیشینگ برای تیمهای IT
✔️ آیا فرستنده ایمیل با دامنه واقعی سازمان مطابقت دارد؟ (بررسی هدر From و Return-Path)
✔️ آیا لینکهای موجود در متن ایمیل با آدرس مقصد واقعی همخوانی دارند؟ (Hover over link)
✔️ آیا فایلهای ضمیمه دارای پسوندهای دوگانه یا غیر معمول هستند؟ (مانند invoice.pdf.exe)
آشنایی با رایجترین تکنیکهای فیشینگ در حملات سازمانی
مهاجمان سایبری همواره ترکیبی از تکنیکها را برای دور زدن لایههای امنیتی استفاده میکنند. در ادامه، این تکنیکهای فیشینگ را از منظر عملیاتی و سطح پیچیدگی بررسی میکنیم:
تکنیکهای مبتنی بر جعل هویت (Impersonation)
این هسته اصلی اکثر حملات فیشینگ است. مهاجم با سرقت هویت بصری یا فنی یک نهاد معتبر، سد دفاعی «تردید» کاربر را میشکند.
- جعل هویت مدیران ارشد (CEO Fraud): در این حالت که بخشی از حملات BEC است، مهاجم خود را به جای مدیرعامل یا مدیر مالی معرفی کرده و درخواست پرداخت فوری یا ارسال اسناد طبقهبندی شده را دارد.
- دامنههای متناظر (Typosquatting): استفاده از آدرسهایی با غلط املایی بسیار جزئی (مانند g00gle.com به جای google.com) که در نگاه اول توسط کاربران پرمشغله شناسایی نمیشوند.
صفحات فرود فیک (Fake Login Pages)
این تکنیک مستقیماً Credential Harvesting را هدف قرار میدهد.
- مهاجم وبسایتی را طراحی میکند که از نظر بصری (UI/UX) مشابه صفحه ورود Microsoft 365، CRM سازمانی یا پورتال بانکی است.
- در حملات پیشرفته، این صفحات به صورت پروکسی عمل میکنند (MFA Phishing)؛ یعنی کد تایید دو مرحلهای را نیز در لحظه از کاربر میگیرند و به سایت واقعی میفرستند تا سد MFA را نیز دور بزنند.
فیشینگ با کد QR یا Quishing
Quishing یا کویشینگ، یکی از خطرناکترین ترندهای سال ۲۰۲۶ است. چون محتوای کدهای QR توسط بسیاری از سیستمهای امنیتی ایمیل (Email Gateways) اسکن نمیشود.
- مهاجم کد QR را در متن ایمیل یا حتی روی میزهای فیزیکی سازمان قرار میدهد.
- کاربر با گوشی شخصی (که اغلب امنیت کمتری نسبت به لپتاپ سازمانی دارد) کد را اسکن کرده و وارد محیط مخرب میشود.
دستکاری روانشناختی (Social Engineering & Urgency)
بدون نیاز به حتی یک خط کدنویسی، مهاجمان از نقاط ضعف رفتاری استفاده میکنند:
- تاکتیکهای ارعاب: «دسترسی شما به دلیل نقض سیاستهای امنیتی مسدود شد؛ برای اتصال مجدد کلیک کنید.»
- شخصیسازی (Spear Phishing): استفاده از دادههای نشت شده در حملات قبلی یا اطلاعات شبکههای اجتماعی برای ساخت پیامی که کاملاً واقعی به نظر میرسد (مثلاً اشاره به پروژهای که کاربر واقعاً در آن درگیر است)
جدول تحلیل ریسک تکنیکهای فیشینگ برای سازمان |
|||
| تکنیک | سطح پیچیدگی | هدف اصلی | راهکار دفاعی کلیدی |
| CEO Fraud | متوسط | کلاهبرداری مالی / جاسوسی | فرآیند تایید چندمرحلهای آفلاین |
| Quishing | بالا | دور زدن Gateway امنیتی | آموزش کاربر و اسکنرهای اختصاصی QR |
| Fake Login | پایین تا متوسط | سرقت اعتبارنامه (Account Takeover) | استفاده از کلیدهای سختافزاری FIDO2 |
| Spear Phishing | بسیار بالا | نفوذ به زیرساخت حیاتی | سیستمهای تشخیص ناهماهنگی مبتنی بر AI |
اگر قربانی حمله فیشینگ شدیم چه کنیم؟
در صورت کلیک روی لینک مخرب، افشای اطلاعات ورود یا اجرای فایل مشکوک، سرعت و ترتیب اقدامات اهمیت زیادی دارد. اقدامات اولیه باید متناسب با نوع رخداد و سیاست پاسخ به حادثه سازمان انجام شوند.
۱. اطلاعرسانی به تیم امنیت
کاربر باید بلافاصله موضوع را به واحد IT یا تیم پاسخ به رخداد اطلاع دهد. حذف ایمیل یا مخفی کردن اشتباه میتواند بررسی و شناسایی دامنه حمله را دشوار کند.
۲. محدودسازی سیستم مشکوک
اگر فایل مخرب اجرا شده یا نشانههای آلودگی وجود دارد، سیستم باید مطابق رویه Incident Response از شبکه جدا یا ارتباطات آن محدود شود. خاموش کردن دستگاه بدون هماهنگی با تیم پاسخ به رخداد همیشه بهترین اقدام نیست؛ زیرا ممکن است شواهد دیجیتال از بین بروند.
۳. تغییر اعتبارنامههای افشا شده
اگر نام کاربری و رمز عبور در یک صفحه جعلی وارد شدهاند، باید رمز عبور از یک دستگاه امن تغییر کند. نشستهای فعال نیز باید ابطال شوند و در صورت لزوم توکنها و دسترسیهای مرتبط بازبینی شوند.
۴. بررسی فعالیتهای مشکوک حساب کاربری
تیم امنیت باید لاگهای احراز هویت، ورود از موقعیتهای غیرعادی، تغییر تنظیمات حساب، ایجاد قواعد مشکوک ایمیل و فعالیتهای غیرمتعارف را بررسی کند.
۵. بررسی دامنه و شاخصهای نفوذ
URLها، فایلها، آدرسهای IP و سایر شاخصهای مرتبط با حمله باید بررسی و در صورت تأیید مخرب بودن، در کنترلهای امنیتی سازمان مسدود شوند.
۶. ارزیابی دامنه رخداد
باید مشخص شود آیا مهاجم به حسابهای دیگر، سامانههای سازمانی یا اطلاعات حساس دسترسی پیدا کرده است یا خیر. سپس اقدامات اصلاحی و بازیابی بر اساس شدت رخداد انجام شوند.
نقش AI در تشخیص و پیشگیری از فیشینگ
هوش مصنوعی مولد (Generative AI) قواعد بازی را در حملات فیشینگ تغییر داده است. مهاجمان به دانش زبانی عمیق نیازی ندارند و با کمک مدلهای زبانی بزرگ (LLM) ایمیلهایی با لحن کاملاً حرفهای، بدون غلط املایی و شخصیسازی شده برای هر کارمند، تولید میکنند. در عصر حاضر، AI هم میتواند یک ابزار دفاعی هم هم ابزاری برای تهدید در نظر گرفته شود، هر دو این نقشها و تاثیر آنها بر فیشینگ را در ادامه بررسی میکنیم:
تهدید؛ فیشینگ مجهز به هوش مصنوعی (AI-Powered Phishing)
با AI حملات از حالت انبوه (Generic) به حالت «انبوه شخصیسازی شده» تبدیل شدهاند:
- حملات Deepfake: هکرها از هوش مصنوعی برای جعل صدا (Vishing) یا حتی چهره مدیران در تماسهای تصویری استفاده میکنند تا دستورات انتقال وجه صادر کنند.
- دور زدن فیلترهای سنتی: AI میتواند کدهایی بنویسد که هر بار ساختار متفاوتی دارند تا توسط آنتیویروسهای Signature-based شناسایی نشوند.
فرصت؛ دفاع هوشمند با AI و Machine Learning
در مقابل، سیستمهای امنیتی مدرن نیز از AI برای شناسایی ناهنجاریها استفاده میکنند. راهکارهای پیشرفته (مانند پلتفرمهای Fortinet یا ابزارهای XDR) با تکیه بر AI اقدامات زیر را انجام میدهند:
- تحلیل رفتار (Behavioral Analysis): بررسی اینکه آیا لحن و زمان ارسال ایمیل با سوابق فرستنده مطابقت دارد یا خیر.
- شناسایی الگوهای زبان مخرب: تشخیص هدف (Intent) ایمیل، حتی اگر لینک یا فایل مخربی در آن نباشد. (مانند حملات BEC)
- پاسخ خودکار (Automated Response): مسدود کردن دسترسی کاربر آلوده و قرنطینه کردن ایمیلهای مشابه در کل شبکه به صورت آنی.
ادغام امنیت IT و OT با استفاده از هوش مصنوعی، تنها راه محافظت از صنایع زیرساختی است. جایی که کوچکترین وقفه در شبکه عملیاتی میتواند خسارات جبرانناپذیری به بار آورد، AI با واکنش در زمان واقعی (Real-time Response) از فاجعه جلوگیری میکند.
پرسشهای متداول درباره حمله فیشینگ
حملات فیشینگ بسیار متنوعاند، اما ۶ نوع مهم آن عبارتند از:
فیشینگ چه انواعی دارد؟
اگرچه هر دو از مهندسی اجتماعی استفاده میکنند، اما فیشینگ بر ایجاد فوریت و ترس برای وادار کردن قربانی به کلیک روی لینک یا دانلود بدافزار تمرکز دارد. در حالی که منطق Pretexting بر پایه ایجاد یک سناریوی ساختگی و جلب اعتماد طولانی مدت است تا قربانی دسترسیهای حساس یا اطلاعات محرمانه را داوطلبانه فاش کند.
تفاوت فیشینگ و Pretexting چیست؟
فیشینگ اینترنتی به حملاتی گفته میشود که با جعل هویت افراد یا برندهای معتبر در وبسایتها، ایمیلها یا شبکههای اجتماعی، کاربران را به افشای اطلاعات حساس ترغیب میکنند.
فیشینگ اینترنتی چیست؟
بله، فیشینگ یک جرم سایبری است که میتواند شامل کلاهبرداری مالی، سرقت هویت و نقض دادههای سازمانی باشد.
آیا فیشینگ جرم سایبری (Cybercrime) محسوب میشود؟
مهمترین نشانههای فیشینگ (Red Flags) کداماند؟
ایمیل فیشینگ پیامی جعلی است که برای سرقت اطلاعات یا نصب بدافزار ارسال میشود. بررسی فرستنده، لینکها، لحن پیام و درخواستهای غیرعادی، کلید تشخیص آن است.
ایمیل فیشینگ چیست و چگونه آن را تشخیص دهیم؟