

DMZ چیست و چه نقشی در امنیت شبکه دارد؟
DMZ مخفف Demilitarize Zone و به معنای «منطقه غیرنظامی» است که به عنوان یک لایه امنیتی اضافه در ساختار شبکههای سازمانی به شمار میرود. این ناحیه مانند یک منطقه حائل یا شبکه مرزی عمل میکند و بین شبکه داخلی سازمان (LAN) و ترافیکهای ناشناس، غیرقابل اعتماد یا مشکوک خارجی قرار میگیرد.
هدف نهایی از پیادهسازی شبکه DMZ، ایجاد یک لایه حفاظتی بین شبکه داخلی سازمان و جهان بیرون است؛ بهطوریکه سازمان بتواند بهراحتی و با اطمینان به شبکههای غیرقابلاعتماد مانند اینترنت متصل شود، بیآنکه امنیت شبکه خصوصی (LAN) به خطر بیفتد. این ساختار علاوه بر افزایش سطح امنیت در برابر تهدیدات خارجی، امکان مدیریت، پایش و کنترل دقیقتر بر ارتباطات ورودی و خروجی را نیز فراهم میکند.
به طور معمول آن دسته از سرویسها و منابع شبکه که با دنیای بیرون در ارتباط مستقیم هستند، در منطقه DMZ قرار میگیرند؛ از جمله:
• Domain Name System (DNS)؛
• File Transfer Protocol (FTP)؛
• سرویسهای ایمیل؛
• سرورهای پراکسی؛
• تلفنهای تحت شبکه (Voice over Internet Protocol یا VoIP)؛
• وبسرورها.
این جداسازی به گونهای طراحی شده که حتی اگر یکی از این سرویسهای بیرونی مورد حمله یا نفوذ قرار گیرد، مهاجمان نتوانند بهطور مستقیم به شبکه داخلی سازمان دسترسی پیدا کنند.
سرورها و منابع در ناحیه DMZ بهصورت ایزوله قرار گرفته و دسترسی محدودی به شبکه داخلی (LAN) خواهند داشت؛ به طوری که از یک طرف امکان دسترسی به آنها از طریق اینترنت فراهم باشد، اما از طرف دیگر شبکه داخلی سازمان محافظت شود و قابل دسترسی مستقیم نباشد. به همین دلیل است که استفاده از ساختار DMZ باعث میشود مجرمان سایبری برای دسترسی مستقیم به دادهها و سرورهای داخلی سازمانی از طریق اینترنت با چالشهای جدی روبرو شوند.
نحوه عملکرد DMZ Network چگونه است؟
سازمانهایی که وبسایت عمومی دارند، ناچار هستند وبسرور خود را در فضای اینترنت بهصورت قابل دسترس قرار دهند. برای حفظ امنیت شبکه داخلی (LAN)، وبسرور معمولا روی سیستمی جداگانه و مستقل از سایر منابع داخلی سازمان، نصب میشود. DMZ این امکان را فراهم میآورد که منابع حیاتی و محافظتشده کسبوکار، مانند دیتابیس، بتوانند با ترافیک معتبر و کنترلشده از فضای اینترنت، ارتباط برقرار کنند؛ بدون آنکه امنیت شبکه داخلی به خطر بیفتد.
شبکه DMZ یک فضای فاصلهگذاریشده بین اینترنت و شبکه خصوصی سازمان ایجاد میکند تا سطح امنیت را ارتقا دهد. این ناحیه توسط یک نقطه کنترل امنیتی (معمولا فایروال)، ایزوله شده و ترافیک مبادله شده بین DMZ و شبکه داخلی سازمان (LAN) را به دقت فیلتر و کنترل میکند.
علاوه بر این سرورهای مستقر در ناحیه DMZ، توسط گیتویهای امنیتی مجزایی محافظت میشوند که وظیفه بازرسی و کنترل ترافیک ورودی را بر عهده دارند.
در بهترین حالت، ناحیه DMZ بین دو فایروال قرار میگیرد و این معماری بهگونهای طراحی شده که پکتهای ورودی شبکه، پیش از رسیدن به سرورهای مستقر در DMZ، توسط فایروال یا سایر ابزارهای امنیتی مورد بازرسی قرار میگیرند.
به عبارتی حتی اگر یک مهاجم حرفهای موفق شود از فایروال اول عبور کند، همچنان باید از سد سرویسهای تقویتشده و محافظتشده در DMZ نیز بگذرد تا بتواند به زیرساخت کسبوکار آسیب وارد کند.
چنانچه مهاجمی بتواند به فایروال خارجی نفوذ کرده و یکی از سیستمهای ناحیه DMZ را آلوده کند، برای دسترسی به دادههای سازمان، چارهای جز عبور از فایروال داخلی ندارد.
ممکن است یک هکر فوق حرفهای بتواند حتی از یک ناحیه DMZ با سطح امنیت بالا عبور کند، اما منابع مستقر در این ناحیه باید طوری پیکربندی شوند که با ایجاد هشدار، وقوع نفوذ امنیتی را به موقع به تیم امنیت اطلاع دهند.
سازمانهایی که ملزم به رعایت مقرراتی مانند Health Insurance Portability and Accountability Act (HIPAA) هستند، گاهی یک proxy server در ناحیه DMZ مستقر میکنند. این راهکارها به آنها امکان میدهد:
• به سادگی فعالیت کاربران پایش و ثبت کنند؛
• محتوای وب را به صورت متمرکز، مدیریت کنند؛
• از دسترسی کاربران به اینترنت تنها از طریق این سامانه اطمینان حاصل کنند.
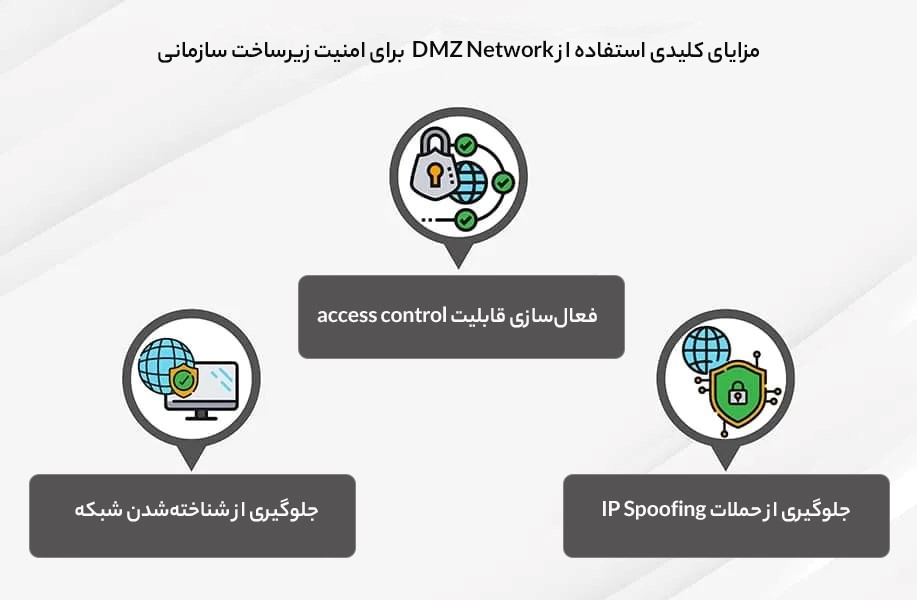
مزایای کلیدی استفاده از DMZ Network برای امنیت زیرساخت سازمانی
اصلیترین مزیت پیادهسازی راهکار DMZ، ایجاد یک لایه پیشرفته امنیتی برای شبکه داخلی سازمان است؛ لایهای که با محدودسازی دسترسی کاربران به اطلاعات و سرورها، از آنها محافظت میکند.
این معماری، به بازدیدکنندگان وبسایت، امکان میدهد بدون آنکه ارتباط مستقیم با شبکه خصوصی سازمان داشته باشند، از خدمات مشخصی بهرهمند شوند. سایر مزایایی که DMZ برای سازمانها به همراه دارند، عبارتند از:
(۱) فعالسازی access control
DMZ این امکان را فراهم میکند که کاربران بتوانند از خدمات مشخصی از طریق اینترنت عمومی استفاده کنند، بدون آنکه نیاز داشته باشند به شبکه داخلی، دسترسی پیدا کنند. این ساختار با تفکیک شبکه (network segmentation)، دسترسی غیرمجاز را به شدت دشوار میسازد.
علاوه بر این ممکن است DMZ شامل یک سرور پراکسی باشد تا ترافیک داخلی را متمرکز ساخته و پایش آن را سادهتر کند.
(۲) جلوگیری از شناختهشدن شبکه
راهکار DMZ با ایجاد یک لایه محافظتی بین اینترنت و شبکه داخلی سازمان، مانع از آن میشود که مهاجمان به راحتی به کاوش و شناسایی نقاط آسیبپذیر شبکه بپردازند. اگرچه سرورهای مستقر در ناحیه DMZ، به صورت عمومی در دسترس هستند، اما به واسطه وجود فایروال، از مشاهده و نفود به شبکه داخلی سازمان محافظت میشوند.
حتی اگر یکی از سیستمهای DMZ مورد نفوذ قرار گیرد، فایروال داخلی همچنان شبکه خصوصی را از DMZ جدا نگه میدارد تا امنیت حفظ شده و عملیات شناسایی خارجی به شدت دشوار شود.
(۳) مسدودسازی Internet Protocol (IP) spoofing
مجرمان سایبری همواره در تلاش هستند با جعل کردن آدرس IP (IP Spoofing) به شبکه متصل شده و به سیستمهای مورد نظر خود، دست پیدا کنند.
این در حالی است که DMZ قادر است این تلاشها را شناسایی و متوقف کند؛ چرا که سرویسهای آن، صحت و اعتبار IP Addressها را بررسی میکنند.
علاوه بر این DMZ با تفکیک شبکه (Network Segmentation)، فضایی برای سازماندهی ترافیک، ایجاد نموده و خدمات عمومی را بدون نیاز به دسترسی مستقیم به شبکه داخلی سازمان، در دسترس قرار میدهد.
خدماتی که به طور معمول در ناحیه DMZ ارائه میشوند، عبارتند از:
• سرورهای DNS (DNS Servers)؛
• سرورهای FTP (FTP Servers)؛
• سرویسهای ایمیل (Mail Servers)؛
• سرورهای پراکسی (Proxy Servers)؛
• وبسرورها (Web servers).
چیدمان هوشمند DMZ
DMZ یا Demilitarized Zone بخشی از شبکه سازمان است که خدمات عمومی مانند وبسایت، ایمیل یا DNS در آن قرار میگیرند و به صورت کنترلشده از طریق اینترنت، قابل دسترسی هستند. به همین دلیل این ناحیه به عنوان یک شبکه «در معرض دید عمومی» یا wide-open network شناخته میشود؛ فضایی که باید همزمان در دسترس باشد و در عین حال به دقت محافظت گردد.
ساختار DMZ میتواند به شکلهای گوناگونی پیادهسازی شود، از مدل ساده با یک فایروال گرفته تا معماریهای پیچیدهتر با دو یا چند فایروال.
در معماریهای مدرن، استفاده از دو فایروال، رایجتر است؛ رویکردی که امکان گسترش و توسعهپذیری لایههای امنیتی پیچیدهتری را فراهم میسازد.
(۱) طراحی DMZ با یک فایروال (single firewall)
این معماری به حداقل سه اینترفیس شبکه نیاز دارد. اینترفیس اول به شبکه خارجی متصل است و ارتباط با اینترنت عمومی را برقرار میکند. اینترفیس دوم به شبکه داخلی سازمان، متصل میشود و اینترفیس سوم به ناحیه DMZ اختصاص دارد.
در این مدل، فایروال با اعمال پالیسیهای دقیق امنیتی، جریان داده را مدیریت نموده تا تنها ترافیک مجاز به ناحیه DMZ، دسترسی داشته باشد. این ساختار از نفوذ مستقیم به شبکه خصوص، جلوگیری کرده و لایهای از امنیت هدفمند میان اینترنت و منابع سازمان ایجاد میکند.
(۲) معماری DMZ با دو فایروال (Dual Firewall)
استفاده از دو فایروال در ناحیه DMZ یکی از امنترین روشهای طراحی این ساختار محسوب میشود. در این مدل، فایروال اول تنها اجازه میدهد ترافیک خارجی به DMZ وارد شود، در حالی که فایروال دوم صرفا ترافیک محدود و کنترلشدهای را از DMZ به سمت شبکه داخلی سازمان عبور میدهد.
این تفکیک لایهای باعث میشود مهاجم برای دسترسی به شبکه داخلی سازمان (LAN)، مجبور باشد از هر دو فایروال با موفقیت عبور کند؛ فرایندی که بسیار پیچیده و دشوار است و سطح امنیت را بهطور قابل توجهی افزایش میدهد.
سازمانها میتوانند پالیسیهای امنیتی را برای بخشهای مختلف شبکه به دقت، تنظیم کنند. به عنوان مثال سامانههای تشخیص نفوذ (Intrusion Detection System یا IDS) و جلوگیری از نفوذ (Intrusion Prevention System یا IPS) را میتوان طوری در ناحیه DMZ تنظیم کرد که هر گونه ترافیک به جز درخواستهای Hypertext Transfer Protocol Secure (HTTPS) روی پورت ۴۴۳ Transmission Control Protocol (TCP) مسدود شود.
اهمیت شبکههای DMZ و تاثیر فناوریهای نوین بر آن
شبکههای DMZ از زمان معرفی فایروالها، نقش کلیدی در حفاظت از شبکههای سازمانی در سطح جهانی داشتهاند. این معماری با جداسازی شبکههای داخلی از سیستمهایی که ممکن است هدف حملات قرار گیرند، امنیت سایبری سازمان را تضمین میکند و کنترل دسترسی به منابع مهم سازمانی را امکانپذیر میسازد.
با ظهور فناوریهای نوینی مانند کانتینترها (containers) و virtual machineها و همچنین فناوری کلود، روشهای سنتی طراحی و استفاده از DMZ نیز دستخوش تغییر شدهاند. بسیاری از سازمانها اکنون به جای میزبانی زیرساختهای خود به صورت فیزیکی، از مدلهای مجازی و کلود استفاده میکنند که نیازمند معماریهای امنیتی نوین است تا مفاهیم DMZ را در محیطهای جدید به درستی پیادهسازی کنند.
برای مثال، خدمات کلود مانند Microsoft Azure به سازمانها این امکان را میدهند که در چارچوب یک رویکرد hybrid، اپلیکیشنهای خود را همزمان روی سرورهای فیزیکی (On-Premises) و هم در محیط ابری اجرا کنند. در این معماری، یک ناحیه DMZ بین این دو محیط (محلی و ابری) قرار میگیرد تا امنیت و کنترل ارتباط میان آنها را تضمین کند.
شبکههای DMZ در مقابله با تهدیدات امنیتی ناشی از فناوریهای نوینی مانند تجهیزات IoT و سامانههای Operational Technology (OT) نیز بسیار موثر واقع شدهاند. اگرچه این فناوریها موجب هوشمندسازی فرایندهای تولید و صنعتی میشوند، اما به دلیل گسترش سطح حمله، خطرات قابل توجهی نیز به همراه دارند. تجهیزات OT بر خلاف دستگاههای دیجیتال IoT، برای مقابله با حملات سایبری و حتی بازیابی پس از حملات نیز طراحی نشدهاند. این موضوع، تهدیدی جدی برای دادهها و زیرساختهای حیاتی سازمانها محسوب میشود. معماری DMZ با تفکیک لایههای شبکه (Network Segmentation) به طور موثری سطح ریسک این حملات را کاهش داده و از آسیب به زیرساختهای صنعتی جلوگیری میکند.
سوالات پرتکرار درباره DMZ چیست و چه نقشی در امنیت شبکه دارد؟
آیا DMZ Network واقعا امن است؟
در حقیقت شبکه DMZ به تنهایی امن نیست. این ناحیه طوری طراحی شده که سیستمها و سرورهای مستقر در آن از طریق شبکههای غیرقابل اعتماد مانند اینترنت در دسترس باشند، در حالیکه سایر سیستمها در شبکههای خصوصی، به صورت جداگانه محافظت میشوند.
هدف اصلی DMZ، افزودن یک لایه امنیتی بیشتر به شبکه داخلی سازمان (LAN) است تا در صورت وقوع یک نفوذ یا حمله سایبری، دسترسی مستقیم به آن به شدت دشوار شود.
مزایای شبکه DMZ چیست؟
شبکه DMZ با ایجاد یک لایه امنیتی بیشتر بین کاربران خارجی و شبکه داخلی، از دادهها و منابع مهم سازمان محافظت میکند. از دیگر مزایای DMZ میتوان به موارد زیر اشاره کرد:
• کنترل دسترسی به سیستمها و اطلاعات حیاتی؛
• جلوگیری از شناسایی شدن شبکه توسط مهاجمان؛
• محافظت در برابر حملات سایبری مانند مانند IP Spoofing.
آیا استفاده از ناحیه DMZ در روترهای خانگی نیز توصیه میشود؟
در شبکههای خانگی نیز میتوان از DMZ روی روتر استفاده کرد. در این حالت، روتر مانند یک شبکه مستقل، عمل نموده و تجهیزاتی مانند کامپیوتر میتوانند به آن متصل شوند. برخی روترهای خانگی امکان تعریف یک دستگاه بهعنوان «DMZ Host» را دارند؛ به این معنا که آن دستگاه خارج از فایروال قرار میگیرد، در حالیکه سایر تجهیزات داخل شبکه همچنان تحت حفاظت فایروال باقی میمانند. کنسولهای بازی اغلب گزینه مناسبی برای DMZ هستند، زیرا هم اجرای بازیها را روانتر میکنند و هم نسبت به لپتاپها یا کامپیوترهای شخصی، دادههای مهم کمتری دارند.










