IPS چیست؟ راهنمای کامل سیستم پیشگیری از نفوذ
Intrusion Prevention System به چه معناست؟
Intrusion Prevention System (IPS) که به آن سیستم پیشگیری از نفوذ گفته میشود، به یک ابزار مهم امنیتی اشاره دارد که بهطور مداوم، ترافیک شبکه را به منظور شناسایی و خنثیسازیِ تهدیدات احتمالی، رصد میکند. این ابزار نقش یک نگهبان را ایفا کرده که دادههای خروجی و ورودی را برای شناسایی هرگونه فعالیت مشکوک، زیر نظر دارد.
در مفهوم کلی فناوری IPS، تحت عنوان intrusion detection prevention system (IDPS) نیز بهکار میرود.
به چه دلیل سیستم Intrusion Prevention System (IPS) در حوزه امنیت شبکه مهم است؟
سازمانها در جهت تقویت امنیت شبکه، ترجیح میدهند اقدامات پیشگیرانه مانند فناوری IPS را جایگزینِ راهکارهای واکنشی نمایند. IPS به صورت مداوم در حال بررسی ترافیک و شناسایی فعالیتهای مخرب میباشد. لذا با مشاهده مداومِ ترافیک شبکه و آنالیز لحظهایِ آن، هر گونه رفتار مشکوک را به سرعت شناسایی نموده و به جلوگیری از تهدیدات احتمالی قبل از ایجاد آسیب کمک میکند.
چنانچه یک مهاجم به صورت غیرمجاز به شبکه، دسترسی پیدا کند، IPS آن را به عنوان یک فعالیت مشکوک، شناسایی نموده و IP Address آن را ثبت میکند. در نهایت بر اساس پالیسیهای امنیتی تعریف شده توسط مدیر شبکه، وارد مقابله خودکار میگردد.
سیستم IPS به عنوان یک فناوری محافظتی دستبهکار میشود!
سیستم IPS یا همان Intrusion Prevention System، اقدامات امنیتی مختلفی مانند anti-virus/anti-malware، firewall، anti-spoofing و قابلیت نظارت بر ترافیک شبکه را در برمیگیرد. سازمانها از IPS برای مستندسازیِ تهدیدات، شناسایی مشکلات مربوط به پالیسیهای امنیتی و جلوگیری از نقض امنیت استفاده میکنند. آنها طیِ فرایند مستندسازیِ تهدیدات به ثبت اطلاعاتی در مورد رخدادهای امنیتیِ شناسایی شده، مانند ماهیت حمله، آدرس IP، تکنیکهای مهاجمین و ... میپردازند.
نحوه عملکرد Intrusion Prevention System (IPS) چگونه است؟
به طور معمول سیستم IPS بهصورت in-line مورد استفاده قرار میگیرد؛ به عبارتی مستقیما در جریان ترافیک شبکه، بین دستگاههای مبدا و مقصد قرار گرفته و پکتهای دیتا را هنگام عبور از شبکه، بازرسی میکند. این قابلیت به IPS امکان میدهد ترافیک را به صورت لحظهای بازرسی و آنالیز کند تا اقدامات خودکار فوری را برای جلوگیری از تهدیدات امنیتی، اتخاذ کند.
با اینکه IPS را میتوان در هر نقطهای از شبکه، به کار برد، اما رایجترین آنها عبارتند از:
-
به صورت فیزیکی در بخش Edge
-
دیتاسنتر
سیستم IPS را میتوان هم به صورت مستقل و هم به عنوان یکی از فیچرهای فایروال نسل جدید (NGFW) به کار گرفت.
یک سیستم پیشگیری از نفوذ (IPS) برای شناسایی ترافیک مخرب به signatureها متکی میباشد؛ که این signatureها میتوانند مختص آسیبپذیریها یا اکسپلویتها باشند و به IPS کمک میکنند تا تهدیدات امنیتی احتمالی را شناسایی و از آنها جلوگیری کنند.
به طور معمول این سیستم از روشهای شناساییِ signature-base و statistical anomaly-base برای شناسایی فعالیتهای مخرب استفاده میکند.
-
Signature-based Detection
این روش به signatureهای قابل شناسایی و منحصربهفردی متکی است که در کد اکسپلویت، قرار داشته و به طور مداوم با شناساییِ تهدیدات جدید، رشد میکند. زمانی که اکسپلویتها شناسایی میشوند، signature آنها، به پایگاه دادهها منتقل میگردد.
شناساییِ signature-base برای IPS شامل دو نوع مختلف میباشد: مواجهه با اکسپلویت و مواجهه با آسیبپذیری.
Signatureهای مواجهه با اکسپلویت، خودِ اکسپلویتهای خاص را هدف قرار میدهند؛ در حالیکه signatureهای vulnerability-facing، بر شناسایی آسیبپذیریها در سیستم هدف تمرکز دارند.
Signatureهای مبتنی بر vulnerability-facing برای شناسایی انواع اکسپلویتهای احتمالی که قبلا مشاهده نشدهاند، بسیار مهم هستند؛ اما از طرفی ممکن است برخی از پکتهای دیتا را، تهدید تلقی کرده و میزان مثبتهای کاذب را افزایش دهند.
-
Statistical Anomaly-based Detection
نحوهی عملکرد آن بر اساس نمونهبرداری تصادفی از ترافیک شبکه و مقایسهی این نمونهها با استانداردهای تعیینشده برای رفتار ترافیک شبکه میباشد. چنانچه نمونهی مورد نظر از استاندارد مشخصشده، فاصله داشته باشد، IPS، آن را به عنوان رفتار غیرعادی، شناسایی نموده و برای جلوگیری از حملهی احتمالی، اقدام میکند.
زمانی که IPS، ترافیک مخربی را شناسایی نموده و احتمال اکسپلویت از آسیبپذیری را بدهد، از یک virtual patch برای افزایش سطح امنیت استفاده میکند. این virtual patch نقش یک اقدام امنیتی در برابر تهدیداتی را دارد که آسیبپذیریهای شناختهشده و ناشناخته را هدف قرار میدهد. چنین مکانیسمی، مانع از رسیدن ترافیک مخرب به اجزا آسیبپذیر شبکه شده و پوششی را در برابر آن آسیبپذیری به جای host level (تمرکز امنیتی بر روی دستگاهها و endpointها) ارائه میدهد.
شناسایی و خنثیسازیِ تهدیدات توسط سیستم جلوگیری از نفوذ ، چگونه صورت میگیرد؟
مدیریت حملات سایبری مختلف، مانند موارد ذیل، از الزامات راهکار امنیتی IPS است.
-
Address Resolution Protocol (ARP) Spoofing
یک تاکتیک فرینده بوده که به ARP poisoning نیز شناخته میشود. در این حمله، هکرها با ارسال پیامهای ARP، ترافیک شبکه را دستکاری نموده تا MAC Address مهاجم با IP address یک سیستم قانونی، مرتبط گردد. در نتیجه ترافیک شبکه، به عنوان ترافیک واقعی، در نظر گرفته شده و به سیستم مورد نظر هکرها، ارسال میگردد. بنابراین به گروههای هکری اجازه داده میشود اطلاعات حساس و مهم را ردیابی نموده و یا حملات بیشتری مرتکب شوند.
-
Buffer Overflow
یک حملهی سایبری است که از آسیبپذیریهای موجود در حافظهی سیستمهای کامپیوتری استفاده کرده و دست به اکسپلویت میزند. با ارسال دادههای بیشتر به یک buffer (بخش ذخیرهسازی موقت) که خارج از توان مدیریت سیستم است، آن را تحت تاثیر قرار میدهد.
در نتیجه دادههای اضافه به سایر حافظهها منتقل شده و اجرای برنامهی مورد نظر، مختل میگردد. حملهی buffer overflow برای وارد کردن کدهای مخرب به یک سیستم، استفاده شده و به مهاجمان، امکانِ اجرای کامند یا کنترل را میدهند.
-
Distributed Denial of Service (DDoS)
نوعی حملهی سایبری است که با ارسال سیل عظیمی ترافیک، منجر به غیرقابل دسترس شدن سرور برای درخواستهای واقعی میگردد.
-
IP Fragmentation
زمانی اتفاق میافتد که یک IP packet در سایز بزرگ، به بخشهای کوچکتر تقسیم شده تا در حداکثر اندازه برای انتقال قرار گیرد. این حمله از آسیبپذیریِ موجود در فرایند datagram fragmentation حاصل شده و باعث ناتوانی سیستم در جمعآوری مجدد پکتهای کوچک دیتا به پکت اصلی میگردد.
-
Operating System (OS) Fingerprinting
تکنیکی است از آسیبپذیریهای سیستمعامل، به اکسپلویت دست میزند.
-
Ping of Death
طی این حملهی سایبری، مهاجم با دستور پینگ، اقدام به ارسال پکتهای دیتای خیلی حجیم یا دفورمه به سیستم هدف مینماید.
-
Port Scanning
این روش توسط هکرها برای تعیین اینکه کدام پورتها در یک شبکه باز بوده و امکان ارسال یا دریافت دادهها را دارد، مورد استفاده قرار میگیرد. اسکن پورت به خودی خود یک حمله نیست؛ بلکه با این اسکن، مهاجمان میتوانند اطلاعاتی در مورد نقاط ورود احتمالی به سیستم جمعآوری کنند.
-
Server Message Block (SMB) Probes
شامل اسکن شبکهها برای یافتن سیستمهایی است که از پروتکل SMB استفاده میکنند و SMB probeها به شناسایی اهداف بالقوه برای دسترسی غیرمجاز میپردازند.
-
Smurf
به یک حملهی DDoS با استفاده از پکتهای Internet Control Message Protocol (ICMP) اشاره دارد تا سیستم هدف را از دسترس خارج کند.
-
Secure Sockets Layer (SSL) Evasion
از طریق رمزنگاری Transport Layer Security (TLS) و SSL، اکپسلویت کرده و از تکنیکهایی برای پنهان کردن محتوای مخرب در ترافیک رمزنگاریشده استفاده میکند که تشخیص و مسدود کردن آنها را برای سیستمهای امنیتی دشوار میسازد.
-
SYN Flood
طی این حمله، حجم وسیعی از پکتهای SYN (synchronize) به عنوان درخواست به سرور یا فایروال ارسال میشود، به طوری که از دسترس، خارج شده و دیگر قادر به پاسخگویی به درخواستهای واقعی نیستند.
انواع Intrusion Prevention System (سیستم جلوگیری از نفوذ)
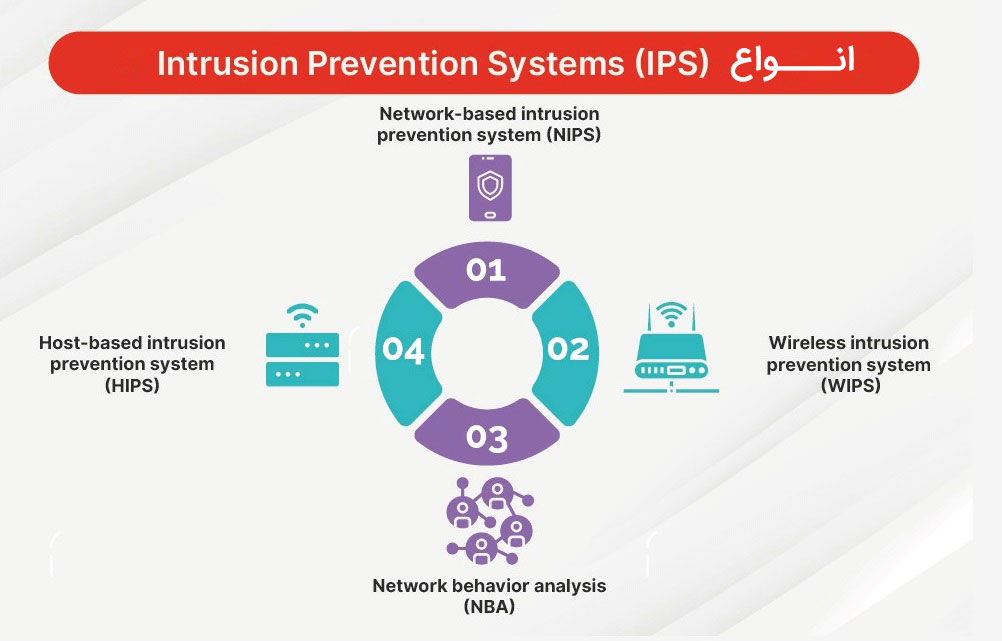
سیستم IPS به چهار دسته، طبقهبندی شده که هر یک دارای روش منحصربهفرد در فرایند دفاع میباشد.
-
Network-based intrusion prevention system (NIPS)
سیستم IPS مبتنی بر شبکه در نقاط کلیدیِ شبکه، قرار گرفته تا ترافیک را به منظور بررسی تهدیدات سایبری، به طور کامل نظارت کند.
-
Wireless intrusion prevention system (WIPS)
همانطور که از نام آن مشخص است، در نقش یک نگهبان بر شبکههای Wi-Fi نظارت داشته و اطمینان حاصل میکند تنها دستگاههای مجاز، متصل میشوند.
-
Host-based intrusion prevention system (HIPS)
بر روی endpointهایی مانند رایانههای شخصی، نصب شده و به طور خاص به بررسی ترافیک ورودی و خروجیِ همان دستگاه، رسیدگی میکند. چنانچه در کنار NIPS قرار گیرد، بهترین عملکرد را نشان داده و تهدیداتی که قابل شناسایی توسط NIPS نبوده را مسدود میکند.
-
Network behavior analysis (NBA)
این روش به ترافیک شبکه، تمرکز داشته تا هرگونه فعالیت غیرعادی که ممکن است نشاندهندهی حملهی DDoS باشد را شناسایی کند.
تفاوت Intrusion Prevention System (IPS) و Intrusion Detection System (IDS)
سیستم IDS یا سیستم تشخیص نفوذ، عملکرد یک ناظر را داشته و شبکه را رصد میکند. در صورت مشاهدهی تهدیدات احتمالی، اقدام به ارسال هشدار به مدیران شبکه مینماید.
این در حالی است که سیستم IPS، یک گام فراتر رفته و شامل اقدامات اساسیتر برای access control، نظارت بر دیتای در معرض خطر و همچنین جلوگیری از توسعهی حملات میگردد.
در واقع IPS از IDS تکامل یافته و هر دو با مشاهده و تجزیه و تحلیل ترافیک شبکه، قدم در مسیر شناساییِ تهدیدات احتمالی برمیدارند. اما تفاوت بزرگ آنها در نحوهی تنظیمشان میباشد.
سیستم IPS به صورت in-line استقرار یافته و در جریان ترافیک شبکه قرار میگیرد. به این ترتیب امکان رهگیری و بازرسی تمام پکتهای ورودی و خروجی دیتا را فراهم میکند.
سیستم IDS به صورت آفلاین و خارج از جریان مستقیم ترافیک شبکه قرار میگیرد. روند کار IDS به این صورت است که از کل ترافیک شبکه، یکی کپی تهیه کرده و آن را برای یافتن نشانههایی از فعالیتهای مشکوک، بررسی میکند؛ اما مانند IPS مستقیما برای جلوگیری یا کاهش تهدیدات مداخله نمیکند.
برترین ترندهای IPS در بازار تجهیزات شبکه
در گذشته سیستمهای IPS قادر بودند تنها پس از وقوع یک حادثهی امنیتی، وارد عمل شوند؛ اما این راهکارهای واکنشی، برای امنیت سازمانها مناسب نیستند.
این در حالی است که امروزه IPS، بخشی از مجموعه راهکارهای کامل امنیت شبکه است که شامل فیچرهایی مانند threat monitoring، firewalls، intrusion detection، anti-virus، anti-malware، ransomware prevention، spam detection و security analytics میگردد. اکنون IPS در کنار سایر ابزارها، به جلوگیریِ فعالانه از تهدیدات امنیتی و محافظت از شبکهها، پیش از وقوع نفوذ میپردازد.
البته پیشرفت ابزارهای امنیتی از جمله IPS به همینجا ختم نمیگردد، بلکه به کارگیریِ هوش مصنوعی در این راهکارها، به خودکارکردن فرایندهای تشخیص و ارتقا سطح امنیت، کمک فراوانی میکند. به عبارتی الگوریتمهای هوش مصنوعی، قادر به تجزیه و تحلیل لحظهای ترافیک شبکه بوده تا تهدیدات احتمالی را با اثربخشی بالاتر، شناسایی کنند.
با نگاهی به آینده میتوان گسترش امنیتِ محیطی را با تمرکز بر رویکرد دفاعیِ چندلایه برای IPS پیشبینی کرد. از طرفی سرویسهای Cloud IPS با ارائهی قابلیتهایی چون تشخیص حرفهای تهدیدات، مقابلهی موثر با آنها و همچنین محافظت از endpointها، نقش مهمی در این تکامل، بازی میکنند.
نحوه عملکرد IPS و مکانیسمهای تشخیص تهدید
یک IPS با تحلیل ترافیک شبکه به صورت بیدرنگ (Real-Time) کار میکند و آن را با الگوها و امضاهای حمله شناخته شده مقایسه مینماید. هنگامی که ترافیک مشکوکی تشخیص داده شود، سیستم از ورود آن به شبکه جلوگیری میکند.
استقرار و بازرسی عمیق
IPS همیشه به صورت "In-Line" مستقر میشود. این بدان معناست که به طور مستقیم در مسیر ارتباطی بین مبدا و مقصد قرار میگیرد، اغلب بین شبکه داخلی و اینترنت یا درست پشت یک فایروال. این موقعیت به IPS اجازه میدهد تا هر بسته (Packet) عبوری را بازرسی کرده و بلافاصله هر چیز مشکوکی را قبل از ایجاد آسیب مسدود کند.
IPS از طریق روشهایی مانند «بازرسی عمیق بسته» (Deep Packet Inspection) ترافیک را تحلیل میکند تا ساختار فنی و هدف پشت ترافیک را درک کند. این بازرسی شامل لایههای مختلف شبکه، حمل و نقل و لایه کاربرد است.
مکانیسمهای تشخیص
IPS از روشهای متنوعی برای تشخیص تهدیدات استفاده میکند:
- تشخیص مبتنی بر امضا (Signature-Based Detection): در این روش، ترافیک با الگوهای حمله شناخته شده (مانند اثر انگشت بدافزار) مقایسه میشود. این نوع تشخیص نیازمند بهروزرسانی منظم پایگاه داده امضاها است.
- تشخیص مبتنی بر ناهنجاری (Anomaly-Based Detection): این مکانیسم هر چیزی را که از رفتار عادی شبکه منحرف شود، پرچمگذاری میکند. از آنجایی که این روش هرگونه رفتار غیرعادی را تشخیص میدهد، میتواند حملات کاملاً جدید یا سوءاستفادههای روز صفر (Zero-Day Exploits) را که توسط امضاهای موجود شناسایی نشدهاند، مسدود کند.
- تشخیص مبتنی بر سیاست (Policy-Based Detection): این روش بر اساس قوانینی است که توسط مدیران امنیتی تعریف شده است، مانند مسدود کردن انواع فایلهای خاص یا جلوگیری از دسترسی کاربران غیرمجاز به هاست.
پیکربندی IPS در فایروال (IPS Configuration in Firewall)
نقش IPS و فایروال در امنیت شبکه مکمل یکدیگر است. در حالی که فایروال به عنوان یک سد عمل کرده و ترافیک را بر اساس آدرس IP و شماره پورت فیلتر میکند، IPS وارد عمل شده و ترافیک را برای شناسایی نگرانیهای عمیقتر امنیتی، مانند الگوهای حمله، نظارت میکند.
IPS به عنوان خط دفاعی دوم در پشت فایروالها عمل میکند. معمولاً، IPS بلافاصله پشت فایروال در محیط شبکه قرار میگیرد تا هر ترافیکی را که موفق به عبور از فایروال شده، رهگیری کند.
امروزه، بسیاری از فایروالها، به ویژه فایروالهای نسل بعدی (Next-Generation Firewalls - NGFW)، دارای قابلیتهای داخلی IPS هستند. این امکان به سازمانها اجازه میدهد تا عملکرد IPS را در همان دستگاه فایروال فعال کنند، که این موضوع بحث پیکربندی IPS در فایروال را به یکپارچهسازی عملکردها در یک سیستم واحد تبدیل میکند.
اقدامات خودکار IPS در پاسخ به تهدیدات شامل موارد زیر است:
- حذف بستههای مخرب (Dropping malicious packets)
- مسدود کردن آدرس IP منبع حمله (Block the source IP)
- به روز رسانی قوانین فایروال برای مسدودسازی تهدید
- پایان دادن به جلسات ارتباطی (Terminate sessions)
IPS سخت افزاری یا نرم افزاری (Hardware or Software IPS)
سیستمهای جلوگیری از نفوذ میتوانند در قالبهای مختلفی مستقر شوند:
- دستگاههای سخت افزاری اختصاصی (Dedicated Hardware Devices): IPS میتواند یک دستگاه سخت افزاری مستقل باشد که به طور مستقیم به شبکه متصل شده و ترافیک را مدیریت میکند. این دستگاهها اغلب برای استقرار NIPS (سیستم جلوگیری از نفوذ مبتنی بر شبکه) در محیطهای سازمانی بزرگ استفاده میشوند.
- برنامههای نرم افزاری (Software Applications): IPS میتواند به صورت یک بسته نرم افزاری باشد که بر روی یک نقطه پایانی خاص (مانند لپتاپ یا سرور) نصب میشود. این نوع، تحت عنوان HIPS (سیستم جلوگیری از نفوذ مبتنی بر میزبان) شناخته میشود و تنها ترافیک ورودی و خروجی آن دستگاه را نظارت میکند. HIPS معمولاً در ترکیب با NIPS استفاده میشود تا امنیت بیشتری را برای داراییهای حیاتی فراهم کند.
- خدمات ابری (Cloud Services): راهحلهای IPS میتوانند به عنوان خدمات ابری ارائه شوند و دفاع چند لایه را به فراتر از محیط شبکه سنتی گسترش دهند.
به طور خلاصه، انتخاب میان IPS سخت افزاری یا نرم افزاری بستگی به نقطه استقرار (شبکه در مقابل میزبان/Endpoint) و مقیاس سازمانی دارد. NIPS اغلب در قالب سختافزاری یا به صورت قابلیت داخلی در فایروالهای سختافزاری ارائه میشود، در حالی که HIPS ماهیتی نرمافزاری دارد.
خدمات مدیریت IPS (IPS Management Services)
یک سیستم IPS موثر، یک سیستم «نصب و رها کن» نیست. بلکه نیازمند بهروزرسانیهای منظم و تنظیم دقیق برای حفظ امنیت و کارایی است.
نگهداری و تنظیم (Tuning and Maintenance)
وظایف مدیریتی حیاتی برای IPS عبارتند از:
- همگام شدن با تهدیدات در حال تکامل: پایگاه دادههای امضا باید به طور منظم بهروزرسانی شوند تا در برابر تهدیدات جدید محافظت فراهم شود.
- کاهش هشدارهای کاذب: تنظیم دقیق لازم است تا اشتباه مسدود کردن ترافیک ایمن (False Positives) به حداقل برسد.
- بهینهسازی عملکرد: اطمینان از عملکرد مناسب سیستم تحت بارهای سنگین ترافیک.
خدمات حرفهای و مدیریتشده
از آنجا که مدیریت پیشرفته IPS میتواند کار پیچیدهای باشد، بسیاری از سازمانها به دنبال خدمات مدیریت IPS و خدمات امنیت عملیاتی (Security Operations) هستند تا بار کاری تیمهای داخلی امنیتی خود را کاهش دهند.
این خدمات شامل موارد زیر میشوند:
- SOC-as-a-Service (SOCaaS): مرکز عملیات امنیت به عنوان سرویس.
- Managed Detection & Response (MDR): تشخیص و پاسخ مدیریت شده.
- Managed FortiGate Service: خدمات مدیریت شده فایروالهایی که شامل قابلیتهای IPS هستند.
این خدمات به سازمانها کمک میکنند تا با استفاده از تحلیل رفتار شبکه (NBA) تهدیدات را شناسایی کنند، IP آدرس مهاجمان را ثبت کنند و پاسخهای خودکار را بر اساس قوانینی که توسط مدیر شبکه از قبل تنظیم شده است، راهاندازی نمایند. به علاوه، IPS میتواند حجم کاری تیمهای امنیتی را کاهش دهد، زیرا به صورت خودکار ترافیک مخرب را مسدود میکند و به آنها اجازه میدهد تا بر روی تهدیدات پیچیدهتر تمرکز نمایند.