فایروال فورتی گیت FG-1100E یکی از محصولات رده بالای فورتینت و مناسب برای سازمانهای بزرگ و ارائهدهندگان خدمات میباشد. این محصول امنیتی، شبکههایی امنیت محور در اختیار سازمانها قرار داده و به آنها امکان میدهد زیرساختهای فناوری اطلاعات خود را یکپارچه سازند و امنیت را برای محیطهای مختلف شبکه، تامین کنند. از قابلیتهای فایروالهای FortiGate 1100E میتوان به اینترفیسهای پرسرعت، ظرفیت بالای پورتها، امنیت پیشرفته و توان عملیاتی بالا اشاره کرد.
فورتیگیتهای سری 1100E با پشتیبانی مجموعهای قدرتمند از خدمات FortiGuard که بر پایه AL/ML ارائه میشوند و همچنین یکپارچگی با پلتفرم Fortinet Security Fabric میتوانند امنیتی جامع و هماهنگ را در سرتاسر شبکه رقم بزنند.
فایروالهای FortiGate 1100E، عنوان اولین فایروالهای نسل جدید (NGFW) را با خود به همراه دارند که اجرای Zero Trust Network Access را میسر ساخته و به طور خودکار به مدیریت دسترسی کاربران به اپلیکیشنها میپردازد. به این ترتیب با تضمین همگرایی یکپارچه، تجربه مطلوبی برای کاربران رقم خواهد خورد.
نقش FortiGate 1100E در تامین امنیت سازمانی
- شناسایی هزاران اپلیکیشن بر روی ترافیک شبکه و بررسی دقیق پالیسیهای امنیتی
- امکان محافظت در برابر انواع تهدیدات از جمله بدافزارها و وبسایتهای مخرب در ترافیکهای رمزنگاریشده و رمزنگارینشده
- جلوگیری از حملات شناختهشده و ناشناخته با استفاده از سرویسهای امنیتی مبتنی بر هوش مصنوعی فورتیگارد
چند نکته کلیدی در مورد FG-1100E
- کسب عنوان leader در قابلیتهای network firewall و SD-WAN توسط Gartner
- ارائه شبکههایی امنیتمحور با کمک FortiOS
- عملکرد سطح بالا به واسطهی برخورداری از پردازندههای اختصاصی SPU و vSPU
- ارائه خدمات امنیتی مبتنی بر AI/ML
- تامین امنیت رده بالا صرفنظر از اندازه سازمان
سیستم عامل پرقدرت FortiOS
FortiOS سیستم عامل یکپارچه بستر امنیتی Fortinet است که در انواع مختلف محصولات Fortinet، چه دستگاه فیزیکی یا مجازی و حتی به صورت کانتینر وجود دارد. این امکان باعث شده تا با تجمیع قابلیتهای محصول در یک فریمورک ساده، سیاستگذاری و مدیریت سرویس ها تسهیل گردد.
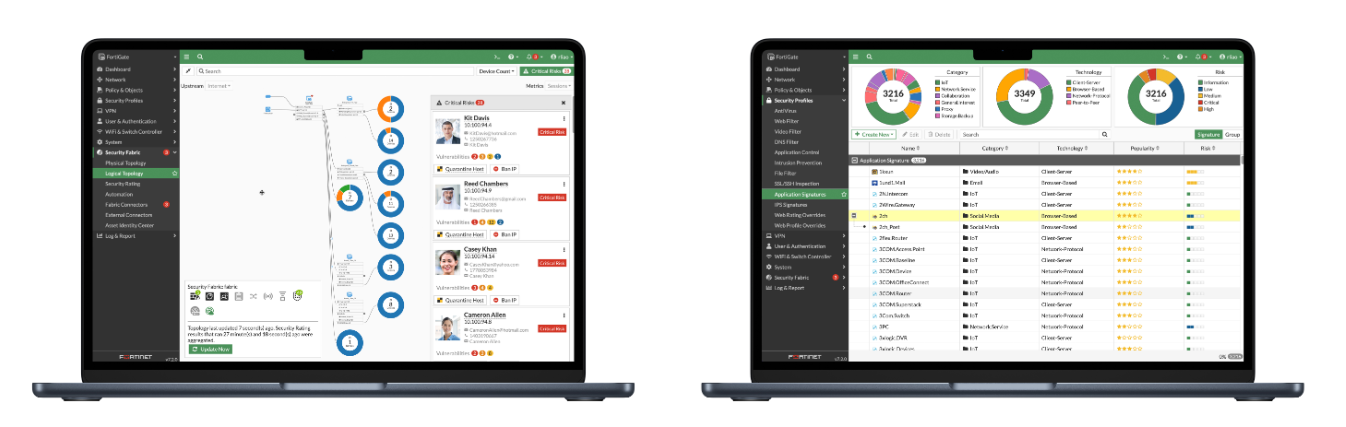
FortiOS دید و گستره کنترل را افزایش میدهد، از استقرار و اجرای یکپارچه سیاستهای امنیتی اطمینان حاصل میکند و مدیریت متمرکز را در شبکههای بزرگ با ویژگیهای کلیدی زیر را امکانپذیر میسازد:
- نمودار و ابزارهایی که وضعیت لحظهای را نمایش میدهند.
- امکان اصلاح با یک کلیک، که امکان پاسخ دقیق و سریع در برابر تهدیدات را فراهم میآورد.
- سیستم امتیازدهی تهدید منحصر به فرد که اولویتبندی جهت پاسخ دهی و بررسی تهدیدات را امکانپذیر میسازد.
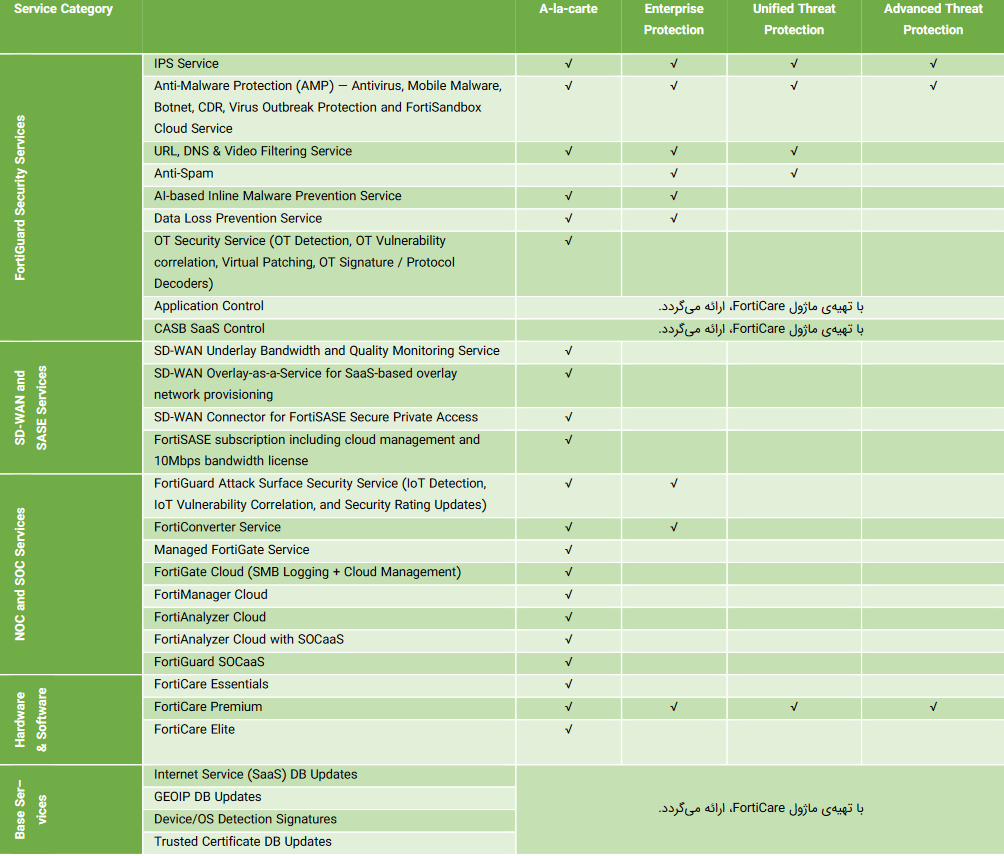
ارائه خدمات امنیتی FortiGuard از طریق FortiGate 1100E
امنیت شبکه و فایل
این سرویس، حفاظت در برابر تهدیدات شبکه و تهدیدات هدفمند برای اقسام فایلها را ارائه داده که شامل IPS، Anti-Malware و Application Control میشود.
IPS از هوش مصنوعی برای انجام بازرسی عمیق پکتها و SSL استفاده میکند تا محتوای مخرب را شناسایی و متوقف کند. همچنین زمانی که آسیبپذیری جدیدی کشف میشود، پچ های لازم را اعمال کند. Anti-Malware یا آنتی ویروس برای دفاع در برابر تهدیدات شناختهشده و ناشناخته فایلمحور است. همچنین با استفاده از Sandboxing یک محیطی ایزوله برای تست فایلها و تهدیدات ناشناخته ایجاد میکند که به صورت آنی توسط FortiGuard Labs بررسی میشود. Application Control برقراری امنیت برنامه های سازمان و انطباق آنها با مقررات و سیاست های سازمان را فراهم میکند.
امنیت وب و DNS
این سرویس حفاظت در برابر تهدیدات در بستر وب و DNS را شامل میشود. از جمله این تهدیدات میتوان به URLهای مخرب (حتی در ایمیلها)، ارتباطات C&C و Botnetاشاره کرد.
فیلترینگ DNS، دید کاملی به ترافیک DNS ارائه میدهد و در عین حال دامنههای پرخطر را مسدود میکند و از تهدیداتی مانند تونلسازی DNS، نفوذ به DNS، سرورهای C2 و الگوریتمهای تولید دامنه (DGA) جلوگیری میکند. فیلترینگ URL ، از پایگاه دادهای با بیش از 300 میلیون URL برای شناسایی و مسدود کردن لینکهای مربوط به سایتها و ترافیک های مخرب استفاده میکند. سرویس Reputation IP و Anti-botnet از ارتباطات باتنت جلوگیری کرده و حملات DDoS از منابع شناخته شده را مسدود میکنند. سرویسهای IP Reputation و anti-botnet نیز مانع از شکلگیری تعامل باتنتها و حملات DDoS میگردند.
امنیت داده و SaaS
این سرویس به مجموعهای از رویکرد های امنیتی کلی در اپلیکیشنها و دادهها میپردازد که شامل پیشگیری از نشت دادهها (DLP) میشود. به این صورت که با ایجاد گستره دید کامل بر روی دادهها در شبکه و محیطهای ابری و همچنین نظارت و مدیریت دسترسی کاربران به داده ها (جلوگیری از خروج غیرمجاز) امنیت اطلاعات را فراهم میآورد.
علاوه بر این، شامل قابلیتهایی است که به طور مداوم زیرساخت شما را ارزیابی میکند و اطمینان حاصل میکند که پیکربندیها به طور مؤثر و ایمن عمل میکنند. در صورت بروز خطرات و آسیبپذیریهایی که میتوانند بر عملیات کسبوکار تأثیر بگذارند، هشدار ایجاد میکند. همچنین این سرویس، دستگاههای اینترنت اشیا (IoT) را نیز پشتیبانی می کند.
مقابله با تهدیدات zero day
این سرویس که پیشرفتهترین سرویس سندباکس است که به تحلیل و مسدود کردن فایلهای ناشناس (به صورت آنی) میپردازد و امنیت در برابر تهدیدات روز صفر و تهدیدات پیچیده را در تمام فایروالهای نسل جدید(NGFW) ارائه میکند.
این سرویس همچنین دارای یک ماتریس MITRE ATT&CK® است که به تسریع تحقیقات کمک میکند. هدف این سرویس دفاع جامع از طریق مسدود کردن تهدیدات ناشناخته، سادهسازی واکنش به حوادث و کاهش بار ترافیک سرویس های امنیتی است.
پردازندهی تخصصی SPU در فورتیگیتهای سری FG-1100E
فایروالهای معمولی دارای سختافزار و CPUهای غیرتخصصی بوده که این امر باعث میشود قادر به محافظت در برابر تهدیدات پیشرفته نباشند. در حالی که پردازندههای فایروال فورتیگیت، به صورت تخصصی و با قدرتی معادل 520 Gbps به شناسایی تهدیدات نوظهور پرداخته و آنها را مسدود میکنند؛ بدون اینکه اجازه دهند کوچکترین اختلالی در عملکرد شبکه ایجاد شود.
پردازندهی محتوا CP9 
پردازنده های محتوا به عنوان co-processorها عمل نموده تا پردازش resource-intensive را برای قابلیتهای امنیتی انجام دهند. نسل نهم پردازندههای محتوا (CP9) موجب تسریع رمزگشایی resource-intensive SSL (TLS 1.3) شده تا موارد ذیل را ارائه دهند:
- تسریعِ فرایند pattern matching و بازرسی بلادرنگ ترافیک برای شناسایی اپلیکیشنها
- IPS pre-scan/pre-match، signature correlation offload و همچنین پردازش سریع آنتیویروس
پردازندهی شبکهی NP6 
پردازندهی شبکه SPU NP6 به طور یکپارچه با عملکرد FortiOS کار میکند و قابلیتهای ذیل را ارائه میدهد:
- ارائهی عملکرد سریع و عالیِ فایروال برای IPv4/IPv6، SCTP و multicast traffic
- تسریع VPN، CAPWAP و IP tunnel به منظور انتقال کارامد و سریع دادهها در کل شبکه
- ارائهی قابلیتهای intrusion prevention مبتنی بر ناهنجاری، checksum offload و یکپارچهسازیِ پکتهای دیتا به منظور بهینهسازیِ عملکرد کلی شبکه
مدیریت متمرکز Fortigate 1100e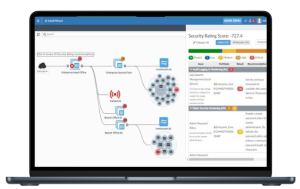
FortiManager، راهکار مدیریت متمرکز سرویس های Fortinet، امکان مدیریت پلتفرم امنیتی فورتینت (FortiGate, FortiSwitch, FortiAP) را فراهم میآورد.
FortiGate 1100E مجهز به قابلیتهای NGFW
- مجموعه خدمات امنیتی مبتنی بر هوش مصنوعی FortiGuard Labs که با فایروالهای نسل جدید (NGFW) یکپارچه شده، قادر است امنیت وب، محتوا و دستگاهها را تأمین کرده و شبکهها را در برابر حملات باجافزار و سایر حملات پیچیده محافظت کند.
- بازرسی SSL به صورت آنی (از جمله TLS 1.3) دید کاملی از فعالیت کاربران، دستگاهها و برنامهها را فراهم میآورد.
پردازندهی اختصاصی SPU (Security Processing Unit) نقش مهمی در برقراری امنیتی بالا با عملکردی پیشرو در صنعت امنیت شبکه ایفا میکند.
مشخصات سخت افزاری مدل های Fortigate 1100e و FG-1101E فورتی گیت
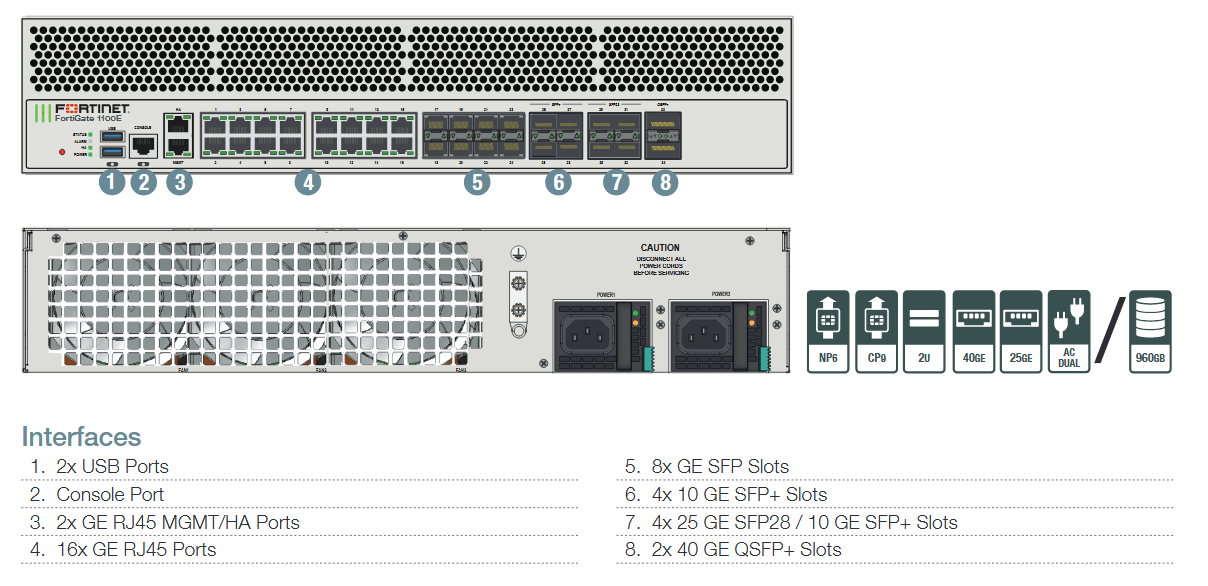
اینترفیسهای پرسرعت FG-1100E
به طور کلی اتصالات پرسرعت به منظور اطمینان از مدیریت و ایمنسازیِ network segmentationها به ویژه در حیاتیترین بخش شبکه مانند دیتاسنتر، ضروری است. فورتیگیتهای سری 1100E با ارائه اینترفیسهای پرسرعت، معماری شبکه را بدون نیاز به دستگاههای دیگر، ایدهآل نموده است.
مشخصات فنی FortiGate 1100E
فایروال FortiGate 1100E قابلیتهای امنیتی پیشرفتهای از جمله موارد ذیل برخوردار میباشد:
- Threat protection: به ظرفیت پردازش دادهها اشاره دارد که میتواند 1Gbps دیتا را مورد بررسی قرار میدهد.
- IPS: سیستم IPS این فایروال میتواند 5 Gbps دیتا را بازرسی و پردازش کند در حالی که به طور فعال تهدیدات امنیتی را نظارت و در صورت لزوم مسدود میسازد.
- NGFW: با این قابلیت قادر است تا 8 Gbps دیتا را پردازش و ایمن نماید.
- Firewall throughput: تا80 Gbps داده را به هنگام پردازش پکتهای UDP در اندازههای مختلف (1518/512/ 64 بایت) مدیریت مینماید.
- Concurrent Session: 8 میلیون اتصال TCP فعال را به طور همزمان مدیریت میکند.
- Firewall policy: این فایروال میتواند تا 100.00 پالیسی را پشتیبانی نماید. برخورداری از این تعداد پالیسی امنیتی، به نظارت و کنترلی بسیار دقیق و پیکربندیهای پیچیده کمک خواهد کرد.
- Firewall latency: فایروال فورتیگیت مدل FG-1100E به هنگام پردازش پکتهای UDP 64 بایتی، تاخیر 76 میکروثانیهای دارد. این تاخیر مربوط به زمانی است که فایروال برای بازرسی و ارسال دادهها اختصاص میدهد. به عبارتی ترافیک را بسیار سریع، پردازش نموده و هر گونه تاثیر بر عملکرد شبکه را به حداقل میرساند.
- transceiver: دارای دو ترنسیور (فرستنده-گیرنده) SFP است که از اتصالات فیبر SX یا کوتاه برد با سرعت یک گیگابیت پشتیبانی میکند. این ترنسیور به سازمان شما امکان میدهد فایروال را از طریق فیبر نوری به شبکه متصل نموده و انتقال دیتا را با سرعت بالا و با قابلیت اطمینان انجام دهید.
- FortiSwitch support: این محصول امنیتی قادر است 196 فورتیسوییچ را مدیریت و کنترل کند. این قابلیت موجب میشود امنیت و مدیریت را به سوییچ شبکه، گسترش داده و کنترل متمرکز و یکپارچهای را در یک زیرساخت بزرگتر فراهم نماید.
|
Interfaces
|
Threat Protection
|
NGFW
|
IPS
|
|
Multiple GE RJ45, 25 GE SFP28 / 10 GE SFP+ / GE SFP, and 40 GE QSFP+ slots
|
7.1Gbps
|
9.8Gbps
|
12.5Gbps
|

 80Gbps firewalling