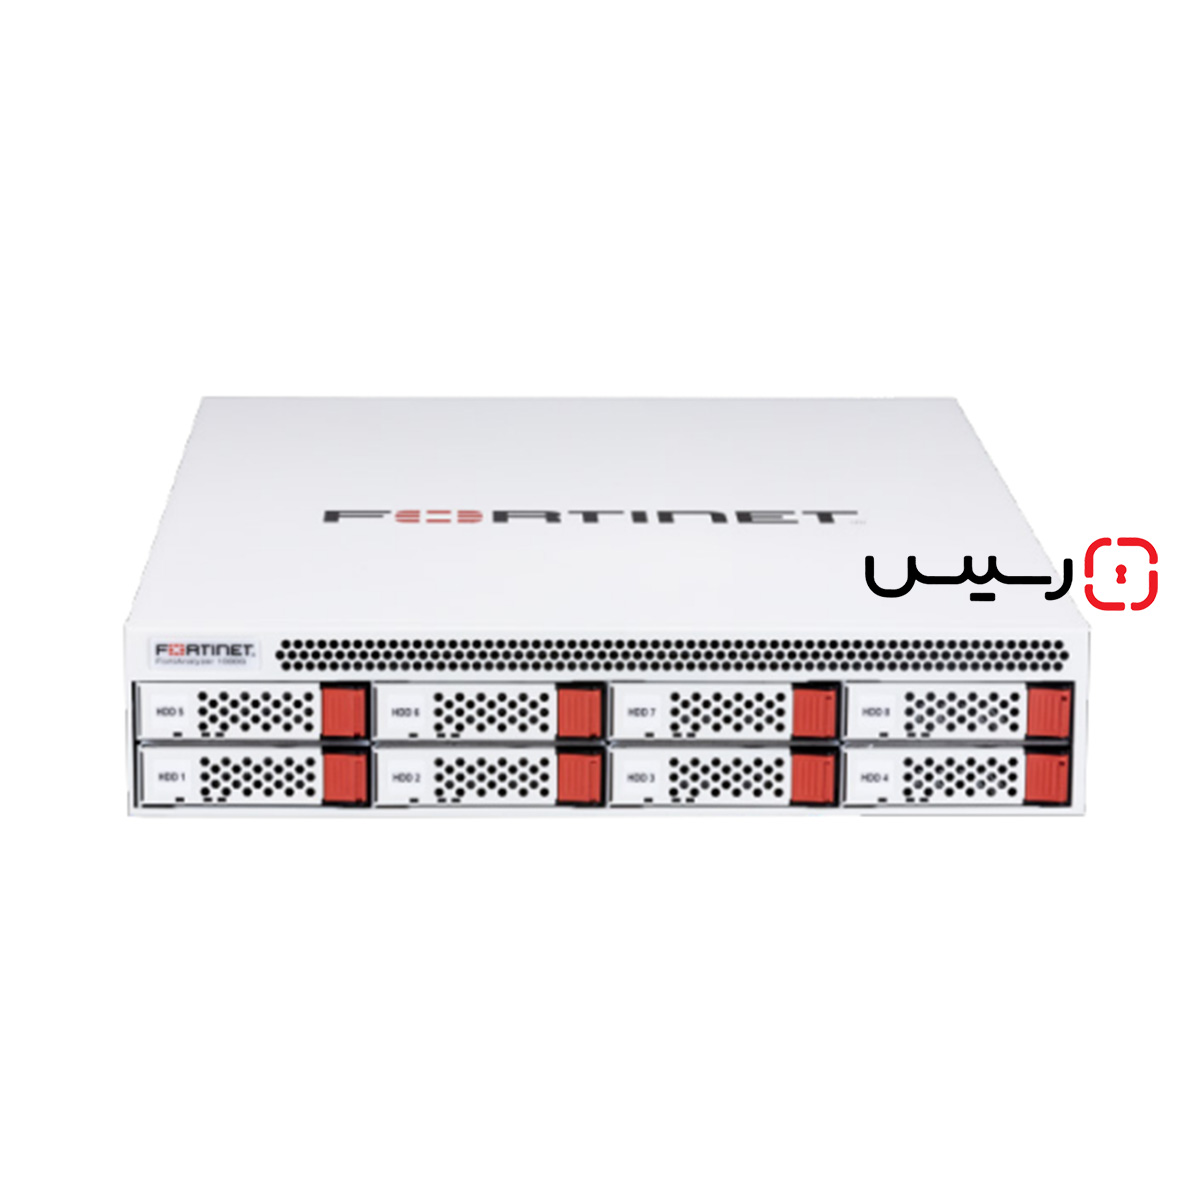
آشنایی با FortiAnalyzer مدل FAZ 1000G
فورتی آنالایزر FAZ-1000G، ابزاری قدرتمند است که به سازمانها کمک میکند لاگهای امنیتی را از یک کنسول واحد، مدیریت نموده و آنها را مورد تجزیه و تحلیل قرار دهند. به این ترتیب عملیات امنیتی، تسهیل شده و به شناسایی و رفع سریع تهدیدات، کمک میشود. علاوه بر این، نظارتی کامل بر روی تهدیدات احتمالی نیز به وجود میآید.
فورتی آنالایزر FAZ-1000G با پلتفرم Fortinet Security Fabric یکپارچه شده تا تهدیدات امنیتی را در لحظه، تشخیص داده و مانع از
data breach گردد.
برخی از مهمترین ویژگیهای FortiAnalyzerها
- نظارت جامع و متمرکز بر شبکه در فورتی آنالایزر FAZ-1000G
- شناسایی پیشرفتهترین تهدیدات شبکه با آنالیز لاگها
- تقویت تیم NOC/SOC و مقابله فوری با تهدیدات
- صرفهجویی در زمان، کاهش خطاها و افزایش بهرهوری با اتوماسیون
- راهکار multi-tenancy و quota management (امکان استفاده از پلتفرم توسط کاربران مختلف با حفظ دسترسی جداگانه)
- اعطا administrative domain به منظور افزایش اثربخشی و رعایت قوانین نظارتی
- ارائه بیش از 70 نوع گزارش مختلف به منظور ارائه تحلیلهای متنوع و همچنین بیش از 2000 مجموعه داده و نمودار از پیشآماده
قابلیتهای فورتی آنالایزر FAZ-1000G
تشخیص تهدیدات و مقابله با آنها
|
کنترل متمرکزِ NOC/SOC بر حملات سایبری
|
مدیریت تهدیدات
|
اتوماسیون
|
| فورتی آنالایزر FAZ-1000G ، لاگهای امنیتی همهی تجهیزات متصل به شبکه را آنالیز نموده و تهدیدات را در لحظه، شناسایی میکند.
از طرفی به منظور نظارت دقیقتر بر شبکه، با سایر تجهیزات فورتینت مانند FortiGate، FortiSandbox، FortiClient، FortiWeb و FortiMail یکپارچه میگردد.
با خودکارسازی فرایندهای کاری، ارسال فوریِ هشدارهای امنیتی و امکان مدیریت از یک کنسول واحد، بهرهوری تیم امنیت را بهبود میبخشد. |
فورتیآنالیزر به تیمهای امنیت امکان میدهد هشدارها و لاگهای مربوط به دستگاههای فورتینت را به صورت متمرکز، نظارت و مدیریت کنند. این اطلاعات در فرمتی ساده در اختیار تیمهای امنیت قرار گرفته و بررسی الگوهای ترافیکی و رسیدگی به موارد مشکوک و تهدیدات بالقوه را میسر میسازد. این سیستم با ارسال هشدارهای فوری، نظارت مستمر بر روی عملیات مختلف از جمله عملیات NOC و SOC، SD-WAN، SSL VPN، wireless، shadow IT، IPS، network recon، FortiClient و بسیاری موارد دیگر را فراهم میآورد. |
FortiAnalyzer Playbookها با خودکارسازیِ فرایند مقابله با تهدیدات و صرفهجویی در زمان به تحلیلگران امنیت کمک مینماید. از طرفی templateهای playbook به تیم SOC امکان میدهد علاوه بر سفارسیسازیِ موارد استفادهی خود، با سایر پلتفرمهای security fabric مانند FortiOS و EMS، تعامل داشته باشند و playbookها و taskها را در محیط گرافیکی، ویرایش نموده و همچنین از playbook monitor برای شناسایی هاستهای در معرض خطر استفاده کنند.
|
آنالیز و گزارشگیری
قابلیت اتوماسیون در فورتی آنالایزر FAZ-1000G به تحلیلگران امنیت کمک میکند تجهیزات شبکه، سیستمها و کاربران را به سرعت ارزیابی نموده و تهدیدات احتمالی به طور موثر شناسایی و مدیریت کنند. این کار با اطلاعات مبتنی بر لاگها و اطلاعات جمعآوری شدهی فورتیگارد، میسر میگردد. |
FortiView
|
Log View
|
Report
|
| ابزارهای موجود در FortiView، اطلاعات دقیقی در مورد فعالیتهای شبکه ارائه داده و به شناسایی تهدیدات، آسیبپذیریها، تلاش مهاجمان سایبری برای حمله، IoCها و موارد مشکوک کمک میکنند. |
کارشناسان امنیت با کمک log view قادر خواهند بود تحقیقات خود را گستردهتر نموده و از فیلترهای خاص برای جستجوی اطلاعات در لاگها استفاده کنند.
در ضمن قابلیتهایی مانند custom views (سفارشیسازیِ نمایشِ آیتمهای مورد نظر) و log groups (دستهبندی سازمان یافتهی لاگها به منظور بررسی سادهتر) را نیز ارائه میدهد. |
گزارش جامعی از وضعیت امنیتی را ارائه داده که شامل گزارشات OT، رتبهی امنیت، رتبهی امنیت در رعایت استانداردها، Secure SD-WAN، FortiNDR، ارزیابی تهدیدات امنیتی، ممیزی و بسیاری موارد دیگر میگردد.
|
نظارت گسترده
|
| FortiAnalyzer Fabric View با نقش نظارتی خود به تیم SOC کمک میکند تا فعالیت کاربران و endpointها را تحت کنترل داشته باشند. چنین سطحی از نظارت بر روی شناسایی آسیبپذیریها، طبقهبندی اطلاعات و تجهیزات یک سازمان از طریق تلهمتری و همچنین بینشی کلی از شبکه با کمک ابزارهایی مانند EMS، NAC و Fortinet Fabric Agent تاثیر دارد. به طور خلاصه یک تصویر واضح و دقیق از اتفاقات شبکه ارائه داده تا امکان شناسایی تهدیدات، با دقت بیشتری انجام شود. |
بهکارگیری فورتی آنالایزر FAZ-1000G
fortianalyzer 1000g را میتوان به عنوان یک ابزار سختافزاری فیزیکی، مجازی (VM)، اشتراک VM و همچنین به عنوان یک private cloud یا public cloud به کار برد.
FortiAnalyzer High Availability (HA)
FortiAnalyzer HA با ارائه پشتیبانی، عملکرد مداوم را تضمین میکند. چنانچه FortiAnalyzer اصلی (active) از کار بیفتد، یک سیستم پشتیبان (passive- کلاستری با چهار Node) بلافاصله، کنترل امور را به دست گرفته و قابلیت اطمینان دادهها را تضمین میکند.
Multi-Tenancy with Flexible Quota Management
فورتیآنالایزر این قابلیت را دارد که چندین sub-account که هر یک دارای کاربران و ادمین مخصوص به خود میباشد را مدیریت کند. بر اساس این قابلیت هر اکانت میتواند به طور مستقل دارای تنظیمات مخصوص به خود باشد.
در ضمن میتوان پالیسیهایی را برای مدت زمان نگهداری لاگها و نحوهی مدیریت آنها تنظیم نمود.
Analyzer Collector Modes
fortianalyzer 1000g دارای دو mode است: Analyzer و Collector.
وظیفهی اصلی در حالت collector، ارسال لاگها از دستگاههای متصل به analyzer و بایگانی کردن آن لاگها است. در این صورت مدیریت حجم بالای لاگها میسر شده و به Analyzer کمک نموده تا بر ایجاد گزارشات و آنالیز آنها تمرکز کند.
تیم شبکه میتواند با استفاده از چندین
FortiAnalyzer در modeهای analyzer و collector، لاگها را به طور موثرتر، مدیریت نموده و از دسترسی سریع به اطلاعات اطمینان حاصل کنند.
FortiAnalyzer Fabric
FortiAnalyzer Fabric دو mode مختلف برای کانفیگ در اختیار تیم SOC قرار میدهد: Supervisor و Member.
در حالت member میتوان به تجهیزات، ADOMها و تجهیزات لاگ شدهی مجاز و همچنین تهدیدات نظارت داشت. در ضمن ادمینها میتوانند به Report و FortiView نیز دسترسی داشته باشند و میتوانند در بخش log view، لاگهای جمعآوریشدهی در FortiAnalyzer Fabric members را بر اساس فیلترهای ازپیشتعریفشده بررسی کنند.
Log Forwarding for Third-Party Integration
fortianalyzer 1000g این قابلیت را دارد که لاگهای خود را به صورت real-time یا near real-time به فورتیآنالیزر دیگر، یک سرورِ syslog یا سرورِ CEF ارسال کند. البته که قبل از انجام این کار، یک نسخهی کپی ذخیره میکند. این نسخههای کپی، از تنظیمات تعریفشدهی پالیسیهای امنیتی، در طول مدت ذخیرهسازی، پیروی میکنند.