معرفی فایروالهای فورتیگیت سری FG-4200F
فایروالهای FortiGate 4200F تجهیزاتی هستند که به سازمانها امکان میدهند شبکههایی امنیتمحور ایجاد نموده تا تدابیر امنیتی را در مراکز داده و در کل سیستمهای فناوری اطلاعات خود تعبیه کنند. این امر تضمین میکند تمام بخشهای شبکه، صرف نظر از اندازه یا مکان، در برابر تهدیدات احتمالی، محافظت میگردند.
FortiGateهای سری 4200F توسط FortiGuard Service که خدماتی مبتنی بر هوش مصنوعی و یادگیری ماشین ارائه میدهد، پشتیبانی میشوند. این ترکیب حفاظتی جامع و خودکار در برابر انواع تهدیدات سایبری فراهم میکند.
FortiGate 4200F یکی از برترین تجهیزات شبکه است که دسترسی به Zero Trust (ZTNA) را از طریق NGFW میسر نموده و دسترسی کاربر به اپلیکیشنها را بهطور خودکار کنترل، تأیید و مدیریت میکند. این تجهیز از تجربهی ایمن و یکپارچهی کاربران در کنار اعمال مداوم اقدامات امنیتی اطمینان حاصل میکند.
| Interfaces |
Threat Protection |
Threat Protection |
IPS |
| Multiple GE RJ45, 25 GE SFP28 / 10 GE SFP+ / GE SFP and 100 GE QSFP28 / 40 GE QSFP+ slots | DC Variants |
45Gbps |
47Gbps |
52Gbps |
چند نکته مهم در مورد FortiGate 4200F
- کسب عنوان leader در Gartner Magic Quadrant در حوزههای فایروال شبکه و SD-WAN
- ارائهی شبکههایی امنیت محور به واسطهی برخورداری از FortiOS
- برخورداری از عملکردی منحصر به فرد به واسطهی پردازندههای SPU (Security Processing Unit) و vSPU
- تامین امنیتی سطح بالا با پشتیبانیِ FortiGuard و خدمات مبتنی برAI/ML
- محافظت از نقاط مختلف شبکه صرفنظر از پیچیدگی یا اندازهی آن.
FortiOS، سیستمعاملی با کارایی بالا
FortiOS، سیستم عامل اختصاصی فورتینت، موجبِ یکپارچهسازی شبکه و امنیت با کارایی بالا در Fortinet Security Fabric میگردد. قدرتِ تطبیقپذیری آن، امکان استفاده در هر محیطی را فراهم نموده و امنیتی پایدار را در شبکهها، endpointها و محیطهای multi-cloud تامین میکند.
FortiOS نیروی محرکه در به کارگیری FortiGate در حالتهای مختلف است؛ مانند یک تجهیز فیزیکی، مجازی، یک کانتینر یا یک سرویس کلود. چنین رویکردی، امکان ادغام فناوریها و سناریوهای مختلف را در یک چارچوب ساده فراهم میکند. بنابراین سازمانها با قابلیتها و مزایای منحصربهفردی که این سیستمعامل ارائه میدهد، قادر به محافظت از edge خواهند بود، ضمن اینکه تسهیل عملکردهای شبکه را تجربه میکنند.
FortiOS با ارائه خدمات پیشرفتهی مبتنی بر هوش مصنوعی/یادگیری ماشین، تشخیص inline advanced sandbox، اجرای یکپارچه ZTNA و موارد دیگر، قابلیتهای Fortinet Security Fabric را به طور قابل توجهی افزایش میدهد. در نتیجه حفاظتی جامع در حالتهای مختلف استفاده از فورتیگیت اعم از سختافزار، نرمافزار، و Software-as-a-Service را تضمین نموده؛ در عین حال از قابلیتهای SASE (Secure Access Service Edge) نیز پشتیبانی میکند.
FortiOS، نظارت و کنترلی جامع ایجاد نموده و از اجرای مداوم پالیسیهای امنیتی، اطمینان میدهد. به علاوه مدیریتی متمرکز با ویژگیهای زیر را در شبکههای بزرگ امکانپذیر میسازد:
- نمایش لحظهایِ وضعیت امنیتی
- کمک به کاهش سریع و مؤثرِ تهدیدات امنیتی و به حداقل رساندن آسیب بر روی سیستم
- تخصیص منابع با تمرکز بر پرخطرترین تهدیدات برای کاربران یا سیستمها
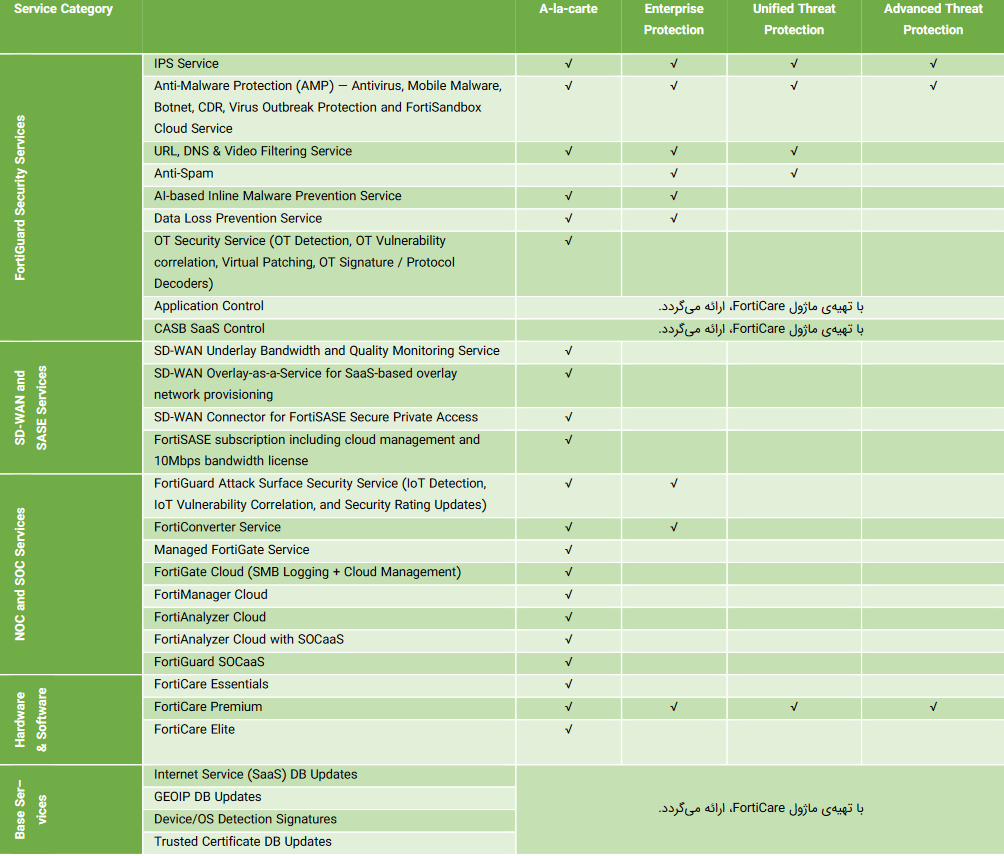
سرویس FortiConverter
سرویسی است که پشتیبانی یکپارچه برای فرایند جایگزین کردنِ فایروال، ارائه داده و سازمانها را در انتقال سریع و بدون زحمت از فایروالهای قدیمی به فایروالهای نسل جدیدِ FortiGate (NGFW) یاری میرساند. سرویسِ FortiConverter، با استفاده از روشهای پیشرفته و فرآیندهای خودکار، میزان خطاها را به حداقل میرساند.
خدمات FortiGuard
-
Network and File Security
خدمات پیشرفتهی فورتیگارد، محافظتی سطح بالا در برابر تهدیدات file-base و و network-base ارائه میدهد. یکی از این خدمات، Intrusion Prevention (IPS) است که با استفاده از مدلهای مبتنی AI/ML، deep packet/SSL inspection را انجام داده تا محتوای مخرب را شناسایی و متوقف نماید. همچنین با کشفِ هر آسیبپذیریِ جدید، به طور خودکار به اعمال virtual patching اقدام مینماید.
یکی دیگر از خدمات فورتیگارد، Anti-Malware است که یک سد دفاعی در برابر تهدیدات شناخته شده و ناشناخته ایجاد میکند. Anti-malware شامل antivirus و file sandboxing است تا لایههای دفاعی متعددی ایجاد نماید. در ضمن با استفاده از بانک اطلاعاتی غنی که فورتیگارد در خصوص تهدیدات ارائه میدهد، قدرت دفاعی را همواره فعال نگه میدارد.
از سوی دیگر قابلیت Application Control، نقش مهمی در افزایش انطباقهای امنیتی ایفا نموده و با نظارت لحظهای بر روی استفاده از applicationها، سازمان ها را قادر میسازد تا منابع شبکه خود را به طور موثر مدیریت کنند.
خدمات فورتیگارد، قادر به تامین امنیت در برابر تهدیدات web-base، از جمله تهدیدات DNS-base، URLهای مخرب (حتی مواردی که در ایمیل، یافت میشوند) و botnet/command and control communications میباشد. DNS filtering، نظارت و کنترلی کامل بر روی ترافیک DNS ایجاد نموده و دامنههای پرخطر را مسدود میکند. در ضمن DNS filtering قادر به محافظت در برابر DNS tunneling، DNS infiltration، C2 server ID و Domain Generation Algorithms (DGA) میباشد. URL filtering با استفاده از دیتابیسی با بیش از 300 میلیون URL، به شناسایی و مسدود کردن لینکهای مخرب میپردازد. مضاف بر این قابلیتهای IP Reputation و anti-botnet مانع از ارتباطات باتنتها شده و حملات DDoS را از مبداهای شناخته شده مسدود می کند.
این خدمات برای رسیدگی به طیف گستردهای از سناریوهای امنیتی و الزامات مربوط به نحوهی استفاده از اپلیکیشنها و همچنین بررسی کلی وضعیت امنیتی طراحی شدهاند. این خدمات شامل Data Leak Prevention (DLP) میگردد که امکان نظارت، مدیریت و حفاظت از دادهها (مانند جلوگیری از خروج دادهها) را فراهم نموده؛ در حالیکه انطباق با استانداردها و حفظ حریم خصوصی را نیز تسهیل میکند. علاوه بر این، سرویس Inline Cloud Access Security Broker (CASB) از کل دادهها اعم از دادههایی که در حال انتقال هستند و یا دادههای ذخیره شده و همچنین دیتای موجود در فضای ابری محافظت میکند. این سرویس تضمین میکند که عملیات سازمان و شیوههای مدیریت داده ها با استانداردهای مهم نظارتی و صنعتی مطابقت دارند؛ در عین حال مدیریت ایمن اکانتهای کاربران را تضمین میکند.
در کنار موارد فوق، قابلیتهای دیگری ارائه میشود که با هدف ارزیابی مستمر زیرساختهای سازمانی، بررسی و تاییدِ امنیتِ پیکربندیها و همچنین ایجاد آگاهی از تهدیدات و آسیبپذیریهایی که ممکن است بر عملکردهای تجاری تاثیر بگذارند، طراحی شدهاند.
-
Zero-Day Threat Prevention
سرویس پیشگیری از تهدیدات zero-day شامل قابلیت ضدبدافزاریِ مبتنی بر AI است؛ که به پیشرفتهترین سرویسِ sandbox فورتینت اشاره دارد. این سرویس، فایلهای ناشناخته را در لحظه، مورد تجزیه و تحلیل قرار داده و در صورت لزوم، مسدود میکند. در ضمن قادر است در برابر تهدیدات پیچیده و همچنین zero-day امنیتی جامع را از طریق NGFWها ارائه دهد.
به طور خلاصه این سرویس، طوری طراحی شده که بر روی تامین دفاعی گسترده، تمرکز داشته و با مسدودسازیِ تهدیدات ناشناخته، این هدف را محقق میکند؛ ضمن اینکه فرایند مقابله با تهدیدات را تسهیل نموده و بار سنگین تیم امنیت را کاهش میدهد.
این سرویس با اقدامات زیر، دفاعی سطح بالا برای محیطها و دستگاههای OT فراهم میکند:
- نظارت بر شبکهیOT
- OT vulnerability correlation (فرآیند شناسایی و تجزیه و تحلیل آسیبپذیریهای خاص در سیستمهای فناوری عملیاتی (OT) و درک چگونگی ارتباط این آسیبپذیریها با یکدیگر و وضعیت کلی امنیت)
- virtual patching
- industry-specific protocol decoders (ابزارهایی که به شناسایی فعالیتهای غیرمعمول یا مخرب، اطمینان از عملکرد مناسب و افزایش امنیت و کارایی کلی OT کمک میکند)
مجهز بودن FG-4200F به SPU
فایروالهای قدیمی به دلیل اتکا به سختافزارها و CPUهای چندمنظوره و غیر تخصصی، قادر به محافظت موثر در برابر تهدیدات content-base و connection-baseدر دنیای امروزه نیستند؛ در نتیجه در این نقطه که قدرت پردازش فایروال برای مدیریت ترافیک دنیای امروزی کافی نیست، شبکهها در برابر حملات، آسیبپذیر خواهند شد.
فورتینت برای مقابله با این چالش، استفاده از پردازندههای سفارشیSPU را برگزیده که به طور خاص برای اقدامات امنیتی طراحی شدهاند. این SPUها با قدرتی معادل 520 گیگابیت بر ثانیه، آمادهی شناسایی تهدیدات در حال ظهور و مسدود کردن فوری محتوای مخرب میباشند.
پردازنده امنیتی CP9

پردازنده های محتوا به عنوان co-processorها عمل می کنند تا پردازش resource-intensive را برای قابلیت های امنیتی انجام دهد. نسل نهم پردازنده های محتوا (CP9) موجب تسریع رمزگشایی resource-intensive SSL (TLS 1.3) شده تا موارد ذیل را ارائه دهد:
- تسریع pattern matching و بررسی فوری ترافیک شبکه برای شناسایی اپلیکیشن ها
- IPS pre-scan/pre-match، signature correlation offload و همچنین پردازش سریع آنتی ویروس
پردازنده امنیتی NP7

پردازنده های امنیتی به منظور ارائه عملکرد منحصر به فرد و توسعه پذیری لازم برای عملکردهای مهم و حیاتی شبکه، به صورت inline فعالیت دارند.
پردازنده شبکه SPU NP7 هم راستا با قابلیت های FortiOS کار می کند تا موارد ذیل را ارائه دهد.
- فایروال hyperscale، راه اندازی سریع session و سرعت بالا
- عملکرد صنعتی برای VPN، VXLAN termination، hardware logging و elephant flow
بررسی FortiGate 4200F از نظر سخت افزاری
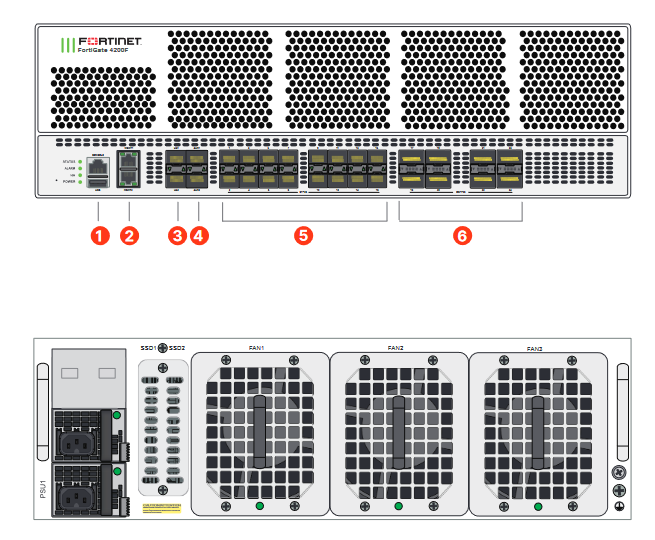
1 x USB and 1 x Console Port
2 x GE RJ45 Management Ports
2 x 25 GE SFP28/ 10 GE SFP+/ GE SFP High Availability Slots
2 x 25 GE SFP28/ 10 GE SFP+/ GE SFP Slots
16 x 25 GE SFP28/ 10 GE SFP+/ GE SFP Slots
8 x 100 GE QSFP28/ 40 GE QSFP+ Slots
Hyperscale Firewall License
یک لایسنس دائمی است که موجبِ افزایش قدرت پردازش و ارتقا بهرهوری فایروال میگردد. لایسنسِ Hyperscale Firewall کمک میکند تا فیچرهای CGNAT با استفاده از SPU NP7 که ویژهی Fortinet است، سریعتر اجرا شود. این ویژگیها شامل hardware session setup، firewall session logging و NAT است.
Trusted Platform Module (TPM)
فایروالهای فورتیگیت سری FG-4200F دارای ماژول اختصاصیای هستند که موجبِ ارتقا سطح امنیت تجهیزات موجود در شبکه میگردند. عملکرد آنها بر اساس ایجادِ کلیدهای رمزنگاری و ارائهی یک لایه امنیتی اضافه میباشد. در نهایت ارتقا امنیت سیستم در برابر حملات فیشینگ و نرمافزارهای مخرب را نیز فراهم میآورد.
100 GE Connectivity for Network
کانکشنهای سریع با قابلیت اطمینان بالا برای ایمنسازیِ شبکهی سازمانی، کاملا حیاتی است. فورتیگیتهای سری FG-4200F با ارائه چندین پورتِ 100 GE QSFP28، طراحی شبکه را بدون نیاز به دستگاههای دیگر تسهیل میکنند.

 45Gbps Threat Protection Throughput