

در چشمانداز دنیای دیجیتال، که حملات سایبری به طور فزایندهای در حال پیشرفت می باشند، بسیار مهم است که کسبوکارها از تهدیداتی که متوجه آن ها هستند، آگاه باشند و نسبت به بهترین اقدامات امنیتی، آشنایی کامل داشته باشند. یکی از المان هایی که شناسایی آن ها برای مشاغل، کاملا ضروری است، فایروال ها هستند. زیرا فایروال های وب اپلیکیشن (WAF) و فایروال های شبکه، نقش های متمایزی را در محافظت از سازمان ها در برابر اشکال مختلف حملات ایفا می کنند. بنابراین درک اهمیت و شناخت تفاوت های بین امنیتِ تامین شده توسط firewall WAF و network firewall، ضروری است.
از گذشته تا کنون، کسب و کارها برای محافظت از دادهها و کاربران خود به فایروالهای شبکه متکی بودند؛ فایروال هایی که فاقد سازگاری و بینش لازم برای دفاع در برابر تهدیدات امنیتی مدرن و پیشرفته هستند. با ظهور رویکردهایی مانند BYOD، public cloud و Software-as-a-Service (SaaS)، کسبوکارها چاره ای ندارند جز اینکه فایروال وب اپلیکیشن (WAF) را در رویکرد امنیتی خود بگنجانند. با توجه به اینکه وب اپلیکیشن ها بر روی remote serverها ذخیره شده و از طریق فضای اینترنت، جابجا می گردند، همواره مورد توجه خاصِ هکرها بوده اند. و تنها یک فایروال اختصاصی مانند WAF می تواند سطح امنیت web applicationها را ارتقا دهد.
تفاوت فایروال های web Application و فایروال های network-level
مقایسه کلی و بیان تفاوت فایروال و WAF
وظیفه ی اصلیِ یک WAF این است که با تمرکز بر ترافیکِ Hypertext Transfer Protocol (HTTP)، از اپلیکیشن های مبتنی بر وب، محافظت کند. در واقع این فایروال با یک فایروال معمولی که به عنوان مانعی بین ترافیک شبکه خارجی و داخلی عمل می کند، متفاوت است.
جایگاه فایروال WAF، بین کاربران خارجی و اپلیکیشن های مبتنی بر وب می باشد تا تمام تعاملات HTTP را به طور کامل بررسی نموده و مورد تجزیه و تحلیل قرار دهد. این فایروال، قادر است درخواستهای مخرب را شناسایی نموده و از رسیدن آن ها به کاربران یا وب اپلیکیشن ها، جلوگیری کند. در نتیجه، یک فایروال WAF، امنیت web applicationها و سرورهای وب را تامین نموده و از آنها در برابر zero-day threats و سایر حملاتِ application-layer محافظت می کند. این سطح از امنیت به ویژه زمانی پراهمیت می شود که کسبوکارها وارد پروژههای جدید دیجیتالی میشوند، زیرا ممکن است APIها و یا اپلیکیشن های جدید در معرض تهدیدات جدید قرار گیرند.
این در حالی است که یک network firewall از local-area network در برابر دسترسی های غیر مجاز محافظت می کند تا احتمال تهدیدات را کاهش دهد. نقش اصلی این دسته از فایروال ها، جداسازیِ یک فضای ایمن از فضایی با امنیت کمتر و همچنین مدیریت و کنترل ارتباط بین آن ها می باشد. بدون چنین امنیتی، هر سیستمی با آدرس IP عمومی، از خارجِ شبکه قابل دسترس است و به طور بالقوه در معرض خطر حمله قرار دارد.
مقایسه ی ترافیک اپلیکیشن ها و ترافیک شبکه
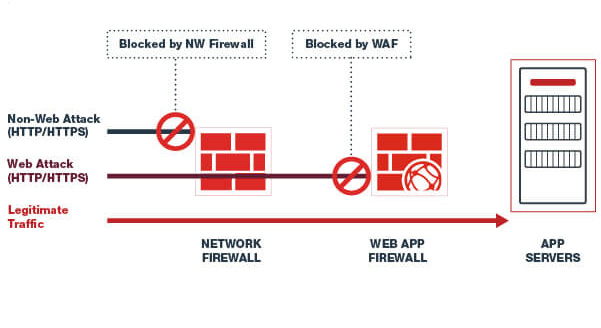
طراحیِ فایروال های قدیمیِ شبکه به این صورت است که از دسترسی غیر مجاز به شبکه های خصوصی جلوگیری به عمل می آورند. این فایروال ها بر اساس پالیسی های تعریف شده، تعیین می کنند که کدام نوع ترافیک، مجاز به ورود به شبکه است و ترافیکی که با پالیسی های مذکور، مطابقت نداشته باشد، مسدود می گردند.
و اما فایروال WAF به طور خاص با هدف ترافیکِ اپلیکیشن ها طراحی شده است. از ترافیک Hypertext Transfer Protocol Secure (HTTPS) و HTTP و همچنین از اپلیکیشن هایی که در فضای اینترنت قرار دارند، محافظت می کند. این فایروال قادر است امنیت را در برابر تهدیدات مختلفی مانند cross-site scripting (XSS)، distributed denial-of-service (DDoS) و SQL injection تامین کند.
تامین امنیت در لایه ۷، چه تفاوتی با لایه های ۳ و ۴ دارد؟
بزرگ ترین تفاوت فنی که بین فایروال های application layer و network level وجود دارد، در لایه ی مدل OSI است که آن ها بر روی آن کار می کنند.
WAFها از تهدیدات مربوط به لایه ۷ که به application layer معروف است، محافظت می کنند و شامل حملات علیه اپلیکیشن هایی مانند Ajax، ActiveX و JavaScript و همچنین cookie manipulation، SQL injection و تهدیداتِ URL می گردد.
ضمن اینکه WAFها توجه ویژه ای به پروتکل های web application، یعنی HTTP و HTTPS دارند که نقش مهمی در ارتباطِ مرورگرهای وب و سرورهای وب دارند.
به عنوان مثال، یک حمله ی DDoS که در لایه ۷ رخ می دهد، سیل فراوانی از ترافیک را به سمت لایه ی سرور، هدایت می کند، یعنی جایی که صفحات وب، در پاسخ به درخواست های HTTP ارائه می شوند. وظیفه ی WAF این است که به عنوان یک reverse proxy وارد عمل شده و از سرور هدف در برابر درخواست های مخرب، محافظت به عمل آورده و درخواست ها را با هدف شناساییِ DDoS، تجزیه و تحلیل کند.
این در حالی است که فایروال شبکه در لایه های ۳ و ۴ مدل OSI عمل می کند. به عبارتی از انتقال داده و ترافیک شبکه در برابر تهدیداتی مانند Domain Name System (DNS)، File Transfer Protocol (FTP)، Simple Mail Transfer Protocol (SMTP)، Secure Shell (SSH) و Telnet محافظت می کند.
مقایسه تهدیدات مبتنی بر وب و دسترسی غیر مجاز
راهکارهای WAF قادر به محافظت از اپلیکیشن ها در برابر حملات web-base می باشند و نبودنِ آن ها به مهاجمان سایبری امکان می دهد از طریق آسیب پذیری های موجود در web applicationها، به آن ها نفوذ پیدا کنند. تهدیدات رایجی که توسط راهکارهای امنیتیِ WAF خنثی می شوند، عبارتند از:
-
Direct denial-of-service (DoS)
این حمله مانند یک شورش دیجیتالی است. مهاجمان سایبری در تلاش هستند که عملکرد یک شبکه، سرویس و یا سروری را با ارسال حجم بسیار زیادی از ترافیک، مختل کنند. هدف آن ها خارج کردن منابع از دسترسِ کاربران مجاز می باشد.
-
SQL injection
این تهدید، مانند یک حمله مخفیانه ی سایبری است. هکرها با استفاده از این تهدید، دستورات مخرب SQL را اجرا نموده و دیتابیسِ وب اپلیکیشن ها را کنترل می کنند. به این ترتیب مهاجمان، این امکان را خواهند داشت که احراز هویت را دور بززند و محتوای دیتابیسِ SQL را بازیابی کنند و سپس رکوردهای آن را اضافه، تغییر و یا حذف کنند. مجرمان سایبری از تهدید SQL injection برای دسترسی به اطلاعات مشتری، داده های شخصی و غیره استفاده می کنند. لازم به ذکر است این تهدید در سال ۲۰۱۷، در لیست تهدیدات وب اپلیکیشن های OWASP Top 10، در ردیف یک قرار گرفت.
-
Cross-site scripting
یک آسیب پذیری امنیتی مربوط به فضای وب است که مهاجمان را قادر می سازد تا تعاملات کاربر با اپلیکیشن ها را به خطر انداخته و مهاجمان بتوانند از این تهدید برای نفوذ به وب سایت ها و تظاهر به کاربر واقعی استفاده کنند. در واقع هکر میتواند به عنوان یک کاربر واقعی ظاهر شده و به دادهها و منابعی که برای آنها مجوز دارد دسترسی داشته باشد.
همان طور که پیشتر نیز گفته شد network firewallها، ترافیک ورودی و خروجی شبکه را بررسی نموده و از دسترسی غیر مجاز جلوگیری می کنند. به طور کلی این فایروال ها در برابر حملات سراسری شبکه بر علیه دستگاه ها و سیستم هایی که به فضای اینترنت کانکت می شوند، محافظت می کنند. تهدیداتی که فایروال های شبکه، قادر به مقابله با آن ها هستند، عبارتند از:
-
Unauthorized access
زمانی اتفاق می افتد که عوامل تهدید بدون اجازه به شبکه دسترسی پیدا می کنند. غالبا این تهدید از طریقِ دستیابی به اطلاعات لاگین، مهندسی اجتماعی و تهدیدات داخلی صورت می گیرد.
-
Man-in-the-middle (MITM)
این تهدید زمانی اتفاق می افتد که هکرها، به صورت مخفیانه داده هایی که بین شبکه و وب سایت های خارجی یا حتی داخل شبکه، ارسال می شوند را ردیابی می کنند. به مهاجمان سایبری اجازه می دهد داده ها را در جریان انتقال، به دست بیاورند؛ سپس کنترل حساب کاربری را به دست گیرند.
-
Privilege escalation
این روش به افزایش امتیاز معروف است و زمانی رخ می دهد که مهاجمان پس از دسترسی اولیه به شبکه مورد نظر، روش هایی برای افزایش کنترل خود بر روی شبکه پیدا می کنند. آنها می توانند این کار را به صورت horizontally (دستیابی به سیستم ها یا منابع هم سطح دیگر) یا vertically (به دست آوردن امتیازات مهم تر یا دسترسی به بخش های حیاتی تر شبکه یا سیستم) انجام دهند.
فایروال network بهتر است یا WAF؟
از موارد تفاوت فایروال و WAF می توان به اهداف آن ها اشاره کرد .فایروال های استاندارد شبکه و فایروال های WAF، اهداف مختلفی را دنبال می کنند و در برابر انواع مختلف تهدیدات، محافظت می کنند. بنابراین انتخاب مناسب بر اساس نیازهای سازمانی، بسیار حائز اهمیت است. با اینکه یک network firewall، تهدیدات متعددی را خنثی می کند، اما قادر به جلوگیری از حملاتی که وب اپلیکیشن ها را هدف قرار می دهند، نمی باشد؛ حملاتی که فقط از طریق قابلیت های WAF قابل خنثی سازی هستند. از سوی دیگر یک WAF نمی تواند از حملاتِ لایه network، محافظت کند، بنابراین بهتر است این دو فایروال، به صورت مکملِ یکدیگر استفاده شوند.
هر دو راهکارِ امنیتیِ web-base و network در لایه های مختلف فعالیت می کنند و در برابر انواع مختلف ترافیک، محافظت می کنند. در حقیقت، آن ها به جای رقابت، تکمیل کننده ی یکدیگر هستند. معمولا فایروال های network در برابر طیف گسترده تری از ترافیک، محافظت می کنند؛ در حالی که یک WAF به طور خاص برای مقابله با تهدیداتی طراحی شده که رویکردهای قدیمی، قادر به پشتیبانی از آن ها نیستند. بنابراین به کارگیریِ هر دو فایروال به ویژه زمانی که عملکرد یک کسب و کار مبتنی بر وب باشد، توصیه می گردد. به این ترتیب امنیتی همه جانبه در کل شبکه تضمین می گردد.
چطور می توان فایروال های NGFW را با فایروال های WAF و Network مقایسه کرد؟
تهیه ی فایروال های جداگانه برای محافظت از لایه های مختلف، هزینه بر و چالش برانگیز است. به همین دلیل است که سازمان ها به سمت فایروال های next-generation سوق داده شده اند. معمولا NGFWها، قابلیت های فایروال های network و WAF را در یک سیستم مدیریت مرکزی، در کنار هم قرار می دهند. ضمن اینکه امکان محافظت از کسب و کارها در برابر تهدیدات امنیتی مدرن را نیز فراهم می کنند.
فایروال های نسل جدید، سیستم های امنیتیِ پیشرفته و context-base بوده که از اطلاعاتی مانند احراز هویت، زمان و مکان برای تاییدیه کاربر استفاده می کنند. به این ترتیب، تصمیمات آگاهانه و هوشمندانه تری در مورد دسترسی کاربران گرفته می شود. فایروال های NGFW از قابلیت هایی مانند antivirus، anti-malware، intrusion prevention systems و URL filtering برخوردار می باشند. در نتیجه اثربخشیِ پالیسی های امنیتی در راستای تهدیدات پیچیده ای که سازمان ها مواجه هستند را بهبود می بخشد.
داشتن یک سیستم واحد برای امنیت دیجیتال، ساده تر و مقرون به صرفه تر است. اما این نکته بسیار حائز اهمیت است که از پوشش همه جانبه ی شبکه و وب اپلیکیشن ها توسط NGFW، اطمینان حاصل کرد. فایروال های WAF مانند محافظ های ویژه ای برای اپلیکیشن ها بوده و آنها را از تهدیداتی مانند code injection ، cookie signing ، custom error pages، request forgery و غیره محافظت می کنند. بنابراین برای داشتن تامین امنیت کامل و همه جانبه، ایده خوبی است که هم از یک سیستم امنیتی همه کاره و هم از فایروال اختصاصی وب اپلیکیشن مانند FortiWeb استفاده شود. فایروال وب اپلیکیشن های فورتی نت، تحت عنوان FortiWeb به سازمان ها یاری می رساند تا اپلیکیشن های تحت وب خود را از انواع تهدیداتی که آسیب پذیری های شناخته شده و ناشناخته را هدف قرار می دهند محافظت می کند.
این راهکار به سرعت با تکامل وب اپلیکیشن ها، همگام شده تا تضمین کند هر بار که ویژگی های جدید معرفی می شود و APIهای جدید وب در معرض در دسترس قرار می گیرند و یا حتی تغییراتی در موارد موجود ایجاد می شوند، امنیت شان حفظ می شود.
FortiWeb امنیت کاملی را برای محافظت از سازمان ها در برابر طیف گسترده ای از تهدیدات امنیتی ارائه می دهد؛ از جمله محافظت در برابر حملات DDoS، protocol validation ، application attack signatures ، bot mitigation و IP reputation. علاوه بر این، از machine learning برای ایجاد الگوی رفتاری کاربران استفاده میکند. سپس این الگوها را برای تشخیص و تفکیک ترافیک های معتبر و مخرب به کار می گیرد. آنچه اهمیت دارد این است که این فرآیند به طور خودکار صورت گیرد، بدون اینکه افراد مجبور باشند زمان زیادی را برای تنظیم دستی آن صرف کنند.










