
با افزایش استفاده سازمانها از معماریهای Cloud-Native، مدلهای سنتی امنیت که بر محافظت از یک شبکه داخلی ثابت تمرکز دارند، دیگر پاسخگوی پیچیدگی محیطهای مدرن نیستند. اپلیکیشنهای امروزی روی Containerها، Microserviceها، APIها و زیرساختهای Multi-Cloud اجرا میشوند؛ محیطهایی که دائماً تغییر میکنند و سطح حمله گستردهتری ایجاد میکنند.
در چنین شرایطی، CNAPP با ایجاد یک دید یکپارچه از کد، زیرساخت، Workload، Identity و دادهها، به تیمهای امنیتی کمک میکند ریسکها را سریعتر شناسایی و مدیریت کنند.
CNAPP یا Cloud-Native Application Protection Platform پلتفرم امنیتی یکپارچه است که مجموعهای از قابلیتهای امنیت Cloud مانند مدیریت وضعیت امنیتی Cloud، حفاظت از Workloadها، مدیریت دسترسیها و امنیت چرخه توسعه نرمافزار را در راهکاری واحد ترکیب میکند.
CNAPP چیست؟
CNAPP مخفف عبارت Cloud-Native Application Protection Platform و به معنای پلتفرم حفاظت از برنامههای Cloud-Native است.
CNAPP رویکردی یکپارچه برای امنیت محیطهای ابری است که چندین ابزار امنیتی مجزا را در یک پلتفرم ترکیب میکند.
هدف اصلی CNAPP این است که سازمان بتواند امنیت Applicationها و زیرساختهای Cloud را در تمام چرخه عمر آنها مدیریت کند:
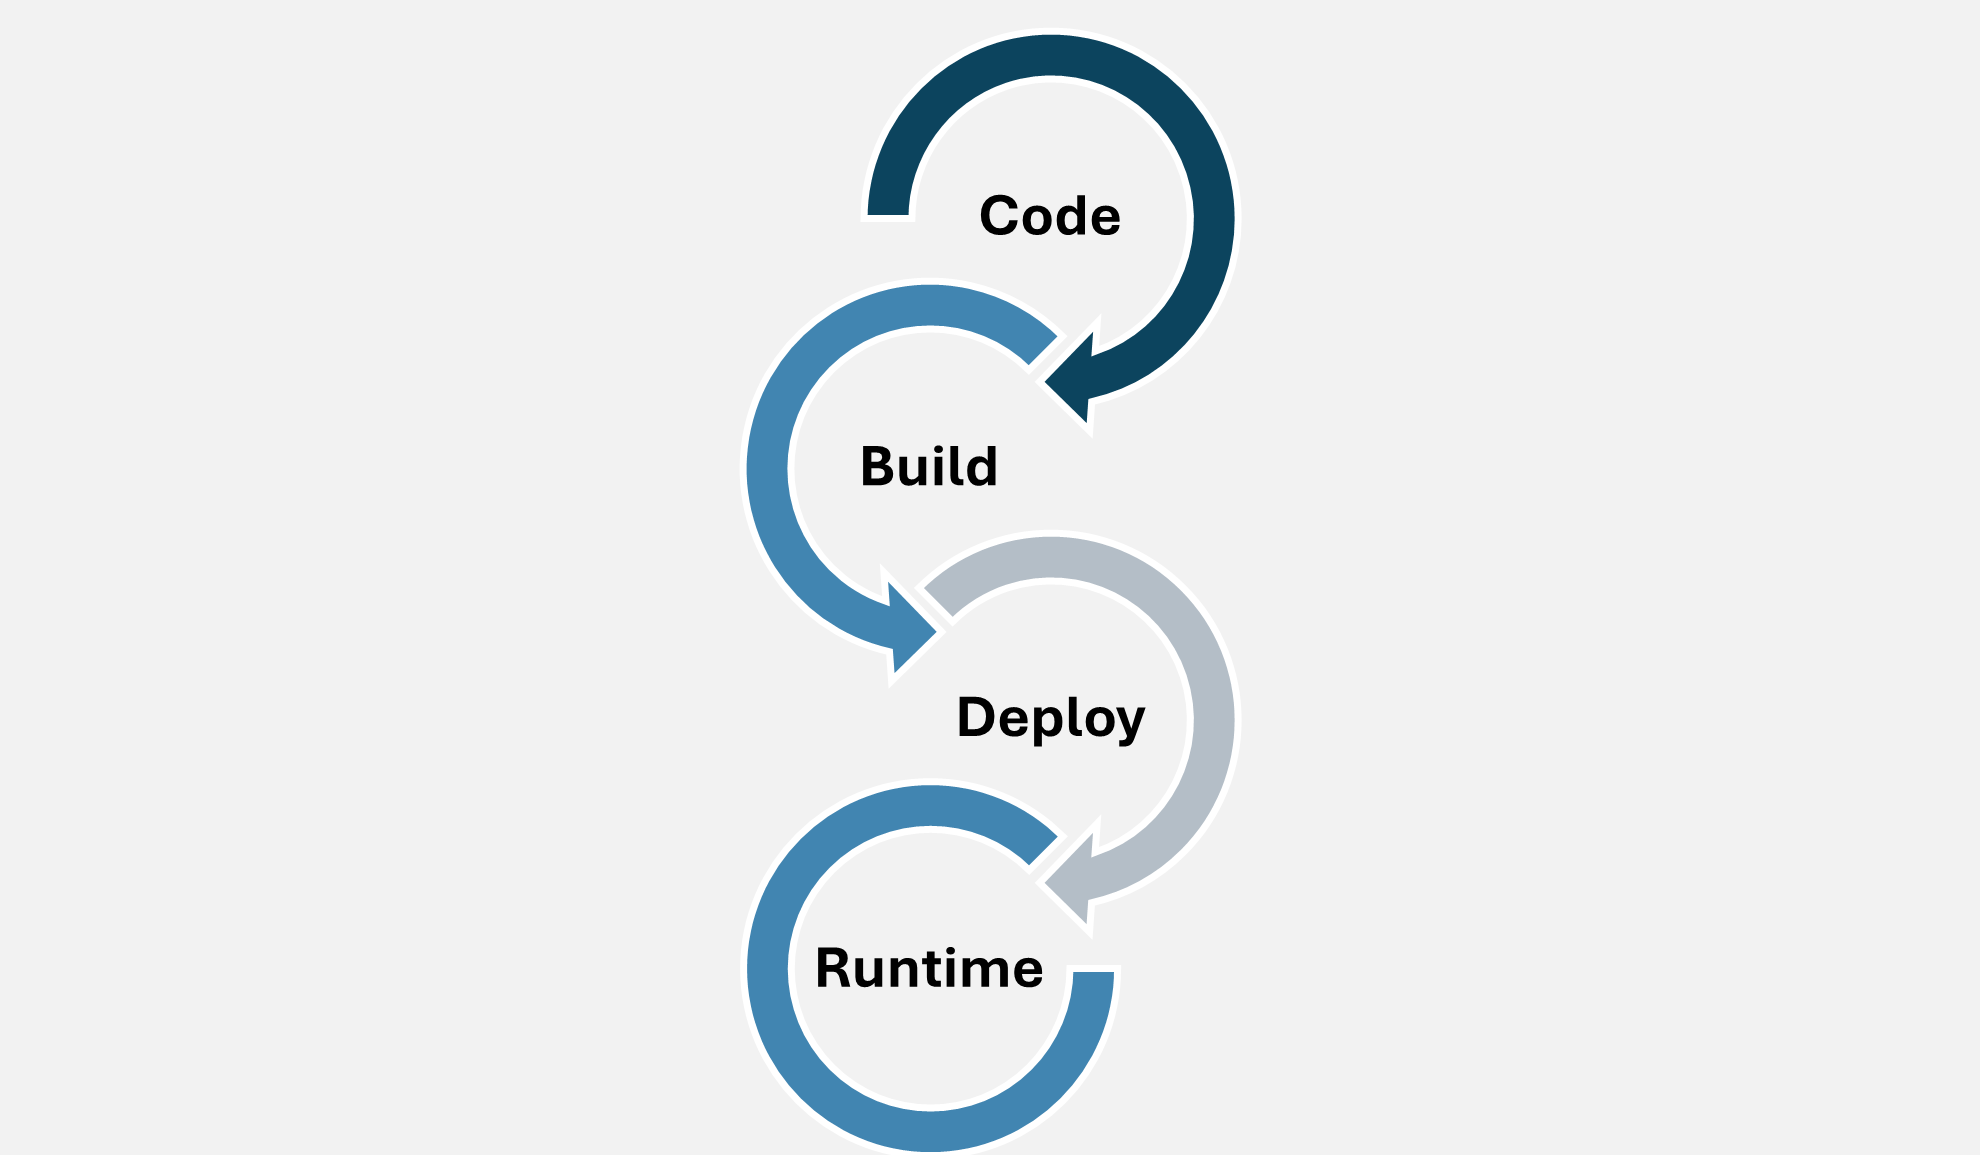
یکی از مهمترین ویژگیهای CNAPP، پوشش امنیتی در تمام چرخه عمر برنامههای Cloud-Native است؛ از زمان توسعه کد تا اجرای نهایی در محیط Cloud.
برخلاف راهکارهای سنتی که اغلب پس از استقرار Application دنبال شناسایی تهدیدها هستند، CNAPP امنیت را از مراحل اولیه توسعه وارد فرآیند میکند. به زبان ساده NAPP کمک میکند سازمانها قبل از اینکه یک آسیبپذیری وارد محیط عملیاتی شود، آن را شناسایی و اصلاح کنند.
چرا CNAPP مهم است؟
حرکت سازمانها به سمت Cloud باعث شده معماری برنامهها نسبت به گذشته پیچیدهتر شود. در گذشته، بسیاری از سازمانها یک دیتاسنتر مشخص، سرورهای ثابت و مرزهای امنیتی واضح داشتند.
اما امروز:
- Applicationها در چند Cloud Provider اجرا میشوند.
- Workloadها بهصورت پویا ایجاد و حذف میشوند.
- تیمهای توسعه دائماً کد جدید منتشر میکنند.
- کاربران و سرویسها از نقاط مختلف به منابع Cloud دسترسی دارند.
این تغییرات باعث شده روشهای سنتی امنیتی با چند چالش مهم روبهرو شوند.
۱. افزایش سطح حمله در محیط Cloud
محیطهای Cloud شامل اجزای مختلفی مانند:
- ماشینهای مجازی
- Containerها
- APIها
- سرویسهای بدون سرور (Serverless)
- Storageها
- Identityها
هستند. هرکدام از این اجزا میتوانند در صورت پیکربندی اشتباه یا وجود آسیبپذیری، به نقطه ورود مهاجمان تبدیل شوند. برای مثال یک Storage Bucket که به اشتباه Public شده است، میتواند باعث افشای اطلاعات حساس سازمان شود.
۲. پیچیدگی مدیریت Multi-Cloud
بسیاری از سازمانها از ترکیبی از سرویسهای:
- AWS
- Microsoft Azure
- Google Cloud
استفاده میکنند. مدیریت امنیت در چند محیط مختلف، بدون داشتن دید مرکزی، میتواند باعث ایجاد نقاط کور امنیتی شود. تیم امنیت باید بتواند پاسخ دهد:
- چه Assetهایی در Cloud وجود دارند؟
- چه کسی به آنها دسترسی دارد؟
- آیا تنظیمات امنیتی صحیح هستند؟
- کدام ریسک اولویت بیشتری دارد؟
CNAPP با ایجاد نمای یکپارچه از محیط Cloud، این مشکل را کاهش میدهد.
۳. پراکندگی ابزارهای امنیتی
یکی از مشکلات رایج در امنیت Cloud استفاده از ابزارهای متعدد برای هر نیاز امنیتی است. برای مثال:
- یک ابزار برای بررسی Configuration
- یک ابزار برای حفاظت Workload
- یک ابزار برای مدیریت Identity
- یک ابزار برای بررسی آسیبپذیری
این رویکرد باعث ایجاد پیچیدگی مدیریتی، دادههای جدا از هم و دشواری تحلیل تهدیدها میشود. CNAPP با ترکیب این قابلیتها در یک پلتفرم، ارتباط بین دادههای امنیتی را بهتر میکند.
CNAPP چگونه کار میکند؟
یک CNAPP اغلب با فرآیند متناوب سه مرحلهای زیر کار میکند:
۱. جمعآوری اطلاعات (Ingest)
در این مرحله، CNAPP اطلاعات مختلف محیط Cloud مانند موارد زیر را جمعآوری میکند:
- تنظیمات Cloud
- آسیبپذیریها
- رفتار کاربران
- Workloadهای فعال
- APIها
- Identityها
- رخدادهای امنیتی
هدف این مرحله ایجاد تصویر کامل از وضعیت امنیتی محیط است.
۲. تحلیل و درک ریسک (Comprehend)
پس از جمعآوری اطلاعات، CNAPP دادهها را تحلیل میکند تا موارد زیر را شناسایی کند:
- Misconfigurationها
- رفتارهای غیرعادی
- آسیبپذیریها
- دسترسیهای غیرضروری
- تهدیدهای فعال
در این مرحله، Context اهمیت زیادی دارد.
برای مثال وجود یک آسیبپذیری در یک سیستم تست اهمیت کمتری نسبت به همان آسیبپذیری در یک Application دارای اطلاعات حساس دارد.
۳. پاسخ و اصلاح (Resolve)
در مرحله نهایی، CNAPP:
- هشدارهای امنیتی ایجاد میکند.
- ریسکها را اولویتبندی میکند.
- اطلاعات لازم برای بررسی را ارائه میدهد.
- به تیمها در اصلاح مشکل کمک میکند.
این فرآیند باعث میشود تیم امنیت به جای بررسی هزاران Alert، روی مهمترین تهدیدها تمرکز کند.
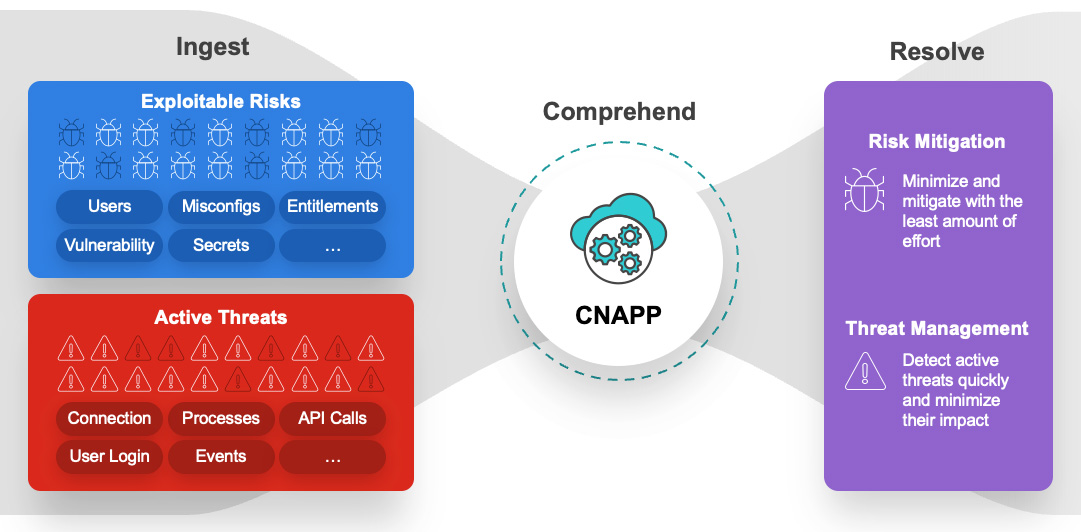
CNAPP دادههای امنیتی را از منابع مختلف جمعآوری، آنها را تحلیل و با اولویتبندی ریسکها، فرآیند پاسخگویی به تهدیدها را تسریع میکند.
معماری CNAPP؛ این پلتفرم چگونه امنیت Cloud را از توسعه تا اجرا تأمین میکند؟
اگر CNAPP را یک سیستم امنیتی واحد در نظر بگیریم، در واقع با یک ابزار واحد روبهرو نیستیم؛ بلکه با مجموعهای از قابلیتهای امنیتی مواجهایم که هر کدام مسئول محافظت بخشی از چرخه عمر برنامههای Cloud-Native هستند.
برخی از این قابلیتها قبل از استقرار برنامه، برخی هنگام اجرا و برخی نیز بهصورت مداوم وضعیت امنیتی زیرساخت را بررسی میکنند. زمانی که این اجزا در کنار یکدیگر قرار میگیرند، سازمان میتواند از مرحله توسعه کد تا اجرای Workloadها دیدی یکپارچه نسبت به ریسکهای امنیتی داشته باشد. مهمترین Components شامل موارد زیر هستند:
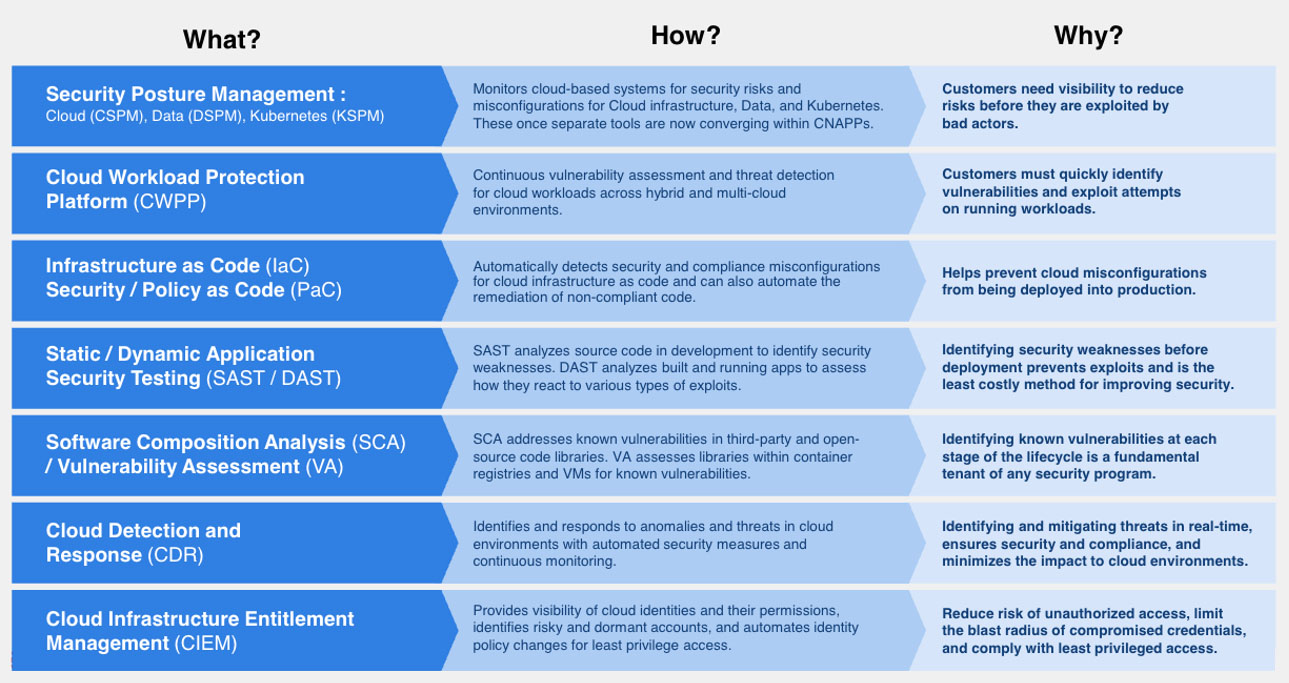 هر یک از اجزای CNAPP مسئول محافظت از بخشی از محیط Cloud هستند.
CSPM؛ پایه امنیت زیرساخت Cloud
اولین لایه امنیتی در بیشتر راهکارهای CNAPP، Cloud Security Posture Management (CSPM) است. اگر بخواهیم ساده بگوییم، CSPM دائماً از خود میپرسد:
«آیا زیرساخت Cloud همانطور که باید پیکربندی شدهاست؟»
در بسیاری از رخدادهای امنیتی Cloud، مهاجم از یک آسیبپذیری پیچیده استفاده نمیکند؛ بلکه از یک تنظیم اشتباه (Misconfiguration) سوءاستفاده میکند. برای مثال، عمومی بودن فضای ذخیرهسازی (Storage Bucket)، دسترسی بیش از حد کاربران یا غیر فعال بودن رمزنگاری دادهها میتواند راه را برای نشت اطلاعات باز کند.
CSPM این تنظیمات را بهصورت مداوم بررسی، موارد مغایر با استانداردهای امنیتی را شناسایی و در بسیاری از راهکارها امکان اصلاح خودکار یا ارائه پیشنهاد برای رفع مشکل را نیز فراهم میکند. به بیان دیگر، CSPM از زیرساخت Cloud و نه خود برنامه محافظت میکند.
DSPM؛ محافظت از ارزشمندترین دارایی، یعنی دادهها
فرض کنید زیرساخت Cloud شما کاملاً ایمن باشد؛ اما فایلهای حاوی اطلاعات مشتریان بدون محدودیت در دسترس قرار گرفته باشند. در این شرایط، مشکل از زیرساخت نیست؛ بلکه از دادههاست. Data Security Posture Management (DSPM) با همین هدف توسعه یافته است.
DSPM محل ذخیره دادههای حساس را شناسایی، آنها را براساس سطح حساسیت دستهبندی و بررسی میکند چه افرادی یا سرویسهایی به این اطلاعات دسترسی دارند. به کمک DSPM سازمانها میتوانند مطمئن شوند که:
- دادههای حساس رمزنگاری شدهاند.
- دسترسیها مطابق اصل Least Privilege هستند.
- اطلاعات شخصی یا مالی در محل مناسبی نگهداری میشوند.
- الزامات استانداردهایی مانند GDPR یا PCI DSS رعایت شدهاست.
اگر CSPM از زیرساخت محافظت میکند، DSPM از اطلاعات سازمان محافظت میکند.
KSPM؛ امنیت Kubernetes فراتر از بررسی Containerها
بسیاری از سازمانهایی که از معماری Cloud-Native استفاده میکنند، برنامههای خود را روی Kubernetes اجرا میکنند. اما Kubernetes علاوه بر مزایای فراوان، تنظیمات امنیتی پیچیدهای نیز دارد.
Kubernetes Security Posture Management (KSPM) بهطور مداوم وضعیت امنیتی Clusterها، Nodeها و Workloadهای Kubernetes را ارزیابی میکند.
برای مثال، KSPM میتواند مواردی مانند:
- اجرای Container با سطح دسترسی Root
- تنظیمات ناامن Podها
- Imageهای آسیبپذیر
- سیاستهای نامناسب شبکه
را شناسایی کند. این قابلیت کمک میکند ریسکهای امنیتی قبل از تبدیل شدن به یک رخداد واقعی برطرف شوند.
CWPP؛ محافظت از Workloadها در زمان اجرا
اگر CSPM روی تنظیمات زیرساخت تمرکز دارد، Cloud Workload Protection Platform (CWPP) مسئول محافظت از چیزی است که روی این زیرساخت اجرا میشود. Workload میتواند شامل موارد زیر باشد:
- ماشین مجازی (VM)
- Container
- Kubernetes Pod
- Serverless Function
CWPP رفتار این Workloadها را در زمان اجرا (Runtime) پایش میکند و در صورت مشاهده فعالیتهای مشکوک مانند اجرای بدافزار، تغییرات غیر عادی یا سوءاستفاده از آسیبپذیریها، هشدارهای لازم را صادر میکند. در واقع، CWPP همان بخشی از CNAPP است که امنیت عملیاتی برنامهها را هنگام اجرا بر عهده دارد.
IaC Security؛ امنیت قبل از ایجاد زیرساخت
در معماریهای مدرن، زیرساختها دیگر بهصورت دستی ساخته نمیشوند؛ بلکه از طریق کدهایی مانند Terraform یا CloudFormation ایجاد میشوند.
اگر این کدها از ابتدا دارای تنظیمات اشتباه باشند، همان خطا در تمام محیطهای جدید نیز تکرار خواهد شد.
به همین دلیل، CNAPP فایلهای Infrastructure as Code (IaC) را پیش از استقرار بررسی میکند تا مشکلاتی مانند دسترسیهای غیر ضروری، تنظیمات ناامن شبکه یا منابع عمومی را پیش از ورود به محیط Production شناسایی کند. این همان رویکرد Shift Left Security است.
CDR؛ شناسایی و پاسخ به تهدیدهای فعال
حتی در بهترین زیرساختها نیز احتمال وقوع حمله وجود دارد. به همین دلیل، CNAPP تنها به پیشگیری اکتفا نمیکند. Cloud Detection and Response (CDR) رفتار کاربران، سرویسها و منابع Cloud را بهصورت لحظهای تحلیل میکند تا فعالیتهای غیر عادی مانند:
- ورودهای مشکوک
- افزایش غیر مجاز سطح دسترسی
- فراخوانیهای غیر عادی API
- فعالیتهای باجافزاری
- Cryptojacking
را شناسایی کند. بسیاری از راهکارهای CDR با استفاده از تحلیل رفتاری و یادگیری ماشین، هشدارهای کاذب را کاهش داده و تهدیدهای واقعی را اولویتبندی میکنند.
CIEM؛ کنترل دسترسیها براساس اصل Zero Trust
یکی از رایجترین دلایل نفوذ به محیطهای Cloud، حسابهایی هستند که دسترسی بیش از نیاز دارند. Cloud Infrastructure Entitlement Management (CIEM) وظیفه دارد دسترسی کاربران، سرویسها و ماشینها را مدیریت و کنترل کند. CIEM بررسی میکند:
- چه کسی به چه منابعی دسترسی دارد؟
- آیا این سطح دسترسی واقعاً لازم است؟
- آیا دسترسی بلااستفادهای وجود دارد؟
- آیا اصل Least Privilege رعایت شدهاست؟
این قابلیت نقش مهمی در اجرای معماری Zero Trust در محیطهای Cloud ایفا میکند.










