
جام جهانی فوتبال ۲۰۲۶ فراتر از یک رویداد ورزشی بزرگ، به یک «میدان مین سایبری» تبدیل شدهاست. درست در شرایطی که میلیونها هوادار، حامی مالی، رسانه و کسبوکار خود را برای این تورنمنت جهانی آماده میکنند، جالب است بدانید مجرمان سایبری نیز از ماهها قبل زیرساختهای خود را برای یک شبیخون دیجیتال همهجانبه چیدهاند؛ تا جایی که فقط در پنج ماه اول سال ۲۰۲۶، بیش از ۱۳ هزار دامنه اینترنتی با موضوع جام جهانی ثبت شده که نزدیک به ۹ درصد آنها مخرب یا مشکوک تشخیص داده شدهاند.
طبق تحقیقات تازه تیم تحقیقاتی FortiGuard Labs، این مجرمان منتظر سوت آغاز بازیها نماندهاند و از تکنیکهای پیچیده مهندسی اجتماعی و بدافزارها برای سوءاستفاده از اشتیاق، عجله و غفلت کاربران استفاده کردهاند.
در این مقاله رسیس، براساس یافتههای این گزارش، بررسی میکنیم که چه نوع تهدیداتی در کمین کاربران و سازمانهاست، چرا این کلاهبرداریها اینقدر مؤثر عمل میکنند و چه اقدامات عملی میتوانیم برای محافظت از خود و کسبوکار انجام دهیم.
 انواع تهدیدات و حملات سایبری در جام جهانی ۲۰۲۶ براساس گزارش فورتی نت
تحقیقات فورتیگارد، اکوسیستم جرمانگاری سایبری حول این مسابقات را به چندین بردار حمله (Attack Vectors) مجزا تقسیم میکند:
تیم فنی رسیس، با اشراف کامل بر آخرین تهدیدات سایبری سال ۲۰۲۶ و تخصص در پیادهسازی راهکارهای پیشرفته شبکه، فایروالهای نسل جدید و مانیتورینگ جامع، در کنار سازمان شماست تا پایداری و امنیت زیرساختهای شما را در برابر پیچیدهترین حملات تضمین کند.
چرا رویدادهای بزرگ ورزشی به هدفی جذاب برای مهاجمان تبدیل میشوند؟
مهندسی اجتماعی زمانی بالاترین بازدهی را برای هکرها دارد که با «احساسات شدید»، «حس فوریت» و «حجم بالای تراکنشهای مالی» همراه شود؛ سه فاکتوری که در جام جهانی به اوج خود میرسند. هواداران فوتبال دنبال بلیتهای کمیاب، پکیجهای سفر ارزان، استریمهای زنده مسابقات و اقلام هواداری هستند، در حالی که سازمانها، حامیان مالی و شرکتهای لجستیکی درگیر فرآیندهای فشرده تأمین زنجیره و خدمات مشتریان هستند. از دید مهاجمان، رویدادهایی مانند جام جهانی چند ویژگی ارزشمند دارند:- حجم بالای جستجوی کاربران
- افزایش تراکنشهای مالی آنلاین
- تصمیمگیری هیجانی کاربران
- اعتماد به برندهای شناخته شده
- فرصت اجرای حملات مهندسی اجتماعی در مقیاس جهانی
آمارهای نگرانکننده تهدیدات سایبری جام جهانی ۲۰۲۶
تحلیل دادههای تلمتری (telemetry) فورتینت نشان میدهد که تنها از ژانویه تا می ۲۰۲۶، بیش از ۱۳,۰۰۰ دامنه اینترنتی جدید با محوریت جام جهانی ۲۰۲۶ ثبت شدهاست. بسیاری از این دامنهها از نام و لوگوی فیفا بهصورت غیر مجاز استفاده میکنند و اغلب شامل کلید واژههایی مثل بلیط، پخش زنده، شرطبندی و خدمات هتل و سفر هستند. نکته تکاندهنده اینجاست که با تحلیل الگوهای رفتاری (Pattern Analysis)، حدود ۸.۸ درصد از این دامنهها به عنوان سایتهای مخرب، فیشینگ یا مشکوک شناسایی شدهاند. این وبسایتهای مشابه (Lookalike) با سوءاستفاده از هویت بصری و برندینگ رسمی فیفا طراحی شدهاند تا تنها برای چند ثانیه اعتماد کاربر را جلب کنند؛ همان چند ثانیهای که برای سرقت اطلاعات کارت بانکی یا پسوردها کافی است. بر اساس این گزارش، تهدیدات مرتبط با جام جهانی در چند دسته اصلی قابلبندی هستند:- وبسایتهای فیشینگ و فروش بلیط جعلی
- کلاهبرداریهای فروش بلیط دست دوم در تلگرام و سایر پلتفرمها
- فروشگاههای آنلاین جعلی برای فروش کالای یادگاری
- اپلیکیشنهای شرطبندی و پخش زنده آلوده
- فایلهای APK مخرب در سایتهای دانلود غیر رسمی
- صفحات و کانالهای جعلی در شبکههای اجتماعی
- آگهیهای استخدام تقلبی
- کلاهبرداریهای ارز دیجیتال و ایردراپهای جعلی
- افشای اطلاعات کاربری از طریق بدافزارهای سرقتگر اطلاعات
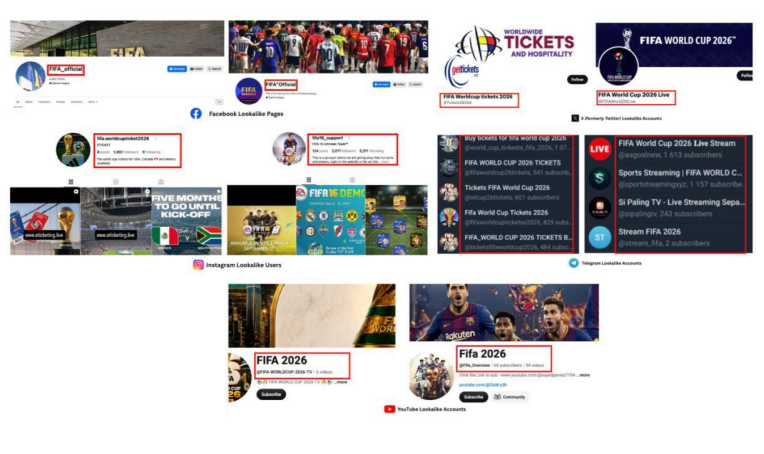
نمونه اکانتهای جعلی و شبیهسازی شده فیفا در شبکههای اجتماعی
انواع تهدیدات و حملات سایبری در جام جهانی ۲۰۲۶ براساس گزارش فورتی نت
تحقیقات فورتیگارد، اکوسیستم جرمانگاری سایبری حول این مسابقات را به چندین بردار حمله (Attack Vectors) مجزا تقسیم میکند:
۱. فیشینگ و مهندسی اجتماعی در بخش بلیت فروشی
با توجه به مکانیزم سختگیرانه عرضه بلیت توسط فیفا و نایاب شدن آن، هکرها با ایجاد سایتهای جعل هویت شده (Counterfeit) و کانالهای تلگرامی، بازار سیاهی برای فروش بلیتهای Resale ایجاد کردهاند. شگرد اصلی در فرآیند، «اعمال فشار روانی از طریق ایجاد حس فوریت» (Urgency) با تخفیفهای محدود است. در یکی از دامنههای شناسایی شده در می ۲۰۲۶، هکرها ساختار درگاه پرداخت فیفا را کاملاً کپی کرده و پکیجهای دروغین بلیت را با پرواز و هتلهای جعلی باندل (Bundle) کرده بودند تا قربانی کوچکترین شکی به اصالت فرآیند نبرد.۲. جعل هویت گسترده در شبکههای اجتماعی
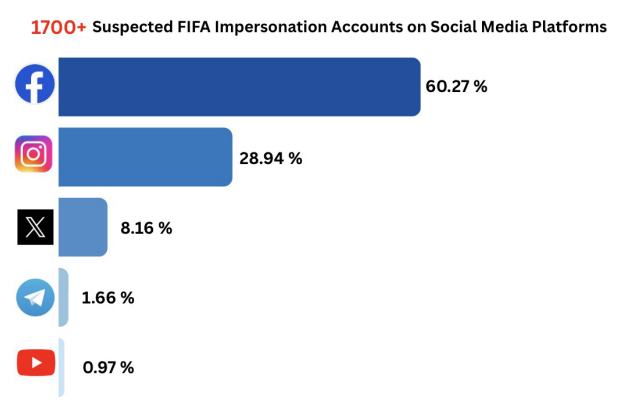
بیش از ۱,۷۰۰ حساب کاربری و کانال جعلی با تم جام جهانی در پلتفرمهای اجتماعی شناسایی شدند که نزدیک به ۹۰ درصد آنها در دو پلتفرم فیسبوک و اینستاگرام وجود دارند. این اکانتها به عنوان بازوی توزیع کمپینهای فیشینگ، ایردراپهای کلاهبرداری کریپتویی، لینکهای مخرب استریم زنده و بدافزارها عمل میکنند و مستقیماً تعاملات کاربران در گروههای هواداری را هدف گرفتهاند.نمودار آماری ۱۷۰۰ حساب جعلی فیفا در اینستاگرام و فیسبوک براساس گزارش فورتینت
۳. بدافزارهای جاسوسی و باجافزارها (Malware Landscape)
افزایش تقاضا برای ابزارهای جانبی مانند اپلیکیشنهای ردیابی نتایج، پلتفرمهای شرطبندی و نرمافزارهای پخش زنده، فضای مناسبی را برای انتشار انواع بدافزارها (Malware) و فایلهای آلوده باز کرده است.- کشف بدافزار 1xbet.exe: این فایل اجرایی شناسایی شده، پایداری (Persistence) بالایی روی سیستمعامل ایجاد کرده، ارتباطات خود را به صورت رمزنگاری شده (Encrypted Communications) پیش میبرد و نشانههای واضحی از رفتارهای باجافزاری (Ransomware Behavior) دارد.
- فایلهای APK غیر رسمی: فورتیگارد صدها فایل APK اندرویدی آلوده به جاسوسافزار و ابزارهای دسترسی از راه دور (RAT) را در سایتهای دانلود ثالث کشف کرده است که دانلود آنها کل پلتفرم موبایل کاربر را به مخاطره میاندازد.
۴. سوءاستفاده از زیرساختهای ابری در کمپینهای استخدام جعلی
رویداد بزرگی مثل جام جهانی به هزاران نیروی پیمانکار، کارمند موقت و لجستیک نیاز دارد. هکرها با ساخت آگهیهای استخدام جعلی، دعوتنامههای تقویمی (Calendar Invites) آلوده ارسال کرده و کاربران را به صفحات فیشینگ با لندینگ تقلبی لاگین گوگل (Google Login) هدایت میکنند. ابزارهای پایش فورتیگارد متوجه شدند چندین دامنه که هویت فیفا و اسپانسرهای آن را جعل کرده بودند، از یک Google Analytics Tracking ID مشترک استفاده میکردند؛ به این معنی که ما با کمپینی کاملاً هماهنگ و متمرکز روبهرو هستیم. علاوه بر این، هکرها فرآیند سرقت اعتبار (Credential Theft) خود را بر روی APIهای میزبانی شده در Render پیادهسازی کردهاند. استفاده از پلتفرمهای ابری قانونی و معتبر مثل Render به هکرها کمک میکند تا ترافیک مخرب خود را در میان ترافیک عادی وب پنهان کرده و فایروالها را دور بزنند.عمق فاجعه؛ سرقت اطلاعات دسترسی (Credential Exposure)
تحلیل تلمتری (telemetry) لاگهای به دست آمده از بدافزارهای سارق اطلاعات (Stealer Logs) مانند خانوادههای RedLine ،LummaC2 و Vidar مشخص کرد که اطلاعات حساس عظیمی در فرومهای زیرزمینی (Underground Forums) دستبهدست میشود:- شناسایی بیش از ۴,۶۰۰ آدرس وب (URL) مرتبط با فیفا در لاگهای استخراج شده
- افشای اطلاعات ورود (Credentials) بیش از ۲۶۰ کارمند رسمی فیفا
- نشت دیتای دسترسی بیش از ۲۷۰,۰۰۰ کاربر و هوادار که از سایتهای مرتبط با جام جهانی بازدید کرده بودند.
اکشنپلن عملی؛ چکلیست پدافند سایبری جام جهانی ۲۰۲۶
رویدادهای بزرگ، ریسکهای سایبری را مدتها قبل از شروع رسمی به همراه میآورند. به همین دلیل، سازمانهای فعال در حوزه ورزش، سفر، گردشگری، رسانه، خردهفروشی، مالی، دولت، حملونقل و زیرساختهای حیاتی باید اقدامات دفاعی عملی را برنامهریزی و اجرا کنند:برای کاربران و هواداران (سطح فردی)
- بلیت، پکیجهای سفر و اقلام هواداری را صرفاً از کانالهای رسمی و تایید شده فیفا تهیه کنید.
- از نصب هرگونه اپلیکیشن یا فایل APK خارج از استورهای رسمی (Google Play و App Store) اکیداً خودداری کنید. به هشدارهای امنیتی سیستمعامل (Security Warnings) هنگام باز کردن لینکهای پخش زنده وفادار بمانید.
- در صورت مواجهه با فرمهای استخدامی یا نظرسنجی که درخواست لاگین با حساب گوگل یا مایکروسافت را دارند، ابتدا آدرس دقیق URL مرورگر را بررسی کنید.
برای مدیران IT و تیمهای امنیت شبکه (سطح سازمانی)
به عنوان یک متخصص شبکه، باید بدانید کارمندان شما در ساعات استراحت یا حتی کاری، از تجهیزات و اینترنت سازمان برای رصد اخبار جام جهانی استفاده میکنند. این امر ریسک نفوذ به شبکه (Lateral Movement) را به شدت بالا میبرد.- پیادهسازی مانیتورینگ DNS و Lookalike Domains: تجهیزات امنیتی لبه شبکه خود را برای شناسایی و مسدودسازی آنی دامنههایی که با نامهای مشابه برندهای جام جهانی ثبت میشوند، پیکربندی کنید.
- ارتقای فایروال به نسل جدید (NGFW): فایروالهای لبه شبکه (مانند سری فایروالهای FortiGate) را به آخرین امضاهای امنیتی (Signatures)، فورتی گارد (FortiGuard Labs) آپدیت کنید تا رفتارهای بدافزارهایی نظیر 1xbet.exe و ارتباطات رمزنگاری شده مخفی آنها در لایه شبکه مسدود شود.
- اعمال سیاست تایید هویت چند عاملی (MFA): با توجه به افشای بیش از ۲۷۰ هزار اطلاعات دسترسی در باتنتها، تمام دسترسیهای راه دور (VPNها و پورتالهای سازمانی) باید به MFA مجهز باشند تا حملات Credential Stuffing خنثی شوند.
- کمپینهای Awareness (آگاهیرسانی): در قالب هشدارهای کوتاه دورهای، کارمندان را نسبت به کمپینهای فیشینگ تقویمی (Calendar Phishing) و آگهیهای استخدام جعلی هوشیار کنید.
سوت پایان؛ مهمترین درسهای امنیتی جام جهانی ۲۰۲۶
در پایان مهمترین نکاتی که میتوانیم از گزارش FortiGuard Labs برداشت کنیم عبارتند از: مهاجمان سایبری همواره روی کانون توجه عمومی سرمایهگذاری میکنند. وقتی یک رویداد مثل جام جهانی ۲۰۲۶ توجه میلیونها نفر در سراسر دنیا را جلب میکند، مجرمان سایبری زودتر از همه، زیرساخت لازم برای سوءاستفاده از این توجه را آماده میکنند. آنچه که این گزارش نشان میدهد، یک اکوسیستم گسترده، فعال و هماهنگ از کلاهبرداریهاست که مرزهای جغرافیایی، پلتفرمی و گروههای هدف را پشت سر گذاشته است. برای کاربران، رعایت چند اصل ساده مثل خرید از کانالهای رسمی و عدم اعتماد به پیشنهادهای وسوسهانگیز کافی است تا بخش بزرگی از این ریسک کاهش پیدا کند. اما برای سازمانها، موضوع پیچیدهتر است؛ آنها باید برند، کارکنان و مشتریان خود را در برابر طیف وسیعی از تهدیدات همزمان محافظت کنند.خلاصه تهدیدات و نشانههای شناسایی (در یک نگاه)
برای اینکه بدانید در مواجهه با محتوای جام جهانی باید به چه چیزهایی شک کنید، جدول زیر را همیشه به یاد داشته باشید:| نوع تهدید | بستر اصلی انتشار | نشانه مشکوک | هدف هکر |
| خرید بلیط و تور | گوگل ادز، تلگرام، دامنههای مشابه فیفا | قیمتهای عجیب، اصرار بر پرداخت سریع | سرقت اطلاعات کارت بانکی (CVC2) |
| پخش زنده و شرطبندی | دایرکت اینستاگرام، سایتهای دانلود | درخواست دانلود فایل APK یا افزونه مرورگر | نصب باجافزار و ابزار دسترسی از راه دور (RAT) |
| استخدام موقت | ایمیل، دعوتنامههای تقویم | هدایت به صفحه لاگین گوگل برای دیدن فرم | سرقت کلیدهای دسترسی و حساب گوگل |
| اکانتهای هواداری | فیسبوک و اینستاگرام | تبلیغ ایردراپ کریپتو یا هدایای رایگان فیفا | خالی کردن کیف پول |
برای ارزیابی امنیتی شبکه خود و دریافت مشاوره تخصصی، با کارشناسان رسیس در ارتباط باشید.










