امنیت سایبری چیست؟ انواع Cybersecurity، تهدیدها و روشهای حفاظت
نکات کلیدی امنیت سایبری در یک نگاه
- امنیت سایبری از سیستمها، شبکهها، نرمافزارها، دادهها و هویتهای دیجیتال در برابر تهدیدها محافظت میکند.
- محرمانگی، یکپارچگی و دسترسپذیری سه اصل پایه در حفاظت از اطلاعات هستند.
- امنیت شبکه، امنیت اطلاعات، امنیت نقاط پایانی، امنیت ابری و امنیت اپلیکیشن از حوزههای مرتبط با امنیت سایبری به شمار میروند.
- فیشینگ، بدافزار، باجافزار، حملات منع سرویس و سوءاستفاده از آسیبپذیریها از تهدیدهای مهم سایبری هستند.
- امنیت مؤثر به ترکیبی از فناوری، فرایندهای سازمانی، مدیریت دسترسی، پایش و آمادگی برای پاسخ به رخداد نیاز دارد.
- هیچ ابزار واحدی نمیتواند همه ریسکهای سایبری را پشتیبانی کند.
یک ایمیل فیشینگ، رمز عبور ضعیف یا آسیبپذیری وصله نشده در تجهیزات شبکه میتواند مسیر نفوذ مهاجم به زیرساخت سازمان را هموار کند. پیامد چنین نفوذی ممکن است اختلال در سرویسهای حیاتی، توقف عملیات، خسارت مالی و آسیب به اعتبار سازمان باشد. برای پیشگیری از این ریسکها، ابتدا باید بدانیم امنیت سایبری چیست و حفاظت از زیرساخت دیجیتال به چه اقداماتی نیاز دارد.
امنیت سایبری فراتر از نصب فایروال یا استفاده از ابزارهای دفاعی است. برای حفاظت مؤثر، باید داراییهای حساس، مسیرهای احتمالی حمله و آسیبپذیریهای زیرساخت را شناسایی کنیم و کنترلهای مناسبی برای پیشگیری، تشخیص تهدید، پاسخ به حادثه و بازیابی سرویسها در نظر بگیریم.
در این مقاله ویکی رسیس، با مفهوم امنیت سایبری (Cybersecurity)، اصول و انواع آن، تهدیدهای رایج و روشهای حفاظت از زیرساختهای شبکه آشنا میشوید. همچنین بررسی میکنیم سازمانها چگونه میتوانند ریسکهای امنیتی را در همکاری با شرکت امنیت سایبری معتبر کاهش دهند و متناسب با نیازهای خود، راهکارهای مناسبتری انتخاب کنند.
امنیت سایبری چیست؟
امنیت سایبری به انگلیسی Cybersecurity یا Cyber Security نوشته میشود. هر دو شکل به حفاظت از داراییهای دیجیتال در برابر تهدیدها و حملات سایبری اشاره دارند.
واژه Cyber به فضای دیجیتال و فناوریهای مرتبط با آن اشاره میکند و Security به معنای امنیت و حفاظت است. در فارسی، «سایبر سکیوریتی» نیز آوانویسی همین اصطلاح انگلیسی است.
امنیت سایبری مفهومی گسترده دارد و به فرآیند حفاظت از سیستمها، شبکهها، سرورها، نرمافزارها و دادهها در برابر دسترسیهای غیر مجاز و حملات دیجیتال گفته میشود.
معنی و هدف اصلی سایبر سکیوریتی را میتوانیم در یک جمله خلاصه کنیم: تضمین سلامت، محرمانگی و پایداری کامل زیستبوم دیجیتال سازمانها.
برای مثال، حفاظت از یک سرور فقط به نصب ابزار امنیتی روی آن محدود نمیشود. باید دسترسی کاربران، پیکربندی سیستم، ارتباطات شبکه، وضعیت بهروزرسانیها، روش ثبت رویدادها و امکان بازیابی اطلاعات را نیز بررسی کنیم.
"در دنیای دیجیتال، دو دسته سازمان داریم: آنهایی که مورد حمله سایبری قرار گرفتهاند و آنهایی که هنوز از وقوع حمله آگاه نشدهاند!"
— جان چمبرز (John Chambers)، مدیرعامل سابق Cisco
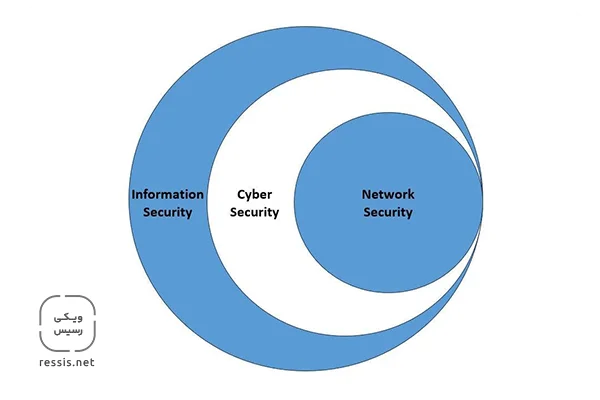
تفاوت امنیت سایبری (Cybersecurity) و امنیت اطلاعات (Information Security)
امنیت اطلاعات و سایبر سکیوریتی دو مفهوم یکسان نیستند و مرز مشخصی دارند. برای مثال، اگر بخواهیم از اطلاعات مشتریان محافظت کنیم، باید دسترسی به پایگاه داده را کنترل کنیم، اطلاعات حساس را در صورت نیاز رمزنگاری کنیم، شبکه را ایمن نگه داریم و فعالیتهای مشکوک را زیر نظر بگیریم. این اقدامها به حوزههای مختلف مربوطاند، اما در یک برنامه امنیت سایبری با یکدیگر هماهنگ میشوند.
- امنیت اطلاعات (InfoSec): چتری کلان است که هرگونه داده (کاغذی، فیزیکی و دیجیتال) را در برابر افشا یا تغییر غیر مجاز حفظ میکند.
- امنیت سایبری (Cybersecurity): بخش تخصصی امنیت اطلاعات است که تمرکز خود را بر حفاظت از داراییهای فضای سایبر، شبکهها، تجهیزات سختافزاری و نرمافزارها معطوف میکند. امنیت شبکه (Network Security) نیز حوزهای تخصصی در این مجموعه است که بر حفاظت از زیرساخت شبکه، ترافیک دادهها و ارتباط میان سامانهها تمرکز دارد.
چرا امنیت سایبری برای سازمانها حیاتی است؟
هر سازمان داراییهایی دارد که افشا، تغییر غیر مجاز یا از دسترس خارج شدن آنها میتواند فعالیت کسبوکار را مختل کند. این داراییها ممکن است شامل اطلاعات مشتریان، اسناد مالی، حسابهای کاربری، پایگاههای داده، سرورها، تجهیزات شبکه و سامانههای عملیاتی باشند.
امنیت سایبری به ما کمک میکند از این داراییها محافظت کنیم و در صورت وقوع حادثه، دامنه خسارت را محدود نگه داریم. مهمترین دلایل اهمیت امنیت سایبری عبارتاند از:
- حفاظت از اطلاعات حساس: با کنترل دسترسی، رمزنگاری و نظارت بر فعالیت کاربران، احتمال افشای اطلاعات محرمانه را کاهش میدهیم.
- حفظ تداوم کسبوکار: با آمادهسازی زیرساخت و برنامه بازیابی، اثر خرابیها و حملات بر فعالیتهای روزانه را محدود میکنیم.
- کاهش خسارت مالی: با پیشگیری و تشخیص زودهنگام، هزینه بررسی حادثه، بازیابی سرویسها و توقف عملیات را کاهش میدهیم.
- حفظ اعتماد مشتریان: با حفاظت از اطلاعات و سرویسها، از اعتماد مشتریان و شرکای تجاری پشتیبانی میکنیم.
- مدیریت ریسکهای قانونی و قراردادی: با شناسایی الزامات مرتبط با دادهها و امنیت، احتمال نقض تعهدات را کاهش میدهیم.
- افزایش تابآوری سازمان: با تمرین سناریوهای بحران و آمادهسازی تیمها، توانایی سازمان را برای مدیریت رخدادها بهبود میدهیم.
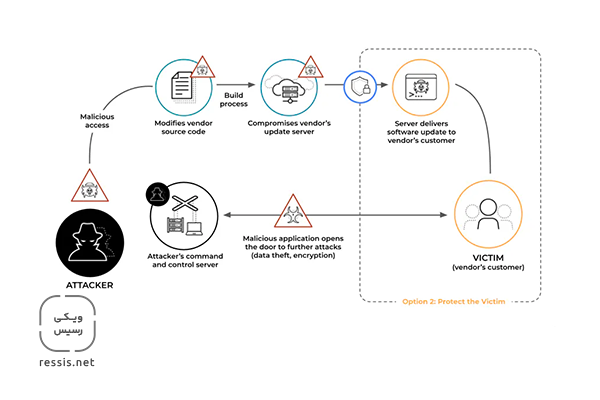
برای مثال، اگر مهاجمی از یک حساب کاربری سرقت شده وارد شبکه شود، ممکن است به منابع دیگری نیز دسترسی پیدا کند. مدیریت دسترسی، بخشبندی شبکه و پایش فعالیتها به ما کمک میکنند احتمال گسترش نفوذ را کاهش دهیم.
اصول اصلی امنیت سایبری؛ مدل مثلت امنیت CIA
برای ارزیابی حفاظت از اطلاعات، از مدلی شناخته شده به نام سهگانه CIA استفاده میکنیم. این مدل سه هدف اصلی را مشخص میکند: محرمانگی، یکپارچگی و دسترسپذیری.
۱. محرمانگی (Confidentiality)
محرمانگی یعنی فقط افراد و سیستمهای مجاز بتوانند به اطلاعات دسترسی پیدا کنند. برای مثال، نباید همه کارمندان سازمان به اطلاعات حقوق و دستمزد دسترسی داشته باشند. با تعیین سطح دسترسی، احراز هویت چند عاملی، رمزنگاری و بازبینی مجوزها میتوانیم احتمال دسترسی غیر مجاز را کاهش دهیم.
۲. یکپارچگی (Integrity)
یکپارچگی یعنی دادهها دقیق و کامل باقی بمانند و افراد یا سیستمها بدون مجوز آنها را تغییر ندهند. اگر مهاجمی شماره حساب مشتری را در پایگاه داده تغییر دهد، حتی اگر اطلاعات محرمانه باقی بمانند، سازمان همچنان با یک رخداد امنیتی روبهرو است. کنترل مجوزهای تغییر، ثبت رویدادها و اعتبارسنجی دادهها به حفظ یکپارچگی کمک میکنند.
۳. دسترسپذیری (Availability)
دسترسپذیری یعنی کاربران مجاز بتوانند در زمان موردنیاز از اطلاعات و سرویسها استفاده کنند. حملات منع سرویس، خرابی تجهیزات و باجافزارها ممکن است دسترسی به سامانههای حیاتی را مختل کنند. با پشتیبانگیری، افزونگی زیرساخت، برنامه بازیابی و کنترل ترافیک میتوانیم اثر این اختلالها را کاهش دهیم.
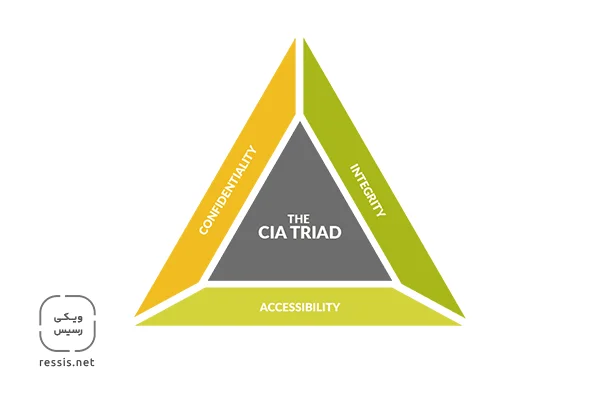
این سه اصل پایه مهمی برای درک امنیت سایبری هستند؛ بااینحال، برنامه امنیتی سازمان باید مسئولیتها، مدیریت ریسک، نظارت و آمادگی برای پاسخ به رخداد را نیز پوشش دهد.
ارکان و حوزههای امنیت سایبری کداماند؟
هر حوزه امنیت سایبری بر بخش مشخصی از داراییهای دیجیتال تمرکز میکند و در کنار حوزههای دیگر به کاهش ریسک کمک میکند.
|
مقایسه حوزههای اصلی امنیت سایبری |
||
|
حوزه امنیتی |
تمرکز (Focus) |
اقدامها و کنترلهای کلیدی |
|
امنیت شبکه |
حفاظت از زیرساخت شبکه، ارتباطات و ترافیک دادهها |
فایروال، سامانه تشخیص و جلوگیری از نفوذ (IDS/IPS)، بخشبندی شبکه و پایش ترافیک |
|
امنیت اطلاعات |
حفاظت از اطلاعات دیجیتال و فیزیکی در برابر دسترسی، افشا یا تغییر غیر مجاز |
طبقهبندی اطلاعات، رمزنگاری، کنترل دسترسی و سیاستهای نگهداری داده |
|
امنیت نقاط پایانی |
حفاظت از رایانهها، لپتاپها، سرورها و سایر دستگاههای متصل به شبکه |
مدیریت وصلههای امنیتی، کنترل اجرای برنامهها، مقابله با بدافزار و شناسایی رفتارهای مشکوک |
|
امنیت ابری |
حفاظت از دادهها، برنامهها، هویتها و زیرساختهای مستقر در محیط ابری |
مدیریت دسترسی، پیکربندی امن سرویسها، رمزنگاری و ثبت رویدادها |
|
امنیت اپلیکیشن و API |
حفاظت از نرمافزارها و رابطهای برنامهنویسی در برابر سوءاستفاده از آسیبپذیریها |
بررسی آسیبپذیری، اعتبارسنجی ورودیها، مدیریت نشست، احراز هویت و کنترل مجوزهای API |
|
مدیریت هویت و دسترسی |
اطمینان از هویت کاربران و سامانهها و تعیین سطح دسترسی مجاز آنها |
احراز هویت چندعاملی (MFA)، اصل حداقل دسترسی و بازبینی دورهای مجوزها |
|
امنیت فناوری عملیاتی |
حفاظت از سامانههای کنترل و پایش فرایندهای فیزیکی و صنعتی |
کنترل دسترسی، بخشبندی شبکه صنعتی، پایش رخدادها و مدیریت آسیبپذیری با درنظرگرفتن الزامات عملیاتی |
|
امنیت هوش مصنوعی |
حفاظت از سامانهها، مدلها و دادههای AI در برابر حمله، سوءاستفاده و نشت اطلاعات |
کنترل دسترسی به ابزارها و دادهها، سیاستهای استفاده از هوش مصنوعی، مقابله با تزریق پرامپت و مدیریت ریسک دادهها |
1. امنیت شبکه (Network Security)
امنیت شبکه مجموعه اقداماتی است که برای حفاظت از شبکه، کنترل ارتباطات و محدود کردن دسترسیهای غیرمجاز اجرا میکنیم. فایروال، سامانههای تشخیص و جلوگیری از نفوذ، بخشبندی شبکه و پایش ترافیک از ابزارها و روشهای رایج این حوزه هستند. برای آشنایی بیشتر با این موضوع، مقاله امنیت شبکه چیست؟ را بخوانید.
2. امنیت اطلاعات (Information Security)
امنیت اطلاعات بر حفاظت از اطلاعات در هر قالبی از جمله دادههای ذخیره شده در پایگاه داده، فایلهای سازمانی یا اسناد کاغذی تمرکز دارد. طبقهبندی اطلاعات، رمزنگاری، مدیریت دسترسی و سیاستهای نگهداری داده به حفاظت از اطلاعات کمک میکنند. در مقاله امنیت اطلاعات چیست؟ با این حوزه بیشتر آشنا میشوید.
3. امنیت نقاط پایانی (Endpoint Security)
نقاط پایانی دستگاههایی هستند که به شبکه یا سامانههای سازمان مانند رایانهها، لپتاپها و سرورها متصل میشوند. اگر مهاجم از یک دستگاه آسیبپذیر سوءاستفاده کند، ممکن است از آن برای دسترسی به منابع دیگر استفاده کند.
با مدیریت وصلههای امنیتی، کنترل برنامهها، حفاظت در برابر بدافزار و شناسایی رفتارهای مشکوک میتوانیم ریسک این دستگاهها را کاهش دهیم. برای جزئیات بیشتر، مقاله Endpoint Security چیست؟ را مطالعه کنید.
4. امنیت ابری (Cloud Security)
امنیت ابری به حفاظت از دادهها، برنامهها، هویتها و زیرساختهایی مربوط میشود که در محیطهای ابری اجرا میشوند. مدیریت دسترسی، پیکربندی امن سرویسها، رمزنگاری و ثبت رویدادها از کنترلهای مهم این حوزه هستند. همچنین باید مسئولیتهای امنیتی را براساس مدل سرویس ابری مشخص کنیم؛ زیرا وظایف مشتری و ارائهدهنده در همه مدلها یکسان نیست. برای آشنایی بیشتر، مقاله امنیت فضای ابری و اپلیکیشنها را بخوانید.
5. امنیت اپلیکیشن و API
امنیت اپلیکیشن به شناسایی و رفع ضعفهای امنیتی نرمافزار در مراحل توسعه، استقرار و بهرهبرداری مربوط میشود. کنترل ورودیها، مدیریت نشستها و بررسی آسیبپذیریها از اقدامهای مهم این حوزه هستند. APIها رابطهایی هستند که به نرمافزارها امکان میدهند با یکدیگر ارتباط برقرار کنند و داده مبادله کنند. اگر احراز هویت یا مجوزهای API را درست تنظیم نکنیم، ممکن است افراد غیرمجاز به اطلاعات یا عملیات حساس دسترسی پیدا کنند. برای آشنایی بیشتر، مقالههای امنیت API چیست؟ و حفاظت از وباپلیکیشن و API با WAAP را ببینید.
6. مدیریت هویت و دسترسی (IAM)
مدیریت هویت و دسترسی مشخص میکند چه کسی یا چه سیستمی، به کدام منبع و با چه سطحی از مجوز دسترسی داشته باشد.احراز هویت چندعاملی، اصل حداقل دسترسی و بازبینی دورهای مجوزها از اقدامهای مهم این حوزه هستند. با اجرای این کنترلها میتوانیم احتمال سوءاستفاده از حسابهای کاربری را کاهش دهیم. در مقاله مدیریت هویت و دسترسی کاربران (IAM) با این مفهوم آشنا شوید.
7. امنیت فناوری عملیاتی (OT Security)
امنیت فناوری عملیاتی به حفاظت از سیستمهایی مربوط میشود که فرایندهای فیزیکی را کنترل یا پایش میکنند؛ حفظ امنیت کنترلکنندههای صنعتی و سامانههای اتوماسیون از این نوع هستند. در محیط صنعتی، یک رخداد امنیتی ممکن است تولید، ایمنی یا تداوم عملیات را تحت تأثیر قرار دهد. به همین دلیل، هنگام طراحی کنترلها باید وابستگیهای عملیاتی، محدودیتهای توقف تجهیزات و نیازهای ایمنی را در نظر بگیریم. برای بررسی تفاوت این محیطها، مقاله تفاوت امنیت سایبری در محیطهای IT و OT را بخوانید.
8. امنیت هوش مصنوعی (AI Security)
با گسترش ابزارهای هوش مصنوعی در سازمانها، حفاظت از مدلها، الگوریتمها و دادههای ورودی به یک ضرورت تبدیل شدهاست. چالشهایی مانند Shadow AI (استفاده کارمندان از ابزارهای هوش مصنوعی کنترل نشده)، حملات تزریق پرامپت (Prompt Injection) و نشت دادههای سازمانی از مهمترین مخاطرات این حوزه هستند. با تعیین خطمشیهای حاکمیت AI، دسترسی به مدلها را کنترل میکنیم تا فناوریهای نوین به نقطه آسیبپذیری سازمان تبدیل نشوند.
بیشتر بخوانید
درباره نشت داده از طریق AI و خطرات سوءاستفاده از مدلهای LLM مقاله جامع زیر را بخوانید:
مهمترین تهدیدها برای امنیت سایبری
شناخت تهدیدها و روشهای حمله به ما کمک میکند کنترلهای امنیتی متناسب با ریسکهای سازمان را بشناسیم و تعیین اولویت، باید احتمال وقوع هر تهدید، داراییهای در معرض خطر و پیامدهای احتمالی آن را نیز در نظر بگیریم.
در ادامه، با مهمترین تهدیدهای امنیت سایبری و روشهای کاهش ریسک هر کدام آشنا میشویم. برای بررسی دقیقتر سازوکار و انواع این حملات، راهنمای انواع حملات سایبری را مطالعه کنید.
فیشینگ (Phishing)
در حمله فیشینگ، مهاجم با ایمیل، پیام یا صفحه وب فریبنده تلاش میکند کاربر را به افشای اطلاعات، باز کردن فایل آلوده یا انجام اقدامی ناامن ترغیب کند. آموزش کاربران، بررسی درخواستهای غیر منتظره و استفاده از احراز هویت چندعاملی میتوانند ریسک این حمله را کاهش دهند. برای شناخت نشانههای فیشینگ، مقاله فیشینگ چیست؟ را بخوانید.
بدافزار (Malware)
بدافزار اصطلاحی کلی برای نرمافزارهای مخربی است که با هدف سرقت اطلاعات، جاسوسی، ایجاد اختلال یا دسترسی غیر مجاز استفاده میشوند. ویروسها، تروجانها و برخی ابزارهای جاسوسی در این گروه قرار میگیرند. مدیریت وصلهها، کنترل اجرای برنامهها و حفاظت از End point به کاهش خطر آلودگی کمک میکنند. برای آشنایی بیشتر، مقاله بدافزار چیست؟ را مطالعه کنید.
باجافزار (Ransomware)
باجافزار اغلب با رمزگذاری دادهها یا جلوگیری از دسترسی به آنها، از قربانی درخواست باج میکند. برخی مهاجمان نیز اطلاعات را سرقت و تهدید به انتشار میکنند.پشتیبانگیری قابل بازیابی، مدیریت دسترسی، بهروزرسانی سیستمها و برنامه پاسخ به رخداد میتوانند پیامدهای باجافزار را کاهش دهند. برای شناخت مسیرهای رایج آلودگی، مطالعه مقاله باجافزار چگونه وارد شبکه میشود؟ را پیشنهاد میکنیم.
حملات منع سرویس و DDoS
حمله منع سرویس (DoS) با هدف مختل کردن دسترسی به یک سرویس انجام میشود. در حمله منع سرویس توزیع شده (DDoS)، مهاجم از منابع متعدد ترافیک ارسال میکند تا ظرفیت شبکه، سرور یا برنامه هدف را تحت فشار قرار دهد.
با خواندن مقاله حمله DoS و DDoS چیست؟ بیشتر با سازوکار این حملات آشنا میشوید.
مهندسی اجتماعی (Social Engineering)
در مهندسی اجتماعی، مهاجم از اعتماد، ترس، عجله یا اطلاعات انسانی برای ترغیب افراد به انجام اقدامی مخرب استفاده میکند. فیشینگ یکی از روشهای شناخته شده مهندسی اجتماعی است. آموزش کارکنان و ایجاد فرایندهای روشن برای بررسی درخواستهای حساس میتوانند احتمال موفقیت این حملات را کاهش دهند. جزئیات بیشتر را در مقاله مهندسی اجتماعی چیست؟ بخوانید.
تهدیدهای داخلی (Insider Threats)
تهدید داخلی ممکن است از سوی کارمند، پیمانکار یا فردی با دسترسی مجاز به منابع سازمان ایجاد شود. این تهدید میتواند عمدی یا ناشی از خطای انسانی و استفاده نادرست از دسترسیها باشد. با اجرای اصل حداقل دسترسی، بازبینی مجوزها، ثبت فعالیتهای حساس و لغو دسترسیهای غیر ضروری میتوانیم این ریسک را مدیریت کنیم.
بیشتر بخوانید
خطرناکترین کارمند از نظر امنیت سایبری چه کسی است؟ پاسخ این سوال و آشنایی با مفهوم تهدیدات داخلی را در مقاله زیر بخوانید.
اکسپلویت و سوءاستفاده از آسیبپذیریها
اکسپلویت به روش یا کدی گفته میشود که مهاجم برای سوءاستفاده به کار میبرد. شناسایی آسیبپذیریها، نصب وصلههای امنیتی و محدود کردن دسترسیهای غیر ضروری به کاهش این ریسک کمک میکنند. این مفهوم را در مقاله اکسپلویت چیست؟ با جزئیات بیشتر بررسی کردهایم.
|
مهمترین تهدیدهای امنیت سایبری 🔥 بحرانی ⚠️ بالا 🟡 متوسط 🟢 پایین |
||
|
تهدید یا روش حمله |
ریسک و سازوکار تهدید |
اقدامهای کلیدی برای کاهش ریسک |
|
🔥 فیشینگ |
فریب کاربران برای افشای اطلاعات، باز کردن فایل آلوده یا ورود به صفحه مخرب |
آموزش کاربران، بررسی پیامهای مشکوک و استفاده از احراز هویت چندعاملی (MFA) |
|
⚠️ بدافزار |
سرقت اطلاعات، جاسوسی، ایجاد اختلال یا دسترسی غیرمجاز به سامانهها |
مدیریت وصلههای امنیتی، کنترل اجرای برنامهها و حفاظت از نقاط پایانی |
|
🔥 باجافزار |
رمزگذاری دادهها یا سرقت و تهدید به انتشار آنها برای اخاذی |
پشتیبانگیری قابل بازیابی، مدیریت دسترسی، بهروزرسانی سیستمها و برنامه پاسخ به رخداد |
|
⚠️ حملات منع سرویس و DDoS |
ایجاد اختلال در دسترسی به سرویس با تحت فشار قرار دادن شبکه، سرور یا برنامه |
راهکارهای مقابله با DDoS، پایش ترافیک و افزایش تابآوری زیرساخت |
|
🔥 مهندسی اجتماعی |
سوءاستفاده از اعتماد، ترس یا عجله افراد برای ترغیب آنها به انجام اقدام مخرب |
آموزش کارکنان و تعریف فرایند مشخص برای بررسی درخواستهای حساس |
|
🟡 تهدیدهای داخلی |
افشای اطلاعات یا ایجاد اختلال از سوی افراد دارای دسترسی مجاز، عمدی یا بر اثر خطای انسانی |
اجرای اصل حداقل دسترسی، بازبینی مجوزها، ثبت فعالیتهای حساس و لغو دسترسیهای غیرضروری |
|
⚠️ اکسپلویت و سوءاستفاده از آسیبپذیریها (Exploits) |
سوءاستفاده از ضعفهای نرمافزاری یا پیکربندی برای نفوذ یا دسترسی غیر مجاز |
شناسایی آسیبپذیریها، نصب وصلههای امنیتی و محدود کردن دسترسیهای غیر ضروری |
امنیت سایبری چگونه اجرا میشود؟
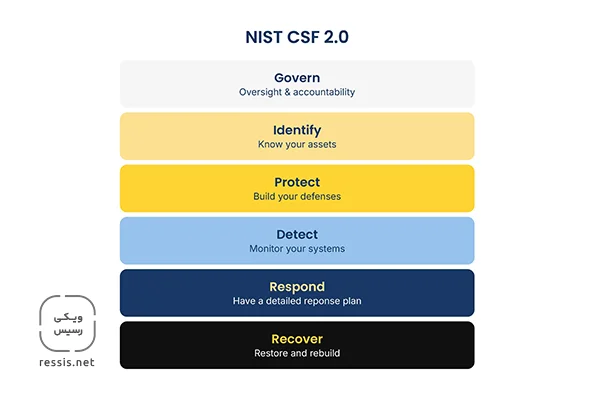
برای اجرای امنیت سایبری، ابتدا باید داراییهای سازمان و ریسکهای آنها را بشناسیم. سپس کنترلهای مناسب را انتخاب کنیم، وضعیت امنیت را زیر نظر بگیریم و برای پاسخ به رخداد و بازیابی آماده شویم. چارچوب امنیت سایبری NIST نسخه ۲٫۰ این فعالیتها را در شش کارکرد مرتبط دستهبندی میکند: حاکمیت، شناسایی، حفاظت، کشف، پاسخ و بازیابی. این چارچوب به سازمانها کمک میکند فعالیتهای امنیتی را با توجه به ریسک و هدفهای کسبوکار سازماندهی کنند. منبع: چارچوب امنیت سایبری NIST
۱. حاکمیت و مدیریت ریسک (Govern)
در این مرحله، مسئولیتها، سیاستهای امنیتی، اولویتها و سطح پذیرش ریسک را مشخص میکنیم. همچنین باید تعیین کنیم چه افرادی در زمان رخداد تصمیم میگیرند و کدام سرویسها برای ادامه فعالیت سازمان حیاتی هستند.
۲. شناسایی داراییها و ریسکها (Identify)
برای حفاظت مؤثر، باید بدانیم چه تجهیزات، سرورها، نرمافزارها، حسابهای کاربری و سرویسهای ابری در اختیار داریم. سپس وابستگیهای آنها، ضعفهای امنیتی و پیامدهای احتمالی هر رخداد را بررسی میکنیم.
۳. حفاظت از داراییها (Protect)
در این مرحله، کنترلهایی اجرا میکنیم که احتمال وقوع حادثه یا شدت اثر آن را کاهش دهند. اقدامهای مهم عبارتاند از:
- نصب وصلههای امنیتی و اصلاح پیکربندیهای ناامن
- استفاده از احراز هویت چندعاملی
- محدود کردن مجوزها بر اساس اصل حداقل دسترسی
- بخشبندی شبکه و محدود کردن ارتباطات غیرضروری
- رمزنگاری دادههای حساس
- آموزش کاربران برای شناسایی پیامها و درخواستهای مشکوک
- تهیه نسخه پشتیبان و آزمایش دورهای بازیابی
فایروال شبکه یکی از ابزارهای مهم حفاظت از شبکه است، اما جایگزین سایر کنترلها نمیشود.
۴. کشف رخدادهای امنیتی (Detect)
حتی با اجرای کنترلهای پیشگیرانه، احتمال وقوع رخداد امنیتی به صفر نمیرسد. به همین دلیل، باید نشانههای فعالیت غیر عادی، ارتباطات مشکوک و رفتارهای پرخطر را بررسی کنیم. ثبت رویدادها، پایش شبکه و تحلیل هشدارها به شناسایی فعالیتهای مشکوک کمک میکنند. در سازمانهای بزرگتر، تیمهای امنیتی ممکن است از سامانه مدیریت اطلاعات و رویدادهای امنیتی (SIEM) برای جمعآوری و تحلیل دادهها استفاده کنند. برای آشنایی بیشتر، مقالههای مرکز عملیات امنیت یا SOC چیست؟ و SIEM چیست؟ را مطالعه کنید.
۵. پاسخ به رخداد (Respond)
هنگامی که رخداد امنیتی را شناسایی میکنیم، باید ماهیت آن، داراییهای تحت تأثیر و اقدامهای لازم برای مهار آن را مشخص کنیم. پاسخ به رخداد میتواند شامل بررسی هشدارها، محدود کردن دسترسی مشکوک، جداسازی سیستم آلوده، حفظ شواهد و هماهنگی با تیمهای مرتبط باشد. داشتن برنامه مشخص کمک میکند در شرایط بحرانی تصمیمهای سریعتر و هماهنگتری بگیریم. برای آشنایی با این فرایند، مقاله ملاحظات پاسخ به رخدادهای امنیتی را بخوانید.
۶. بازیابی و بهبود (Recover)
پس از مهار رخداد، باید دادهها و سرویسهای آسیبدیده را به وضعیت عملیاتی بازگردانیم. سپس علت حادثه و نقاط ضعف کنترلها را بررسی کنیم تا احتمال تکرار آن کاهش یابد. برنامه بازیابی باید مسئولیتها، اولویت سرویسها، روش بازگردانی اطلاعات و شیوه ارتباط با افراد مرتبط را مشخص کند. همچنین باید مطمئن شویم نسخههای پشتیبان سالم هستند و محیط بازیابی دوباره در معرض همان ضعف قرار نمیگیرد.
امنیت سایبری سازمان چیست؟
امنیت سایبری سازمان مجموعه اقداماتی است که برای حفاظت از اطلاعات، کاربران، زیرساخت شبکه، نرمافزارها و سرویسهای حیاتی کسبوکار اجرا میکنیم. برنامه امنیتی باید با اندازه سازمان، نوع اطلاعات، معماری زیرساخت و نیازهای عملیاتی آن هماهنگ باشد.
برای مثال، یک شرکت مالی باید کنترلهای دقیقی برای حفاظت از اطلاعات مشتریان و تراکنشها داشته باشد. در محیط صنعتی، حفظ دسترسپذیری سامانههای کنترلی و جلوگیری از اختلال در فرایند تولید نیز اهمیت زیادی دارد.
یک برنامه امنیت سایبری سازمانی معمولاً این مؤلفهها را در بر میگیرد:
- شناخت داراییها و ارزیابی ریسک: مشخص کردن اطلاعات، تجهیزات و سرویسهای حیاتی.
- ایمنسازی زیرساخت شبکه: کنترل ارتباطات و محدود کردن دسترسیهای غیرضروری.
- مدیریت هویت و دسترسی: تعیین مجوزهای مناسب برای کاربران و سیستمها.
- مدیریت آسیبپذیریها: شناسایی ضعفهای فنی و اولویتبندی اصلاح آنها.
- پایش و تشخیص رخداد: بررسی هشدارها و شناسایی رفتارهای مشکوک.
- پشتیبانگیری و بازیابی: آمادهسازی برای بازگرداندن اطلاعات و سرویسها.
- آموزش و مدیریت فرایندها: مشخص کردن مسئولیتها و کاهش خطاهای انسانی.
نصب یک ابزار امنیتی بهتنهایی برای حفاظت از سازمان کافی نیست. برای مثال، اگر فایروال را نصب کنیم اما سیاستهای دسترسی، ثبت رویدادها و روش بررسی هشدارها را بهدرستی تنظیم نکنیم، ممکن است بخشی از ریسکها همچنان باقی بمانند. برای ارزیابی برخی از کنترلهای پایه، مقاله چکلیست امنیت تجهیزات شبکه را ببینید. همچنین مقاله هاردنینگ شبکه چیست؟ روشهای مقاومسازی زیرساخت را توضیح میدهد.
آیا امنیت سایبری فقط برای سازمانهای بزرگ ضروری است؟
خیر، کسبوکارهای کوچک نیز ممکن است اطلاعات مشتریان، حسابهای مالی، سامانههای آنلاین و دسترسی به سرویسهای حیاتی داشته باشند. تفاوت آنها اغلب در منابع، پیچیدگی زیرساخت و سطح ریسک است. برای شروع، میتوانیم احراز هویت چندعاملی را فعال کنیم، سیستمها را بهروز نگه داریم، مجوزهای غیر ضروری را حذف کنیم، از دادههای مهم نسخه پشتیبان بگیریم و کارکنان را درباره تهدیدهای رایج آموزش دهیم. با افزایش پیچیدگی زیرساخت، باید کنترلها و نظارت امنیتی را نیز متناسب با نیازهای سازمان گسترش دهیم.
چگونه راهکار امنیت سایبری مناسب سازمان را انتخاب کنیم؟
انتخاب راهکار امنیت سایبری را با شناخت نیازها و ریسکهای سازمان شروع کنید. انتخاب محصول پیش از مشخص کردن مسئله، ممکن است به هزینههای اضافی یا پوشش ناکافی نیازهای امنیتی منجر شود. برای تصمیمگیری دقیقتر، این مراحل را دنبال کنید:
۱. داراییهای حیاتی را مشخص کنید. تعیین کنید کدام دادهها، تجهیزات، سرویسها و سامانهها برای فعالیت سازمان ضروریاند.
۲. ریسکها و نقاط ضعف را بررسی کنید. مسیرهای دسترسی، آسیبپذیریهای شناختهشده، پیکربندیها و وابستگیهای زیرساخت را ارزیابی کنید.
۳. نیازهای فنی و عملیاتی را بنویسید. حجم ترافیک، نوع برنامهها، تعداد کاربران، سطح دسترسپذیری و محدودیتهای محیط اجرا را در نظر بگیرید.
۴. کنترلها را بر اساس ریسک اولویتبندی کنید. مشخص کنید کدام ضعفها باید زودتر برطرف شوند و کدام راهکارها بیشترین تناسب را با شرایط سازمان دارند.
۵. سازگاری و قابلیت مدیریت را بررسی کنید. راهکار انتخابشده باید با معماری موجود، مهارت تیم فنی و فرایندهای عملیاتی سازمان هماهنگ باشد.
۶. برای پایش و بازیابی برنامه داشته باشید. عملکرد کنترلها را بررسی کنید و مطمئن شوید که در صورت وقوع رخداد، امکان واکنش و بازیابی وجود دارد.
هنگام انتخاب تجهیزات امنیتی شبکه، فقط مشخصات فنی روی کاغذ را مقایسه نکنید. ظرفیت پردازش در سناریوی واقعی، قابلیتهای امنیتی موردنیاز، امکانات مدیریت، سازگاری با زیرساخت و شرایط پشتیبانی را نیز بررسی کنید.
اگر برای ارزیابی زیرساخت یا انتخاب تجهیزات امنیتی به راهنمایی نیاز دارید، از طریق تماس با کارشناسان رسیس درباره نیازهای شبکه و امنیت سازمان خود مشورت کنید.
فایروال فورتیگیت را هوشمندانه انتخاب کنید!
انتخاب فایروال متناسب با ظرفیت شبکه و قابلیتهای امنیتی، به شما کمک میکند از هزینههای اضافی جلوگیری کنید و زیرساختی متناسب با نیاز سازمانتان داشته باشید. برای اطلاع از قیمت فایروال فورتیگیت و دریافت مشاوره تخصصی، با کارشناسان رسیس در ارتباط باشید.
سؤالات متداول درباره امنیت سایبری
امنیت سایبری مجموعهای از سیاستها، فرایندها و فناوریهاست که برای حفاظت از سیستمها، شبکهها، نرمافزارها و دادهها در برابر تهدیدهای دیجیتال به کار میرود. این حوزه پیشگیری از حملات، شناسایی تهدیدها، پاسخ به رخدادهای امنیتی و بازیابی پس از حادثه را در بر میگیرد.امنیت سایبری چیست؟
امنیت سایبری به انگلیسی Cybersecurity یا Cyber Security نوشته میشود. هر دو شکل به حفاظت از سیستمها، شبکهها، برنامهها و دادهها در برابر تهدیدهای سایبری اشاره دارند.امنیت سایبری به انگلیسی چیست؟
خیر، هر دو شکل به مفهوم امنیت سایبری اشاره دارند و تفاوت معنایی مهمی میان آنها وجود ندارد. تفاوت اصلی در شیوه نگارش این اصطلاح است.آیا Cybersecurity و Cyber Security تفاوت دارند؟
امنیت سایبری حوزه گستردهای است که حفاظت از شبکهها، اطلاعات، نقاط پایانی، برنامهها و سایر داراییهای دیجیتال را شامل میشود. امنیت شبکه بر حفاظت از زیرساخت شبکه، کنترل ترافیک و جلوگیری از دسترسیهای غیرمجاز تمرکز دارد و یکی از حوزههای امنیت سایبری محسوب میشود.تفاوت امنیت سایبری و امنیت شبکه چیست؟
امنیت شبکه، امنیت اطلاعات، امنیت نقاط پایانی، امنیت ابری، امنیت اپلیکیشن و API، مدیریت هویت و دسترسی (IAM)، امنیت فناوری عملیاتی (OT) و امنیت هوش مصنوعی از حوزههای مهم امنیت سایبری هستند. انتخاب کنترلهای مناسب در هر حوزه به داراییها، معماری زیرساخت و ریسکهای سازمان بستگی دارد.مهمترین انواع امنیت سایبری کداماند؟
فیشینگ، بدافزار، باجافزار، حملات منع سرویس (DoS/DDoS)، مهندسی اجتماعی، تهدیدهای داخلی و سوءاستفاده از آسیبپذیریها از تهدیدهای مهم سایبری هستند. برای تعیین اولویت مقابله با هر تهدید، باید احتمال وقوع، داراییهای در معرض خطر و پیامدهای احتمالی آن را بررسی کنیم.مهمترین تهدیدها و حملات سایبری کداماند؟
خیر، فایروال یکی از کنترلهای امنیت شبکه است و بهتنهایی همه ریسکهای سایبری را پوشش نمیدهد. حفاظت مؤثر به کنترلهای مکملی مانند مدیریت هویت و دسترسی، حفاظت از نقاط پایانی، نصب وصلههای امنیتی، پایش رخدادها، پشتیبانگیری و آموزش کاربران نیاز دارد.آیا فایروال برای تأمین امنیت سایبری کافی است؟
ابتدا داراییهای اطلاعاتی و زیرساختی، آسیبپذیریها و ریسکهای سازمان را شناسایی کنید. سپس بر اساس اهمیت داراییها و پیامدهای احتمالی حمله، کنترلهای امنیتی را اولویتبندی کنید. تعیین مسئولیتها، پایش رخدادها، تدوین برنامه پاسخ به حادثه و آزمایش فرایند بازیابی نیز باید در برنامه امنیت سایبری قرار بگیرند.امنیت سایبری سازمان را از کجا شروع کنیم؟
چارچوب امنیت سایبری NIST راهنمایی برای شناخت، ارزیابی و مدیریت ریسکهای سایبری است. نسخه ۲٫۰ این چارچوب شش کارکرد اصلی دارد: حاکمیت (Govern)، شناسایی (Identify)، حفاظت (Protect)، کشف (Detect)، پاسخ (Respond) و بازیابی (Recover). سازمانها میتوانند با استفاده از این چارچوب، فعالیتهای امنیتی خود را با ریسکها و اهداف کسبوکار هماهنگ کنند.چارچوب امنیت سایبری NIST چیست؟